
Contents [show]
- Pengenalan
- Sasaran Utama.
- Industri Terjejas.
- Fokus Geografi.
- Penemuan Awal.
- Melihat ke dalam dokumen umpan - I
- Melihat ke dalam dokumen umpan – II
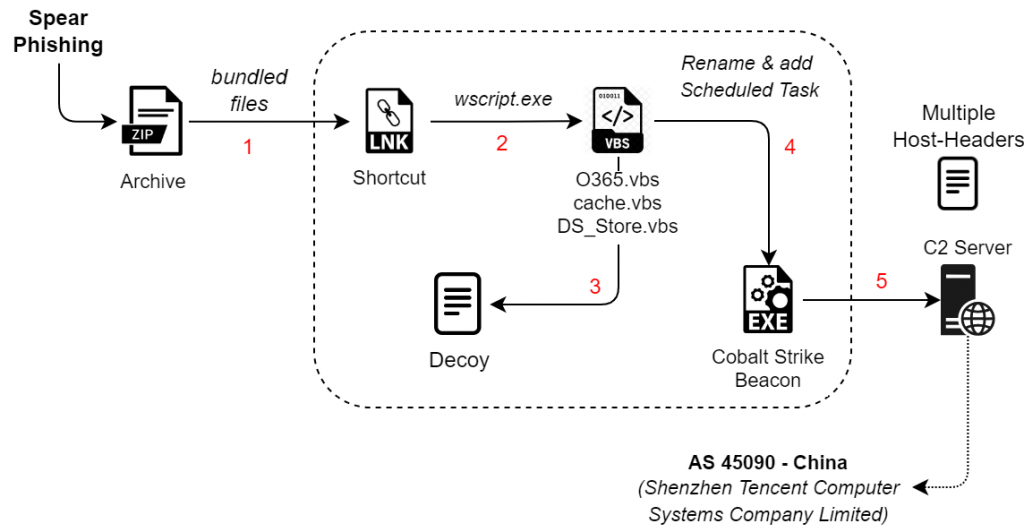
- Rantaian Jangkitan.
- Analisis Teknikal
- Peringkat 1 – Skrip LNK & VBScript Berniat jahat.
- Peringkat 2 – Suar Serangan Kobalt Berniat jahat.
- Memburu dan Infrastruktur.
- Kesimpulan
- SEQRITE perlindungan
- IOCs
- MITRE ATT&CK
- Pengarang
Pengenalan
SEQRITE Pasukan APT Makmal baru-baru ini telah mendedahkan satu kempen yang menyasarkan pelbagai industri seperti Sektor Pertahanan di Pakistan dan kebanyakannya penyelidik dari Hong Kong. Dijejaki sebagai Operasi Bisikan Kobalt, keseluruhan kempen banyak memanfaatkan penggunaan alat pasca eksploitasi Cobalt Strike, yang digunakan menggunakan VBScript yang dikelirukan. Sebanyak 20 rantaian jangkitan telah dikenal pasti setakat ini bersama-sama dengan sampel individu tambahan, di mana 18 daripadanya menyasarkan Hong Kong dan dua menyasarkan Pakistan di mana lebih 30 fail penipuan telah dikenal pasti.
Dalam blog ini, kami akan meneroka butiran teknikal salah satu kempen yang kami temui semasa analisis awal kami dan meneliti pelbagai peringkat rantaian jangkitan, bermula dengan menyelam mendalam ke dalam dokumen penipuan. Kami kemudiannya akan melihat ke dalam Taktik, Teknik dan Prosedur (TTP) biasa, seperti penggunaan muatan VBScript dan LNK berniat jahat yang digunakan oleh pelaku ancaman ini merentas kebanyakan kempen. Kaedah ini memudahkan pelaksanaan dalam ingatan implan Cobalt Strike, yang dihantar bersama gewang ini dalam fail arkib.
Sasaran Utama
Industri Terjejas
- Industri Pertahanan
- Kejuruteraan Elektroteknikal
- Tenaga (Kuasa Hidro, Tenaga Boleh Diperbaharui)
- Penerbangan Awam
- Kejuruteraan Alam Sekitar
- Akademia dan Institusi Penyelidikan
- Institusi Sains Perubatan.
- Penyelidik Keselamatan Siber.
Fokus Geografi
- Hong Kong
- Pakistan
Penemuan Awal
Baru-baru ini, pada 9 September 2024, pasukan kami menemui arkib RAR yang berniat jahat, yang muncul di pelbagai sumber seperti VirusTotal , di mana RAR telah digunakan sebagai sumber jangkitan awal, mengandungi pelbagai umpan dengan sambungan PDF dan LNK serta implan Cobalt Strike akhir. Ini juga ditemui oleh penyelidik ancaman lain.
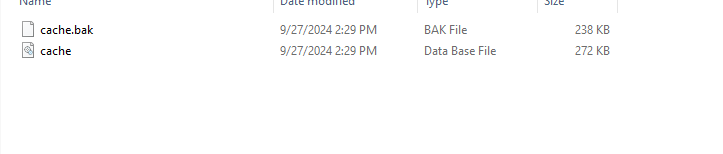
Arkib RAR mengandungi LNK berniat jahat bernama, “附件1 :《2024年度中国电工技术学会科学技术奖推荐提名书》(技术发明奖和科技进步奖)填报说明(2024年8月新版).pdf.lnk ”, yang bertanggungjawab untuk melaksanakan satu lagi skrip kelompok berniat jahat yang dinamakan sebagai O365.vbs . VBScript kebanyakannya bertanggungjawab untuk menyahkod suar Cobalt Strike pada cakera, dikenali sebagai cache.bak , ini dilaksanakan selanjutnya, yang menyambung kembali ke pelayan arahan dan kawalan. Mari kita lihat dua dokumen penipuan.
Rantaian Jangkitan
Melihat ke dalam dokumen umpan - I
Apabila melihat dokumen umpan pertama yang dikenali sebagai subscription.db, ternyata gewang ini dikaitkan dengan Persatuan Elektronik China, yang memfokuskan pada pencalonan untuk majlis anugerah itu.
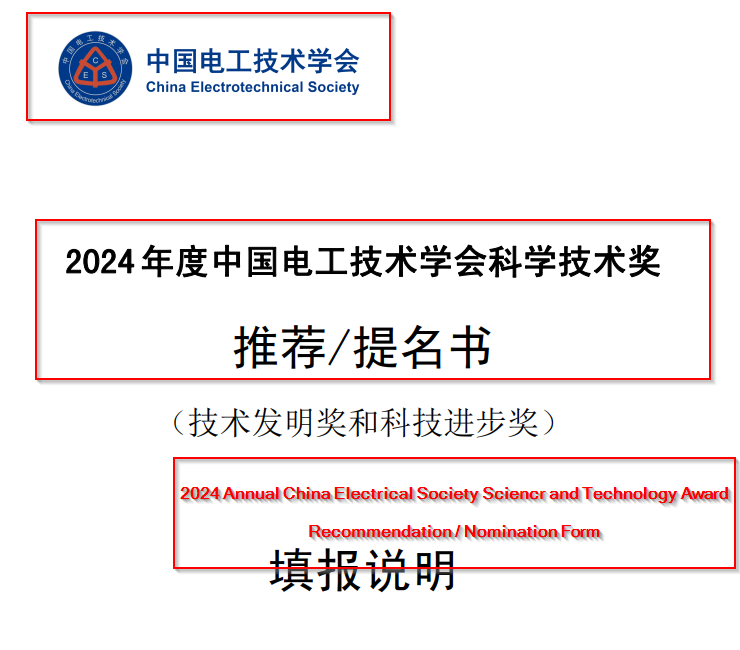
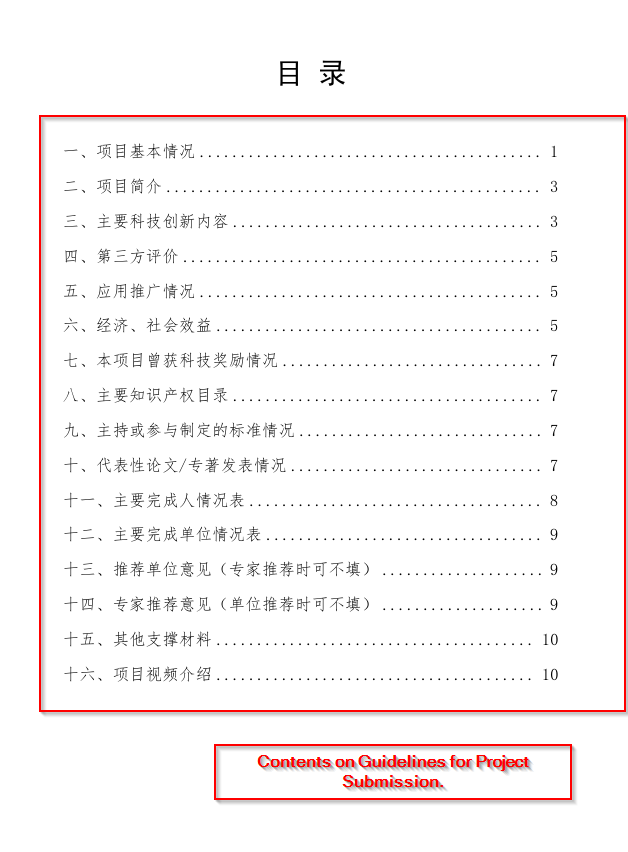
Kandungan dan keseluruhan umpan mengesahkan bahawa PDF ini berfungsi sebagai garis panduan komprehensif untuk proses permohonan dan pencalonan untuk Anugerah Sains dan Teknologi Persatuan Kejuruteraan Elektrik China. Ia menggariskan dokumentasi, struktur, dan keperluan khusus yang diperlukan untuk menyerahkan projek, termasuk butiran tentang inovasi teknologi, penilaian, promosi aplikasi dan faedah ekonomi dan sosial.
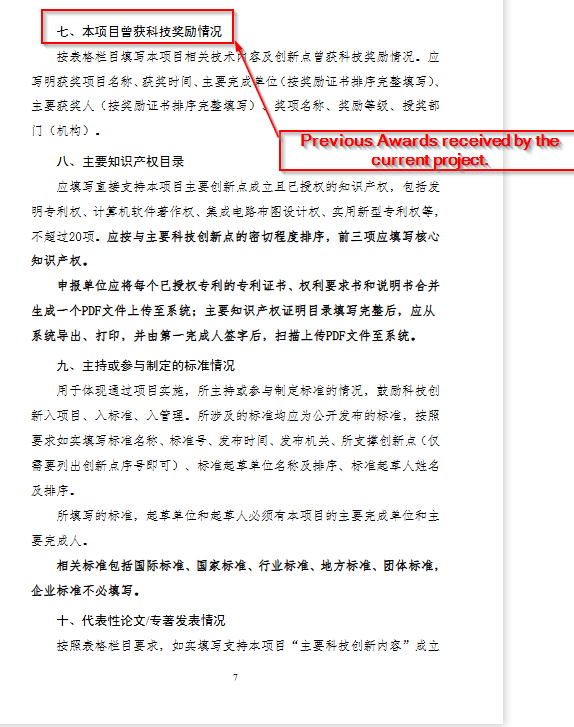
Tipu juga menyebut beberapa garis panduan menarik untuk projek semasa untuk pencalonan, sekiranya ia juga menerima anugerah lain.
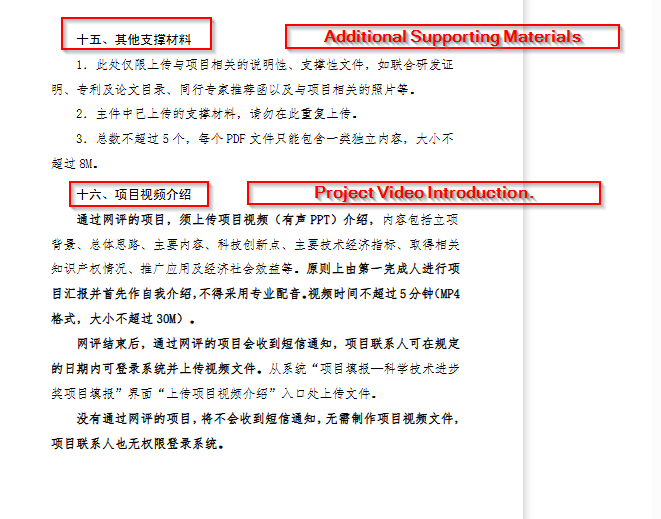
Dokumen itu diakhiri dengan garis panduan untuk penyelidik menyerahkan dokumen penting yang mengesahkan kesahihan dan kredibiliti penyelidikan mereka. Ini termasuk item seperti Surat Syor Pakar Rakan Sebaya, gambar dan maklumat lain yang berkaitan, termasuk spesifikasi untuk format video dan garis panduan penyerahan tambahan. Sekarang, mari kita lihat dokumen tipu yang lain.
Melihat ke dalam dokumen umpan – II
Dokumen kedua, bertajuk 附件2:《中国电工技术学会科学技术奖励办法》(2024年4月修订技术奖励办法》(2年2024月修订技术奖励办法》(XNUMX年XNUMX月修订latan ke “.pdf Anugerah Teknologi Persatuan Elektroteknikal China (Disemak April XNUMX),” jelas sekali ia berkait rapat dengan tema yang sama seperti dokumen pertama. Dokumen ini juga memberi tumpuan kepada tujuan majlis penganugerahan, memperincikan pelbagai anugerah dan menekankan keseluruhan peningkatan dan pertumbuhan masyarakat yang dicapai melalui upacara anugerah ini.
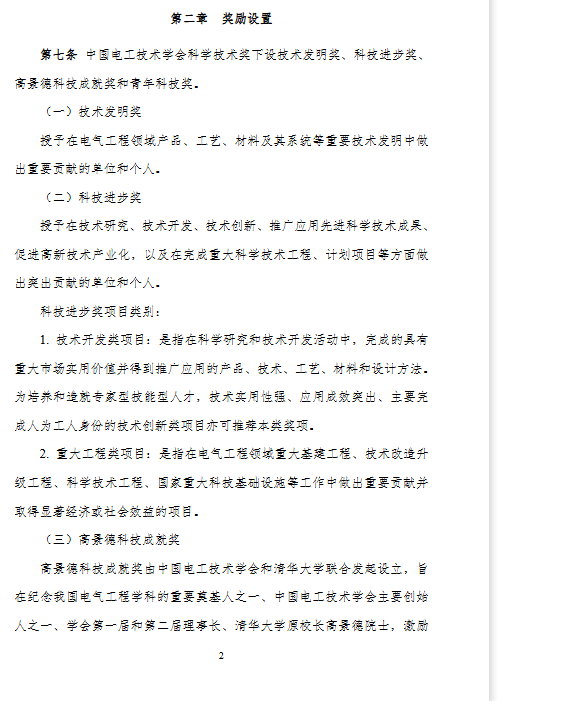
Pukulan itu menyebut pelbagai anugerah seperti Anugerah Reka Cipta Teknologi, Anugerah Kemajuan Saintifik & Teknologi, dan pelbagai kriteria seperti seseorang membina Projek Kejuruteraan Utama dan banyak lagi, ia juga menyebut tentang anugerah lain yang dikenali sebagai Anugerah Pencapaian Saintifik dan Teknologi Gaojingde yang bertujuan untuk memberi inspirasi dan menggalakkan sumbangan kepada bidang Kejuruteraan Elektrik.
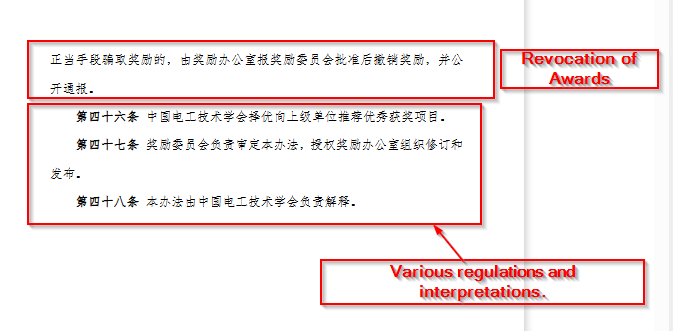
Dokumen itu diakhiri dengan mematuhi garis panduan mengenai pembatalan anugerah, sekiranya didapati bahawa sebarang cara yang tidak wajar telah digunakan untuk mendapatkan anugerah, perkara terakhir yang disebut dalam tipu daya ini adalah mengenai pelbagai peraturan yang diselenggara oleh Persatuan Kejuruteraan Elektrik Cina dan mereka bertanggungjawab untuk tafsiran peraturan tersebut. Secara keseluruhan, dokumen gewang ini berfungsi sebagai garis panduan untuk keseluruhan proses penilaian, jenis anugerah dan banyak lagi di bawah ketelusan dalam mengiktiraf pencapaian dalam domain kejuruteraan elektrik.
Analisis Teknikal
Kami akan membahagikan analisis kami kepada dua bahagian utama. Pertama , kami akan mengkaji komponen LNK dan VBScript yang berniat jahat yang digunakan oleh pelaku ancaman merentasi kempen. Kedua , kami akan menyelidiki implan Cobalt Strike yang berniat jahat dan mengekstrak butiran konfigurasinya.
Kajian kami telah menemui lebih daripada 18 rantaian jangkitan berbeza yang dikaitkan dengan pelaku ancaman ini. Dalam blog ini, kami akan memberi tumpuan khusus kepada salah satu kempen ini yang menyasarkan penyelidik elektroteknikal di Hong Kong. Penerokaan terperinci ini akan memberi penerangan tentang metodologi yang digunakan dan memberikan pandangan tentang taktik pelaku ancaman dalam kempen khusus ini.
Peringkat 1 – Skrip LNK & VBScript Berniat jahat
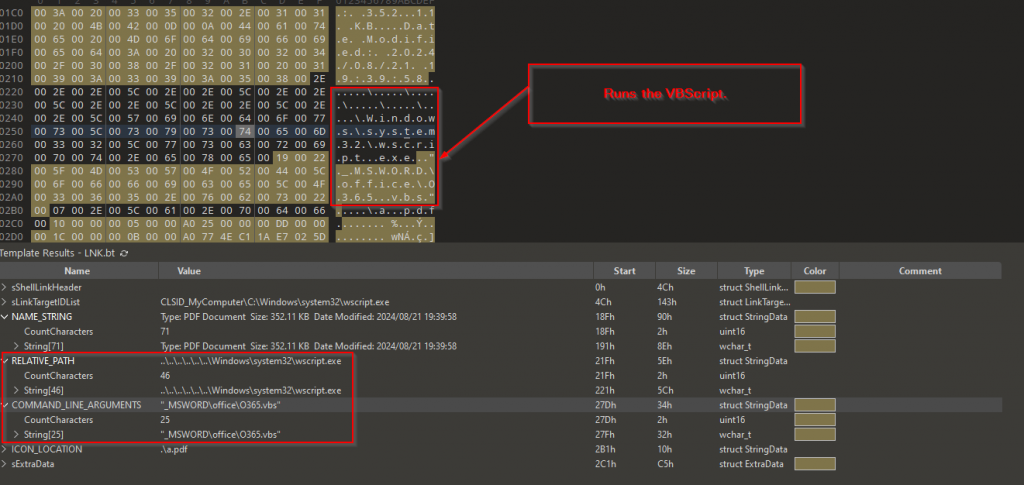
RAR mengandungi LNK yang dikenali sebagai附件1:《2024年度中国电工技术学会科学技术奖推荐提名书》(技术发明奖和科技进步奖)填报说明(2024年8月新版).pdf.lnk , setelah menerokainya ia menjadi agak jelas bahawa tujuan tunggal LNK hanyalah untuk menjalankan VBScript O365.vbs yang berniat jahat menggunakan Utiliti Windows yang dikenali sebagai wscript.exe.
Setelah menganalisis VBScript yang berniat jahat, kami mendapati perkara berikut.
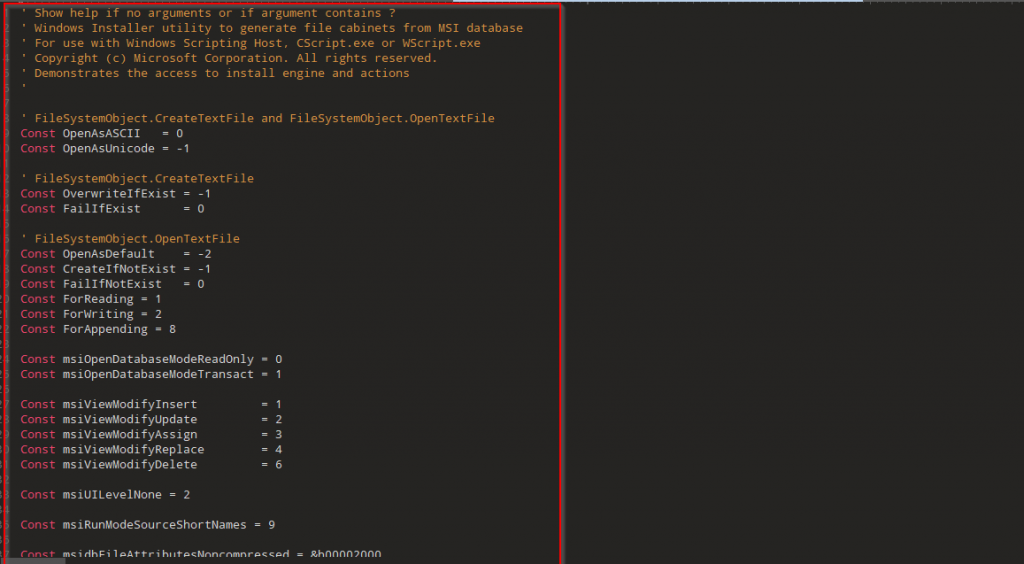
① Bahagian awal skrip meniru utiliti untuk mengurus dan menjana kabinet termampat daripada pangkalan data MSI, yang boleh berguna untuk proses pengedaran dan pemasangan perisian.
② Seterusnya, terdapat pembolehubah yang dikenali sebagai ElZn, yang mengandungi kandungan yang dikodkan, yang kemudiannya dihasilkan daripada VBScript yang lain semasa penyahkodan.

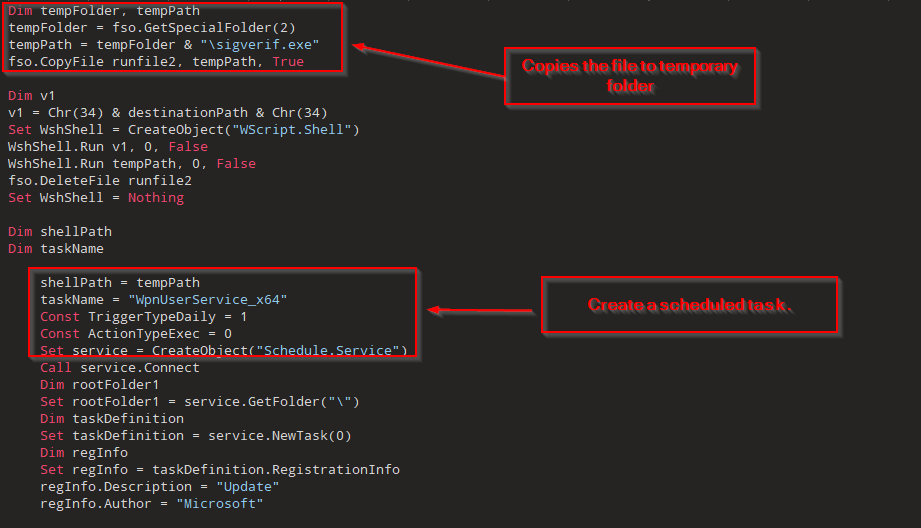
③ VBScript yang dinyahkod akan menamakan semula cache.bak sandaran yang terdapat dalam RAR yang dihantar kepada sasaran kepada sigverif.exe dan memindahkan subscription.db ke destinasi tertentu berdasarkan nama yang dinyahkod. Ia menyalin sigverif.exe ke folder sementara dan kemudian memadamkan fail asal untuk mengalih keluar kehadirannya. Skrip akan melaksanakan kedua-dua fail boleh laku yang dinamakan semula dan versi yang disalin dalam folder sementara, menunjukkan niat untuk melakukan tindakan secara senyap di latar belakang. Selain itu, ia mencipta tugasan berjadual bernama WpnUserService_x64 untuk menjalankan sigverif.exe setiap 59 minit. Akhir sekali, skrip akan memadamkan dirinya sendiri selepas pelaksanaan.
④ Akhir sekali, selepas pelaksanaan VBScript ini, yang melaksanakan persistensi, terdapat beberapa kod sampah tambahan yang langsung tidak relevan.
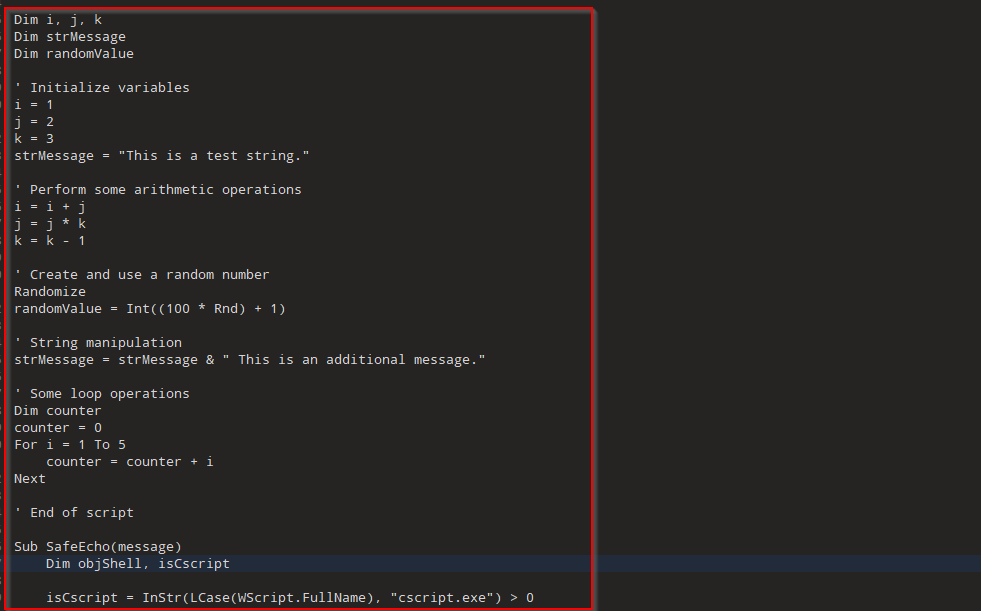
Sekarang, dalam bahagian ini jelas terbukti bahawa LNK ini yang bertanggungjawab untuk menjalankan VBScript, yang menamakan semula Cobalt Strike Implant dan seterusnya mencipta tugas yang dijadualkan. Kami akan melihat ke dalam Cobalt Strike Beacon dalam bahagian seterusnya.
Peringkat 2 – Suar Serangan Kobalt Berniat jahat.
Selepas analisis, kami mendapati bahawa cache.bak yang pada asasnya dinamakan semula sebagai SigVerifier.exe , ternyata boleh laku 32-bit.
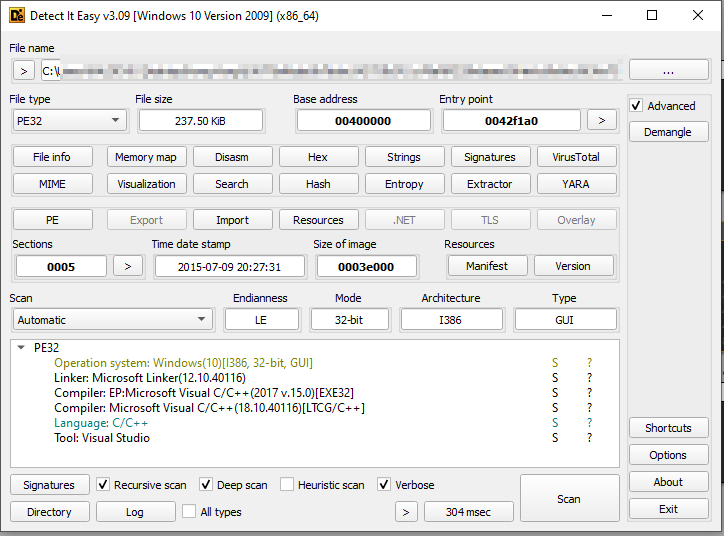
Sekarang, setelah menganalisis binari, kami mendapati bahawa ini pada dasarnya adalah Cobalt Strike Beacon yang cuba menyambung ke pelayan C2. Oleh kerana, terdapat pelbagai kajian tentang asas implan Cobalt Strike, kami tidak akan menyentuh konsep seperti Jitter, C2 Uri dan asas lain. Seterusnya, kami meneruskan dan mengekstrak konfigurasi.
Konfigurasi suar yang diekstrak daripada implan adalah seperti berikut:
Konfigurasi Beacon yang Diekstrak:
BeaconType : HTTPS
Oleh itu, di atas ialah konfigurasi yang diekstrak daripada Cobalt Strike Beacon yang berniat jahat, seterusnya kita akan melihat ke dalam memburu sampel yang serupa dan melihat ke dalam infrastruktur serupa yang dihoskan oleh aktor ancaman.
Memburu dan Infrastruktur
Dalam bahagian ini, kami akan membincangkan bagaimana kami menemui kempen tambahan dengan memanfaatkan artifak mudah: penggunaan nama ImeBroker.exe yang konsisten oleh pelaku ancaman untuk implan Cobalt Strike yang berbeza merentasi semua kempen. Pada asalnya, ImeBroker.exe ialah utiliti Windows yang sah yang berkaitan dengan input bahasa, khususnya mengurus Editor Kaedah Input (IME) yang membolehkan pengguna menaip bahasa dengan skrip yang kompleks.
Semasa merekayasa terbalik implan, kami menemui segmen kod yang mencurigakan. Menggunakan segmen ini, kami mengenal pasti sejumlah 14 sampel dengan nama yang serupa dan saiz binari yang sama, semuanya digunakan oleh pelaku ancaman sebagai suar Cobalt Strike dengan cap waktu kompilasi "Cap Waktu Kompilasi: 2015-07-10 03:27:31" dan dihantar melalui gewang yang berbeza. Di samping itu, berdasarkan konfigurasi, kami menemui 21 lagi suar Cobalt Strike dengan konfigurasi yang serupa. Corak ini menonjolkan penggunaan meluas pelaku ancaman terhadap penamaan dan konfigurasi yang konsisten merentasi berbilang kempen.
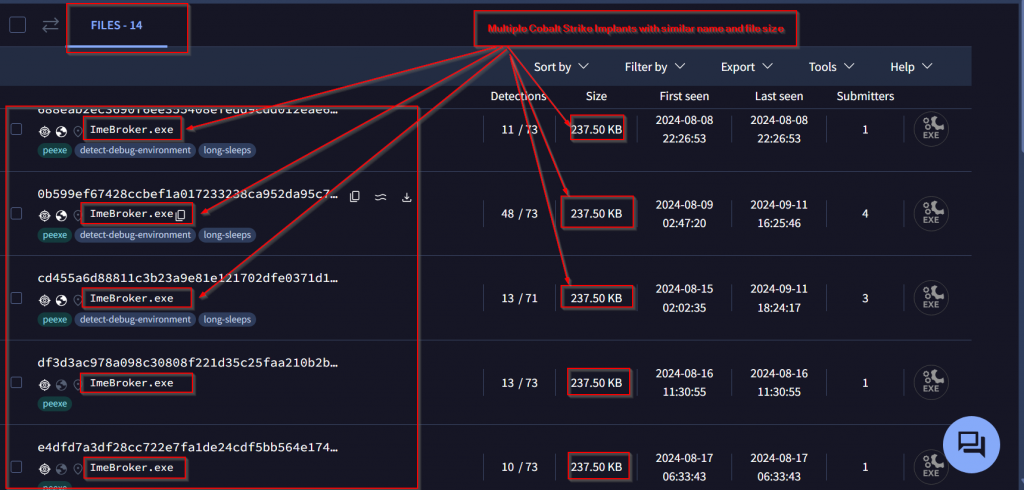
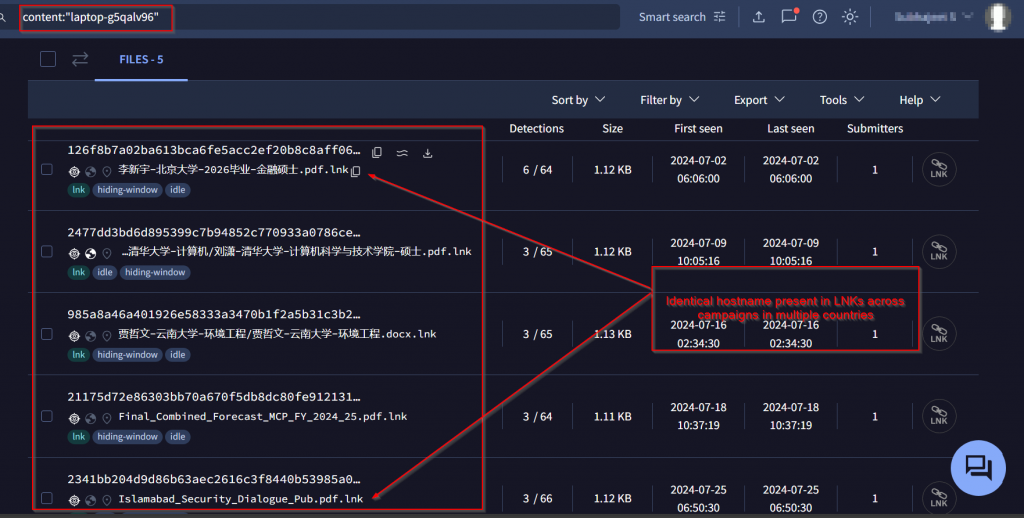
Satu lagi artifak yang kami gunakan semasa memburu pelaku ancaman ini ialah ID mesin yang terdapat dalam pelbagai LNK, yang lazimnya terdapat merentasi kempen yang menyasarkan Hong Kong & Islamabad. ID laptop-g5qalv96 mencetuskan cscript.exe tidak seperti yang lain yang menggunakan wscript.exe untuk melaksanakan VBS. Berdasarkan ID ini, dua kempen dengan gewang yang berpangkalan di Pakistan telah ditemui.
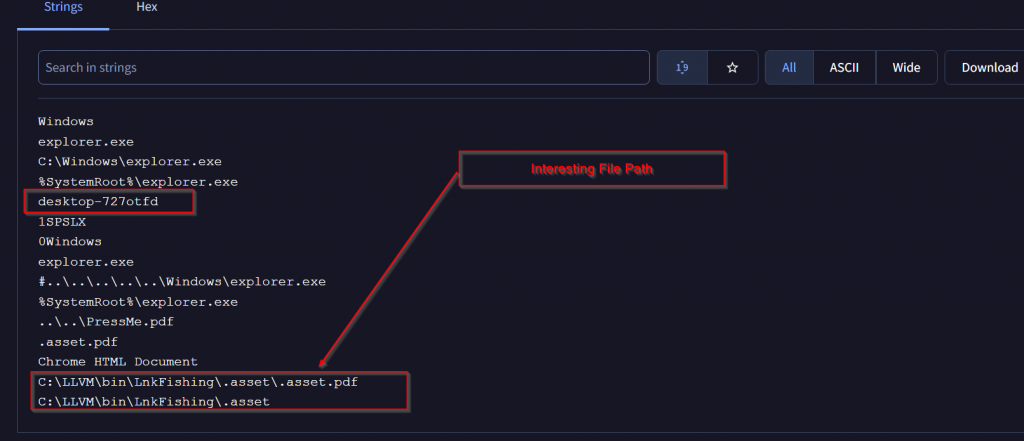
ID berkaitan lain desktop-727otfd mencetuskan explorer.exe untuk membuka “PressMe.pdf” yang terdapat dalam berbilang fail arkib kempen ini. Laluan fail yang menarik juga terdapat: “C:\LLVM\bin\LnkFishing\.asset\.asset.pdf“.
Kami, akan melihat beberapa set kempen menarik dan umpan mereka yang dikaitkan dengan suar Cobalt Strike, yang kami temui.
Kempen 1: Menyasarkan industri Pertahanan.
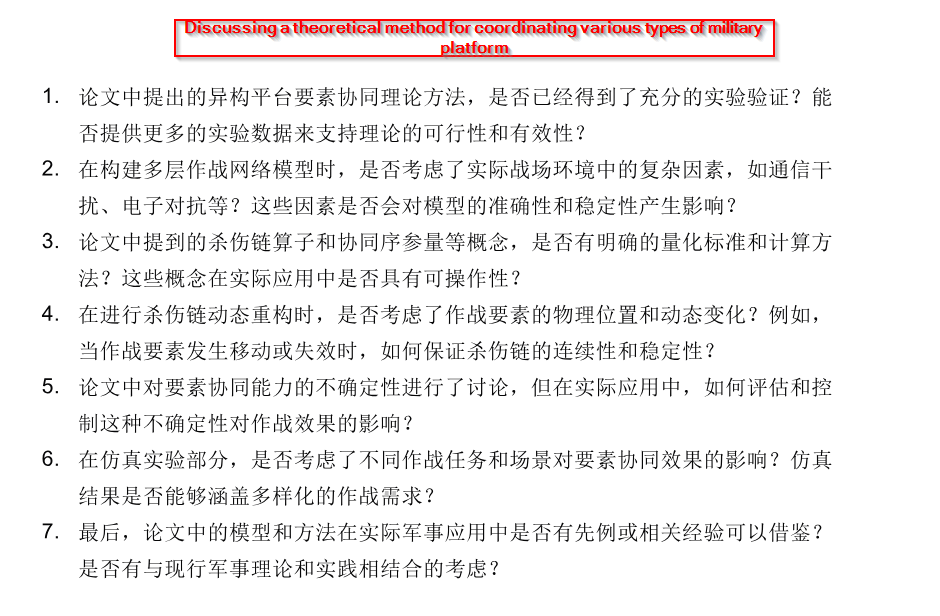
Kami menemui gewang ini bersama-sama dengan salah satu suar Cobalt Strike, yang nampaknya merupakan penilaian kertas penyelidikan yang memfokuskan pada rangka kerja teori yang dicadangkan dalam operasi ketenteraan.
Kempen 2: Menyasarkan Penyelidik Elektro-teknikal.
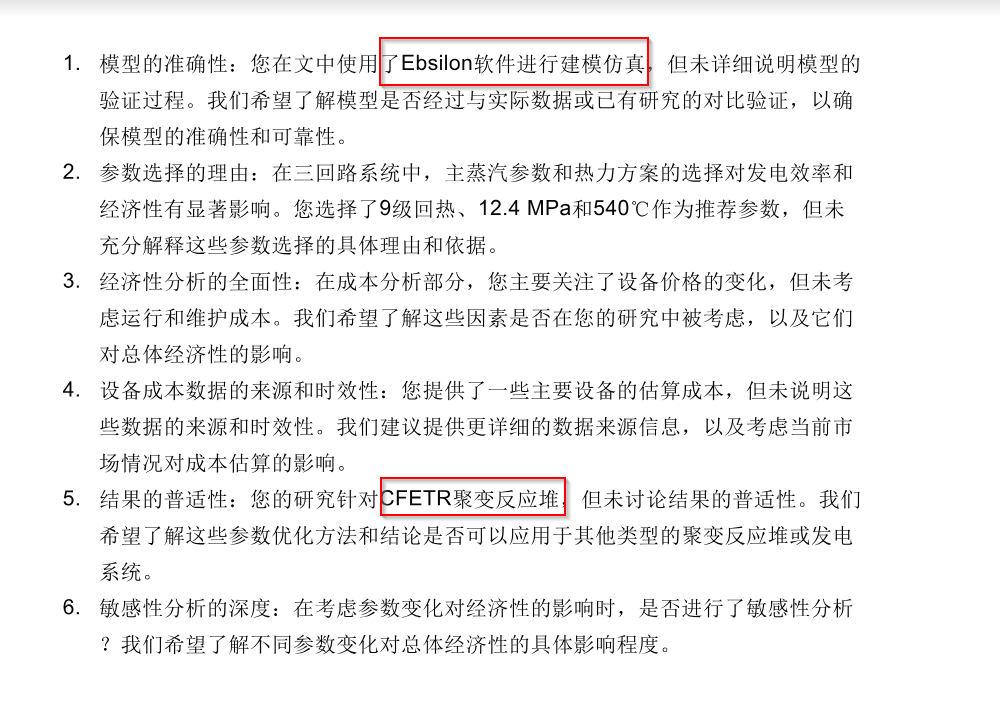
Kami menemui satu lagi tarikan yang membincangkan tentang pengkritik dalam kertas penyelidikan yang menumpukan pada pemodelan dan simulasi sistem penjanaan kuasa, dengan menyebut perisian Ebsilon dan CFETR [Reaktor Ujian Kejuruteraan Fusion China].
Kempen 3: Menyasarkan Industri Pendidikan Kejuruteraan Elektronik.
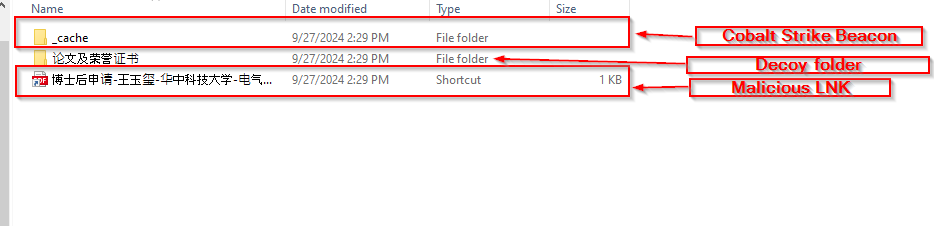
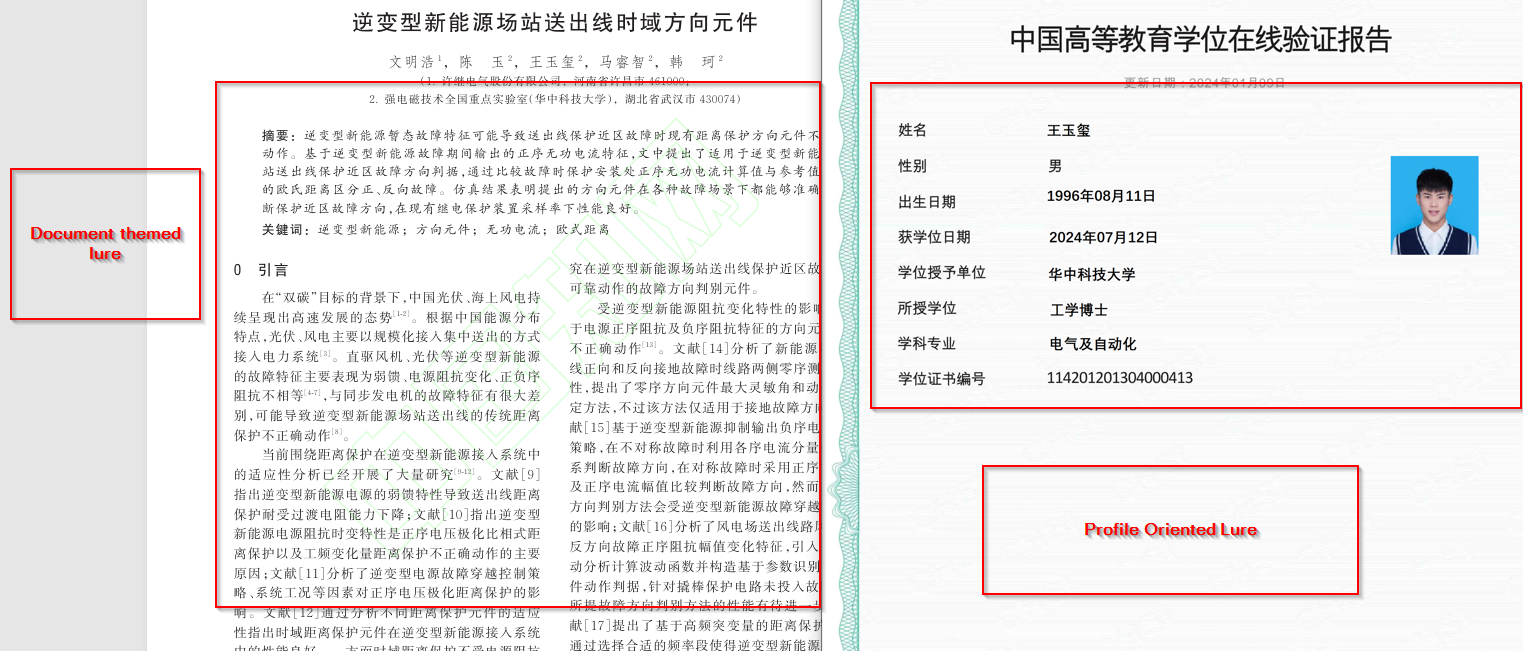
Nah, setelah mengekstrak RAR berdasarkan pemburuan kami yang dikenali sebagai 博士后申请-王玉玺-华中科技大学-电气与电子工程-博士 - Aplikasi Elektronik dan Teknologi Huazhong - Wang Yuxial Kejuruteraan - PhD dalam bahasa Inggeris, kami mendapati bahawa pelaku ancaman telah menyasarkan mangsa dengan menggunakan gewang permohonan pasca doktoral pro individu.
Kempen 4: Menyasarkan Industri Pertahanan Pakistan.
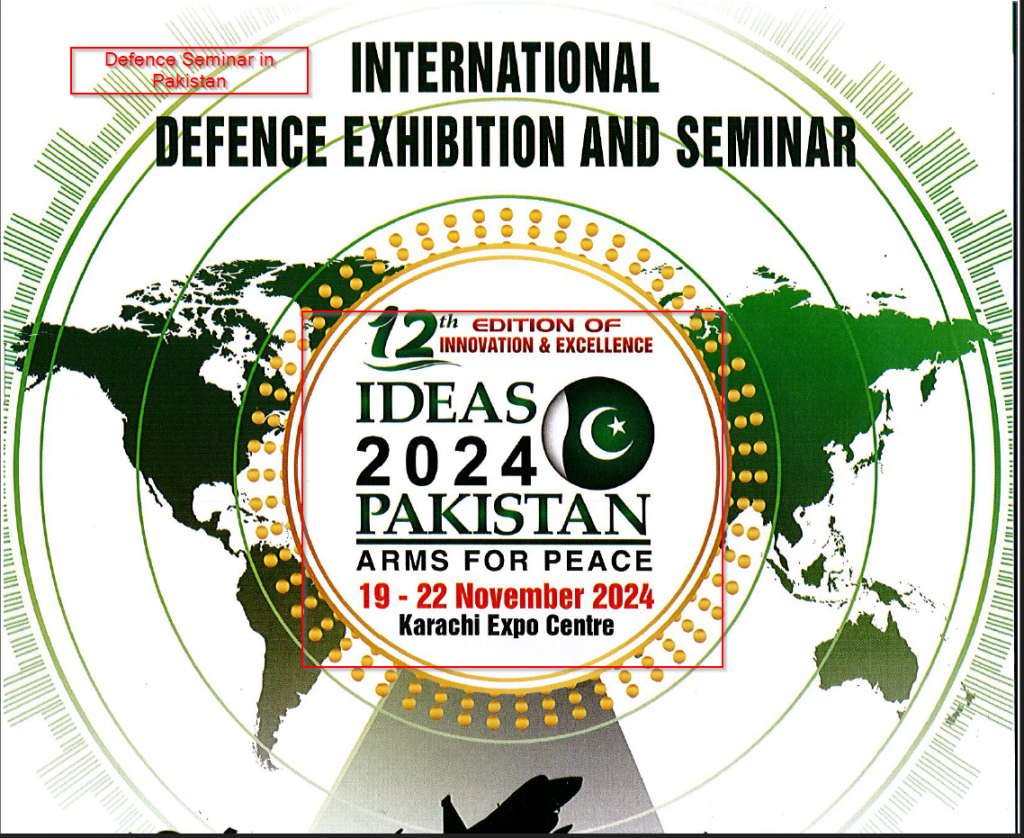
Setelah melihat gewang ini, kami mendapati gewang itu pada asasnya menyasarkan Industri Pertahanan Pakistan, gewang tersebut mengandungi data mengenai maklumat mengenai pameran yang akan datang di Pakistan pada November 2024.
Kempen lain yang menarik
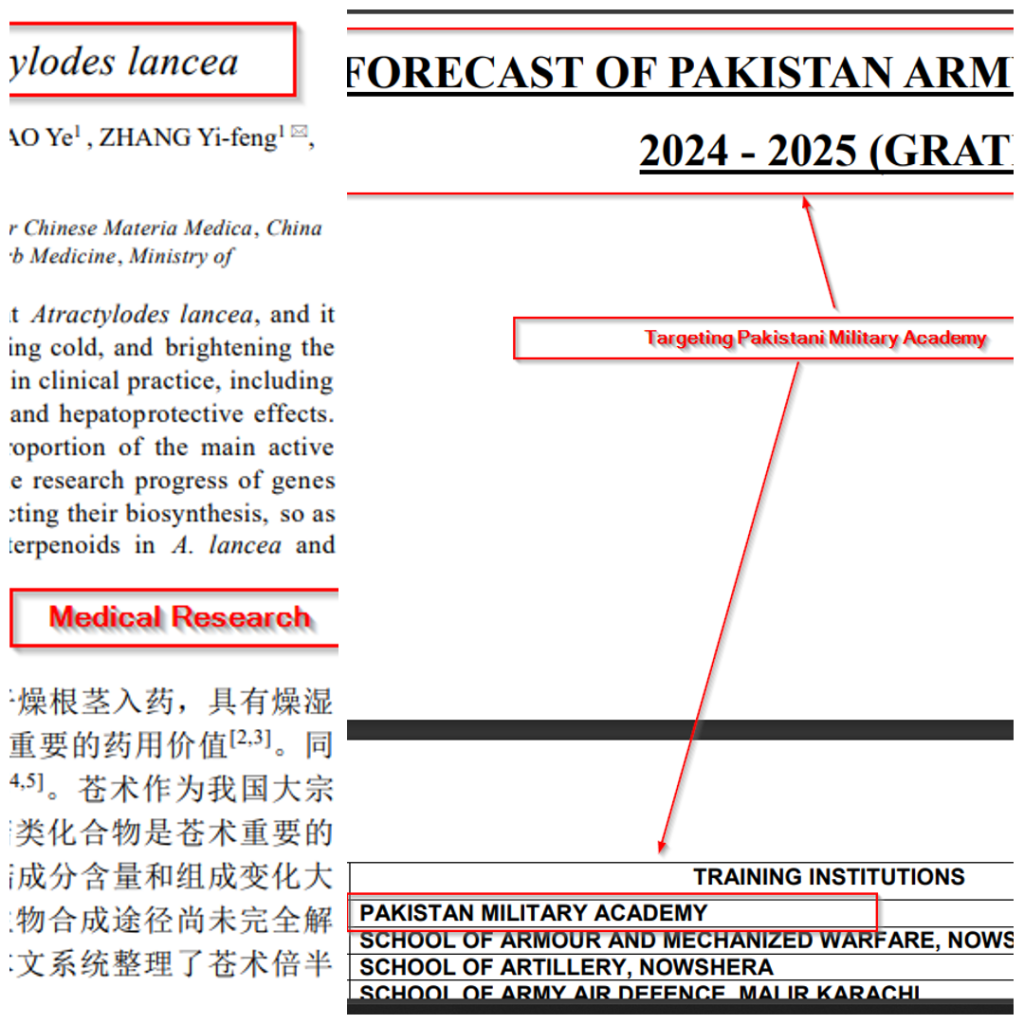
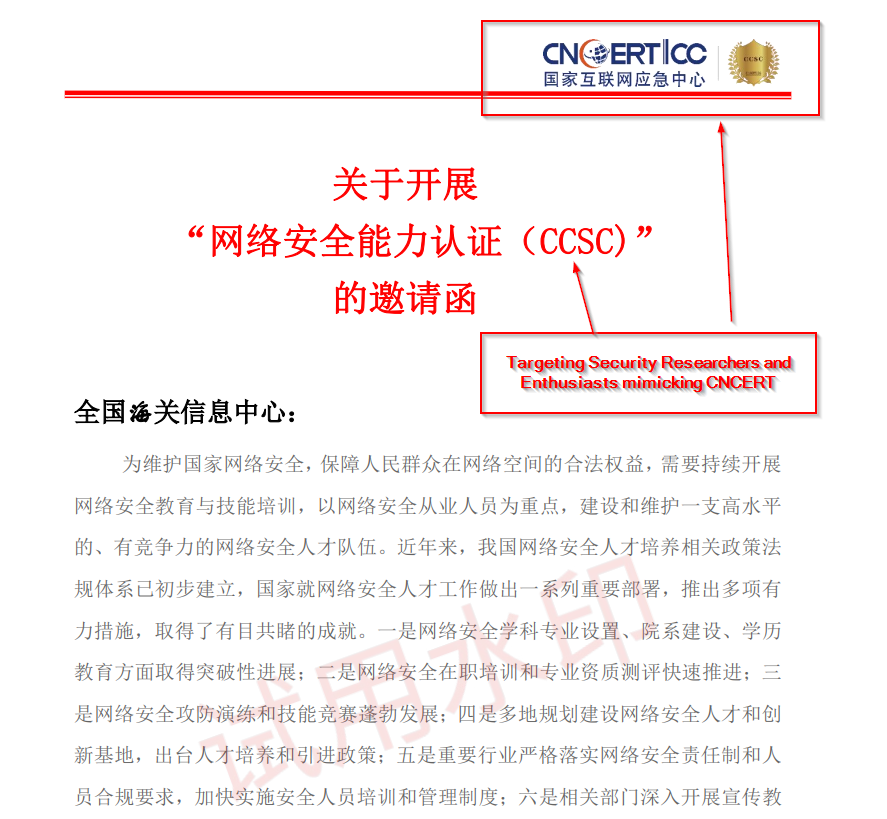
Kami juga mendapati gewang menarik ini daripada kempen yang menyasarkan Akademi Tentera Pakistan & Penyelidik Keselamatan Siber Cina meniru CNCERT, akhirnya tetapi tidak kurang pentingnya, kami juga mendapati bahawa aktor ancaman itu juga menyasarkan institut perubatan yang berpangkalan di luar China.
Berdasarkan suar semua implan serupa ini, kami mendapati kebanyakan sampel ini bersambung ke pelayan Perintah & Kawalan serupa dengan ASN5090 yang sama yang didaftarkan dengan Tencent seperti ditunjukkan di bawah:
| IP | ASN | Geolokasi |
| 139.155.190 .. 84 | AS45090 (Shenzhen Tencent Computer Systems Company Limited) | China
|
| 43.137.69.76 | ||
| 139.155.190.198 | ||
| 106.55.77.71 | ||
| 129.204.98.221 | ||
| 119.45.2.30 | ||
| 119.45.67.241 | ||
| 119.45.2.56 |

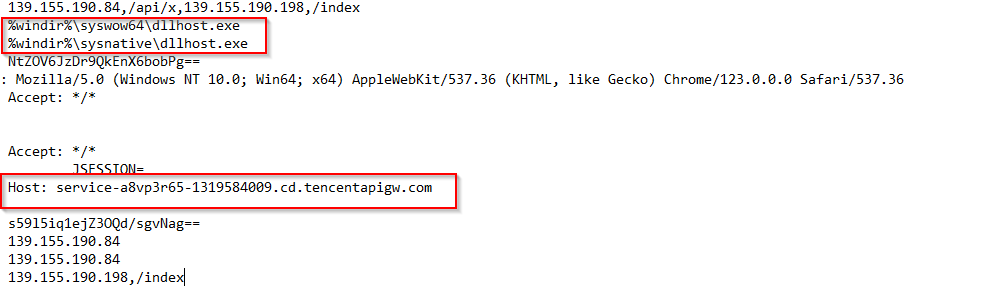
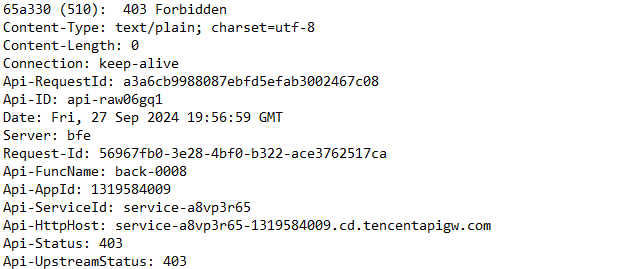
Satu set besar pengepala hos telah dikenal pasti yang dipautkan kepada Tencent (*tencentapigw.com atau *tencentcs.com), di mana beberapa daripadanya ialah:
Kesimpulan
Satu kempen pelaku ancaman baharu telah didedahkan yang tertumpu terutamanya pada sektor Pertahanan dan penyelidikan di negara-negara Asia Selatan, terutamanya yang menyasarkan Pakistan dan Hong Kong, dengan minat yang semakin meningkat di India. Analisis kami menunjukkan tumpuan yang ketara terhadap penyelidik kejuruteraan, profesor dan entiti utama di Hong Kong, Tanah Besar China dan Pakistan . Memanfaatkan gewang canggih—seperti dokumen umpan yang berkaitan dengan persatuan elektroteknik, infrastruktur tenaga, penerbangan awam dan kejuruteraan alam sekitar—kempen ini secara strategik menyasarkan profesional dalam bidang teknikal. Pelaku ini sangat bergantung pada alat pasca eksploitasi Cobalt Strike untuk melaksanakan operasi mereka, mencadangkan pendekatan metodis terhadap pengintipan siber.
Berdasarkan taktik, teknik dan prosedur (TTP) yang digunakan dalam kempen ini, termasuk penggunaan muatan LNK , VBScript dan Cobalt Strike yang berniat jahat secara konsisten , kita dapat menyimpulkan bahawa pelaku ancaman ini telah menyasarkan kumpulan mangsa ini secara khusus sejak Mei 2024 berdasarkan cap waktu. Skop dan kerumitan kempen ini, ditambah pula dengan gewang yang disesuaikan, sangat menunjukkan usaha yang disasarkan oleh kumpulan APT untuk menjejaskan penyelidikan sensitif dan harta intelek dalam industri ini.
Adalah disyorkan untuk mengambil langkah berjaga-jaga yang perlu untuk kekal dilindungi – jangan klik mana-mana pautan yang tidak diketahui atau muat turun lampiran yang mencurigakan, kemas kini penyelesaian anti-virus dan sistem perisian anda, sandarkan data anda dengan kerap dan dayakan pengesahan berbilang faktor.
SEQRITE perlindungan
- Bisik.49086.GC
- Bisik.49085
- CobaltStrike
IOCs
Arkib
| MD5 | Filename |
| 86543a984e604430fb7685a1e707b2c4 | 科学技术奖填报说明和奖励办法修订版.rar |
| 95557088474250a9749b958c3935dee4 | 最新停车场收费标准调整方案.rar |
| 95f05674e4cb18a363346b488b67fd38 | ╒δ╢╘í╢│Θ╦«╨ε─▄╡τ╒╛╩Σ╦«╖ó╡τ╧╡═│╖ ╜░╕╔Φ╝╞▒╚╤í╤╨╛┐í╖╡─╨▐╕─╜¿╥Θ.zip |
| b8c94d2f66481cc52b30948f65fed761 | ╣π╕µ═╢╖┼╥¬╟≤╩Θ.zip |
| 4cf9bd6af64c3937e156ffb20537a6c1 | 预加油航班管理方法研究与软件实现(修改意见).rar |
| b2649134fbf0520222263d73b7e985d8 | aaa.zip |
| af669dfa074eb9b6fda3fd258f58e2d2 | 贾哲文-云南大学-环境工程.rar |
| 865483fea76242e687aa9e76b1a37f28 | 刘潇-清华大学-计算机.rar |
| 432230af1d59dac7dfb47e0684807240 | 李新宇-北京大学-2026毕业-金融硕士.rar |
| b9d04a61b30ddf53b28bf58a86fc28f5 | 热核聚变发电岛三回路参数优化研究(修改意见).rar |
| 2d478e4527486d85932254c7a7413951 | 国家互联网应急中心CCSC认证邀请函_海关信息中心.rar |
| e08dcbbd3e2ab9bcc2c02c44b6a97870 | 异构平台要素协同理论方法研究(修改意见).rar |
| fe4c575abf70ad11cdbce0b0821ee681 | 博士后申请-王玉玺-华中科技大学-电气与电子工程-博士.rar |
| 68278e47f36a44d9a8bbd46b74422bbe | 企业资质材料.zip |
| 58f5ff5be4e765e62758b1f3e679a2ac | 针对《苍术倍半萜类化合物生物合成的研究进展》的修改建议.rar |
| 955841a4d2315422818b47aec6ce51fb | 中债数据无法使用情况.rar |
| 75def3a25b1d355c9163d3c247990867 | 参编《人工智能通用大模型合规管理体系 指南》申请表.rar |
| 343a3944218a040089fa7131112c1681 | 中国外汇交易中心信息产品许可表.rar |
| b28bb7cabfb12e9bc5b87692b065c83a | Islamabad_Security_Dialogue_Pub.rar |
| 7728fee377137e83e9bd1c609cc166c0 | IDEAS_2024_Calling_Letter.zip |
| dad7d9528e9506ebd0524b3ebd89ddf2 | Akhir_Ramalan_MCP_FY_2024_25.zip |
LNK
| MD5 | Filename |
| 22c07c76020f9311385cfaa97a2d6adb | 附件1:《2024年度中国电工技术学会科学技术奖推荐提名书》(技术发明奖和科技进步奖)填报说明(2024年8月新版).pdf.lnk |
| 7a494f7448bc350bb46fb7f21450d1d9 | 最新停车场收费标准调整方案.lnk |
| 3c3986899bdb4890ea6d44c00538e2fd | ╒δ╢╘í╢│Θ╦«╨ε─▄╡τ╒╛╩Σ╦«╖ó╡τ╧╡═│╖╜░ ╕╔Φ╝╞▒╚╤í╤╨╛┐í╖╡─╨▐╕─╜¿╥Θ.docx.lnk |
| 74ca14032a93be59098d607ba7039660 | 预加油航班管理方法研究与软件实现(修改意见).docx.lnk |
| cd14d51d27f294c2e60d1bc3ef907160 | 电影宣传要求.pdf.lnk |
| db08274efb374e2196a9f46961c8d8f8 | 需使用中债数据.jpg.lnk |
| 62eb90df5ee3a3b443c277d12b893141 | 贾哲文-云南大学-环境工程.docx.lnk |
| 41b5d5a04cf4534550e6ac3fc9a8f42d | 刘潇-清华大学-计算机科学与技术学院-硕士.pdf.lnk |
| ae55cb4988f2f45197132631f5a86632 | nama fail.lnk |
| 5ae488083403cd69002c29ef6326cca7 | 李新宇-北京大学-2026毕业-金融硕士.pdf.lnk |
| 72011305317d7e9d38a0e75650f22e34 | 修改建议.docx.lnk |
| d73a5c11423923d8a8c483cf6172f7e2 | |
| 473adee7068573fd01862b4bf43979e6 | Islamabad_Security_Dialogue_Pub.pdf.lnk |
| a02a664f80d9011e38c45762683771c0 | Ramalan_Gabungan_Akhir_MCP_FY_2024_25.pdf.lnk
Edisi_Ke-12_Inovasi_&_Kecemerlangan_IDEAS_2024.pdf.lnk |
| 10d0a351df1bfe57494ac18a7f2edec1 | 热核聚变发电岛三回路参数优化研究(修改意见).docx.lnk |
| 10d6fb6ab395001a4424058a52c3c69f | 国家互联网应急中心CCSC认证邀请函_海关信息中心.pdf.lnk |
| 1070fc4a998cb7515842fb1b647340be | 异构平台要素协同理论方法研究(修改意见).docx.lnk |
| 1b538fef54102fd36e83e4fc549f960e | 博士后申请-王玉玺-华中科技大学-电气与电子工程博士-简历.pdf.lnk |
| c8231c5709ca548f1fe70f3b61d3537a | 针对《苍术倍半萜类化合物生物合成的研究进展》的修改建议.docx.lnk |
| 955a8b63723eb35686ddce6cbfe890cf | 中债数据无法使用情况.jpg.lnk |
| da623c5ca61e25c6205904a5cb91bd55 | 参编《人工智能通用大模型合规管理体系 指南》申请表.pdf.lnk |
| afc805006390b00713898c09d50343b6 | 中国外汇交易中心信息产品许可表.doc.lnk |
VBS
| MD5 | Filename |
| 0a34cc8983fb581a59308135868b75d0 | O365.vbs |
| 5d18995193465c618844949f0ff9c786 | cache.vbs |
| 4c409d7201ec5dccf55a8ea54b0de101 | DS_Store.vbs |
| 39ab2053406493b9a0d81ed40212ffa8 | O365.vbs |
| 4711d0d163c00158abd4b20177d68b9a | DS_Store.vbs |
| 3dce8d8f9664c755448413cbfe1bc08f | DS_Store.vbs |
| 3b573c2229b43bde50f998f6cba17f2f | DS_Store.vbs |
| 318a1a18df75b49f72fbcc020384cc24 | DS_Store.vbs |
| a0d760492c0193d14114792f0c3fff7a | cache.vbs |
| cafdc03dcbe06ac43ec25fb38c1e013f | cache.vbs |
| d13828ae89a7dab34d2f380eef518332 | cache.vbs |
| 7e98bb7ffba4cf12d29132a2c71973eb | cache.vbs |
| c3d460ac3a93e86782c2bc374aa5ecd2 | Anx.vbs |
| 93eafad827126a9d12fc1d0e6e21aaef | cal.vbs |
| a4a47dd08cf59f8b6a7c907cf0e39029 | cal.vbs |
| b2c882f6121d758cfcd4ece31834f497 | O365.vbs |
| 86e4c5d39dda20eee4dd8f794be04c80 | DS_Store.vbs |
| e7f3c33a5cd569ebf4b57381f03c5337 | cache.vbs |
| 7ac5daaa5fe4e59137271eaf97c9e692 | O365.vbs |
| a2f64bafeafbeb303d24fd6ed1f5a89a | DS_Store.vbs |
| 8ba5b61454a29e09e7f536e85c951f53 | DS_Store.vbs |
| 4eeeb2b40e7189c271098c515b8f91d8 | DS_Store.vbs |
| 3711e1913f2ae74c4fc765bc28dbc60f | DS_Store.vbs |
| e112698125e67a1a6f26597371cae502 | DS_Store.vbs |
| 67dc90468327a0c733ca48881084593b | cache.vbs |
| d68fb3502e63ef3ca91c45f508d146b9 | cache.vbs |
| 91b7328a6064706fa9f125621a09f648 | cache.vbs |
| bfd61e5e133b2cd592d42ecdbc0eaee2 | cache.vbs |
| e5e709be4584031aefdc2a0782017f8f | cache.vbs |
| cf59916d271dce7f44bbf349464a31e2 | cache.vbs |
| 5d18995193465c618844949f0ff9c786 | cache.vbs |
| e213dc8060794bb97c5f94f563107e88 | cache.vbs |
| d01e7c41140aeff82ad87a558ae96587 | DS_Store.vbs |
| de3a0ff11c7645f5d0ac717b0eb98e52 | cache.vbs |
Mogok Kobalt (EXE)
| MD5 | Filename |
| d29980f768aafdcf102cf1b3741c8a2b | ImeBroker.exe / cache.bak |
| 2acfad6fd814b02683038d21ba3eccbe | ImeBroker.exe / cache.bak |
| 1aa1f12d26d3a34265d0b99705bdf283 | DevicesFlow.EXE / DS_Store |
| e7550dd2db4dbe1a2cc1dadc47846cd0 | ImeBroker.exe / cache.bak |
| 1d109c8bb9e6ad16cd5f6813db39c21a | Microsoft IME / DS_Store |
| d8c348a2f27097d8689dba4452bb76eb | charmap.exe / DS_Store |
| 14df06539b72837adb9f8d13cfcea6db | CTTUNE.EXE / DS_Store |
| 6388625810652f0767be13b43363c10d | ImeBroker.exe / cache.bak |
| e8d3540212384d45ba9d7135c5bf8d8e | ImeBroker.exe / cache.bak |
| 352e299fc3f2327bfad5026b4a56b7cb | ImeBroker.exe / cache.bak |
| 73fa6149e68dd7842f7cfce78dd732c5 | ImeBroker.exe / cache.bak / sigverif.exe |
| 3813e4ebddd87615c1adc9c05888341d | 企业资质材料/企业签名解密专用解密工具.exe D:\MyPrograms\vs2022\vt01\vt\x64\Release\vt.pdb |
| 316e8d798f7db625c207532e2f7a5d38 | keycongif.exe / Anx |
| 5e7dba4aafb8176ab026e2f4aa3211dd | Adobbee.exe / cal |
| 33b3e322679f1500a9f3c162e4b25040 | ImeBroker.exe / cache.bak |
| 2694553347f23e250ed70a8c23096d8f | BioEnrollmentHost.exe / DS_Store |
| 800be8a4989d4b7ed07ddd068c6469f1 | DevicesFlow.EXE / DS_Store |
| bfd6c2f0787865ecb1604439ea9a5f15 | imecfmui.exe / cache.bak |
| 49c5553995f032195890b5bfc2abcb00 | ImeBroker.exe / cache.bak |
| ae9d676e4eda5cfa18a061e4bc2b1637 | ImeBroker.exe / cache.bak |
| 008255c14420420e9a53c9959d0d08b8 | ImeBroker.exe / cache.bak |
| 49a9c56fab34795b7e6e4c0b6185ca3e | ImeBroker.exe / cache.bak |
| d901fa81a4b3d83219440b80a1c338bc | ImeBroker.exe / cache.bak |
| 88b8bbe04b53e4af857cd1c032968c94 | ImeBroker.exe / cache.bak / sigverif.exe |
| 1d065492e7b5d118e31e571cc53dfe65 | ImeBroker.exe / cache.bak / sigverif.exe |
Umpan
| MD5 | Filename |
| 98b85b474c02ce8c0a33ad7507abbf2a | langganan.db |
| 5368f0b6ff56cce0de42165f14067427 | 附件2:《中国电工技术学会科学技术奖励办法》(2024年4月修订).pdf |
| 22ce60653860fe33bdfc47ce60deb681 | │Θ╦«╨ε─▄╡τ╒╛╩Σ╦«╖ó╡τ╧╡═│╖ ╜░╕╔Φ╝╞▒╚╤í╤╨╛┐_╦╬╫╙╞µ.pdf |
| b69c075caff565528bf42705d936a066 | cache.db |
| 477c5abea7299891b7f7c487f8636613 | ╡τ╙░╨√┤½╥¬╟≤.pdf / 电影宣传要求.pdf |
| 298a27e24e4ca917020fa5a230fe6c8f | langganan.db |
| 820485d456ce6bfab933a1b662ff590a | 贾哲文-云南大学-环境工程.docx |
| 55467fcb1b51477104442e74d7baf3df | cache.db |
| ab1bc05e7f110042d7eacda5724918e0 | cache.db |
| 8423873a0eee6139c1eb6d5a9919121b | 企业资质证明(请先解密).pptx |
| 6833e934c675717a0581472e00cb6d93 | Edisi_Ke-12_Inovasi_&_Kecemerlangan_IDEAS_2024.pdf |
| 9294dd350f921745602f745e501e8e43 | 预加油航班管理方法研究与软件实现.pdf |
| 43bed053851e7a182b99835bcd1d2d16 | 需使用中债数据.jpg |
| 154bf965c1c8e54540179b2d01c4202e | 刘潇-清华大学-计算机科学与技术学院-硕士.pdf |
| 1fbffdc19d3cfee158558e266206f46f | 李新宇-北京大学-2026毕业-金融硕士.pdf |
| 8bdd5587b9863bdb154d9db85c67037b | 热核聚变发电岛三回路参数优化研究.pdf |
| 05770b4da4f87150f2faf6c4e821f727 | cache.db |
| c5b2970e227e311abb5acf480bc48934 | 异构平台要素协同理论方法研究.pdf |
| edd1a870a0eea3bf9dcbd88ece487920 | cache.db |
| 1c2126ea78d3430ce04bf96b0d1c524e | JPCS-2021-A_novel_current_differential_protection_for_MMC-HV.pdf |
| 13097891c790fbd3df75a2aebf993b16 | 论文及荣誉证书/电力系统自动化-2024-逆变型新能源场站送出线时域方向元.pdf |
| 23bd40035a9a9fd1d31a1c7aceda1727 | IET-2022-Satu model ringkas turbin angin Jenis‐4 untuk analisis simulasi arus litar pintas.pdf |
| 7763e73dd2e877c4770c0f10e4d3a1dd | 论文及荣誉证书/教育部学籍在线验证报告-王玉玺.png |
| 162a9b9aee469b8de10c37c6311906cd | Islamabad_Security_Dialogue_Pub.pdf |
| e8db7191c84a84717bffd0f1af9de36c | Ramalan_MCP_FY_2024_25.pdf |
| 91611a155d4722d178f7697cd4ddd95f | 苍术倍半萜类化合物生物合成的研究进展_冯铃芳.pdf |
| 75c1403abfbe9f5c92625a1baf8b22f5 | langganan.db |
| d967a709472775c118ec339963c1d940 | 中债数据无法使用情况.jpg |
| 154141caa12b828ace18fd4b3fda77e0 | 参编《人工智能通用大模型合规管理体系 指南》申请表.pdf |
| c116a1971593a3a5468eb972b505fb57 | cache.db |
| 63d4015195c5006d81e14a85aa2459c4 | 联系方式.txt |
| a3df3505d89c15bb3940062f7abd786b | 联系方式.txt |
| 041d01a5495cdede35f4ad8e1fe437f7 | 清华通知.txt |
MITRE ATT&CK
| Taktik | ID Teknik | Nama |
| Akses Awal | T1566.001 | Pancingan data: Lampiran pancingan data lembing |
| Pelaksanaan | T1204.002
T1059.005 |
Pelaksanaan Pengguna: Fail Hasad
Jurubahasa Perintah dan Skrip: Visual Basic |
| Kegigihan | T1053.005 | Tugas Berjadual |
| Pengelakan Pertahanan | T1055.002 | Suntikan Proses: Suntikan Boleh Laku Mudah Alih |
| Discovery | T1033 | Pemilik Sistem/Penemuan Pengguna |
| Perintah dan Kawalan | T1071.001 | Protokol Lapisan Aplikasi: Protokol Web |
Pengarang
- Sathwik Ram Prakki
- Subhajeet Singha

