목차
- 개요
- 초기 발견
- 감염 사슬.
- 기술 분석
- 0단계 – 악성 ZIP 파일.
- 1단계 – 악성 VELETRIX 임플란트.
- 2단계 – 악성 V-Shell 임플란트.
- 사냥과 인프라.
- 속성
- 맺음말
- Seqrite 보호.
- IOC
- 미터 공격.
저자: Subhajeet Singha 및 Sathwik Ram Prakki
개요
Seqrite Labs APT-Team은 최근 중국 통신 업계를 표적으로 삼는 공격 캠페인을 발견했습니다. 이 캠페인은 중국 주요 통신 회사 중 하나인 차이나 모바일의 자회사인 차이나 모바일 티에통(China Mobile Tietong Co., Ltd.)을 대상으로 합니다. 이 캠페인에 사용된 악성코드 생태계는 VELETRIX 및 VShell 악성코드를 기반으로 하며, 이 두 악성코드는 중국의 위협 행위자들이 서구 기업들을 공격하는 데 널리 사용하는 악명 높은 공격 시뮬레이션 도구입니다.
이 블로그에서는 분석 과정에서 발견한 캠페인의 기술적 정교함을 살펴보겠습니다. 캠페인의 여러 단계를 살펴보겠습니다. 캠페인에 사용된 임플란트의 초기 감염 단계를 심층적으로 살펴보는 것부터 시작하여 캠페인 전체에 대한 최종 개요를 제공합니다.
초기 발견
최근 5월 13일, 저희 팀은 VirusTotal을 비롯한 여러 소스에서 발견된 악성 ZIP 파일을 확인했습니다 . 이 ZIP 파일은 감염의 주요 경로로 사용되었으며, 압축 폴더 안에는 여러 개의 실행 파일(EXE)과 DLL 파일이 포함되어 있었습니다. 동일한 파일은 같은 날 다른 위협 연구원들 에 의해서도 발견되었습니다.
ZIP 파일에는 "2025 China Mobile Tietong Co., Ltd. Internal Training Program is coming soon, please register as soon as possible.exe"라는 흥미로운 실행 파일이 포함되어 있습니다. 이 파일은 drstat.dll을 비롯한 여러 흥미로운 DLL 파일을 로드합니다. 그래서 저희는 이 파일들의 작동 방식을 살펴보기로 했습니다.
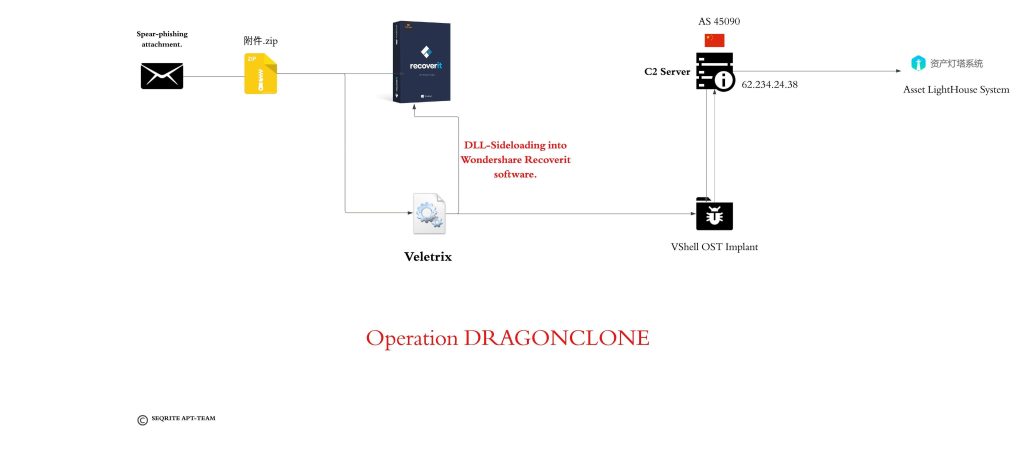
감염 사슬
기술 분석
분석을 세 부분으로 나누어서 살펴보겠습니다. 먼저 악성 ZIP 첨부 파일을 살펴보고, 그다음 악성 Veletrix 임플란트를 살펴보고, 마지막으로 VShell 맬웨어에 대한 간략한 분석을 살펴보겠습니다.
0단계 – 악성 ZIP 파일.
처음에 저희는 附件.zip(attachment.zip으로도 알려짐)이라는 악성 ZIP 파일을 발견했습니다. 이후 ZIP 파일의 내용을 분석했습니다.
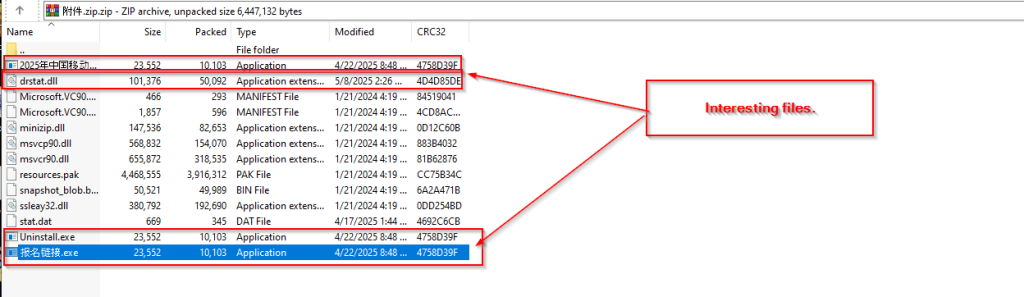
우리는 흥미로운 EXE, DLL, XML 파일 세트를 발견했는데, 그 중 대부분은 Microsoft에서 정식으로 서명한 바이너리였지만, 일부는 Shenzhen Thunder Networking Technologies Ltd의 코드 서명 인증서를 가지고 있었습니다. 그리고 흥미로운 DLL 파일인 drstat.dll은 WonderShare RepairIt 소프트웨어와 자주 연관이 있습니다.
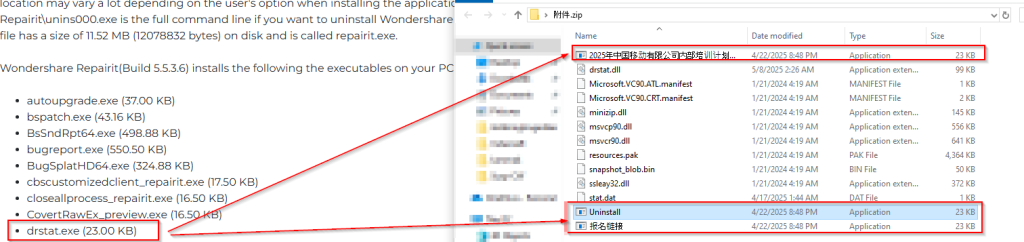

Wondershare Repairit의 공식 웹사이트에서 확인한 결과, drstat.exe라는 실행 파일이 세 가지 다른 이름으로 변경되어 세 번 패키징된 것을 확인할 수 있습니다. 이름은 다음과 같습니다.
- 차이나 모바일(China Mobile Limited)의 2025년 사내 교육 프로그램이 곧 시작됩니다. 빠른 시일 내에 등록해 주시기 바랍니다..
- 제거.
- 등록 링크.
다음으로, Wondershare가 공식적으로 웹사이트에서 제공되는 실제 바이너리에 서명하는지 확인하기로 했습니다.
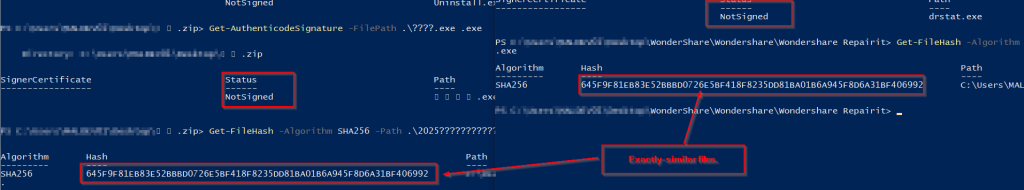
최종적으로, 우리는 해당 위협 주체가 Wondershare 공식 웹사이트 에서 다운로드 가능한 동일한 파일을 사용했음을 확인할 수 있었습니다 . Wondershare의 이러한 코드 서명 전략을 조사하고 악성코드를 사후 분석한 결과, 공격자는 대상 시스템에 DLL 사이드 로딩을 사용하여 VELETRIX라고 명명한 악성 프로그램을 실행했음을 확인할 수 있었습니다.
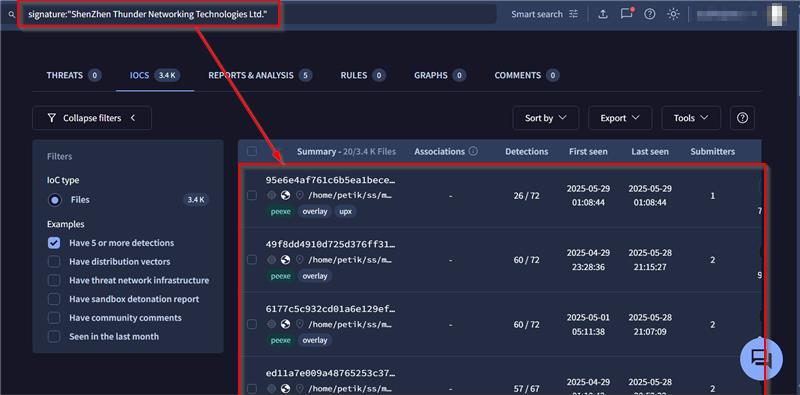
다음 섹션으로 넘어가기 전에, 'Shenzhen Thunder Networking Technologies Ltd'가 압축 실행 파일에 넣은 다른 코드 서명 인증서가 중국 출신 위협 단체에 의해 악용된 것으로 다양한 보고서와 논의에서 자주 언급된 악성 실행 파일과 관련이 있다는 사실도 확인해 보겠습니다.
1단계 – 악성 VELETRIX 임플란트.

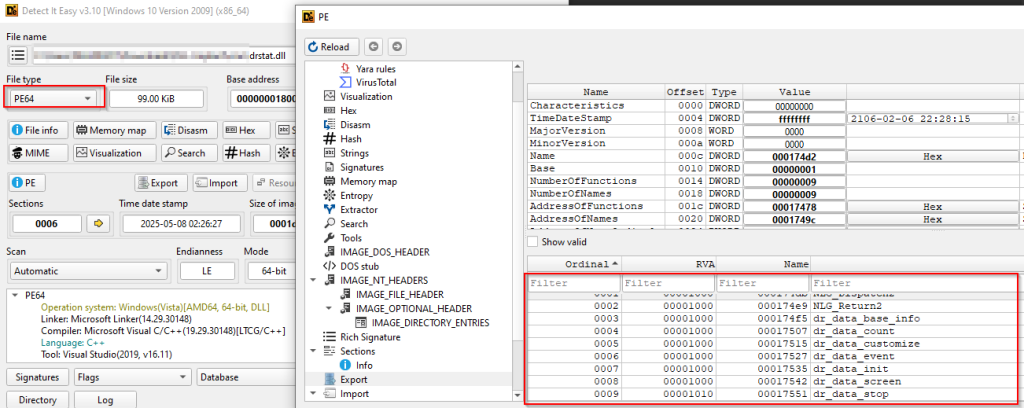
처음에 이 임플란트를 조사하면서 몇 가지 기본 정보를 파악했습니다. 64비트 바이너리이며 몇 가지 흥미로운 내보내기 기능을 포함하고 있다는 것입니다. 다음으로 이 악성 임플란트의 코드 분석에 집중할 것입니다.
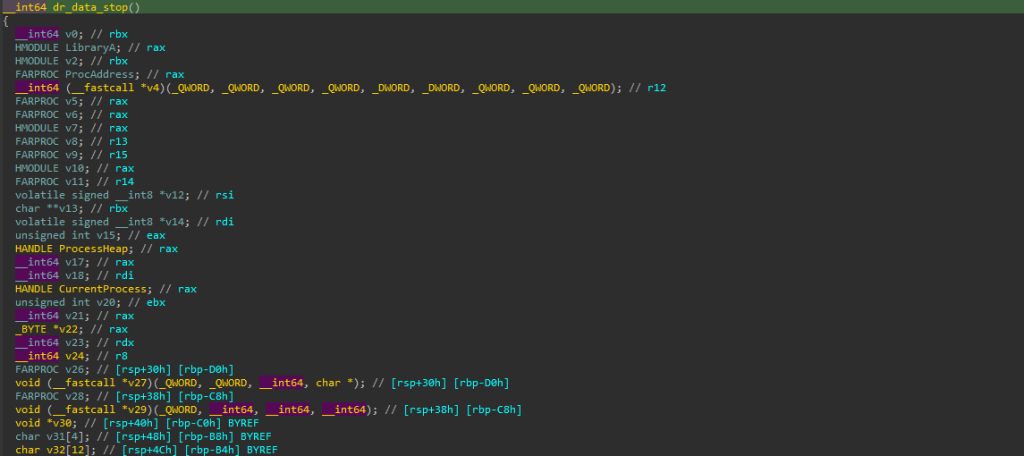
모든 내보내기를 검토한 결과, 그 중에서 dr_data_stop에 흥미로운 악성 코드가 포함되어 있는 것으로 나타났습니다.
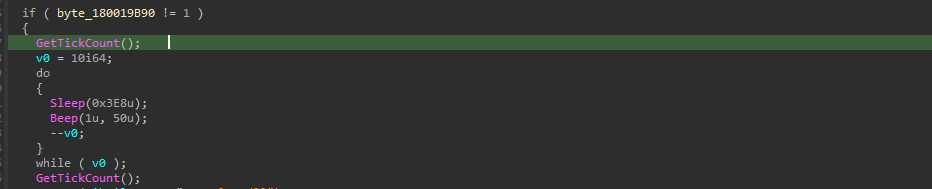
처음에 이 임플란트는 Sleep & Beep Windows API를 조합하여 분석 회피 트릭을 사용합니다. 이 API는 기본적으로 do-while 루프 안에서 실행되며, 약 10초 동안 실행을 지연시키고 경고음을 발생시켜 자동 샌드박스 분석을 회피합니다 . 루프는 1초 동안 대기하고 10번 경고음을 울립니다. 이 모든 메커니즘은 분석가의 분석을 지연시키거나 자동 샌드박스를 혼란스럽게 하기 위한 것입니다.
이 기법은 시스템 수준에서 NtDelayExecution을 활용합니다 . Beep은 내부적으로 NtDelayExecution을 호출하는데, 이 함수는 지연 시간(밀리초)을 지정하는 "DelayInterval" 매개변수를 받습니다. NtDelayExecution이 실행되면 호출 스레드가 일시 중지되어 샌드박스 타임아웃이 발생하거나 디버거 제어권을 잃게 되므로 , 심각한 문제는 아니지만 효과적인 안티 샌드박스 기법이 됩니다 . Beep API는 두 가지 목적을 동시에 수행한다는 점에서 특히 영리합니다. 내부 NtDelayExecution 호출을 통해 실행 지연을 발생시키는 동시에, 분석 환경에서 다양한 동작을 유발하거나 연구원에게 활성 코드 실행을 알리는 오디오 아티팩트를 생성합니다.
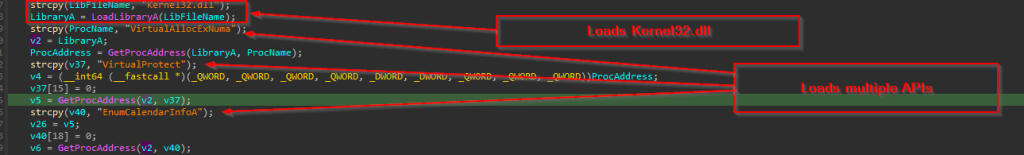
그다음에는 kernel32.dll을 로드하는 단계로 진행하며, LoadLibraryA를 사용하여 DLL이 로드되면 GetProcAddress를 사용하여 VirtualAllocExNuma, VirtualProtect 및 EnumCalendarInfo와 같은 몇 가지 중요한 API를 해석합니다.
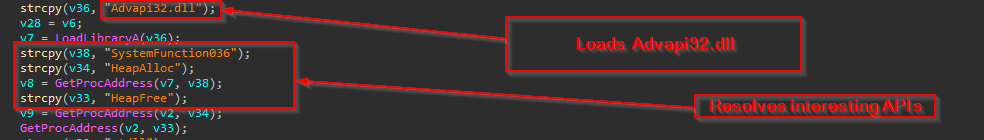
마찬가지로 ADVAPI32.dll을 로드하고 DLL이 로드되면 SystemFunction036, HeapAlloc 및 HeapFree라는 동일한 기술을 사용하여 문제를 해결합니다.

마지막으로 ntdll.dll이 로드되고 RtlIpV4StringToAddressA로 알려진 흥미로운 Windows API가 해결됩니다.
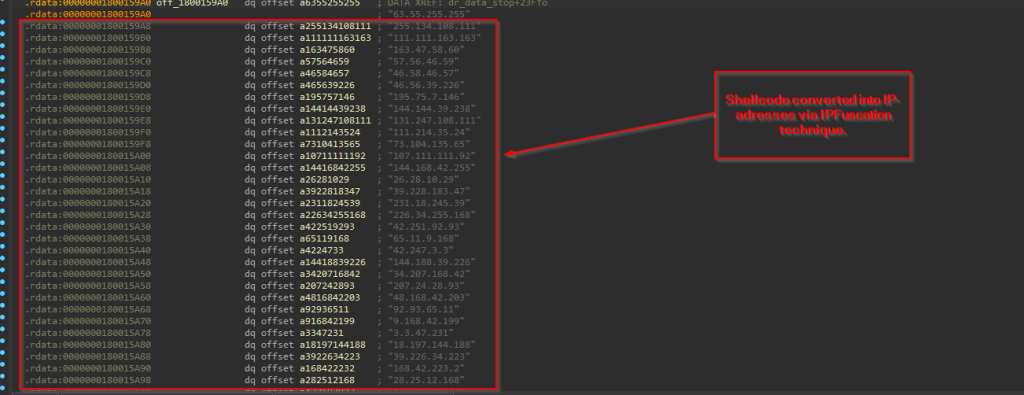
다음으로, 이 악성 로더는 IPFuscation이라는 기술을 사용하는데, 이는 기본적으로 악성 셸코드를 IPV4 주소 목록으로 변환합니다.

또한, while 루프와 RtlIpv4StringToAddressA API를 사용하여 난독화된 셸코드를 디코딩합니다. 이는 ASCII IP 문자열을 바이너리로 변환한 다음, 해당 바이너리를 셸코드로 실행함으로써 이루어집니다.
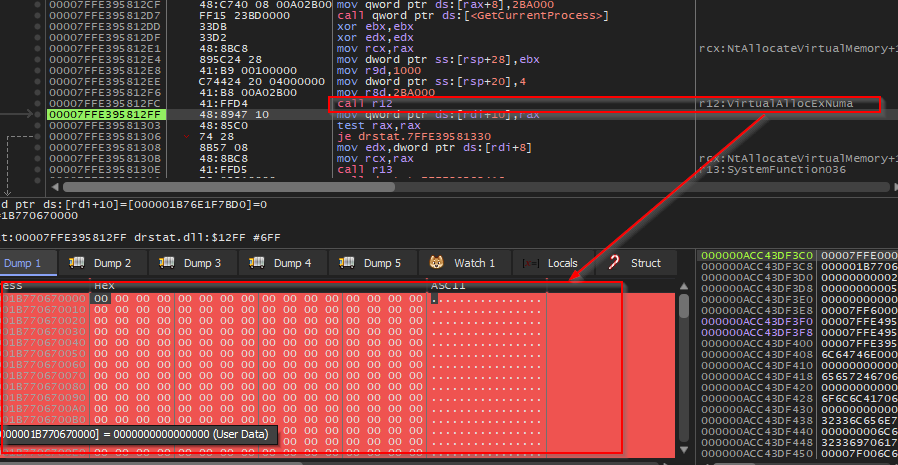
셸코드가 바이너리 형태로 추출되면 VirtualAllocExNuma API를 사용하여 현재 프로세스에 대한 읽기 및 쓰기 권한만 있는 새로운 메모리 블록을 할당합니다.
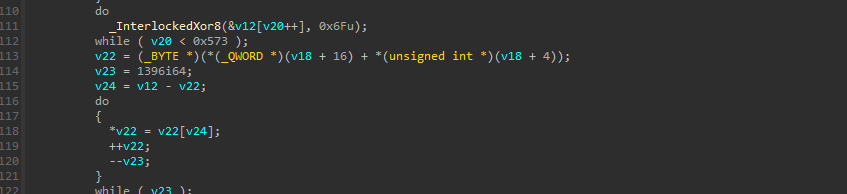

이제 메모리가 할당되면 간단한 XOR 연산을 사용하여 Windows API를 통해 IpFuscation 기술로 난독화된 인코딩된 블롭을 XOR 연산을 통해 추가로 디코딩하고 할당된 메모리에 복사합니다.
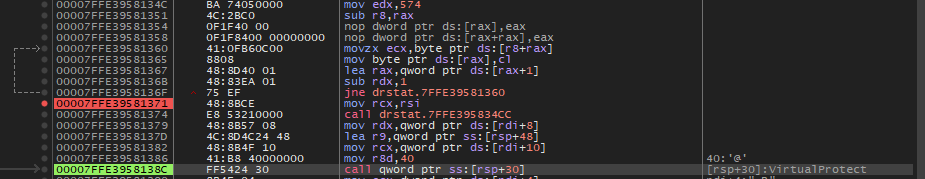

그런 다음 VirtualProtect를 사용하여 할당된 메모리의 메모리 보호를 실행-읽기-쓰기로 변경합니다.
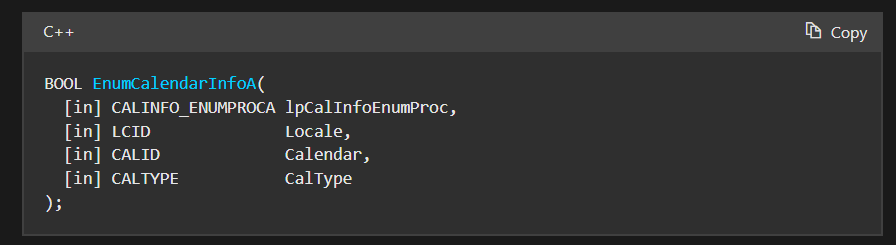
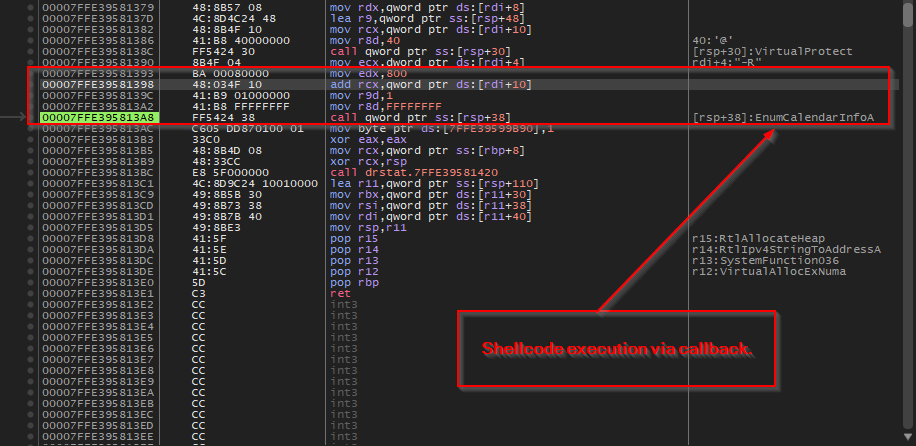
마지막으로, 이 악성코드는 콜백 함수를 이용한 셸코드 실행이라는 다소 독창적인 기법을 사용합니다. 즉, EnumCalendarInfoA API를 이용하여 셸코드를 실행하는 것입니다. 이 기법은 EnumCalendarInfoA API가 콜백 함수 포인터를 매개변수로 기대한다는 점을 악용합니다. 악성코드는 셸코드 주소를 이 콜백으로 전달하여, Windows가 API가 정상적인 달력 열거 함수라고 생각하고 호출하려고 할 때 자신도 모르게 악성코드를 실행하게 만듭니다. 실제로는 VShell OST 프레임워크를 Windows에 삽입한 셸코드가 실행되는 것입니다.
마지막으로, 콜백 메커니즘을 통해 코드 삽입을 수행하는 Veletrix 임플란트를 알아낼 수 있습니다. 다음 섹션에서는 꽤 잘 알려진 Vshell 임플란트를 살펴보고 그 작동 방식을 살펴보겠습니다.
2단계 – 악성 Vshell 임플란트.
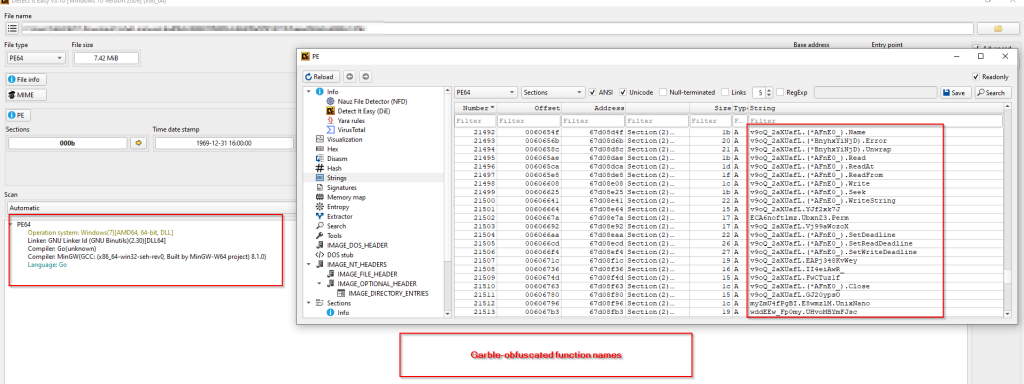
VShell 은 Golang으로 개발된 꽤 유명한 크로스 플랫폼 OST 프레임워크로, 원래 한 연구원이 개발했으나, UNC5174 와 같은 다양한 공격 캠페인을 추적해 온 여러 연구자들의 연구 블로그에서 언급된 것처럼 이후 불가사의하게 서비스가 중단되었습니다. 이 공격 캠페인은 중국권에서 활동하는 위협 행위자들에 의해 사용되었습니다.
이전 섹션에서 언급했듯이 VELETRIX는 이 윈도우 임플랜트를 메모리에 로드합니다. 파일 내부를 살펴본 결과, 삭제된 특정 임플랜트의 이름이 tcp_windows_amd64.dll인 것을 확인했습니다. 이 프레임워크는 충분히 연구되었으므로, 핵심 아티팩트와 임플랜트의 기본적인 개요만 살펴보겠습니다.
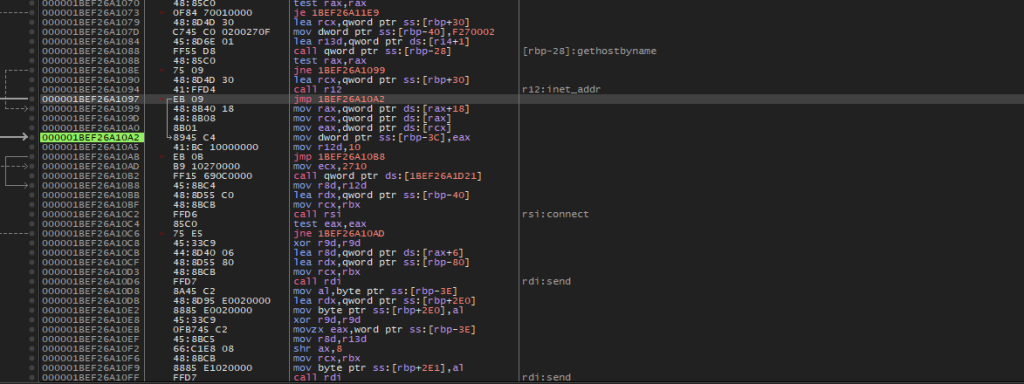
임플란트를 자세히 살펴보면, 연결, 전송, 수신과 같은 다양한 기능을 통해 운영자와 상호 작용할 수 있습니다. 이러한 모든 기능은 WinSock 라이브러리의 여러 Windows API에서 가져온 기본 코드를 사용합니다.
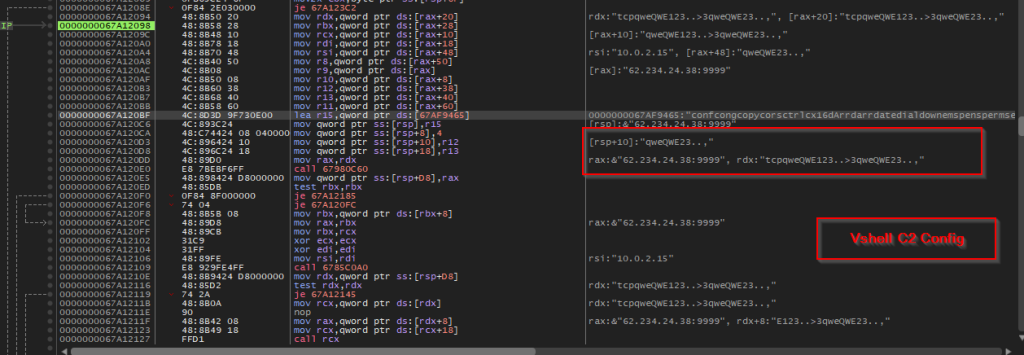
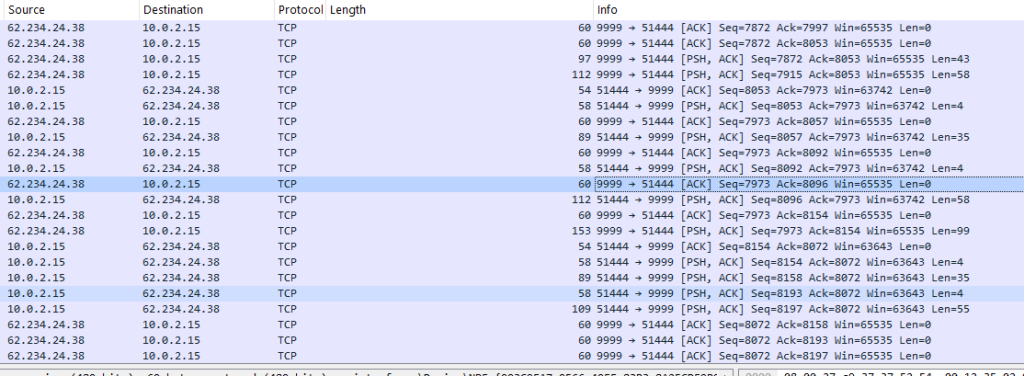
또한, 분석을 통해 명령 및 제어 서버와 임포트 구성(즉, 솔트, qwe123qwe)을 발견했습니다. 다음 섹션에서는 추가적인 사냥 및 인프라 아티팩트에 대해 살펴보겠습니다.
사냥과 인프라.
이전 임플란트를 조사하던 중, 우리는 몇 가지 흥미로운 유물을 찾아냈습니다.
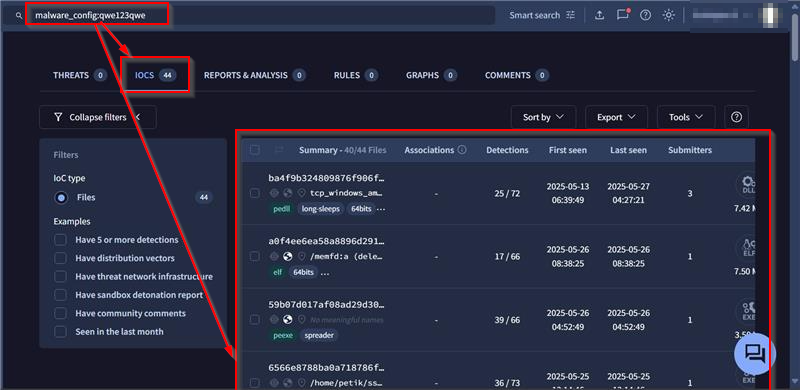
본 연구에서 언급된 캠페인에 사용된 솔트(salt)를 분석하고 추출한 결과, qwe44qwe라는 동일한 솔트를 사용하는 총 123개의 임플란트를 발견했습니다. 또한, Vshell은 크로스 플랫폼 도구이므로 여러 EXE, ELF, 서명 및 서명되지 않은 DLL을 발견했습니다.
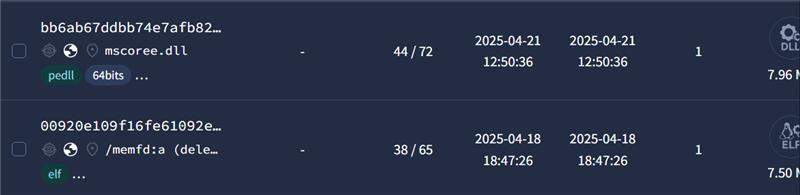
또한, 미국, 홍콩 등 여러 지역에서 유래한 C2 값을 가진 샘플들을 몇 개 발견했으며, 동일한 솔트를 사용한 44개의 임플란트 샘플 중 일부가 인도 기업들을 표적으로 삼았던 APT 그룹 Earth Lamia 와 연관성이 있음을 확인했습니다. 더불어, 추가 조사를 통해 유사한 임플란트들이 연구원들이 보고한 ScreenConnect CVE-2024-1709 취약점을 악용한 UNC5174 캠페인과 여러 부분에서 겹치는 것을 발견했습니다 .
이제 인프라 중복 부분을 살펴보면, 유사한 지표가 CVE-2025-31324를 악용하여 SAP NetWeaver Visual Composer를 공격하는 중국-국가 연계 위협 행위자 집단과 관련이 있는 것으로 나타났습니다 .
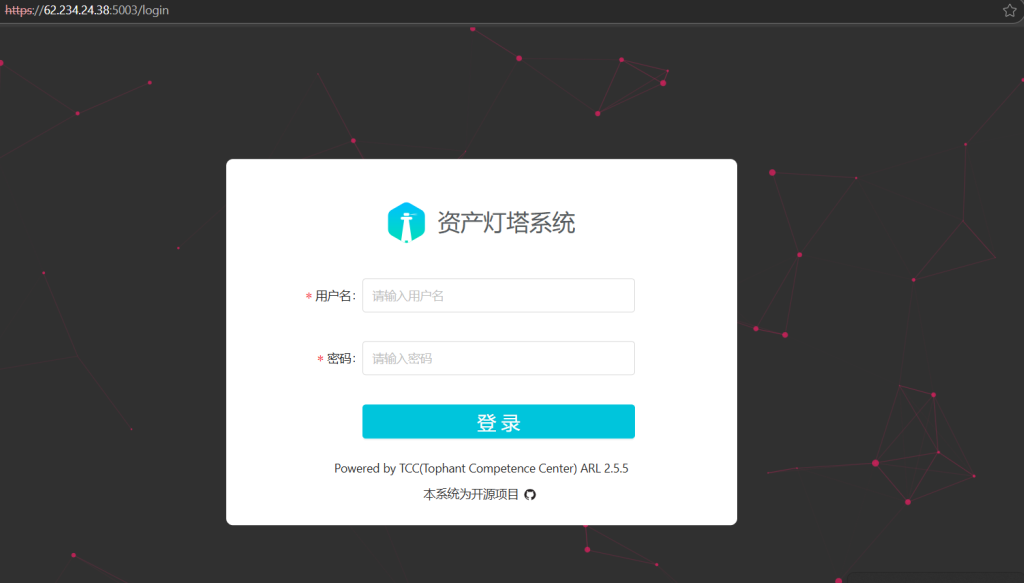
또한 동일한 인프라에서 Tophant Competence Center(TCC) 에서 개발한 오픈 소스 자산 검색 및 정찰 플랫폼인 Asset Lighthouse System과 관련된 로그인 기반 웹페이지가 호스팅되고 있음을 발견했습니다 . 이 시스템은 주로 노출된 IP, 도메인, 포트 및 웹 서비스를 식별하여 외부 공격 표면을 파악하는 데 사용됩니다. 따라서 이러한 요소들을 활용하여 방향을 전환했고, 몇 가지 흥미로운 공통점을 발견했습니다.
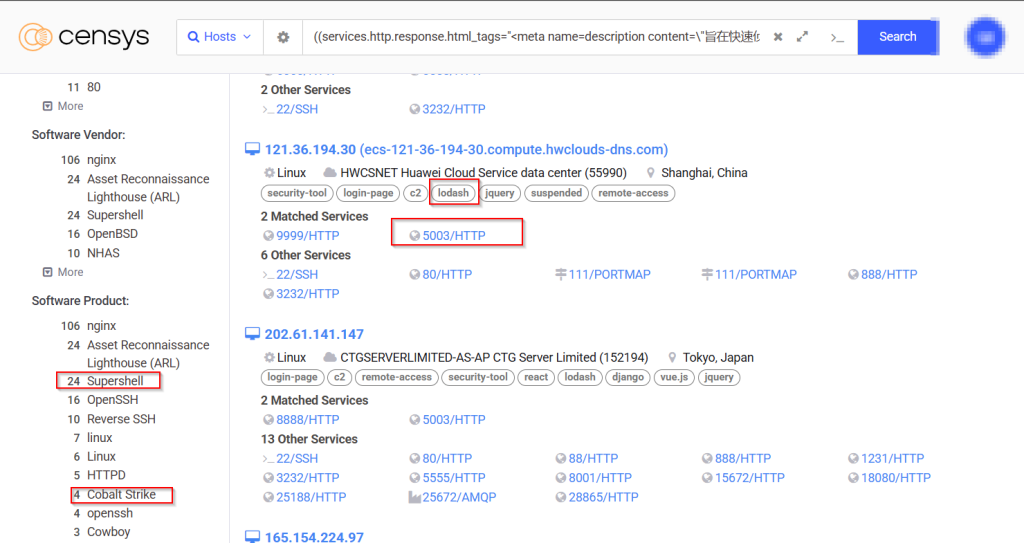
피벗팅 이후, 우리는 ASL을 5003번 포트에서 실행하는 등 유사한 포트 구성을 가진 여러 악성 웹 서버를 발견했으며, 이 서버들은 UNC5174(일명 Uteus) 가 주로 사용하는 악성 프로그램인 Cobalt Strike와 SuperShell을 호스팅하고 있었습니다. 또한 Earth Lamia 와 관련된 유사한 포트 구성을 가진 여러 웹 서버도 발견했습니다.

마지막으로, 명령 및 제어 서버에서도 Cobalt Strike를 호스팅하여 대상을 공격하는 것을 확인했습니다. 이는 위협 실체가 사용하는 두 번째 사후 악용 프레임워크입니다.
속성.
악성코드 사용 현황 및 중복되는 인프라 패턴 분석을 통해, VShell을 메모리에서 실행하도록 설계된 비교적 새로운 로더인 VELETRIX를 악용한 공격자를 확인했습니다 . VShell은 원래 오픈 소스 프로젝트로 출시되었으나 이후 개발자가 삭제했고, 그 후 중국과 연계된 위협 집단에 의해 광범위하게 악용되어 왔습니다.
추가적인 위협 탐지 결과 , 최근 연구원들이 기록한 UNC5174(Uteus) 및 Earth Lamia 의 활동과 유사한 행동 패턴이 확인되었습니다 . 이 공격자와 관련된 현재 인프라는 SuperShell , Cobalt Strike , VShell , 그리고 자산 탐색 및 정찰을 위한 오픈 소스 플랫폼인 Asset Lighthouse System 과 같은 도구를 지속적으로 사용하고 있습니다 . 이러한 도구들은 이전에 여러 중국 기반 APT 클러스터에서 사용된 것으로 확인되었으며, 실제 환경에서 활발하게 사용되고 있는 것이 관찰되었습니다.
기술적 및 인프라적 중복성을 고려할 때, 우리는 이 위협 행위자가 중국-넥서스 클러스터에 속하는 위협 단체의 일부일 가능성이 매우 높다고 판단합니다.
결론
캠페인을 주의 깊게 조사한 결과, DRAGONCLONE 작전이라고 명명한 중국-넥서스 위협 엔터티가 Wondershare Recoverit 소프트웨어에 대해 DLL 사이드로딩 기술을 사용하고 있으며, VELETRIX DLL 임플란트를 로딩하고 있다는 사실을 발견했습니다. VELETRIX DLL 임플란트는 안티 샌드박스, IPFuscation 기술, Vshell 맬웨어를 실행하기 위한 콜백 기술과 같은 흥미로운 기술을 사용하며, UNC5174 및 Earth Lamia와 여러 번 겹치며, 최근 캠페인은 2025년 XNUMX월부터 활동해 왔습니다.
Seqrite 보호.
- 에이전트시알
IOC
| SHA-256 | 파일명 |
| 40450b4212481492d2213d109a0cd0f42de8e813de42d53360da7efac7249df4 | \附件.zip |
| ac6e0ee1328cfb1b6ca0541e4dfe7ba6398ea79a300c4019253bd908ab6a3dc0 | drstat.dll |
| 645f9f81eb83e52bbbd0726e5bf418f8235dd81ba01b6a945f8d6a31bf406992 | drstat.exe |
| ba4f9b324809876f906f3cb9b90f8af2f97487167beead549a8cddfd9a7c2fdc | tcp_windows_amd64.dll |
| bb6ab67ddbb74e7afb82bb063744a91f3fecf5fd0f453a179c0776727f6870c7 | mscoree.dll |
| 2206cc6bd9d15cf898f175ab845b3deb4b8627102b74e1accefe7a3ff0017112 | tcp_windows_amd64.exe |
| a0f4ee6ea58a8896d2914176d2bfbdb9e16b700f52d2df1f77fe6ce663c1426a | memfd:a(삭제됨) |
IP/도메인
| IP |
| 62.234.24.38 |
| 47.115.51.44 |
| 47.123.7.206 |
MITER ATT & CK
| 술책 | 기술 ID | 기술명 | 하위 기술 ID | 하위 기술 이름 |
| 정찰 | T1595 | 활성 스캐닝 | T1595.002 | 취약점 검색 |
| 정찰 | T1588 | 역량 확보 | T1588.002 | 수단 |
| 초기 액세스 | T1566 | 피싱 (Phishing) | T1566.001 | 스피어 피싱 첨부 파일 |
| 실행 | T1204 | 사용자 실행 | T1204.002 | 악성 파일. |
| 고집 | ||||
| 방어 회피 | T1140 | 파일 또는 정보의 난독화/디코드 | ||
| 방어 회피 | T1574 | 도용 실행 흐름 | T1574.001 | DLL |
| 방어 회피 | T1027 | 난독화 파일 또는 정보 | T1027.007 | 동적 API 해상도 |
| 방어 회피 | T1027 | 난독화 파일 또는 정보 | T1027.013 | 암호화/인코딩된 파일 |
| 방어 회피 | T1055 | 공정 주입 | ||
| 방어 회피 | T1497 | 가상화/샌드박스 회피 | T1497.003 | 시간 기반 회피 |
| 발견 | T1046 | 네트워크 서비스 검색 |