
원본 게시물 – 21년 2015월 XNUMX일
최근 몇 시간 동안 또 다른 새로운 SSL(Secure Sockets Layer) 취약점이 발견되었으며, 가정용 컴퓨터와 사무실 워크스테이션이 위험에 처할 수 있습니다. 지난 몇 달간 발생했던 하트블리드(Heartbleed) 와 프리크(FREAK) 공격을 기억하신다면, 이러한 취약점을 결코 가볍게 여겨서는 안 된다는 것을 아실 것입니다.
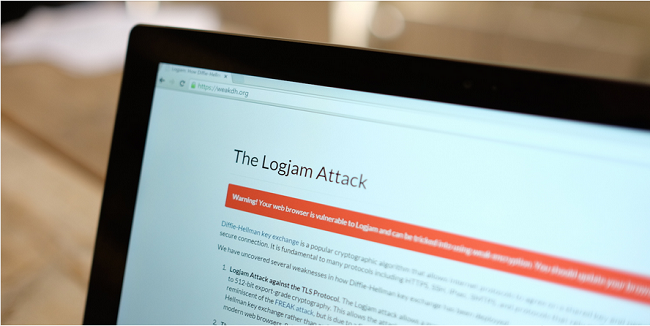
이 새로운 취약점은 "로그잼(Logjam)" 이라고 불리며 인터넷의 기본 프로토콜에 영향을 미칩니다. 기본적으로 두 사이트가 기밀 정보를 교환해야 할 때, 암호화 키 세트를 안전한 방식으로 교환합니다. 이 키는 수신한 정보를 해독하는 데 사용됩니다. 이러한 키 교환은 "디피-헬만(DH)" 키 교환 방식을 통해 이루어집니다. 로그잼 공격은 이 알고리즘을 가로채서 사이트들이 서로 키를 공유하지 못하도록 막습니다.
공격자는 중간자 공격(MITM)을 통해 TLS 연결을 하위 버전으로 다운그레이드한 후 민감한 정보를 훔칠 수 있습니다. 이 방법은 최근 발생한 FREAK 공격과도 여러 가지 유사점을 가지고 있습니다.
Logjam 취약점은 어떻게 발견되었나요?
이 취약점은 존스홉킨스 대학, 미시간 대학, 펜실베이니아 대학, 마이크로소프트 연구소, CNRS, 인리아 낭시-그랑 에스트, 인리아 파리-로켄쿠르의 보안 연구원 그룹에 의해 발견되었습니다.
Logjam 취약점에 대한 자세한 내용과 기술 보고서는 여기 에서 확인할 수 있습니다 . 또한 이 링크를 방문하여 사용 중인 브라우저의 취약점 여부를 확인할 수 있습니다.
Logjam 취약점에 취약한 사람은 누구입니까?
인터넷을 사용하는 거의 모든 사람이 잠재적으로 위험에 노출되어 있습니다. 여기에는 웹사이트, 메일 서버, 그리고 기타 TLS(전송 계층 보안) 기반 서비스가 포함됩니다. 보고서는 또한 상위 8.4만 개 도메인 중 약 1%가 취약하다고 밝혔는데, 이는 약 84,000만 XNUMX천 개의 도메인에 해당합니다. 이러한 보안 취약점은 특히 개인 사용자 자격 증명을 요구하고 민감한 정보 전송을 용이하게 하는 서비스에 매우 위험할 수 있습니다.
이는 온라인에서 사업을 운영하는 기업 또한 위험에 처해 있음을 의미합니다. 다양한 채널을 통해 전송되는 데이터는 이론적으로 가로채거나 도난당할 수 있습니다. 따라서 기업은 이러한 위협을 방지하기 위한 즉각적인 조치를 취해야 합니다.
연구진은 보고서에서 "공개된 NSA 유출 자료를 면밀히 검토한 결과, NSA의 VPN 공격은 그러한 돌파구를 마련한 것과 일치한다"고 추측했습니다. 그러나 NSA가 실제로 로그잼을 사용하여 데이터를 가로챘는지 여부는 현재로서는 단지 추측일 뿐입니다.
이러한 공격을 예방하기 위해 무엇을 할 수 있을까?
현재 Logjam 취약점에 대한 최선의 해결책은 모든 브라우저와 프로그램을 즉시 업데이트하는 것입니다. Google, Mozilla, Microsoft, Apple 등 모든 브라우저 제공업체가 이 취약점을 해결하기 위해 노력하고 있습니다. 따라서 가정이나 업무용 컴퓨터의 브라우저 업데이트를 정기적으로 확인해야 합니다. 또한, 메일이나 웹 서버를 사용하는 경우 내보내기 암호화 그룹 지원을 비활성화하고 고유한 2048비트 Diffie-Hellman 그룹을 생성해야 합니다.