
개요
Seqrite 최근 연구소는 정부 기관의 신뢰도를 악용하여 감염 성공률을 높이는 악성코드 유포 캠페인을 발견했습니다. 공격자들은 정식 정부 부처를 사칭하여 세금, 환급, 규정 준수 요건 및 규제 관련 공지로 위장한 악성 이메일을 배포했습니다. 정부 기관이라는 인지도, 긴급성, 그리고 금전적 인센티브를 활용하여, 이 캠페인은 수신자가 악성 첨부 파일을 열거나 내장된 콘텐츠와 상호 작용하도록 유도하는 것을 목표로 했습니다. 이 사례는 정부를 사칭한 사회공학적 기법이 악성코드 유포 및 표적 사용자 감염에 여전히 효과적임을 보여줍니다.
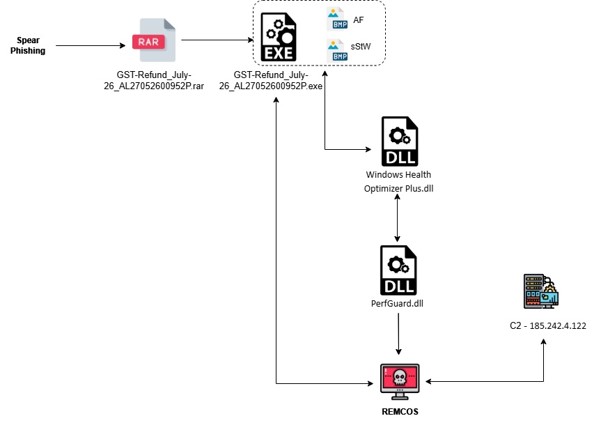
감염 사슬:
캠페인에 대한 초기 조사 결과:
인도 기업과 납세자를 대상으로 GST(상품서비스세) 관련 주제를 악용하여 악성 소프트웨어를 배포하는 정교한 피싱 캠페인이 발견되었습니다. 2026년 7월 6일 VirusTotal에서 처음 확인된 이 캠페인은 공식 정부 공문을 가장하고 세금 관련 미끼를 사용하여 사용자의 참여를 유도합니다. 공격자들은 공식 GST 공지와 매우 유사한 문서와 파일명을 사용하여 수신자가 악성 콘텐츠와 공식 정부 서신을 구분하기 어렵게 만듭니다. 이 캠페인의 주요 목표는 악성 소프트웨어 배포 및 개인 정보 탈취로 보이며, 이는 인도의 금융 및 세무 시스템을 표적으로 삼는 정부 관련 사회공학적 기법의 지속적인 악용 사례를 보여줍니다.
첫 번째 메일:
분석 대상 사례에서 공격자는 인도 정부의 GST(상품 및 서비스세) 시스템을 사칭한 피싱 이메일을 배포했습니다. 해당 이메일은 donotreply.@gst.gov.in 주소에서 발송되었으며, 제목은 "Refund Application GST RFD-01 filed vide vide ARN AL27052600952P"였습니다. 이메일은 공식 GST 환급 통지처럼 보이도록 구성되어 수신자가 환급 신청이 처리되었거나 검토가 필요한 상황이라고 믿도록 유도했습니다. 신뢰도를 높이기 위해 이메일에는 제목에 포함된 것과 동일한 신청 참조 번호(ARN)를 참조하는 GST-Refund_July-26_AL27052600952P.rar라는 압축 파일이 첨부되어 있었습니다. 이메일 내용과 첨부 파일에 동일한 식별자를 사용하는 것은 정당성을 강화하고 의심을 줄이기 위해 고안된 일반적인 사회공학적 기법입니다.
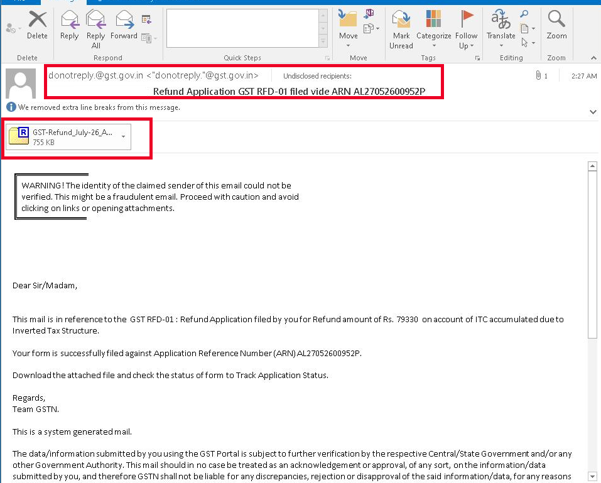
그림: 이메일
기술적 분석 :
압축을 풀자, 해당 아카이브에는 GST 환급 관련 문서 또는 애플리케이션으로 위장한 실행 파일이 들어 있었습니다. 초기 분석 결과, 이 페이로드는 .NET 기반 실행 파일로, 마이크로소프트 .NET 프레임워크를 사용하여 개발된 것으로 나타났습니다. 공격자들은 .NET 바이너리를 자주 사용하는데, 이는 개발이 비교적 쉽고 악성 기능을 신속하게 배포할 수 있으며, 정적 분석을 어렵게 하는 난독화 메커니즘을 포함하는 경우가 많기 때문입니다. 이 실행 파일은 피싱 캠페인을 통해 전달되는 주요 악성 페이로드이며, 사용자가 첨부 파일을 성공적으로 클릭한 후 공격의 다음 단계를 나타냅니다.

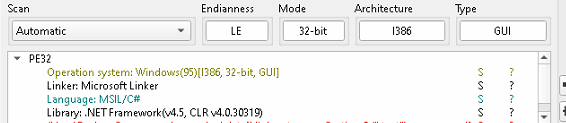
추출된 실행 파일을 분석한 결과 Microsoft .NET Framework 기반 바이너리인 것으로 확인되었습니다. 기계어로 직접 컴파일되는 네이티브 Windows 휴대용 실행 파일(PE)과 달리 .NET 애플리케이션은 공용 언어 런타임(CLR)에 의해 실행되는 중간 언어(IL) 코드를 포함합니다.
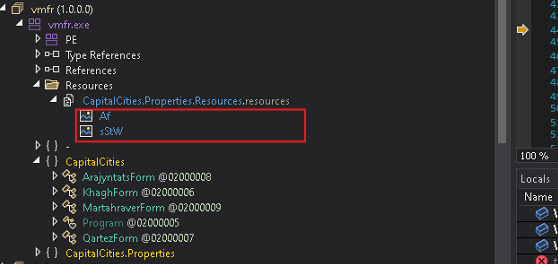
분석은 리소스에 비트맵(AF)이 포함된 .NET 바이너리에서 시작됩니다. 작성자는 다음 단계 페이로드를 일반적인 DLL 리소스로 저장하는 대신, 페이로드 바이트를 비트맵 픽셀의 RGB 값으로 인코딩하여 이미지 내부에 숨깁니다.
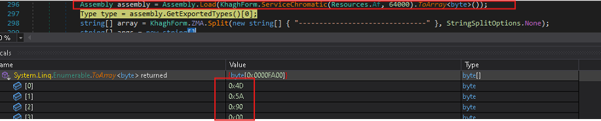
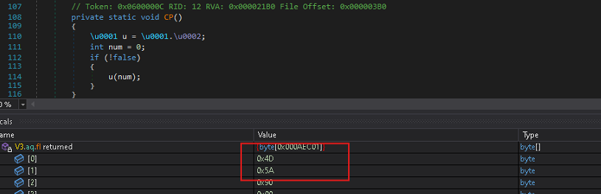
애플리케이션이 시작될 때, 내장된 비트맵을 입력으로 전달하여 ServiceChromatic() 함수를 호출합니다. 이 함수는 많은 난독화 코드를 포함하고 있지만, 실제 목적은 간단합니다. 열 우선 순서로 비트맵을 순회하며 각 픽셀에서 빨강, 녹색, 파랑 값을 읽어 원래의 바이트 스트림을 재구성하는 것입니다. 이 함수는 이미지에서 처음 64,000바이트를 추출하여 byte[] 배열로 반환합니다.
복구된 바이트 배열은 Assembly.Load()에 직접 전달되어 숨겨진 .NET 어셈블리가 디스크에 기록되지 않고 메모리에서 완전히 로드됩니다. 이 예제에서 추출된 페이로드는 다음 단계 어셈블리인 Windows Health Optimizer Plus.dll이며, 이는 리플렉션을 통해 실행됩니다.
2단계 로더 분석:
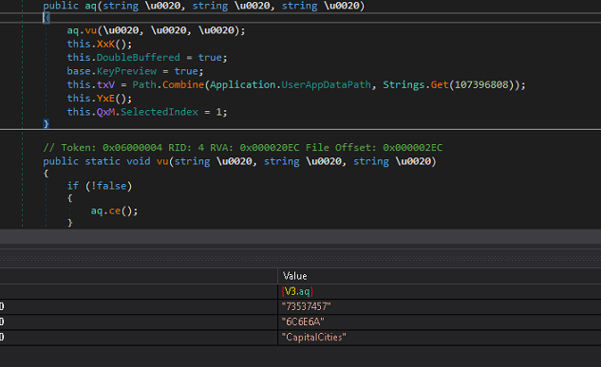
2단계 로더인 Windows Health Optimizer Plus.dll 이 성공적으로 추출되어 메모리에 로드된 후 , 악성코드는 세 개의 매개변수(v3.aq(“73537457”, “6C6E6A”, “CapitalCities”))를 사용하여 v3.aq() 메서드를 호출합니다. 처음 두 인수는 16진수로 인코딩된 문자열입니다. 16진수를 ASCII로 변환하면 73537457은 “sStW”로, 6C6E6A는 “inj” 로 해석됩니다 . 이러한 디코딩된 문자열은 2단계 어셈블리에서 명령 또는 작업 식별자로 사용됩니다. 이러한 값은 악성코드가 다음 단계에서 내장된 비트맵 페이로드(sStW)를 처리하고 주입 관련 작업(inj)을 수행하도록 지시함을 나타내며, 이는 이러한 매개변수가 다음 단계 페이로드의 동작을 제어하는 실행 명령 역할을 한다는 것을 시사합니다.
비트맵 기반 페이로드 추출:
이 악성코드는 픽셀 저장 공간을 악용하여 내장 데이터를 숨기는 비트맵 기반 페이로드 추출 기법을 사용합니다. 이미지를 단순히 시각적 콘텐츠로만 활용하는 대신, 각 픽셀의 원시 ARGB 값을 읽어 추출된 바이트 스트림에서 숨겨진 바이너리 페이로드를 재구성합니다. 비트맵은 효과적으로 숨겨진 데이터의 운반체 역할을 하여, 페이로드가 일반적인 이미지 형식 내에 감춰진 채로 유지될 수 있도록 합니다.
추출된 페이로드는 사용자 지정 XOR 기반 복호화 루틴을 통해 처리됩니다. 이때 제공된 문자열 매개변수는 UTF-16 빅 엔디안 바이트로 변환되어 암호화된 버퍼에서 파생된 추가 값과 함께 XOR 키 자료로 사용됩니다. 복호화 후, 페이로드는 메모리에서 직접 재구성되어 perfgurd.dll 파일을 생성합니다. 이 악성코드는 DLL 파일을 디스크에 저장하지 않고 인코딩된 형태로 로드하여 파일 없는 실행 방식을 구현함으로써 탐지 가능성을 줄입니다.
3단계 로더 분석 – perfgurd.dll
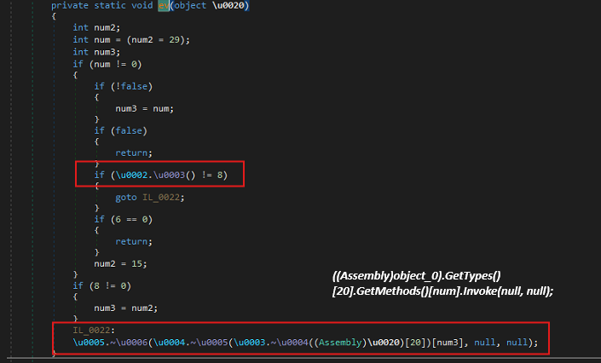
아래 메서드는 어셈블리에 로드된 특정 메서드를 직접 참조하지 않고 호출하는 동적 실행 래퍼 역할을 합니다. 먼저 변수 num을 29로 초기화하지만, 프로세스가 64비트 환경(IntPtr.Size == 8)에서 실행 중인 경우 값을 15로 변경합니다. 이러한 조건부 선택은 어셈블리에 32비트 및 64비트 실행 경로에 대한 별도의 메서드가 포함되어 있음을 시사합니다.
매개변수 object_0은 로드된 .NET 어셈블리 객체여야 합니다. 코드는 GetTypes()를 사용하여 어셈블리 내의 모든 형식을 검색하고, 인덱스 20에 있는 형식을 선택한 다음, GetMethods()를 사용하여 해당 형식의 메서드를 검색합니다. 시스템 아키텍처에 따라 해당 형식에서 메서드 29 또는 메서드 15를 선택하고 Invoke(null, null)을 통해 리플렉션을 사용하여 해당 메서드를 호출합니다.
Invoke() 함수의 두 인수가 모두 null이므로, 대상 메서드는 매개변수를 받지 않는 정적 메서드일 것으로 예상됩니다. 이 기법을 통해 악성코드는 정적 분석 도구로부터 실제 메서드 이름과 실행 흐름을 숨길 수 있습니다. 실행이 명시적인 식별자가 아닌 배열 인덱스에 전적으로 기반하기 때문입니다. 실제로 이 함수는 악성코드의 다음 단계로 실행을 넘기는 디스패처 역할을 하며, 선택된 메서드에는 주요 악성 기능이나 페이로드 초기화 루틴이 포함되어 있을 가능성이 높습니다.
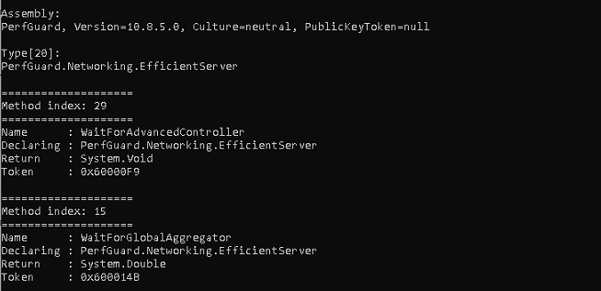
이 악성코드는 피해 시스템의 아키텍처에 따라 perfGuard.dll 내의 PerfGuard.Networking.EfficientServer 클래스에서 두 가지 메서드 중 하나를 호출합니다. 32비트 시스템에서는 인덱스 29에 있는 WaitForAdvancedController() 메서드가 실행되고, 64비트 시스템에서는 인덱스 15에 있는 WaitForGlobalAggregator() 메서드가 호출됩니다. 아래 그림에서 볼 수 있듯이, 이 악성코드는 실행 중에 명시적인 메서드 이름 대신 메서드 인덱스를 사용하여 실행 흐름을 모호하게 하고 정적 분석을 어렵게 만듭니다.
로더는 먼저 프로세스가 관리자 권한으로 실행 중인지 확인합니다. 관리자 권한이 없는 경우, 정상적인 Windows 유틸리티인 cmstp.exe를 이용하여 관리자 권한으로 메인 프로세스를 실행합니다. 이 신뢰할 수 있는 시스템 바이너리를 악용함으로써 악성코드는 일반적인 실행 제한을 우회하고 관리자 권한으로 실행을 계속하려고 시도합니다.
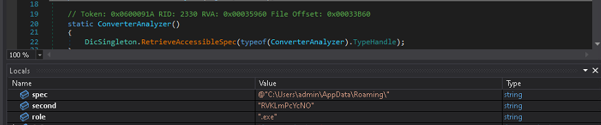
악성코드는 지속성을 확보하기 위해 아래 그림과 같이 C:\Users\admin\AppData\Roaming 경로에 RVKLmPcYcNO.exe라는 이름으로 자체 복사본을 생성합니다. 그런 다음 임시 디렉터리에 PowerShell 스크립트(.ps1)를 생성하는데, 이 스크립트는 복사된 실행 파일을 숨김 모드로 실행하여 사용자에게 보이지 않도록 합니다. 사용자가 로그인한 후 자동으로 실행되도록 악성코드는 HKCU\Software\Microsoft\Windows\CurrentVersion\Run 레지스트리 항목에 PowerShell 스크립트를 가리키는 실행 항목을 생성합니다. 결과적으로 사용자가 로그인할 때마다 PowerShell 스크립트가 실행되어 복사된 악성코드 실행 파일이 실행되고 시스템 재부팅 후에도 지속성이 유지됩니다.
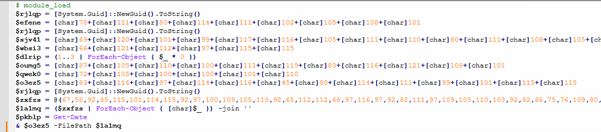
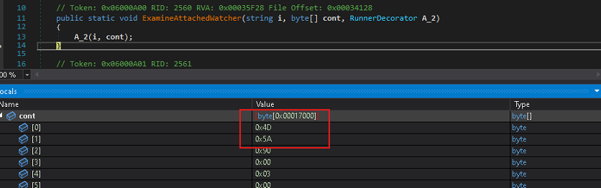
3단계 로더는 최종 페이로드를 자체 프로세스 메모리 내에서 직접 복호화하고 재구성합니다. 복호화 후 복구된 페이로드는 기존 프로세스 컨텍스트에서 로드되어 실행되므로 별도의 실행 프로세스를 시작할 필요가 없습니다. 이러한 메모리 내 실행 기법은 파일 시스템 흔적을 줄이고 페이로드 실행의 은밀성을 향상시키는 데 도움이 됩니다. 분석 중에 추출된 복호화된 페이로드는 아래와 같습니다.
최종 탑재체 전개 – 렘코스 RAT
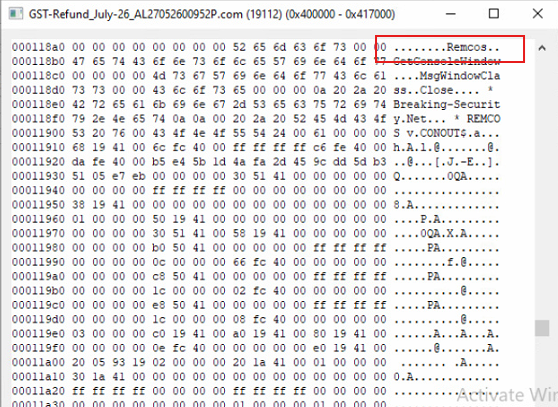
최종 단계 분석 결과, 해당 악성코드는 궁극적으로 Remcos RAT(원격 접속 트로이목마)를 배포하는 것으로 밝혀졌습니다. Remcos는 시중에서 구할 수 있는 원격 관리 도구로, 공격자들이 감염된 시스템에 지속적인 접근 권한을 확보하기 위해 자주 악용하는 도구입니다.
이번 공격 캠페인에서 관찰된 다단계 로더 아키텍처는 최종 페이로드를 숨기고 탐지를 어렵게 하도록 설계되었습니다. 초기 실행 파일인 Windows Health Optimizer Plus.dll과 perfgurd.dll은 함께 단계별 로더 역할을 하며, Remco를 메모리에서 완전히 복호화, 재구성 및 실행합니다.
Remcos가 실행되면 공격자는 감염된 호스트에 대한 광범위한 제어 권한을 얻게 됩니다.
렘코스 기능:
분석된 샘플은 Remcos RAT에서 일반적으로 볼 수 있는 다음과 같은 기능을 제공합니다.
- 원격 명령 실행.
- 파일 업로드 및 다운로드.
- 파일 시스템 관리.
- 키로깅 및 키 입력 모니터링.
- 자격 증명 탈취.
- 시스템 정찰.
- 프로세스 및 서비스 조작.
- 레지스트리 수정.
- 지속성 확립.
- 스크린샷 캡처.
- 원격 데스크톱 기능.
- 사용자 활동 모니터링.
- 시스템 및 네트워크 정보 수집.
- 공격자가 제어하는 명령 및 제어(C2) 인프라와의 통신.
- 추가 탑재체 배포.
이러한 기능은 위협 행위자가 장기간 접근 권한을 유지하고, 피해자의 활동을 모니터링하고, 민감한 정보를 탈취하고, 침해 후 추가 작업을 수행할 수 있도록 합니다.
결론 :
이 캠페인은 GST(상품 및 서비스세)를 주제로 한 정교한 피싱 공격으로, 다단계 .NET 멀웨어 프레임워크를 통해 Remcos RAT(원격 접근 트로이목마)를 유포하도록 설계되었습니다. 공격은 인도 정부 브랜딩과 세금 관련 테마를 활용한 가짜 GST 환급 알림으로 시작하여 사용자의 신뢰를 유도하고 악성 첨부 파일 실행을 유도합니다.
인프라 분석 결과, aofmokighoig.hath.network 아래에 여러 개의 무작위 서브도메인이 존재하며, 이 서브도메인 들은 Remcos RAT 명령 및 제어 활동과 관련된 인프라로 연결되는 것으로 확인되었습니다. hath.network 및 synology.me를 포함한 동적 DNS 서비스 와 M247 Europe SRL이 호스팅하는 순환형 인프라의 사용은 일반적인 악성코드 운영 및 금전적 동기가 있는 사이버 범죄와 일관성이 있습니다. GST 환급 피싱은 인도 사용자 및 기업을 의도적으로 표적으로 삼았음을 시사합니다. 현재까지 확보된 지표들은 지속적인 사이버 범죄 캠페인 클러스터의 소행임을 뒷받침하지만, 공개적으로 추적 중인 특정 위협 행위자와 확실하게 연관 짓기에는 증거가 불충분합니다. 관찰된 인프라, 악성코드 특성 및 표적 설정을 바탕으로, 이 캠페인은 인도에 초점을 맞춘 Remcos 운영자 또는 일회용 동적 DNS 인프라를 활용하는 초기 접근 브로커(IAB)에 의해 운영된 것으로 평가됩니다.
전반적으로, 피싱 기반 초기 접근, 단계별 .NET 로더, 비트맵 기반 페이로드 은닉, 파일 없는 실행, 그리고 복원력이 뛰어난 명령 및 제어 인프라의 조합은 보안 제어를 회피하면서 피해 시스템에 대한 지속적이고 무단 접근을 확립하려는 의도적인 시도를 보여줍니다. 이 캠페인은 일반적인 악성코드 유포 기술의 지속적인 진화를 반영하며, 자격 증명 탈취, 원격 접근, 그리고 더 광범위한 사후 공격 작업을 가능하게 하는 데 있어 다층적인 감염 사슬의 효과를 강조합니다.
Seqrite 적용 범위:
트로이. 에이전트
트로이 목마.에이전트시르
Trojan.LoaderCiR
트로이 목마.모바이즈.SL1
IOC:
| 3757dccb2adae65ccdf8d5e5c948b927 | Eml |
| 07d7d21c2c0920d198efb9ea54900a80 | GST-환불_7월-26일_AL27052600952P.rar |
| 20476F3A51DFDDF3DC0603FC7858D894 | GST-환불_7월-26일_AL27052600952P.com |
| 7842D12D9E37C75076133BE5B9904CB2 | Windows Health Optimizer Plus.dll |
| CC34D9760394104AD47877A0D57E9C63 | PerfGuard.dll |
| 2a34bdd25b404737ee5d3b52bf0b3b70 | 렘코스RAT |
C2 :
185.242.4.122
미터 공격:
| 술책 | 기술 매핑 |
| 초기 액세스 | T1566.001 |
| 실행 | T1204.002, T1059.001, T1129 |
| 고집 | T1547.001, T1036 |
| 권한 에스컬레이션 | T1548.002 |
| 방어 회피 | T1027, T1027.013, T1140, T1218.003, T1620, T1055 |
| 자격 증명 액세스 | T1056.001, T1555 |
| 발견 | T1082, T1016, T1057, T1083 |
| 수집 | T1113, T1005, T1039 |
| 명령 및 제어 | T1071.001, T1105 |
| 측면 운동 | T1021 |
| 영향 | T1489 |
저자 :
바이바브 빌라데
루마나 시디키

