
今日、デジタル化されたビジネス情報資産の量は増加の一途をたどり、その量は年々飛躍的に伸びています。機密性の高いビジネス情報は、もはや企業の物理的な境界内に限定されるものではありません。クラウドベースのストレージサービスやBYOD(Bring Your Own Device:私物端末の業務利用)といったポリシーが職場に導入されるにつれ、データ損失防止(DLP)はあらゆる規模の企業にとってITセキュリティの不可欠な要素となっています。
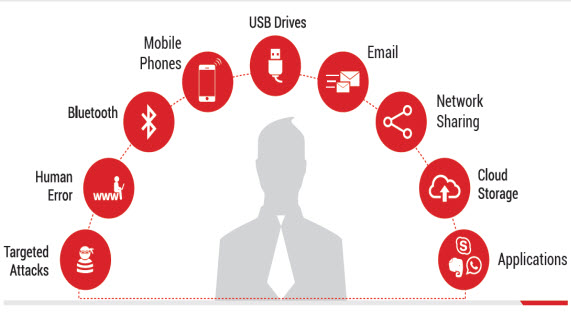
データ損失管理における最大の課題の一つは、データ損失が発生する原因が多岐にわたるにもかかわらず、企業が効果的な対策を講じていないことです。統計によると、エンドポイントユーザーの31%が、制御不能な事象によりデータを損失しています。複数のエンドポイントユーザーを抱える組織では、Webベースのアプリケーションからの転送や物理デバイス経由などにより、企業データが外部の者の手に渡ってしまう可能性があります。
Seqrite データ損失防止(DLP)
Seqrite データ損失防止(DLP)は、機密データが組織のネットワークから漏洩するのを防ぐことで、企業がデータに対する制御を確立できるよう設計された電子データ監視ソリューションです。 Seqrite DLP(データ損失防止)により、IT管理者はコンプライアンス対策を実施し、セキュリティポリシーを定義することで、物理デバイスやWebアプリケーションを介して転送されるデータを制御できます。
Seqrite DLPは、IT管理者がデータ規制とデータセキュリティに対して多層的なアプローチを実装することを可能にします。ソリューションは、
機密データの監視と保護:エンドポイント上のリムーバブルデバイス、ネットワーク共有、クリップボード、プリントスクリーン、印刷アクティビティなどのデータ転送チャネルを制御することにより、組織内外へのデータ漏洩を防止します。
ユーザー定義辞書:IT管理者が企業のデータセキュリティ要件に関連するフレーズやキーワードを定義し、エンドポイント上で監視できるようにします。この機能は、知的財産権、著作権情報、または企業が機密情報として保護する必要があると考えるあらゆる種類のデータを保護します。
保存データスキャン:DLPは、エンドポイント上のローカルドライブ、フォルダ、リムーバブルドライブをプロアクティブにスキャンし、機密データやセンシティブデータを含むファイルを検出します。DLPでは、特定のフォルダを保存データスキャンから除外することも可能です。
通知:データ損失防止ポリシーに違反があった場合は、メール通知が送信されます。
ドメインとネットワークの除外:IT管理者が内部ドメイン、共有ネットワーク内の特定の場所、およびアプリケーションをDLP監視から除外できるようにし、企業内の関係者間で機密データ/ファイルの交換を可能にします。
アプリケーション、機密データ、ファイルのプロアクティブな監視:インスタントメッセンジャー、ウェブブラウザ、ソーシャルメディア、電子メールクライアント、ファイル共有/クラウドサービスなどのさまざまなアプリケーションタイプ、クレジットカード/デビットカード番号、PAN、SSN(社会保障番号)、法人マイナンバー、銀行口座などの機密データタイプ、プログラミングファイル、グラフィック、マルチメディアファイル、圧縮ファイル、実行可能ファイルなどのファイルタイプを監視します。
Seqrite データ損失防止(DLP)は、高度なデバイス制御およびファイルアクティビティモニターと効果的に組み合わせることができ、完全な endpoint protection 企業データの Seqrite エンドポイントセキュリティ(EPS)のエディション – ビジネス、トータル、エンタープライズスイート。
Seqrite 企業のITセキュリティを簡素化し、ビジネスパフォーマンスを最大化します。当社の製品とサービスの詳細については、 ウェブサイト or