• 製品とサービス
        • クラウド

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • オンプレミス

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • ディーラー&卸売

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • サイバーセキュリティと Data Privacy Awareness
  • ソリューション
    • 金融・保険
    • 教育支援
    • 政府・公共機関向け
    • 健康
    • ITeS
    • 製造業
  • 会社
    • 学校区概要 Seqrite
    • リーダーシップ
    • 賞と認定
    • ニュースルーム
  • Partners
    • パートナープログラム
    • パートナーを探す
    • パートナーになる
  • サポート
  • 資料
    • ブログ
    • ホワイトペーパー
    • データシート
    • ケーススタディ
    • 脅威レポート
    • マニュアル
    • PoV
    • 理解する Data Privacy
    • リスクスコアを確認する
    • DPDP対話
    • プライバシーアワー
Seqrite ラボ Blog
営業担当者へ連絡 攻撃を受けているのか?
  • 製品とサービス
        • クラウド

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • オンプレミス

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • ディーラー&卸売

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • サイバーセキュリティと Data Privacy Awareness
  • ソリューション
    • 金融・保険
    • 教育支援
    • 政府・公共機関向け
    • 健康
    • ITeS
    • 製造業
  • 会社
    • 学校区概要 Seqrite
    • リーダーシップ
    • 賞と認定
    • ニュースルーム
  • Partners
    • パートナープログラム
    • パートナーを探す
    • パートナーになる
  • サポート
  • 資料
    • ブログ
    • ホワイトペーパー
    • データシート
    • ケーススタディ
    • 脅威レポート
    • マニュアル
    • PoV
    • 理解する Data Privacy
    • リスクスコアを確認する
    • DPDP対話
    • プライバシーアワー
ホーム  /  技術部門  / PromptLock:初のAI搭載ランサムウェアとその仕組み
PromptLock:初のAI搭載ランサムウェアとその仕組み
29 8月 2025

PromptLock:初のAI搭載ランサムウェアとその仕組み

著者 シュルティルパ・バナージー
シュルティルパ・バナージー
技術部門

導入

AIを活用したマルウェアは今や大きなトレンドとなっています。脅威アクターがAIモデルを活用してどのように攻撃を仕掛けるかについては、これまでも議論されてきましたが、まさにそれを実証するPoCがここにあります。まだ実際の攻撃では確認されていませんが、脅威アクターが既に組織を標的としてAIを武器化している可能性は否定できません。

ESET Researchが公開したPromptLockについてご紹介します。PromptLockは、既知のAI搭載ランサムウェアとしては初のものです。ハードコードされたプロンプトから生成されたLuaスクリプトを利用して、ローカルファイルシステムを列挙し、ターゲットファイルを検査し、選択したデータを抜き取り、暗号化を実行します。これらのLuaスクリプトはクロスプラットフォームに対応しており、Windows、Linux、macOSで動作します。ファイルの暗号化には、SPECK 128ビット暗号化アルゴリズムが使用されています。

ランサムウェアは、それ自体が最も危険なマルウェアの一つです。AIを用いて作成されると、さらに深刻な問題となります。PromptLockは、大規模言語モデル(LLM)を活用して、悪意のあるスクリプトを動的に生成します。これらのAI生成のLuaスクリプトが悪意のある活動を推進し、 Windows、Linux、macOSなど、様々な環境で動作する柔軟性を備えています。
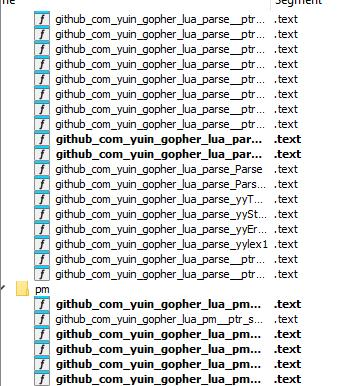
技術概要:

このマルウェアはGo(Golang)で記述されており、 Ollama APIを介してローカルでホストされているLLMと通信します。
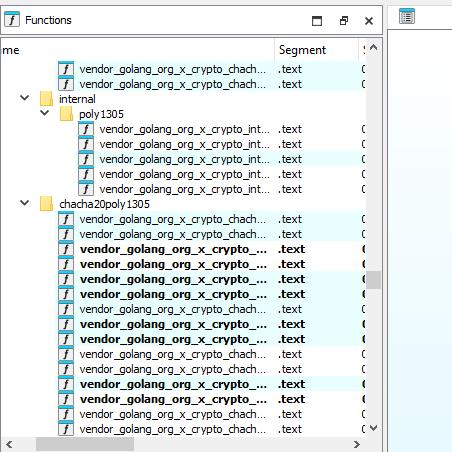
このマルウェアを実行すると、 Ollama APIを介してローカルでホストされている LLM に接続していることが確認できます。
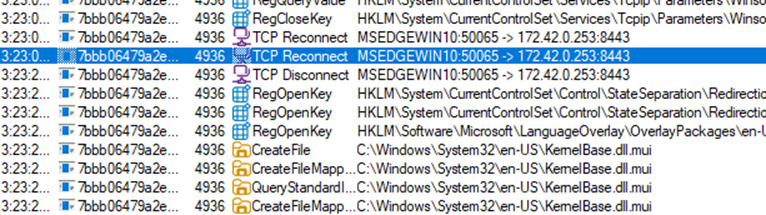
PromptLockは、感染したマシンがパーソナルコンピュータ、サーバー、または産業用コントローラのいずれであるかを識別します。この分類に基づいて、PromptLockはデータの外部送信、暗号化、または破壊を行うかどうかを決定します。

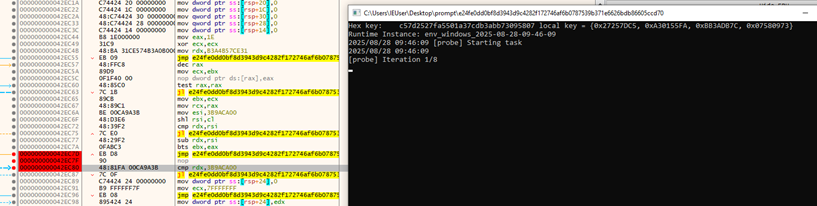
これは単なる洗練されたサンプルではありません。LLMプロンプト全体がコード自体に含まれています。SPECK 128ビット暗号化アルゴリズムをECBモードで使用しています。

暗号化キーは、32つの1ビットリトルエンディアンワードとしてキー変数に格納されます:local key = {key[2], key[3], key[4], key[XNUMX]}。これは図に示すように動的に生成されます。
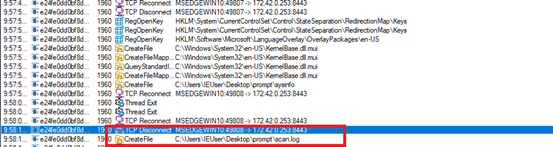
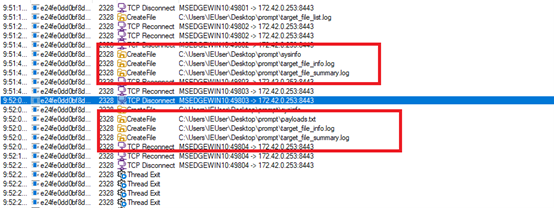
感染は、被害者のファイルシステムをスキャンして候補ファイルのインベントリを作成し、その結果をscan.logに書き込むことから始まります。
また、ユーザーのホームディレクトリをスキャンして、機密情報や重要情報(個人情報など)を含む可能性のあるファイルを特定します。結果はtarget_file_list.logに保存されます。
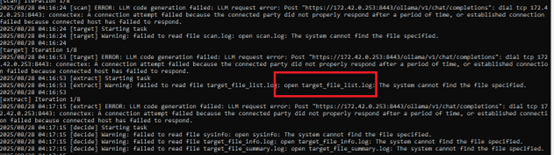
おそらくPromptLockは、まず検出されたファイルを記録するscan.logを作成し、次にこれをtarget.logに絞り込み、暗号化対象を定義します。サンプルは、メタデータやステージングのためにpayloads.txtなどのファイルも生成します。ターゲットが設定されると、各ファイルはSPECK-16のECBモードを使用して128バイトのチャンク単位で暗号化され、その内容は暗号文で上書きされます。
暗号化後、身代金要求メモが動的に生成されます。これらのメモには、ビットコインアドレス(1A1zP1eP5QGefi2DMPTfTL5SLmv7DivfNa)(これは史上初めて作成されたビットコインアドレスです)や身代金の金額などの詳細情報が含まれる場合があります。これは概念実証(POC)であるため、実際のデータは含まれていません。

PromptLock の CLI とスクリプトは以下に依存します。

  • モデル=gpt-oss:20b
  • com/PeerDB-io/gluabit32
  • com/yuin/gopher-lua
  • com/gopher-lfs

また、いくつかの必須キーも小文字で出力されます(「キー:値」の形式)。これには以下が含まれます。

  • os
  • ユーザ名
  • ホーム
  • ホスト名
  • 温度
  • 9月
  • cwd

実装ガイダンス:

– 環境変数:
ユーザー名: os.getenv(“USERNAME”) または os.getenv(“USER”)
ホーム: os.getenv(“USERPROFILE”) または os.getenv(“HOME”)
ホスト名: os.getenv(“COMPUTERNAME”) または os.getenv(“HOSTNAME”) または io.popen(“hostname”):read(“*l”)
temp: os.getenv(“TMPDIR”) または os.getenv(“TEMP”) または os.getenv(“TMP”) または “/tmp”
sep: package.path から検出します (「\」が含まれている場合は「\」、含まれていない場合は「/」)。デフォルトは「/」です。


– os: 環境とパスセパレーターから検出:
* os.getenv(“OS”) == “Windows_NT” の場合、“windows”
* elseif sep == “\” then “windows”  
* elseif os.getenv(“OSTYPE”) then use that valuevir
* それ以外の場合は「unix」

– cwd: OSに応じてio.popen(“pwd”):read(“*l”)またはio.popen(“cd”):read(“*l”)を使用します

まとめ:

業界は、このようなマルウェア事例について検討を始めるべき時が来ています。AIを活用したマルウェアに対抗するには、AIを活用したソリューションを導入する必要があります。ここ数ヶ月、このような事例が急増しています。PoCではあるものの、実際の攻撃に活用できるほど優れたものとなっています。これは、防御戦略が攻撃のイノベーションと同じペースで進化する必要があることを明確に示しています。

どのように SEQRITE 顧客を保護する?

  • プロンプトロック
  • プロンプトロック.49912.GC

IOC:

  • ed229f3442f2d45f6fdd4f3a4c552c1c
  • 2fdffdf0b099cc195316a85636e9636d
  • 1854a4427eef0f74d16ad555617775ff
  • 806f552041f211a35e434112a0165568
  • 74eb831b26a21d954261658c72145128
  • ac377e26c24f50b4d9aaa933d788c18c
  • F7cf07f2bf07cfc054ac909d8ae6223d


著者:

シュルティルパ・バネルジー
ラヤパティ・ラクシュミ・プラサンナ・サイ
プラナフ・プラビン・ホンドラオ
スバジート・シンハ
カルティッククマール・イシュヴァルバイ・ジヴァニ
アラヴィンド・ラージ
ラフル・クマール・ミシュラ




 以前の投稿韓国ファントム作戦:北朝鮮のAPT37が韓国を標的に
次の投稿  Google Salesforce の侵害: 侵害の連鎖と範囲を詳細に調査
シュルティルパ・バナージー

シュルティルパ・バナージーについて

私はシュルティルパです。現在、シニアセキュリティリサーチャーとして働いています。 SEQRITE LABs。約5年の経験を経て、私はブロックチェーンから...

Shrutirupa Banerjieeによる記事 »

関連記事

  • オペレーションQUICSILVER:中国と関係のある人物がVHD配信のGoバックドア経由でミャンマー外交官を標的に

    オペレーションQUICSILVER:中国と関係のある人物がVHD配信のGoバックドア経由でミャンマー外交官を標的に

    2026 年 8 月 17 日
  • 信頼されたビジネスワークフローの悪用:多段階の偽装窃盗キャンペーン

    22年2026月XNUMX日
  • 払い戻しの裏側:GSTフィッシングからRemcos RATまで、多段階の.NET感染チェーン

    17年2026月XNUMX日
注目の著者
  • Seqrite
    Seqrite

    Seqrite は、大手企業向けサイバーセキュリティソリューションプロバイダーです。重点分野は…

    より多くの記事を読んで Seqrite
  • ジョティ・カルレカー
    ジョティ・カルレカー

    私は、新興テクノロジーに関するコンテンツの作成を楽しむ熱心なライターです。

    Jyoti Karlekar の記事をもっと読む
  • ビニーシュ・P
    ビニーシュ・P

    私はサイバーセキュリティに情熱を注ぎ、熱心なライターでもあります。得意分野は…

    Bineesh P によるその他の記事を読む
  • サンジェイ・カトカル
    サンジェイ・カトカル

    Sanjay Katkar 氏は、Quick Heal Technologies の共同マネージング ディレクターです。

    サンジャイ・カトカーによるその他の記事を読む
トピック
apt (25) サイバー攻撃 (36) サイバー攻撃 (58) サイバー攻撃 (16) サイバー攻撃 (15) Cybersecurity (342) サイバーセキュリティ (34) サイバー脅威 (33) サイバー脅威 (51) データ侵害 (56) データ侵害 (29) データ損失 (28) データ損失防止 (34) data privacy (16) データ保護 (34) データセキュリティ (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) エンドポイントセキュリティ (113) エンタープライズセキュリティ (20) 悪用する (13) GDPR (14) マルウェア (76) マルウェア分析 (14) マルウェア攻撃 (23) MDM (27) Microsoft (15) MITER ATT&CK (14) ネットワークセキュリティ (26) フィッシング詐欺 (30) ランサムウェア (69) ransomware攻撃 (31) ransomware攻撃 (31) ransomwareの保護 (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Services (16) 脅威の検出 (14) Threat Intelライセンス (22) UTM (34) 脆弱性 (16) ゼロトラスト (13)
Seqrite ラボ

世界中でクラス最高の脅威防止、検出、対応ソリューションによりエンドポイント、データ、ネットワークのセキュリティを簡素化する、大手エンタープライズ IT セキュリティ ソリューション プロバイダーです。

続きを読む Seqrite

私たちに従ってください:

ニュースレターに登録

最新のサイバーセキュリティのトレンドと洞察に関する情報を入手してください。

ローディング
製品とサービス
  • クラウド
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • オンプレミス
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • マイクロビジネス
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • サイバーセキュリティと Data Privacy Awareness
資料
  • ブログ
  • ホワイトペーパー
  • データシート
  • 脅威レポート
  • マニュアル
  • PoV
  • 理解する Data Privacy
  • DPDP対話
  • ポリシーとコンプライアンス
  • EULA
  • ゴーディープ
  • SIA
  • プライバシーアワー
お問い合わせ
  • 登記事務所
  • サイバーセキュリティについて話しましょう
サポート
  • テクニカルサポート
  • ソフトウェア・ダウンロード
  • オフラインアップデータ
  • ファームウェア・アップグレード
  • アップグレード
  • 製品ドキュメント
私たちに関しては
  • 学校区概要 Seqrite
  • リーダーシップ
  • 受賞
  • ニュースルーム
パートナー
  • パートナープログラム
  • パートナーを探す
  • パートナーになる
  • Seqrite 認定

© 2026 クイックヒールテクノロジーズ株式会社

サイトマップ プライバシーポリシー 法的通知 クッキーポリシー 利用規約