

弊社の最近の調査では、2019年半ばに初めて出現したMedusaLockerランサムウェアの存在が明らかになりました。主な標的は病院およびヘルスケア業界です。MedusaLockerは、被害者のデータを暗号化するためにAESおよびRSA暗号化技術を採用しています。
テクニカル分析
開始時に、Mutex の存在を確認します。Mutex が存在しない場合は、以下の図に示すように、CreateMutexW() 関数を使用して Mutex を作成します。
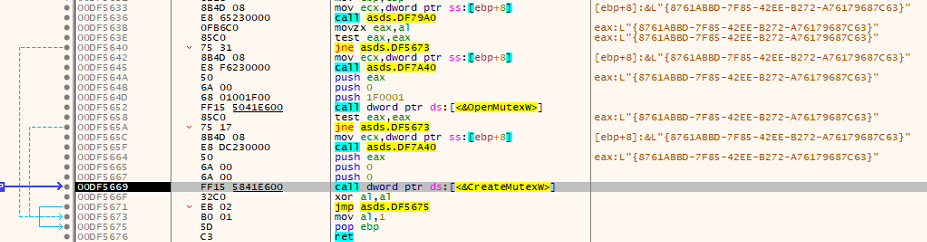
図: ミューテックスの作成
MedusaLockerは、現在のプロセスが管理者権限で実行されているかどうかを確認します。プロセスに管理者権限がないことを検出すると、ユーザーアカウント制御(UAC)をバイパスする手法を用いて、昇格された権限を取得します。
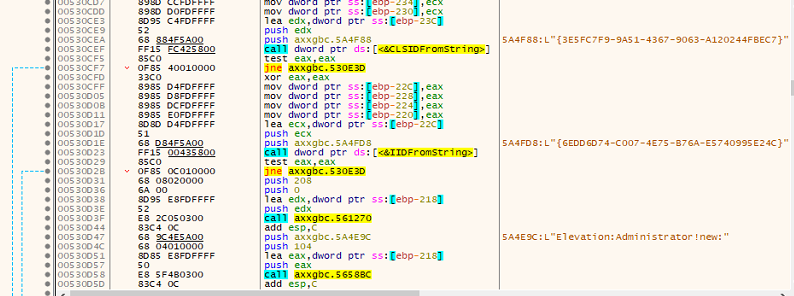
図: 管理者権限の昇格
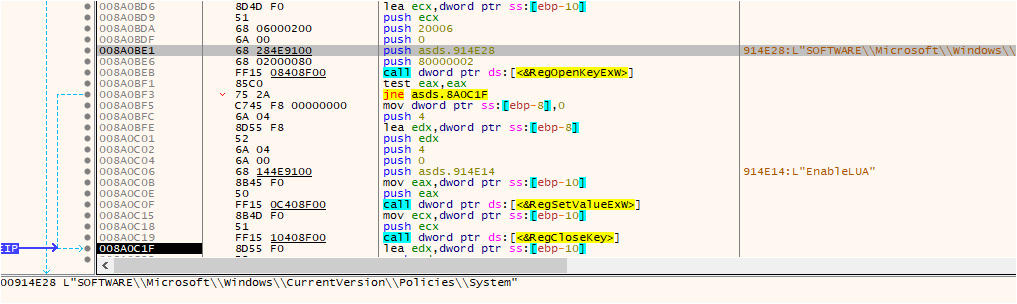
図: UACバイパス
レジストリ キー HKEY_CURRENT_USER\SOFTWARE\MDSLK\ に「self」という名前とアプリケーション名として data を追加し、システムが MDuSaLocker に感染していることを示します。
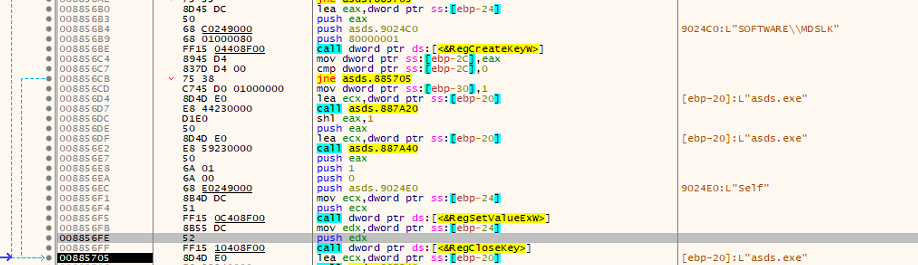
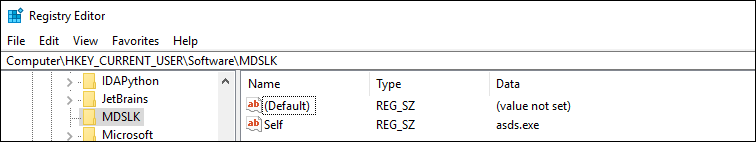
図: レジストリエントリ
サービスを無効にし、プロセスを終了します。
他のランサムウェアと同様に、MedusaLockerもハードコードされたサービスリストを参照することで特定のサービスを終了させます。このリストを現在実行中のサービスと比較し、ハードコードされたサービスのいずれかが実行されていることがわかった場合は、次の図に示すように、CloseServiceHandle()を使用してそれらを停止します。
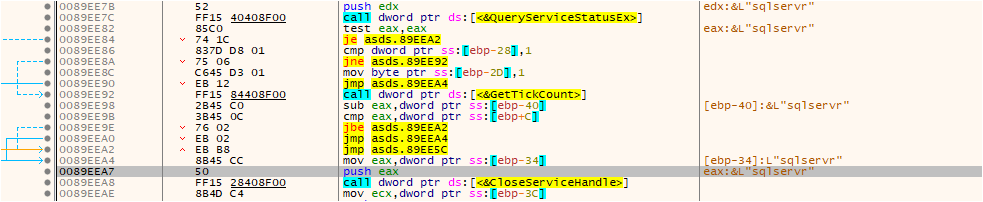
図: 実行中のサービスを無効にする
ハードコードされたサービスのリスト:
ラッパー、DefWatch、ccEvtMgr、ccSetMgr、SavRoam、sqlservr、sqlagent、sqladhlp、Culserver、RTVscan、sqlbrowser、SQLADHLP、QBIDPService、Intuit.QuickBooks.FCS、QBCFMonitorService、sqlwriter、msmdsrv、tomcat6、zhudongfangyu、SQLADHLP、vmware-usbarbitator64、vmware-converter、dbsrv12、dbeng8
ランサムウェアは、CreateToolhelp32Snapshot() を使用して実行中のプロセスを取得します。これは、事前に定義されたハードコードされたプロセスのリストと比較されます。ハードコードされたプロセスのいずれかが実行中であると検出された場合、ランサムウェアは、次の図に示すように、TerminateProcessを使用してそれらのプロセスを終了させます。
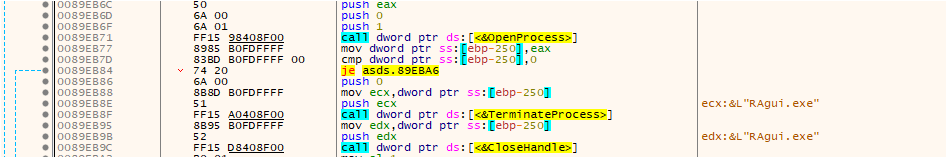
図: 実行中のプロセスの終了
ハードコードされたプロセスのリスト:
wxServer.exe、wxServerView、sqlservr.exe、sqlmangr.exe、RAgui.exe、supervise.exe、Culture.exe、RTVscan.exe、Defwatch.exe、sqlbrowser.exe、winword.exe、QBW32.exe、QBDBMgr.exe、qbupdate.exe、QBCFMonitorService.exe、axlbridge.exe、QBIDPService.exe、httpd.exe、fdlauncher.exe、MsDtSrvr.exe、tomcat6.exe、java.exe、360se.exe、360doctor.exe、wdswfsafe.exe、fdlauncher.exe、fdhost.exe、GDscan.exe、ZhuDongFangYu.exe
シャドウコピーを削除し、データの回復を無効にする:
MedusaLocker は、ハードコードされたコマンドを使用して、バックアップの削除、シャドウ コピーの削除などを行います。
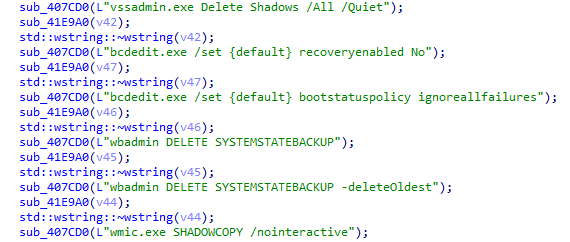
図: ハードコードされたコマンド
固執
Medusa Locker ランサムウェアは、ユーザーのローミング アプリケーション データ ディレクトリ (%AppData%\Roaming) 内で悪意のある実行可能ファイルを「svhost.exe」または「svchostt.exe」として複製し、永続性を確立してシステム起動時にマルウェアが実行されるようにすることで、ファイルの暗号化を継続できるようにします。
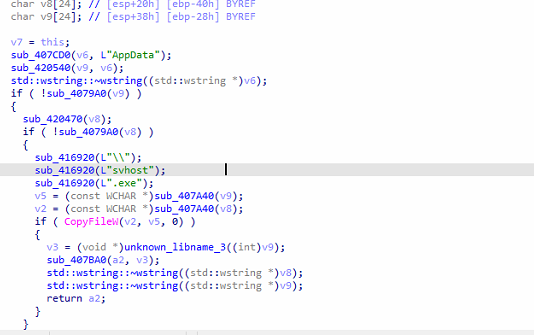
図: 永続化メカニズム
Encryption
他のランサムウェアと同様に、暗号化プロセスでは、ファイル、フォルダー、およびハードコードされた拡張子のリストも暗号化プロセスから除外されます。
このランサムウェアはAESとRSAの両方の暗号鍵を使用します。ランサムウェアはAES 256暗号化を用いて被害者のファイルをロックし、固有のAES暗号化鍵を作成します。このAES鍵は、埋め込まれたRSA公開鍵を用いて暗号化され、暗号文が生成されます。RSA暗号化により、対応する秘密鍵がなければAES鍵の復号は事実上不可能となります。
AES キーは被害者のファイルのロックを解除するために不可欠であり、アクセスするには攻撃者から秘密キーを入手する必要があります。
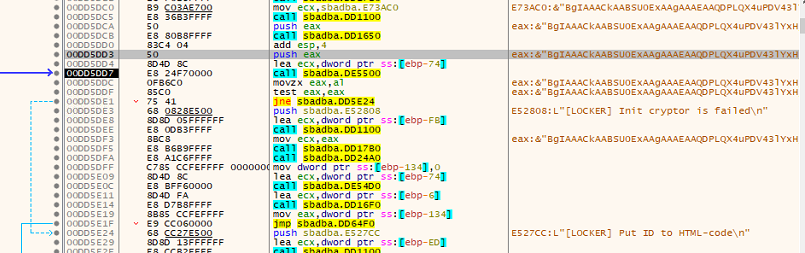
図: RSA-KEY
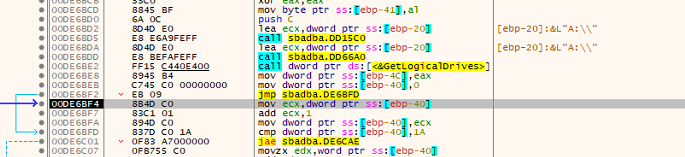
図: ドライブの反復
ランサムウェアは、API 呼び出し GetLogicalDrives を使用して論理ドライブを取得し、システムを暗号化しようとします。
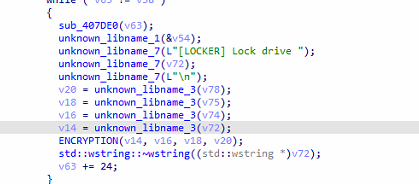
図: 暗号化関数の呼び出し
攻撃者の個人 ID、Tor リンク、電子メールが含まれる HTML ファイルに身代金要求のメモをドロップします。
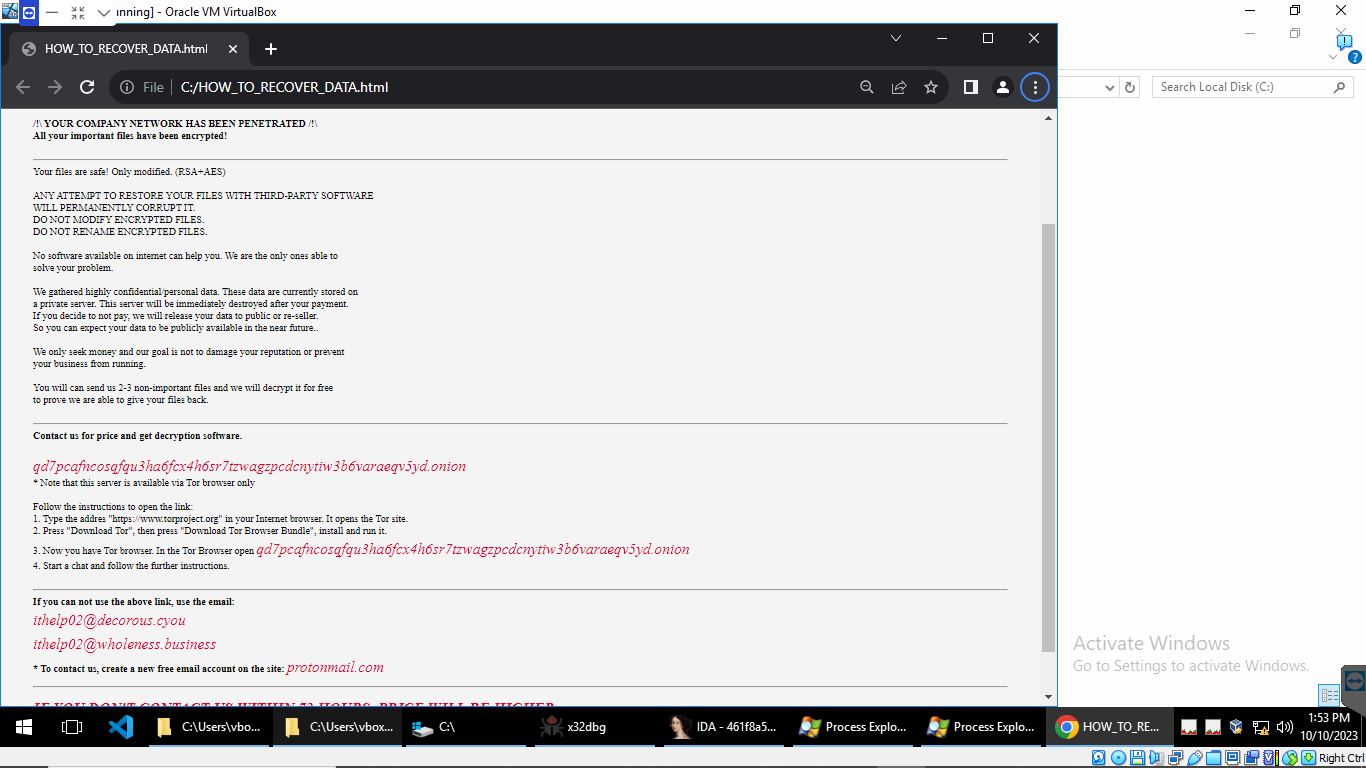
図: Medusa ランサムウェアによって暗号化された身代金要求メッセージ
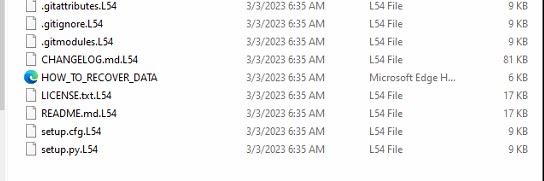
図: 拡張子「L54」の暗号化されたファイル
ネットワーク感染
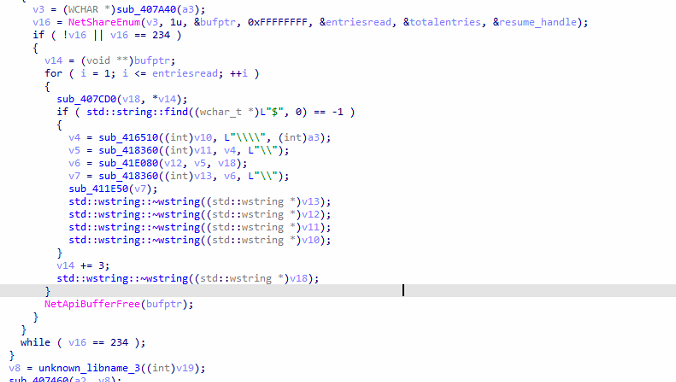
図: ネットワーク列挙
暗号化後、ランサムウェアはWindowsネットワークAPIのNetShareEnumを使用してネットワーク共有を列挙します。共有名を処理し、文字列操作を行い、共有名に「$」が含まれているかどうかを確認します。
同じネットワーク上の他のデバイスに拡散し、デジタル感染症のように感染させようとします。
このような種類の攻撃をどうやって防ぐのでしょうか?
- 不明なソースからの添付ファイルをダウンロードしたり開いたりしないでください。
- 確認されていないリンクはクリックしないでください。ランサムウェア攻撃の主な原因は、信頼できないリンクや添付ファイルをクリックすることです。
- オペレーティングシステム、アプリケーション、ソフトウェアを定期的に更新して、既知の脆弱性を修正してください。 ランサムウェア.
- ランサムウェア攻撃を受けた場合にデータを回復できるように、データをバックアップしてください。
結論
Medusa Lockerランサムウェアは、被害者のファイルを暗号化し、身代金が支払われるまでアクセス不能にする悪名高いマルウェアです。この危険なマルウェアは、個人と組織の両方に広範な被害をもたらしています。サイバー犯罪者が常に戦術を進化させているため、Medusa Lockerの脅威は依然として存在し続けています。
SEQRITE 保護:
- 一般的な署名名:
- メデューサ.S27286013
- メデューサ.S13913779
- メデューサロック.S9836707
- ヤクビーexMSIL.ZZ4
- メデューサ.S10272352
MITRE ATT&CK TTP:
| コマンドおよびスクリプト インタプリタ | T1059 |
| システム回復の抑制 | T1490 |
| ファイルとディレクトリの検出 | T1083 |
| システム情報の発見 | T1082 |
| インパクトのあるデータ暗号化 | T1486 |
| サービス停止 | T1489 |
IOC:
6da9c76a6e319c17f1d39e0ae2eaf2af
4ef811b784b985769645e03bc0b9cd24
61b0906f31ce772130b0ee9c4b86dc92
著者:
ソウメン・ビルマ
ヴァイブハブ・クルシュナ・ビラデ



