概要
SideCopy APTによる新たな攻撃キャンペーンが、インドの防衛部門を標的として確認されました。このグループは、フィッシングメールの添付ファイルとURLを感染経路として悪意のあるアーカイブファイルをダウンロードさせ、2種類のAction RATペイロードと新たな.NETベースのRATを展開させます。感染チェーンには3つのテーマがあり、それぞれDRDOの「Invitation Performa」(防衛調達手順(DPP)の一部)を狙ったハニートラップ、そしてインド軍の「海外任務における将校の選抜」を狙ったものとなっています。
この進行中のキャンペーンは、DRDOの上級科学者がパキスタンの工作員に機密情報を漏洩し、ハニートラップを仕掛けられたとして逮捕された後に発覚した。Facebook、Twitter、WhatsAppなどのソーシャルメディアプラットフォームでは「ハニートラップ」が急増しており、数百万もの不正アカウントがボットや餌として利用されている。
同様に、2023年4月には、DRDOを標的とした同じ感染チェーンが利用され、囮のテーマはKXNUMXミサイルクリーンルームの「HVAC空調設計基準報告書」でした。同月に使用された別のテーマは「下士官および下士官への危険手当および困難手当の付与に関する助言」でした。XNUMX月にも、彼らは「サウジアラビア代表団とインド軍医療関係者」というテーマで国防省を標的にしました。
SideCopy は、2019 年に発見されて以来、インド国防 (軍隊および武装勢力) を執拗に標的にしていることで知られています。
主な発見
- 3 つの感染チェーンは、ドメイン elfinindia[.]com でホストされている同じペイロードにつながります。
- 感染経路は以下のとおりです。アーカイブファイルには、それぞれDOCX、PNG、PDFに偽装された悪意のあるショートカット(LNK)ファイルが含まれています。このLNKファイルはMSHTAをトリガーし、このドメイン上のリモートHTAファイルを実行します。
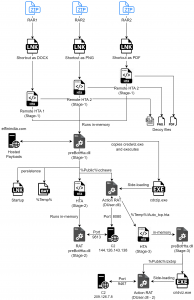
図1 – 感染プロセス
- Action RAT の 18 つの亜種と、2 個の CXNUMX コマンドをサポートする新しい .NET ベースの RAT の展開が確認されています。
- Action RATは、デスクトップ、ドキュメント、ダウンロードディレクトリ内のすべてのドキュメントと画像を盗み出す、より大きな亜種をダウンロードして実行します。正規の「credwiz.exe」ファイルは、両方のRATのサイドロードに利用されます。
- C2 インフラにはよく見られる既知のホスト名があり、すべての TTP は長年にわたる SideCopy の既知の感染を直接指しています。
製品概要
今年、SideCopyはインド、特に防衛部門を積極的に標的にしています。同じ攻撃チェーンは、スピアフィッシングキャンペーンとハニートラップの標的を狙っています。パキスタンの工作員が防衛関係者を誘い込むためにハニートラップをますます多用していることから、それが引き起こす被害の大きさは想像に難くありません。したがって、これを阻止するために必要な措置を講じることが不可欠です。パキスタンおよび世界中の多くの脅威アクターがハニートラップを使用しており、最近ではこの種のサイバースパイ活動で情報が盗まれた事例が発見されています。最新の感染チェーンの詳細な分析と以前の亜種との比較については、ホワイトペーパーをご覧ください。
IOC
| アーカイブ | |
| 05eb7152bc79936bea431a4d8c97fb7b | 個人用.zip |
| 4c926c0081f7d2bf6fc718e1969b05be | Performa のフィードバック.zip |
| db49c75c40951617c4025678eb0abe90 | 22年23月XNUMX日付アシグマ.zip |
| LNK | |
| 1afc64e248b3e6e675fa31d516f0ee63 | 個人用pic.png.lnk |
| 49f3f2e28b9e284b4898fafa452322c0 | Performa のフィードバック.docx.lnk |
| becbf20da475d21e2eba3b1fe48148eb | アシグマ日付 22 23 月 XNUMX 日 .pdf.lnk |
| HTA | |
| FCD0CD0E8F9E837CE40846457815CFC9 | xml.hta |
| BEC31F7EDC2032CF1B25EB19AAE23032 | d.hta(チェーン1) |
| C808F7C2C8B88C92ABF095F10AFAE803 | d.hta(チェーン2) |
| 4559EF3F2D05AA31F017C02ABBE46FCB | d.hta(チェーン3) |
| F20267EC56D865008BA073DB494DB05E | 自動_tcp.hta |
| 4F8D22C965DFB1A6A19B8DB202A24717 | 自動_tcp.hta |
| DLL | |
| 86D4046E17D7191F7198D506F06B7854 | preBotHta.dll (ステージ 1) |
| 28B35C143CF63CA2939FB62229D31D71 | preBotHta.dll (ステージ 2) (新しい RAT) |
| 582C0913E00C0D95B5541F4F79F6EDD5 | preBotHta.dll (ステージ 3) |
| 8f670928bc503b6db60fb8f12e22916e | DUser.dll (アクション RAT) |
| 13D4E8754FEF340CF3CF4F5A68AC9CDD | DUser.dll (アクション RAT) |
| 5D5B1AFF4CBE03602DF102DF8262F565 | DUser.dll (アクション RAT) |
| BAT | |
| D95A685F12B39484D64C58EB9867E751 | テスト.bat |
| BDA677D18E98D141BAB6C7BABD5ABD2B | テスト.bat |
| その他 | |
| 5580052F2109E9A56A77A83587D7D6E2 | d.txt |
| E5D3F3D0F26A9596DA76D7F2463E611B | h.txt |
| ドメイン | |
| elfinindia[.]com | 悪意のあるファイルをホストする |
| IP | |
| 144.126.143 [。] 138:8080
144.126.143 [。] 138:9813 66.219.22 [。] 252:9467 209.126.7 [。] 8:9467 |
C2 |
| URL | |
| hxxps://elfinindia[.]com/wp-includes/files/ | |
| hxxps://elfinindia[.]com/wp-includes/files/pictures/personal/Personal.zip | |
| hxxps://elfinindia[.]com/wp-includes/files/pictures/man/d.hta | |
| hxxps://elfinindia[.]com/wp-includes/files/man/d.hta | |
| hxxps://elfinindia[.]com/wp-includes/files/fa/d.hta | |
| hxxps://elfinindia[.]com/wp-includes/files/oth/hl/h.txt | |
| hxxps://elfinindia[.]com/wp-includes/files/oth/dl/d.txt | |
| hxxps://elfinindia[.]com/wp-includes/files/oth/av/ | |
| PDB | |
| E:\Packers\CyberLink\Latest Source\Multithread Protocol Architecture\side projects\First Stage\HTTP Arsenal Main\Clinet\app\Release\app.pdb | |
| EXE(正規) | |
| 9B726550E4C82BBEB045150E75FEE720 | cdrzip.exe / cridviz.exe |
| デコイファイル | |
| C5C2D8EB9F359E33C4F487F0D938C90C | フィードバックに関する招待状.docx |
| 2461F858671CBFFDF9088FA7E955F400 | マイピクチャ.jpeg |
| D77C15419409B315AC4E1CFAF9A02C87 | 2696 – 22年23月XNUMX日.pdf |