
• 製品とサービス
        • クラウド

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • オンプレミス

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • ディーラー&卸売

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • サイバーセキュリティと Data Privacy Awareness
  • ソリューション
    • 金融・保険
    • 教育支援
    • 政府・公共機関向け
    • 健康
    • ITeS
    • 製造業
  • 会社
    • 学校区概要 Seqrite
    • リーダーシップ
    • 賞と認定
    • ニュースルーム
  • Partners
    • パートナープログラム
    • パートナーを探す
    • パートナーになる
  • サポート
  • 資料
    • ブログ
    • ホワイトペーパー
    • データシート
    • ケーススタディ
    • 脅威レポート
    • マニュアル
    • PoV
    • 理解する Data Privacy
    • リスクスコアを確認する
    • DPDP対話
    • プライバシーアワー
Seqrite ラボ Blog
営業担当者へ連絡 攻撃を受けているのか?
  • 製品とサービス
        • クラウド

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • オンプレミス

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • ディーラー&卸売

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • サイバーセキュリティと Data Privacy Awareness
  • ソリューション
    • 金融・保険
    • 教育支援
    • 政府・公共機関向け
    • 健康
    • ITeS
    • 製造業
  • 会社
    • 学校区概要 Seqrite
    • リーダーシップ
    • 賞と認定
    • ニュースルーム
  • Partners
    • パートナープログラム
    • パートナーを探す
    • パートナーになる
  • サポート
  • 資料
    • ブログ
    • ホワイトペーパー
    • データシート
    • ケーススタディ
    • 脅威レポート
    • マニュアル
    • PoV
    • 理解する Data Privacy
    • リスクスコアを確認する
    • DPDP対話
    • プライバシーアワー
ホーム  /  技術部門  / さらに詳しく:Booklyプラグインで発見された別のXSS脆弱性の分析
さらに詳しく: Booklyプラグインで発見された別のXSS脆弱性を分析
19 6月 2023

さらに詳しく: Booklyプラグインで発見された別のXSS脆弱性を分析

著者 ヴィネイクマール
ヴィネイクマール
技術部門

前回のブログでは、Booklyプラグイン(WordPressオンライン予約・スケジュール管理プラグイン – Bookly)に存在するXSS脆弱性について解説しました。今回は、同じプラグインの調査中に明らかになった別のXSS脆弱性について詳しく見ていきます。

この脆弱性は2023年2023月に発見されました。発見後、速やかに責任ある開示手続きを開始し、脆弱性が速やかに対処されるよう努めています。この脆弱性に割り当てられたCVE識別子はCVE-1159-2023で、XNUMX年XNUMX月に修正が完了しました。

このブログ記事では、Booklyプラグインで発見された脆弱性の根本原因を包括的に分析します。さらに、この問題を効果的に軽減するためにリリースされたパッチについても検証します。


分析する CVE–2023-1159 – サービス経由の認証済み(管理者+)保存型クロスサイトスクリプティング タイトル:

調査の結果、Booklyプラグインの「サービスタイトル」フィールドに関連する脆弱性が確認されました。この脆弱性により、入力サニタイズ対策が不十分なため、プラグインは保存型クロスサイトスクリプティング(XSS)攻撃を受ける可能性があります。管理者はプラグインインターフェースから直接タイトルを編集または設定できることにご注意ください。

さらに調査を進めた結果、サービス内に悪意のあるタイトルが設定された場合、クライアントが当該サービスにアクセスした際に、クライアントのブラウザ上で、そのタイトルが認識も同意もないままレンダリング・実行されることが判明しました。この実行により、リモートコード実行が可能になる可能性があり、重大なセキュリティリスクをもたらします。

より正確な理解のために、次のコード スニペットは、新しいサービスを作成するときに「サービス タイトル」フィールドの値がどのように設定および読み取られるかを示しています。
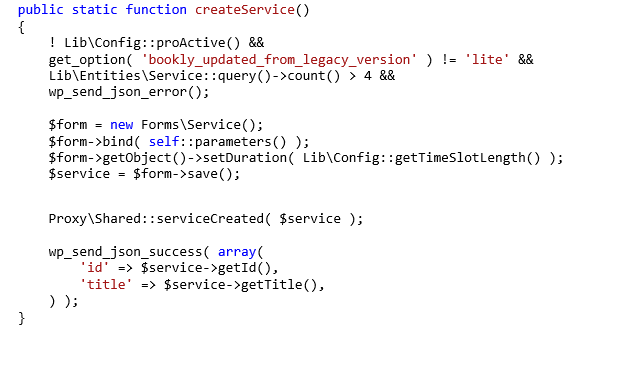
図 1. 新しいサービスが作成されるときに呼び出される createService メソッド。

次に、「createService」は「parameters」メソッドを呼び出します。
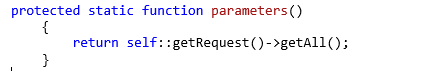
図2はパラメータメソッドを示しています。

'parameters'メソッド内では、'getRequest()'関数が呼び出されています。この関数は、インターフェースから入力された値を取得する役割を担っています。その後、これらの値は'createService'メソッドに渡され、保存されます。ただし、このプロセスでは入力データのサニタイズが行われないため、システムが潜在的なセキュリティリスクにさらされる可能性があることに注意することが重要です。
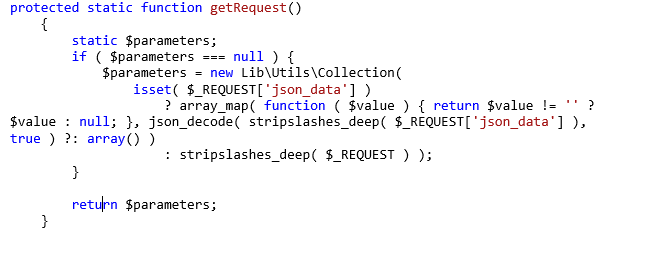
図3はgetRequestメソッドを示しています。

修正プログラムの公開:パッチの調査

脆弱性を解決するパッチを調査した結果、$parameters変数が適切にサニタイズされ、プログラム内での潜在的なセキュリティ侵害を効果的に防止していることが判明しました。この注目すべき機能強化には、$parametersのサニタイズと潜在的な攻撃の軽減に不可欠な「unfiltered_html」関数と「stripScripts」メソッドの実装が含まれます。

このパッチは、「unfiltered_html」関数を利用することで、必要な権限を持つ承認済みユーザーのみがフィルタリングされていないHTMLコンテンツを送信できるようにします。これにより、悪意のあるスクリプトの侵入を防ぎ、クロスサイトスクリプティング(XSS)攻撃のリスクを大幅に軽減します。「stripScripts」メソッドは、$parameters内​​に埋め込まれたJavaScriptコードを削除または無効化することで、サニタイズプロセスをさらに強化します。

全体として、この包括的なサニタイズアプローチにより、$parameters 変数がコードベース全体で安全に使用できることが保証され、セキュリティの脆弱性の可能性が最小限に抑えられ、プログラム全体のセキュリティが強化されます。
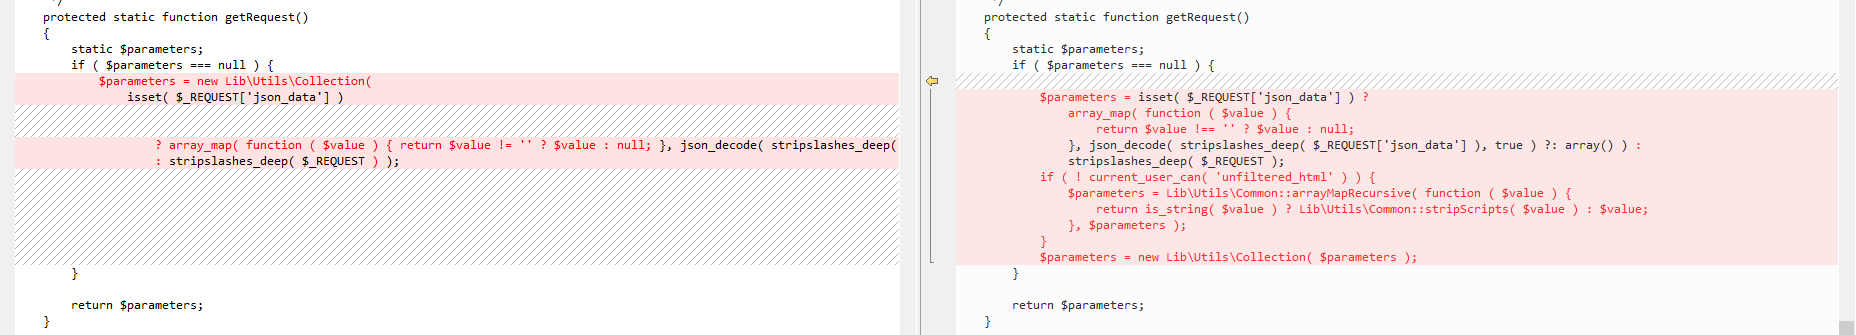
図4. パッチを示す。


結論

このブログ記事では、Booklyプラグインで発見された脆弱性について検証しました。この脆弱性により、認証された攻撃者が有害なスクリプトを挿入することができ、ユーザーのデバイスに脅威を与える可能性がありました。幸いなことに、この脆弱性はバージョン21.8で修正されています。WordPressサイトの所有者の皆様には、潜在的な攻撃を軽減するために不可欠な最新バージョンのプラグインに速やかにアップデートすることをお勧めします。アップデートとパッチをタイムリーに適用することは、安全なオンラインプレゼンスを維持するために不可欠です。また、ユーザーロールに「unfiltered_html」権限を付与する際には、この機能の潜在的なセキュリティへの影響を考慮し、本当に必要とする信頼できるユーザーのみに割り当てるようにしてください。

事例一覧 SEQRITE Quick Healのお客様は、以下のシグネチャによって、この脆弱性を標的としたあらゆる攻撃から保護されています。

  • HTTP/CVE-2023-1159!VK.47550
  • HTTP/CVE-2023-1159!VK.47551
  • HTTP/CVE-2023-1159!VK.47552


共著者:

アンジャリ・ラージクマール・ラウト
 以前の投稿二重のアクション、三重の感染、そして新しい RAT: SideCopy の Pers...
次の投稿  CVE-2023-34362: MOVEit Transfer における重大なゼロデイ脆弱性...
ヴィネイクマール

ヴィナイ・クマールについて

Vinay Kumarは、Quick Heal Security Labsの熟練したセキュリティ研究者であり、ネットワークセキュリティの分野で豊富な経験を持っています。脆弱性調査、脅威分析、および…

Vinay Kumarによる記事 »

関連記事

  • オペレーションQUICSILVER:中国と関係のある人物がVHD配信のGoバックドア経由でミャンマー外交官を標的に

    オペレーションQUICSILVER:中国と関係のある人物がVHD配信のGoバックドア経由でミャンマー外交官を標的に

    2026 年 8 月 17 日
  • 信頼されたビジネスワークフローの悪用:多段階の偽装窃盗キャンペーン

    22年2026月XNUMX日
  • 払い戻しの裏側:GSTフィッシングからRemcos RATまで、多段階の.NET感染チェーン

    17年2026月XNUMX日
注目の著者
  • Seqrite
    Seqrite

    Seqrite は、大手企業向けサイバーセキュリティソリューションプロバイダーです。重点分野は…

    より多くの記事を読んで Seqrite
  • ジョティ・カルレカー
    ジョティ・カルレカー

    私は、新興テクノロジーに関するコンテンツの作成を楽しむ熱心なライターです。

    Jyoti Karlekar の記事をもっと読む
  • ビニーシュ・P
    ビニーシュ・P

    私はサイバーセキュリティに情熱を注ぎ、熱心なライターでもあります。得意分野は…

    Bineesh P によるその他の記事を読む
  • サンジェイ・カトカル
    サンジェイ・カトカル

    Sanjay Katkar 氏は、Quick Heal Technologies の共同マネージング ディレクターです。

    サンジャイ・カトカーによるその他の記事を読む
トピック
apt (25) サイバー攻撃 (36) サイバー攻撃 (58) サイバー攻撃 (16) サイバー攻撃 (15) Cybersecurity (342) サイバーセキュリティ (34) サイバー脅威 (33) サイバー脅威 (51) データ侵害 (56) データ侵害 (29) データ損失 (28) データ損失防止 (34) data privacy (16) データ保護 (34) データセキュリティ (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) エンドポイントセキュリティ (113) エンタープライズセキュリティ (20) 悪用する (13) GDPR (14) マルウェア (76) マルウェア分析 (14) マルウェア攻撃 (23) MDM (27) Microsoft (15) MITER ATT&CK (14) ネットワークセキュリティ (26) フィッシング詐欺 (30) ランサムウェア (69) ransomware攻撃 (31) ransomware攻撃 (31) ransomwareの保護 (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Services (16) 脅威の検出 (14) Threat Intelライセンス (22) UTM (34) 脆弱性 (16) ゼロトラスト (13)
Seqrite ラボ

世界中でクラス最高の脅威防止、検出、対応ソリューションによりエンドポイント、データ、ネットワークのセキュリティを簡素化する、大手エンタープライズ IT セキュリティ ソリューション プロバイダーです。

続きを読む Seqrite

私たちに従ってください:

ニュースレターに登録

最新のサイバーセキュリティのトレンドと洞察に関する情報を入手してください。

ローディング
製品とサービス
  • クラウド
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • オンプレミス
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • マイクロビジネス
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • サイバーセキュリティと Data Privacy Awareness
資料
  • ブログ
  • ホワイトペーパー
  • データシート
  • 脅威レポート
  • マニュアル
  • PoV
  • 理解する Data Privacy
  • DPDP対話
  • ポリシーとコンプライアンス
  • EULA
  • ゴーディープ
  • SIA
  • プライバシーアワー
お問い合わせ
  • 登記事務所
  • サイバーセキュリティについて話しましょう
サポート
  • テクニカルサポート
  • ソフトウェア・ダウンロード
  • オフラインアップデータ
  • ファームウェア・アップグレード
  • アップグレード
  • 製品ドキュメント
私たちに関しては
  • 学校区概要 Seqrite
  • リーダーシップ
  • 受賞
  • ニュースルーム
パートナー
  • パートナープログラム
  • パートナーを探す
  • パートナーになる
  • Seqrite 認定

© 2026 クイックヒールテクノロジーズ株式会社

サイトマップ プライバシーポリシー 法的通知 クッキーポリシー 利用規約


