
IRINN システムの侵害は、インドの 6000 を超える ISP、政府機関、民間組織に影響を及ぼす可能性があります。
我々で Seqriteのサイバーインテリジェンスラボ(https://seqrite.com) パートナーと緊密に連携し、 seQtree 情報サービス (https://seqtree.com/) 最近、ダークネットプラットフォームで放送された広告を追跡しました。そこでは、地下のアクターが、不特定のサーバーとデータベースダンプへのアクセスを宣伝していました。 インターネットレジストリ詳細な調査の結果、チームは影響を受けた組織を次のように特定しました。 インドの国家インターネットレジストリ:IRINN(インドインターネット名と番号のレジストリ))はNIXI(National Internet Exchange of India)傘下の企業です。攻撃者が共有したサンプルのスクリーンショットから、この侵害が実際に行われたことが確認されました。
標準的な手順に従い、関係機関に連絡を取り、IRINNにおける情報漏洩の可能性について周知徹底を図りました。
この侵害に関連する一連の出来事の詳細な流れは次のとおりです。
- 放送された広告に気づいて、 seQtreeと Seqrite チームは俳優の背景調査を開始したが、具体的な情報は得られなかった。
- しかし、チームは徹底的な調査を行ったにもかかわらず、関連するデータは得られず、このアクターのペルソナは最近作成されたものであることが判明しました。これは、最近のデータ侵害においてチームが確認している継続的な傾向です。
- その後、チームは購入希望者を装い、詳細を尋ねるために犯人に連絡を取った。当初、犯人は被害を受けた人物の名前を明かすことを拒んでいた。 インターネットレジストリ、 しかしその後、彼は侵害されたとされるデータベースから電子メールリストの小さなサンプルを共有することに同意した。
- サンプルでは、チームは 著名なインドのテクノロジー企業 そしてもう一つのメールアドレスは インド政府その後、チームは完全かつ詳細なメールリストを要求しました。
- 最終的に、攻撃者は、侵害されたデータベースから入手したとされる、影響を受けたユーザー/組織のメールアドレスを含むテキストファイルを共有することに同意しました。テキストファイルには、約6000件のメールアドレスのリストが含まれていました。
- リストには、最も重要かつ知名度の高い組織がいくつか含まれていました。この時点で、チームはまず、影響を受けた組織が インドの国家インターネットレジストリ:IRINN(インドインターネット名と番号のレジストリ))はNIXIに該当します。
- この疑惑を裏付けるため、攻撃者についてさらに調査を行いました。攻撃者はスクリーンショットの共有に同意し、残念ながら侵入/侵害は事実であり、影響を受けた組織はIRINNであるという私たちの疑惑を裏付けるものとなりました。
- また、このアクターはチャットで、興味を持った買い手が見つからない場合は、ダークネットのフォーラムやマーケットプレイスに投稿することを検討するとも示唆した。
- もし興味を持った買い手が見つかった場合、システムへの攻撃によってインターネットの IP 割り当てが混乱し、ひいてはインドのインターネット全体が混乱する可能性がある。
国家主体がこれを入手した場合、大規模な混乱を引き起こす大きな手段となり得る。
以下は、サービスが中断された可能性がある厳選された組織のリストと、私たちの観察を裏付けるサンプルのスクリーンショットです。
| インド政府 | 通信事業者/ISP | 金融機関 | テクノロジー企業 |
| UIDAI(アーダール) | アイディアテレコム | ボンベイ証券取引所 (BSE) | フリップカート
|
| DRDO | エアセル | マスターカード / ビザ | アーンスト・アンド・ヤング(E&Y) |
| インド準備銀行 | BSNL | SBI | TCS |
| ISRO | ユーブロードバンド | HDFC | ウィプロ |
| ISRO衛星センター(ISAC) | スペクトラネット | ICICIプルデンシャル相互基金 | VMWareの |
| 従業員積立基金機構 | ハスウェイ | BNYメロン | 電子クレックス |
| さまざまなインドの州政府ポータル(例:Maharashtra Online、MP Online) | シファイ | IDBI銀行 | Zohoの |
| ヴィクラム・サラバイ宇宙センター | ティコナ | 連邦銀行 | |
| 国立南極海洋研究センター | 王立スコットランド銀行 | ||
| エーデルワイス・トキオ | |||
| デナ銀行 | |||
| IDFC銀行 | |||
| カナラ銀行 |
スクリーンショット
検閲されたスクリーンショットの一部(個人情報はぼかしてあります)を以下に添付します。
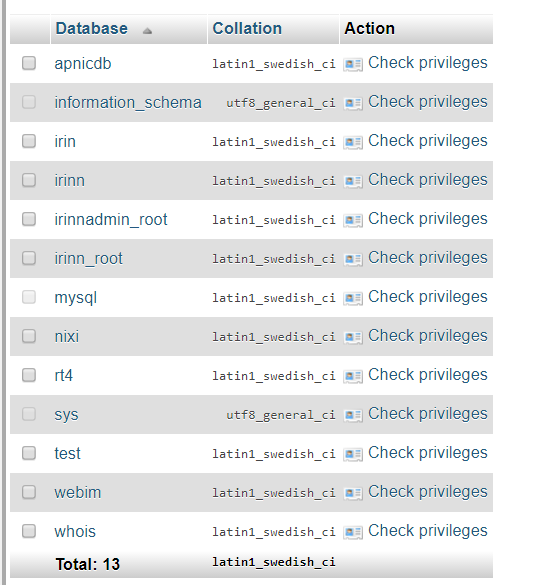 図(1)
図(2)
図(3)
アセスメント
私たちの調査と共有されたスクリーンショットから、次の点を評価しました。
- 犯人はIRINNに関連するデータベースと、 APNIC (スクリーンショット1の「apnicdb」)。
- 俳優がデータベースに設定した価格は 15BTC (現在のレートで約61500米ドル)。
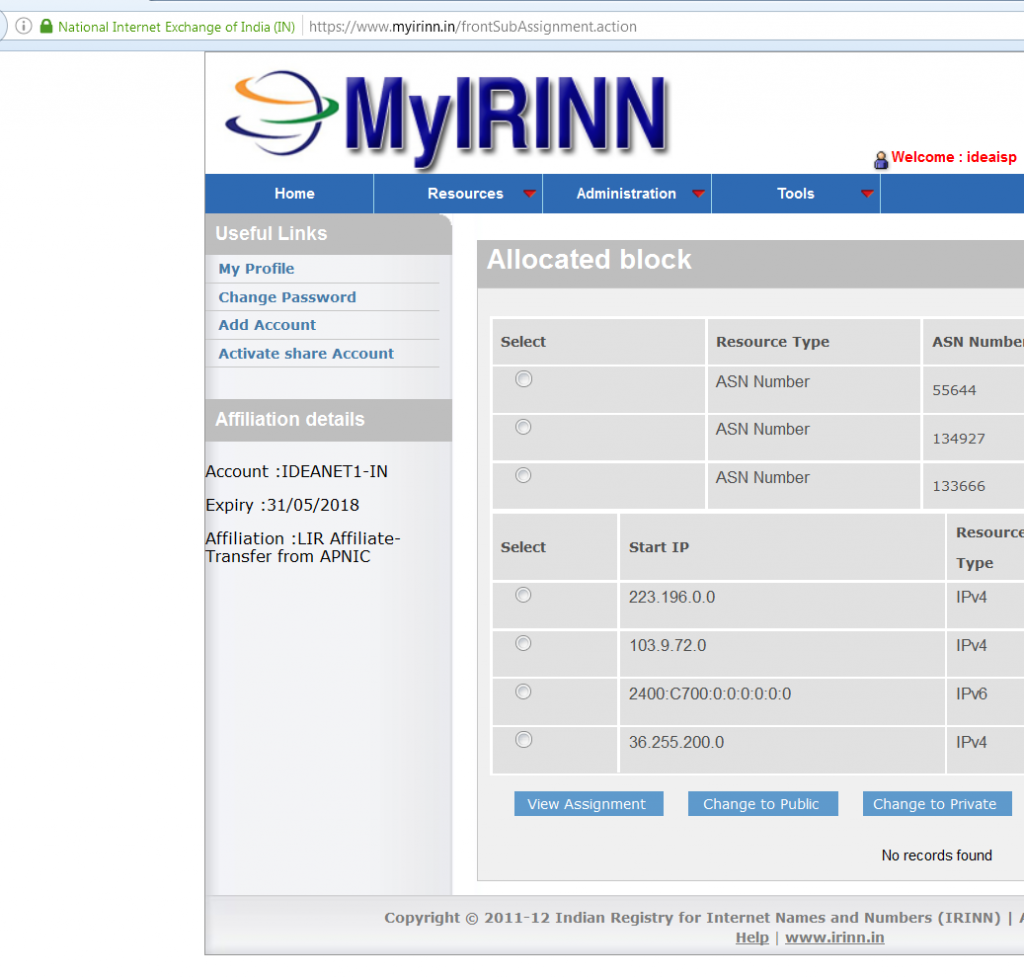
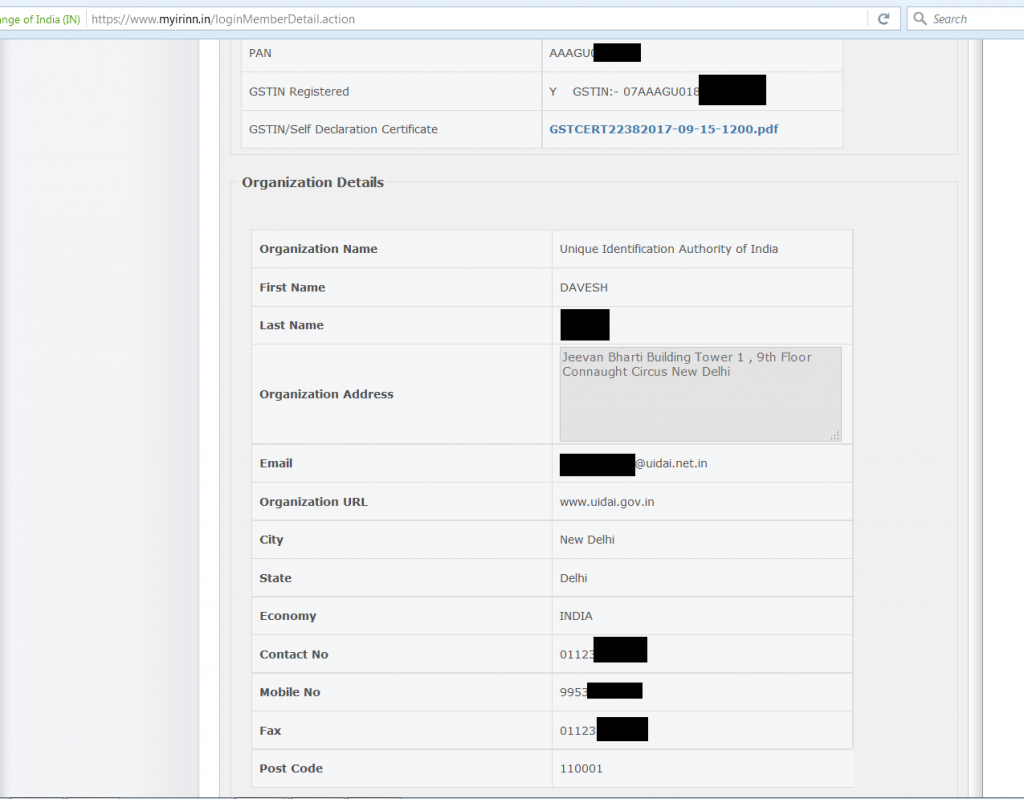
- 攻撃者はIRINNウェブサイト上の他のポータルにアクセスできます。これは、メールアドレスに加えて、攻撃者がパスワードにもアクセスできることを示唆している可能性があります(スクリーンショット2および3を参照)。
- 攻撃者は、さまざまな組織の IP/ASN の割り当て/割り当て解除を制御できる可能性があります (スクリーンショット 2 を参照)。
- 攻撃者は、IRINN ユーザーによってアップロードされた内部の機密文書にアクセスできる可能性があります (スクリーンショット 3 に PDF ファイルが表示されています)。
28日時点の最新情報th 9月2017:
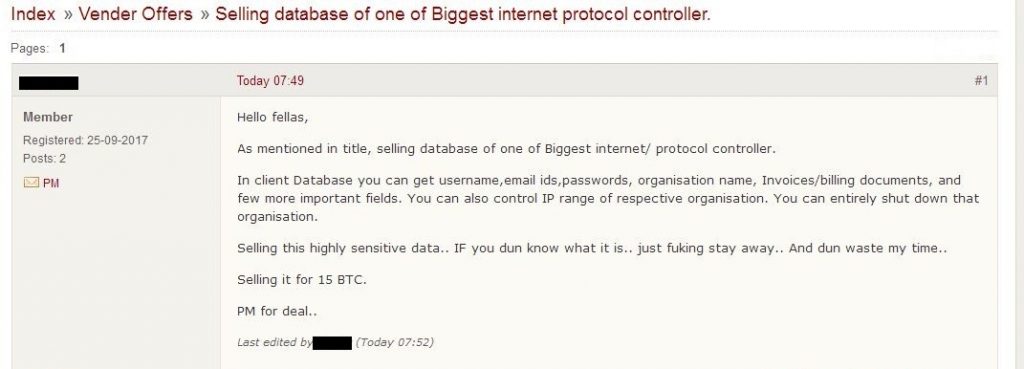
私たちのチームはダークネットフォーラムで、攻撃者がこの情報の入手可能性をダークネットのパブリックフォーラムでも宣伝し始めたことを明確に示す投稿を発見しました。スクリーンショットは以下の通りです。
図(4)
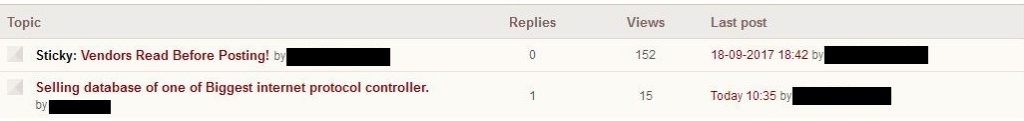
図(5)
上記のスクリーンショットでは、攻撃者が IRINN のデータベースと引き換えに 15 BTC を要求していることがわかります。
含意
私たちのチームと共有されたスクリーンショットとメールリストから判断すると、この侵害は影響を受ける組織に深刻な影響を及ぼす可能性があると考えられます。
フォーラムの投稿によると、攻撃者はユーザー名、パスワード、電子メール、組織名、請求書、請求書類などの文書を所有しているようです。
攻撃者が組織の IRINN ポータルにアクセスした場合、IP/ASN の割り当て解除や削除が可能になり、ユーザーや組織のサービス停止やサービス拒否が発生する可能性があります。
当社は政府内の適切な機関に通知し、問題が解決された旨の確認を得ました。
これが何らかの混乱を招かないことを祈ります。このような事態が発生した場合は、積極的な監視と報告によって必ず大きな損害を回避できます。
商標、ロゴ、著作権を含むすべての知的財産権は、それぞれの所有者に帰属します。Copyright © 2017 Quick Heal Technologies Ltd. All rights reserved.