

通常、ランサムウェアは、コンピュータやスマートフォンをロックダウンさせたり、データを暗号化したりした後に、金銭または暗号通貨を要求します。しかし、Quick Heal Security Labsは、感染したデバイスをロックダウンさせた後にiTunesギフトカードを要求するAndroidランサムウェアを発見しました。これらのギフトカードは、オークションサイト、ソーシャルメディア、ダークウェブなどで販売される可能性があります。
感染ベクター
サードパーティのアプリストアで悪意のあるアプリ(「Porn Hub」という名前)をダウンロードしたり、電子転送媒体(Bluetooth、電子メール、ファイル共有サイトなど)経由でアプリを受信したりすると、Android デバイスがこのランサムウェアに感染する可能性があります。
Porn Hubアプリランサムウェアの分析
アプリ名: Porn Hub
パッケージ名: com.pornhub_tools
MD5: 9fadc90562ce6e275eb6db8e6ca6ddad
サイズ: 39KB
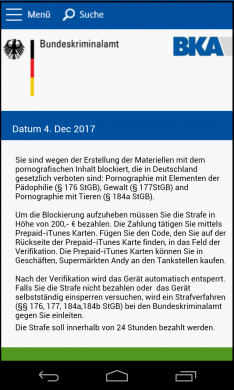
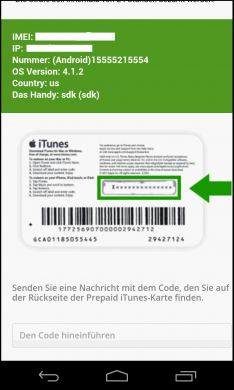
ランサムウェアはデバイスをロックダウンした後、児童ポルノを視聴したことに対する罰として200ドル相当のiTunesギフトカードを身代金として要求する身代金要求メッセージを表示します。身代金要求メッセージにはURLが表示されます(図1)。これは、デバイスがインターネットに接続されている場合に発生します。
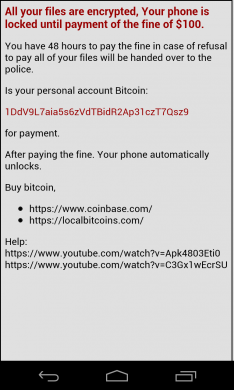
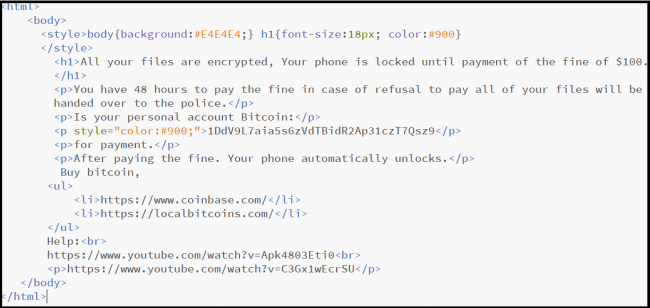
デバイスがインターネットに接続されていない場合、身代金要求メッセージには別のメッセージが表示されます。このメッセージには、すべてのファイルが暗号化されており、デバイスのロックを解除してデータを復号するには100ドル相当のビットコインを支払う必要があると記載されています(図2)。
しかしながら、当社の分析では、感染したデバイスのデータがこのランサムウェアによって暗号化された事例は見つかりませんでした。さらに、悪意のあるアプリ(「Porn Hub」)には暗号化コードが含まれていません。つまり、デバイスをPCに接続することで個人情報を取得できることになります。
テクニカル分析
悪意のあるアプリを開こうとすると、デバイス管理者権限の有効化を求められました。「キャンセル」を選択しましたが、「有効化」オプションを選択するまで、アプリは同じ動作を繰り返し続けました。
アプリが起動すると、デバイスがインターネットに接続されているかどうかを確認します。デバイスがオンラインの場合、アプリはデバイスIDやSIM事業者などのデバイスデータを収集します。これらのデータは特定のURL(HTTP://*******.w*n//private/tuk_tuk.php)に送信され、iTunesギフトカードを要求するウェブページが読み込まれます(図1)。デバイスがオフラインの場合、アプリはビットコインを要求するHTMLページを読み込みます(図2)。
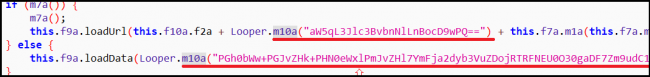
ここでは、URLとHTMLページのコンテンツがBase64で暗号化されています。Base64でエンコードされた文字列は、図4に示すようにデコードされます。

偽のDropboxアプリランサムウェアの分析
アプリ名: Dropbox
パッケージ名: com.example.testlock
MD5: 17bc088027d2f3f71a74beed3a9c715
サイズ: 415KB
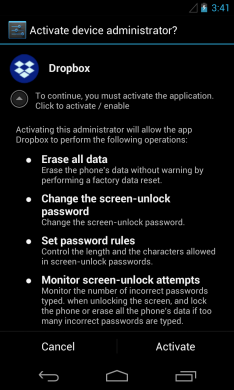
Quick Heal Security Labsは、iTunesギフトカードを身代金として要求するランサムウェアを潜ませた新たな悪意あるアプリを発見しました。このアプリはDropbox(有名なファイルホスティングサービス)のアイコンを使用しています。このアプリを開くと、前述のアプリと同様に、デバイス管理者権限の有効化を求められました(図6)。
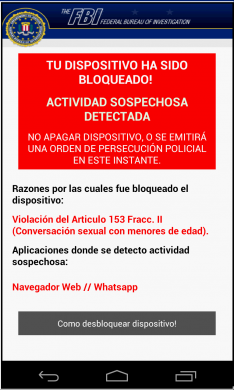
ランサムウェアが起動すると、児童ポルノを視聴したことに対する罰として連邦捜査局(FBI)によってデバイスがロックされたという身代金要求メッセージが表示されます。デバイスのロックを解除するには、25時間以内に72ドル相当のiTunesギフトカードを支払う必要があります(図7)。
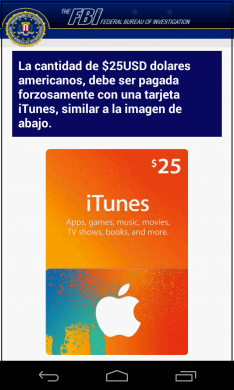
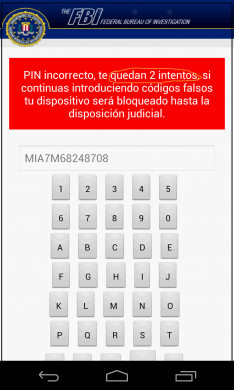
身代金要求メッセージは、要求された金額のiTunesギフトカードのコードを入力するようユーザーに求めます。間違ったコードを入力すると、2回までしか入力できず、それ以降はデバイスが永久にロックされるというメッセージが表示されます(図8)。
しかし、私たちの分析では、この警告は偽物であり、ユーザーに身代金を支払わせるためにのみ脅迫されていることが判明しました。
Seqrite 検出
Seqrite これら2つのランサムウェアを正常に検出します Android.Locker.Aa54f (NAIST) と Android.Locker.Aa550.
身代金を支払った後でも、ファイルが復元されたり、デバイスのロックが解除される保証はないため、身代金を支払わないことを強くお勧めします。
Androidランサムウェアから身を守る方法
- アプリをダウンロードする前に(Google Playからであっても)、その出所を確認してください。開発者のウェブサイトとアプリのレビューを確認してください。
- サードパーティのアプリストアからアプリをダウンロードするのは避けましょう。マルウェアに感染したアプリの多くは、これらのストアで見つかります。Google Playなどの公式アプリストアからのみアプリをダウンロードしてください。
- 「提供元不明のアプリ」は常に無効にしておいてください。このオプションを有効にすると、提供元不明のアプリ(サードパーティ製)のインストールが許可されます。デバイスで 設定 > セキュリティ > 確認 不明な情報源 > それを無効にします
- 信頼できるものをインストールする モバイルセキュリティアプリ 偽のアプリ、疑わしいアプリ、有害なアプリをブロックできるスマートフォン用アプリです。
主題専門家
ルパリ・パレート | クイックヒール・セキュリティ・ラボ


