
Dalla fine del 2019, il ransomware MAZE ha iniziato a diventare famoso per la sua crittografia, il furto di dati e la successiva vendita dei dati rubati. Tra le altre ragioni della sua popolarità ci sono anche i suoi obiettivi specifici e le richieste di riscatto.
Fin dal suo inizio, intorno a maggio 2019, gli autori di MAZE hanno preso di mira diversi settori, tra cui spiccano la sanità e la ricerca, che detengono dati sensibili. Anche aziende governative e private sono obiettivi importanti per questo ransomware. In diversi casi, gli aggressori si sono spacciati per agenzie governative o fornitori di sicurezza, chiedendo agli utenti di aprire gli allegati presenti in e-mail/siti web. In alcuni casi, i computer delle vittime erano già stati violati, molto prima degli attacchi ransomware veri e propri. Le richieste di riscatto del gruppo Maze variano a seconda dei dati acquisiti da una rete compromessa (vittima) e della capacità di pagamento delle vittime. Queste richieste erano per lo più in bitcoin, con importi che andavano da poche centinaia a qualche milione di dollari.
Maze ha utilizzato e-mail, RDP e kit di exploit come Fallout EK e Spelevo EK, che sfruttavano alcune vulnerabilità di Adobe Flash Player e Internet Explorer (ad esempio CVE-2018-8174, CVE-2018-4878 e CVE-2018-15982). Sebbene si tratti di casi passati, ora c'è la possibilità che gli autori di MAZE utilizzino altri vettori per portare a termine una nuova ondata di attacchi.
Ecco una tipica richiesta di riscatto utilizzata dal ransomware Maze. Questa richiesta di riscatto viene rilasciata in ogni cartella crittografata.
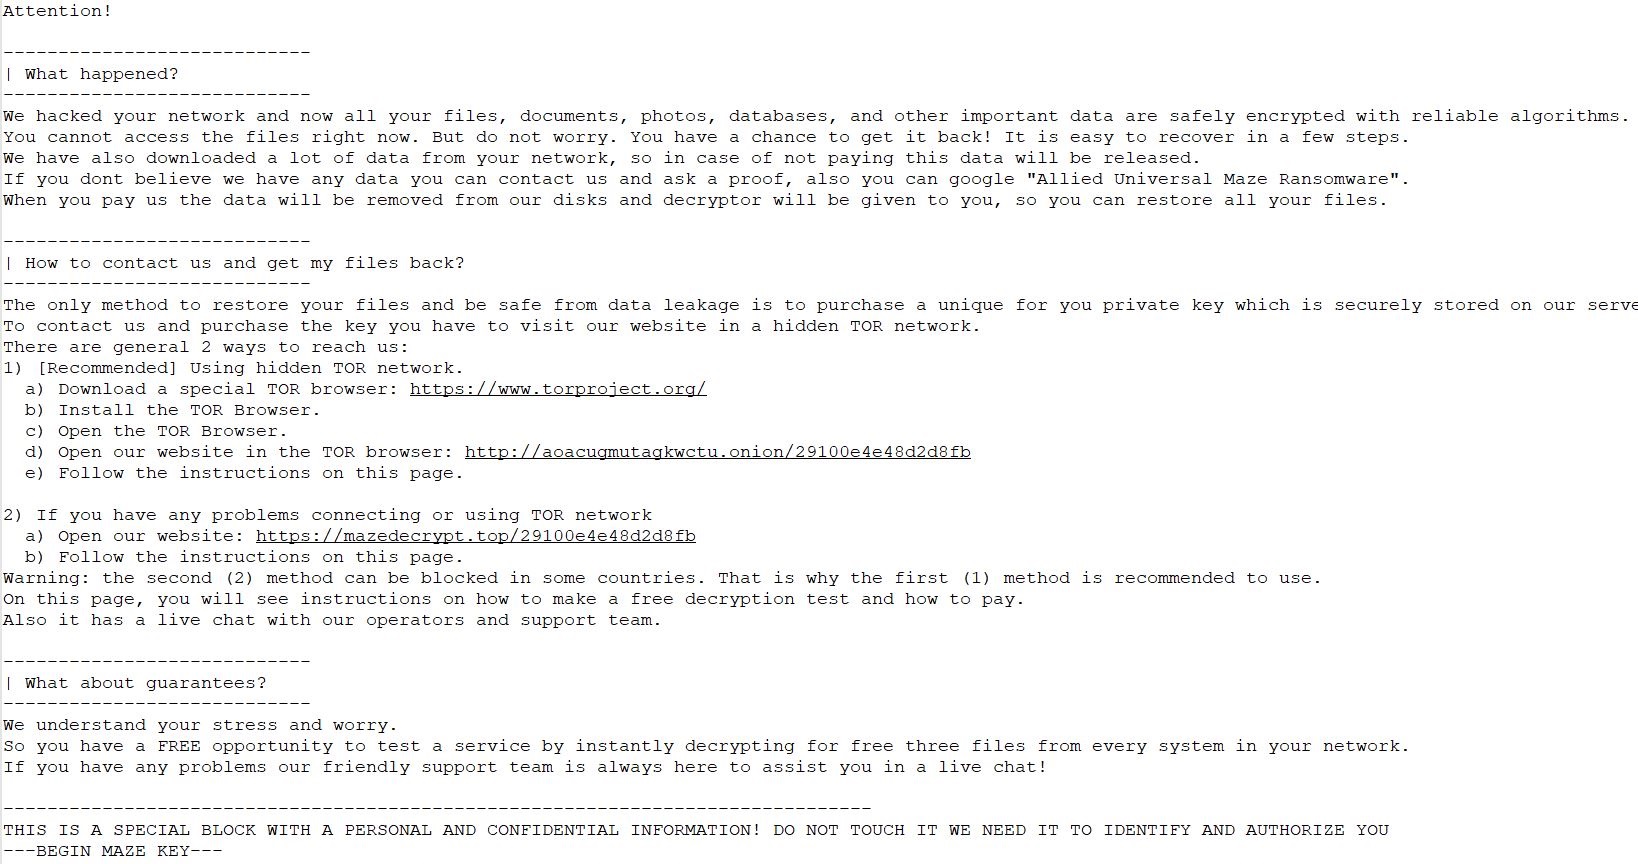 Nota di riscatto
Dopo un attacco riuscito, se la vittima non risponde alle richieste di riscatto, gli aggressori pubblicano i dati crittografati o li vendono su forum clandestini.
I prodotti Quick Heal sono dotati di tecnologie di rilevamento multilivello come IDS/IPS, DNA Scan, Email Scan, BDS, Web Protection e rilevamento brevettato anti-ransomware. Questo approccio di sicurezza multilivello ci aiuta a proteggere efficacemente i nostri clienti dal ransomware Maze e da altre minacce note e sconosciute.
Misure precauzionali:
I vettori di infezione più comuni utilizzati da Maze Ransomware sono le email di phishing con allegati MS Office e i siti web falsi/di phishing contenenti Exploit Kit. Pertanto, consigliamo ai nostri utenti finali di prestare attenzione quando gestiscono email provenienti da fonti sconosciute, scaricano allegati MS Office, abilitano macro e cliccano su link sospetti.
Ecco alcune linee guida aggiuntive che aiuteranno a ridurre al minimo la superficie di attacco e i possibili danni all'infrastruttura IT.
Applicare patch al sistema operativo e al software:
- Mantieni aggiornati il sistema operativo e gli altri software. Gli aggiornamenti software includono frequentemente patch per le vulnerabilità di sicurezza recentemente scoperte, che potrebbero essere sfruttate da aggressori.
- Applicare patch e aggiornamenti per software come Microsoft Office, Java, Adobe Reader, Adobe Flash e browser Internet come Internet Explorer, Chrome, Firefox, Opera, ecc., inclusi i plugin del browser
- Mantieni sempre aggiornato il tuo software di sicurezza (antivirus, firewall, ecc.) per proteggere il tuo computer dalle nuove varianti di malware.
- Non scaricare software pirata/craccati, poiché potrebbero causare l'ingresso di malware nel tuo computer.
- Evita di scaricare software da siti P2P o torrent non affidabili. Nella maggior parte dei casi, ospitano software dannosi.
Utenti e privilegi:
- Controlla "Utenti locali/di dominio" e rimuovi/disattiva gli utenti indesiderati.
- Cambia le password di TUTTI gli account utente e imposta password complesse e uniche (che includano lettere MAIUSCOLE, minuscole, numeri e caratteri speciali mai utilizzati prima). Tuttavia, un cattivo esempio sarebbero password comuni come P@ssw0rd, Admin@123#, ecc.)
- Imposta criteri di scadenza della password e di blocco dell'account (nel caso in cui venga inserita una password errata).
- Non assegnare privilegi di amministratore agli utenti.
- Se possibile, abilitare l'autenticazione a più fattori per garantire che tutti gli accessi siano legittimi.
- Non rimanere connesso come amministratore, a meno che non sia strettamente necessario.
- Evita di navigare, aprire documenti o svolgere altre normali attività lavorative mentre sei connesso come amministratore.
Disattivare le macro per Microsoft Office:
- Non abilitare le "macro" o la "modalità di modifica" per impostazione predefinita all'esecuzione del documento, soprattutto per gli allegati ricevuti via e-mail. Molte infezioni da malware si basano sulla tua azione per attivare le macro.
- Valuta la possibilità di installare Microsoft Office Viewer: queste applicazioni di visualizzazione ti permettono di vedere l'aspetto dei documenti senza nemmeno aprirli in Word o Excel. Ancora più importante, il software di visualizzazione non supporta le macro, riducendo così il rischio di attivarle involontariamente.
Mantieni aggiornati il tuo software antivirus e le tue firme:
- Dal punto di vista della sicurezza, è sicuramente utile mantenere attivi e aggiornati antivirus e altre protezioni basate sulle firme.
- Sebbene le protezioni basate sulle firme non siano sufficienti da sole a rilevare e prevenire attacchi ransomware sofisticati progettati per eludere le protezioni tradizionali, rappresentano una componente importante di una strategia di sicurezza completa.
- Una protezione antivirus aggiornata può salvaguardare la tua organizzazione da malware noti, già visti in precedenza e con una firma esistente e riconosciuta.
- Rispondere con attenzione e buon senso agli avvisi generati dai sistemi di rilevamento comportamentale e dai sistemi di protezione anti-ransomware. Preferire bloccare/negare le applicazioni sconosciute rilevate da questi sistemi.
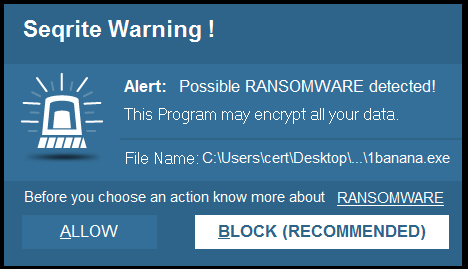
Immagine rappresentativa di un prompt di decisione dell'utente dai moduli di rilevamento euristico
Navigazione sicura:
- Aggiorna sempre il tuo browser
- Cerca di evitare di scaricare file multimediali o software piratati/craccati da siti come i torrent.
- Blocca i pop-up pubblicitari nel browser.
- Verifica sempre di accedere al sito originale controllando la barra degli indirizzi del browser. I siti di phishing potrebbero mostrare contenuti simili a quelli originali.
- Aggiungi ai preferiti i siti importanti per evitare di essere vittima di phishing.
- Non condividere i tuoi dati personali come nome, numero di telefono, indirizzo e-mail, credenziali di accesso ai social network con siti web sconosciuti.
- Non installare estensioni in browser di cui non sei pienamente consapevole. Fai attenzione alle pagine web che impersonano altri utenti e non consentire alcun messaggio quando visiti una pagina web sconosciuta. Evita di visitare siti web che scaricano crack di software.
Cartelle di rete e condivise:
- Utilizza password complesse e univoche per gli account di accesso e le condivisioni di rete.
- Disabilitare la condivisione non necessaria, ad esempio admin$. Concedere l'autorizzazione di accesso ai dati condivisi secondo i requisiti.
- Controlla l'accesso RDP e disattivalo se non necessario. In caso contrario, imposta regole appropriate per consentire l'accesso solo da host specifici e desiderati.
- Gli aggressori, nella quasi totalità dei casi, utilizzano script PowerShell per sfruttare la vulnerabilità, quindi disabilitare PowerShell nella rete. Se PowerShell è necessario per uso interno, provare a bloccare la connessione di PowerShell.exe all'accesso pubblico.
- Controllare il sistema gateway e, se presente, verificare la presenza di errori di configurazione (ad esempio, se è stato eseguito un inoltro non corretto).
- Utilizzare una VPN per accedere alla rete, anziché esporre RDP a Internet.
- Creare una cartella di rete separata per ciascun utente quando si gestisce l'accesso alle cartelle di rete condivise e disattivarla se ritenuta non necessaria.
- Non conservare il software condiviso in formato eseguibile.
Esegui il backup dei tuoi dati e file:
- È fondamentale eseguire regolarmente il backup dei file importanti, preferibilmente utilizzando un archivio air-gapped [fisicamente isolato dalle reti non protette]. Se possibile, abilita i backup automatici per i tuoi dipendenti, in modo da non dover dipendere da loro per ricordarsi di eseguire backup regolari da soli.
- Proteggere tutti i backup con una password complessa e univoca (indicata in utenti e privilegi).
- Utilizza sempre una combinazione di backup online e offline.
- Se il tuo computer viene infettato da un ransomware, i tuoi file possono essere ripristinati dal backup offline, una volta rimosso il malware.
- Non tenere backup offline collegati al tuo sistema, poiché questi dati potrebbero essere crittografati in caso di attacco ransomware.
Email Security:
- Rafforzare la sicurezza della posta elettronica per rilevare gli allegati dannosi
- Abilita l'autenticazione a più fattori per garantire che tutti gli accessi siano legittimi
- Imposta criteri di scadenza della password e di blocco dell'account (nel caso in cui venga inserita una password errata)
- Non aprire allegati e link in un'e-mail inviata da una fonte sconosciuta, inaspettata o indesiderata. Elimina le e-mail sospette che ricevi da fonti sconosciute, soprattutto se contengono link o allegati. I criminali informatici utilizzano tecniche di "ingegneria sociale" per indurre gli utenti ad aprire allegati o cliccare su link che portano a siti web infetti.
- Attiva sempre la protezione e-mail del tuo software antivirus
Limitare l'accesso a chi ne ha bisogno:
- Per ridurre al minimo il potenziale impatto di un successo attacco ransomware Per proteggere la tua organizzazione, assicurati che gli utenti abbiano accesso solo alle informazioni e alle risorse necessarie per svolgere il loro lavoro. In questo modo si riduce significativamente la possibilità che un attacco ransomware si estenda lateralmente alla rete. Affrontare un attacco ransomware sul sistema di un singolo utente può essere complicato, ma le implicazioni di un attacco che coinvolge l'intera rete sono notevolmente maggiori.
Formare i dipendenti:
- Educare i dipendenti a riconoscere potenziali minacceI metodi di infezione più comuni utilizzati nelle campagne ransomware sono ancora lo spam e le email di phishing. Molto spesso, la consapevolezza degli utenti può prevenire un attacco prima che si verifichi. Prendetevi il tempo necessario per istruire i vostri utenti e assicuratevi che, se notano qualcosa di insolito, lo segnalino immediatamente ai vostri team di sicurezza.
Esperti in materia : Jayesh Kulkarni, Umar Khan | Quick Heal Security Labs



