
• Prodotti e Servizi
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • On Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Piattaforma

          • Malware Analysis Platform
        • Piccola impresa

          • SOHO Total Edition
        • Servizi

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Sicurezza informatica e Data Privacy Awareness
  • Soluzioni
    • BFSI
    • Formazione
    • Enti Pubblici
    • Settore Sanitario
    • ITeS
    • Produzione
  • Azienda
    • Chi siamo Seqrite
    • Leadership
    • Premi e certificazioni
    • News & storie
  • Partner
    • Trova partner
    • DIVENTA UN PARTNER
  • Assistenza
  • Risorse
    • Blog
    • Fogli bianchi
    • Datasheets
    • Casi di studio
    • Rapporti sulle minacce
    • Manuali
    • Pov
    • Comprensione Data Privacy
    • Verifica il tuo punteggio di rischio
    • Dialoghi DPDP
    • Ora della privacy
Seqrite Labs Blog
Contatta l'ufficio vendite Sotto attacco?
  • Prodotti e Servizi
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • On Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Piattaforma

          • Malware Analysis Platform
        • Piccola impresa

          • SOHO Total Edition
        • Servizi

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Sicurezza informatica e Data Privacy Awareness
  • Soluzioni
    • BFSI
    • Formazione
    • Enti Pubblici
    • Settore Sanitario
    • ITeS
    • Produzione
  • Azienda
    • Chi siamo Seqrite
    • Leadership
    • Premi e certificazioni
    • News & storie
  • Partner
    • Trova partner
    • DIVENTA UN PARTNER
  • Assistenza
  • Risorse
    • Blog
    • Fogli bianchi
    • Datasheets
    • Casi di studio
    • Rapporti sulle minacce
    • Manuali
    • Pov
    • Comprensione Data Privacy
    • Verifica il tuo punteggio di rischio
    • Dialoghi DPDP
    • Ora della privacy
Casa  /  Consulenza  / Smascherare la minaccia SVG: come gli hacker utilizzano la grafica vettoriale per attacchi di phishing
Smascherare la minaccia SVG: come gli hacker utilizzano la grafica vettoriale per attacchi di phishing
07 Agosto 2025

Smascherare la minaccia SVG: come gli hacker utilizzano la grafica vettoriale per attacchi di phishing

Scritto da Rumana Siddiqui
Rumana Siddiqui
Consulenza

Introduzione

Nel panorama della sicurezza informatica in continua evoluzione, gli aggressori cercano costantemente nuovi modi per aggirare le difese tradizionali. Uno dei metodi più recenti e insidiosi prevede l'utilizzo di Scalable Vector Graphics (SVG) , un formato di file tipicamente associato a immagini nitide e scalabili per siti web e applicazioni. Ma dietro la loro apparente innocuità, gli SVG possono celare script dannosi in grado di eseguire sofisticati attacchi di phishing.

Questo blog analizza come gli SVG vengono trasformati in armi, perché spesso sfuggono al rilevamento e cosa possono fare le organizzazioni per proteggersi.

SVG: più che semplici immagini

I file SVG si differenziano fondamentalmente dai formati di immagine standard come JPEG o PNG. Invece di memorizzare dati pixel, gli SVG utilizzano codice basato su XML per definire tracciati vettoriali, forme e testo. Questo li rende ideali per il responsive design, poiché si adattano alle diverse dimensioni senza perdere qualità. Tuttavia, questa stessa struttura consente agli SVG di contenere codice JavaScript incorporato , che può essere eseguito all'apertura del file in un browser, cosa che avviene di default su molti sistemi Windows.

 Spedizione

  • Allegati di posta elettronica: Inviato tramite e-mail di spear-phishing con righe dell'oggetto convincenti e impersonificazione del mittente.
  • Link di archiviazione cloud: Condivisi tramite Dropbox, Google Drive, OneDrive, ecc., spesso aggirando i filtri e-mail.
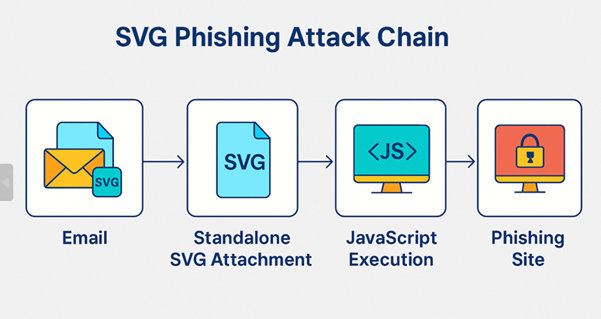
Fig:1 Catena di attacco della campagna SVG

L'immagine illustra la catena di attacco di phishing SVG in quattro fasi distinte: inizia con un'e-mail contenente un allegato SVG apparentemente innocuo che, una volta aperto, attiva l'esecuzione di JavaScript nel browser, reindirizzando infine l'utente a un sito di phishing progettato per rubare le credenziali.

Come funziona l'attacco:

Quando un target riceve un allegato SVG e apre un'e-mail, il file in genere viene avviato nel browser Web predefinito, a meno che non abbia impostato un'applicazione specifica per gestire i file SVG, consentendo l'esecuzione immediata di eventuali script incorporati.
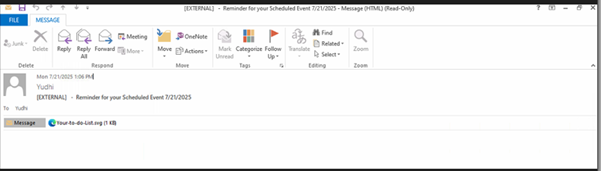
Fig2: Email di phishing della campagna SVG

Gli aggressori inviano comunemente email di phishing con oggetti ingannevoli come "Promemoria per il tuo evento programmato 7212025.msg" o "Promemoria-riunione-7152025.msg" , abbinati ad allegati apparentemente innocui denominati "Riunione in arrivo.svg" o "La-tua-lista-di-cose.svg" per non destare sospetti. Una volta aperto, il codice JavaScript incorporato nel file SVG reindirizza silenziosamente la vittima a un sito di phishing che imita da vicino servizi affidabili come Microsoft 365 o Google Workspace. Come mostrato in figura.
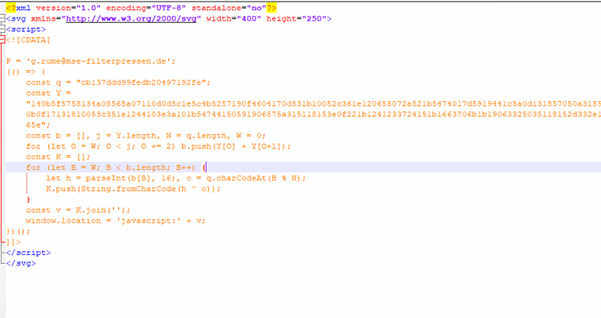
Fig3: Codice SVG dannoso.

Nel campione SVG analizzato, l'attaccante incorpora un tag within the SVG, using a CDATA section to hide malicious logic. The code includes a long hex-encoded string (Y) and a short XOR key (q), which decodes into a JavaScript payload when processed. This decoded payload is then executed using window.location = ‘javascript:’ + v;, effectively redirecting the victim to a phishing site upon opening the file. An unused email address variable (g.rume@mse-filterpressen.de) is likely a decoy or part of targeted delivery.

Dopo la decrittazione, abbiamo trovato il collegamento di phishing c2c come

hxxps://hju[.]yxfbynit[.]es/koRfAEHVFeQZ!bM9
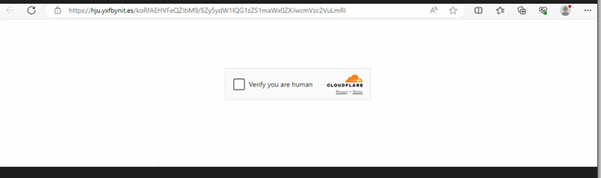
Fig4: Porta CAPTCHA di Cloudflare

Il link indirizza a un sito di phishing protetto da un CAPTCHA di Cloudflare. Dopo aver selezionato la casella per confermare che sei un essere umano, verrai reindirizzato a una pagina dannosa controllata dagli aggressori.
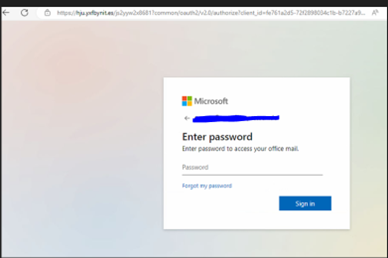
Fig5: Modulo di accesso a Office 365

Questa pagina incorpora un modulo di accesso a Office 365 apparentemente autentico, che consente al gruppo di phishing di acquisire e convalidare contemporaneamente le credenziali di posta elettronica e password.

Conclusione: come anticipare le minacce basate su SVG

Mentre gli aggressori continuano a innovare, le organizzazioni devono riconoscere i rischi nascosti in formati di file apparentemente innocui come SVG. I team di sicurezza dovrebbero:

  • Realizzare ispezione approfondita dei contenuti per i file SVG.
  • Disattiva il rendering automatico del browser di SVG provenienti da fonti non attendibili.
  • Informare i dipendenti sui rischi derivanti dall'apertura di allegati non familiari.
  • Monitorare eventuali reindirizzamenti insoliti e attività di script nel traffico e-mail e web.

Gli SVG possono essere strumenti potenti per gli sviluppatori, ma nelle mani sbagliate possono trasformarsi in armi letali per i criminali informatici. Consapevolezza e difesa proattiva sono fondamentali per rimanere al passo con questa minaccia emergente.

IOC

c78a99a4e6c04ae3c8d49c8351818090

f68e333c9310af3503942e066f8c9ed1

2ecce89fa1e5de9f94d038744fc34219

6b51979ffae37fa27f0ed13e2bbcf37e

4aea855cde4c963016ed36566ae113b7

84ca41529259a2cea825403363074538


Autori:

Soumen Birmania

Rumana Siddiqui

 Articoli precedentiChe cos'è un attacco zero-day?
Next Post  La RBI sottolinea l'importanza di adottare approcci Zero Trust per gli istituti bancari...
Rumana Siddiqui

Informazioni su Rumana Siddiqui

Rumana Siddiqui lavora come Senior Security Researcher presso Quick Heal Security Labs. È appassionata di analisi malware, reverse engineering ed esplorazione...

Articoli di Rumana Siddiqui »

Post correlati

  • Armorsteal Unpacked: Analisi di un kit malware Python che ruba dati e mina criptovalute.

    Armorsteal Unpacked: Analisi di un kit malware Python che ruba dati e mina criptovalute.

    6 novembre 2026
  • L'evoluzione di Qilin (Agenda): un'analisi comparativa di reverse engineering del ransomware Qilin nel corso del 2026

    3 novembre 2026
  • PHP2Shell: Richieste non riuscite, danneggiamento della memoria ed esecuzione di codice remoto

    PHP2Shell: Richieste non riuscite, danneggiamento della memoria ed esecuzione di codice remoto

    Ottobre 23, 2026
Autori in evidenza
  • Seqrite
    Seqrite

    Seqrite è un fornitore leader di soluzioni di sicurezza informatica aziendale. Con particolare attenzione a...

    Leggi altri articoli di Seqrite
  • Bineesh P
    Bineesh P

    Sono un appassionato di sicurezza informatica e uno scrittore appassionato. Con un talento...

    Leggi altri articoli di Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Sono uno scrittore appassionato che ama creare contenuti sulle tecnologie emergenti e...

    Leggi altri articoli di Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar è il co-amministratore delegato di Quick Heal Technologies...

    Leggi altri articoli di Sanjay Katkar
Argomenti
adatto (25) Attacco informatico (36) attacchi informatici (58) attacco informatico (16) attacchi informatici (15) Cybersecurity (345) sicurezza informatica (34) Minaccia informatica (33) minacce informatiche (51) violazione di dati (56) violazioni dei dati (29) Perdita di dati (28) prevenzione della perdita dei dati (34) data privacy (17) protezione dati (35) la sicurezza dei dati (19) DLP (50) DPDP (14) DPDPA (17) crittografia (16) sicurezza degli endpoint (113) Sicurezza aziendale (20) Sfruttare (13) GDPR (14) il malware (76) analisi del malware (15) attacco di malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Sicurezza della rete (26) phishing (30) Ransomware (69) attacco ransomware (31) attacchi ransomware (31) protezione ransomware (17) Seqrite (41) Seqrite crittografia (27) Seqrite EPS (33) Seqrite Servizi (16) rilevamento delle minacce (15) Threat Intelligenza (26) UTM (34) Vulnerabilità (16) zero fiducia (13)
Seqrite Labs

Fornitore leader di soluzioni di sicurezza IT aziendale che semplifica la sicurezza di endpoint, dati e reti con le migliori soluzioni di prevenzione, rilevamento e risposta alle minacce a livello mondiale.

Ulteriori informazioni su Seqrite

Seguici su:

Iscriviti alla nostra Newsletter

Rimani informato sulle ultime tendenze e approfondimenti in materia di sicurezza informatica.

Caricamento in corso
Prodotti e Servizi
  • Cloud
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • On Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Piattaforma
  • Malware Analysis Platform
  • Microimpresa
  • SOHO Total Edition
  • Servizi
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Sicurezza informatica e Data Privacy Awareness
Risorse
  • Blog
  • Fogli bianchi
  • Datasheets
  • Rapporti sulle minacce
  • Manuali
  • Pov
  • Comprensione Data Privacy
  • Dialoghi DPDP
  • Politica e conformità
  • EULA
  • GoDeep.AI
  • SIA
  • Ora della privacy
Contattaci
  • Sede legale
  • Parliamo di sicurezza informatica
Assistenza
  • Supporto Tecnico
  • Scaricare il Software
  • Aggiornamento offline
  • Aggiornamenti Firmware
  • Upgrades
  • Documentazione di Prodotto
Chi siamo
  • Chi siamo Seqrite
  • Leadership
  • Premi e riconoscimenti
  • News & storie
Partner
  • Trova partner
  • DIVENTA UN PARTNER
  • Seqrite Certificazione

© 2026 Quick Heal Technologies Ltd.

Mappa del sito Regole sulla privacy Note legali Politiche sui cookie Condizioni d'uso

