• Prodotti e Servizi
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • On Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Piattaforma

          • Malware Analysis Platform
        • Piccola impresa

          • SOHO Total Edition
        • Servizi

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Sicurezza informatica e Data Privacy Awareness
  • Soluzioni
    • BFSI
    • Formazione
    • Enti Pubblici
    • Settore Sanitario
    • ITeS
    • Produzione
  • Azienda
    • Chi siamo Seqrite
    • Leadership
    • Premi e certificazioni
    • News & storie
  • Partner
    • Trova partner
    • DIVENTA UN PARTNER
  • Assistenza
  • Risorse
    • Blog
    • Fogli bianchi
    • Datasheets
    • Casi di studio
    • Rapporti sulle minacce
    • Manuali
    • Pov
    • Comprensione Data Privacy
    • Verifica il tuo punteggio di rischio
    • Dialoghi DPDP
    • Ora della privacy
Seqrite Labs Blog
Contatta l'ufficio vendite Sotto attacco?
  • Prodotti e Servizi
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • On Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Piattaforma

          • Malware Analysis Platform
        • Piccola impresa

          • SOHO Total Edition
        • Servizi

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Sicurezza informatica e Data Privacy Awareness
  • Soluzioni
    • BFSI
    • Formazione
    • Enti Pubblici
    • Settore Sanitario
    • ITeS
    • Produzione
  • Azienda
    • Chi siamo Seqrite
    • Leadership
    • Premi e certificazioni
    • News & storie
  • Partner
    • Trova partner
    • DIVENTA UN PARTNER
  • Assistenza
  • Risorse
    • Blog
    • Fogli bianchi
    • Datasheets
    • Casi di studio
    • Rapporti sulle minacce
    • Manuali
    • Pov
    • Comprensione Data Privacy
    • Verifica il tuo punteggio di rischio
    • Dialoghi DPDP
    • Ora della privacy
Casa  /  Malware  / Smascherare AsukaStealer: il malware da 80 dollari che minaccia la tua sicurezza digitale
Smascherare AsukaStealer: il malware da 80 dollari che minaccia la tua sicurezza digitale
30 Maggio 2024

Smascherare AsukaStealer: il malware da 80 dollari che minaccia la tua sicurezza digitale

Scritto da Soumen Birmania
Soumen Birmania
Malware

AsukaStealer, commercializzato su un forum di cybercriminalità in lingua russa con l'alias "breakcore", è stato smascherato. L'autore offre i suoi servizi a un costo mensile di 80 dollari, prendendo di mira individui e organizzazioni che cercano di sfruttarne le potenzialità per scopi illeciti.
Scritto in C++, AsukaStealer è dotato di configurazioni personalizzabili e di un'interfaccia intuitiva basata sul Web, che ne migliorano l'usabilità per i criminali informatici che desiderano distribuire e gestire malware in modo efficiente.
Si tratta di un malware sofisticato progettato per infiltrarsi in un'ampia gamma di browser, inclusi quelli più diffusi come Mozilla Firefox, Google Chrome e Microsoft Edge. È in grado di estrarre informazioni preziose come dati di estensioni, cookie Internet e credenziali di accesso salvate da questi browser, rappresentando una minaccia significativa per la privacy e la sicurezza degli utenti. Grazie alla sua capacità di colpire sia i browser basati su Gecko che su Chromium, Asuka garantisce un'ampia portata su diverse piattaforme di navigazione, rendendolo uno strumento potente per i criminali informatici che cercano di raccogliere dati sensibili.
Oltre ai dati del browser, Asuka è attrezzata per prendere di mira altre applicazioni e software comunemente utilizzati da privati ​​e aziende. Cerca informazioni relative a portafogli di criptovalute, client FTP come FileZilla, piattaforme di messaggistica come Discord e Telegram e software di gioco come Steam.
Inoltre, le capacità di Asuka vanno oltre l'estrazione dei dati, includendo l'esfiltrazione di file da sistemi infetti e l'acquisizione di screenshot.

Dettagli tecnici
AsukaStealer r è un malware personalizzato in C++. Durante l'analisi del campione, inizialmente utilizza API tecnica di hashing.
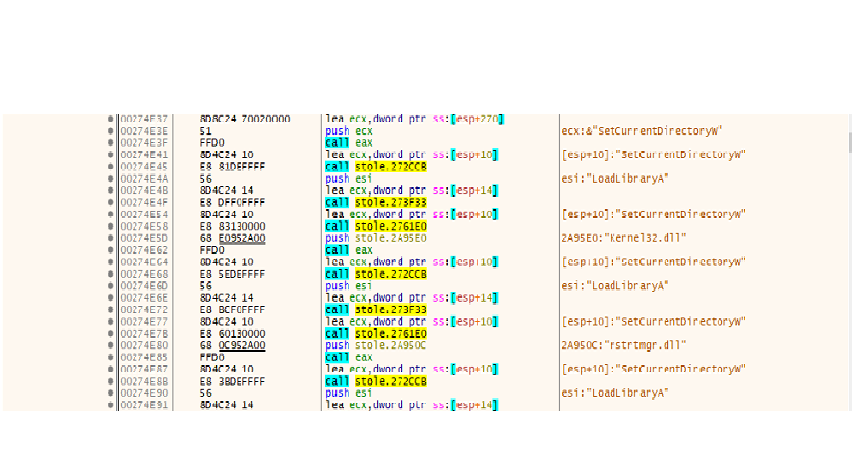
Fig 1: Risoluzione API eseguita dal malware

Dopo la nostra analisi, abbiamo scoperto che Asuka ha alcuni valori codificati in base64 ed esadecimali.

Utilizza “1d6f6623f5e8555c446dc496567bd86e” come chiave e “WRBCFgwZHQZIAVcWAwMbUQEOBVRTBA==” come indirizzo C64 codificato in base2

Dopo la decodifica, l'indirizzo c2c è hxxp://5.42.66.25:3000/
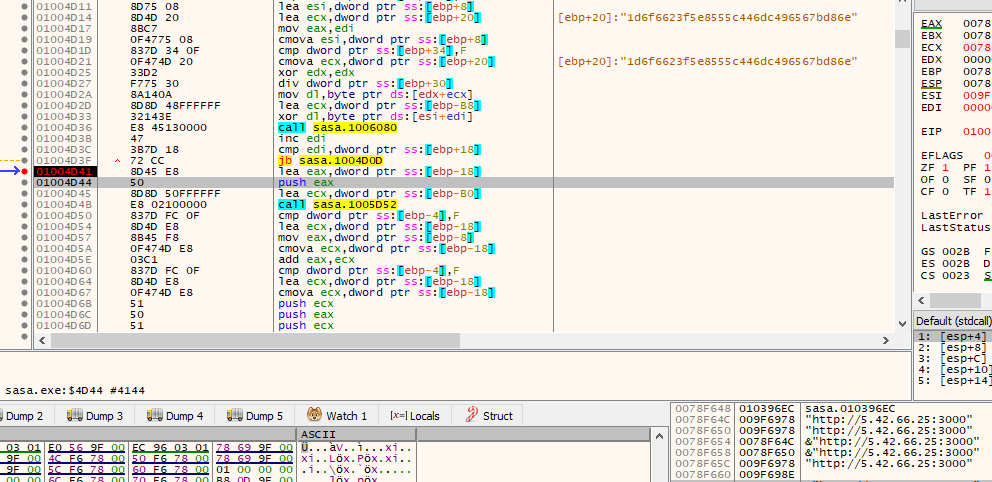
Fig 2: Decodifica del valore c2c base 64 con chiave

Download C2C del file di configurazione

Il fatto più interessante è che scarica i file di configurazione dal server c2c hxxp://5.42.66.25:3000/ e cerca di utilizzarli.
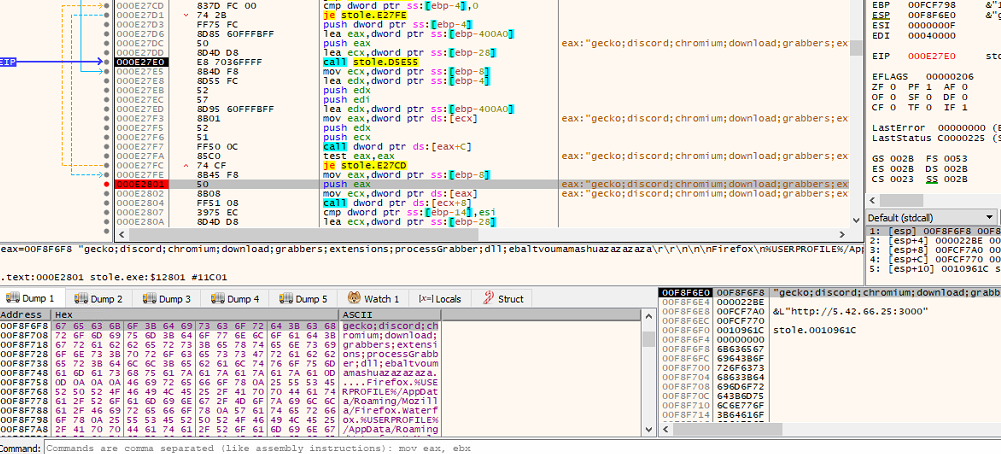
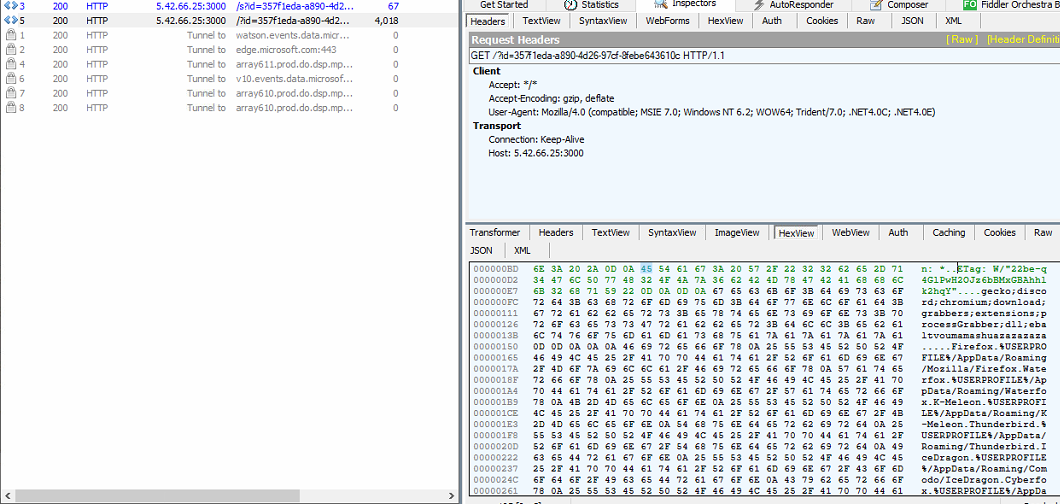
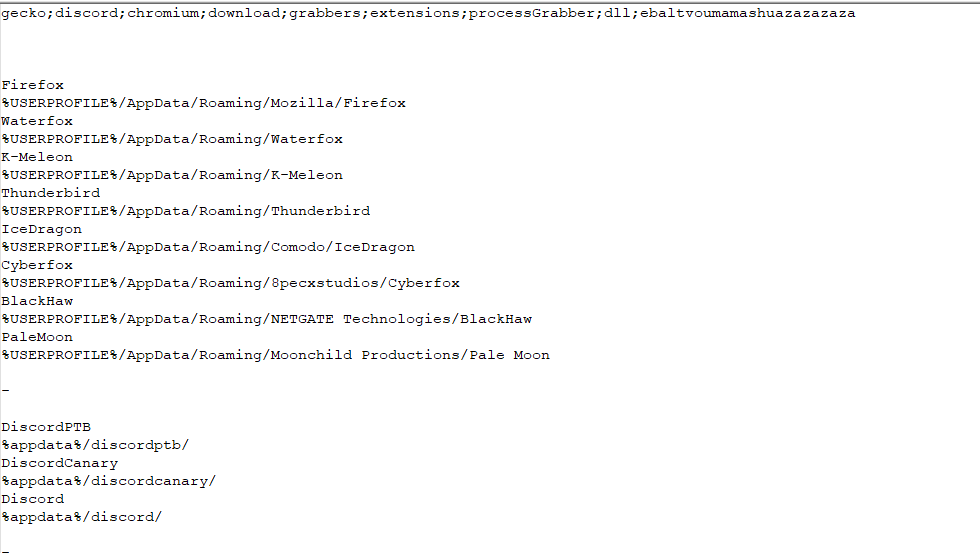
Fig 3: File di configurazione

Dal file di configurazione possiamo vedere che utilizza i dettagli del browser e di Discord.

Esfiltrazione di dati
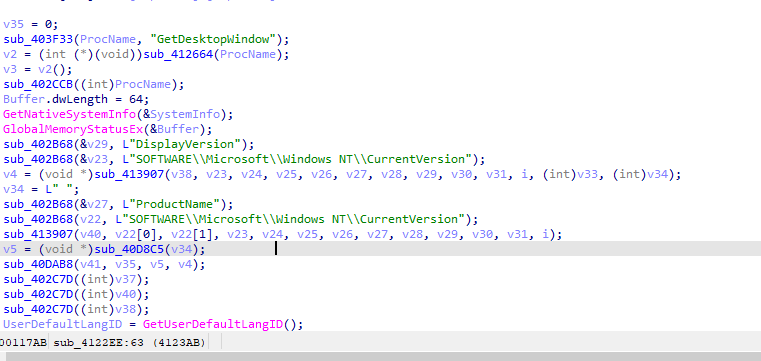
Fig 4: Controllo della versione desktop e dell'ID della lingua

Cerca di raccogliere la versione desktop e l'ID della lingua e controlla se provengono da Armenia, Azerbaigian, Bielorussia, Kazakistan, Kirghizistan, Moldavia, Tagikistan, Uzbekistan, Ucraina o Russia.
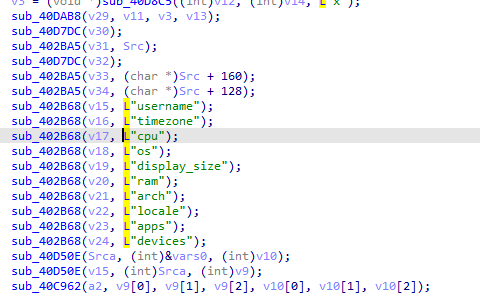
Fig 5: Acquisizione dei dettagli del sistema operativo

Cerca inoltre di acquisire dettagli sulla CPU, sulla versione del sistema operativo, sulla RAM, sul fuso orario e altri dettagli.
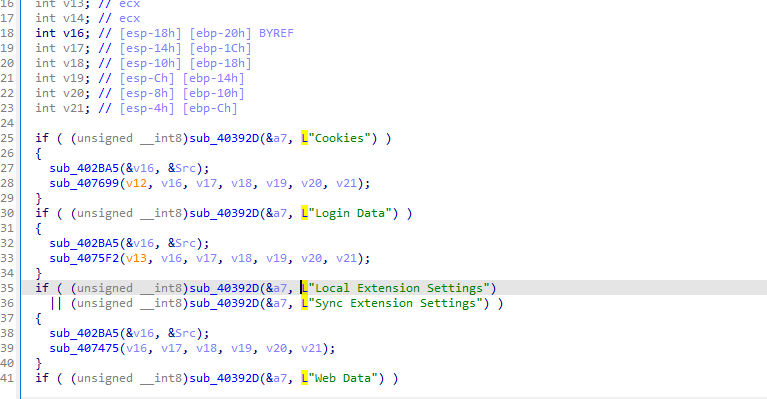
Fig. 6: Dettagli delle credenziali del browser

Cerca inoltre di raccogliere dettagli di accesso come cookie, password e dati web dei browser.
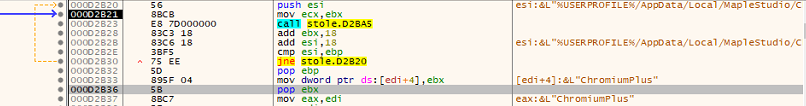
Fig. 7: Dettagli del browser Chromium

La figura sopra mostra come tenta di rubare dati dai browser Chromium.

L'elenco dei browser che cerca di rubare è:

  1. OperaGX
  2. rete
  3. cromo
  4. Google
  5. Google86
  6. Opera
  7. ChromiumPlus
  8. Iridio
  9. 7Star
  10. CentBrowser
  11. Chedot
  12. Vivaldi
  13. Cometa
  14. Elementi
  15. EpicPrivacyBrowser
  16. Uran
  17. Sleipnir5
  18. Citrio
  19. Coowon
  20. liebao
  21. QIPSurf
  22. orbita
  23. Amigo
  24. Torcia
  25. Browser Yandex
  26. Comodo
  27. 360Browser
  28. Maxthon3
  29. K-Melon
  30. Sputnik
  31. Nichrome
  32. Coccoc
  33. Uran2
  34. Chromodo2
  35. Atom
  36. Software coraggioso
  37. bordo
  38. GeForceExperience
  39. Steam
  40. CryptoTabBrowser

Tenta inoltre di rubare i seguenti dettagli del portafoglio Crypto:

  1. portafoglio osm
  2. Portafoglio DogeLabs
  3. Safepal
  4. Portafoglio Keplr
  5. Zecrey
  6. Portafoglio LeapCosmos
  7. EthosSuiWallet
  8. ogni notte
  9. Z3US
  10. Bitski
  11. Portafoglio ABC
  12. BitPay
  13. Portafoglio Aurox
  14. PortafoglioGuard
  15. Portafoglio EOFinance
  16. Portafoglio BitKeep
  17. Portafoglio Core
  18. Portafoglio crittografico
  19. Portafoglio Venom
  20. Portafoglio Braavos
  21. Portafoglio Solflare

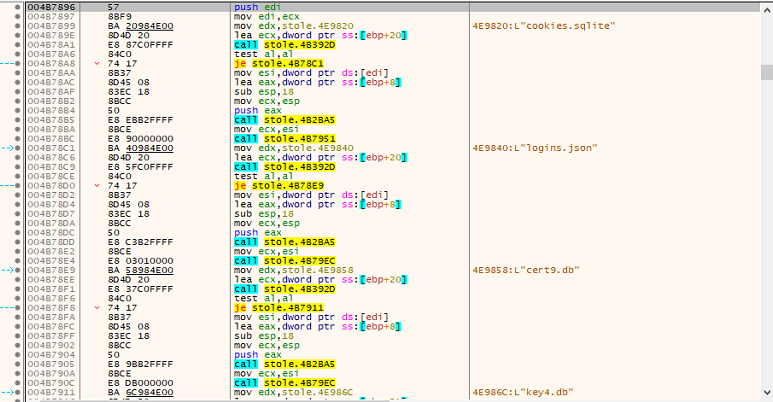
Fig 8: Memorizzazione dei dati di navigazione nel file di database

Quindi il malware raccoglie e trasmette file cruciali per decifrare i dati del browser, tra cui cookies.sqlite, logins.json, cert9.db e key4.db.

Ogni file è associato a un UUID univoco generato tramite la funzione UuidCreate, che migliora il tracciamento e l'organizzazione dei dati esfiltrati. In particolare, UuidCreate viene utilizzato anche per altri dati estratti dall'host, tra cui wallet di criptovalute, modulo Grabber, Steam, Telegram e altre fonti, a dimostrazione delle complete capacità di esfiltrazione dei dati del malware.

Scarica Coinminer

Scarica anche il file Coinminer, lo salva in una cartella temporanea con il nome tempik22814838.exe e lo esegue.

C2c di Coinminer: hxxp://www.marrem.ee/altushka1488228pudge.exe
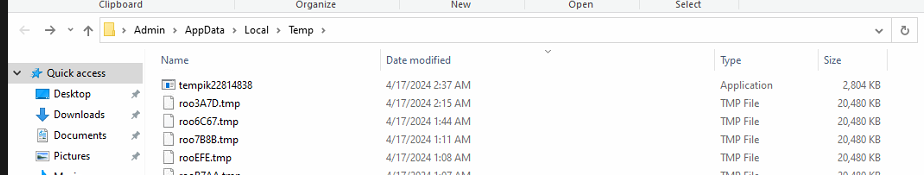
Fig. 9: Coinminer scaricato e inserito nella cartella temporanea

Quando abbiamo provato a controllare il c2c, abbiamo trovato la pagina di accesso di AsukaStealer, dove l'aggressore ha memorizzato tutti i dettagli dell'utente.
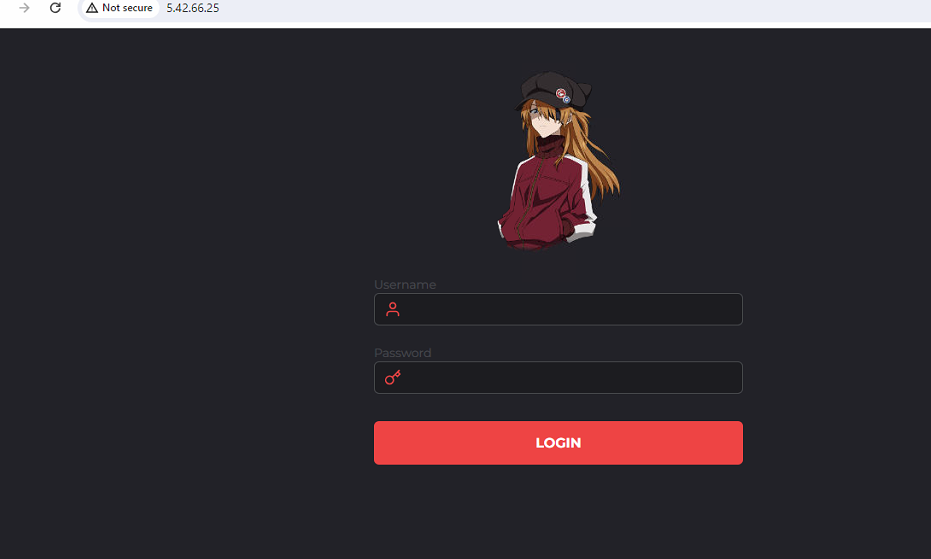
Fig 10: Pagina di accesso del malware AsukaStealer

Tecniche di attacco mitra:

Accesso iniziale TA0001
TA0002
Evasione della difesa TA0005
Accesso alle credenziali TA0006
Scoperta TA0007
Collezione TA0009
Comando e controllo
TA0011
Ruba il token dell'applicazione T1528
Ruba cookie di sessione Web T1539
Screen Capture T1113
Esfiltrazione su C2 T1041

Conclusione :

Con l'aumento del numero di malware e la diffusione del Malware-as-a-Service, sta diventando più facile per gli autori delle minacce utilizzare ciò che è prontamente disponibile senza perdere troppo tempo. I dati sono la risorsa più preziosa per un individuo o un'azienda, che gli autori delle minacce possono rubare e vendere su forum clandestini, causando violazioni di massa. Pertanto, diventa fondamentale mantenere aggiornato il proprio antivirus per evitare tali circostanze.

IOC:

24bb4fc117aa57fd170e878263973a392d094c94d3a5f651fad7528d5d73b58a   AsukaStealer

6b8277813999b908fc38eca68db5249fe0b76a8f652cb1a5a21d073247ed7dc4  Coinminer

Autori:

Soumen Birmania

Rumana Siddiqui

 Articoli precedentiPerché Endpoint Detection and Response (EDR) Il futuro degli endpoint...
Next Post  10 motivi per cui i CISO devono sfruttare XDR per la sicurezza aziendale
Soumen Birmania

Informazioni su Soumen Burma

Soumen è un ricercatore senior in sicurezza presso Quick Heal Technologies. È interessato a reverse engineering, analisi malware e...

Articoli di Soumen Burma »

Post correlati

  • Operazione Silent Rotor: una campagna mirata compromette il settore dell'aviazione senza pilota in vista del vertice di Mosca.

    6 maggio 2026
  • Una campagna malware sfrutta SVG, allegati e-mail e CDN per eliminare XWorm e Remcos tramite script BAT

    11 settembre 2025
  • SVC Nuovo ladro all'orizzonte

    21 marzo 2025
Autori in evidenza
  • Seqrite
    Seqrite

    Seqrite è un fornitore leader di soluzioni di sicurezza informatica aziendale. Con particolare attenzione a...

    Leggi altri articoli di Seqrite
  • Bineesh P
    Bineesh P

    Sono un appassionato di sicurezza informatica e uno scrittore appassionato. Con un talento...

    Leggi altri articoli di Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Sono uno scrittore appassionato che ama creare contenuti sulle tecnologie emergenti e...

    Leggi altri articoli di Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar è il co-amministratore delegato di Quick Heal Technologies...

    Leggi altri articoli di Sanjay Katkar
Argomenti
adatto (25) Attacco informatico (36) attacchi informatici (58) attacco informatico (16) attacchi informatici (15) Cybersecurity (343) sicurezza informatica (34) Minaccia informatica (33) minacce informatiche (51) violazione di dati (56) violazioni dei dati (29) Perdita di dati (28) prevenzione della perdita dei dati (34) data privacy (17) protezione dati (35) la sicurezza dei dati (19) DLP (50) DPDP (14) DPDPA (17) crittografia (16) sicurezza degli endpoint (113) Sicurezza aziendale (20) Sfruttare (13) GDPR (14) il malware (76) analisi del malware (15) attacco di malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Sicurezza della rete (26) phishing (30) Ransomware (69) attacco ransomware (31) attacchi ransomware (31) protezione ransomware (17) Seqrite (41) Seqrite crittografia (27) Seqrite EPS (33) Seqrite Servizi (16) rilevamento delle minacce (15) Threat Intelligenza (25) UTM (34) Vulnerabilità (16) zero fiducia (13)
Seqrite Labs

Fornitore leader di soluzioni di sicurezza IT aziendale che semplifica la sicurezza di endpoint, dati e reti con le migliori soluzioni di prevenzione, rilevamento e risposta alle minacce a livello mondiale.

Ulteriori informazioni su Seqrite

Seguici su:

Iscriviti alla nostra Newsletter

Rimani informato sulle ultime tendenze e approfondimenti in materia di sicurezza informatica.

Caricamento in corso
Prodotti e Servizi
  • Cloud
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • On Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Piattaforma
  • Malware Analysis Platform
  • Microimpresa
  • SOHO Total Edition
  • Servizi
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Sicurezza informatica e Data Privacy Awareness
Risorse
  • Blog
  • Fogli bianchi
  • Datasheets
  • Rapporti sulle minacce
  • Manuali
  • Pov
  • Comprensione Data Privacy
  • Dialoghi DPDP
  • Politica e conformità
  • EULA
  • GoDeep.AI
  • SIA
  • Ora della privacy
Contattaci
  • Sede legale
  • Parliamo di sicurezza informatica
Assistenza
  • Supporto Tecnico
  • Scaricare il Software
  • Aggiornamento offline
  • Aggiornamenti Firmware
  • Upgrades
  • Documentazione di Prodotto
Chi siamo
  • Chi siamo Seqrite
  • Leadership
  • Premi e riconoscimenti
  • News & storie
Partner
  • Trova partner
  • DIVENTA UN PARTNER
  • Seqrite Certificazione

© 2026 Quick Heal Technologies Ltd.

Mappa del sito Regole sulla privacy Note legali Politiche sui cookie Condizioni d'uso