I malware per il furto di informazioni sono diventati una minaccia crescente, con gli aggressori che perfezionano costantemente le loro tecniche per eludere il rilevamento. Tra queste minacce, SnakeKeylogger si è affermato come uno dei malware per il furto di credenziali più attivi, prendendo di mira sia individui che aziende.
Noto per la sua catena di infezione a più fasi e l'esecuzione furtiva in memoria , SnakeKeylogger è progettato per raccogliere dati sensibili rimanendo inosservato.
Recentemente, a Seqrite Nei nostri laboratori abbiamo osservato un'interessante campagna malevola che distribuiva SnakeKeylogger come payload finale ai sistemi compromessi.
Vettore di infezione:
Il vettore di infezione iniziale è un'e-mail di spam dannosa contenente un file .img [File immagine disco] come allegato. Una volta aperto il file .img, viene creata un'unità virtuale che consente l'accesso ai dati contenuti nel file. Il file all'interno di questo .img è un file eseguibile (Fase 1), che si maschera da documento PDF con un'icona e un nome file scelti appositamente per assomigliare a un importante documento PDF, aumentando la probabilità che il destinatario lo apra.
Catena di attacco:
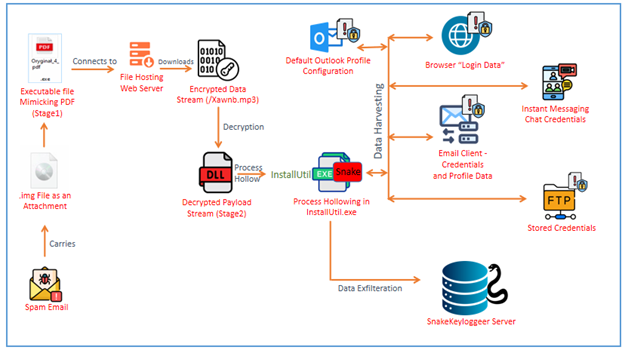
Snake Keylogger adotta un approccio sistematico per raccogliere credenziali e altri dati sensibili. Alcuni di questi approcci includono:
- Scaricamento e decrittografia di payload codificati, garantendo un'esecuzione furtiva.
- Caricamento di DLL offuscate direttamente nella memoria, evitando il rilevamento basato su disco.
- Iniezione di codice dannoso in processi autentici, in particolare processi correlati a .Net Framework.
- Verifica del profilo Outlook predefinito per estrarre le credenziali e-mail memorizzate.
- Raccolta di dati di accesso da più browser e client di posta elettronica, rubando le password salvate.
- Estrazione delle credenziali FTP memorizzate da FileZilla, che può essere utilizzato per un ulteriore sfruttamento.
Analisi tecnica –
Fase 1 (Downloader e Loader):
Questo file è un eseguibile compilato .Net x64 bit con una dimensione di circa 10 KB.
La fase 1 funge da downloader e loader. Durante l'esecuzione, tenta di connettersi a un server remoto e recuperare alcuni file multimediali.
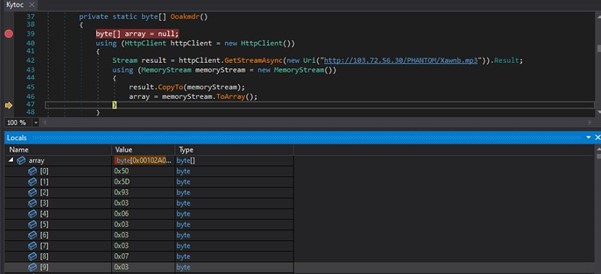
A prima vista, guardando l'URL, sembra che stia recuperando un semplice file multimediale (*.mp3) dal server. Tuttavia, un'analisi più attenta rivela che non si tratta di un file multimediale, ma piuttosto di un payload codificato e mascherato.
Il payload viene recuperato come flusso di risposta e non come file su disco. Viene memorizzato come array di byte nella variabile array "array".
Apache Server viene utilizzato in modo improprio per la distribuzione di malware
Dopo un'ulteriore analisi dell'URL, abbiamo scoperto che il server Apache 2.4.58 (Windows) è stato utilizzato impropriamente per condurre una campagna dannosa. Gli aggressori stanno attivamente mantenendo e aggiornando payload dannosi crittografati ospitati su hxxp://103.72.56.30/PHANTOM/
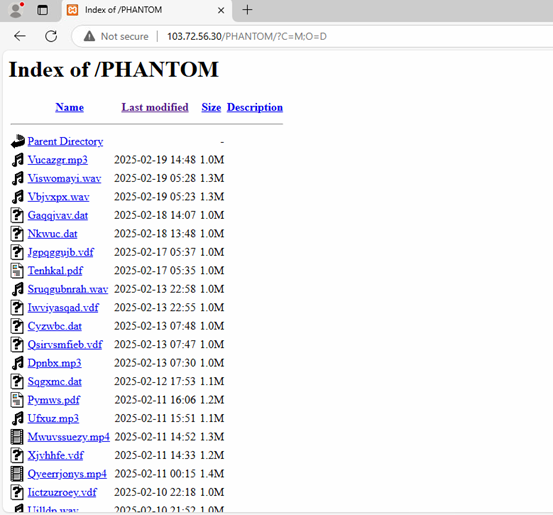
Come possiamo vedere, gli aggressori caricano e ruotano regolarmente i file all'interno della directory /PHANTOM/. Questa tattica [TA0042] è comunemente utilizzata nelle operazioni Malware-as-a-Service (MaaS) o nelle campagne di phishing e distribuzione di malware in corso, consentendo agli aggressori di aggiornare i propri payload mantenendo stabile l'infrastruttura [T1608].
Tornando alla nostra analisi della Fase 1, dopo che il flusso è stato recuperato, segue una routine di decrittazione per decodificare il payload.
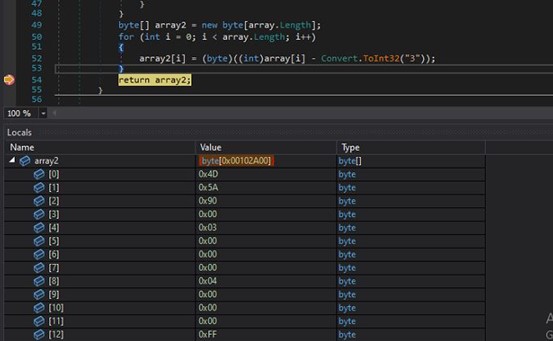
Il payload recuperato (array) viene decodificato sottraendo 3 da ogni byte e i risultati vengono memorizzati nella variabile array "array2". Possiamo vedere che il payload decodificato ha un'intestazione di file PE. Abbiamo scaricato il flusso decodificato, ovvero "array2", e abbiamo iniziato a esaminare il payload decodificato. Abbiamo scoperto che il file è un file DLL Stage2, caricato dinamicamente in memoria.
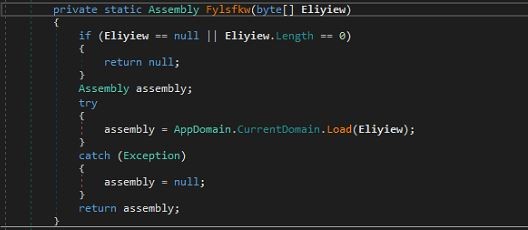
Fase 2 ( Xspilbxpui.dll )
Analizzando con lo strumento DiE (Detect it Easy), possiamo vedere che il file è una DLL a 32 bit compilata con .NET. È altamente offuscato, protetto e crittografato per impedire il reverse engineering, rendendo difficile rivelarne la reale funzionalità e il flusso di esecuzione.
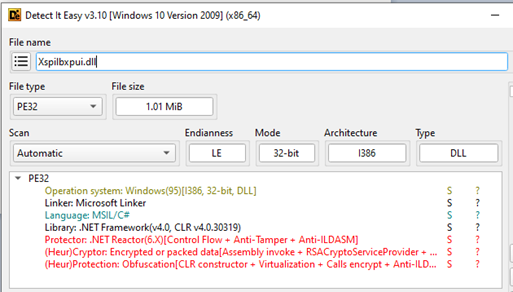
Ciò che è interessante in questo esempio è l'uso di delegati insieme a un elevato grado di offuscamento e alla generazione di codice intermedio per aggirare il monitoraggio dell'API.
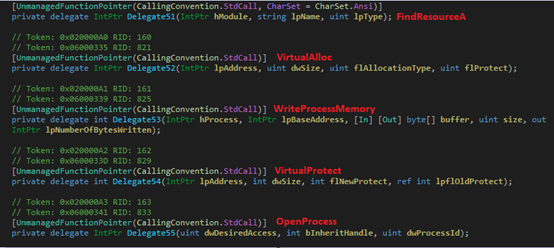
In questa fase della catena di infezione, il malware utilizza il process hollowing per eseguire il suo payload in modo furtivo, prendendo di mira InstallUtil.exe. "InstallUtil.exe" è un'utilità Windows legittima per l'installazione e la disinstallazione delle risorse del server. Il process hollowing è una tecnica sofisticata in cui un nuovo processo viene generato in stato sospeso, la sua area di memoria legittima non viene mappata e il codice dannoso viene scritto nello spazio svuotato prima che il processo venga ripreso, eseguendo il payload dell'aggressore.
Il payload iniettato è una variante di SnakeKeylogger che tenta di rubare dati di sistema insieme ai dettagli della connessione WIFI.
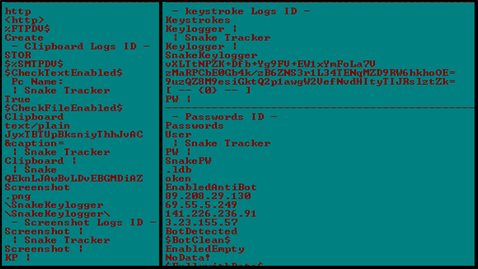
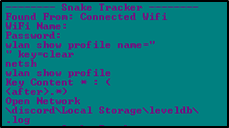
Il processo InstallUtil.exe iniettato mostra un comportamento coerente con quello di un malware che raccoglie credenziali, prendendo di mira un'ampia gamma di applicazioni che archiviano dati sensibili degli utenti.
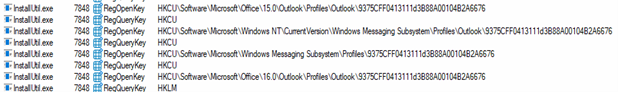
SnakeKeylogger accede a una posizione critica del registro {9375CFF0413111d3B88A00104B2A6676}, dove Microsoft Outlook 2013 e Outlook 2016+ memorizzano le configurazioni dei profili utente. Queste configurazioni includono i dettagli degli account di posta elettronica, le impostazioni del server di posta e credenziali potenzialmente crittografate. Gli account di posta elettronica compromessi possono essere sfruttati per aggirare l'autenticazione a più fattori (MFA), impersonare le vittime o lanciare ulteriori attacchi all'interno di un'organizzazione.
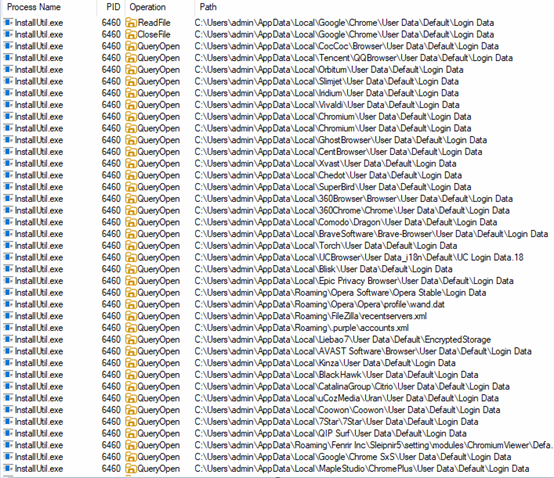
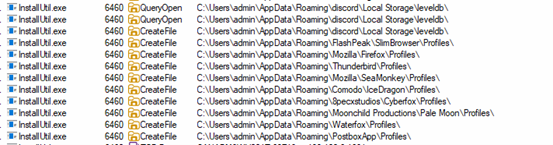
Di seguito sono riportate le categorie e l'elenco delle applicazioni prese di mira da SnakeKeylogger:
| Browser Web (Chromium e altre varianti) | |||
| Google Chrome | Browser Xpom | Coowon Browser | Browser SuperBird |
| Microsoft Edge | Browser a 7 stelle | CocCoc Browser | Browser BlackHawk |
| Vivaldi | Browser Blisk | Browser Orbitum | CatalinaGroup Citrio |
| Slimjet | Kinza Browser | Browser Sputnik | Browser Epic Privacy |
| Iridio | Torch Browser | Browser Liebao7 | Browser sicuro Avast |
| cromo | Comodo Dragon | Browser di navigazione QIP | Browser QQ (Tencent) |
| UCBrowser | Browser coraggioso | Browser Nichrome | MapleStudio ChromePlus |
| 360 Browser | Browser Citrio | Opera / Opera GX | Uran Browser (uCozMedia) |
| Fenrir Inc. Sleipnir5 | |||
Queste applicazioni salvano password, cookie e dati di compilazione automatica nel file "Dati di accesso". SnakeKeylogger tenta di interrogare e leggere questi dati sensibili.
| Browser basati su Mozilla |
| Mozilla Firefox |
| Waterfox |
| SeaMonkey |
| Comodo IceDragon |
| Cyberfox (8pecxstudios) |
| Luna pallida (Moonchild Productions) |
Questi archivi salvano gli accessi, i segnalibri, i dati delle sessioni e la cronologia in "Profili".
| Client Email |
| Thunderbird (Profili\) |
| Casella postale (Profili\) |
Qui vengono memorizzate le credenziali di posta elettronica e le configurazioni del server.
| Messaggistica istantanea / App di comunicazione |
| Pidgin (.purple/accounts.xml) |
Questi archiviano le credenziali della chat nei file di configurazione.
| Client FTP |
| fileZilla |
Tenta di accedere all'elenco dei server FTP a cui si è avuto accesso di recente e ai nomi utente e password memorizzati presenti nel file "recentservers.xml"
Hash dei file (MD5):
851A5FFAC3EE2DA08557108239F90FAB
FD7634082A916C3BD8C94C8493FC83E2
9AD19A4E2D41E214D7BF04F74151DDBD
07B21AAE60698970EBDC2E854B3ACFED
Di seguito sono riportate le tattiche, le tecniche e le procedure (TTP) di attacco MITRE utilizzate da SnakeKeylogger:
| Tattica | Tecniche/ Sottotecnica |
Procedura |
| Accesso iniziale (TA0001) | T1566.001 | Allegato spearphishing |
| Esecuzione (TA0002) | T1204.002 | Esecuzione di file dannosi |
| Evasione della Difesa (TA0005) | T1140 | Deoffuscare/decodificare file o informazioni. |
| T1027 | File o informazioni offuscati. | |
| T1218.004 | Esecuzione del proxy binario di sistema: InstallUtil. | |
| T1202 | Esecuzione indiretta del comando. | |
| Accesso credenziali (TA0006) | T1555 | Credenziali dagli archivi di password. |
| -T1555.003 | Credenziali dai browser Web. | |
| -T1555.004 | Credenziali dei client di posta elettronica. | |
| -T1555.005 | Credenziali dai gestori di password. | |
| Scoperta (TA0007) | T1083 | Individuazione di file e directory. |
| T1012 | Registro delle query. | |
| Collezione (TA0009) | T1114.002 | Raccolta e-mail tramite applicazione client. |
| Comando e controllo (TA0011) | T1071.001 | Protocollo di livello applicativo: protocolli Web. |
| T1105 | Trasferimento dello strumento Ingress. | |
| Sviluppo delle risorse (TA0042) | T1608.001 | Funzionalità della fase: caricare malware |
Conclusione:
La campagna SnakeKeylogger presenta una catena di attacco altamente strutturata, che inizia con e-mail di spam che inviano allegati dannosi a utenti ignari. Gli aggressori mantengono un'infrastruttura stabile per ospitare malware in forma crittografata, consentendo loro di distribuire e aggiornare i payload senza problemi. L'infezione si sviluppa attraverso diverse fasi, utilizzando tecniche come l'inganno del formato dei file, il process hollowing e l'esecuzione di payload crittografati per eludere il rilevamento.
Uno degli obiettivi principali del malware è la raccolta di dati sensibili, tra cui credenziali del profilo Outlook, configurazioni di posta elettronica e altri dettagli di autenticazione memorizzati, che possono essere sfruttati per compromettere la posta elettronica aziendale (BEC), effettuare ulteriori intrusioni o essere venduti su mercati clandestini.
Autori:
Prashil Moon
Rumana Siddiqui