• Prodotti e Servizi
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • On Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Piattaforma

          • Malware Analysis Platform
        • Piccola impresa

          • SOHO Total Edition
        • Servizi

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Sicurezza informatica e Data Privacy Awareness
  • Soluzioni
    • BFSI
    • Formazione
    • Enti Pubblici
    • Settore Sanitario
    • ITeS
    • Produzione
  • Azienda
    • Chi siamo Seqrite
    • Leadership
    • Premi e certificazioni
    • News & storie
  • Partner
    • Trova partner
    • DIVENTA UN PARTNER
  • Assistenza
  • Risorse
    • Blog
    • Fogli bianchi
    • Datasheets
    • Casi di studio
    • Rapporti sulle minacce
    • Manuali
    • Pov
    • Comprensione Data Privacy
    • Verifica il tuo punteggio di rischio
    • Dialoghi DPDP
    • Ora della privacy
Seqrite Labs Blog
Contatta l'ufficio vendite Sotto attacco?
  • Prodotti e Servizi
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • On Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Piattaforma

          • Malware Analysis Platform
        • Piccola impresa

          • SOHO Total Edition
        • Servizi

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Sicurezza informatica e Data Privacy Awareness
  • Soluzioni
    • BFSI
    • Formazione
    • Enti Pubblici
    • Settore Sanitario
    • ITeS
    • Produzione
  • Azienda
    • Chi siamo Seqrite
    • Leadership
    • Premi e certificazioni
    • News & storie
  • Partner
    • Trova partner
    • DIVENTA UN PARTNER
  • Assistenza
  • Risorse
    • Blog
    • Fogli bianchi
    • Datasheets
    • Casi di studio
    • Rapporti sulle minacce
    • Manuali
    • Pov
    • Comprensione Data Privacy
    • Verifica il tuo punteggio di rischio
    • Dialoghi DPDP
    • Ora della privacy
Casa  /  crittografia  / Il ransomware Snake porta la rovina imminente alle reti aziendali
Il ransomware Snake porta la rovina imminente alle reti aziendali
10 Luglio 2020

Il ransomware Snake porta la rovina imminente alle reti aziendali

Scritto da Preksha Saxena
Preksha Saxena
crittografia

All'inizio di gennaio è stato scoperto un nuovo ransomware mirato chiamato SNAKE o EKANS. Il malware è scritto in linguaggio Go, è fortemente offuscato e prende di mira gli ambienti ICS (Industrial Control System). Snake Ransomware sembra essere distribuito tramite una campagna mirata e specifica che si concentra esclusivamente sulle reti aziendali, utilizzando gli algoritmi di crittografia AES e RSA. Dopo l'infezione, i file rilevanti vengono sovrascritti con dati crittografati. Ogni file modificato viene inoltre contrassegnato con la stringa " EKANS " alla fine del nome.

Il malware include un controllo per un nome di sistema interno codificato e per indirizzi IP pubblici, nel nostro caso relativi all'azienda Honda. Si arresta immediatamente se le query DNS verso un dominio interno appartenente a Honda non vengono risolte.

Analisi tecnica:
Il file è un eseguibile PE32 per MS Windows e ha una sezione “.symtab” con meno importazioni, il che indica che il file è scritto e compilato nel linguaggio Go.
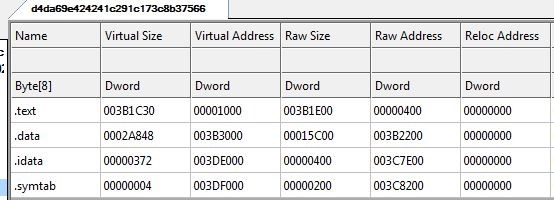
Fig 1: Nomi delle sezioni


Sono presenti diverse stringhe che confermano che il binario è compilato in linguaggio Go. Di seguito è riportato l'ID della build Go.
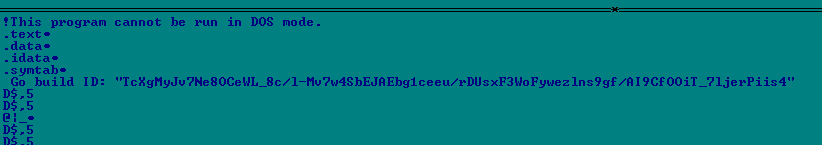
Fig 2: ID build GO


Il malware inizia a richiedere la risoluzione DNS di "MDS.HONDA.COM". Honda è stata recentemente colpita da un attacco ransomware ai suoi sistemi tecnologici. Sembra quindi che questo campione sia quello utilizzato per compromettere il sito di Honda.
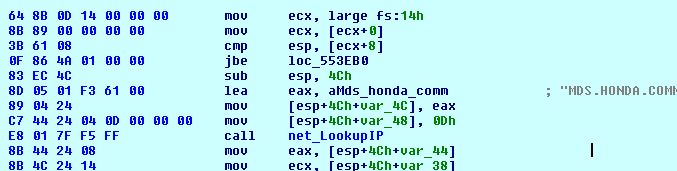
Figura 3: Risoluzione DNS di MDS.HONDA.COM


Il malware risolve " MDS.HONDA.COM " nell'indirizzo IP associato e contiene anche un riferimento all'indirizzo IP statunitense 170.108.71.15 , che si risolve nel nome host " unspec170108.amerhonda.com ". Se la risoluzione DNS fallisce, il malware interromperà la sua esecuzione.

Quando il malware rileva che il nome di dominio è stato risolto, modifica le impostazioni del firewall inviando un comando a netsh.exe (strumento di rete). Il comando trasmesso è:

"Netsh advfirewall set allprofiles firewallpolicy blockinbound,blockoutbound".

Questo comando bloccherà tutte le connessioni in entrata e in uscita per tutti i profili che non corrispondono alle regole in entrata e in uscita utilizzando la funzione firewall di Windows.
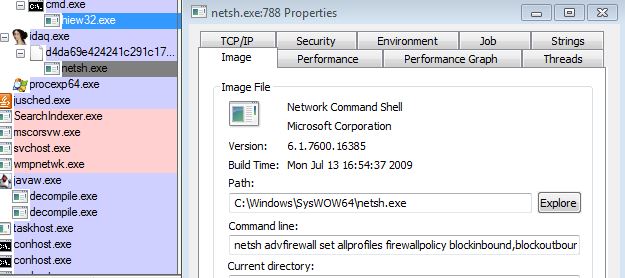
Fig 4: Comando utilizzato per modificare le impostazioni del firewall

Il malware utilizza l'algoritmo seguente per decrittografare tutte le stringhe utilizzate durante l'esecuzione del malware; tuttavia, ogni dato crittografato utilizza una chiave XOR diversa.

Il ciclo di decrittazione seguente decifra la chiave pubblica RSA, che verrà utilizzata per crittografare ciascuna delle chiavi AES utilizzate per crittografare i file.
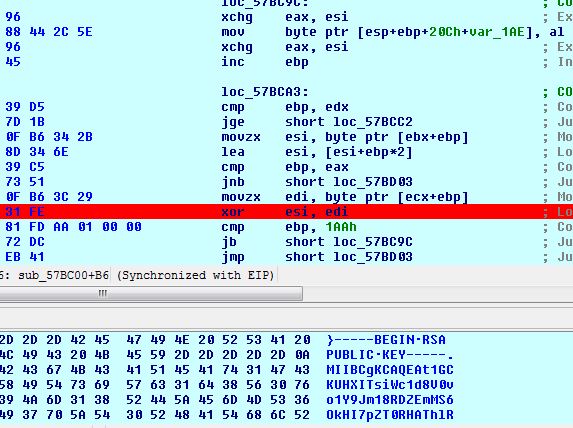
Fig 5: Ciclo di decrittazione

Di seguito è riportato il codice decompilato per l'algoritmo.
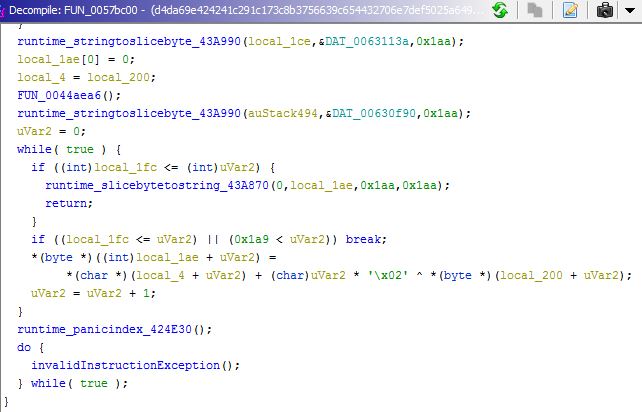
Fig. 7: Ciclo di decrittazione decompilato


Il malware verifica la presenza del mutex denominato "EKANS". Se presente, il ransomware interromperà la sua esecuzione e non infetterà i sistemi. In caso contrario, il mutex verrà creato e l'infezione proseguirà.

Contiene un elenco di processi e servizi codificati, presenti come stringhe crittografate del malware. Se uno qualsiasi dei servizi è in esecuzione nel sistema della vittima, il ransomware lo interromperà. Inoltre, se sono in esecuzione processi nel sistema, li interrompe utilizzando la funzione TerminateProcess(). Di seguito sono riportati alcuni nomi di processi.
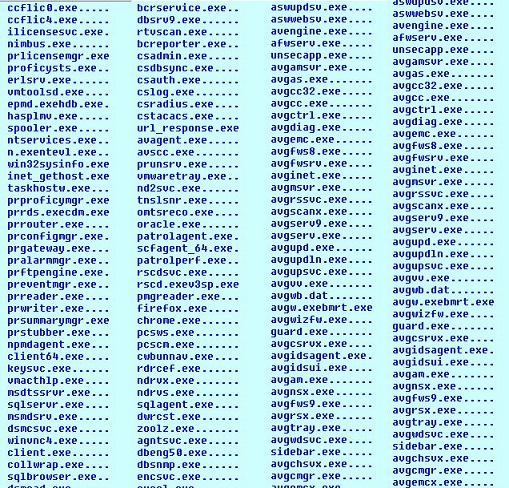
Fig. 7: Alcuni nomi di processi decifrati dal malware


Il malware rimuoverà tutti i backup Volume Shadow Copy presenti sul sistema. Il malware ignora alcune estensioni dei file dalla crittografia. Alcune di queste sono menzionate di seguito:

.sys .mui .tmp .lnk .config .tlb .olb .blf .ico .manifest .bat .cmd .ps1 ecc.

Alcune delle estensioni menzionate di seguito vengono decriptate dal malware, sebbene non vengano utilizzate durante la crittografia.
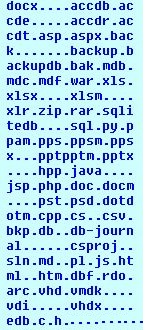
Fig 9: Estensioni menzionate nel file

Il processo di crittografia di Snake è un mix di crittografia simmetrica e asimmetrica, che include AES-256 e RSA-2048. Per crittografare e decrittografare i file è necessaria una chiave simmetrica. Questa chiave simmetrica viene crittografata con la chiave pubblica dell'attaccante. La decrittazione è possibile solo con la chiave privata dell'attaccante. Questo rende la decrittazione difficile o impossibile per i fornitori di sicurezza.

Il malware utilizza la modalità AES CTR per la crittografia del file con una chiave casuale di 0x20 byte e un IV casuale di 0x10 byte. La chiave pubblica RSA è codificata nel file. Dopo la crittografia, il malware aggiunge il marcatore "EKANS" alla fine. EKANS è l'inverso di SNAKE.
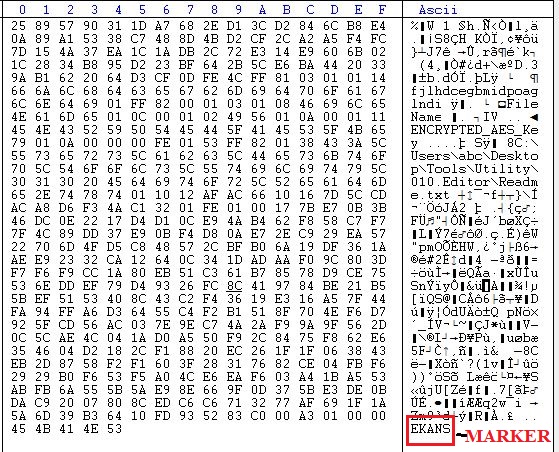
Fig 9: File crittografato con marcatore EKANS


Dopo aver crittografato tutti i file, il malware rinomina ogni file crittografato. Aggiunge una stringa casuale di 5 caratteri all'estensione del file. Le estensioni sono un riscatto, quindi rendono difficile identificare il ransomware tramite le estensioni. Di seguito è riportata l'immagine che mostra la ridenominazione dei file da parte del ransomware Snake.
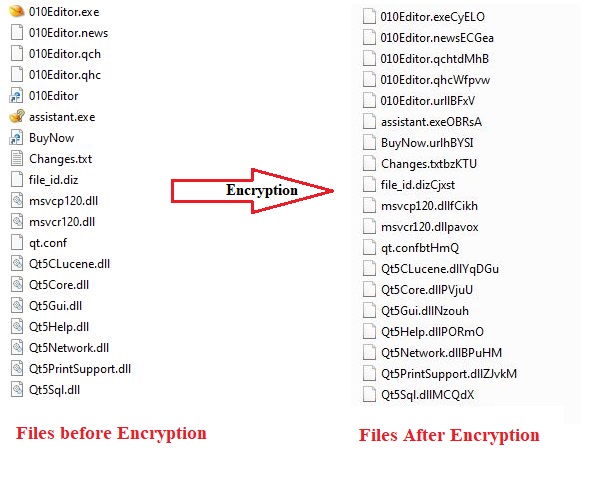
Fig 11: File prima e dopo la crittografia


Conclusione

Il ransomware è diventato una minaccia costante sia per i singoli utenti che per le aziende. Una volta crittografati i file, è molto difficile decifrarli. Data l'entità del danno che un ransomware può arrecare ai dati, è fondamentale seguire le misure di sicurezza consigliate, di seguito riportate.

  • Utilizza un antivirus multilivello in grado di bloccare le minacce in tempo reale.
  • Mantieni aggiornato il tuo antivirus.
  • Aggiorna regolarmente il tuo sistema operativo poiché ogni giorno vengono rilasciate patch critiche.
  • Mantieni aggiornato il tuo software.
  • Non collegare mai direttamente sistemi remoti a Internet.
  • Non cliccare sui link e non scaricare allegati presenti in email ricevute da fonti sconosciute.
  • Eseguire regolarmente il backup dei dati e conservarli in un luogo sicuro.
  • Controllare il sistema gateway e verificare eventuali errori di configurazione.

Seqrite I prodotti sono dotati di tecnologie di rilevamento multilivello come IDS/IPS, DNA Scan, Email Scan, BDS, Web Protection e rilevamento brevettato anti-ransomware. Questo approccio di sicurezza multilivello ci aiuta a proteggere efficacemente i nostri clienti da questo tipo di ransomware e da altre minacce note e sconosciute.

Indicatore di compromesso

 d4da69e424241c291c173c8b3756639c654432706e7def5025a649730868c4a1

 Articoli precedentiOperazione "Honey Trap": APT36 prende di mira le organizzazioni di difesa...
Next Post  Gli hacker rubano i database dell'e-commerce e chiedono Bitcoin come riscatto.
Preksha Saxena

Informazioni su Preksha Saxena

Preksha è una ricercatrice in sicurezza presso Quick Heal Security Labs e vanta 6 anni di esperienza nel campo della sicurezza informatica. È interessata al reverse engineering...

Articoli di Preksha Saxena »

Post correlati

  • Seqrite Supporto per la crittografia in Windows 10 20H1

    Seqrite Supporto per la crittografia in Windows 10 20H1

    18 maggio 2020
  • Seqrite Istruzioni per l'aggiornamento di Gestione crittografia prima di applicare Windows Update (20H1)

    Seqrite Istruzioni per l'aggiornamento di Gestione crittografia prima di applicare Windows Update (20H1)

    18 maggio 2020
  • Quali sono i migliori algoritmi per la crittografia

    Comprendere cinque dei migliori algoritmi utilizzati per crittografare i dati

    26 settembre 2019
Autori in evidenza
  • Seqrite
    Seqrite

    Seqrite è un fornitore leader di soluzioni di sicurezza informatica aziendale. Con particolare attenzione a...

    Leggi altri articoli di Seqrite
  • Bineesh P
    Bineesh P

    Sono un appassionato di sicurezza informatica e uno scrittore appassionato. Con un talento...

    Leggi altri articoli di Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Sono uno scrittore appassionato che ama creare contenuti sulle tecnologie emergenti e...

    Leggi altri articoli di Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar è il co-amministratore delegato di Quick Heal Technologies...

    Leggi altri articoli di Sanjay Katkar
Argomenti
adatto (25) Attacco informatico (36) attacchi informatici (58) attacco informatico (16) attacchi informatici (15) Cybersecurity (345) sicurezza informatica (34) Minaccia informatica (33) minacce informatiche (51) violazione di dati (56) violazioni dei dati (29) Perdita di dati (28) prevenzione della perdita dei dati (34) data privacy (17) protezione dati (35) la sicurezza dei dati (19) DLP (50) DPDP (14) DPDPA (17) crittografia (16) sicurezza degli endpoint (113) Sicurezza aziendale (20) Sfruttare (13) GDPR (14) il malware (76) analisi del malware (15) attacco di malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Sicurezza della rete (26) phishing (30) Ransomware (69) attacco ransomware (31) attacchi ransomware (31) protezione ransomware (17) Seqrite (41) Seqrite crittografia (27) Seqrite EPS (33) Seqrite Servizi (16) rilevamento delle minacce (15) Threat Intelligenza (26) UTM (34) Vulnerabilità (16) zero fiducia (13)
Seqrite Labs

Fornitore leader di soluzioni di sicurezza IT aziendale che semplifica la sicurezza di endpoint, dati e reti con le migliori soluzioni di prevenzione, rilevamento e risposta alle minacce a livello mondiale.

Ulteriori informazioni su Seqrite

Seguici su:

Iscriviti alla nostra Newsletter

Rimani informato sulle ultime tendenze e approfondimenti in materia di sicurezza informatica.

Caricamento in corso
Prodotti e Servizi
  • Cloud
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • On Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Piattaforma
  • Malware Analysis Platform
  • Microimpresa
  • SOHO Total Edition
  • Servizi
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Sicurezza informatica e Data Privacy Awareness
Risorse
  • Blog
  • Fogli bianchi
  • Datasheets
  • Rapporti sulle minacce
  • Manuali
  • Pov
  • Comprensione Data Privacy
  • Dialoghi DPDP
  • Politica e conformità
  • EULA
  • GoDeep.AI
  • SIA
  • Ora della privacy
Contattaci
  • Sede legale
  • Parliamo di sicurezza informatica
Assistenza
  • Supporto Tecnico
  • Scaricare il Software
  • Aggiornamento offline
  • Aggiornamenti Firmware
  • Upgrades
  • Documentazione di Prodotto
Chi siamo
  • Chi siamo Seqrite
  • Leadership
  • Premi e riconoscimenti
  • News & storie
Partner
  • Trova partner
  • DIVENTA UN PARTNER
  • Seqrite Certificazione

© 2026 Quick Heal Technologies Ltd.

Mappa del sito Regole sulla privacy Note legali Politiche sui cookie Condizioni d'uso