

Panoramica
Seqrite Laboratori, Il più grande laboratorio di analisi malware dell'India, ha Sono stati identificati diversi eventi informatici collegati all'Operazione Sindoor, che hanno coinvolto attività APT sponsorizzate dallo Stato e operazioni coordinate di hacktivisti. Le tattiche osservate includevano spear phishing, distribuzione di script dannosi, defacement di siti web e fughe di dati non autorizzate. La campagna ha mostrato una combinazione di tattiche di spionaggio informatico, interruzioni guidate da hacktivisti ed elementi di guerra ibrida. Ha preso di mira settori indiani di alto valore, tra cui difesa, infrastrutture IT governative, sanità, telecomunicazioni e istruzione. Alcune delle attività sono state attribuite ad APT36 e Sidecopy, gruppi di minacce allineati con il Pakistan noti per aver sfruttato domini falsificati, payload malware e tecniche di raccolta di credenziali contro entità militari e governative indiane.
Punto di attivazione: vettore di accesso iniziale
Il 17 aprile 2025 , la telemetria informatica indiana ha iniziato a mostrare segnali anomali. Nell'ambito del rilevamento delle minacce, sono state individuate anomalie dirette verso i server di posta elettronica governativi e le infrastrutture di difesa. I file esca avevano nomi che imitavano urgenza e legittimità:
- xlam
- ppam
- pptx.lnk
Non si trattava di file ordinari. Erano attacchi mirati: documenti pieni di macro , scorciatoie e script che attivavano comunicazioni di comando e controllo (C2) segrete e l'installazione di malware. Ogni esca faceva leva sulla paura del pubblico e sulla tragedia nazionale, strumentalizzando notizie recenti come l' attentato terroristico di Pahalgam . Ulteriori dettagli tecnici sono disponibili all'indirizzo:
- Avviso: esche a tema attacco Pahalgam utilizzate da APT36 per prendere di mira il governo indiano
- L'ombrello delle minacce pakistane: tattiche convergenti di operazioni informatiche contro l'India | Seqrite
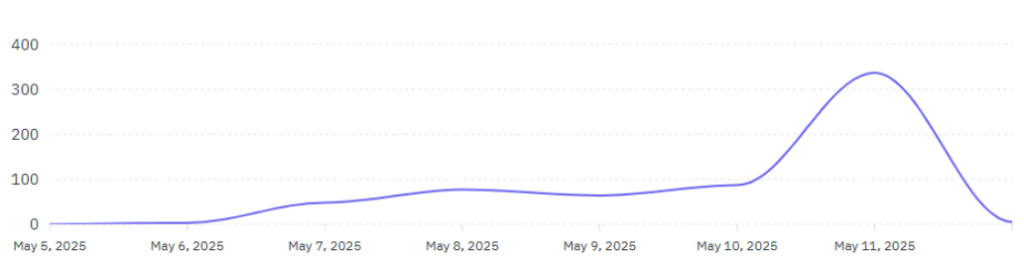
In seguito all'avvio dell'operazione Sindoor, il 7 maggio, è stata osservata un'impennata di attività di hacktivist, tra cui deturpazioni coordinate, fughe di dati e campagne informatiche destabilizzanti.
Grafico della cronologia delle attività – Operazione Sindoor
APT36: Evoluzione di un predatore digitale
APT36, a lungo associato all'uso di Crimson RAT e all'ingegneria sociale, si era evoluto. I vecchi loader Poseidon erano ormai un ricordo del passato: Ares , un framework malware modulare ed elusivo , costituiva ora la nuova punta di diamante.
Strumenti e tipi di file:
- .ppam, .xlam, .lnk, .xlsb, .msi
- Macro che attivano query web:
fogomyart[.]com/random.php - Consegna del carico tramite entità indiane contraffatte:
zohidsindia[.]com, nationaldefensecollege[.]com, nationaldefencebackup[.]xyz - Richiamata C2 IP: 167.86.97[.]58:17854(Crimson RAT C2).
APT36 ha utilizzato TTP avanzate durante l'Operazione Sindoor per infezioni furtive, persistenza e comando e controllo. L'accesso iniziale è avvenuto tramite allegati di spear phishing (T1566.001) utilizzando tipi di file dannosi (.ppam, .xlam, .lnk, .xlsb, .msi). Questi attivavano macro che eseguivano query web (T1059.005) a domini come fogomyart[.]com. I payload sono stati distribuiti tramite domini indiani falsificati come zohidsindia[.]com e nationaldefensecollege[.]com, con comunicazione C2 tramite protocolli a livello applicativo (T1071.001) a 167.86.97[.]58:17854. Per l'esecuzione e la persistenza, APT36 ha sfruttato LOLBins (T1218), attività pianificate (T1053.005), bypass UAC (T1548.002) e script PowerShell offuscati (T1059.001, T1027), consentendo un accesso prolungato evitando il rilevamento.
Ares RAT garantisce il controllo completo sull'host compromesso, offrendo funzionalità quali keylogging, cattura dello schermo, manipolazione dei file, furto di credenziali ed esecuzione di comandi remoti, simili ai RAT commerciali ma pensati per la furtività e l'evasione.
Infrastruttura digitale: domini dell'inganno
L'arsenale di competenza dell'operazione assomigliava a un'operazione di intelligence segreta:
- pahalgamattack[.]com
- operazioniindoor2025[.]in
- sito web sindoor[.]
- sindoor[.]live
Questi domini imitavano entità militari e governative, sfruttando la fiducia degli utenti e sfruttando narrazioni geopolitiche per l'ingegneria sociale.
Hacktivism in tandem: The Shadow Battalion
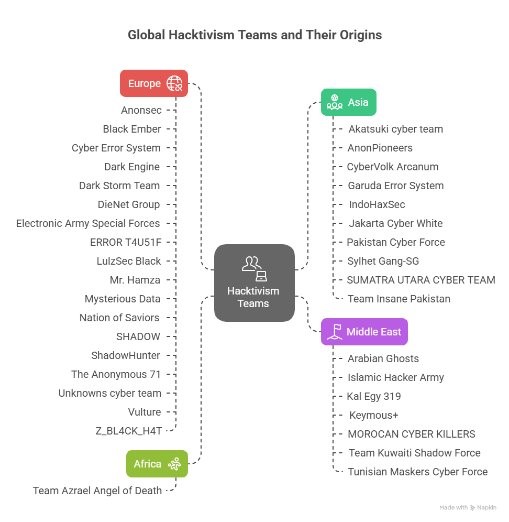
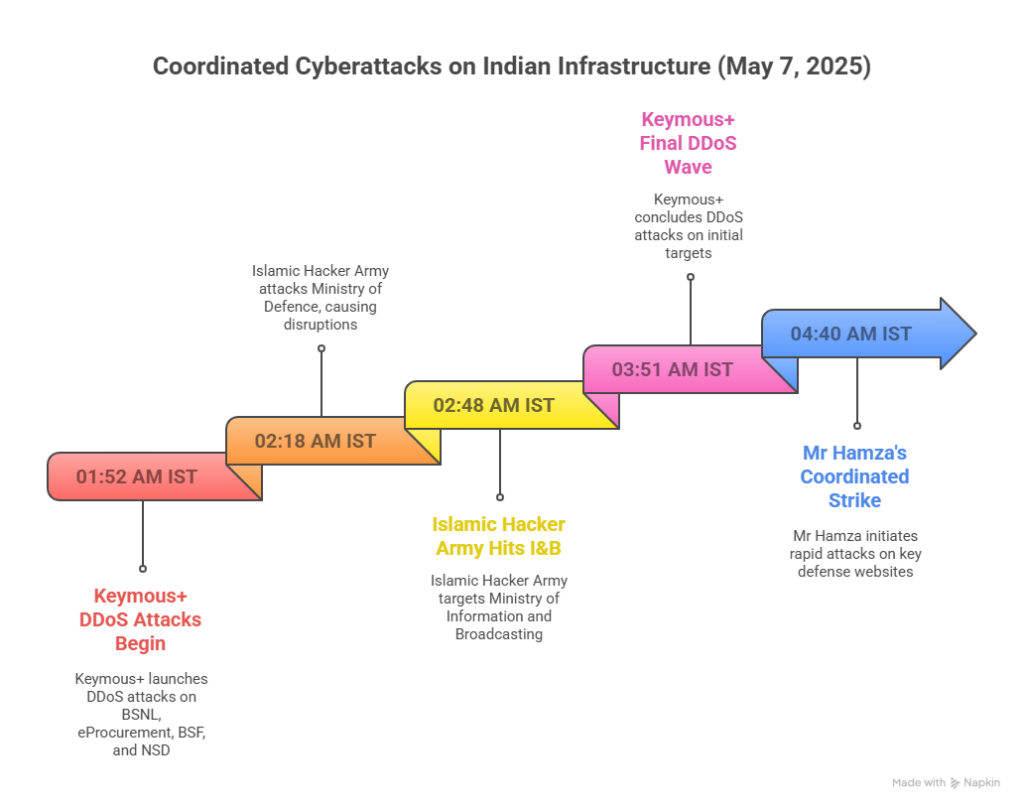
APT36 non ha agito da solo. Parallelamente, collettivi di hacktivisti hanno coordinato attacchi dirompenti – DDoS , defacement e fughe di dati – in settori chiave dell'India. Gruppi Telegram hanno sincronizzato le azioni utilizzando hashtag come #OpIndia, #OperationSindoor e #PahalgamAttack, come illustrato nell'immagine sottostante.
Settori più presi di mira:
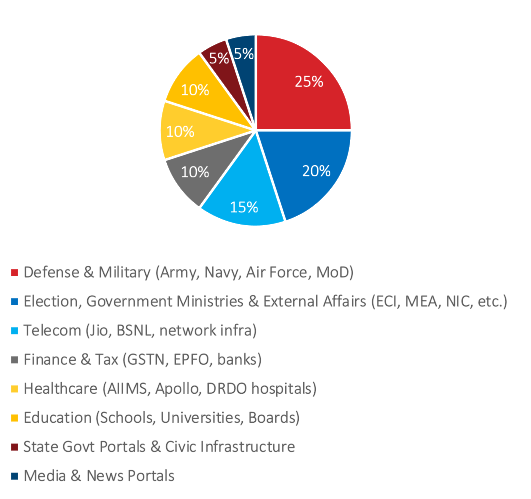
La campagna Operation Sindoor ha preso di mira strategicamente i settori critici dell'India, concentrandosi su enti della Difesa come il Ministero della Difesa, l'Esercito, la Marina e il DRDO (Defence Research and Development Organisation). Gli hacker hanno affermato di aver interrotto le infrastrutture IT governative , tra cui NIC e GSTN, con prove di attacchi DDoS e fughe di dati, tentando al contempo di violare istituzioni sanitarie come AIIMS e gli ospedali del DRDO. Sono stati presi di mira anche giganti delle telecomunicazioni come Jio e BSNL, insieme a numerosi portali governativi e scolastici a livello statale , a dimostrazione dell'ampiezza e del coordinamento dell'offensiva informatica.
Panorama delle minacce post-campagna
Da Può 7-10, Seqrite Dati di telemetria riportati:
- Oltre 650 eventi DDoS/defacement confermati
- Oltre 35 gruppi di hacktivisti coinvolti, 7 appena emersi
- 26 firme di rilevamento personalizzate distribuito su XDR
Firme di rilevamento:
| Nome della firma | Descrizione |
| BAT.Sidecopy.49534.GC | Script del caricatore SideCopy |
| LNK.Sidecopy.49535.GC | Scorciatoia abilitata per macro |
| MSI.Trojan.49537.GC | Trojan dropper basato su MSI |
| HTML.Trojan.49539.GC | phisher di credenziali HTML |
| Bat.downloader.49517 | Scarica l'utilità per RAT |
| Txt.Enc.Sidecopy.49538.GC | Caricatore offuscato |
CIO: indicatori di compromesso
Domini dannosi:
- pahalgamattack[.]com
- sindoor[.]live
- operazioniindoor2025[.]in
- nationaldefensecollege[.]com
- fogomyart[.]com/random.php
File dannosi:
- xlam
- ppam
- pptx.lnk
IP di richiamata:
- 167.86.97[.]58:17854(Crimson RAT C2)
Origine del traffico VPS:
- Russia 🇷🇺
- Germania 🇩🇪
- Indonesia 🇮🇩
- Singapore 🇸🇬
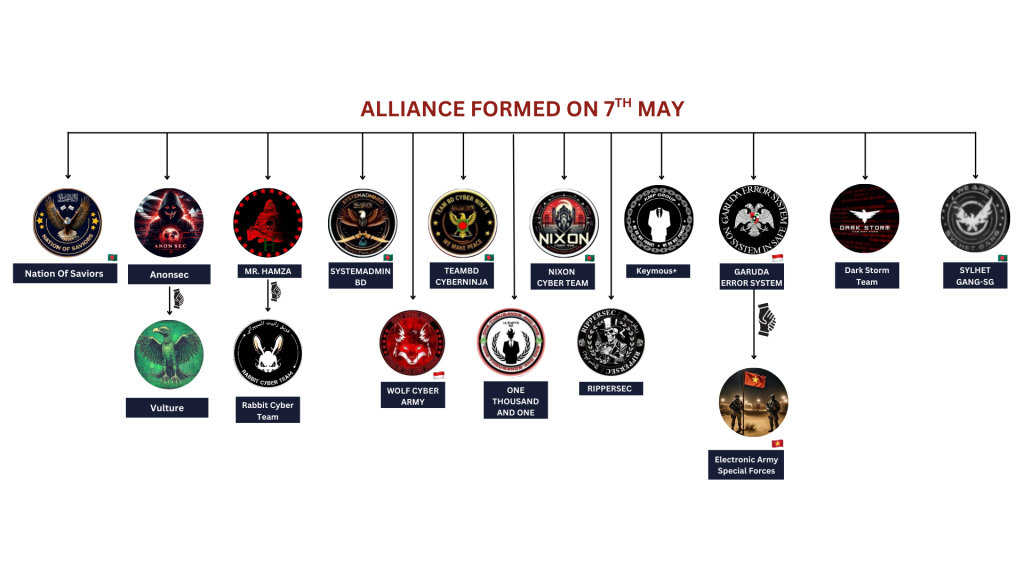
La mappa mentale del caos: interruzione coordinata
SeqriteLa risposta di
Per contrastare l'operazione, Seqrite Laboratori installati:
- 26 regole di rilevamento attraverso le linee di prodotto
- Firme YARA e correlazione in STIP/MISP
- Avvisi su tutto il XDR per le varianti SideCopy e Ares
- Monitoraggio del dark web e di Telegram
- Diffusione di avvisi di minaccia alle entità indiane
Riflessione del ricercatore
L'operazione Sindoor ha svelato il modello della moderna guerra cibernetica. Ha mostrato come gli attori statali collaborino ora con gli hacktivisti non statali , fondendo l'intrusione tecnica con le operazioni psicologiche . L'evoluzione di APT36, in particolare il passaggio da Poseidon ad Ares, e gli attacchi simultanei degli hacktivisti segnalano una convergenza deliberata tra spionaggio informatico e guerra ideologica.
Anziché campagne malware isolate, ora ci troviamo di fronte a giochi di guerra digitali coordinati . Gli strumenti possono cambiare (macro, file MSI, script DDoS), ma gli obiettivi rimangono: destabilizzare, disinformare e sconvolgere.
Conclusione
L'operazione Sindoor rappresenta una significativa escalation nel panorama del conflitto informatico tra India e Pakistan. La campagna, orchestrata da APT36 e da gruppi di hacktivisti alleati, ha sfruttato una combinazione di malware avanzato, infrastrutture falsificate e ingegneria sociale ingannevole per infiltrarsi in settori chiave dell'India.
L'attacco strategico ai settori della difesa, dell'informatica governativa, della sanità, dell'istruzione e delle telecomunicazioni sottolinea l'intento non solo di raccogliere informazioni, ma anche di interrompere le operazioni nazionali. Con l'implementazione di strumenti come Ares RAT, gli aggressori hanno ottenuto l'accesso remoto completo ai sistemi infetti, aprendo le porte alla sorveglianza, al furto di dati e al potenziale sabotaggio di servizi critici.
Dal punto di vista dell'impatto, questa operazione ha:
- Fiducia minata nella comunicazione digitale ufficiale falsificando domini indiani credibili.
- Aumento dei rischi operativi per i dipartimenti sensibili, evidenziando le debolezze dell'infrastruttura.
- Percezione pubblica compromessa della preparazione alla sicurezza informatica nel governo e nella difesa.
- Tensione geopolitica amplificata utilizzando mezzi informatici per proiettare influenza e provocare instabilità.
L' impatto di questa campagna sulla sicurezza informatica nazionale e sulla fiducia è stato significativo:
- Esfiltrazione di dati: Documenti interni sensibili, credenziali e informazioni utente sono stati sottratti da organizzazioni chiave. Ciò compromette la sicurezza operativa, il processo decisionale strategico e apre la strada a successive intrusioni.
- Attacchi DDoS: Gli attacchi mirati di negazione del servizio hanno interrotto la disponibilità di servizi governativi e pubblici critici, influenzando sia i flussi di lavoro interni sia l'accesso dei cittadini durante periodi geopolitici delicati.
- Deturpazione del sito web: Diversi siti web governativi e istituzionali indiani sono stati deturpati, minando la fiducia del pubblico e fungendo da tattica di guerra psicologica per proiettare influenza e superiorità informatica.
Questi sviluppi evidenziano l'urgente necessità di un miglioramento threat intelcapacità di leadership, solidi framework di risposta agli incidenti e una collaborazione strategica pubblico-privata per contrastare tali minacce ibride in continua evoluzione.


