Dietro lo schermo, si gioca un delicato equilibrio tra fiducia e inganno. Le trappole al miele, un tempo appannaggio dello spionaggio, si sono ora insidiosamente diffuse nel mondo digitale, capitalizzando sulle emozioni umane. Ciò che inizia come una chat o una richiesta di amicizia apparentemente innocua può inaspettatamente trasformarsi in ricatto, estorsione o furto. La verità è che la vulnerabilità non conosce limiti: che tu sia un comune cittadino o un bersaglio di alto profilo, potresti essere a rischio. Addentriamoci nel complesso mondo delle trappole al miele digitali, comprendiamo il loro potere distruttivo e scopriamo strategie vitali per proteggerci. Gli aggressori violano il firewall, ma una minaccia interna lo aggira.
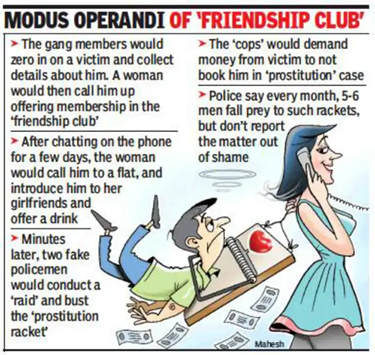
Chi viene preso di mira?
- Funzionari governativi con accesso a documenti classificati
- Dipendenti nei settori IT, finanza, difesa o ricerca
- Chiunque abbia credenziali di accesso or potere decisionale
In sintesi: se qualcuno online ti contatta troppo presto, ti chiede dettagli sul tuo lavoro o ti invia messaggi civettuoli, è un campanello d'allarme.
Le relazioni sentimentali fittizie vengono utilizzate per manipolare i funzionari e indurli a violare la riservatezza, sfruttando le emozioni anziché i sistemi digitali. Gli aggressori ottengono l'accesso non autorizzato tramite un astuto inganno, inducendo le vittime a condividere dati sensibili. Questa sofisticata tattica di ingegneria sociale sfrutta le vulnerabilità umane, rendendola una minaccia potente. Si tratta di un catfishing con intenti malevoli, che prende di mira individui ad alto rischio per l'estrazione di dati. La manipolazione emotiva è la chiave di questo attacco intelligente.
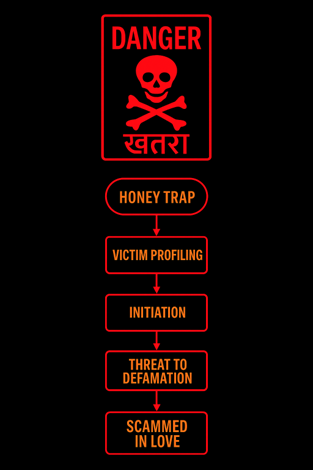
Anatomia del crimine
- Targeting/profilazione delle vittime: Conclusione n. 1: i social media sono la prima porta
I truffatori spesso prendono di mira individui che ricoprono posizioni autorevoli e hanno accesso a dati sensibili aziendali o governativi. Raccolgono informazioni personali come stato civile e profilo professionale per identificare vulnerabilità. La vulnerabilità principale che sfruttano è la debolezza emotiva, che può portare a ulteriori violazioni digitali. I social media sono spesso il punto di partenza per raccogliere queste informazioni.
- Iniziazione:
I truffatori utilizzano piattaforme di social media come Facebook, LinkedIn e app di incontri per stabilire un primo contatto con le loro vittime. Tracciano le loro tracce online e creano una connessione, spesso spostando la conversazione da piattaforme pubbliche a private come WhatsApp. Con il progredire della comunicazione, il tono dei messaggi cambia da professionale ad amichevole e infine a romantico, segnando una significativa escalation nell'approccio del truffatore.
Takeaway #2: Verifica prima di fidarti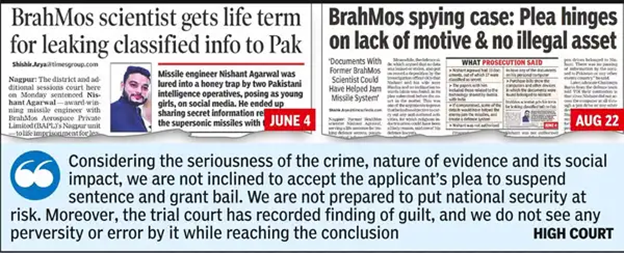
- Guadagnarsi la fiducia: Conclusione n. 3: l'adulazione è la trappola più vecchia
I truffatori costruiscono un rapporto di fiducia con le loro vittime attraverso lusinghe, chat regolari e videochiamate, offrendo loro attenzioni e cure inutili. Si scambiano foto, che vengono poi utilizzate come leva per minacciare la vittima se cerca di smascherare il truffatore. Il truffatore costringe la vittima a danneggiare la sua immagine pubblica o a diffondere contenuti diffamatori.
Avviso aziendale: un improvviso cambiamento comportamentale in un dipendente, come segretezza, distrazione emotiva o comportamenti online insoliti, potrebbe indicare un problema psicologico.
- utilizzo:
Nella fase finale della truffa, il truffatore rivela le sue vere intenzioni e chiede alla vittima dati riservati, come dettagli di progetti o password per domini aziendali crittografati. Queste informazioni rubate possono rappresentare una seria minaccia per la sicurezza nazionale e vengono spesso vendute sul mercato nero, portando a ulteriori sfruttamenti e violazioni della sicurezza più gravi.
- Minaccia di diffamazione: Conclusione n. 4: il silenzio aiuta il truffatore
Se la vittima cerca di denunciare la truffa, il truffatore utilizza dati privati come foto, chat e registrazioni per minacciare di diffamazione pubblica. Questa minaccia costringe la vittima al silenzio, impedendole di denunciare il reato per timore di danni alla reputazione.
Suggerimento per le aziende: organizzate sessioni di sensibilizzazione per i dipendenti incentrate sulla manipolazione psicologica e sull'ingegneria emotiva.
Manipolazione psicologica
Conclusione n. 5: la sicurezza informatica è una questione emotiva, non solo tecnica
- Love Bombing: attenzione intensa e messaggi lusinghieri.
- Induzione della paura: minacciare di divulgare immagini/chat private a meno che non vengano presentati dati riservati.
Takeaway #6: Il vero amore non chiede password
- Senso di colpa: spingere la vittima a sentirsi in colpa usando espressioni come "Non ti fidi più di me?"
Takeaway #7: La carta "Urgenza" è un campanello d'allarme
- Urgenza: l'urgente necessità di denaro viene presentata per ottenere la simpatia della vittima
- Isolamento: impedire alla vittima di entrare in contatto con altri e quindi mantenere nascosta l'identità del truffatore.
Rischio per la sicurezza aziendale e nazionale
Conclusione n. 8: la sicurezza aziendale inizia con la consapevolezza personale
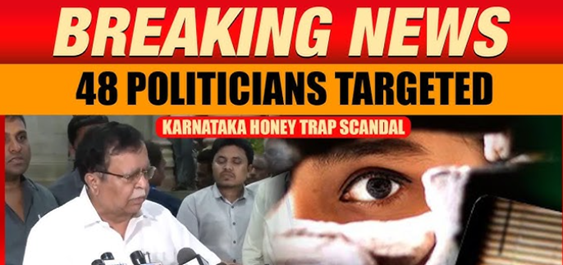
Queste truffe possono avere gravi conseguenze, tra cui minacce interne che possono portare alla fuga di dati riservati da parte dei dipendenti, spionaggio da parte di attori sponsorizzati dallo Stato che prendono di mira funzionari governativi e perdita di proprietà intellettuale che può compromettere la sicurezza nazionale. Inoltre, la divulgazione di contenuti scandalosi può causare danni alla reputazione, infangare i marchi e causare danni duraturi.
Rilevamento: Punto chiave n. 9: Osserva il cambiamento comportamentale
Tra i comportamenti sospetti rientrano un improvviso passaggio da un tono amichevole a uno romantico, il rifiuto di effettuare videochiamate in tempo reale, il controllo dei termini di comunicazione, la condivisione di dettagli della vita personale per suscitare pietà e la richiesta di un ingente sostegno finanziario: tutti potenziali segnali di allarme di una truffa.
Prevenzione
Proteggiti evitando di condividere informazioni personali, verificando le foto del profilo tramite la ricerca inversa delle immagini ed evitando di inviare denaro o contenuti espliciti. Inoltre, fai attenzione a link e file sconosciuti e applica il controllo degli accessi Zero-Trust.
Orizzonte legale
Le trappole al miele possono portare a reati gravi come estorsione, violazione della privacy e trasmissione di materiale osceno. Le vittime possono segnalare tali casi alle unità anticrimine informatico affinché intervengano.
Prova in azione
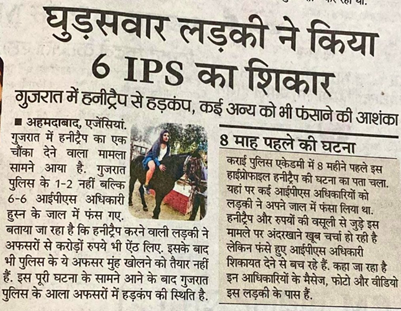
1. Caso della trappola per il miele dell'esercito indiano (2023)
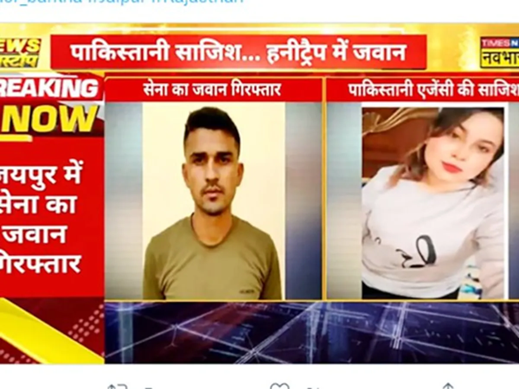
Un caso del 2023 ha coinvolto un Jawan dell'esercito arrestato per aver divulgato informazioni militari sensibili a un agente dell'intelligence pakistana che si spacciava per una donna su Facebook. Il Jawan è stato adescato tramite conversazioni romantiche e successivamente ricattato. Tali episodi evidenziano la minaccia delle trappole sessuali per la sicurezza nazionale.
2. Arrestato uno scienziato del DRDO (2023)
Analogamente, un importante scienziato del DRDO è stato ingannato da una spia straniera che si spacciava per donna, il che ha portato alla condivisione di materiale di ricerca classificato per la difesa. L'interazione è avvenuta tramite WhatsApp e i social media, evidenziando i rischi dello spionaggio online.
3. Trappole al miele dell'ISI pakistano nella Marina indiana (2019-2022)
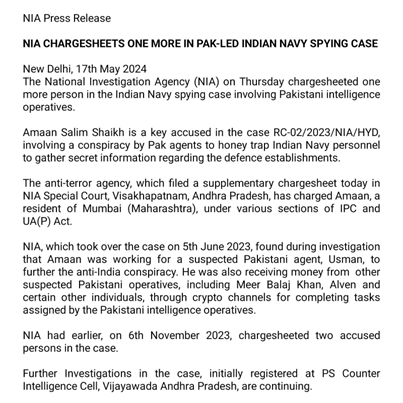
Il personale della Marina indiana è stato arrestato per essere stato ingannato da agenti dell'ISI tramite falsi profili femminili su Facebook e WhatsApp. Gli agenti hanno raccolto dati sensibili sui movimenti navali attraverso scambi sentimentali.
Conclusione
Le trappole al miele fanno leva sulle emozioni, non solo sui sistemi. Siate vigili e proteggetevi dalla manipolazione emotiva. Il vero amore non chiede password. Siate cauti con gli sconosciuti online e mantenete private le informazioni personali. La consapevolezza è la chiave per rimanere al sicuro. Proteggete la vostra vita digitale.