Il malware può nascondersi all'interno di file apparentemente legittimi, sfruttare vulnerabilità, eseguire script dannosi o rimanere inattivo fino al verificarsi di determinate condizioni.
Per i team di sicurezza, identificare un file sospetto è solo l'inizio. Devono anche capire cosa fa, quanto è pericoloso, quali sistemi potrebbe compromettere e quali azioni intraprendere.
A malware analysis platform aiuta a rispondere a queste domande esaminando file sospetti, URL, script e altri artefatti potenzialmente dannosi. Utilizzando analisi statica e dinamica, sandboxing, monitoraggio comportamentale e threat intelGrazie a queste tecnologie, le piattaforme aiutano gli analisti a comprendere il malware senza esporre gli ambienti di produzione a rischi inutili.
Perché i team di sicurezza utilizzano Malware Analysis Platforms?
I team di sicurezza gestiscono grandi volumi di file e avvisi sospetti. Esaminare manualmente ogni singolo elemento può richiedere molto tempo agli analisti e ritardare le risposte alle minacce reali.
Malware analysis platformQuesti metodi forniscono un modo controllato e ripetibile per indagare su contenuti sospetti.
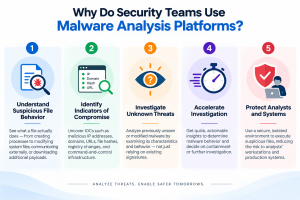
- Comprendere il comportamento sospetto dei file
Un file che appare innocuo può creare processi, modificare file di sistema, stabilire persistenza, comunicare con infrastrutture esterne o scaricare payload aggiuntivi dopo l'esecuzione.
L'analisi dinamica consente agli analisti di osservare queste attività all'interno di un ambiente isolato, anziché eseguire file sospetti sugli endpoint di produzione.
- Identificare gli indicatori di compromissione
L'analisi può rivelare indicatori di compromissione (IOC) come indirizzi IP, domini, URL, hash di file, modifiche al registro di sistema, file eliminati e infrastrutture di comando e controllo dannose.
I team di sicurezza possono utilizzare questi indicatori per ulteriori indagini e per la ricerca di minacce nei loro ambienti.
- Indagare sulle minacce sconosciute
Il rilevamento basato sulle firme è efficace contro i malware noti, ma gli aggressori modificano continuamente le loro tecniche.
Malware analysis platformÈ possibile analizzare malware precedentemente sconosciuti o modificati esaminandone le caratteristiche e il comportamento, anziché affidarsi esclusivamente alle firme esistenti.
- Accelerare le indagini
Quando un avviso riguarda un file eseguibile, un allegato, uno script o un file scaricato sospetto, l'analisi del malware fornisce un contesto aggiuntivo. Gli analisti possono determinare come si comporta l'artefatto e se è necessario contenerlo o approfondire le indagini.
- Proteggere analisti e sistemi
L'esecuzione di software potenzialmente dannoso direttamente su una workstation di analisi introduce rischi inutili. Il sandboxing fornisce un ambiente isolato in cui gli artefatti sospetti possono essere eseguiti e monitorati in modo più sicuro.
Quali caratteristiche differenziano l'efficacia Malware Analysis Platforms?
I team di sicurezza dovrebbero dare priorità alle funzionalità che migliorano la qualità dell'analisi, la velocità delle indagini, la scalabilità e l'integrazione con le operazioni di sicurezza esistenti.
- Analisi statica
L'analisi statica esamina i file senza eseguirli. Può rivelare hash, intestazioni, stringhe incorporate, funzioni importate, metadati, certificati, packer e altre informazioni strutturali.
Ciò fornisce una comprensione iniziale di un artefatto prima che inizi l'analisi comportamentale.
- Analisi dinamica e ambiente di test (sandboxing)
L'analisi dinamica esegue l'analisi di contenuti sospetti all'interno di un ambiente isolato e ne osserva il comportamento, tra cui:
- Creazione del processo
- Modifiche a file e registro
- Connessioni di rete e richieste DNS
- Meccanismi di persistenza
- Download del payload
- Modifiche alla configurazione del sistema
- Comunicazione di comando e controllo
Questa visibilità comportamentale è preziosa quando le sole caratteristiche statiche non sono sufficienti a determinare la funzione di un file.
- Analisi comportamentale
Le piattaforme efficaci dovrebbero collegare le singole azioni in sequenze comportamentali significative.
Ad esempio, anziché segnalare separatamente la creazione dei processi, la modifica del registro, la persistenza e la comunicazione in uscita, la piattaforma dovrebbe aiutare gli analisti a comprendere come queste attività siano correlate tra loro.
- Diversi tipi di file e ambienti
Le minacce non si limitano ai file eseguibili. I team di sicurezza potrebbero dover analizzare documenti di Office, PDF, script, archivi, URL, DLL, programmi di installazione e altri formati.
Il supporto per più sistemi operativi e ambienti di esecuzione può offrire una copertura più ampia.
- Capacità anti-elusione
I malware più avanzati possono rilevare macchine virtuali o sandbox e modificare il proprio comportamento oppure rimanere inattivi. Malware analysis platformSono quindi necessarie funzionalità progettate per affrontare le comuni tecniche di elusione delle sandbox e delle macchine virtuali.
- Threat IntelArricchimento della licenza
L'analisi diventa più utile quando i risultati sono arricchiti con threat intellicenza.
Hash, domini, indirizzi IP, URL, famiglie di malware, campagne e infrastrutture di attacco note possono fornire un contesto aggiuntivo e aiutare gli analisti a collegare un artefatto a un'attività di minaccia più ampia.
- Reportistica automatizzata e integrazioni
Classificazioni chiare del rischio, riepiloghi comportamentali, indicatori di compromissione (IOC) e report tecnici riducono il tempo che gli analisti dedicano all'interpretazione dei dati grezzi.
Supporto API e integrazioni con SIEM, SOAR, EDR, XDR, sicurezza e-mail, threat intelGli strumenti di sicurezza e di risposta agli incidenti possono anche contribuire a rendere operativi i risultati delle analisi.
Il Nostro Malware Analysis PlatformSupporto per l'individuazione e l'indagine?
Il valore dell'analisi del malware va oltre la semplice determinazione della natura dannosa di un singolo file.
-Trasformare i manufatti in informazioni utili
Consideriamo un avviso relativo a un endpoint riguardante un eseguibile sconosciuto. L'analisi potrebbe rivelare che il file avvia un processo sospetto, stabilisce una persistenza, si connette a un dominio esterno e scarica un altro payload.
Gli analisti possono quindi utilizzare gli indicatori e le informazioni comportamentali risultanti per ricercare attività simili altrove.
-Migliorare la ricerca delle minacce
Gli indicatori scoperti tramite l'analisi del malware possono diventare input per la ricerca delle minacce.
I team possono cercare endpoint, dati di telemetria di rete, log, dati SIEM o XDR per individuare hash, domini, indirizzi IP, processi, percorsi di file e modelli comportamentali correlati.
-Triage degli avvisi di supporto
L'analisi automatizzata fornisce ulteriori elementi utili per la definizione delle priorità, aiutando a distinguere gli artefatti che dimostrano un comportamento dannoso da quelli che richiedono un'indagine meno urgente.
Ciò consente agli analisti di concentrare il proprio tempo su attività a rischio più elevato.
- Supporto alla gestione degli incidenti
Durante un incidente, l'analisi del malware può aiutare i team a determinare quali modifiche apporta il malware, se stabilisce una persistenza, con quale infrastruttura comunica, se scarica payload aggiuntivi e quali indicatori dovrebbero essere indagati altrove.
Questi risultati possono supportare le attività di contenimento, eradicazione, recupero e individuazione delle minacce.
-Rafforzare il rilevamento
Gli indicatori e i modelli comportamentali identificati durante l'analisi del malware possono anche aiutare i team a sviluppare o perfezionare la logica di rilevamento per endpoint, reti, SIEM e XDR.
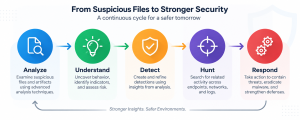
Questo crea un ciclo continuo:
Analizzare → Comprendere → Rilevare → Cercare → Rispondere
Come dovrebbero valutare i team di sicurezza un Malware Analysis Platform?
La scelta di una piattaforma dovrebbe partire dai flussi di lavoro di sicurezza effettivi, piuttosto che limitarsi a confrontare gli elenchi di funzionalità.
1. Profondità di analisi
Valutare se la piattaforma fornisce la combinazione necessaria di analisi statica, dinamica, comportamentale e di rete.
Il livello di approfondimento richiesto varia a seconda che la piattaforma venga utilizzata per la semplice analisi dei file, le indagini del SOC, la ricerca sulle minacce o l'analisi avanzata del malware.
2. Rilevamento avanzato delle minacce
Valutare come la piattaforma gestisce i malware progettati per rilevare le sandbox, ritardare l'esecuzione, nascondere i payload o utilizzare altre tecniche di elusione.
Testare campioni rappresentativi può fornire informazioni utili sull'efficacia nel mondo reale.
3. Esperienza investigativa
La piattaforma dovrebbe trasformare grandi quantità di dati tecnici in informazioni comprensibili.
Cerca cronologie comportamentali, IOC estratti, relazioni di processo, attività di rete, indicatori di rischio e riepiloghi di analisi concisi.
4. Automazione e scalabilità
Un SOC aziendale che elabora un gran numero di artefatti sospetti ha esigenze diverse rispetto a un team di ricerca sui malware che analizza un numero minore di campioni complessi.
Considera l'automazione dell'invio, la velocità di analisi, le API, la concorrenza, la creazione di report e la capacità di carico di lavoro.
5. Integrazione dello stack di sicurezza
Valutare con quanta facilità i risultati dell'analisi possono essere incorporati nella sicurezza degli endpoint, EDR, XDR, SIEM, SOAR, threat intelsicurezza e flussi di lavoro di risposta agli incidenti.
Un'integrazione efficace può ridurre i passaggi manuali e accelerare le indagini.
6. Data Privacy e implementazione
L'invio di file sospetti a servizi esterni può sollevare problemi di privacy, riservatezza, conformità normativa o tutela della proprietà intellettuale.
Le organizzazioni devono comprendere dove vengono elaborati i campioni, come vengono conservati, chi può accedervi e se, ove necessario, è disponibile l'implementazione privata o in loco.
7. Requisiti dell'analista e valore operativo
Alcune piattaforme sono progettate per ricercatori di malware esperti, mentre altre privilegiano i verdetti automatizzati e i flussi di lavoro semplificati del SOC.
Le organizzazioni dovrebbero valutare le competenze degli analisti insieme ai costi, al tempo risparmiato nelle indagini, ai volumi dei campioni, ai requisiti di integrazione e alla qualità delle informazioni generate.
Scegliere il giusto Malware Analysis Platform
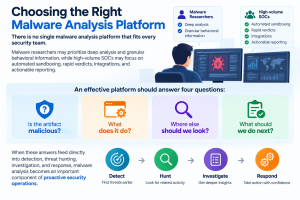
Non esiste un singolo malware analysis platform che si adatta a ogni team di sicurezza.
I ricercatori di malware potrebbero dare priorità all'analisi approfondita e alle informazioni comportamentali dettagliate, mentre i SOC ad alto volume potrebbero concentrarsi su sandbox automatizzate, verdetti rapidi, integrazioni e reportistica fruibile.
In definitiva, una piattaforma efficace dovrebbe rispondere a quattro domande:
L'artefatto è dannoso? Che funzione svolge? Dove altro dovremmo cercare? Cosa dovremmo fare ora?
Quando queste risposte confluiscono direttamente nel rilevamento, nella ricerca delle minacce, nelle indagini e nella risposta, l'analisi del malware diventa una componente importante delle operazioni di sicurezza proattive.
Conclusione
Poiché i malware diventano sempre più elusivi, i team di sicurezza necessitano di una visibilità più approfondita su file e comportamenti sospetti.
Efficace malware analysis platformcombinano esecuzione isolata, analisi statica e dinamica, monitoraggio comportamentale, threat intelConformità, automazione e integrazioni. L'obiettivo non è semplicemente identificare i file dannosi, ma comprenderne la funzione e consentire ai team di sicurezza di rispondere in modo efficace.
Seqrite Malware Analysis Platform (SMAP) Consente ai team di sicurezza di analizzare file sospetti in un ambiente sicuro e isolato e di ottenere una maggiore visibilità su comportamenti potenzialmente dannosi. Aiuta gli analisti a individuare indicatori di minaccia, a comprendere attività sospette e a generare informazioni utili che supportano indagini e risposte più rapide.
Per le organizzazioni che desiderano rafforzare le capacità di indagine sui malware, Seqrite SMAP può aiutare i team a passare dall'identificazione di file sospetti alla comprensione e all'azione sulle minacce che si celano dietro di essi.
Desideri una maggiore visibilità sui file sospetti e sui malware emergenti? Esplora Seqrite Malware Analysis Platform (SMAP) e rafforzare le vostre capacità di indagine sui malware.
Domande frequenti
1. Cos'è un malware analysis platform?
A malware analysis platform Esamina file, script, URL e altri artefatti sospetti utilizzando tecniche come l'analisi statica, l'analisi dinamica, il sandboxing e il monitoraggio comportamentale per determinarne il comportamento e stabilire se rappresentano un rischio per la sicurezza.
2. Perché i team di sicurezza hanno bisogno malware analysis platforms?
Aiutano i team di sicurezza a indagare su artefatti sospetti, a comprendere il comportamento del malware, a identificare gli indicatori di compromissione (IOC), a supportare la ricerca delle minacce e a fornire un contesto aggiuntivo per l'indagine e la risposta agli incidenti.
3. Qual è la differenza tra analisi statica e dinamica del malware?
L'analisi statica esamina un file senza eseguirlo, inclusi i metadati, gli hash, le stringhe e la struttura. L'analisi dinamica, invece, lo esegue in un ambiente isolato per osservare i processi, le modifiche ai file, la comunicazione di rete e i meccanismi di persistenza.
4. Che cos'è il sandboxing nell'analisi del malware?
Il sandboxing esegue file o codice sospetti all'interno di un ambiente isolato, dove il loro comportamento può essere monitorato senza eseguirli intenzionalmente sui sistemi di produzione.
5. Può malware analysis platformrileva malware sconosciuti?
Possono aiutare a identificare minacce sconosciute o modificate analizzando caratteristiche e comportamenti, anziché basarsi esclusivamente su firme note. L'efficacia varia in base al malware, alla piattaforma, all'ambiente di esecuzione e alle tecniche di elusione.
6. Quali caratteristiche dovrebbero ricercare i team di sicurezza?
Le funzionalità importanti includono analisi statica e dinamica, sandboxing, analisi comportamentale, estrazione IOC, monitoraggio della rete, supporto di più tipi di file, funzionalità anti-elusione, threat intellicenza, reporting automatizzato, API e integrazioni con strumenti di sicurezza.
7. In che modo l'analisi del malware supporta la ricerca delle minacce?
Consente di identificare hash, domini, indirizzi IP, processi, URL e modelli comportamentali che i cacciatori di minacce possono ricercare in endpoint, reti, log, ambienti SIEM e XDR.
8. Cosa è Seqrite Malware Analysis Platform (SMAP)?
Seqrite SMAP Aiuta i team di sicurezza a esaminare i file sospetti in un ambiente controllato, a comprendere comportamenti potenzialmente dannosi, a individuare indicatori di minaccia e a generare informazioni utili per le indagini e le risposte in materia di sicurezza.